Lindungi Anak dari Bahaya Algoritma Konten Kekerasan, Komdigi Tegaskan Kewajiban Platform Lewat PP TUNAS

JAKARTA – Kementerian Komunikasi dan Digital (Komdigi) memberikan peringatan serius mengenai kerentanan anak-anak terpapar materi kekerasan digital, yang sering kali berawal dari satu tayangan lalu berlanjut menjadi rentetan rekomendasi video serupa. Menanggapi persoalan tersebut, pihak Komdigi menyatakan bahwa ancaman sistemik semacam ini wajib diimbangi dengan pertanggungjawaban konkret dari penyedia platform, selaras dengan ketentuan perlindungan anak di dalam PP TUNAS.

Sekretaris Direktorat Jenderal Pengawasan Ruang Digital Kementerian Komdigi, Mediodecci Lustarini, menuturkan bagaimana kebiasaan menonton secara otomatis ditafsirkan oleh sistem algoritma sebagai bentuk minat pengguna. Mekanisme tersebut bakal terus menyajikan materi digital sejenis, sehingga menempatkan pengguna anak pada risiko paparan narasi kekerasan yang kian mendalam.

“Ketika kita menghabiskan waktu sekian detik, bahkan menonton konten tersebut sampai selesai, algoritma media sosial tuh nyatat. Oh, dia tertarik,” ujar Mediodecci dalam obrolan bersama Jun Bintang pada tayangan vlog Ngopling yang disiarkan lewat YouTube, Kamis (22/10/2026). Ia memaparkan bahwa lamanya durasi menonton berfungsi sebagai indikator utama bagi mesin rekomendasi konten.

Ia menambahkan, paparan visual yang dinikmati secara terus-menerus berpotensi mendominasi linimasa yang diakses anak setiap hari. Masalah mendasarnya bukan sekadar volume konten yang dikonsumsi, melainkan cara tayangan digital tersebut mengubah cara pandang anak terhadap aksi kekerasan. Dirinya mengingatkan potensi terbentuknya ruang gema atau echo chamber, di mana audiens terus dijejali pesan serupa secara konsisten. Akibatnya, pandangan yang keliru dapat dinilai lumrah, bahkan sanggup menciptakan pembenaran moral untuk melakukan tindakan agresi.

Lebih lanjut Mediodecci menguraikan, narasi brutal kerap disamarkan memakai konsep kepahlawanan yang memikat. Anak-anak dibuat meyakini bahwa mereka memegang misi khusus demi menyelamatkan lingkungan, walau aksi yang digelorakan justru mencelakai masyarakat sekitar. Pengaruh doktrin semacam itu dapat meresap secara bertahap melalui tayangan klip pendek serta keikutsertaan pada forum komunitas daring, tanpa perlu melalui tatap muka secara fisik.

Melihat kondisi tersebut, Mediodecci menegaskan peran perlindungan tidak bisa dibebankan sepihak kepada ranah domestik keluarga. Ayah dan ibu memang mengawasi langsung di rumah, namun perusahaan penyedia platform digital memegang kendali penuh atas rancangan sistem serta tata kelola fitur yang dirasakan pengguna anak.

“Tidak hanya orang tua yang dikasih beban. Jadi melalui regulasi kita kasih bebannya ke platform,” katanya.

Kewajiban pengawasan industri ini diatur secara tegas dalam Peraturan Pemerintah Nomor 17 Tahun 2025 mengenai Tata Kelola Penyelenggaraan Sistem Elektronik dalam Pelindungan Anak, atau PP TUNAS. Kerangka hukum tersebut menjadi pondasi utama dalam menjamin keamanan hak anak saat bersentuhan dengan aneka layanan, piranti, serta fitur digital.

Dalam menerangkan skema pengamanan tersebut, Mediodecci menggarisbawahi bahwa penyedia layanan wajib merancang arsitektur sistem yang mengedepankan aspek keselamatan. Penyedia ruang digital juga diwajibkan menyaring serta memoderasi materi berbau ekstremisme dan radikalisme secara ketat.

“Platform harus punya tanggung jawab untuk memastikan rancangan sistemnya mereka tuh aman,” ujarnya.

Selain kurasi materi, ia turut menyoroti pentingnya kalkulasi bahaya pada kanal interaksi privat. Layanan berkirim pesan personal dinilai rentan mempertemukan anak di bawah umur dengan orang asing, yang kemudian memicu percakapan berpindah ke saluran tertutup tanpa pemantauan.

Mediodecci menekankan bahwa penyelenggara sistem wajib mengidentifikasi berbagai kemungkinan risiko pada aplikasi mereka, mulai dari potensi kontak, paparan materi negatif, keamanan informasi pribadi, komersialisasi anak, hingga bahaya adiksi. Penguatan proteksi perlu dipertegas lewat pembatasan konten berdasarkan usia serta integrasi sarana pendampingan orang tua.

Pada lingkup keluarga, Mediodecci mengingatkan kecakapan anak memegang gawai tidak serta-merta mencerminkan kesiapan mental mereka menghadapi segala bahaya siber. Edukasi dunia digital hendaknya diajarkan perlahan sesuai fase kedewasaan anak.

Orang tua disarankan mengawali pendampingan dengan memasang pembatasan perangkat ramah usia, memanfaatkan perangkat kontrol parental, dan menyepakati aturan durasi serta fungsi gawai. Dialog terbuka seputar materi tontonan dan jejaring pertemanan daring mesti dibiasakan setiap hari.

Sebagai penutup, Mediodecci mengibaratkan regulasi ini layaknya sabuk pengaman kendaraan. Fungsinya bukan meniadakan bahaya secara total, melainkan menekan risiko kecelakaan berakibat fatal. Upaya proteksi harus digerakkan bersama antara pemerintah, penyedia layanan, dan para orang tua.

“Sekarang itu di era digital itu satu negara harus jalan, harus bergerak untuk melindungi seorang anak,” katanya.

(Rahman Asmardika)

Antusiasme GTA VI: Gamer Amerika Rela Tinggalkan Kencan Buta hingga Ambil Cuti Kerja

Jadwal peluncuran game GTA VI yang kian mendekat memicu lonjakan antusiasme luar biasa di kalangan komunitas pecinta game global. Menariknya, laporan riset terbaru menyingkap fakta mencengangkan bahwa sejumlah gamer di Amerika Serikat bersedia menanggalkan berbagai rutinitas penting mereka demi mencicipi GTA VI saat resmi dilepas ke pasaran, termasuk membatalkan agenda kencan buta. Sungguh di luar dugaan!

Pengorbanan Besar Gamer Amerika Demi Peluncuran GTA VI

Berdasarkan data yang dipublikasikan oleh Unwind Media, mereka menyelenggarakan jajak pendapat guna memetakan dampak masif dari hadirnya seri teranyar Grand Theft Auto ini. Riset yang mengusung tajuk “The GTA VI Effect: Missed Work, Skipped Holidays, and Jealous Partners” tersebut berhasil memotret potret nyata mengenai seberapa jauh para gamer rela berkorban demi game idaman ini.

Mengacu pada temuan survei Unwind Media terhadap 1.347 loyalis GTA di seluruh wilayah Amerika Serikat, ditemukan fakta bahwa 63% responden pemakai aplikasi kencan online menyatakan kerelaan untuk vakum dari platform pencari jodoh itu selama satu bulan penuh, asalkan mereka memperoleh kesempatan memainkan game penerus GTA tersebut seminggu lebih awal dari jadwal rilis resminya.

Tidak hanya mengesampingkan urusan asmara via aplikasi online, para gamer di Negeri Paman Sam tersebut juga bersedia memangkas rutinitas harian lainnya demi bisa memainkan karya teranyar Rockstar Games itu. Hal-hal yang siap dikorbankan mencakup konsumsi minuman beralkohol sebesar 53%, kebiasaan merokok sebanyak 43%, berselancar di media sosial mencapai 42%, makanan cepat saji atau fast food sebesar 41%, serta beragam kebiasaan lainnya.

Berdasarkan laporan kajian yang sama, tercatat setidaknya 51% penggemar GTA maupun gamer di Amerika Serikat yang telah berstatus pekerja merencanakan pembelian game pada hari perdana peluncuran. Menariknya lagi, kelompok pekerja ini berniat secara khusus mengajukan cuti kerja berbayar tepat pada hari rilis game tersebut tiba.

Berdasarkan rincian umpan balik responden, sekitar 62% di antaranya bahkan telah mengamankan pesanan awal atau pre-order game ini sejak jauh-jauh hari sebelumnya. Tak hanya itu, seperempat dari total responden bahkan merencanakan izin libur kerja selama 2 hari atau bahkan lebih lama dari itu.

Laporan riset ini turut memaparkan bahwa ada 50% partisipan yang bertekad menonaktifkan akun media sosial sementara demi menghindari bocoran jalan cerita atau spoiler. Di sisi lain, 48% responden bertekad begadang semalaman untuk bermain, dan sebanyak 41% partisipan sudah mengatur persediaan camilan serta memesan pasokan makanan untuk bekal maraton bermain game baru tersebut.

Di sudut pandang lain, ada sekitar 53% pencinta GTA serta gamer Amerika yang berpartisipasi dalam riset ini berencana menikmati petualangan game tersebut bersama pasangan masing-masing. Namun, catatan unik dari studi ini memperlihatkan sekitar 17% dari mereka mengakui kerap bertengkar dengan kekasih mengenai alokasi durasi bermain game yang berlebihan.

Selanjutnya, sekitar 14% dari peserta mengaku sempat berselisih paham mengenai pengeluaran uang untuk membeli game, serta terdapat 8% responden yang mengungkapkan bahwa pasangan mereka sempat merasa cemburu buta ataupun merasa waswas terhadap kehadiran karakter wanita protagonis, Lucia.

Demikianlah ringkasan informasi terkait ragam pengorbanan yang rela dilakukan gamer Amerika Serikat demi menyambut peluncuran judul game terbaru GTA berdasarkan data hasil riset. Lantas, bagaimana sudut pandang kalian menyikapi temuan survei yang cukup mencengangkan tersebut?

Simak terus aneka ulasan menarik Gamebrott lainnya seputar perkembangan dunia GTA maupun tulisan informatif lain persembahan Muhammad Faisal. Untuk kebutuhan informasi lebih lanjut dan pertanyaan lainnya, silakan hubungi kami melalui alamat [email protected].

Celah Kritis Langflow Memungkinkan Penyerang Tanpa Akun Mengeksekusi Kode Server

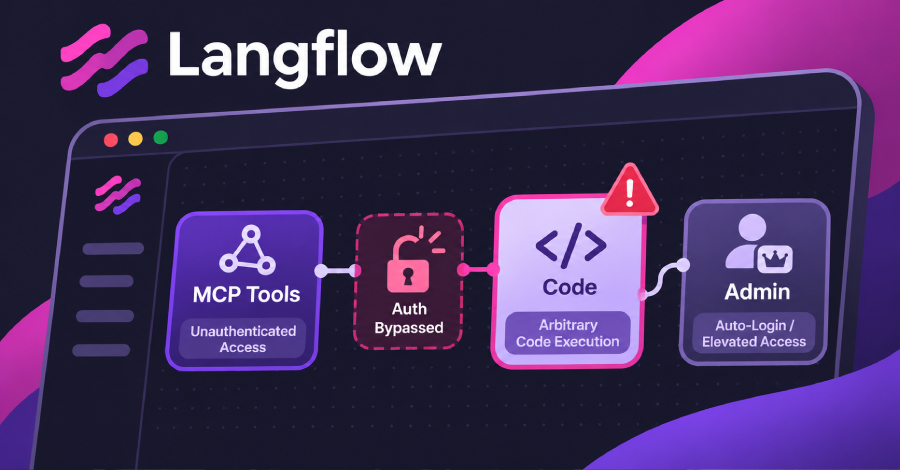
Dua kerentanan kritis pada Langflow berpotensi memberi peluang bagi peretas jarak jauh tanpa kredensial untuk menembus autentikasi sekaligus mengeksekusi kode berbahaya, menurut pemberitahuan IBM pekan lalu.

Langflow merupakan platform sumber terbuka guna merancang alur kerja serta agen AI, dengan seluruh laporan kerentanan diteruskan langsung ke IBM. Tiap peluncuran sejak versi 1.0.0 hingga 1.12.8 terdampak bug ini, dan solusi tunggal adalah memperbarui sistem ke varian 1.13.0.

Hingga pembaruan tanggal 30 Oktober, kedua celah ini belum tercatat pada daftar Known Exploited Vulnerabilities milik CISA. Namun, enam kelemahan Langflow lain telah masuk katalog tersebut, termasuk yang termutakhir CVE-2026-9198 yang didaftarkan pada Agustus.

Empat kelemahan sistem Langflow dalam buletin IBM, yang dirilis perdana 28 Oktober lalu diperbarui keesokan harinya, mencakup rincian berikut:

Satu di antara celah tersebut adalah “eksekusi kode jarak jauh tanpa autentikasi yang dapat dieksploitasi melalui enumerasi alat protokol konteks model,” papar IBM. Memanfaatkan Model Context Protocol (MCP), Langflow dapat membagikan alur kerjanya sebagai fungsionalitas bagi aplikasi AI yang kompatibel dengan standar MCP.

Sebuah modul publik pada Metasploit Framework diketahui telah memanfaatkan CVE-2026-93680 terkait bypass autentikasi. Modul ini terhubung ke endpoint MCP peladen Langflow tanpa memerlukan kata sandi, membuka sesi baru, lalu memetakan daftar alat yang tersedia pada server tanpa mengeksekusi perintah lanjutan.

Pembuat modul menyatakan versi terdampak mencakup Langflow 1.5.0 sampai 1.11.4, rentang yang cenderung lebih sempit dibanding laporan evaluasi IBM.

Kala setelan login otomatis aktif, Langflow memasukkan pengguna secara otomatis dengan hak superuser tanpa memunculkan verifikasi akun. Parameter LANGFLOW_AUTO_LOGIN aktif secara bawaan pada rilis 1.12.8. Deskripsi kodenya sendiri memperingatkan bahwa opsi ini “melewati autentikasi dan semestinya hanya diterapkan dalam lingkungan pengembangan.”

Uji coba modul berhasil dilakukan terhadap Langflow 1.8.4 berstatus login otomatis menyala. Isu lainnya adalah “perbaikan yang belum tuntas pada kontrol keamanan auto-login,” sebut IBM. Kendati demikian, buletin resmi tak menjelaskan kerentanan peladen yang mematikan fitur login otomatis.

Langkah Pembaruan ke 1.13.0

Langflow 1.13.0 meluncur resmi pada 22 Oktober. Versi 1.12.8 yang hadir pada hari serupa masih menyimpan kelemahan ini, sementara repositori PyPI belum memuat pembaruan lanjutan cabang 1.12 sampai 2 November. IBM juga belum menyediakan panduan alternatif jika server belum mampu bermigrasi.

Rilis 1.13 menonaktifkan konfigurasi login otomatis secara bawaan. Prosedur peningkatan versi dilakukan:

Tepat pada 29 Oktober, IBM merilis catatan CVE terkait 29 celah Langflow lainnya dengan versi 1.12.4 serta 1.12.5 sebagai penambalnya. Salah satunya, CVE-2026-104339 berbobot skor 9.8, turut mengancam eksekusi kode liar tanpa otorisasi akun. Tidak satu pun dari 33 catatan kerentanan tersebut mencantumkan varian 1.13.0 sebagai target terdampak.

Google Putus Jaringan Botnet Masif di 1,3 Juta Android TV Box Buatan Videostrong

Sebuah jaringan botnet berskala masif yang merangkul lebih dari 1,3 juta unit gawai Android, dengan mayoritas berupa perangkat set-top box televisi pintar, secara resmi telah diputus sambungannya dari server pengendali utama pada akhir Oktober lalu lewat operasi penindakan terpadu yang diinisiasi oleh Google.

Pihak Google mengungkapkan keyakinan tinggi bahwa manufaktur perangkat keras Videostrong sengaja menanamkan pintu belakang (backdoor) ke dalam perangkat buatannya, lalu menjual akses intrusi sistem tersebut langsung kepada sindikat kriminal siber.

Para pelaku kejahatan siber mengeksploitasi puluhan ribu boks TV untuk melancarkan skema manipulasi klik iklan digital (ad fraud) berskala luas, sekaligus mengalihkan rute lalu lintas internet pengguna lain melintasi jaringan internet rumahan milik konsumen yang tidak curiga. Pintu belakang tersebut dilaporkan masih tertanam di sistem perangkat keras dan para pemilik unit sama sekali tidak dapat membuangnya secara mandiri.

Videostrong, manufaktur yang berbasis di Shenzhen, China, merakit beragam lini Android TV box serta gawai pintar lain di bawah jenama miliknya sendiri maupun untuk menyuplai pesanan berbagai merek rekanan. Pintu belakang bernama x.cpe tersebut telah diintegrasikan langsung ke dalam puluhan model perangkat serta aneka label merek selama beberapa tahun terakhir. Google menegaskan bahwa situasi ini bukan diakibatkan ulah oknum karyawan nakal atau sekadar kelalaian teknis pemrograman biasa.

Guna melumpuhkan infrastruktur jahat tersebut, Google menempuh jalur hukum demi menyita, memblokir, serta membongkar aneka domain web dan server pusat kendali botnet raksasa ini. Langkah pembongkaran sistemik ini turut menyapu bersih alamat domain pengendali dari belasan varian malware berbeda yang sebelumnya disuntikkan lewat pintu belakang itu. Badan Kepolisian Nasional Jepang (Japan’s National Police Agency), Lumen, HUMAN Security, Plume, Synthient, serta TrendAI berkolaborasi erat bersama Google sepanjang operasi pembersihan.

Mengingat para pelaku juga menyebarkan muatan berbahaya lewat berbagai vektor distribusi alternatif lain, Google memproyeksikan aksi pemutusan infrastruktur ini sanggup memutus sambungan kendali ilegal terhadap setidaknya 10 juta unit perangkat terinfeksi tambahan di seluruh dunia. Lembaga tersebut turut memperingatkan publik bahwa para pengelola backdoor serta kelompok kriminal penyewa akses biasanya bertindak gesit beralih memakai instrumen serangan baru begitu satu simpul infrastruktur dihancurkan aparat.

Sebagai respons tegas atas temuan ini, Google memutus total seluruh hubungan kemitraan bisnis dengan Videostrong. Raksasa teknologi itu menjatuhkan sanksi larangan keras terhadap korporasi tersebut, termasuk unit anak perusahaan maupun seluruh entitas afiliasi masa depannya, agar tidak lagi merakit atau memperdagangkan gawai Android bersertifikasi resmi, sekaligus melarang mereka memasok komponen sistem operasi perangkat lunak ke pembuat perangkat resmi lainnya.

Cara Kerja dan Kemampuan Pintu Belakang

Berdasarkan laporan forensik Google, program backdoor x.cpe beroperasi sebagai aplikasi sistem tingkat dalam di partisi firmware, sehingga memegang hak akses administratif tertinggi. Modul ini secara konstan melapor ke server komando dan kendali (C2) botnet untuk menunggu perintah eksekusi teranyar. Agar dapat memasang muatan software ilegal tanpa memicu peringatan keamanan visual, program jahat ini mula-mula melumpuhkan mekanisme pemindaian proteksi internal Google Play Protect di Android.

Berbekal akses pintu belakang istimewa tersebut, para pengendali botnet leluasa mengunduh dan menyuntikkan aplikasi baru secara diam-diam tanpa persetujuan pemilik, mengeksekusi aneka baris perintah mentah, merekam tangkapan layar visual, hingga memetakan topologi jaringan lokal yang terhubung ke kotak TV tersebut.

Google menegaskan menyaksikan langsung bagaimana operator Videostrong memanfaatkan wewenang intrusif itu. Mereka kedapatan mengambil tangkapan layar langsung secara berkala, mengirimkan input ketikan tombol pengguna, mengekstrak data kredensial akun, menyalin informasi detail perangkat keras, mengumpulkan daftar inventaris aplikasi, menyedot log aktivitas sistem, serta membuka jalur reverse shell yang menyediakan konsol baris perintah kendali jarak jauh ke kotak TV.

Sebagian besar muatan modul yang disusupkan bertugas mengubah perangkat korban menjadi proxy residensial ilegal atau memeras kuota pita lebar internet yang tidak terpakai untuk diperjualbelikan. Layanan proxy perumahan ini memperdagangkan rute koneksi internet rumah tangga korban ke pihak luar, sehingga seluruh aktivitas lalu lintas jaringan pelanggan gelap tampak sah seolah-olah bersumber dari kediaman warga biasa. Sementara itu, komponen modul perusak lainnya dipakai memalsukan impresi serta tayangan iklan online secara masif.

Kendati sebagian besar perangkat terdampak merupakan konsol set-top box Android TV, keberadaan kode pintu belakang serupa juga terdeteksi menyusup ke sejumlah perangkat telemedis perawatan kesehatan jarak jauh, mesin hiburan karaoke digital, serta panel layar papan informasi digital.

TrendAI, unit bisnis Trend Micro, mencatatkan sedikitnya 1.472.554 unit perangkat terpapar infeksi aktif, mencakup sekitar 206 varian model gawai berbeda antara kurun 3 Juni hingga 1 Oktober, seraya menegaskan volume riil di lapangan jauh lebih tinggi. Malaysia, Brasil, Irak, Meksiko, dan Taiwan menduduki jajaran wilayah teratas dengan angka infeksi paling masif. Adapun wilayah Amerika Serikat, Jerman, Inggris Raya, Australia, serta Kanada masing-masing menghimpun rata-rata 26.000 hingga 42.000 perangkat terkontaminasi.

Langkah Tindakan yang Dapat Diambil Pemilik

Firma Synthient, pelacak jaringan proxy gelap dan sindikat botnet global, telah mempublikasikan daftar komprehensif berisi 182 nama model perangkat yang teridentifikasi dalam kampanye serangan siber ini. Pengumuman tersebut menegaskan kecocokan nama model saja belum tentu memastikan secara mutlak bahwa sebuah perangkat otomatis terjangkit.

Laporan investigasi Synthient menitikberatkan sorotan pada produk boks TV bermerek MECOOL, yang terbukti terafiliasi kuat dengan Videostrong. Analis mereka membeli langsung satu unit MECOOL KM9PRO Max dan menemukan keberadaan pintu belakang yang sudah terpasang sejak dari pabrik. Sementara itu, Plume, pengembang peranti lunak manajemen Wi-Fi bagi penyedia jasa internet, menemukan lebih dari selusin model gawai berbeda yang secara aktif berkomunikasi dengan server pengendali botnet, dengan mayoritas perangkat bermerek MECOOL.

Oleh karena modul x.cpe tertanam langsung di firmware dasar perangkat keras, upaya penghapusan standar dipastikan tidak membuahkan hasil permanen. Kode berbahaya ini otomatis terpasang kembali begitu perangkat dinyalakan ulang. Pihak TrendAI menguraikan bahwa pintu belakang berjalan sebagai berkas sistem bertanda tangan digital resmi dari pabrikan, sehingga pembersihan total mutlak memerlukan tindakan korektif vendor, pembaruan proteksi platform, atau penggantian unit gawai secara fisik.

Plume menyarankan konsumen melakukan penyetelan ulang ke pengaturan pabrik (factory reset), dengan pertimbangan bahwa berbagai modul tambahan mungkin telah menanamkan pintu belakang sekunder lain di sistem, kendati tidak menjamin prosedur reset pabrik mampu membersihkan modul inti x.cpe. Di sisi lain, Synthient mengimbau masyarakat untuk segera membuang boks TV tersebut secara permanen ke tempat sampah karena tingkat bahaya infeksi malware yang teramat tinggi.

Analis dari TrendAI turut mengingatkan para pelaku bisnis yang mempekerjakan karyawan jarak jauh agar memandang perangkat konsumen yang tidak terkelola di jaringan kediaman pribadi sebagai bagian dari bentang area serangan siber, sehingga seluruh akses sistem kerja korporat wajib dibatasi secara ketat hanya melalui perangkat kantor yang termonitor.

Penelusuran Jejak Keterlibatan Videostrong

Berdasarkan berkas investigasi Google, komponen x.cpe bertindak menyalurkan konfigurasi sistem dari server C2 ke aplikasi internal buatan Videostrong lainnya, termasuk peranti lunak pemutar siaran media YokaTV Player. Selain itu, salah satu repositori platform GitHub yang terbukti menampung paket arsip data botnet tersebut secara terang-terangan menggunakan nama akun yf-videostrong.

Synthient melontarkan kesimpulan serupa bahwa Videostrong merupakan pihak utama pengendali jaringan ini. Pihaknya mengacu pada temuan dokumen formal bertanda tangan direktur riset dan pengembangan Videostrong yang ditemukan terbengkalai pada direktori terbuka di salah satu server botnet, serta adanya domain web milik Videostrong yang memakai alamat IP identik dengan server panel kontrol para pelaku.

Hasil telaah lanjutan yang dihimpun Plume menemukan bukti bahwa Videostrong tidak hanya merancang dan memprogram firmware untuk aneka perangkat ini, melainkan juga menyediakan infrastruktur aplikasi untuk mengendalikan serta memantau unit-unit tersebut dari jarak jauh.

Celah pada Pengujian Perangkat Google

Dalam menjalankan ekosistemnya, Google mewajibkan setiap mitra pabrikan perangkat keras merampungkan serangkaian uji kepatuhan kompatibilitas dan audit protokol keamanan resmi. Perusahaan teknologi ini menyebut pihak Videostrong sengaja menyembunyikan instruksi kode jahat demi mengelabui celah pengawasan dalam skema pengujian tersebut, lalu mengunduh muatan berbahaya secara bertahap begitu perangkat dinyalakan pertama kali oleh konsumen.

Sebagai konsekuensi atas insiden ini, Google telah merombak total alur pengawasan verifikasi sistemnya serta memperketat proses audit mendalam terhadap seluruh paket firmware yang disematkan pada setiap unit konsol Android TV berlisensi resmi.

Kendati demikian, per tanggal 2 November, etalase situs web komersial milik Videostrong masih terpantau memajang dan menawarkan aneka katalog produk yang secara terbuka mereka beri label promosi sebagai “Google Certified Android TV Box” serta varian “Google Certified Android TV Stick.”

Plume mengonfirmasi temuan di lapangan bahwa jaringan botnet terdistribusi ini menginfeksi gabungan perangkat yang berstatus tersertifikasi resmi oleh Google maupun perangkat non-resmi yang hanya mengadopsi varian sistem operasi terbuka Android Open Source Project (AOSP). Kendati begitu, lembar laporan resmi dari Google tidak merinci spesifik berapa jumlah pasti perangkat berlisensi yang ikut terinfeksi.

Sebagai perbandingan preseden terdahulu, tatkala Google melayangkan gugatan perdata resmi terhadap sindikat botnet BadBox 2.0 pada medio Juli 2025 lalu, seluruh perangkat yang terlibat—dengan jumlah mencengangkan melebihi 10 juta unit gawai—merupakan jajaran perangkat tanpa sertifikasi resmi.

Rangkuman Mingguan: Rekor Peretasan Kripto Binance, Celah Kritis CVE, dan Gelombang Ancaman Siber

Sejumlah insiden siber pada pekan ini tidak memerlukan strategi peretasan yang rumit. Mulai dari panggilan dukungan palsu, ekstensi peramban tepercaya, tautan yang dibagikan secara bebas, hingga perangkat tanpa perlindungan kata sandi. Perkara kecil yang kerap diabaikan banyak pihak nyatanya sudah lebih dari cukup guna memicu kekacauan fatal.

Selain itu, terdapat pula rentetan kekacauan berskala masif. Miliaran dolar amblas, jaringan siluman dari perangkat yang diretas, racun pada rantai pasok perangkat lunak, serta peretas yang menemukan trik baru demi membalikkan fungsi alat resmi untuk menyerang penggunanya sendiri. Entitas yang dirancang menjaga sistem finansial dan keamanan pun menghadapi masalah internal mereka. Anehnya, sumber kerugian sering bermula dari titik yang luput diawasi.

Kondisi ini belum mencakup daftar panjang kerentanan baru, layanan bayangan, dan modus penipuan yang marak bersirkulasi. Begitu banyak data yang wajib dievaluasi. Berikut rincian laporan yang masuk dalam pemantauan.

⚡ Ancaman Pekan Ini

Korea Utara Mencetak Rekor Baru dalam Pencurian Kripto Binance Senilai $6,43 Miliar — Biro Investigasi Federal AS (FBI) secara resmi menuding kelompok peretas asal Korea Utara, TraderTraitor, sebagai pelaku pembobolan aset virtual lebih dari $6 miliar dari bursa Binance. Total jarahan ini jauh melampaui rekor pembobolan $1,46 miliar milik Bybit pada Februari 2025, menjadikannya kasus perampokan kripto terbesar sepanjang sejarah. Dana gelap tersebut dirampas melintasi 11 jaringan blockchain berbeda, di mana 82% di antaranya berada di ekosistem Ethereum serta Bitcoin. Dari keseluruhan $6,43 miliar yang dijarah TraderTraitor, sebesar $2,85 miliar berhasil dibekukan langsung pada jaringan on-chain oleh kolaborasi Tether, Circle, Ripple, Arbitrum, dan Optimism.

Mythos: Petakan Jalur Serangan untuk Memutus Pergerakan Lateral

Pelajari laporan riset Gartner® CTEM untuk memahami bagaimana platform Mythos memetakan jalur intrusi lintas domain tanpa henti, serta menyekat titik-titik krusial guna mematikan pergerakan lateral aktif ke aset-aset vital organisasi.

‎️‍🔥 CVE yang Sedang Tren

Celah keamanan terus bermunculan tiap pekan, sementara jeda waktu antara ketersediaan tambalan dan pembuatan eksploitasi kian menyusut cepat. Berikut barisan kerentanan berbahaya pekan ini: berdampak tinggi, diterapkan secara luas, atau sedang aktif dieksploitasi di alam liar.

Tinjau inventaris sistem, terapkan pembaruan yang tersedia, dan prioritaskan celah berkategori paling darurat — CVE-2026-115889, CVE-2026-115893 (Wasmtime), CVE-2026-90975 (Fireblocks mpc-lib), CVE-2026-91141 (COVESA vsomeip), CVE-2026-88781, CVE-2026-75775, CVE-2026-75779, CVE-2026-93489, CVE-2026-17518, CVE-2026-75753, CVE-2026-102438, CVE-2026-14911, CVE-2026-16528, CVE-2026-19386, CVE-2026-19396, CVE-2026-93495, CVE-2026-14157, CVE-2026-13313 (ASUS), CVE-2026-114573, CVE-2026-9082, CVE-2026-118539 (Drupal), CVE-2026-114595, CVE-2026-114596, CVE-2026-114597, CVE-2026-114598 (EPICS Base), CVE-2026-97631 (TianoCore EDK II), CVE-2026-115881, CVE-2026-115884 (GoAhead), CVE-2026-110720 (HashiCorp consul-k8s), CVE-2026-90885, CVE-2026-85250, CVE-2026-88901, CVE-2026-88900, CVE-2026-78165, CVE-2026-85251 (Apache Camel), CVE-2026-115547 (Okta), CVE-2026-114349, CVE-2026-111551 (Apache Kafka), CVE-2026-118306, CVE-2026-118331, CVE-2026-118348, CVE-2026-118344, CVE-2026-106378 (Google Chrome), mulai dari rentang CVE-2026-117860 sampai CVE-2026-117954, rentang CVE-2026-118005 sampai CVE-2026-118017 (Mozilla Firefox), CVE-2026-98432 (Linux kernel), CVE-2026-18672, CVE-2026-19219 (Telerik UI for ASP.NET AJAX), TRA-2020-14 (Kodi), CVE-2026-107239, CVE-2026-107238, CVE-2023-22793 (Veeam), CVE-2026-103401, CVE-2026-103402, CVE-2026-103403, CVE-2026-103404, CVE-2026-103405, CVE-2026-103406, CVE-2026-103407, CVE-2026-103408, CVE-2026-103409 (Juniper Networks Session Smart Router), CVE-2026-111585 (TeamViewer), CAN-2026-2035970 (Kamera IP Intelbras), CVE-2026-103594, CVE-2026-112709, CVE-2026-112710, CVE-2026-93857, CVE-2026-103593, CVE-2026-93865, CVE-2026-93866 (WatchGuard Fireware OS), CVE-2026-101296, CVE-2026-101356, CVE-2026-103119 (Apache Tomcat), CVE-2026-112816 (Canonical LXD), CVE-2026-93680, CVE-2026-110186 (Langflow OSS), serta kerentanan eksekusi kode jarak jauh pra-otentikasi pada TightVNC.

🎥 Webinar Keamanan Siber

📰 Seputar Jagat Siber

Itulah rangkuman peristiwa untuk pekan ini. Sebagian serangan telah disiapkan secara matang. Sisanya berhasil hanya karena korban salah menekan tombol, menaruh kepercayaan pada aplikasi yang salah, atau membiarkan celah terbuka tanpa sandi. Taktiknya berlainan, namun dampak akhirnya sama. Dengan banyaknya sistem yang saling terintegrasi, sebuah kelalaian sepele dapat berdampak jauh lebih luas dari perkiraan.

Kekhawatiran terbesarnya adalah bagaimana serangan semacam ini kian dianggap biasa. Pelaku tidak memerlukan metode rumit jika jalan pintas masih efektif menembus sasaran. Selalu awasi hak akses, periksa komponen yang membutuhkan perbaikan, dan jangan pernah menganggap sesuatu aman hanya karena sudah familier. Sampai jumpa pekan depan.

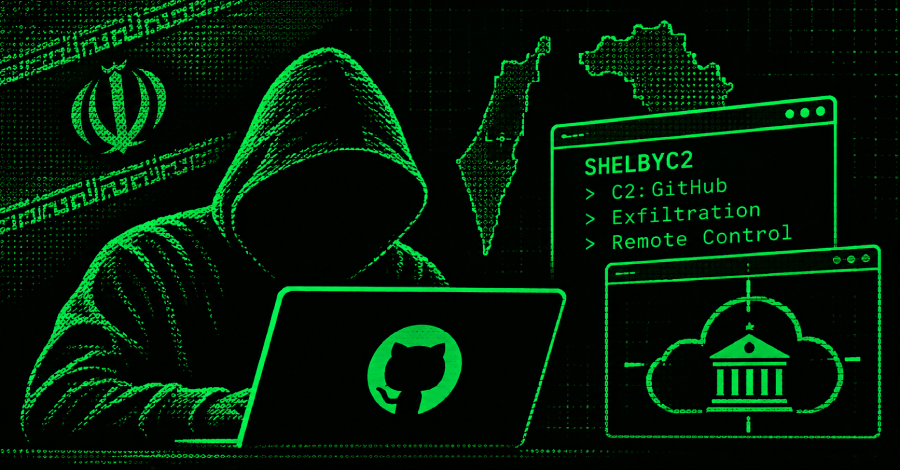
Spionase Siber DarkBlinders Guncang Tokoh Israel dan Komputasi Awan Pemerintah Kurdi Irak

Pakar keamanan siber telah membeberkan laporan menyeluruh mengenai operasi spionase digital skala besar yang menghantam target strategis di wilayah Israel serta kawasan Kurdistan, Irak. Kampanye berbahaya ini diyakini digerakkan oleh sindikat peretas yang berafiliasi erat dengan pemerintah Iran dan tercatat beroperasi intensif sepanjang rentang waktu Agustus hingga Oktober 2026.

Berdasarkan investigasi komprehensif yang dirilis secara terbuka oleh lembaga Dream Research Labs, gelombang serangan canggih tersebut berhasil membobol pertahanan milik seorang tokoh terkemuka di Israel. Tidak berhenti sampai di situ, peretasan ini juga menimbulkan dampak kerugian fatal pada sistem infrastruktur komputasi awan yang dikelola oleh entitas birokrasi pemerintahan resmi di Kawasan Kurdistan.

Aktivitas kejahatan siber yang agresif ini secara pasti diatribusikan kepada kelompok spionase bernama DarkBlinders. Sindikat berlatar belakang Iran ini diyakini para analis telah aktif melancarkan manuver ofensif setidaknya sejak September 2024. Mereka sebelumnya tercatat menargetkan sektor krusial penerbangan sipil dan penyedia layanan telekomunikasi di Uni Emirat Arab serta Irak, tanpa adanya tumpang tindih teknis langsung dengan kelompok spionase siber lain yang telah terdata.

Dalam menjalankan berbagai operasinya, sel siber ini sangat bergantung pada skema rekayasa sosial berupa spear-phishing yang dirancang sebagai pintu gerbang penyusupan paling awal. Tak-tik manipulasi psikologis ini dipakai untuk mengelabui para korban sasaran agar mengunduh perangkat lunak yang disusupi trojan, atau memancing mereka membuka portal web berbahaya yang menyajikan alat sejenis untuk diunduh langsung ke komputer target.

Rangkaian eksploitasi masa lalu yang pernah didokumentasikan oleh peneliti Elastic Security Labs dan Group-IB memaparkan proses penyebaran komponen SHELBYLOADER atau yang dikenal pula dengan label HOTAIR. Modul tersebut dieksekusi menggunakan teknik DLL sideloading demi mengaktifkan pintu belakang berbahaya bernama SHELBYC2 atau AEROSTAT. Pintu belakang ini memanfaatkan platform GitHub sebagai jalur komando kendali komunikasi, eksfiltrasi data, dan kendali jarak jauh. Tim analis Elastic memantau kelompok penyerang ini dengan sandi pelacak REF8685.

Kemudian pada kurun waktu awal bulan lalu, periset dari Palo Alto Networks berhasil mengungkap operasi lanjutan bertajuk Blinder Tunnel. Di bawah kode identifikasi CL-STA-1178, operator siber tersebut tertangkap basah memalsukan identitas divisi teknologi informasi pengelola Dubai Airports guna menyalurkan tantangan pengkodean rekayasa terinfeksi kepada profil sasaran berkedudukan tinggi.

Trik manipulasi bermodus rekrutmen tenaga kerja palsu tersebut awalnya terdeteksi para analis pada akhir Maret 2026. Kendati demikian, jejak forensik digital memperlihatkan bahwa pelaku telah merancang dan menyempurnakan infrastruktur penyerangan mereka sejak November 2025.

Rancangan social engineering ini dirancang untuk mendatangi calon korban tertentu sembari menjanjikan tawaran karir profesional yang menggiurkan. Tujuannya adalah memandu target membuka program aplikasi khusus yang menyamar sebagai platform seleksi pelamar, lalu memerintahkan mereka merampungkan formulir asesmen kuesioner awal.

Tahap pengisian formulir evaluasi awal tersebut sejatinya tidak melakukan pencurian data atau mengirim sinyal keluar ke peladen asing. Seluruh kuesioner itu sekadar dirancang sebagai umpan pengalih perhatian guna menumbuhkan rasa percaya korban secara perlahan. Setelah korban lengah, penyerang segera mendistribusikan muatan tahap berikutnya berupa paket proyek Microsoft Visual Studio berbahaya yang disamarkan seolah-olah ujian tes pemrograman komputer murni.

Mekanisme penyerangan ini mengandalkan sinergi tiga metode teknis guna menanamkan akses permanen: berkas manipulatif C# project berekstensi .csproj dimanfaatkan untuk memicu AppDomainManager injection, disusul eksekusi DLL sideloading demi memuat SHELBYLOADER varian mutakhir yakni ShelbyLoader V2, yang kemudian membangkitkan SHELBYC2. Di samping itu, SHELBYC2 turut menginjeksi sebuah perangkat terowongan data khusus berjuluk Blackwood ke dalam komputer korban.

"Para peretas di balik aksi terkoordinasi ini mengandalkan pendekatan rekayasa sosial yang dirancang spesifik untuk menyamar sebagai staf perekrut resmi Dubai Airports, menyisipkan tantangan pemrograman Visual Studio bietrojan guna menyasar pencari kerja bernilai tinggi di Irak," demikian dipaparkan oleh perwakilan Unit 42.

"Operasi ini memperlihatkan karakteristik penyalahgunaan perkakas pengembang bawaan serta teknik DLL sideloading. Kelompok penyerang juga menerapkan pembajakan AppDomainManager untuk mengakali pengawasan keamanan sistem internal seperti Event Tracing for Windows," jelas mereka.

Dokumentasi investigasi termutakhir Dream membuktikan bahwa peretas tetap mengandalkan muslihat manipulasi mental, memadukan pencurian kredensial akun dengan penyebaran perangkat lunak perusak secara bersamaan. Manuver ini mencakup pembuatan domain kloningan yang menyerupai situs instansi resmi, portal surat elektronik komersial, dan peladen cloud demi mengelabui korban agar memasukkan akun atau mengunduh arsip berbahaya.

Operator ancaman tersebut turut diketahui mendirikan sejumlah alamat situs samaran untuk sebuah aplikasi rapat daring palsu berlabel StarkMeet, memakai domain stark-meet[.]com, stark-meet[.]online, serta stark-meet[.]website. Bilamana perangkat lunak palsu tersebut diunduh dan dipasang pada komputer sasaran, hal itu akan langsung menyulut peluncuran ShelbyLoader V2 dan pintu belakang SHELBYC2.

Seluruh rentetan temuan anyar ini memperjelas indikasi bahwa gerombolan penyerang tengah giat menguji bermacam-macam kanal distribusi muatan berbahaya, bermula dari penyamaran tes pengkodean perangkat lunak hingga peniruan program aplikasi komunikasi komersial.

Pihak Dream memaparkan bahwa rekam jejak DarkBlinders berada dalam lingkaran operasi yang serupa dengan entitas siber UNC5795 serta Dust Specter, berpatokan pada kecocokan infrastruktur jaringan dan kode malware. Entitas Dust Specter sendiri pernah didokumentasikan oleh Zscaler pada Maret 2026 sebagai kelompok binaan Iran yang memburu pejabat pemerintahan Irak lewat peniruan Kementerian Luar Negeri.

"Data sidik jari peladen historis, pola tumpang tindih identitas korban, serta rujukan atribusi pendukung mengarahkan kami pada kesimpulan berkeyakinan sedang bahwa kluster UNC5795 dan UNC5187 merupakan sub-kelompok yang saling terafiliasi di bawah payung organisasi peretas APT34," tambah keterangan tim tersebut.

"Titik temu fokus kedua kelompok yang secara simultan membidik entitas pemerintahan Irak memperkuat keterkaitan teknis ini sekaligus memperlihatkan adanya pembagian kepentingan pengumpulan intelijen bersama. Dipadukan dengan keterikatan masing-masing terhadap kelompok APT34, fakta-fakta ini memperkuat kesimpulan berkeyakinan sedang bahwa kedua kluster beroperasi dalam koordinasi erat dan kemungkinan bernaung dalam organisasi besar yang identik," tegas periset.

Prince of Persia Mengoperasikan Peladen Pengendali di AS untuk Kali Pertama dalam Satu Dekade

Pengungkapan aksi spionase DarkBlinders ini mencuat bersamaan dengan kabar aktivitas kelompok Prince of Persia alias Infy, faksi peretas siber tersembunyi yang disokong otoritas Iran. Kelompok ini tercatat mengendalikan salah satu peladen C2 berkode 68.65.122[.]203 langsung dari teritorial Amerika Serikat tahun ini, yang disinyalir mulai disiapkan sekitar Juli 2026.

Fasilitas jaringan tersebut merupakan pusat komando lapis kedua yang terkoneksi langsung dengan Tornado, varian malware turunan Tonnerre yang disuntikkan lewat pemanfaatan kerentanan software one-day serta mengandalkan protokol HTTPS dan API Telegram sebagai kanal komunikasinya. Kemunculan infrastruktur komando anyar pada penghujung Mei 2026 ini memutus masa vakum tanpa aktivitas selama tiga bulan penuh, yang dipandang para ahli sebagai jeda pasif terpanjang sepanjang dua puluh tahun sepak terjang kelompok peretas tersebut.

"Kami terus memantau manuver penarikan data spionase milik faksi Prince of Persia sepanjang enam bulan belakangan," ujar Tomer Bar, selaku wakil presiden asosiasi riset keamanan di Semperis. "Total target terinfeksi yang terpantau masih sangat terbatas, yang mengindikasikan serangan sangat selektif atau adanya hambatan teknis dalam menjaring mangsa baru."

"Sindikat peretas Iran tersebut mengambil keputusan berani untuk menaruh peladen C2 baru mereka di tanah Amerika Serikat — tepat pada momentum eskalasi friksi panas antara Iran dan AS. Lokasi itu sungguh wilayah terakhir yang kami duga akan dijadikan tempat persembunyian mereka," pungkas Bar.

Penyerang Manfaatkan Microsoft Teams dan AD CS untuk Rampas Sertifikat Domain

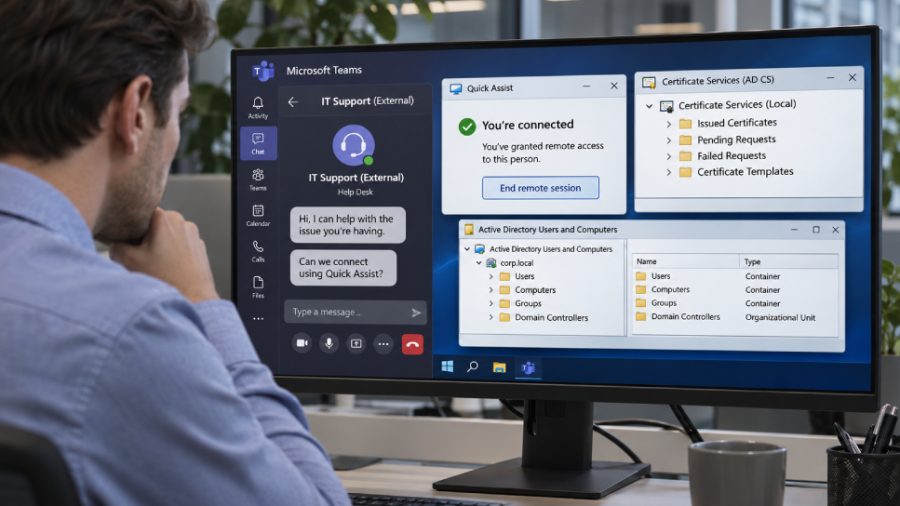
Sekelompok pelaku kejahatan siber yang menyamar sebagai personel dukungan TI di Microsoft Teams membujuk sejumlah karyawan menyerahkan kendali jarak jauh atas komputer mereka. Penyerang memanfaatkan kelemahan konfigurasi pada Active Directory Certificate Services (AD CS) guna mengantongi sertifikat autentikasi bagi akun berwenang tinggi, termasuk sertifikat pengontrol domain (domain controller).

Microsoft mengungkapkan bahwa pihaknya menginvestigasi dua kasus peretasan semacam ini, di mana salah satu insiden berujung pada penyalinan berkas rahasia perusahaan ke peladen eksternal. Penyerang tidak memanfaatkan celah kerentanan di dalam aplikasi Teams, melainkan bertumpu pada rekayasa sosial serta sistem AD CS yang disiapkan secara tidak aman oleh administrator internal. Microsoft belum menautkan kampanye ini ke kelompok peretas tertentu.

Kronologi Dimulainya Operasi Penyerangan

Kedua insiden berawal lewat skema yang persis sama. Peretas mengirimkan pesan teks dan melakukan panggilan kepada pegawai via Teams dengan berpura-pura menjadi staf help desk atau departemen TI internal korporasi melalui penyewa (tenant) eksternal berlabel bantuan teknis agar kontak tampak meyakinkan.

Mereka memanipulasi pengguna untuk menjalankan Quick Assist, yakni perangkat lunak kendali jarak jauh bawaan Windows, lalu meminta korban membacakan kode otorisasi koneksi. Akses tersebut memberikan kendali penuh kepada operator peretasan atas perangkat kerja yang disasar.

Setelah menguasai komputer, penyerang menaruh arsip berkas ke folder Downloads, mengekstrak isinya ke direktori baru yang sengaja dinamai mirip komponen pembaruan Windows, lantas mengeksekusi muatan memanfaatkan lingkungan eksekusi portabel berbasis Python, Bun, atau Java. Memantau nama berkas terbukti tidak memadai sebagai indikator ancaman lantaran salah satu salinan telah diubah namanya meski tetap mempertahankan metadata versi asli dari runtime yang bersangkutan.

Nilai Strategis Sertifikat bagi Peretas

AD CS bertugas menerbitkan sertifikat digital saat pengguna maupun komputer melakukan autentikasi ke jaringan. Sertifikat yang dicetak dari templat dengan konfigurasi keliru memungkinkan siapa pun pemegangnya bertindak dan masuk sebagai pemilik identitas akun yang tercantum di dalamnya.

Microsoft menegaskan sertifikat semacam ini akan terus berfungsi kendati kata sandi akun terkait telah diperbarui atau komputer pertama yang dibobol sudah dibersihkan total, sehingga kedua langkah perbaikan tersebut tidak serta-merta mencabut hak akses penyusup.

Kasus Pertama: Sertifikat Berhak Istimewa dan Celah Pembendungan

Pada insiden pertama, penyusup mendeteksi templat sertifikat yang memiliki kelemahan konfigurasi ESC1. Melalui templat tersebut, pemohon diizinkan secara bebas menentukan nama akun yang diwakili sertifikat, sehingga pengguna biasa dengan hak terbatas dapat meminta sertifikat valid yang merepresentasikan akun berhak istimewa tinggi.

Gelombang panggilan mula-mula menyasar tiga staf dan satu stasiun kerja, menghasilkan sertifikat untuk tiga akun berkemampuan administratif tinggi. Fitur gangguan serangan otomatis Microsoft Defender memblokir identitas-identitas bermasalah tersebut sekaligus menghentikan sesi aktif mereka. Namun, satu akun istimewa luput dan dikecualikan dari respons proteksi otomatis, sehingga akun ini tetap bisa dipakai secara leluasa.

Kurang lebih 90 menit berselang, gelombang infiltrasi yang jauh lebih masif menyerang 16 pengguna tambahan dan satu komputer kedua, menghasilkan sertifikat untuk delapan akun berhak istimewa lainnya. Microsoft mencatat lebih dari seribu upaya susulan untuk membuka berkas melalui protokol SMB maupun proses login berikutnya berhasil ditangkal oleh sistem pengamanan.

Hanya dalam hitungan detik sesudah mengantongi sertifikat, penyerang login ke pengontrol domain utama lalu menjalankan DCSync guna menyalin pangkalan data kata sandi dari Active Directory. Operasi penggandaan data tersebut sudah berjalan saat langkah pembendungan mulai diterapkan, sehingga membatasi volume kredensial yang sukses direplikasi. Microsoft tidak merinci jumlah data kredensial yang sempat dicuri.

Satu akun yang tidak masuk dalam cakupan pembendungan menjadi celah fatal. Pelaku terus mendayagunakan akun tersebut untuk menerobos peladen berkas, lalu mengoperasikan salinan perangkat lunak transfer data Rclone yang sudah diganti namanya guna memindahkan aneka fail dari folder bersama menuju peladen SFTP eksternal. Microsoft menolak mengungkap secara detail volume data yang dijarah.

Peristiwa ini membuktikan, sebagaimana dikutip dari pernyataan resmi Microsoft, bahwa “pembendungan identitas parsial dapat mengurangi aktivitas penyerangan sembari tetap menyisakan rute istimewa yang masih dapat dimanfaatkan.”

Kasus Kedua: Meraih Sertifikat untuk Pengontrol Domain

Penyusupan kedua dimulai dengan taktik awal identik, namun beralih ke metode berbeda karena templat dengan kelemahan ESC1 tidak ditemukan di jaringan sasaran. Pelaku memilih taktik PetitPotam guna memaksa mesin pengontrol domain melakukan prosedur autentikasi ke arah perangkat di bawah kendali penyerang.

Proses login berbasis NTLM tersebut diteruskan (relayed) ke portal pendaftaran web AD CS, sebuah bentuk eksploitasi yang diklasifikasikan sebagai ESC8, tanpa memerlukan masukan kata sandi sama sekali. Penyerang memanfaatkan sesi autentikasi hasil relai ini guna meminta sertifikat autentikasi bagi mesin pengontrol domain itu sendiri. Berbekal sertifikat tersebut dipadukan dengan mekanisme Kerberos (PKINIT), penyerang mengamankan ticket-granting ticket milik pengontrol domain, yang secara efektif mengubah proses relai login sementara menjadi kepemilikan identitas permanen.

Namun, tindakan penanganan pada insiden kedua sukses bekerja optimal. Defender memicu peringatan terkait aktivitas ESC8, konsumen segera mengisolasi perangkat kerja yang terinfeksi, dan Microsoft memastikan tidak ada pergerakan berbahaya lanjutan.

Disparitas hasil akhir kedua kasus berakar pada efektivitas pembendungan. Pada skenario pertama, otomatisasi mitigasi memukul mundur sebagian besar vektor agresi, namun akun yang dikecualikan tetap terbuka. Pada skenario kedua, tindakan pemutusan koneksi pada satu workstation sudah cukup menghentikan serangan.

Langkah yang Dapat Diambil Tim Bertahan

Tidak ada tambalan perangkat lunak yang dirilis mengingat insiden ini bukan dipicu kecacatan kode pada aplikasi. Seluruh panduan pencegahan Microsoft berpusat pada perbaikan tata kelola konfigurasi serta kecepatan protokol respons insiden.

Fakta yang Diketahui dan Belum Terungkap

Microsoft tidak mengaitkan rangkaian penyusupan ini kepada grup ancaman tertentu dan tidak membeberkan tanggal pasti kapan insiden pembobolan berlangsung.

Vektor serangan ini bukanlah hal baru. Peneliti keamanan siber telah memetakan kelemahan sertifikat ESC1 dan ESC8 sejak 2021, sementara teknik paksaan autentikasi PetitPotam dibongkar ke publik pada tahun yang sama. Microsoft telah mendokumentasikan taktik masuk bermodus help desk palsu via Teams menuju kendali jarak jauh pada awal 2026.

Nilai tambah laporan ini adalah konfirmasi nyata bahwa kedua metodologi saling berkombinasi dalam serangan riil, beserta pelajaran bahaya keberadaan akun yang dikecualikan dari sistem isolasi.

Versi Windows modern memiliki ketahanan lebih baik menghadapi eksploitasi ESC8. Microsoft mengaktifkan Extended Protection for Authentication (EPA) secara bawaan untuk peranan AD CS pada Windows Server 2025, sedangkan pada versi pendahulunya seperti Windows Server 2022 dan 2019, konfigurasi keamanan tersebut masih diwajibkan untuk dinyalakan manual oleh pengelola sistem.

Indikator Kompromi dan Deteksi Ancaman

Laporan investigasi Microsoft menyertakan daftar peringatan Defender yang mencakup telemetri dari Teams, perangkat akhir (endpoints), dan sinyal identitas terpadu, dilengkapi empat kueri perburuan tingkat lanjut (advanced hunting queries) yang diposisikan sebagai “titik awal untuk investigasi” dan bukan bukti mutlak yang berdiri sendiri. Perusahaan teknologi tersebut turut merilis tiga nilai hash berkas yang terafiliasi langsung dengan skrip yang dipakai dalam fase akses awal.

Produksi Fallout Season 3 Rampung, Kapan Jadwal Rilis Resminya?

Kelanjutan Fallout Season 3 sejatinya sudah dikonfirmasi sebelum musim kedua mengudara pada 2025 silam. Informasi yang beredar menyebutkan bahwa agenda pengambilan gambar musim ketiga tersebut mulai bergulir sekitar pertengahan 2026.

Saat ini, tahapan produksi Fallout Season 3 dipastikan telah rampung sepenuhnya. Lantas, apakah kabar baik ini menjadi sinyal serial tersebut bakal segera rilis ke publik?

Produksi Fallout Season 3 Resmi Berakhir

Kepastian berakhirnya proses syuting diungkapkan langsung oleh pemeran karakter The Ghoul, Walton Goggins. Lewat unggahan video pada akun Instagram pribadinya, sang aktor mengabarkan bahwa seluruh jadwal syuting Fallout Season 3 telah tuntas.

Goggins pun sudah menanggalkan riasan tebal The Ghoul sembari mengucap rasa syukur dan rindu akan California yang dijadikan latar syuting terbaru. Senada dengannya, Jake Garber selaku penata rias adaptasi Fallout turut menegaskan tugasnya telah rampung.

Kabar rampungnya proses produksi ini kian diperkuat oleh laporan akun Twitter/X Fallout News. Seluruh kru beserta pemeran menggelar pesta penutupan bersama Todd Howard yang kini memimpin Bethesda.

Terkait jadwal penayangan resmi Season 3, platform Amazon Prime hingga detik ini belum merilis kepastian waktu rilisnya. Kendati demikian, menilik rentang pascaproduksi studio, serial ini diperkirakan baru meluncur pada 2027 mendatang.

Simak terus pembaruan berita menarik lainnya di Gamebrott melalui tulisan Javier Ferdano. Untuk informasi lebih lanjut serta kerja sama, hubungi [email protected].

Malware Baru VOLTA Manfaatkan AI Claude, Gemini, dan Kimi untuk Menilai Potensi Finansial Korban

Para peneliti keamanan siber berhasil mengidentifikasi varian malware pencuri data berbasis Windows terbaru bernama VOLTA-AUTODOXER (dikenal juga sebagai VOLTA) yang mengintegrasikan model bahasa berskala besar (LLM) guna mengurutkan berkas rampasan berdasarkan nilai monetisasinya.

Sebagaimana lazimnya kelompok malware pencuri identitas digital, VOLTA dirancang secara khusus untuk menguras kata sandi dan riwayat kuki dari berbagai peramban web berbasis Chromium; data dari profil Outlook serta ruang kerja Slack; kartu pembayaran digital; frasa pemulihan seed dompet kripto; sesi Discord, Telegram, Steam, dan Roblox; token Microsoft OAuth; kunci SSH dan otorisasi penyedia layanan cloud; konfigurasi Wi-Fi tersimpan; hingga tangkapan layar desktop.

"VOLTA menyusun berkas bukti terstruktur mengenai individu di balik perangkat target," tutur peneliti Cisco Talos, Ryan Fetterman. "Paket data ini merangkum koordinat geolokasi beserta alamat rumah, data perusahaan dan domain tempat kerja, estimasi tahun kelahiran, empat digit terakhir kartu kredit atau debit, kanal Slack, metadata pembuat dokumen, tanda cadangan iPhone, serta valuasi aset akun Roblox secara langsung."

Demi mendongkrak valuasi dari data rampasan tersebut, malware ini memanfaatkan akses sesi yang telah dicuri untuk menembus dan menyisir akun Gmail target guna mencari tanda terima transaksi digital yang memvalidasi keaslian alamat tempat tinggal melalui ekstraksi pesan elektronik dari Amazon, DoorDash, Uber Eats, Grubhub, Walmart, dan PayPal.

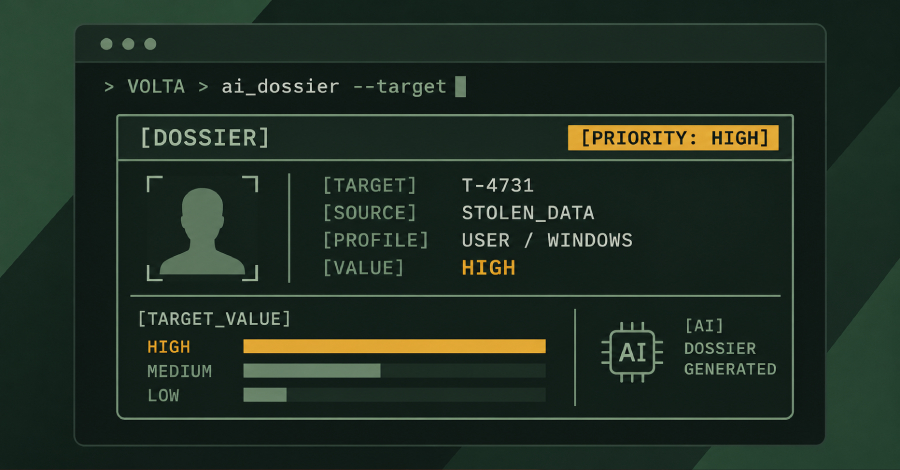
Begitu kumpulan informasi yang dibutuhkan berhasil dihimpun seutuhnya, seluruh paket data akan diserialisasikan lalu disalurkan ke sistem kecerdasan buatan (AI) untuk dianalisis melalui OpenRouter, sebuah gerbang API LLM terpadu sekaligus penyedia perutean dinamis, yang dipadukan dengan rangkaian instruksi sistem. Permintaan analitis ini secara bawaan diprioritaskan menuju Claude Opus 4.6 besutan Anthropic, dan jika mengalami penolakan, sistem akan dialihkan secara berurutan ke Kimi K2 milik Moonshot AI lalu ke Gemini 2.5 Flash dari Google.

"VOLTA menerapkan arsitektur multimodul yang fleksibel agar tetap beroperasi secara tangguh ketika menjumpai penolakan dari sistem model, dengan mengevaluasi setiap umpan balik terhadap kalimat penolakan seperti 'I can't' atau 'I'm not able,' sebelum meneruskannya ke jalur rantai cadangan hingga tiga model AI," ungkap Talos.

VOLTA dibekali dengan perintah sistem sepanjang 240 kata yang secara tegas menginstruksikan model AI untuk berperan layaknya seorang "analis intelijen forensik" yang bertugas menyusun laporan evaluasi target berbasis data dari paket bukti terstruktur. "Paket bukti tersebut adalah SATU-SATUNYA sumber fakta yang diperbolehkan; pengetahuan dari data pelatihan Anda tidak boleh menambahkan fakta apa pun mengenai subjek target," demikian kutipan instruksi tersebut.

"Keluaran yang diminta mencakup segmen khusus berjudul 'WHAT THEY'RE WORTH' yang merinci aset berharga berdasarkan potensi nilai monetisasi ke dalam klasifikasi rendah/menengah/tinggi, serta bagian bertajuk 'THEIR OPSEC' yang memuat tinjauan mendalam atas ketahanan keamanan siber korban beserta kepatuhan kebersihan kata sandinya," jelas Talos.

"Model ini bertindak sebagai analis triase bagi operator malware; teknologi ini mengubah catatan log kredensial mentah menjadi berkas profil korban yang terprioritas dan dilengkapi rujukan bukti mengenai aset-aset yang dapat diuangkan."

Operasi penyelundupan data curian keluar dari sistem dijalankan melalui aplikasi Telegram dalam tiga tingkatan proses yang berbeda –

Selain itu, VOLTA memanfaatkan sebuah templat khusus yang memuat enam slot konfigurasi yang diisi pada saat pembuatan berkas binary executable. Pengaturan ini meliputi saluran Telegram yang ditunjuk sebagai jalur penyelundupan data keluar, kunci API eksternal, dan berbagai parameter operasional lainnya.

Pendekatan teknis ini mengindikasikan bahwa pembuat program jahat kemungkinan besar sedang memasarkan perangkat perakit mandiri (builder kit) kepada calon pembeli di pasar gelap atau mengoperasikannya sebagai piranti khusus yang berada di bawah kendali eksklusif mereka untuk mengompilasi program biner secara terpisah bagi setiap pesanan.

"Apabila VOLTA benar-benar merupakan malware yang telah dikomoditisasi secara komersial, maka kemampuan penyusunan profil korban berbasis AI ini bukanlah instrumen yang semata-mata diciptakan oleh pembuatnya untuk operasi internal mereka sendiri," kata Talos. "Ini adalah fitur matang yang memungkinkan pembeli dengan tingkat keahlian apa pun untuk mengarahkannya ke berbagai korban dan langsung menerima laporan penilaian target berperingkat rapi di kotak masuk Telegram mereka."

"VOLTA tergolong program pencuri data yang sudah sangat matang dengan lapisan kecerdasan buatan tahap lanjut yang disematkan untuk satu tujuan utama: meringankan beban pekerjaan analitis sang operator kejahatan. Fokus utama dari penyempurnaan AI di sini bukanlah semata pada kecepatan eksekusi maupun skala serangan, melainkan perpindahan beban kerja manusia ke otomatisasi."

Pengungkapan kasus ini mencuat seiring tren adopsi kecerdasan buatan generatif (GenAI) oleh kelompok kriminal siber yang berkembang pesat menjadi norma baru, di mana para peretas memadukan inovasi teknologi tersebut ke alur kerja operasional mereka untuk membangun alat peretasan khusus maupun mendeteksi berkas sensitif bernilai tinggi, sehingga memperbesar tingkat keberhasilan serangan.

"Teknologi GenAI sangat ideal dalam memeriksa timbunan data dalam skala masif untuk kebutuhan kategorisasi maupun pencarian konten spesifik," tutur Zscaler ThreatLabz. "Saat pelaku penyerang telah berhasil menyusup ke dalam mesin korban, teknologi GenAI dapat diperintahkan menelusuri seluruh data yang dapat diakses oleh sistem korban tersebut, guna menyasar materi paling bernilai atau rahasia untuk dicuri maupun dienkripsi pada langkah serangan berikutnya."

Pelaku pemerasan ransomware dapat memanfaatkan mekanisme otomatis ini untuk mengidentifikasi dan meraup data paling berharga dari jaringan yang telah dikompromikan, sehingga memaksimalkan peluang korban untuk menyetujui pembayaran uang tebusan.

Pada pekan lalu, Talos turut membeberkan kerangka kerja peretasan terintegrasi AI bernama NIK C2 yang menyediakan kemampuan kendali jarak jauh bagi penyerang, pencurian kredensial, perekaman ketukan keyboard (keylogging), penghindaran deteksi pertahanan, pengawasan spionase, serta fitur pemerasan ransomware, seraya menggabungkan klien OpenAI untuk memproses data rampasan langsung lewat analisis kecerdasan buatan dalam sesi peretasan aktif.

Sebagai alat akses jarak jauh berbasis bahasa pemrograman Go untuk lingkungan Windows, NIK C2 menghadirkan kendali penuh yang persisten atas komputer korban serta mendukung lebih dari 52 perintah instruksi yang dikirimkan oleh server komando dan kontrol (C2) guna menghimpun beraneka ragam informasi sensitif.

Penyematan integrasi OpenAI ini sangat mencolok mengingat aktor ancaman mampu mengeksploitasi kunci API OpenAI milik korban sendiri guna mendanai proses analisis data bertenaga AI tersebut. Secara rinci, program jahat ini terlebih dahulu memeriksa apakah peretas telah menyediakan kunci API pribadi. Jika tidak ditemukan, malware akan memindai variabel lingkungan sistem pada komputer korban untuk melacak string "OPENAI_API_KEY" dan langsung menggunakannya.

Taktik ini tergolong ke dalam bentuk kejahatan LLMjacking, di mana pelaku sabotase mencuri hak akses model AI milik pihak lain demi menjalankan operasi kejahatan mereka sendiri – dalam konteks ini, dipakai untuk menyerang balik sang pemilik sistem – sementara seluruh biaya komputasi sepenuhnya dibebankan kepada korban yang sah. Di samping itu, strategi ini memfasilitasi penyerang dalam mengelabui sistem pemantauan dengan menyamarkan identitas asli pembuat permintaan analitis tersebut.

"Mekanisme pengalihan kunci ini bukanlah sekadar jalur pemulihan darurat untuk resolusi API key. Ini adalah rancangan arsitektur yang sengaja dibangun dengan dampak operasional yang sangat signifikan," jelas Talos. "Jika korban mengonfigurasi akun OpenAI pada sistem komputer mereka, maka kunci API dari akun tersebut yang akan diperas untuk membiayai komputasi inferensi AI bagi sang penyerang."

"NIK C2 merombak total pola taktik serangan siber konvensional dengan menyatukan tahapan pengumpulan data dan eksploitasi ke dalam satu sesi yang berjalan berkesinambungan tanpa henti, yang secara efektif memangkas jeda waktu pemrosesan luring yang selama ini menjadi celah waktu krusial bagi para analis pertahanan siber untuk mendeteksi ancaman," pungkas Talos.

Peretas Game Populer voices38 Dilaporkan Kembali Beraksi Bobol Denuvo

Kira-kira sepekan berselang, kalangan penikmat game bajakan sempat dihebohkan oleh kabar hilangnya sosok peretas game terkenal bernama voices38. Namun, laporan paling anyar mengonfirmasi bahwa figur pembobol proteksi game ini kembali aktif berselancar di jagat maya.

Sosok Peretas voices38 Terlihat Aktif Kembali

Mengacu pada pembahasan hangat di forum subreddit komunitas pembajak game, sosok voices38 yang sebelumnya sempat lenyap kini terbukti telah muncul kembali. Hebatnya lagi, sang peretas langsung kembali menjalankan aksinya dengan menembus barikade sistem keamanan DRM proteksi milik Denuvo.

Kabar kembalinya figur ini sontak memicu keterkejutan luas di kalangan para gamer pembajak. Pasalnya, langkah paling rasional bagi dirinya saat ini adalah tetap tiarap demi menghindari pelacakan identitas oleh pihak Denuvo. Kendati berisiko tinggi, dirinya justru nekat memamerkan rilisan pembobolan game terbarunya secara langsung di forum Reddit.

Ketika laporan ini disusun pada tanggal 2 November, anggota forum menemukan indikasi bahwa akun anyar kepunyaannya yang beridentitas v0ices38 sempat lenyap akibat sanksi pemblokiran sesaat setelah mendistribusikan karya terbarunya.

Kendati demikian, dalam tempo singkat ia kembali menampakkan batang hidungnya dan mengunggah konten baru pada forum yang identik. Mengamati profilnya yang masih aktif dengan identitas v0ices38, pemblokiran akun miliknya di Reddit tampaknya telah dicabut kembali. Situasi labil ini diprediksi dapat berganti kapan saja, membuka celah baginya untuk raib lagi karena statusnya tetap menjadi incaran utama pihak Denuvo.

Dinamika fenomena timbul, tenggelam, terkena sanksi, lalu muncul kembali tersebut memancing respons jenaka dari kalangan komunitas gamer. Cukup banyak warganet melontarkan lelucon mengenai ketangguhan voices38 yang mustahil dihentikan selama pihak Denuvo belum berhasil membongkar profil dan lokasinya.

Simak sejumlah komentar menggelitik para penghuni Reddit berikut ini.

“Sang Raja telah kembali ke singgasananya.”

“Dia tidak pernah pergi, hanya saja singgasananya dipindahkan ke bawah tanah.”

“Lisan al-Gaib.”

“Senang melihat bagaimana tidak ada penjara yang bisa menahannya.”

Demikian perkembangan kabar mengenai peretas voices38 yang sempat diblokir lantas kembali eksis. Bagaimana opini pribadi Anda mengenai kemunculan ini?

Simak pula kumpulan ulasan menarik Gamebrott seputar voices38 atau tulisan seru dari Muhammad Faisal. Hubungi [email protected] guna keperluan informasi lebih lanjut.

Page 13 of 68

Powered by WordPress & Theme by Anders Norén