Gunakan Rekaman Nyata Tragedi Itaewon, Activision Siap Hapus Cuplikan di Modern Warfare 4 Usai Dikecam

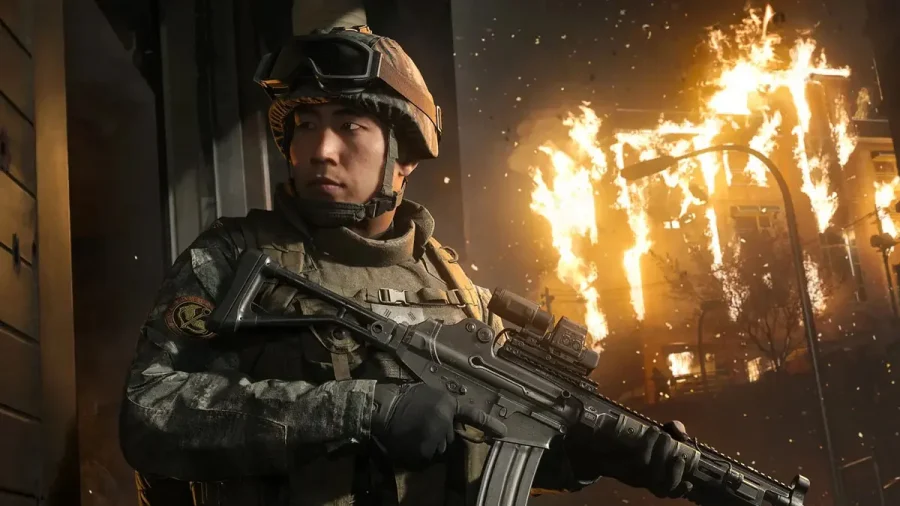
Alur cerita Modern Warfare 4 menghadirkan narasi fiktif seputar perseteruan militer yang diawali oleh gempuran Korea Utara ke Korea Selatan. Kendati demikian, segmen pembuka game tersebut justru menuai gelombang kemarahan dari warganet di Korea Selatan. Mengapa insiden ini terjadi?

Penggunaan Video Asli Insiden Itaewon di Modern Warfare 4 Picu Polemik

Sebuah sekuens di permulaan mode campaign memicu polemik luas. Adegan tersebut memuat cuplikan siaran berita asli berdurasi kira-kira tiga detik dari peristiwa maut Itaewon di Seoul yang berlangsung pada Oktober 2022.

Video itu memperlihatkan proses evakuasi sejumlah warga serta penanganan darurat pertolongan pertama kepada seorang korban. Klip berita inilah yang dimanfaatkan developer untuk menggambarkan kekacauan serta kepanikan publik menghadapi serangan invasi dalam alur cerita Modern Warfare 4.

Pemanfaatan dokumentasi musibah nyata tersebut memancing kecaman tajam, khususnya dari pihak keluarga korban yang memandang duka mendalam itu sangat tidak layak dimasukkan ke ranah hiburan game.

Keluarga korban melayangkan protes keras sekaligus meminta pengembang melenyapkan tayangan itu dari game. Mereka menegaskan pihak pengembang wajib bergerak cepat membenahi kekeliruan ini apabila masih mempunyai rasa hormat serta simpati terhadap korban tragedi.

Menyikapi polemik yang memanas, Activision lantas merilis permohonan maaf dan memastikan lewat laporan MBC News (dikutip via Dexerto) bahwa klip terkait bakal dihilangkan pada pembaruan 12 November.

“Materi video yang dimaksud akan sepenuhnya dihapus melalui update game pada 12 November. Kami menyampaikan belasungkawa dan permintaan maaf yang sedalam-dalamnya kepada keluarga yang ditinggalkan, para korban yang mengalami luka mendalam akibat insiden ini, serta semua pihak yang telah kami buat merasa terpukul.”

Activision pun menyatakan Modern Warfare 4 murni kisah rekaan yang dirancang memakai sentuhan realistis. Walaupun menyertakan arsip warta asli, mereka sama sekali tak bermaksud mengungkit kembali kepedihan Itaewon atau menyepelekan penderitaan publik.

Bagaimana pandangan kalian mengenai polemik ini?

Simak terus ulasan menarik seputar Berita Game atau tulisan lain karya Sofie Diana. Hubungi kami via [email protected].

Laporan Cloudflare Q3: Serangan DDoS Lapisan Jaringan Melonjak 38 Persen Capai 18,2 Juta

Para pelaku ancaman siber tercatat meluncurkan sekitar 8.226 serangan distributed denial-of-service (DDoS) lapisan jaringan per jam, ungkap Cloudflare pada hari Kamis.

Perusahaan keamanan dan infrastruktur web ini menyatakan berhasil meredam secara otomatis 18,2 juta serangan DDoS lapisan jaringan (L3) serta 14,4 triliun permintaan DDoS HTTP pada kuartal ketiga tahun 2026. Angka tersebut setara dengan 197.400 serangan setiap hari, atau satu insiden per 0,44 detik.

Sebagai perbandingan, sebanyak 13,2 juta dan 10,0 juta serangan L3 DDoS masing-masing tercatat pada kuartal kedua dan kuartal pertama tahun 2026. Lonjakan ancaman ini berkaitan erat dengan layanan sewaan booter atau stresser DDoS yang memicu ratusan ribu aksi penyerangan.

"Serangan berdurasi singkat dan ber-bandwidth rendah di bawah 10 menit serta 1 Gbps melonjak drastis sebesar 208%," jelas tim intelijen ancaman Cloudforce One dalam Laporan Ancaman DDoS kuartalan yang dibagikan kepada The Hacker News.

Tren menarik lainnya terlihat pada penurunan serangan hiper-volumetrik di atas 1 Tbps sebesar 69% dari kuartal lalu—merosot dari 805 serangan pada Q2 menjadi 251 pada Q3—kemungkinan berkat penindakan hukum terhadap kelompok AISURU, KimWolf, JackSkid, dan Mossad pada Maret lalu.

Meski begitu, ancaman belum sepenuhnya musnah mengingat kemunculan varian-varian baru seperti Dysphoria dan Evooo1Bot, Cloudflare memperingatkan.

Pergeseran signifikan lain mencakup penyusutan serangan Connectionless Lightweight Directory Access Protocol (CLDAP) flood, sedangkan DNS amplification justru melesat 215% hingga mencakup 3,43% dari seluruh serangan lapisan jaringan.

Sektor industri yang paling banyak menjadi sasaran meliputi media, produksi, dan penerbitan; teknologi informasi dan layanan; perjudian dan kasino; perangkat lunak komputer; serta operator telekomunikasi.

Amerika Serikat, Tiongkok, Indonesia, Inggris, dan Turki menempati daftar negara paling sering diserang selama periode tersebut, sementara Kanada dan Israel menembus jajaran sepuluh besar akibat serangan masif pada sektor ritel, telekomunikasi, dan pemasaran di Kanada.

Malware NetamLoader Incar Sistem Windows 10 Milik Pemerintah di Kawasan Asia

Pakar keamanan siber baru saja membongkar rincian terkait rangkaian infeksi yang terbilang amat mutakhir dengan target utama entitas lembaga pemerintah di wilayah Asia.

Aktivitas siber yang dipaparkan oleh pihak Kaspersky pekan ini menyasar sebuah kompilasi Windows 10 modifikasi khusus yang dioperasikan secara eksklusif oleh lembaga pemerintah Asia, dengan mengandalkan kerangka pemuatan rakitan .NET yang baru pertama kali didokumentasikan dan dinamai NetamLoader.

Hingga saat ini aksi penyerangan tersebut belum dapat dikaitkan dengan kelompok ancaman maupun aktor peretas tertentu yang telah dikenal. Peneliti pun belum memastikan apakah penyusupan ini melumpuhkan lebih dari satu perangkat serta berhasil memberi jalan bagi pelaku untuk menggondol berkas rahasia.

Perusahaan keamanan siber asal Rusia itu menjelaskan temuan artefak berbahaya tersebut mula-mula terdeteksi pada paruh pertama tahun 2026. Berkas itu tersimpan rapi di dalam arsip cabinet Windows (CAB) pada sebuah direktori yang lazimnya digunakan sistem operasi untuk menampung paket-paket pembaruan.

Operasi peretasan ini diduga kuat menerapkan metode rantai pasok (supply chain attack), di mana komplotan jahat membobol vendor pihak ketiga yang terpercaya demi menerobos akses pengguna hilir yang menggunakan piranti lunak maupun layanannya.

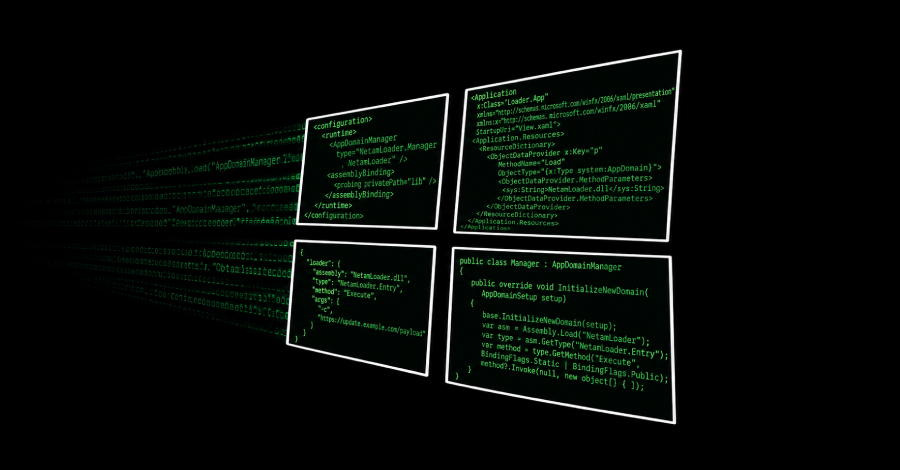
Sampel berbahaya yang diselidiki memuat berkas konfigurasi “.config” yang mengeksploitasi teknik injeksi AppDomainManager guna mengeksekusi rakitan .NET tanpa izin. Injeksi AppDomainManager adalah metode peretasan yang membajak mekanisme AppDomainManager kepunyaan .NET Framework kala program .NET mulai dijalankan guna memasukkan muatan berbahaya.

Dengan kata lain, strategi ini memanfaatkan inisialisasi domain aplikasi di dalam .NET Framework untuk memperoleh eksekusi kode tersembunyi. Dampak akhirnya setara dengan taktik DLL sideloading, yakni mengoperasikan kode berbahaya secara terselubung di dalam proses aplikasi resmi sehingga luput dari deteksi sistem pengamanan.

Kaspersky mencatat arsip CAB yang mengangkut berkas konfigurasi itu awalnya ditempatkan pada rute sistem: “C:WindowsSoftwareDistributionDownloade4537a1762fcafd2fd96bfc825bad34f9db9a24,” sebelum seluruh isinya diekstrak secara otomatis ke dalam lokasi “C:WindowsSoftwareDistributionDownloadInstall.”

Jalur transmisi awal pengiriman arsip CAB tersebut sejauh ini belum berhasil dipastikan. Di dalam arsip ditemukan tujuh berkas berbeda, dengan empat di antaranya merupakan modul orisinal sah dari Patch My PC, sebuah peranti lunak manajemen endpoint –

Tidak ditemukan instruksi berbahaya pada berkas-berkas tersebut kecuali pada komponen “Resources.resx”. Jalur serangan infeksi ini dijalankan melalui skema dua tahapan operasi sebagai berikut –

Penjelasan ringkas mengenai muatan berbahaya tersebut tertera di bawah ini –

“Apabila server C2 memberikan respons yang valid, perulangan bakal berhenti sementara selama 5-6 menit sebelum mengajukan permintaan berikutnya; jika tidak ada, proses terhenti selama 22-28 jam sambil melakukan pemeriksaan berkala tiap 10 menit guna memastikan apakah batas waktu telah berakhir,” ungkap Kaspersky.

Data telemetri yang dihimpun tim Kaspersky menemukan satu entitas korban di wilayah Asia, dengan rancangan NetamLoader yang dikhususkan merusak versi Windows 10 khusus kepemerintahan. Kendati nama negara Asia itu dirahasiakan, indikasi kuat mengarah ke China mengingat Microsoft memiliki versi khusus bertajuk Windows 10 China Government Edition yang dirancang khusus bagi pemerintah serta BUMN China.

Pada awal Agustus lalu, Bloomberg memberitakan Kementerian Keamanan Negara China telah menginstruksikan sejumlah badan pemerintah agar menyetop pemakaian “Government Edition” dan beralih ke distro Linux lokal guna menekan ketergantungan pada teknologi luar negeri.

“Instruksi dari Beijing tersebut dilandasi oleh kecemasan atas keamanan data nasional,” sebut laporan Bloomberg dengan merujuk penuturan “sejumlah narasumber yang memahami persoalan tersebut.” Tidak ada rincian keterangan tambahan yang diungkapkan pada waktu itu.

“Dalam situasi iklim geopolitik masa kini, semakin banyak negara giat mendirikan platform perangkat lunak inti mereka sendiri, meliputi sistem operasi, pangkalan data, middleware, dan layanan komputasi awan, dengan sistem operasi kerap menjadi agenda prioritas teratas,” pungkas Kaspersky.

“Keuntungannya adalah setiap negara memegang kendali penuh atas rekayasa, pengoperasian, serta peningkatan mutu sistem operasi miliknya secara mandiri. Namun di sisi lain, kondisi itu mengharuskan negara melindungi seluruh ekosistem raksasa tersebut seorang diri. Membawa operasional serta pemeliharaan sistem seperti ini ke tahap matang menuntut proses yang sangat panjang.”

FBI Identifikasi Kelompok Hacker Korea Utara TraderTraitor di Balik Pembobolan Binance Rp103 Triliun

Biro Investigasi Federal AS (FBI) secara resmi mengaitkan perampokan aset virtual senilai lebih dari 6 miliar dolar AS dengan TraderTraitor, kelompok peretas elite terafiliasi Korea Utara yang juga dikenal sebagai Jade Sleet, Pressure Chollima, PUKCHONG, Slow Pisces, dan UNC4899.

Pihak FBI, bersama United States Secret Service (USSS) dan Internal Revenue Service Criminal Investigation (IRS-CI), menyatakan pihaknya memantau aktor ancaman tersebut mengonversi aset-aset curian terutama menjadi mata uang kripto Ethereum (ETH).

"Aset-aset ini diperkirakan akan dicuci lebih lanjut dengan menukarnya memakai layanan DeFi dan pertukaran instan saat mereka mempersiapkan tahapan pencucian uang lanjutan," papar FBI dalam pengumuman resminya.

Badan penegak hukum tersebut juga telah membagikan sederet alamat dompet digital yang digunakan para peretas untuk mencuci dana hasil rampokan tersebut ke publik.

Kabar ini mengemuka saat Binance mengonfirmasi telah memulai tahap awal pembukaan kembali transaksi penarikan dana mulai hari ini antara pukul 06.00 dan 09.00 UTC sesudah dihentikan sementara akibat insiden tersebut.

"Semenjak peristiwa pembobolan, tim kami telah mengimplementasikan tindakan pencegahan guna memproteksi platform, menggelar evaluasi keamanan menyeluruh, dan memverifikasi kesiapan operasional layanan terdampak," tulis Binance lewat pernyataan resminya.

"Kami berupaya mengaktifkan proses penarikan dana secara bertahap seiring penyelesaian pemeriksaan keamanan dan kesiapan. Layanan deposit tetap beroperasi penuh dan tidak mengalami dampak pembobolan."

Kerugian masif ini langsung melampaui rekor perampokan senilai 1,46 miliar dolar AS yang menimpa Bybit pada Februari 2025, menjadikannya kasus pencurian mata uang kripto paling masif dalam sejarah. Total dana tersebut dilarikan melalui 11 jaringan blockchain berbeda, dengan porsi 82 persen terfokus pada ekosistem Ethereum serta Bitcoin.

"Insiden tunggal ini hampir menggandakan total aset kripto yang berhasil dijarah oleh rezim tersebut," ungkap firma analisis blockchain Elliptic. "Aktor yang berafiliasi dengan Korea Utara, secara resmi Republik Rakyat Demokratik Korea (DPRK), diperkirakan telah menjarah lebih dari 6,5 miliar dolar AS aset kripto beberapa tahun terakhir."

Dari total dana 6,43 miliar dolar AS yang disikat TraderTraitor, sekitar 2,85 miliar dolar AS berhasil dibekukan secara on-chain berkat aksi cepat Tether, Circle, Ripple, Arbitrum, beserta Optimism.

TraderTraitor mewakili identitas komplotan siber Korea Utara dengan rekam jejak panjang melancarkan peretasan terhadap industri Web3.0 melalui jebakan unduhan aplikasi berbahaya. Sindikat kriminal siber ini tercatat telah melancarkan operasi aktif setidaknya sejak tahun 2020.

Dalam rentang beberapa tahun ke belakang, kelompok berbahaya ini turut dituding bertanggung jawab atas pembobolan platform DMM Bitcoin, Bybit, KelpDAO, hingga bursa kripto Bitget.

Temuan investigasi SentinelOne, Zscaler ThreatLabz, dan Microsoft membeberkan bahwa TraderTraitor terus mempercanggih teknik serangannya. Mereka menyusupkan Trojan pada Terraform provider sebagai sarana penyebaran malware serta mendirikan perusahaan kedok guna melancarkan penipuan lowongan kerja yang menyasar profesional di bidang keamanan siber, kecerdasan buatan (AI), blockchain, dan perekrutan.

Penyedia Terraform yang dirusak dipakai menyalurkan Bash loader otomatis yang mengunduh malware sesuai sistem operasi korban. Skema ini menyertakan malware lintas platform FLATROOF untuk mengeruk data rahasia melalui pencuri data berbasis Python sebelum menyuntikkan backdoor ROOFDECK guna menguasai sistem secara penuh.

Rangkaian manuver ini kembali menegaskan kelihaian aktor siber Korea Utara menyalahgunakan alur kerja pengembang terpercaya via Trojan Terraform provider guna menyusupkan malware lintas platform di macOS, Linux, serta Windows untuk memperoleh akses berkelanjutan.

Pola operasi TraderTraitor, serupa dengan kampanye Korea Utara lainnya seperti Operation Dream Job milik Lazarus Group maupun Contagious Interview besutan Famous Chollima, memanfaatkan iming-iming tawaran karier palsu demi memancing korban mengeksekusi kode berbahaya. Tahap manipulasi psikologis ini diperkuat teknologi kecerdasan buatan (AI) guna merancang umpan persuasif, membuat identitas fiktif meyakinkan, serta mengelabui deteksi pengamanan.

"Aktor ancaman menggunakan domain khusus, akun media sosial tiruan, dan pemahaman industri mendalam untuk berpura-pura menjadi perekrut dari perusahaan intelijen blockchain berbasis AI palsu, memanfaatkan peluang lowongan teknisi perangkat lunak untuk menjalin kontak dan menjadwalkan wawancara dengan target yang merespons," ungkap Microsoft.

"Dalam kurun waktu yang singkat tersebut, Jade Sleet melancarkan pendekatan bertema tawaran kerja serupa memanfaatkan dua perusahaan cangkang tambahan, yang ditopang infrastruktur sejenis beserta pengetahuan industri terkait."

Peretas Kuras Rp42 Miliar Milik Trader Polymarket Lewat Pembajakan Skrip DebugBear

Injeksi skrip berbahaya pada situs pasar prediksi Polymarket memaksa penjualan aset milik pengguna terdaftar dan mengalihkan dana hasil curian tersebut ke alamat pelaku kejahatan siber pada 29 Oktober. Muatan berbahaya itu disisipkan menggantikan skrip pemantau kecepatan halaman web resmi yang didatangkan platform dari vendor pihak ketiga.

Manajemen Polymarket menyatakan kesiapan untuk mengganti rugi dana senilai sekitar 2,7 juta dolar AS kepada 726 dompet digital yang terdampak langsung. Berdasarkan pelacakan catatan rantai blok, aset kripto senilai kurang lebih 2,64 juta dolar AS terkonfirmasi masuk ke dalam dompet digital milik peretas dalam kurun waktu tidak sampai satu jam.

Skrip yang dimanipulasi tersebut merupakan komponen milik DebugBear, penyedia layanan pemantauan pengguna nyata atau real user monitoring (RUM) yang bertugas mengevaluasi kecepatan pemuatan situs web dari sisi pengunjung aktual.

Para peneliti keamanan siber di Hudson Rock sukses mengunduh berkas berbahaya tersebut pada 29 Oktober langsung dari alamat sumber pemuatan skrip DebugBear di portal Polymarket. Mereka pun menemukan bukti modifikasi kode sumber internal Polymarket yang dengan cepat mencabut skrip DebugBear dari sistem.

Pihak DebugBear memberikan pernyataan resmi melalui platform X bahwa entri DNS mereka telah dibajak melalui registrar domain yang menaunginya. Kesimpulan awal investigasi mereka memperlihatkan bahwa serangan ditargetkan secara khusus kepada portal salah satu klien saja. Perusahaan belum menemukan indikasi peretasan pada infrastruktur internal mereka sendiri, kendati penelusuran mendalam masih berlangsung.

Sementara itu, tim analis Ohey mendeteksi adanya server asing yang melayani permintaan alamat web DebugBear pada pukul 18:13 UTC, saat berkas jahat tersebut masih beroperasi secara online. Pada waktu yang lebih awal di hari yang sama, berkas skrip yang sah sejatinya disalurkan secara aman melalui Google Cloud Storage. Setiap pengguna DebugBear memang memuat salinan skrip tersendiri, dan berkas yang ditukar paksa dalam insiden ini secara spesifik merupakan skrip kepunyaan Polymarket.

Mekanisme Pembobolan Dana Melalui Skrip

Kode jahat ini bekerja dengan memanfaatkan hak akses sah milik pengguna yang sedang terhubung dan membuka situs Polymarket, sebagaimana diungkap Hudson Rock pasca-analisis statis terhadap berkas tersebut tanpa menjalankannya. Skrip tersebut membaca kredensial akun yang tersimpan di dalam peramban web korban, termasuk kunci API perdagangan.

Kunci API tersebut sebenarnya tidak memiliki kemampuan independen untuk mengeksekusi pesanan secara otomatis di platform Polymarket, mengingat setiap transaksi mutlak memerlukan tanda tangan digital dari dompet kripto. Peneliti Hudson Rock tidak menjumpai satu pun instruksi dalam skrip yang bertugas mengekstraksi kunci API, kata sandi, frasa pemulihan, atau kunci privat untuk dikirimkan ke peladen milik pelaku.

Alih-alih mentransfer data sensitif keluar, skrip memilih memindai kode halaman antarmuka Polymarket demi mencari modul pembuat pesanan serta mekanisme penandatangan transaksi yang berwenang memvalidasi pergerakan akun korban.

Dari tahap ini, skrip melancarkan aksinya melalui dua skema berbeda. Untuk akun yang masuk menggunakan dompet kripto pribadi secara langsung, skrip langsung memindahkan posisi perdagangan trader secepatnya menuju dompet peretas. Sementara untuk akun yang terdaftar menggunakan alamat email, skrip menjual kepemilikan posisi pada nilai pasar yang sengaja diturunkan drastis sebelum akhirnya menarik keluar seluruh uang tersebut.

Pada kedua skenario operasi itu, skrip memicu komponen penandatangan milik pengguna untuk mengesahkan berkas permintaan, kemudian menyodorkannya ke relayer Polymarket yang akan mengeksekusi transaksi ke jaringan. Pihak Hudson Rock menggarisbawahi bahwa adanya permintaan penandatanganan tidak serta-merta membuktikan transaksi terjadi tanpa sepengetahuan pengguna. Penyedia dompet kripto tetap memiliki kapasitas untuk memunculkan notifikasi, membatalkan transaksi, atau menerapkan protokol pembatasan sesi.

Dompet penampung yang ditanamkan dalam kode jahat tersebut tercatat menerima gelombang dana pertama pada pukul 17:10 UTC dan transaksi terakhir pada 18:02 UTC, menurut data pelacakan blockchain Ohey. Selama rentang waktu kritis tersebut, alamat peretas mengumpulkan sebanyak 28,6 juta token POL serta berbagai kontrak posisi perdagangan dari 33 alamat dompet berbeda.

Tepat pada pukul 18:19 UTC, simpanan sebanyak 28,6 juta token POL tersebut diestimasi bernilai sekitar 2,64 juta dolar AS berdasarkan kalkulasi harga 0,0922 dolar AS per token dari DefiLlama yang dirilis oleh DefiPrime. Jumlah valuasi ini murni mencakup token POL dan belum memperhitungkan nilai aset dari posisi kontrak perdagangan yang ikut dirampas.

Berdasarkan riwayat transaksi rantai blok, dompet milik penyerang lantas mendistribusikan seluruh 28,6 juta token POL ke tiga alamat penampung lanjutan antara pukul 18:28 hingga 18:38 UTC.

Langkah Tanggap Darurat dan Kompensasi Polymarket

Polymarket mempublikasikan pemberitahuan resmi pertama perihal aktivitas mencurigakan pada dompet pengguna pada pukul 17:38 UTC. Selanjutnya pada pukul 18:05 UTC, mereka mengumumkan pengalihan operasional bursa ke status cancel-only, dibarengi dengan pembekuan seluruh aktivitas relayer.

Pihak pengelola memastikan bahwa skrip berbahaya tersebut berhasil dimusnahkan secara menyeluruh dalam rentang waktu satu jam. Manajemen juga segera mengosongkan seluruh cache data, memutus paksa seluruh sesi login aktif, serta menunda aktivitas perdagangan hingga sistem dipastikan steril. Permasalahan hukum ini telah diteruskan secara resmi kepada aparat berwenang.

Per tanggal 30 Oktober, sebanyak 689 dari total 726 dompet yang terdampak telah menerima penggantian saldo secara utuh, sementara 37 dompet sisanya diselesaikan bertahap seiring proses validasi. Di samping itu, Polymarket menggelontorkan kompensasi tambahan sebesar 1,19 juta dolar AS kepada sekitar 5.500 pemilik dompet yang merugi akibat pembekuan transaksi maupun hilangnya posisi. Total keseluruhan dana pengembalian yang disalurkan mencapai 3,9 juta dolar AS.

Para trader tidak diwajibkan mengajukan klaim ganti rugi secara manual. Meski demikian, portal status Polymarket tetap menyediakan tautan formulir pengaduan bagi pengguna yang merasa nominal pengembalian mereka tidak sesuai atau belum menerima hak kompensasi.

Langkah Pencegahan bagi Operator Situs dan Pengguna

Pihak DebugBear telah mengeluarkan imbauan kepada seluruh klien produk RUM mereka untuk segera mencabut kode sematan dari situs masing-masing. Alamat peladen yang menyebarkan berkas manipulasi, cdn.debugbear[.]com, dilaporkan sudah kehilangan catatan DNS ketika diperiksa oleh The Hacker News pada 1 November.

Polymarket menyatakan bahwa pengintegrasian kembali skrip dari vendor luar akan disertai pengamanan berlapis yang jauh lebih ketat, mencakup penguatan Content Security Policy (CSP), penguncian versi berkas secara spesifik, hingga penerapan sistem isolasi sandboxing.

Saran lanjutan dari Hudson Rock bagi para pengelola situs yang memanfaatkan skrip eksternal:

Saran Hudson Rock kepada kalangan trader adalah untuk selalu menolak setiap permintaan penandatanganan transaksi digital yang mencurigakan atau muncul tanpa dipicu oleh aksi sadar pengguna.

Celah Kritis CVSS 10.0 di LXD dan MicroCloud Memungkinkan Peretasan Tanpa Private Key

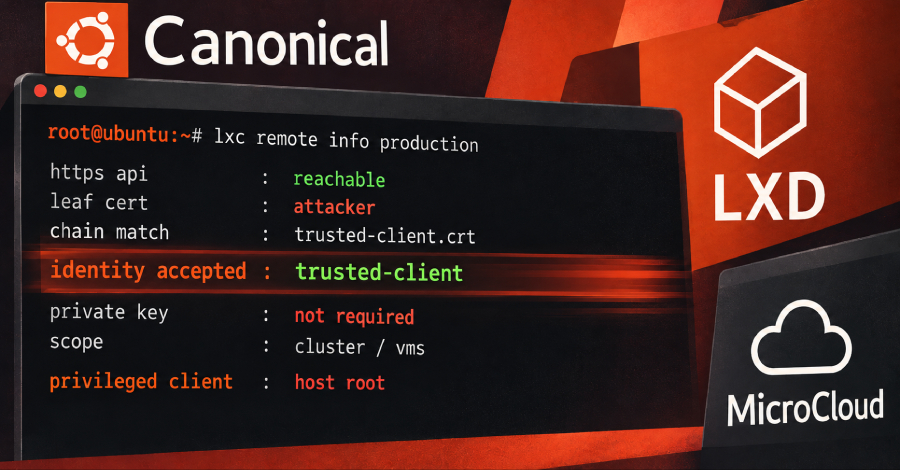
Sebuah kerentanan dengan tingkat keparahan kritis pada Canonical LXD dan MicroCloud memungkinkan peretas masuk sebagai klien tepercaya tanpa memerlukan kunci privat milik klien tersebut. Agar peretasan ini berhasil, pelaku kejahatan siber hanya membutuhkan koneksi jaringan menuju API HTTPS milik target serta mengantongi sertifikat publik milik klien yang sah.

Ketika penyusup berhasil menerobos sistem, pelaku akan bertindak seolah-olah menjadi klien tersebut, sehingga memperoleh kendali atas kluster dan seluruh mesin virtual di dalamnya. Apabila akun yang ditiru memiliki hak istimewa, peretas bahkan berpotensi mendapatkan "akses root ke mesin host," demikian konfirmasi dari pihak Canonical.

Celah keamanan ini dicatat dengan kode identifikasi CVE-2026-112816 dan mendapatkan skor CVSS maksimal yakni 10.0. Canonical kini telah meluncurkan pembaruan penambal keamanan resmi untuk kedua produk buatannya tersebut.

Mekanisme Kerja Kerentanan

LXD dan MicroCloud pada dasarnya mengizinkan klien jarak jauh mengakses antarmuka API melalui mekanisme mutual TLS. Skema autentikasi ini mengharuskan setiap klien menunjukkan sertifikat digital demi membuktikan identitas aslinya. Suatu klien dianggap tepercaya jika sertifikatnya terdaftar di dalam trust store server, yaitu daftar identitas resmi yang diizinkan untuk masuk.

Kelemahan fatal ini bermula dari cara peladen memverifikasi sertifikat yang dikirimkan. Sistem mencocokkan setiap sertifikat di dalam rantai terhadap trust store. Padahal, koneksi TLS standar hanya memvalidasi kepemilikan kunci privat pada sertifikat pertama di rantai tersebut, yang dikenal sebagai leaf certificate. Sementara itu, sertifikat sisanya di dalam rantai merupakan data tambahan bebas yang dilampirkan oleh klien.

Situasi tersebut membuat penyerang dapat mengambil sertifikat publik klien tepercaya yang tidak bersifat rahasia, lalu menyematkannya di belakang sertifikat milik mereka sendiri. Server lantas terkecoh dan langsung menganggap penyerang sebagai klien yang sah.

Siapa Saja yang Terdampak Kerentanan Ini

Eksploitasi atas kelemahan sistem ini menuntut dua syarat utama: tersedianya akses jaringan langsung ke endpoint API HTTPS, serta penguasaan atas berkas sertifikat publik klien yang telah diverifikasi oleh peladen.

Secara bawaan, instalasi mandiri LXD sebenarnya tidak langsung mengekspos API jaringan tersebut ke publik. Layanan ini hanya beroperasi memantau soket lokal kecuali jika pihak administrator mengaktifkan API jaringan menggunakan konfigurasi core.https_address.

Di sisi lain, platform MicroCloud yang mengintegrasikan sejumlah mesin berbasis LXD ke dalam satu kluster terpadu memiliki titik lemah tersendiri. Canonical menjelaskan bahwa penyusup yang berhasil menangkap sertifikat publik milik suatu node anggota ketika proses penggabungan kluster berlangsung dapat memanfaatkannya untuk login sebagai anggota tersebut.

Catatan resmi CVE merinci beberapa versi terdampak, mencakup LXD 4.0.14, 5.0.10, 5.21.8, serta versi 6.9, tepat sebelum rilis perbaikan diluncurkan. Canonical mendata versi paket snap perbaikan resmi berikut:

Temuan kerentanan berbahaya ini sejatinya tidak berasal dari tim internal Canonical. Komunitas proyek Incus, yang merupakan proyek fork komunitas dari LXD, pertama kali melaporkan masalah ini hingga akhirnya Canonical mengonfirmasi dampaknya pada LXD. Proyek Incus sendiri telah menambal bug serupa dalam perilisan versi 7.6.0.

Paket arsip bawaan sistem operasi Ubuntu untuk LXD dilaporkan tidak terpengaruh atau memang tidak didistribusikan, sehingga seluruh perbaikan resmi disalurkan lewat ekosistem snap.

Hingga kini belum ditemukan indikasi bahwa celah tersebut telah dieksploitasi secara luas di dunia nyata. Rekam jejak CVE memuat penilaian U.S. CISA tertanggal 30 Oktober yang menegaskan bahwa isu ini belum diketahui dieksploitasi oleh peretas. Kerentanan ini tidak masuk daftar Known Exploited Vulnerabilities CISA dan belum ada kode eksploit publik yang beredar.

Pengguna diinstruksikan segera memperbarui instalasi LXD dan MicroCloud ke versi terbaru. Pada sistem berbasis snap, jalankan perintah sudo snap refresh lxd serta sudo snap refresh microcloud.

Pihak Canonical mengingatkan bahwa peluncuran rilis perbaikan LXD masih berjalan bertahap dari kanal kandidat menuju kanal stabil saat buletin keamanan diumumkan. Karena itu, pengguna sangat disarankan memeriksa kembali versi yang terpasang seusai pembaruan daripada sekadar mengasumsikan sistem sudah aman.

Panduan keamanan Canonical tidak menawarkan solusi sementara bagi pengguna LXD. Mengingat penyerangan memerlukan aksesibilitas jaringan ke API, memperketat izin akses jaringan menjadi langkah mitigasi terbaik sebelum melakukan pembaruan. Tim pengembang Incus juga menegaskan tiadanya perbaikan lewat konfigurasi dan satu-satunya tindakan pencegahan adalah membatasi akses jaringan ke listener.

Seluruh pengguna Incus sangat dianjurkan untuk segera bermigrasi ke versi 7.6.0, yang menuntaskan kelemahan kritis ini bersama dengan perbaikan 17 celah keamanan lainnya.

Kumpulan Kode Redeem +1 Venom Evolution Roblox Edisi Oktober 2026 Terbaru

Ekosistem Roblox saat ini diramaikan deretan permainan bertema incremental. Format permainan ini menuntut gamer mengumpulkan poin sebanyak mungkin demi menuntaskan rintangan, menaklukkan lawan, serta menghimpun pundi-pundi uang.

Game yang tengah digemari komunitas lokal saat ini adalah +1 Venom Evolution. Dalam judul ini, pemain bertransformasi menjadi sosok Venom berkekuatan symbiote guna merampungkan aneka misi. Sayangnya, perjalanan pemain sering kali tersendat sehingga membutuhkan bantuan item pendukung yang ketersediaannya lumayan terbatas.

Menyadari hal tersebut, pihak pengembang rutin meluncurkan deretan kupon hadiah untuk mempermudah petualangan para pemain. Melalui ulasan ini, Gamebrott menghadirkan rangkuman kode redeem +1 Venom Evolution Roblox terkini yang bisa segera Anda tukarkan saat ini juga!

Daftar Kode Redeem +1 Venom Evolution Roblox Oktober 2026

Inilah daftar kode klaim +1 Venom Evolution Roblox teranyar yang tengah aktif dan siap digunakan untuk memperoleh ragam hadiah in-game menarik.

Langkah Menukarkan Kode Redeem +1 Venom Evolution Roblox

Berikut panduan praktis mencairkan kupon promo +1 Venom Evolution Roblox. Pastikan Anda menyimak seluruh instruksi yang tersedia agar proses penukaran hadiah berhasil tanpa kendala.

Cara Memperoleh Kode Redeem +1 Venom Evolution Roblox

Ketersediaan kode penukaran dalam permainan ini dipastikan bakal diperbarui secara bertahap. Anda dapat memantau kembali tulisan ini secara berkala demi mengecek kode aktif teranyar berhadiah menggiurkan.

Alternatif lainnya, para pemain dipersilakan bergabung ke server Discord resmi maupun Komunitas Grup resmi mereka di Roblox agar terus mendapat update kode klaim serta promosi terbaru mengenai permainan ini.

Sekian kompilasi kode redeem +1 Venom Evolution Roblox teranyar lengkap dengan petunjuk klaimnya. Sudahkah Anda bertransformasi menjadi Dungeon Master paling tangguh serta mengoleksi unit-unit langka idaman di arena ini, Brott?

Simak terus ulasan menarik seputar Gift Code dari Gamebrott atau tulisan lain karya Javier Ferdano. Untuk kebutuhan informasi lebih lanjut dan pertanyaan lainnya, hubungi kami lewat [email protected].

Peretas Gabungkan Tiga Kerentanan Ivanti Connect Secure Demi Hak Akses Root Tanpa Otentikasi

Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) pada hari Jumat resmi memasukkan dua celah keamanan yang berdampak pada Ivanti Connect Secure (ICS) ke dalam katalog Kerentanan Tereksploitasi yang Diketahui (KEV), menyusul ditemukannya eksploitasi aktif di dunia nyata.

Daftar celah keamanan tersebut dirinci sebagai berikut –

Perlu dicatat bahwa celah keamanan ini merupakan bagian dari rantai eksploitasi yang pertama kali didokumentasikan oleh Volexity awal bulan ini. Celah tersebut dipersenjatai bersamaan dengan kelemahan bypass otentikasi (CVE-2026-104935, skor CVSS: 8.6) oleh pelaku ancaman yang belum teridentifikasi sebelumnya dengan sebutan UTA0576. CVE-2026-104935 sendiri telah dimasukkan ke dalam katalog KEV pada tanggal 13 Oktober 2026.

"Rantai eksploitasi ini menggabungkan bypass otentikasi, eksekusi kode jarak jauh (RCE), dan kerentanan eskalasi hak istimewa untuk memperoleh eksekusi kode tingkat root tanpa otentikasi," terang Volexity.

Berbeda dengan serangan siber lain yang biasanya memanfaatkan celah serupa untuk memasang web shell atau malware, UTA0576 teramati menggunakan kerentanan ini untuk mencuri kredensial dan sebagian metadata Active Directory, melakukan pengintaian terhadap host, serta memburu kata sandi administrator maupun kunci pemulihan BitLocker.

Pihak Ivanti menyatakan bahwa ketika rincian tersebut dipublikasikan, mereka masih dalam proses mengembangkan perbaikan untuk celah eskalasi hak istimewa lokal (LPE) yang dieksploitasi dalam rangkaian serangan itu. Pembaruan untuk CVE-2026-111357 dan CVE-2026-118527 kini telah tersedia untuk versi ICS berikut –

"Saat eksploitasi ditemukan, Ivanti telah mengembangkan perbaikan untuk CVE-2026-104935 yang sedang dalam tahap QA pada versi yang didukung, dan kami memutuskan untuk tidak menunda pengiriman patch yang mengatasi jalur eksploitasi utama saat LPE terdeteksi," jelas Ivanti.

"Oleh karena itu, fokus awal kami dipusatkan pada pengungkapan CVE-2026-104935 serta menghadirkan perlindungan bagi pelanggan kami secepat mungkin."

Perusahaan menambahkan bahwa mereka telah mendeteksi sebagian kerentanan tersebut lewat program keamanan produk internal dan memperbaikinya pada rilis Juli 25.1.3.0. Mereka juga sedang melakukan backport perbaikan ke versi terdampak lainnya saat serangan berlangsung.

Pembaruan terkini berhasil mengatasi seluruh celah yang digabungkan dan dieksploitasi di alam liar. Lembaga Cabang Eksekutif Sipil Federal (FCEB) diwajibkan menerapkan perbaikan CVE-2026-111357 selambatnya 2 November 2026, serta CVE-2026-118527 sebelum 13 November 2026.

Kumpulan 170+ Bio Free Fire Keren dan Bikin Lawan Gentar Terbaru 2026

Bio Free Fire Menarik – Game Battle Royale Free Fire sangat digandrungi oleh para penikmat game ponsel, terkhusus kalangan bocah. Di samping sajian skin maupun pet, game mobile ini menyematkan opsi untuk menyunting deskripsi profil akun pemain.

Melalui sarana ini, kalian berkesempatan merancang teks profil ringkas nan stylish guna ditunjukkan kepada rekan tanding. Tampilan profil ini pun sanggup membangun reputasi diri di hadapan pemain lain, terutama jika dirancang percaya diri supaya lawan merasa gentar saat bersua.

Kendati demikian, sejumlah survivor barangkali masih merasa ragu menentukan kalimat profil yang pas serta mekanisme pengaturannya. Mari langsung saja kita telusuri ulasan lengkapnya berikut!

Rekomendasi Bio FF Paling Keren

Berikut merupakan deretan rekomendasi teks profil Free Fire berkarakter yang bebas langsung kamu pilih:

Langkah Mengubah Profil Akun Free Fire

Setelah menjatuhkan pilihan pada salah satu inspirasi teks di atas, langkah selanjutnya adalah menerapkannya pada akun Free Fire kalian. Prosedur pemasangannya tergolong praktis dan cepat, simak urutannya berikut ini:

Demikian sajian lebih dari 170 gagasan bio Free Fire yang modis, berkarakter, sanggup menggoyahkan mental musuh, serta berpotensi mengundang banyak like. Opsi mana yang paling mencerminkan karaktermu? Ataukah dirimu mempunyai susunan kata sendiri? Tuliskan tanggapanmu di kolom komentar, Brott!

Simak terus ulasan atraktif Gamebrott lainnya seputar Free Fire atau sajian tulisan dari Nadia Haudina. Mengenai rincian keterangan serta kerja sama lain, hubungi tim kami via [email protected].

Produser Resident Evil Ungkap Alur Cerita Waralaba Berpotensi Selesai Satu Dekade Lagi

Waralaba Resident Evil resmi menapaki usia 30 tahun saat ini. Momen istimewa tersebut diperingati Capcom melalui peluncuran Resident Evil Requiem, seri utama kesembilan yang berhasil mencetak rekor penjualan global melampaui 8,5 juta salinan. Kendati demikian, sorotan publik seketika terarah pada Jun Takeuchi selaku Executive Producer seiring pernyataannya yang tak terduga mengenai arah masa depan alur cerita waralaba horor legendaris ini.

Penyebab Produser Memprediksi Penutupan Kisah Resident Evil dalam Waktu 10 Tahun

Melalui sesi tanya jawab bersama media Yahoo Japan, Takeuchi membeberkan fakta bahwa narasi Resident Evil sejatinya tidak dirancang secara utuh sedari permulaan, melainkan tumbuh bertahap seiring kehadiran setiap entri anyar. Konsep mengenai “branding 10 tahun” sendiri baru diformulasikan pihak Capcom ketika mematangkan persiapan proyek RE2 Remake.

Dirinya menuturkan, para penggemar yang menyelesaikan seluruh judul bakal mengerti alasan di balik urutan rilis seri remake RE selama ini. Bagi Takeuchi, kehadiran Requiem menandai garis akhir dari periode 10 tahun tahap awal, sedangkan perjalanan satu dasawarsa mendatang diproyeksikan bakal menuntun jalan cerita utama menuju babak konklusi.

Ketika disinggung terkait total proyek yang disiapkan, Takeuchi menolak memaparkan rincian angka demi menjaga elemen kejutan. Dia sekadar menjamin jumlahnya melebihi satu judul, tanpa memperjelas apakah mencakup sekuel orisinal atau daur ulang. Pada kesempatan serupa, dirinya turut menegaskan teknologi AI sebatas dipakai guna efisiensi teknis, bukan mengambil alih aspek inovasi kreatif.

Sejumlah komunitas menduga pengakuan itu mengindikasikan waralaba Resident Evil bakal rampung total pada tahun 2036. Walau begitu, ucapan Takeuchi agaknya condong menyiratkan penuntasan saga besar tertentu ketimbang penghentian waralaba secara permanen. Hal ini beralasan kuat mengingat Requiem sudah meraup pendapatan di atas US$500 juta dan posisi RE2 Remake tetap kokoh sebagai edisi paling laris.

Ditambah lagi, sepanjang semester pertama tahun fiskal 2027, separuh deretan judul terlaris milik Capcom disumbang lini Resident Evil, mencakup RE2 Remake, RE4 Remake, RE3 Remake, RE7, serta Requiem. Mengacu performa finansial sedemikian rupa, mustahil Capcom menutup waralaba emasnya. Penyesuaian paling masuk akal kemungkinan terjadi pada susunan tokoh, di mana figur kawakan semacam Leon berpeluang digantikan karakter generasi baru, kendati figur ikonis tidak sepenuhnya ditiadakan.

Simak terus ulasan menarik seputar Resident Evil beserta liputan buatan Arif Gunawan lainnya di platform Gamebrott. Hubungi kami lewat alamat email [email protected] untuk keperluan pertanyaan maupun informasi lebih lanjut.

Page 14 of 68

Powered by WordPress & Theme by Anders Norén