Author: admin Page 1 of 67

Rekap Mingguan Keamanan Siber: Eksploitasi Zero-Day N-able, Kerentanan Sistem Operasi, dan Ancaman Global

Sebuah kata sandi bawaan pabrik berhasil membobol pertahanan yang semestinya terlindungi rapat. Pembaruan peranti lunak yang tepercaya justru menyusupkan malware berbahaya ke dalam sistem. Bahkan, fitur pengamanan internal kini berbalik menjadi celah penyusupan yang dieksploitasi musuh. Kisah peretasan boleh saja beraneka rupa, namun sumber kendalanya serupa: instrumen pertahanan yang dirancang melindungi kita ternyata kerap gagal mengemban tugasnya dengan optimal.

Pada saat bersamaan, kecerdasan buatan kian mempercepat laju pencarian celah teknis, kelemahan sistem lama masih menghasilkan keuntungan, dan kalangan penyerang terus menemukan rute akses mudah. Beberapa manuver digital memang memerlukan kapabilitas teknis luar biasa. Sebagian manuver lainnya nyaris tidak menuntut keahlian khusus sama sekali.

Rangkuman insiden sepanjang pekan ini memperlihatkan kedua realitas tersebut secara nyata. Inilah dinamika selengkapnya yang sedang terjadi.

⚡ Ancaman Utama Pekan Ini

Celah Zero-Day N-able Dieksploitasi untuk Memasang Penambang Kripto — Rangkaian kerentanan anyar berkode 4EverAble2Shell mulai dieksploitasi secara luas di lapangan, dengan penyerang memanfaatkan celah keamanan itu demi menyebarkan program penambang mata uang kripto pada server rentan. Merujuk keterangan Huntback, aktivitas ofensif tersebut berhasil mengompromikan setidaknya 21 server N-central di Amerika Serikat, Afrika Selatan, Kanada, Inggris, Jerman, Prancis, dan Swedia. Pembaruan tambalan resmi untuk menangani kelemahan perangkat lunak tersebut dijadwalkan meluncur dari pihak N-able hari ini.

Satu Pendekatan Rahasia untuk Kredensial Pengembang dan Agen AI

Kredensial milik pengembang dan token autentikasi agen AI mungkin tampak seperti topik terpisah, kendati sesungguhnya memicu konsekuensi risiko akses yang identik. Pelajari panduan kami guna memahami bagaimana kerangka terpadu tata kelola rahasia dapat memproteksi kredensial developer sembari menjamin agen AI tidak pernah melihat atau menampung data kredensial mentah secara terbuka.

‎️‍🔥 Tren Kerentanan dan Paparan Umum (CVE)

Daftar kelemahan kode terus bermunculan tiap pekan, sementara rentang waktu antara peluncuran perbaikan dan pelepasan eksploitasi kian menyusut cepat. Barisan kerentanan berikut tergolong kritis pekan ini: berdampak parah, diaplikasikan massal, atau tengah aktif disasar di alam liar.

Periksa inventaris aset Anda, terapkan pembaruan yang tersedia, dan prioritaskan identifikasi penting terlebih dahulu — CVE-2026-121685, CVE-2026-121686, CVE-2026-121687, CVE-2026-121688, CVE-2026-121689, CVE-2026-121690 (firmware FrodoBots EarthRover Mini+), CVE-2026-124916 (PrestaShop), CVE-2026-76964, CVE-2026-89126 (dikenal ICM2SHELL), CVE-2026-89103 (dikenal PROXYGATE), CVE-2026-120017 (SAP), CVE-2026-98432, CVE-2026-111497, CVE-2026-114406 (N-able N-Central), CVE-2026-111760, CVE-2026-113408, CVE-2026-114467, CVE-2026-114469, CVE-2026-105437, CVE-2026-114466 (Git), CVE-2026-121356, CVE-2026-121351, CVE-2026-121889, CVE-2026-121352, CVE-2026-121353, CVE-2026-121354, CVE-2026-121887, CVE-2026-121892, CVE-2026-121894, CVE-2026-121896, CVE-2026-121898, CVE-2026-121906, CVE-2026-121908, CVE-2026-121349, CVE-2026-121904, CVE-2026-121902, CVE-2026-121355, CVE-2026-104351, CVE-2026-104353, CVE-2026-105780, CVE-2026-105489, CVE-2026-105781, CVE-2026-104350, CVE-2026-104354, CVE-2026-105779, CVE-2026-114371, CVE-2026-113580, CVE-2026-113579, CVE-2026-119017 (Adobe), CVE-2026-109091, CVE-2026-109092, CVE-2026-109095, CVE-2026-109096, CVE-2026-109903, CVE-2026-109093, CVE-2026-109904, CVE-2026-109094 (X.Org X server dan Xwayland), dari CVE-2026-124852 hingga CVE-2026-124908 (Mozilla Firefox), CVE-2026-125350, CVE-2026-126885, CVE-2026-126895, CVE-2026-126879, CVE-2026-126846, CVE-2026-126911 (Google Chrome), CVE-2026-76463, CVE-2026-76464, CVE-2026-76467, CVE-2026-76468, CVE-2026-76469, CVE-2026-76470, CVE-2026-76472 (Cisco Meraki), CVE-2026-113968, CVE-2026-113969, CVE-2026-113964, CVE-2026-113965, CVE-2026-113970, CVE-2026-113961, CVE-2026-113960, CVE-2026-113963, CVE-2026-113971, CVE-2026-111497 (Apple), CVE-2026-125742 (7-Zip), CVE-2026-119948 (Microsoft Windows), CVE-2026-124194 (Microsoft Outlook), CVE-2026-68982 (Apache Airflow), CVE-2026-126170 (Fortinet FortiSASE-Sovereign, FortiAnalyzer, FortiManager, FortiAnalyzer Cloud, FortiManager Cloud, dan FortiAnalyzer Big-Data GUI), CVE-2026-126253, CVE-2026-126254 (Fortinet FortiOS dan FortiSASE), CVE-2026-126229 (Fortinet FortiManager, FortiAnalyzer, FortiManager Cloud, dan FortiAnalyzer Cloud), CVE-2026-126261 (Fortinet FortiManager FGFM), CVE-2026-126262, CVE-2026-126260 (Fortinet FortiAnalyzer dan FortiManager), CVE-2026-126259 (Fortinet FortiOS), CVE-2026-121683 (Ivanti Cloud Services Application), CVE-2026-105425 (Ivanti Sentry), CVE-2026-105425 (Ivanti EPMM), CVE-2026-121653 (Ivanti Endpoint Manager), CVE-2026-61887 (Intel), CVE-2024-36313, CVE-2026-40680 (AMD), CVE-2026-115338, CVE-2026-115341, CVE-2026-115339, CVE-2026-35189 (Progress WS_FTP Server), CVE-2026-63017, CVE-2026-63774 (Subnet Solutions PowerSYSTEM Center), CVE-2026-104269, CVE-2026-73857 (ModSecurity), CVE-2026-102705 (Citrix XenServer), CVE-2026-119618 (Apache HTTP Server), CVE-2026-118383 (MongoDB), CVE-2026-123863, CVE-2026-123866, CVE-2026-123865, CVE-2026-123874, CVE-2026-126051, CVE-2026-123872 (Node.js), CVE-2026-90436 (Apache Axis), CVE-2026-0330 (Palo Alto Networks PAN-OS), CVE-2026-123710 (Red Hat Quay), CVE-2026-120868, CVE-2026-107407, CVE-2026-107408, CVE-2026-107409, CVE-2026-107410, CVE-2026-107412, CVE-2026-107415, CVE-2026-111344, CVE-2026-120864, CVE-2026-120869 (Citrix), CVE-2026-6460, VE-2026-18447, CVE-2026-116304, CVE-2026-116306, CVE-2026-116309, CVE-2026-116314, CVE-2026-116315, CVE-2026-116316, CVE-2026-116317, CVE-2026-116318, CVE-2026-116319, CVE-2026-116320, CVE-2026-116323, CVE-2026-116326, CVE-2026-116328, CVE-2026-116329, CVE-2026-116330, CVE-2026-116331, CVE-2026-116332, CVE-2026-116335, CVE-2026-116336, CVE-2026-120139, CVE-2026-120141, CVE-2026-120142, CVE-2026-120143, CVE-2026-120144, CVE-2026-120145, CVE-2026-120147, CVE-2026-120149, CVE-2026-120150, CVE-2026-120151 (PostgreSQL), CVE-2026-128321 (TightVNC dan UltraVNC Viewer), CVE-2026-127109 (PromZard), CVE-2026-123790 (ComfyUI-Easy-Use), CVE-2026-125926 (mcp-gateway-registry), CVE-2026-81936 (Lenovo ThinkSystem V4), CVE-2026-121144, CVE-2026-121145, CVE-2026-121146, CVE-2026-121147 (Tata Motors iRA 2.0 dan iRA.ev), CVE-2026-99288 alias NoisyTCP (Linux kernel), serta berbagai kerentanan baca dan tulis berkas sembarangan pada aplikasi pemakai ImageMagick.

🎥 Webinar Keamanan Siber

📰 Seputar Jagat Siber Global

Hal ganjil sejatinya bukan terletak pada betapa cerdiknya aneka serangan digital modern dirancang. Titik persoalan sesungguhnya adalah berapa banyak serangan yang tetap sukses menembus sistem pertahanan hanya karena kelalaian mendasar yang luput diperiksa, dibiarkan tanpa perbaikan, atau tak pernah dipertimbangkan secara matang.

Mengingat biaya identifikasi celah keamanan semakin murah dan pelaksanaan eksploitasi kian gampang, jurang pemisah tersebut menjadi mustahil diabaikan begitu saja. Banyak catatan krusial yang patut dievaluasi mendalam sepanjang pekan ini.
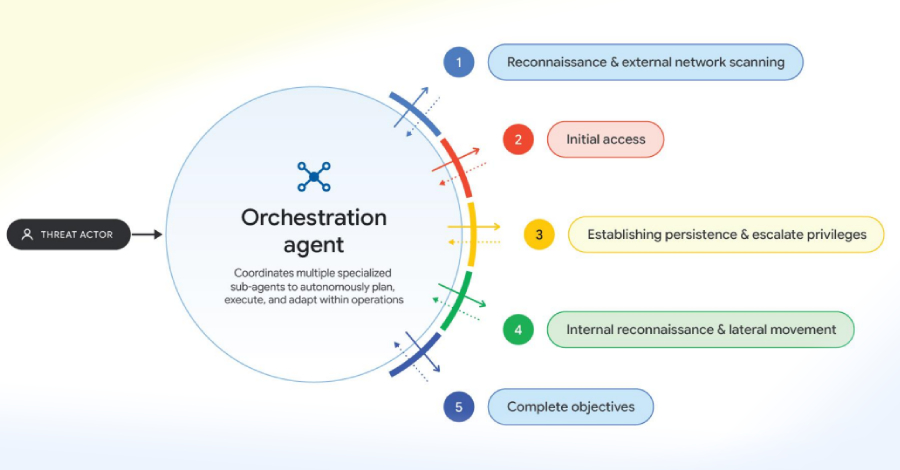
Laporan Google: Peretas Manfaatkan Agen AI Guna Ciptakan dan Jalankan Eksploitasi Patch Perangkat Lunak

Google pada hari Senin mengungkapkan fakta bahwa pemanfaatan kecerdasan buatan (AI) oleh kelompok peretas kini telah melampaui teknik penulisan perintah manual. Pelaku ancaman tercatat mulai mengerahkan berbagai kerangka kerja ofensif berbasis multi-agen otonom seperti ARTEX, CAIRN, CyberStrikeAI, serta PentAGI demi melancarkan rangkaian intrusi bertingkat dengan kecepatan operasional yang jauh lebih tinggi.

Secara bersamaan, para pelaku kejahatan siber memanfaatkan keunggulan dan fungsionalitas model bahasa besar (LLM) beserta arsitektur agen guna mengotomatisasi proses rekayasa balik pembaruan perangkat lunak melalui metode analisis diferensial. Langkah ini memungkinkan mereka mempersenjatai kerentanan yang baru diumumkan secara kilat, sebagaimana terdeteksi dalam insiden celah keamanan PaperCut NG/MF pada awal September ini.

Penyalahgunaan kerangka kerja uji penetrasi (pentesting) berbasis agen sumber terbuka dipandang sebagai jalan untuk "mengotomatisasi tahapan terpisah dan tugas operasional spesifik selama intrusi langsung," papar Google Threat Intelligence Group (GTIG) dalam laporan yang diterima oleh The Hacker News.

Raksasa teknologi tersebut menegaskan bahwa adopsi sistem ini mencerminkan perubahan paradigma di mana serangan siber terjadi dalam kecepatan mesin. Pola ini memungkinkan perluasan skala operasi secara masif lewat penggabungan rute serangan bervariasi kendati mekanisme intinya tidak banyak berubah.

Sejumlah pelaku ancaman kedapatan bereksperimen menggunakan beragam harness dan kerangka kerja ini, mencakup sindikat bermotif finansial hingga kelompok mata-mata siber yang berafiliasi dengan negara China.

"Temuan ini juga mencakup penggunaan alat serta layanan pendukung lain, seperti ZeroHollow, suatu layanan inferensi untuk pengembangan eksploitasi dan perutean LLM, serta Agent Zero, sebuah kerangka agen sumber terbuka dengan kemampuan eksekusi kode mandiri serta pembuatan perkakas dinamis," ungkap Google.

Bentuk penyalahgunaan penting lainnya berpusat pada otomatisasi pekerjaan manual yang rumit, seperti analisis kerentanan serta persenjataan bukti konsep (POC) memakai alur berbasis LLM. Cara ini berhasil memangkas jeda waktu antara perilisan patch keamanan dan eksploitasi aktif di lapangan.

"Pelaku ancaman merasa jauh lebih efisien menggunakan LLM guna mempersenjatai celah keamanan n-day yang telah ditambal, sebab mereka mampu memfokuskan telaah pada materi sumber terbatas: membandingkan varian kode sumber (termasuk kanal prarilis atau pratinjau), serta memeriksa catatan rilis, kajian keamanan, maupun kode POC terkait kerentanan tertentu," jelas Google.

Pada saat yang sama, sindikat siber mengincar infrastruktur AI demi meraih keuntungan ilegal via serangan LLMjacking. Mereka mencuri kredensial LLM dan sumber daya cloud milik korporasi yang diretas, lalu menjual kembali akses tersebut dengan harga miring melalui layanan proxy ilegal seperti APIMart dan JetNight yang biasa dijuluki LLM mixer.

Rangkaian temuan tersebut membuktikan bahwa kemunculan kerangka kerja open-source kian menekan hambatan teknis. Hal ini mempermudah peretas menggabungkan eksploitasi baru, memperluas serangan secara mandiri, dan menyusun penipuan phishing yang meyakinkan sembari mempercepat siklus serangan.

Kondisi ini mencakup platform phishing berbahasa Mandarin bernama Jieyou yang menyematkan asisten chatbot LLM. Fitur tersebut memfasilitasi pengguna dalam merancang panel phishing serta memodifikasi templat memakai instruksi bahasa alami meski tanpa keahlian teknis.

"Perkembangan platform Jieyou mencerminkan tren industri penyedia PhaaS yang memakai LLM sebagai pengganda kekuatan modular," sebut Google. "Daripada menyunting muatan manual, afiliasi berkemampuan rendah kini memakai bahasa alami lewat chatbot untuk merancang umpan dan antarmuka phishing secara instan."

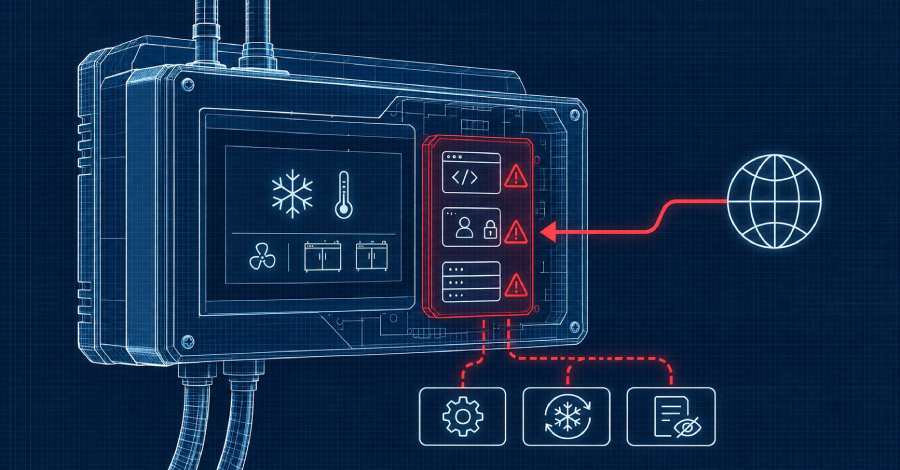
Enam Celah Kritis Danfoss AK-SM800A Mengancam Kontroler Pendingin Komersial

Enam kelemahan keamanan kritis pada pengontrol pendingin Danfoss AK-SM800A memungkinkan penyerang jarak jauh mengambil alih kendali penuh perangkat tanpa autentikasi, menurut konsultan keamanan siber Belanda Midnight Blue. Hingga saat ini belum ada tambalan resmi, dan rilis firmware terbaru versi 5.4.0 belum memperbaiki keenam celah tersebut. Lembaga keamanan siber nasional di Belgia, Irlandia, dan Jerman telah merilis imbauan darurat kepada operator sistem pendingin agar segera mencabut antarmuka manajemen perangkat dari internet publik.

Otoritas Belgia dan Irlandia menegaskan bahwa membiarkan pengontrol tetap terkoneksi ke internet sembari memperbarui firmware, mengganti kata sandi bawaan, atau menyalakan Strict mode tidak memadai. Strict mode mewajibkan koneksi terenkripsi dan token sesi, namun salah satu dari enam celah berada di modul gateway penegak proteksi ini.

Danfoss AK-SM800A mengatur sistem pendingin dan freezer komersial di toko ritel serta supermarket, umumnya dikelola jarak jauh oleh penyedia jasa pemeliharaan. Model ini sebelumnya menjadi target serangan siber di Prancis mulai 11 Oktober, disusul gelombang serangan kedua di Eropa pekan lalu yang memicu siklus pencairan es (defrost) tanpa kendali hingga merusak stok barang dagangan.

Badan keamanan teknologi informasi federal Jerman (BSI) menyatakan model AK-SM800A memang terlibat dalam insiden manipulasi suhu di Eropa. Namun BSI belum menemukan bukti eksploitasi aktif atas enam celah terbaru ini, dan belum ada kaitan langsung antara celah baru tersebut dengan insiden sebelumnya.

Peneliti menguji firmware versi 5.3.2 dan menyimpulkan setiap versi sebelumnya hingga 5.3.2 rentan terhadap serangan. Belum ada pengenal CVE resmi yang ditetapkan. Peneliti merahasiakan detail teknis selagi berkoordinasi dalam proses pengungkapan celah bersama Danfoss, korporasi manufaktur asal Denmark.

Vendor mencantumkan perangkat lunak versi 5.4.0 bertanggal November sebagai rilis teranyar untuk AK-SM800A. Berkas readme dan panduan pembaruan merinci tata cara peningkatan serta aturan kata sandi yang lebih ketat, tanpa menyebutkan penambalan kerentanan apa pun. Melalui publikasi Cooling Post, peneliti menegaskan versi 5.4.0 tidak menambal keenam celah: “Hal itu tidak memungkinkan karena merujuk penanda waktu berkas, firmware ini dibangun pada 29 Oktober, sebelum gelombang serangan kedua dan sebelum laporan kami diterima.” BSI sempat menyatakan versi 5.4.0 bebas kerentanan, namun merevisinya di hari yang sama dengan menyatakan belum dapat mengesampingkan potensi dampaknya. Halaman penasihat resmi Danfoss belum memuat peringatan mengenai enam celah baru ini.

Peneliti Midnight Blue, Carlo Meijer, menemukan enam lubang keamanan tersebut dalam waktu peninjauan manual kurang dari satu jam menggunakan berkas mentah firmware resmi dari situs web vendor. Lima kerentanan bersarang pada pengendali permintaan web (web request handlers) tanpa autentikasi yang berjalan dengan hak akses root. Melalui salah satu celah, peneliti mengeksekusi kode acak berprivilese root pada firmware 3.3.0, dan kecacatan serupa ditemukan di versi 5.3.2.

Strict mode menutup hampir seluruh permukaan serangan antarmuka web dari pengguna tanpa login, termasuk celah demonstrasi tersebut. Namun, celah keenam berada pada aplikasi independen modul gateway penegak Strict mode yang memblokir lalu lintas sebelum login terverifikasi. Saat menguji firmware 5.3.2 pada mesin emulator dengan Strict mode aktif, celah keenam memicu kondisi crash fatal pada modul gateway. Peneliti menyebut crash ini dapat dikembangkan menjadi eksekusi kode penuh, terlebih komponen gateway tidak dilengkapi proteksi memori dasar seperti stack canaries.

Dengan eksekusi kode root, penyerang dapat memodifikasi pengaturan pengontrol, memicu siklus defrost paksa, dan menyembunyikan jejak aksi dari log audit. Perangkat juga tidak menerapkan secure boot, sehingga penyerang dapat menanamkan kode berbahaya permanen yang bertahan meski dilakukan factory reset atau pembaruan firmware, bahkan melumpuhkan pengontrol secara permanen hingga unit fisik harus diganti. Peneliti menilai kode sumber pengontrol masih menyimpan banyak celah setara, sehingga menambal satu per satu atau sekadar mengaktifkan Strict mode merupakan salah alokasi sumber daya.

Pusat Keamanan Siber Belgia (CCB) menyatakan penghentian eksposur perangkat ke internet mutlak dilakukan segera tanpa menunggu tambalan resmi, kendati firmware telah diperbarui dan Strict mode aktif. Badan keamanan siber Jerman menambahkan arahan bagi sistem yang diduga tersusupi untuk segera mengubah seluruh kredensial akses masuk dan menginspeksi peralatan mesin pendingin terhubung.

Sebelum mematikan transmisi aliran data ke penyedia jasa servis pendingin, operator disarankan meninjau klausul kontrak kerja sama dan polis asuransi terlebih dahulu. Operator juga perlu menyiapkan jalur akses jarak jauh terproteksi seperti VPN agar pemantauan tetap berjalan. Panduan pembaruan Danfoss menegaskan bahwa AK-SM800A tidak boleh dihubungkan langsung ke internet publik pada semua versi perangkat lunak, termasuk versi dengan Strict Mode aktif.

Pusat Keamanan Siber Nasional Irlandia (NCSC) menganjurkan pengelola selalu menjalankan firmware resmi terbaru, memperbarui kata sandi standar, dan mengaktifkan Strict mode, namun memperingatkan agar tidak hanya bergantung pada langkah administratif tersebut. Dalam wawancara pada 12 Oktober di Cooling Post, perwakilan Danfoss menyebut sebagian besar unit terdampak di Prancis merupakan model lama atau AK-SM800A dengan firmware usang. Danfoss sebelumnya menambal kerentanan bypass autentikasi dan command injection pada 2023 dan 2025; firmware 5.3.2 yang diuji Midnight Blue merupakan rilis yang lebih baru dari tambalan-tambalan terdahulu tersebut.

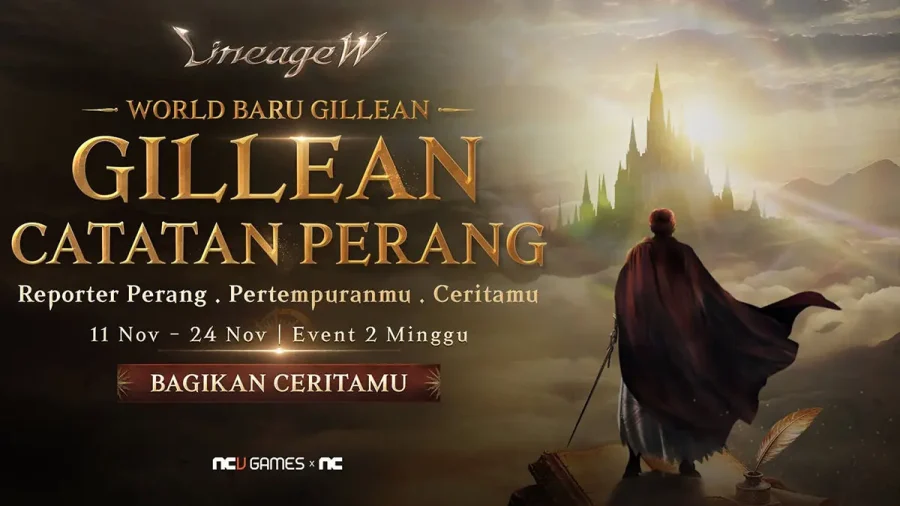
Update Lineage W: Sensasi Bertarung Unik Class Tempestor dan Hadirnya World Baru Gillean

Lineage W, game MMORPG yang resmi diperkenalkan di kawasan Asia Tenggara pada Mei silam, meluncurkan World terbaru bernama Gillean bersamaan dengan Class anyar Tempestor pada 11 November tepat pukul 12.00. Kehadiran pembaruan terkini ini membuka jalan yang sangat luas bagi para pemain pemula untuk mengawali perjalanan mereka memanfaatkan opsi Class paling gres di jagat Lineage W.

Daya tarik utama yang membuat patch kali ini begitu dinanti adalah kedatangan Class Tempestor pada server regional SEA, sebuah Class anyar yang sebelumnya baru saja diperkenalkan secara global. Langkah ini tentu memberi kesempatan emas kepada seluruh gamer di kawasan Asia Tenggara agar dapat menikmati ragam konten mutakhir yang begitu sayang dilewatkan dari versi Global.

Besarnya animo para penggemar dalam menyambut hadirnya Class anyar tersebut telah terlihat sejak rincian informasi pembaruan diumumkan ke publik. Sebagian gamer bahkan rela meluangkan waktu guna melakukan proses pre-creation karakter demi mengamankan ketersediaan slot serta nama idaman sebelum server resmi dibuka. Tidak heran jika aktivitas pra-registrasi ini sukses mencatatkan pencapaian target yang diidamkan para pemain, berupa rentetan gift code yang bakal disalurkan pihak pengembang melalui saluran media sosial.

Sesaat sesudah server Gillean dibuka secara resmi, komunitas gamer langsung dibuat terpukau oleh skema gameplay unik persembahan Class Tempestor. Tokoh petarung ini mengandalkan senjata kipas indah berhiaskan bulu, yang memiliki kemampuan melepaskan sambaran kilat berdaya hancur tinggi dalam tempo sangat cepat, lengkap dengan sederet skill pengontrol yang ampuh melumpuhkan gerak-gerik lawan. Apabila seluruh potensi teknik miliknya dipadukan secara terukur, Class ini mampu menghadirkan ritme pertarungan yang benar-benar dinamis berdampingan dengan sajian visual memanjakan mata.

Tidak hanya itu, World Gillean menyajikan serangkaian fitur eksklusif tersendiri bagi para penjelajahnya. Di dunia ini, gamer dapat mengumpulkan aneka ganjaran berharga untuk meningkatkan kapasitas kekuatan karakter hanya lewat aktivitas hunting monster di dalam dungeon. Di sisi lain, Dungeon Tower of Challenges sudah siap dirambah oleh pemain yang sanggup memenuhi kriteria level, bahkan menawarkan kesempatan menguji ketangguhan lewat duel melawan boss secara solo. Demi memacu adrenalin, semakin tinggi capaian level dan semakin maju langkah penjelajahan pemain, tingkat rintangan dungeon akan meningkat drastis sebanding dengan imbalan bernilai fantastis. Sebagai penyemangat tambahan, penerbit menyiapkan bonus eksklusif bagi deretan petualang yang berhasil menuntaskan dungeon ini lebih cepat berupa suplai item langka berharga yang pantang diabaikan.

Bagi pemain baru yang mulai menapakkan kaki di World Gillean, perjalanan mereka akan ditunjang oleh segudang fasilitas kemudahan persembahan Lineage W. Masing-masing petualang akan langsung mengantongi paket perlengkapan satu set +4 Red Knights Armor, Level 5 Pet Selection Chest, serta hak istimewa berupa undian draw 110 kali demi mengincar aneka hadiah istimewa semisal Shining Magic Doll, Shining Morph, 10 Golden Eggs, dan berbagai benda penunjang yang ampuh mendongkrak performa karakter.

Guna mempercepat laju perkembangan di World Gillean, petualang juga leluasa melesatkan level karakter sampai menyentuh batas Level 49 memakai fasilitas Story Free-Pass, atau memanfaatkan sarana Gillean’s Silver Butterfly yang didapat lewat Gillean Level-Up Season Pass, Tower of Challenges, serta penyisiran dungeon populer meliputi Ant Nest, Dragon Valley, Aden Castle Underground Prison, Voidal Rift, dan Tower of Insolence. Semua material yang dikumpulkan tersebut tidak semata mendongkrak kebolehan dalam arena PvE, melainkan dapat ditukarkan dengan ramuan Gillean’s Rapid Growth Potions guna melipatgandakan kecepatan proses levelling.

Lineage W pun tidak ketinggalan menghadirkan aneka kupon hadiah memuat resource in-game esensial yang dibagikan berkala lewat akun ofisial game. Berbagai bantuan ini diharapkan mampu menolong para pemain dalam mengatasi tantangan sekaligus mempersiapkan kesiapan tempur mereka menghadapi agenda akbar mendatang seperti ajang pertempuran PvP antardunia.

Sederet KOL kenamaan yang setia mengawal komunitas Lineage W sejak fase awal peluncuran seperti DaddyKim, DylandPros, dan Tùng XO terpantau ikut terjun memeriahkan World Gillean sembari mengulas aneka fitur mutakhir yang disediakan. Pada saat bersamaan, beberapa kreator konten anyar semisal Lein Xseed, Game TV, Review Game Mobile, The Madenx, DoiMaiDoi, serta JayMeander turut ambil bagian menjelajahi game ini.

Menambah semarak peresmian World Gillean, platform sosial resmi Lineage W menggelar agenda komunitas yang amat memikat. Para penikmat game ini memperoleh peluang berharga untuk berperan layaknya juru warta garis depan lewat gelaran Gillean War Chronicles. Persyaratannya sangat simpel, peserta cukup mengabadikan atau membagikan pengalaman unik mereka selama bertualang di Gillean lewat karya kreatif berwujud ilustrasi gambar, sajian video, maupun potongan komik. Usai rampung dibuat, unggah seluruh kreasi ke akun media sosial resmi Lineage W untuk memenangkan bermacam hadiah memikat!

Momen pembukaan World Gillean yang berjalan gegap gempita dipastikan menjadi kenangan manis tak terlupakan bagi kalangan gamer. Disertai limpahan pembaruan konten segar pada update terkini, Lineage W diyakini bakal makin semarak menyuguhkan agenda anyar, variasi misi penuh tantangan, hingga sesi siaran langsung yang dibawakan KOL kesayangan komunitas.

Ayo segera melangkah masuk ke World Gillean dan ciptakan karakter Class Tempestor impianmu demi mencicipi kebaruan bermain di Lineage W!

Unduh Lineage W dan mulai petualanganmu sekarang: https://lineagewsa.onelink.me/q8Gt/ LWSEA_PRPP

Informasi lebih lanjut mengenai Lineage W dapat ditemukan di sini:

● Website: https://lineagew.ncvgames.com/id-id/about/index

● Fanpage: https://www.facebook.com/lineagew.id/

● Discord: https://discord.gg/lineagew

● YouTube: https://www.youtube.com/@LineageW_ID

Baca juga informasi menarik Gamebrott lainnya terkait Tech atau artikel lainnya dari Bima. For further information and other inquiries, you can contact us via [email protected].

Kumpulan Kode Redeem Net a Fish Roblox November 2026 Terbaru

Permainan bertema koleksi barang langka terus menjadi daya tarik utama bagi para pengguna ekosistem Roblox. Berbagai aktivitas seperti memburu Pet, tokoh Anime, Senjata, Aura, Tumbuhan, hingga biota Ikan sangat mudah dijumpai di wadah tersebut.

Game yang kini tengah mencuri perhatian luas ialah Net a Fish Roblox. Di sini, para gamer memakai jala untuk menjaring aneka ikan istimewa, memamerkannya, lalu meraup keuntungan uang dalam jumlah yang jauh lebih berlimpah.

Melalui ulasan ini, Gamebrott menyajikan kumpulan Redeem Codes Net a Fish Roblox terkini guna mempermudah progres petualangan Anda. Lantas, kode penukaran mana sajakah yang tengah aktif saat ini?

Redeem Codes Net a Fish Roblox Terbaru

Simak rincian kode penukaran Net a Fish teranyar yang telah siap Anda ambil sekarang juga. Segera manfaatkan seluruh kode tersebut demi mengantongi rupa-rupa hadiah memikat dari developer pembuat permainannya.

Cara Melakukan Klaim Kode Redeem Net a Fish Roblox

Inilah panduan ringkas dalam menukarkan kode redeem Net a Fish Roblox. Silakan ikuti rangkaian instruksi berikut supaya aneka reward eksklusif dapat langsung masuk ke akun Anda.

Cara mendapatkan Kode Redeem Net a Fish Roblox

Ketersediaan kode klaim pada game ini dipastikan bakal terus diperbarui menurut waktu tertentu. Anda dipersilakan memantau tulisan ini secara berkala demi menjumpai deretan kode aktif baru beserta hadiah berharga lainnya.

Bukan cuma itu, Anda pun bisa langsung bergabung ke server Discord resmi permainannya serta Group Game resminya di situs Roblox agar memperoleh voucher redeem tambahan dan promo terbaru.

Sekian kompilasi Redeem Codes Net a Fish Roblox terkini beserta tata cara penukarannya. Apakah Anda kini telah sukses menjadi petualang terhebat sekaligus mengoleksi jajaran unit terlangka, Brott?

Simak pula suguhan berita memikat Gamebrott lainnya seputar Gift Code maupun karya teranyar garapan Javier Ferdano. For further information and other inquiries, you can contact us via [email protected]

Mengenal Light a Paw, Platform Memorial Virtual Khusus Hewan Peliharaan

Ditinggalkan hewan kesayangan tentu menjadi momen yang sangat menyedihkan, apalagi bagi orang-orang yang telah memperlakukan mereka layaknya keluarga kandung. Guna mendampingi para pemilik mengenang sahabat setia mereka, laman web Light a Paw kini menyediakan wadah penghormatan virtual terbuka bagi publik.

Situs Light a Paw Sediakan Ruang Virtual Guna Mengenang Anabul

Gagasan mendirikan situs ini berakar dari kisah personal sang pembuat yang ditinggal anjing tercintanya, Bella, pada usia 18 tahun. Dari peristiwa itu, ia merancang area khusus untuk mengabadikan berbagai satwa yang pernah memberi arti mendalam bagi kehidupan majikannya.

“Saya berniat menghadirkan sebuah ruang teduh untuk menengok serta mengingat kembali mereka yang amat kita cintai, diperuntukkan bagi seluruh hewan peliharaan dari penjuru dunia mana pun.”

My dog Bella died at 18, so I built her a place where the light never goes out.17,000+ pets from 80+ countries are there now, lit by strangers.Lost one too? Tell me their name, or make them a spot and drop the link. I'll come light a candle ??https://t.co/nCyn77liLs pic.twitter.com/cm0ZdSPq6F

Hingga sekarang, Light a Paw telah mendokumentasikan lebih dari 19.000 memorial anjing, kucing, beserta aneka macam binatang peliharaan lain dari berbagai belahan bumi.

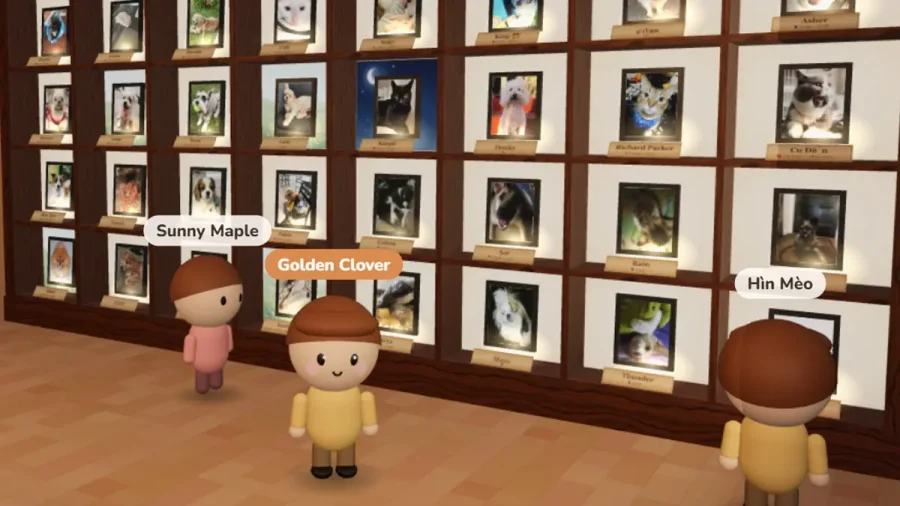
Istimewanya, Light a Paw tak sebatas memperlihatkan deretan nama dan potret hewan semata. Platform interaktif ini menawarkan ruangan penghormatan berwujud 3D yang dapat dijelajahi langsung oleh para pelawat lewat figur avatar mungil.

Saat berada di dalam ruangan tersebut, terpampang dinding-dinding berhiaskan foto-foto hewan, lengkap bersama laman memorial tersendiri bagi masing-masing satwa.

Selaku sesama pemilik hewan yang ikut menitipkan memori di Light a Paw, penulis juga mendirikan tugu kenangan mungil demi mendiang kucing kesayangan. Saat ini, laman tersebut tumbuh menjadi sarana istimewa bagi para pemelihara satwa untuk merawat memori indah bersama.

Kemunculan situs ini turut menjadi wadah yang memfasilitasi kita mengenang sekaligus menceritakan kepada sesama pecinta hewan bahwa kita pernah ditemani anabul setia. Bagaimana tanggapan kalian mengenai hal ini, brott?

Simak juga ulasan menarik Gamebrott lainnya seputar Berita Game atau tulisan seru lainnya dari Sofie Diana. Hubungi kami untuk kebutuhan informasi lanjutan serta pertanyaan lainnya melalui [email protected]

Bocoran GTA VI: Cerita Utama Diprediksi Butuh 50 Jam Permainan

Peluncuran GTA VI tinggal menghitung hari dan para pemain sudah sangat antusias menantikannya. Banyak kalangan penasaran mengenai berapa lama durasi untuk menamatkan permainan ini, khususnya pada alur cerita utama. Beredar kabar burung yang menyebutkan bahwa petualangan utama game ini memerlukan waktu hingga 50 jam tamat. Benarkah demikian?

Awal Mula Isu Durasi Cerita Utama GTA VI Capai 50 Jam

Laporan dari Tom Henderson via Insider Gaming menyatakan jalan cerita utama GTA VI diperkirakan memakan durasi kurang lebih 50 jam, mencakup nyaris 100 misi yang terbagi ke dalam 5 babak berbeda.

Tidak hanya itu, rujukan yang serupa juga membeberkan bahwa demi menuntaskan seluruh konten GTA VI secara penuh, gamer berpotensi menghabiskan rentang waktu sekitar 200 jam di dunia game.

Kabar tersebut kabarnya bersumber langsung dari pihak internal yang memahami taksiran panjangnya durasi game anyar seri GTA ini. Kendati demikian, patut dicatat bahwa estimasi 50 jam tadi masih berstatus spekulasi dan hasilnya bisa sangat variatif bagi tiap pemain tergantung pada kemahiran bermain masing-masing.

Sebagai tolak ukur lewat catatan How Long to Beat, misi utama GTA V biasanya memerlukan durasi sekitar 32 jam penuntasan. Di sisi lain, narasi utama Red Dead Redemption 2 memakan durasi kira-kira 50,5 jam.

Mengenai komparasi lainnya berdasarkan rujukan yang sama, GTA V membutuhkan total 89,5 jam demi menuntaskan seratus persen konten. Sementara itu, Red Dead Redemption 2 menuntut waktu hingga 196 jam untuk pencapaian komplit seratus persen.

Sekian kabar terkini seputar perkiraan durasi kisah utama GTA VI yang disinyalir mencapai 50 jam. Mengingat ini karya teranyar Rockstar, sangat wajar jika lamanya jalan cerita utama bisa saja melampaui angka tersebut.

Simak terus ulasan menarik Gamebrott lainnya seputar GTA maupun karya tulis Muhammad Faisal lainnya. Untuk keterangan lebih lanjut serta keperluan lain, hubungi kontak [email protected].

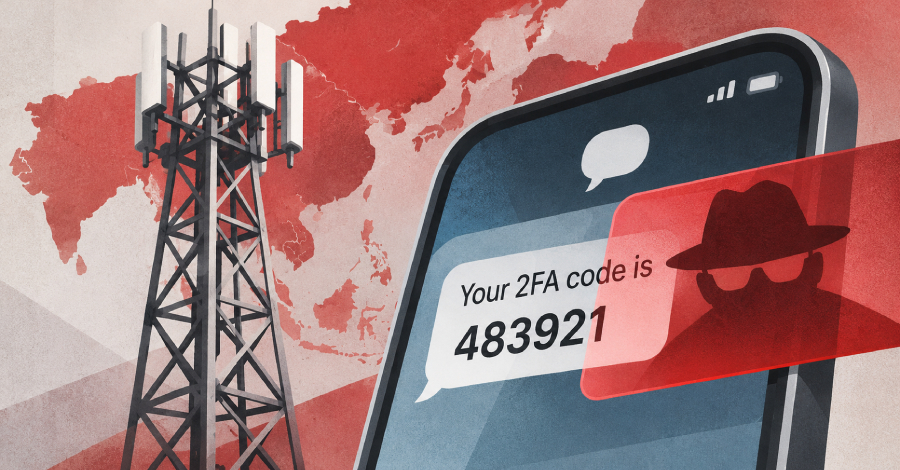
Aksi Spionase Siber SilentAir Bajak Jaringan Telekomunikasi Asia demi Sadap Kode SMS 2FA Pengguna Taiwan

Sebuah sindikat peretasan dan spionase siber yang baru saja diidentifikasi telah memanfaatkan berbagai perangkat keras jaringan yang dibobol pada operator seluler Asia untuk mencegat panggilan suara serta pesan teks milik individu terpilih, dengan fokus konsentrasi utama di Taiwan.

Enea, sebuah korporasi pengembang perangkat lunak telekomunikasi dan keamanan siber asal Stockholm, mendeteksi sumber agresi kelompok peretas tersebut setidaknya di enam negara kawasan Asia dan secara resmi menamakannya SilentAir pekan ini. Lembaga riset keamanan tersebut memperkirakan dengan tingkat keyakinan yang tinggi bahwa SilentAir merupakan aktor tingkat negara, meski hanya mengaitkan keterlibatan operasionalnya dengan Tiongkok pada tingkat keyakinan rendah.

Pihak pengembang sistem proteksi siber tersebut sudah melayangkan pemberitahuan langsung kepada jajaran operator telekomunikasi tempat titik asal serangan SilentAir terdeteksi. Lembaga tersebut menyampaikan bahwa manuver jahat SilentAir telah berhasil diganggu untuk sementara ini, namun tetap mempunyai kemungkinan besar untuk bangkit kembali. Meskipun demikian, laporan resmi yang dipublikasikan tidak menjelaskan secara terperinci apakah seluruh operator terdampak sudah membersihkan perangkat keras yang sempat dikuasai musuh tersebut.

Operator seluler di seluruh penjuru dunia mengandalkan protokol SS7 dan Diameter demi bertukar pesan pensinyalan teknis yang bertugas merutekan panggilan telepon, mengirimkan teks, serta memfasilitasi koneksi jelajah internasional atau roaming. Alur lalu lintas komunikasi ini melintasi sebuah arsitektur interkoneksi jaringan bersama berskala internasional yang dinamai IPX, yang beroperasi dengan prinsip tingkat kepercayaan bersama yang amat tinggi antarpenyelenggara jaringan seluler. Kelompok SilentAir menyalurkan rentetan serangan pensinyalannya langsung ke dalam jalur IPX tersebut melalui deretan perangkat internal yang telah mereka bajak sebelumnya.

Guna melancarkan agenda intersepsi rahasia ini, SilentAir secara berkala melayangkan instruksi pesan UpdateLocation, atau bentuk perintah yang setara pada protokol Diameter, langsung ke jaringan asal milik pengguna sasaran. Isi instruksi manipulatif tersebut menyatakan klaim dusta bahwa perangkat yang telah dibobol penyusup kini bertindak selaku pemancar yang melayani ponsel milik korban target. Apabila jaringan asal milik pelanggan mempercayai dan menyetujui pesan itu, semua alur panggilan telepon masuk serta transmisi teks bagi pelanggan bersangkutan secara otomatis dialihkan langsung ke pihak penyerang.

Sejumlah upaya pembajakan rute transmisi tersebut dilaporkan menuai keberhasilan di lapangan. Terhadap beberapa sasaran spesifik, perusahaan riset keamanan siber tersebut mengamati secara langsung kode verifikasi otentikasi dua faktor (2FA) via SMS dicegat secara instan sesaat setelah aksi pembelokan rute komunikasi tersebut berlangsung secara efektif. Pola pengalihan komunikasi yang cepat semacam ini memberikan indikasi kuat adanya upaya peretasan terencana untuk membobol akun-akun digital lain yang terikat dengan nomor telepon korban.

Dokumen investigasi teknis tersebut tidak menyajikan bukti konkret serupa terkait keberhasilan penyadapan percakapan suara secara langsung, dan laporan itu juga tidak merinci secara pasti apakah ada akun pengguna tertentu yang pada akhirnya berhasil diambil alih sepenuhnya oleh aktor peretas.

Tindakan intersepsi atau penyadapan komunikasi langsung mencakup porsi sebesar 18,3% dari keseluruhan total serangan pensinyalan yang diamati pihak perusahaan berasal dari aktivitas SilentAir. Sebagai perbandingan nyata, pada entitas perusahaan pengawasan komersial biasa yang umumnya menjadi dalang di balik mayoritas penyerangan pensinyalan telekomunikasi global, proporsi intersepsi data tersebut rata-rata hanya berada di angka 2,1% berdasarkan temuan riset terdahulu.

Beberapa sosok yang menjadi target incaran dari spionase ini merupakan tokoh penting dan figur VIP dari kalangan politik maupun lingkaran pemerintahan di negara mereka masing-masing. Dalam situasi yang sangat langka terjadi, infrastruktur perangkat SilentAir yang tersebar di beberapa yurisdiksi negara terbukti bekerja secara terpadu dan serentak untuk membidik profil sasaran tertentu, yang menurut penilaian firma analis mengindikasikan adanya satu entitas pengendali tunggal di balik layar.

Rangkaian serangan pensinyalan digital ini dilancarkan secara bergelombang dalam bentuk semburan aktivitas mendadak, mulai dari menyasar hanya satu atau segelintir pelanggan seluler saja hingga mencapai eskalasi beberapa ribu nomor langganan sepanjang periode satu bulan, diselingi jeda waktu senyap hingga beberapa bulan atau bahkan rentang waktu yang lebih lama di antara setiap gelombang penyerangan.

Di luar perbatasan teritorial Taiwan, para target yang diincar mayoritas bertempat tinggal dan aktif pada jaringan komunikasi di negara-negara Asia Tenggara dan Asia Timur lainnya, serta sewaktu-waktu terlacak menyasar target di belahan Afrika Timur, Asia Tengah, Timur Tengah, hingga kawasan Eropa. Para pelanggan yang sehari-hari menggunakan jaringan milik operator seluler yang telah dibobol itu sendiri kemungkinan besar turut menjadi sasaran mata-mata, akan tetapi perusahaan pemerhati keamanan tidak dapat memantau rekaman arus data lokal tersebut.

Perusahaan spesialis perangkat lunak telekomunikasi tersebut berhasil mengendus keberadaan operasi SilentAir dengan cara menganalisis kejanggalan serangan pada titik interkoneksi antarsistem operator. Sejak permulaan tahun 2025, tim ahli telah memantau berbagai serangan tak lazim, yang utamanya merambat melalui protokol SS7 dan kadang kala memanfaatkan Diameter, yang terlacak berasal dari sistem sejumlah operator Asia yang semestinya secara normal tidak memancarkan serangan transmisi semacam itu. Analisis forensik lanjutan pada tahap berikutnya bahkan mengungkap indikasi aktivitas mencurigakan yang telah berakar jauh lebih awal dari periode tersebut.

Jaringan-jaringan seluler yang disusupi dan menjadi inang operasi SilentAir mengelola pesan-pesan konfirmasi lanjutan bagi para target yang telah dialihkan dengan pola yang ganjil dan sangat tidak konsisten, sebagaimana terungkap dalam laporan teknis resmi perusahaan. Temuan anomali tersebut mengerucutkan kesimpulan penyelidikan pada dua kemungkinan utama: terdapat pihak luar yang sengaja memalsukan identitas alamat pensinyalan milik jaringan-jaringan tersebut, atau komponen perangkat keras di dalam lingkungan internal masing-masing jaringan operator telekomunikasi memang telah dikuasai penyusup.

Kecurigaan para penyelidik siber kian terbukti tatkala mereka menyaksikan secara langsung perangkat internal di salah satu operator bertindak ganda, yakni mengirimkan sekaligus menerima perintah kendali serangan siber, yang secara definitif mengonfirmasi keabsahan dari hipotesis kemungkinan kedua. Perangkat keras yang terinfeksi tersebut memperlihatkan karakteristik teknis dan perilaku transmisi yang identik persis dengan simpul-simpul sumber SilentAir di infrastruktur jaringan telekomunikasi lainnya.

Tindakan pendeteksian dini serta pencegahan serangan sejak awal terbukti sangat sulit dilakukan mengingat para pelaku kriminal memahami secara amat mendalam seluk-beluk arsitektur jaringan seluler beserta mekanisme pertahanan pensinyalan yang berlaku. Setelah rentetan serangan berhasil diredam dan dibatasi gerakannya, pihak analis forensik berhasil mengamankan sisa-sisa jejak infiltrasi ilegal dari sistem. Namun demikian, perusahaan belum berhasil membedah secara menyeluruh kode perangkat perusak atau malware yang diyakini menjadi senjata utama SilentAir.

Publikasi laporan tersebut secara sengaja tidak merinci identitas nama-nama negara, perusahaan operator telekomunikasi, maupun daftar nama dari seluruh korban sasaran pengintaian. Di wilayah beberapa negara tertentu, terjangan gelombang serangan SilentAir terpantau dilancarkan melalui lebih dari satu instansi operator seluler yang berbeda secara simultan.

Selain menyusupkan instruksi pensinyalan, SilentAir turut memuntahkan transmisi pesan teks senyap atau silent SMS dalam volume berskala masif, yang terutama dialamatkan ke jajaran nomor telepon pelanggan seluler di Taiwan. Pesan senyap semacam ini merupakan jenis transmisi pesan pendek khusus yang bekerja secara tersembunyi tanpa memunculkan visualisasi teks apa pun pada layar dan tanpa membunyikan peringatan notifikasi suara di ponsel pintar pengguna.

Sepanjang waktu siang hari bergulir, mayoritas paket data silent SMS ini ditembakkan kepada para pelanggan yang aktif pada jaringan seluler negara lain, seperti sistem telekomunikasi operator di Asia Tenggara. Salah satu kegunaan fungsional paling mendasar dari pesan senyap tersebut tampaknya difungsikan sebagai instrumen uji coba guna memastikan secara akurat apakah operasi pembelokan rute komunikasi telah berhasil beroperasi penuh, demikian ungkap pihak analis forensik siber.

Apabila pesan uji coba rahasia itu sukses terkirim dan mendarat di perangkat keras internal yang telah dikuasai peretas alih-alih masuk ke gawai korban, komplotan penyerang seketika memperoleh konfirmasi pasti bahwa mereka telah sukses menyadap seluruh aliran pesan teks target secara langsung.

Sebaliknya, sebagian besar sebaran silent SMS dipancarkan secara massal pada waktu larut malam hari, dan porsi terbanyak dari pesan tersebut secara konsisten menyasar nomor-nomor telepon warga di Taiwan. Perusahaan riset keamanan menyatakan bahwa intensi sesungguhnya di balik pengiriman pesan malam hari tersebut belum dapat dipastikan secara final. Pesan-pesan tengah malam tersebut diprediksi bertindak sebagai sarana verifikasi massal untuk memantau apakah rekayasa pembelokan rute pensinyalan sebelumnya masih bertahan aktif, mengingat pada malam hari telepon seluler cenderung minim berpindah tempat dan paling kecil kemungkinannya mendaftarkan ulang posisinya ke menara jaringan yang sebenarnya.

Pesan-pesan teks senyap tersebut diketahui mengusung susunan kata bernada motivasi harian atau materi promosi bergaya spam komersial, yang mayoritas dirangkai dalam kosakata bahasa Inggris. Pihak peneliti menduga kuat bahwa isi kalimat tersebut sengaja dirancang sebagai taktik penyamaran yang cermat. Seandainya gerbang operator perantara di tengah transmisi menonaktifkan atribut kode senyap pada pesan tersebut, si pengguna target yang menerimanya hanya akan memandangnya sebagai pesan iklan sampah yang tidak berbahaya lalu mengabaikannya begitu saja.

Penilaian analis yang mengaitkan keterlibatan negara Tiongkok dengan tingkat keyakinan rendah ini bersandar pada sejumlah petunjuk operasional. Kampanye spionase SilentAir terlihat memusatkan perhatian utama mereka terhadap wilayah Taiwan, sementara mereka sama sekali tidak pernah menyasar operator telekomunikasi maupun nomor pelanggan seluler asal Tiongkok daratan.

Ritme operasional dari serangan pelacakan lokasi dan penyadapan informasi ini juga secara disiplin mengikuti jam kerja formal pada zona waktu UTC+8, yang bertepatan langsung dengan zona Waktu Standar Tiongkok. Segala manuver serangan terpantau rutin dimulai pada jam 9 pagi, praktis terhenti hampir sepenuhnya selama akhir pekan, serta mendadak mereda atau berhenti sejenak bertepatan dengan masa perayaan hari libur nasional Tiongkok.

Di samping itu, perusahaan peneliti turut mendalami potensi korelasi antara SilentAir dan Liminal Panda, kelompok spionase siber kawakan yang tercatat menjadi dalang di balik sejumlah aksi pembobolan infrastruktur telekomunikasi sebelumnya. Enea menilai keterkaitan di antara keduanya memang berada dalam ranah yang memungkinkan namun statusnya belum terkonfirmasi, sehingga saat ini pihaknya belum berani menyimpulkan bahwa kedua kelompok tersebut merupakan satu entitas yang sama.

Pada fasilitas beberapa operator yang dibajak, gelombang serangan SilentAir terpantau terjadi bersamaan dengan insiden infeksi perangkat lunak milik sindikat Liminal Panda yang sedang berlangsung. Akan tetapi pada momentum penyelidikan lainnya, kedua kubu peretas tersebut sama sekali tidak memperlihatkan tanda-tanda kolaborasi maupun sinkronisasi teknis secara nyata. Keduanya memang sama-sama memburu operator seluler di kawasan Asia yang identik, kendati sindikat Liminal Panda tidak memiliki riwayat terdokumentasi yang memperlihatkan ketertarikan khusus terhadap teritorial Taiwan.

Gaya operasi teknis SilentAir sebagian di antaranya juga memiliki kemiripan fungsional dengan cara kerja SCTPE, yakni sebuah perangkat lunak berbahaya trojan berbasis Linux yang beroperasi di tingkatan kernel dan secara spesifik dirancang untuk menyalurkan serta menerima paket lalu lintas data pensinyalan SS7 maupun Diameter.

Otoritas Pengembangan Media Infokomunikasi Singapura atau Infocomm Media Development Authority (IMDA) tercatat sempat menguraikan ancaman dari modul perangkat serupa dalam dokumen peringatan resmi keamanan pemerintah. Di dalam dokumen otoritas Singapura tersebut, perangkat perusak ini diidentifikasi dengan sebutan SIGweaver. Badan negara tersebut memaparkan bahwa firma keamanan siber CrowdStrike telah mengenali keberadaan modul perusak tersebut sejak tanggal 21 Januari dan mengaitkannya dengan sindikat Liminal Panda berdasarkan tingkat keyakinan menengah.

Kendati demikian, Enea menegaskan perbedaan krusial di mana infrastruktur SilentAir terbukti sanggup menanggapi kiriman pesan yang bukan berasal dari inisiatif serangannya sendiri, suatu kapasitas responsif canggih yang tidak mampu dilakukan oleh program SCTPE yang selama ini dikenal. Di samping itu, standar protokol keamanan operasional yang diterapkan oleh operator SilentAir terlihat jauh lebih rapi dan superior jika dibandingkan dengan kebiasaan Liminal Panda.

Secara terpisah, teknologi penyaring GTP firewall yang dioperasikan Enea telah mendeteksi aktivitas peretasan Liminal Panda di lingkungan jaringan sejumlah operator pelanggan sejak kuartal pertama tahun ini. Perusahaan berhasil menangkis alur komunikasi pintu belakang GTPDoor kelompok tersebut di lokasi-lokasi tersebut, seraya mendapati infeksi Liminal Panda, atau indikasi penetrasi kuat yang mengarah ke sana, pada setidaknya 5 hingga 10 perusahaan operator jaringan telekomunikasi seluler.

Pintu belakang sistem berupa backdoor GTPDoor, yang rincian teknisnya pertama kali dipublikasikan pada 27 Februari 2024, menyamarkan instruksi kendali di dalam protokol GTP-C, yaitu sistem komunikasi pensinyalan yang bertugas membangun koneksi pertukaran data seluler antarinfrastruktur jaringan. Tim peneliti turut mengidentifikasi keberadaan varian mutakhir yang menyembunyikan instruksi komando di dalam lapisan protokol GTP-U, bagian dari arsitektur GTP yang khusus mengangkut muatan paket data konsumsi para pengguna. Aliran data GTP-U jauh lebih rumit untuk diperiksa sistem keamanan, meskipun pihak perusahaan menilai versi terbaru ini kemungkinan besar difungsikan sebatas mekanisme komunikasi cadangan darurat.

What Enea Recommends for Operators

Pihak perusahaan keamanan siber tersebut menegaskan bahwa setiap aktor ancaman siber mana pun di dunia berpotensi menduplikasi dan memanfaatkan ulang seluruh taktik peretasan pensinyalan ini, sehingga mereka secara resmi menginstruksikan seluruh jajaran penyelenggara operator telekomunikasi untuk:

Laporan teknis yang dirilis oleh para peneliti keamanan siber tersebut sama sekali tidak menyertakan saran panduan tindakan pencegahan bagi para pengguna perseorangan yang panggilan suara serta pesan teksnya berpotensi menjadi sasaran mata-mata.

Tembus 41,49 Juta Pengguna, Registrasi Biometrik Kartu SIM Sukses Lampaui Target Komdigi

JAKARTA — Catatan Kementerian Komunikasi dan Digital (Komdigi) menunjukkan sebanyak 41,49 juta pengguna kartu seluler sukses merampungkan pendaftaran melalui mekanisme biometrik sampai Oktober 2026. Angka tersebut berhasil menembus ekspektasi yang dicanangkan pemerintah.

"Jadi kalau kita melihat sampai dengan posisi Q3, sekarang mungkin sudah saya update lagi menjadi posisi per Oktober ya, 2026. Dari Januari sampai dengan Oktober 2026, registrasi biometrik secara kumulatif itu sudah mencapai 41,49 juta," tutur Direktur Pengendalian Ekosistem Digital Komdigi, Dany Swardani, di Kantor Komdigi, Jumat (13/11/2026).

Dany menerangkan bahwa perolehan positif ini secara signifikan melampaui sasaran akhir tahun yang semula dipatok 18 juta pendaftar, membukukan tingkat keberhasilan hingga di atas 127 persen.

"Jadi perkembangannya cukup pesat, bahkan kalau kita lihat dari target Komdigi sendiri sampai dengan Desember 2026 itu kita targetkan 18 juta. Sekarang capaiannya sudah 127 persen lebih ya, 41,49 juta," ungkapnya.

Pemanfaatan sistem identifikasi wajah (face recognition) yang dipadukan bersama fitur pendeteksi keaslian fisik (liveness detection) dipercaya sanggup memperkuat proteksi keamanan pendaftaran nomor seluler.

Tak sekadar mereduksi ancaman manipulasi data pribadi, regulasi ini dijalankan guna menekan angka kriminalitas siber sekaligus memperkuat tatanan industri telekomunikasi di tanah air.

Dany menegaskan bahwa kewajiban verifikasi biometrik saat ini cuma dibebankan kepada para pelanggan anyar serta pemilik kartu yang mengajukan pergantian SIM card.

Sementara itu, konsumen lama yang datanya telah tercatat memakai Nomor Induk Kependudukan (NIK) dan Kartu Keluarga (KK) tidak diharuskan memproses pendaftaran kembali.

Berdasarkan data kuartal III 2026, keseluruhan populasi pelanggan seluler aktif di Indonesia kini menyentuh kisaran 297 juta nomor.

Kendati demikian, dari total pengguna tersebut, persentase yang menuntaskan verifikasi biometrik baru sekitar 13,96 persen, sedangkan sebanyak 86,04 persen masih bertumpu pada basis data pendaftaran terdahulu.

"Jadi untuk pelanggan existing itu memang belum diwajibkan, tapi kita mendorong agar melakukan registrasi ulang secara biometrik. Nah, kalau melihat angka statistik secara persentase, 41,49 juta ini, seperti kita ketahui bahwa subscriber aktif untuk pelanggan seluler posisi sampai dengan Q3 2026 itu sekitar 297 juta. Jadi sudah sekitar 13,96 persen yang biometrik, sedangkan sisanya untuk pelanggan existing ini 86,04 persen belum melakukan biometrik," tutupnya.

(Rahman Asmardika)

Pearl Abyss Jajaki Peluang Hadirnya Fitur Multiplayer pada Crimson Desert

Tak dapat disangkal bahwa Crimson Desert karya Pearl Abyss menjadi salah satu karya yang amat memikat atensi pada tahun 2026. Bukan cuma karena cakupan permainannya yang amat masif, melainkan juga respons gesit pengembang dalam menghadirkan ragam pembaruan serta perbaikan sesuai masukan para penggemar.

Baru-baru ini, pihak pengembang turut membagikan laporan keuangan mereka bagi kuartal ketiga. Hal yang cukup memikat, Pearl Abyss dikabarkan sedang mempelajari potensi penambahan fitur multiplayer ke dalam proyek Crimson Desert.

Mengusung konsep aksi berlatar dunia terbuka, gim ini menyimpan prospek luas bagi pengembangan jangka panjang di sektor multipemain. Kendati demikian, menyajikan elemen multipemain bukanlah sebatas menghadirkan opsi permainan baru; langkah ini menuntut rancangan komprehensif yang memperhitungkan stabilitas lintas platform, kesiapan infrastruktur peladen, sistem operasional, serta keseimbangan mekanisme gim.

Kini pihak developer sedang meneliti kelayakan aspek teknis sekaligus rancangan mekanisme gameplay, mencari langkah terbaik supaya gamer bisa merasakan petualangan Crimson Desert lewat berbagai variasi pengalaman yang berbeda.

Menyadari rekam jejak Pearl Abyss yang telah meracik serta mengelola MMO Black Desert Online selama lebih dari sepuluh tahun, tentu sangat dinanti bentuk fitur daring macam apa yang bakal diintegrasikan ke judul singleplayer ini.

Fokus Pearl Abyss Beralih ke Proyek Anyar

Fakta menarik lainnya, ekspansi bertajuk Charting The Unknown yang belum lama ini meluncur tampaknya bakal menjadi satu-satunya DLC bagi Crimson Desert. Hal tersebut dikarenakan sang pengembang menegaskan bahwa fokus utama mereka sekarang terpusat pada penggarapan proyek-proyek terbaru.

Kendati begitu, pengembang tetap terus mengkaji dan menimbang beraneka strategi berdasarkan dinamika pasar serta masukan komunitas demi menjaga kelangsungan waralaba Crimson Desert di masa depan.

Lantas, seperti apa sudut pandangmu perihal kabar ini, brott? Silakan tuliskan opini kalian pada ruang komentar di bawah.

Simak pula kumpulan berita seru maupun tulisan menarik lainnya dari Andy Julianto. Untuk pertanyaan lebih lanjut serta keperluan informasi lainnya, kalian dapat menghubungi kami melalui [email protected].

Page 1 of 67

Powered by WordPress & Theme by Anders Norén