Author: admin Page 2 of 67

Trezor Konfirmasi Tiga Unit Safe 5 dari CryptoBilis Disusupi Perangkat Keras Berbahaya

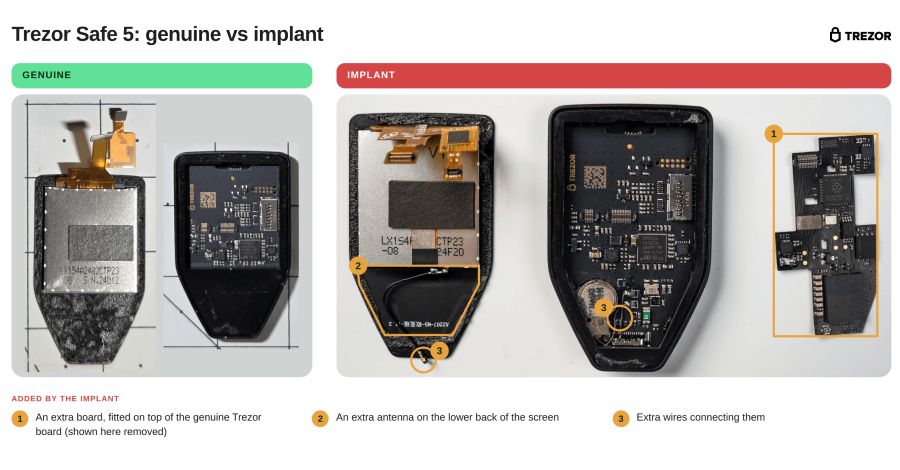
Produsen dompet keras kripto Trezor mengumumkan bahwa tiga unit Trezor Safe 5 yang dipesan melalui mitra pengecer CryptoBilis terbukti disusupi perangkat keras tambahan berbahaya. Modul sirkuit tersembunyi yang ditanamkan secara ilegal tersebut memiliki kemampuan untuk mencuri dan menggandakan seluruh recovery phrase milik pengguna.

Komponen selundupan ini bekerja dengan membaca deretan frasa rahasia yang tertera pada layar dompet fisik, lalu mentransmisikannya lewat jaringan telekomunikasi seluler ke server yang dikendalikan peretas. Pihak manajemen telah memeriksa satu unit fisik di laboratorium internal mereka, serta mengonfirmasi status dua unit lainnya melalui bukti foto yang dikirimkan pemiliknya. Hingga saat ini, belum ada laporan kehilangan saldo aset.

Pembaruan firmware versi 2.13.1 yang diluncurkan awal pekan ini secara efektif mencegah komponen selundupan menyadap data penting pada perangkat yang telah diperbarui. Namun, Trezor mengingatkan bahwa pembaruan sistem ini tidak mampu mengamankan cadangan data dompet yang informasinya telah terlanjur tersadap sebelum pembaruan diaplikasikan.

Perusahaan tidak mengubah imbauan keamanannya bagi siapapun yang membeli produk Trezor melalui CryptoBilis sejak bulan Maret, termasuk pembeli yang bertransaksi lewat etalase resmi toko daring pengecer tersebut di Tokopedia maupun Shopee. Berdasarkan catatan pembaruan resmi, firmware versi 2.13.1 ini dirilis serentak untuk lini Safe 7, Safe 5, Safe 3, dan Model T. Dalam pernyataan mengenai investigasi, Trezor menegaskan tidak akan membeberkan rincian teknis mendalam yang berpotensi dimanfaatkan penyerang atau membahayakan keamanan pelanggan.

Tim teknisi perusahaan telah mengekstraksi dan meneliti kode firmware dari komponen tambahan pada unit pertama yang dilaporkan. Modul asing tersebut diselipkan di antara papan sirkuit utama dan layar display Safe 5 tanpa mengubah konfigurasi asli pada unit perangkat, termasuk firmware inti maupun chip Secure Element bawaan.

Perangkat modifikasi berbahaya tersebut menyalin recovery phrase ketika layar menampilkan kata sandi selama proses pencadangan awal, maupun saat pemilik mengetikkan frasa untuk memulihkan dompet lama. Sirkuit ilegal ini juga menyalin passphrase apabila kode keamanan ekstra itu terpampang di layar. Data yang didapat langsung dienkripsi sebelum dikirimkan. Jika jaringan gagal tersambung, modul akan menahan data di memori internal lalu mencoba mengirimkannya kembali berulang kali sampai berhasil.

Perusahaan pertama kali memublikasikan peringatan resmi terkait dugaan penyusupan perangkat keras pada 30 Oktober, berselang dua hari setelah seorang konsumen melayangkan aduan awal dan sebelum tim laboratorium menerima unit terkait untuk diteliti.

CryptoBilis sebelumnya beroperasi sebagai mitra penjual resmi terverifikasi bagi kawasan Asia Tenggara sampai akhirnya diputus pada 9 Oktober. Langkah pemutusan hubungan kerja sama tersebut diambil pada hari ketika Ledger mulai mengusut raibnya dana sejumlah nasabah yang berbelanja dari reseller bersangkutan.

Ledger kemudian mengonfirmasi keberadaan komponen asing ilegal yang ditanamkan ke dalam perangkat yang dipasarkan distributor tersebut. Kelompok penyerang memodifikasi unit asli buatan Ledger dengan komponen tersembunyi untuk membajak frasa pemulihan selama proses pengaturan awal, lalu menguras seluruh saldo aset korban dalam aksi pencurian yang terkoordinasi.

Trezor menyatakan perangkat keras tambahan yang ditemukan di unitnya bekerja memakai prinsip operasional yang identik dengan kasus Ledger, yang disesuaikan khusus dengan tata letak layar Safe 5. Namun, perusahaan belum menyebutkan pihak mana yang bertanggung jawab menanamkan komponen itu atau di titik rantai pasok mana manipulasi terjadi.

Ketiga unit dompet yang teridentifikasi tersebut dibeli pelanggan antara tanggal 20 Agustus hingga 23 September. Sejauh ini, Trezor hanya menemukan komponen manipulasi ilegal pada varian Safe 5 yang didistribusikan oleh CryptoBilis, dan tidak menemukan indikasi serupa pada produk dari mitra reseller lain maupun lini model lainnya.

Menyusul rentetan laporan pada bulan Oktober, Trezor meminta para pelanggan yang membeli unit dari distributor tersebut segera menghubungi mereka, dan kini tercatat 48 konsumen telah melapor. Pabrikan sedang memeriksa keaslian perangkat melalui pengujian fisik di fasilitas laboratorium maupun verifikasi foto bagian dalam sirkuit, namun belum merilis jumlah pasti unit yang selesai diperiksa.

Perusahaan memastikan ketiga pemilik unit yang terkonfirmasi disusupi komponen asing tidak mengalami kerugian finansial. Mengingat arsitektur dompet Trezor mengusung prinsip self-custodial murni, perusahaan sama sekali tidak memiliki akses untuk melihat maupun memantau jumlah saldo aset milik penggunanya.

Manajemen Trezor mengonfirmasi telah memangkas jaringan rantai distributornya hingga mencapai sekitar 80 persen, termasuk menghentikan kemitraan dengan sejumlah pihak tepercaya yang tidak menimbulkan ancaman langsung namun dinilai belum memenuhi kualifikasi standar baru yang jauh lebih ketat. Kebijakan ini diumumkan perdana pada 13 Oktober lewat unggahan di platform X, lebih dari dua pekan sebelum laporan perdana kasus penyusupan modul mencuat.

Melalui surat edaran resmi kepada mitra pada hari tersebut, Trezor memberitahukan kepada distributor yang diputus bahwa mereka tidak akan menerima pasokan unit baru lagi, diizinkan menjual sisa stok inventaris hingga batas waktu 1 Januari 2027, dan selanjutnya akan dihapus sepenuhnya dari daftar pengecer resmi.

Proses investigasi komprehensif saat ini masih terus bergulir. Manajemen berjanji akan segera menerbitkan pembaruan publik apabila kembali menemukan bukti penyusupan komponen di luar unit Safe 5 atau di luar distributor terkait, menerima laporan kehilangan dana yang berkaitan langsung, atau meluncurkan protokol proteksi keamanan baru.
Akses Galeri Android Tanpa Izin Jelas, Meta Dijatuhi Denda 805 Juta Euro di Italia

Meta dijatuhi sanksi administratif berupa denda sebesar 805 juta euro di Italia kemarin akibat fitur pada aplikasi Facebook Android yang secara otomatis menyarankan foto dan rekaman video dari galeri ponsel pengguna untuk diunggah.

Garante, otoritas pengawas perlindungan data di Italia, menemukan bukti bahwa fungsi ini langsung aktif secara default. Akibatnya, aplikasi tersebut dapat menelusuri koleksi foto, video, beserta metadata terkait milik para pengguna di Italia tanpa adanya persetujuan eksplisit dari mereka.

Pihak regulator memberikan tenggat waktu 60 hari kepada raksasa teknologi tersebut untuk menonaktifkan setelan bawaan ini secara menyeluruh, termasuk bagi pengguna yang sebelumnya telah memberikan izin akses galeri, serta mewajibkan mereka meminta persetujuan secara terpisah.

Meta menyatakan rencananya untuk mengajukan banding atas putusan tersebut dan menilai nilai denda yang dijatuhkan sangat "tidak proporsional", sebagaimana ditegaskan oleh juru bicara perusahaan dalam pernyataan resmi yang dikutip Reuters.

Hasil investigasi lembaga pengawas mengungkap bahwa aplikasi meminta izin galeri melalui satu akses menyeluruh yang mencakup semua fungsi berbeda di aplikasi. Sebuah pemberitahuan umum terkait pengaktifan fitur lain memang dimunculkan terlebih dahulu, namun keterangan tersebut tidak menjelaskan secara transparan bahwa pengguna secara bersamaan juga mengaktifkan saran konten galeri.

Ketika izin penuh telah diberikan, aplikasi memperoleh keleluasaan untuk memindai seluruh arsip media di perangkat pengguna secara terus-menerus. Situasi ini membuat pengguna maupun pihak berwenang sama sekali tidak dapat memastikan rincian data mana saja yang sebenarnya diakses dan dimanfaatkan.

Lembaga berwenang menyatakan terjadi pelanggaran terhadap Pasal 122 Kode Privasi Italia, sebuah aturan nasional yang mengadopsi ePrivacy Directive milik Uni Eropa. Berdasarkan regulasi tersebut, gawai pribadi diakui sebagai ranah privat setiap individu. Oleh karena itu, tindakan mengakses file apa pun yang tersimpan di dalam ponsel mutlak membutuhkan persetujuan bebas yang terinformasi jelas, terlepas dari apakah data itu dikirim keluar perangkat atau menimbulkan kerugian nyata.

Melalui perintah resmi dalam siaran persnya, otoritas pengawas mewajibkan perusahaan teknologi multinasional ini untuk mengambil tindakan pembatasan sistem secara menyeluruh.

Apabila tenggat waktu 60 hari tersebut dilewati tanpa kepatuhan, sistem saran otomatis tersebut dilarang keras untuk diaktifkan bagi siapa saja yang belum menyerahkan persetujuan sah.

Dalam keterangan tertulis yang dilansir Reuters, Meta berdalih bahwa fitur tersebut baru akan bekerja jika pemilik gawai menyetujui izin pada perangkat mereka, dan setiap orang memiliki opsi mengubah izin itu kapan saja melalui menu pengaturan sistem.

Centro Tutela Consumatori Utenti, sebuah organisasi perlindungan konsumen yang berbasis di Bolzano sekaligus pihak yang pertama kali memicu penyelidikan ini melalui laporannya, merilis panduan konsumen pada 11 Juli 2025. Organisasi tersebut mengimbau seluruh pengguna untuk segera mematikan opsi rekomendasi galeri di aplikasi Facebook serta memeriksa ulang seluruh daftar izin akses yang diberikan pada perangkat mereka.

Penyelidikan resmi ini tidak memperluas ruang lingkupnya guna meneliti apakah file dalam galeri digunakan melatih model AI. Pihak korporasi sendiri dengan tegas membantah adanya pemanfaatan semacam itu. Namun, lembaga pengawas berpeluang melakukan pemeriksaan terpisah atas sistem baru rilisan tahun ini yang memproses konten galeri di komputasi awan.

Sebelumnya Meta sempat berkilah bahwa otoritas perlindungan data Irlandia yang berhak memegang kendali penanganan perkara. Dalih ini ditolak mentah-mentah oleh Garante mengingat aturan ePrivacy tidak menerapkan skema one-stop-shop.

Fasilitas saran galeri ini telah beroperasi sejak tahun 2023. Proses penelusuran perkara dimulai sejak Juli 2025 dan turut melibatkan pengujian teknis independen dari pihak pengawas.

Nominal penalti tersebut setara sekitar 0,47 persen dari total pendapatan global grup usaha tersebut. Besaran sanksi ditentukan berdasarkan pertimbangan tingginya jumlah pihak terdampak, yakni sekitar 20 juta pemilik perangkat Android di Italia.

Lembaga pengawas turut mempertimbangkan rentang waktu berlangsungnya pelanggaran. Pelanggaran dinilai masih berlangsung aktif bagi pemilik ponsel yang belum memperbarui aplikasi, serta bagi mereka yang terlanjur menyerahkan akses izin di masa lalu.

Faktor lain yang memberatkan mencakup rekam jejak putusan sanksi tahun 2019 dan sikap kurang kooperatif perusahaan selama proses audit. Penyesuaian yang diterapkan manajemen setelah adanya komplain sempat dipertimbangkan, meski akhirnya dinilai terlambat dan hanya berdampak pada pengguna yang memperbarui versi aplikasi.

Cursor Konfirmasi Kebocoran Kunci Fireworks AI Picu Penyusupan Ekstensi Claude Code

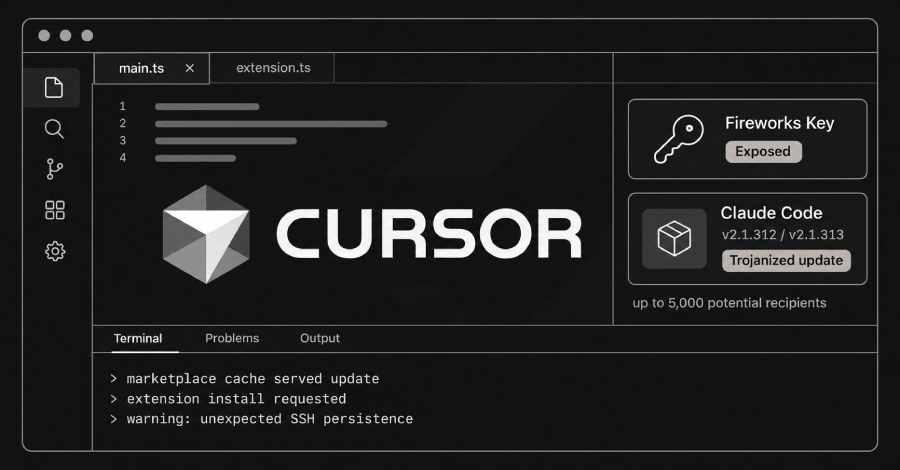
Insiden peretasan yang menimpa ekstensi resmi Claude Code milik Anthropic di pasar ekstensi Cursor bermula dari pencurian kunci akses yang terekspos akibat insiden pembobolan terhadap Fireworks AI.

"Pelaku peretasan berhasil mengantongi kunci akses yang sebelumnya kami terbitkan untuk Fireworks," demikian klarifikasi resmi Cursor dalam pengumuman yang dirilis pada hari Jumat. "Kunci otentikasi tersebut bocor melalui pihak Fireworks, lalu peretas mengeksploitasinya guna menyalin data dari wadah penyimpanan berstatus read-only yang biasa kami fungsikan untuk berbagi data bersama mereka."

Keterangan terbuka ini diumumkan hampir dua pekan pasca versi modifikasi berbahaya (trojanized) dari ekstensi resmi Claude Code buatan Anthropic tersebar bebas di Marketplace Cursor berkedok pembaruan sah, dengan tujuan menanamkan pintu belakang (backdoor) SSH permanen ke dalam sistem pengguna yang terdampak.

Berdasarkan penjelasan platform pemrograman berbasis kecerdasan buatan (AI) tersebut, media penyimpanan read-only itu diketahui menyimpan jejak aktivitas agen koding yang terbatas dari rekaman sesi yang tidak menyalakan opsi Privacy Mode. Privacy Mode sendiri merupakan fitur pengaturan khusus di Cursor yang memberikan hak kepada para pengguna untuk menolak pemanfaatan data aktivitas mereka sebagai materi pelatihan model AI.

Sesi-sesi pekerjaan tersebut, yang sebagian besar tercatat berasal dari tahun 2025, memang telah diizinkan untuk keperluan melatih model AI. Di dalam rekaman log aktivitas itu terdapat informasi kredensial yang belum sempat disaring atau dihapus, sehingga menyebabkan bocornya kredensial antarmuka pemrograman aplikasi (API) milik kurang dari 0,01% basis pelanggan mereka.

Pihak Cursor menambahkan, pelaku kejahatan siber memanfaatkan kredensial yang bocor tersebut sebagai batu loncatan awal untuk menyusup ke sejumlah perangkat lunak berbasis layanan (SaaS) tertentu yang dipakai internal Cursor, lalu mengakses rincian data penting berikutnya.

Cursor menyatakan pihaknya langsung mengambil sejumlah langkah mitigasi terukur, mulai dari mencabut kunci akses vendor, membatalkan dan merotasi kredensial, menelusuri indikasi intrusi sistem yang lebih dalam, hingga mengisolasi ancaman setelah "kami mendeteksi adanya akses lanjutan." Perusahaan pengembang ini juga menonaktifkan sementara operasional layanan produk dan infrastruktur internal, yang sempat menimbulkan gangguan akses pada sebagian utilitas Cursor.

Tahapan intrusi berikutnya dilancarkan pada tanggal 29 Oktober 2026, ketika pihak penyerang memakai kredensial curian dari berkas sistem internal yang bocor untuk menyelipkan berkas ekstensi Claude Code modifikasi berbahaya milik Anthropic langsung ke dalam memori singgah (cache) penyedia pasar ekstensi Cursor.

"Paling banyak sekitar 5.000 pengguna yang mengakses unduhan versi ekstensi tersimpan dalam cache khusus pada 29 Oktober berpotensi memperoleh versi berbahaya tersebut," ungkap Cursor. "Berkas bermasalah ini sempat beredar selama kurang lebih 11 jam sebelum akhirnya berhasil kami musnahkan sepenuhnya. Kami lekas menariknya dari peredaran, mematikan sementara layanan pasar ekstensi, serta berkoordinasi erat dengan vendor penyedia hosting cloud yang menampung server milik pelaku demi memutus operasionalnya."

Pihak pengelola memastikan telah mengabari setiap pengguna terdampak yang mengunduh dan memasang versi 2.1.312 atau 2.1.313 dari direktori marketplace selama rentang waktu paparan berlangsung, sekaligus mendampingi prosedur pencabutan kredensial yang sempat terbuka. Cursor kini telah mengalihkan seluruh lalu lintas inferensi agar tidak melewati Fireworks, mematikan kunci akses yang terafiliasi, serta memutus akses menuju semua kumpulan data yang sempat dibagikan bersama mereka.

Di samping itu, Cursor menegaskan kembali bahwa tidak ditemukan tanda-tanda aktivitas ilegal tambahan yang terpantau semenjak tanggal 1 November 2026.

Sejauh ini sama sekali tidak ada bukti yang memperlihatkan bahwa insiden peretasan tersebut berdampak buruk pada para pemakai yang mengaktifkan fitur Privacy Mode, repositori kode sumber milik klien, infrastruktur produksi resmi Cursor, aplikasi inti Cursor beserta pembaruan orisinalnya, aplikasi turunan lainnya, maupun varian ekstensi serta pengaya lain yang didistribusikan lewat Marketplace Cursor.

Uber Turut Menjadi Korban Imbas Kebocoran Fireworks

Perkembangan kabar ini mencuat bersamaan dengan konfirmasi dari perusahaan transportasi Uber, yang mengakui bahwa kelompok peretas tak dikenal berhasil mencuri data ribuan informasi surat izin mengemudi (SIM) para mitra pengemudi setelah mendapatkan kredensial internal.

"Pada 9 Oktober 2026, salah satu mitra penyedia layanan memberi tahu Uber bahwa pihak ketiga tanpa izin telah meretas kredensial internal milik penyedia tersebut lalu memanfaatkannya demi menyusup ke akun Uber yang terhubung di platform mereka," papar Uber lewat laporan keterbukaan informasi kepada otoritas negara bagian California, AS. "Pada 13 Oktober 2026, hasil penyelidikan internal kami memastikan bahwa pihak ilegal tersebut telah menggunakan kredensial curian guna membongkar data kepunyaan Uber yang terafiliasi dengan penyedia jasa tersebut."

Kendati nama perusahaan mitra terkait tidak diungkap secara gamblang dalam dokumen resmi, laporan TechCrunch memastikan entitas penyedia yang dimaksud merupakan Fireworks AI. Uber sendiri belum merinci angka pasti jumlah korban yang terdampak insiden pencurian data ini. Pekan lalu, platform aplikasi produktivitas daring Notion juga telah mengonfirmasi bahwa data operasional mereka turut dijarah dalam insiden peretasan berskala besar Fireworks AI.

Keren! IShowSpeed Pakai Bahasa Indonesia Saat Terima Piala Streamer of the Year 2026

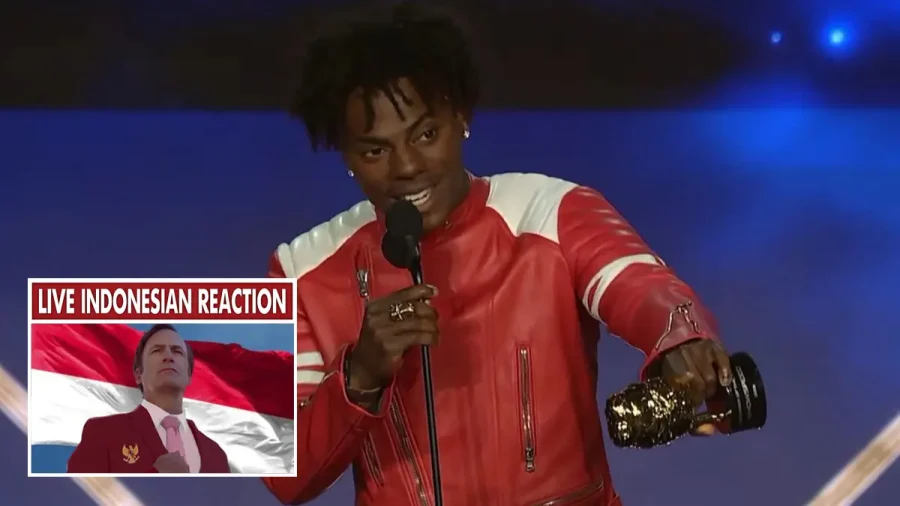
Masyarakat dunia maya di Tanah Air, khususnya para penggemar setia IShowSpeed, baru saja dikejutkan oleh peristiwa luar biasa. Sosok kreator konten ternama tersebut berhasil menyabet gelar kehormatan sebagai Streamer Terbaik 2026. Menariknya, ia memilih melontarkan pidato kemenangannya memakai Bahasa Indonesia ketika melangkah ke atas pentas. Sungguh hal yang menghebohkan publik!

Pidato Berbahasa Indonesia IShowSpeed di Panggung The Streamer Awards 2026

Tepat pada 13 November 2026, perhelatan bergengsi The Streamer Awards kembali digelar untuk membagikan piala kepada para pemenang di bermacam-macam kategori. Terdapat banyak kejadian menarik tatkala nama jawara diumumkan, termasuk saat pemuda bernama asli Darren Jason Watkins Jr. atau IShowSpeed resmi ditahbiskan meraih piala Streamer of the Year 2026.

Gelar prestisius ini tercatat sebagai kemenangan ketiga secara berturut-turut bagi sang kreator dalam nominasi dan ajang yang sama. Ketika ia dipanggil menuju panggung sesudah dinobatkan sebagai jawara Streamer of the Year 2026, figur terkenal ini langsung menyampaikan ucapan syukur atas pencapaiannya. Tepat pada detik itu pula, ia menyuarakan pidatonya secara total dengan Bahasa Indonesia.

Inilah transkripsi ungkapan menyentuh yang diucapkan oleh sang konten kreator di gelaran The Streamer Awards 2026.

IShowSpeed’s heartfelt Streamer of the Year acceptance speech, translated from Indonesian into English! ???”I started from zero, just a little kid with a big dream. You guys have been with me from the beginning. You’re not just fans. You’re my family. I won’t stop. I’ll keep… https://t.co/dB6JlLd3pd pic.twitter.com/izQHwdPJCC

“Terima kasih banyak semuanya, Aku memulai dari nol. Cuman anak kecil dengan mimpi besar. Kalian sudah bersamaku dari awal. Kalian bukan hanya penggemar kalian keluargaku. Aku tidak akan berhenti, Aku akan terus berjuang untuk kalian. Aku cinta kalian semua,”

Tidak hanya dinobatkan sebagai Streamer of the Year 2026 di malam puncak The Streamer Awards, IShowSpeed turut mengamankan penghargaan pada nominasi berbeda, mencakup Best IRL Streamer (Presented by IRLToolkit) serta trofi Best Streamed Series (World Cup Tour – IShowSpeed).

Peristiwa spektakuler itu langsung menyita sorotan warganet serta para pendukung fanatik Darren di seantero Nusantara. Lewat unggahan sebuah akun komunitas penggemar Darren Jason Watkins Jr. di media sosial Twitter X yang menyebarkan rekaman video kejadian tersebut, beragam tanggapan penuh antusias dari pengguna internet lokal pun bermunculan.

Sebagian orang merasa sangat bangga melihat sang konten kreator dunia memakai Bahasa Indonesia saat memberikan kata sambutan kemenangannya sebagai Streamer of the Year 2026. Selain itu, banjir ucapan selamat turut mengalir deras mengapresiasi pencapaian megah yang sukses ia raih sepanjang tahun berjalan ini.

Berikut sederet reaksi yang diungkapkan para netizen serta pendukung setia asal Indonesia lewat platform Twitter X.

Tiba2 ngomong Indo ??

Diawali dengan “Minggir lu, miskin!”. Sekarang sudah lancar berbahasa Indonesia. Semangat terus, kawan. Terima kasih sudah melambungkan Indonesia.

Udah bisa omong indo, mantap broooo IShowSpeed ?

Demikian ulasan mengenai aksi IShowSpeed yang menggunakan Bahasa Indonesia saat menerima trofi Streamer Terbaik 2026 dalam perayaan The Streamer Awards. Selamat kepada sosok Darren Jason Watkins Jr.

Simak terus kabar menarik Gamebrott lainnya seputar iShowSpeed maupun ulasan seru garapan Muhammad Faisal. For further information and other inquiries, you can contact us via [email protected].

Nyaris Gagal Meluncur, GTA VI Sempat Hadapi Ancaman Penolakan Klasifikasi Usia di Korea Selatan

Sudah bukan rahasia umum lagi bahwa setiap lini judul waralaba GTA senantiasa mengantongi penetapan label kategori umur yang teramat ketat di berbagai penjuru dunia. Situasi serupa rupanya kembali menghampiri GTA VI. Malahan, rilisan anyar ini sempat benar-benar nyaris dijegal penerbitannya di kawasan Korea Selatan sewaktu tengah menempuh tahapan evaluasi penentuan sertifikasi klasifikasi usia di sana. Benarkah demikian?

Detail Kronologis GTA VI Nyaris Gagal Raih Izin di Korea Selatan Terkait Klasifikasi Konten

Mengacu pada sebuah laporan terbitan Inven Global, perilisan GTA VI sesungguhnya hampir memperoleh pemblokiran mutlak pada masa pengkajian rating usia konsumen di Korea Selatan. Masalah tersebut disinyalir berakar kuat dari polemik adanya tampilan unsur ketelanjangan yang memperlihatkan organ intim pria secara terang-terangan tanpa memiliki muatan berbau seksual di dalam karya terbaru GTA VI ini.

Merujuk pada catatan resmi milik Game Content Rating Board (GCRB), mekanisme pengujian tingkatan usia audiens untuk gim besutan Rockstar ini mesti bergulir sebanyak tiga tahapan musyawarah terpisah oleh badan regulasi Korea Selatan. Sesudah serangkaian pembahasan panjang, gim bersangkutan sukses mengamankan sertifikat resmi di negara itu dengan menyandang cap khusus dewasa (Adults Only).

Ketika sesi inspeksi perdana diadakan pada tanggal 10 September 2026 lampau, terdapat sejumlah catatan esensial yang digariskan secara tegas oleh dewan pengawas GCRB setempat.

Dari hasil pertemuan itu terjadi keseimbangan suara dukungan, alhasil panitia GCRB memilih menangguhkan ketetapan akhir sembari menyampaikan anjuran supaya pihak distributor segera menjalankan perbaikan atas bagian konten gim tertentu.

Berikutnya berlanjut pada 2 Oktober 2026, lembaga penilai GCRB kembali menggelar pembedahan memakai versi build termutakhir yang baru tiba tanggal 28 September 2026. Kendati demikian, resolusi mereka terpaksa dimundurkan lagi sebab dewan panelis masih memerlukan investigasi mendalam langsung pada gameplay. Mereka menganggap kajian komprehensif ekstra sungguh dibutuhkan selepas menelaah gim itu.

Inilah sejumlah catatan yang disampaikan jajaran GCRB sewaktu penyelenggaraan tahapan pengawasan kedua tersebut.

Diterangkan pula jika sebagian dewan turut meragukan apakah tindakan penolakan izin edar ini sungguh dilandasi argumentasi undang-undang yang solid. Pasalnya keputusan semacam itu bakal menciptakan hambatan besar bagi peredaran resmi GTA VI di pangsa pasar Korea Selatan.

Tepat tatkala sesi penilaian pamungkas berlangsung pada 16 Oktober 2026, sebanyak sembilan perwakilan anggota komisi dewan GCRB hadir guna memberikan hak suara verifikasi klasifikasi gim GTA VI. Dari situ dicapai perolehan delapan anggota sepakat meloloskan izin dengan rating kategori Adults Only, sementara satu suara tersisa berkukuh menolak peluncurannya.

Di samping persoalan tadi, ketetapan ini turut menimbang realitas bahwa sepuluh badan pengawas sensor internasional di luar Korea Selatan seragam membubuhkan kategori konten dewasa kepada GTA VI. Kategori isi yang tercantum mencakup spektrum cukup luas.

Berdasarkan sumber rujukan serupa, label unsur Horror dan Gambling sempat dimasukkan ke dalam daftar, kendati akhirnya ditiadakan pada rangkuman pengumuman akhir.

Hingga saat artikel ini dibuat (14/11), belum terungkap cara Rockstar meloloskannya, mungkinkah materi terkait dimodifikasi atau ditiadakan sepenuhnya.

Simak terus ulasan menarik Gamebrott lainnya seputar GTA serta karya tulisan Muhammad Faisal via [email protected].

Remake Zelda Ocarina of Time Tembus Penjualan 5 Juta Kopi Global

Peluncuran The Legend of Zelda: Ocarina of Time Remake secara eksklusif untuk Nintendo Switch 2 berlangsung sukses pada 5 November 2026. Karya ini menuai sambutan hangat dari komunitas gamer, khususnya para penggemar setia edisi klasik Nintendo 64. Antusiasme tinggi tersebut berhasil mendongkrak total angka penjualannya hingga menembus lebih dari 5 juta unit secara global. Benarkah demikian?

Rekor Penjualan Ocarina of Time Remake Tembus 5 Juta Kopi

Berdasarkan publikasi data resmi Nintendo, pencapaian komersial The Legend of Zelda: Ocarina of Time Remake sukses melampaui 5,2 juta salinan di pasar internasional hanya dalam tempo empat hari semenjak mendarat di Nintendo Switch 2 pada 5 November 2026.

Perolehan spektakuler ini mencetak sejarah baru bagi jajaran perangkat lunak Nintendo di konsol Switch 2. Padahal, proyek ini merupakan pembaruan visual dari mahakarya lawas yang pertama kali diperkenalkan ke publik nyaris tiga dasawarsa silam, tepatnya pada 1998.

Mengacu pada keterangan pihak korporasi, kalkulasi menyeluruh tersebut menggabungkan pengiriman salinan fisik serta transaksi digital, termasuk torehan 810 ribu kopi khusus di Jepang. Statistik fantastis ini membuktikan betapa cepatnya judul remake tersebut habis diborong oleh para pemain lokal di sana.

Sebagai tolok ukur perbandingan pasar, Mario Kart World membukukan angka 3,5 juta kopi pada debut Switch 2, disusul Pokémon Pokopia dengan raihan 2,2 juta kopi, serta Donkey Kong Bananza yang menyentuh 1,5 juta salinan.

Kendati demikian, lonjakan penjualan game petualangan aksi ini turut ditopang oleh ekosistem kepemilikan konsol Switch 2 yang kini semakin meluas. Berbekal populasi perangkat yang telah beredar sebanyak 26,35 juta sistem, tercatat nyaris 20 persen pemilik platform tersebut langsung mengoleksinya. Capaian 5,2 juta ini pun kian memangkas jarak menuju rekor rilisan orisinalnya yang berada di level 7,6 juta kopi.

Tren kesuksesan edisi remake The Legend of Zelda: Ocarina of Time sejatinya telah tercermin di wilayah Inggris. Di pasar retail Britania Raya, distribusi fisik game ini tercatat 35 persen lebih unggul ketimbang Breath of the Wild, setara separuh hasil debut Tears of the Kingdom, sekaligus menobatkan dirinya sebagai peluncuran rilisan fisik paling sukses di Inggris sepanjang tahun berjalan.

Simak terus ulasan menarik Gamebrott lainnya seputar The Legend of Zelda: Ocarina of Time atau ikuti tulisan berbeda persembahan Arif Gunawan. Untuk keperluan informasi lebih mendalam dan kerja sama resmi, Anda dapat menghubungi redaksi melalui [email protected].

Eks Produser Infinity Ward Layangkan Kritik terhadap Sistem SBMM Call of Duty Modern Warfare 4

Menyusul deretan seri Call of Duty terdahulu, Call of Duty: Modern Warfare 4 baru-baru ini menuai gelombang kritik tajam akibat penerapan mekanisme SBMM. Sejumlah kalangan gamer menilai bahwa sistem penjodohan berbasis kemahiran ini semestinya dibatasi secara ketat atau malah ditiadakan seutuhnya dari permainan.

Baru-baru ini, mantan executive producer Infinity Ward, Mark Rubin, pada akhirnya turut menyampaikan pandangannya seputar perdebatan matchmaking SBMM tersebut. Simak ulasan lengkapnya di bawah ini!

Eks Produser Infinity Ward Anggap SBMM Berpotensi Kikis Kenikmatan Mode Multiplayer

Mark Rubin memberikan respons terhadap unggahan yang dibagikan mantan konseptor Gears of War, Cliff Bleszinski. Melalui cuitan media sosial miliknya, figur yang pernah memimpin produksi di Infinity Ward itu mengutarakan bahwa SBMM menciptakan sensasi seakan-akan gamer senantiasa bertanding di arena yang serupa dengan profil pemain yang tidak pernah berubah.

Ia memandang situasi semacam ini mampu memangkas keanekaragaman dinamika bermain, khususnya lantaran para pengguna merasa terdesak memakai racikan meta loadout demi mengimbangi persaingan ketat kala dipertemukan melawan kubu yang seimbang.

Rubin menambahkan bahwa mekanisme ini menghalangi gamer guna menyadari lonjakan kepiawaian pribadi mereka, mengingat kompetitor yang dijumpai juga ikut memperlihatkan peningkatan kapasitas secara serentak. Walau demikian, dirinya menganggap aturan SBMM masih sangat pantas dipakai pada mode Ranked.

My 2 cents: SBMM means you keep playing the same game against the same people (ie people who play the same way and the skill as you even if they are different players) so the games lack diversity especially when the constant challenge keeps players playing the meta instead of…

Pada cuitan yang lain, Mark Rubin mengemukakan argumen bahwa para pemain sejatinya patut diberikan ruang untuk bersua dengan barisan musuh lintas tingkat kemahiran, termasuk berhadapan langsung dengan lawan yang jauh lebih tangguh.

Menurut sudut pandangnya, tersimpan kebanggaan istimewa tatkala pemain berkemampuan biasa sanggup menumbangkan rival yang jauh lebih piawai. Ia pun berharap pencapaian prestisius semacam itu dapat diapresiasi lewat semacam sistem penghargaan tersendiri.

This is a post about SBMM. But it's really just an anecdote about development, and I wonder if other devs out there have had the same experience. When making a competitive MP game like CoD or XDefiant, we try to playtest the game every day. Now I don't know about other devs,…

Rubin turut berpendapat bahwa bertarung melawan musuh berkemampuan tinggi menjadi sarana berharga dalam menimba ilmu serta mengasah keahlian secara bertahap. Menurutnya, dinamika bertumbuh itulah yang sejatinya menyajikan kenikmatan paling hakiki saat menikmati mode multiplayer online.

Bagaimana tanggapan kalian mengenai hal ini, brott?

Simak juga sajian berita menarik Gamebrott lainnya seputar Berita Game maupun tulisan informatif lain karya Sofie Diana. For further information and other inquiries, you can contact us via [email protected]

Bocoran Weekly Boss Genshin Impact 7.3 Beredar, Sosok Misterius Terungkap

Bocoran Weekly Boss Genshin Impact 7.3 – Kendati Genshin Impact saat ini masih berjalan pada pembaruan 7.2, deretan rumor seputar update selanjutnya mulai ramai beredar di internet. Kini, sejumlah pembocor ulung ramai-ramai mengungkap kedatangan Weekly Boss anyar yang segera meluncur.

Peringatan! Pembahasan berikut sarat dengan spoiler besar, terutama menyangkut akhir kisah Archon Quest 7.2. Mohon sikapi kabar ini secara bijak.

Bocoran Lengkap Bos Mingguan Versi 7.3

Kabar angin ini bersumber dari kalangan informan ternama seperti Astral, Blednaya, Seele, Mero, Kazusa, USC, hingga Jelena. Melalui serangkaian unggahan terpisah, mereka mengabarkan data krusial terkait bos ini secara bertahap. Bahkan, leaker Blednaya telah memperlihatkan rupa visual musuh tangguh tersebut.

Karakter Weekly Boss pada versi 7.3 ini disinyalir merupakan figur baru yang belum pernah dijumpai sebelumnya. Berdasarkan penampilannya, banyak penggemar menilai ia adalah delegasi langsung dari Celestia. Dugaan ini diperkuat oleh aksesoris mahkota serta berbagai ornamen khas yang menempel di tubuhnya.

Sebagian komunitas pemain meyakini entitas bernama “Metatron” ini sejatinya merupakan Nukvah, kecerdasan buatan milik Heavenly Principle yang sempat dihadapi oleh jajaran Archon pada ujung cerita Archon Quest 7.2.

Terkait mekanisme pertempuran, pembocor Mero membeberkan bahwa Metatron berkemampuan melempar pemain menuju dimensi lain. Pada berkas gim, area tersebut menampilkan bulan bernuansa biru dengan label “Earth”. Teori liar pun mulai berkembang luas.

Meski begitu, pembaca diimbau untuk tetap tidak menerima kabar leaker ini secara mentah-mentah. Sebab, pihak pengembang bisa saja mengubah rancangan tersebut sebelum versi resmi diluncurkan.

Simak terus kabar menarik Gamebrott lainnya seputar Genshin Impact atau tulisan lain dari Sofie Diana. Hubungi [email protected] untuk pertanyaan serta info lebih lanjut.

Peretas Eksploitasi Celah Keamanan UnrealIRCd untuk Injeksi Perintah Server

Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) pada hari Jumat resmi memasukkan celah keamanan berisiko tinggi yang berdampak pada server Internet Relay Chat (IRC) sumber terbuka, UnrealIRCd, ke dalam katalog Kerentanan yang Diketahui Telah Dieksploitasi (KEV), menyusul adanya laporan serangan aktif.

Celah dengan kode CVE-2026-114713 dan skor CVSS 8,6 ini merupakan kasus kegagalan netralisasi pembatas, yang berpotensi dimanfaatkan guna menjalankan perintah arbitrer menggunakan hak akses server atau IRCOp.

"Modul labeled-response pada UnrealIRCd versi 6.0.0 sebelum 6.2.7.1 tidak menyaring tag pesan 'label' IRCv3 saat mengirimkannya kembali ke balasan, memungkinkan pengguna mana pun di jaringan dengan dua server terhubung atau lebih untuk menyuntikkan perintah antar-server yang dieksekusi setingkat otoritas server," tulis National Vulnerability Database (NVD) NIST.

Langkah CISA diambil hampir sepekan setelah pemimpin proyek, pengembang, sekaligus pemelihara UnrealIRCd, Bram Matthys (dikenal sebagai Syzop), merilis versi 6.2.7.1. Pembaruan tersebut mengatasi sejumlah kerentanan keamanan yang berhasil ditemukan berkat bantuan kecerdasan buatan, termasuk CVE-2026-114713.

"Kami memantau pihak berbahaya sedang mengeksploitasi masalah ini di internet saat ini," ungkap Matthys. "Semoga semua pengelola telah memasang hot-patch atau memperbarui server mereka, atau setidaknya menerapkan solusi sementara spamfilter. Jika belum, lakukan segera!"

Upaya eksploitasi dilaporkan mulai bermunculan sehari pasca peluncuran perbaikan darurat pada 7 November 2026. Kendati demikian, rincian pasti mengenai aktivitas berbahaya serta tujuan akhirnya masih belum terungkap. Sang pengembang menyebut celah ini sebagai "masalah paling kritis" di UnrealIRCd dalam kurun waktu 15 tahun terakhir.

Lembaga-lembaga di lingkungan Federal Civilian Executive Branch (FCEB) diberi tenggat hingga 16 November 2026 guna menerapkan perbaikan sesuai Binding Operational Directive (BOD) 26-04: Prioritizing Security Updates Based on Risk.

Menanti Sosok CJ di GTA 6: Rumor atau Kenyataan?

JAKARTA – Sosok Carl Johnson alias CJ tetap menjadi figur sentral dalam sejarah Grand Theft Auto lewat perannya di GTA San Andreas. Karakter legendaris ini sangat melekat di ingatan para gamer, sehingga kehadirannya kerap dinantikan kembali. Antusiasme serupa selalu menyeruak setiap kali perkembangan seputar GTA 6 mencuat ke publik.

Apakah CJ benar-benar kembali hadir di GTA 6? Berikut ulasan lengkap mengenai fakta tersebut.

Fakta Karakter CJ di GTA 6

Mengutip laporan PCGamesN, Rockstar Games sudah mengungkap jajaran tokoh resmi untuk GTA 6, tanpa menyertakan nama CJ di dalamnya. Protagonis ganda yang dapat dimainkan adalah Jason Duval serta Lucia Caminos. Tokoh lainnya mencakup Cal Hampton, Boobie Ike, Dre’Quan Priest, Real Dimez, hingga Raul Bautista. Sampai kini, nihil konfirmasi resmi perihal keterlibatan sosok CJ.

Alur cerita GTA 6 menyoroti dinamika Jason dan Lucia. Jason diceritakan sebagai pemuda yang bertahan lewat bermacam pekerjaan kasar. Usai melewati masa belia yang berat, dia mendaftar wajib militer demi mengubah masa depannya. Sayangnya, dia kembali terjerumus ke pergaulan negatif dan bekerja bagi sindikat narkoba setempat. Di sisi lain, Lucia sempat mendekam di balik jeruji besi akibat nasib malang. Jason kemudian menyambutnya bebas, lalu keduanya berikhtiar menata lembaran hidup baru bersama.

Tokoh sampingan lainnya memiliki fungsi cerita tersendiri. Cal Hampton bertindak selaku kawan dekat Jason yang kerap menyokong urusan pekerjaannya. Boobie Ike dikenal sebagai tokoh ternama di Vice City dengan gurita bisnis properti, hiburan malam, serta dapur rekaman musik. Dre’Quan Priest berstatus produser musik potensial pada studio milik Boobie. Sementara Real Dimez merupakan grup duo musisi bentukan Bae-Luxe dan Roxy. Terakhir, Raul Bautista merupakan eksekutor perampokan bank kawakan yang berpotensi bersekutu dengan duet Jason dan Lucia.

Mengenai sumber desas-desus kembalinya CJ, laporan PlayStation LifeStyle menyebutkan spekulasi itu merebak pada awal 2020 silam. Rumor tersebut mengeklaim CJ bakal tampil dalam format khusus di seri terbaru ini. Walau demikian, kabar angin tersebut tidak berdasar fakta serta bukan berasal dari pernyataan resmi Rockstar.

Aktor pengisi suara CJ, Chris Bellard, juga menepis isu panas itu. Melalui akun Instagram pribadinya, dia menegaskan tidak memiliki andil apa pun di proyek GTA 6. Situasi ini mengindikasikan bahwa jika CJ benar-benar dimunculkan, sang tokoh terpaksa memakai pengisi suara pengganti.

Kesimpulannya, kemunculan CJ di GTA 6 belum terbukti secara resmi. Para pecinta waralaba ini disarankan tetap mengacu pada rilis resmi Rockstar dan tidak mudah termakan spekulasi usang.

(Rahman Asmardika)

Page 2 of 67

Powered by WordPress & Theme by Anders Norén