
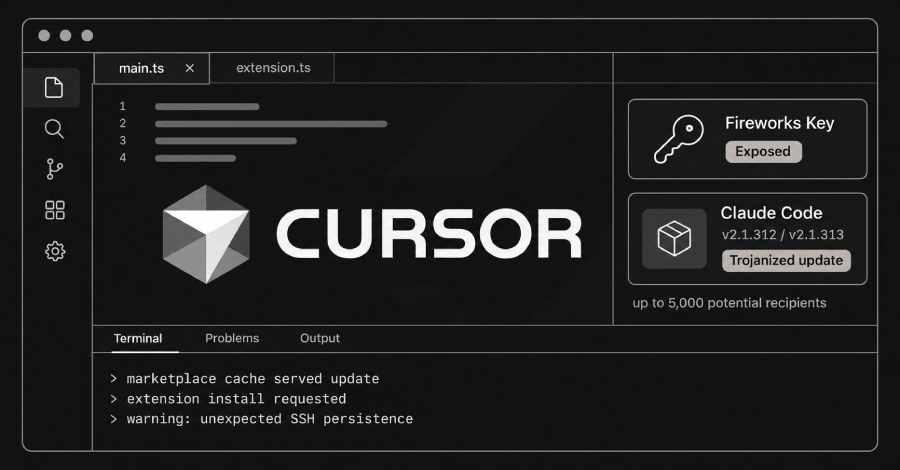
Insiden peretasan yang menimpa ekstensi resmi Claude Code milik Anthropic di pasar ekstensi Cursor bermula dari pencurian kunci akses yang terekspos akibat insiden pembobolan terhadap Fireworks AI.
"Pelaku peretasan berhasil mengantongi kunci akses yang sebelumnya kami terbitkan untuk Fireworks," demikian klarifikasi resmi Cursor dalam pengumuman yang dirilis pada hari Jumat. "Kunci otentikasi tersebut bocor melalui pihak Fireworks, lalu peretas mengeksploitasinya guna menyalin data dari wadah penyimpanan berstatus read-only yang biasa kami fungsikan untuk berbagi data bersama mereka."
Keterangan terbuka ini diumumkan hampir dua pekan pasca versi modifikasi berbahaya (trojanized) dari ekstensi resmi Claude Code buatan Anthropic tersebar bebas di Marketplace Cursor berkedok pembaruan sah, dengan tujuan menanamkan pintu belakang (backdoor) SSH permanen ke dalam sistem pengguna yang terdampak.
Berdasarkan penjelasan platform pemrograman berbasis kecerdasan buatan (AI) tersebut, media penyimpanan read-only itu diketahui menyimpan jejak aktivitas agen koding yang terbatas dari rekaman sesi yang tidak menyalakan opsi Privacy Mode. Privacy Mode sendiri merupakan fitur pengaturan khusus di Cursor yang memberikan hak kepada para pengguna untuk menolak pemanfaatan data aktivitas mereka sebagai materi pelatihan model AI.
Sesi-sesi pekerjaan tersebut, yang sebagian besar tercatat berasal dari tahun 2025, memang telah diizinkan untuk keperluan melatih model AI. Di dalam rekaman log aktivitas itu terdapat informasi kredensial yang belum sempat disaring atau dihapus, sehingga menyebabkan bocornya kredensial antarmuka pemrograman aplikasi (API) milik kurang dari 0,01% basis pelanggan mereka.
Pihak Cursor menambahkan, pelaku kejahatan siber memanfaatkan kredensial yang bocor tersebut sebagai batu loncatan awal untuk menyusup ke sejumlah perangkat lunak berbasis layanan (SaaS) tertentu yang dipakai internal Cursor, lalu mengakses rincian data penting berikutnya.
Cursor menyatakan pihaknya langsung mengambil sejumlah langkah mitigasi terukur, mulai dari mencabut kunci akses vendor, membatalkan dan merotasi kredensial, menelusuri indikasi intrusi sistem yang lebih dalam, hingga mengisolasi ancaman setelah "kami mendeteksi adanya akses lanjutan." Perusahaan pengembang ini juga menonaktifkan sementara operasional layanan produk dan infrastruktur internal, yang sempat menimbulkan gangguan akses pada sebagian utilitas Cursor.
Tahapan intrusi berikutnya dilancarkan pada tanggal 29 Oktober 2026, ketika pihak penyerang memakai kredensial curian dari berkas sistem internal yang bocor untuk menyelipkan berkas ekstensi Claude Code modifikasi berbahaya milik Anthropic langsung ke dalam memori singgah (cache) penyedia pasar ekstensi Cursor.
"Paling banyak sekitar 5.000 pengguna yang mengakses unduhan versi ekstensi tersimpan dalam cache khusus pada 29 Oktober berpotensi memperoleh versi berbahaya tersebut," ungkap Cursor. "Berkas bermasalah ini sempat beredar selama kurang lebih 11 jam sebelum akhirnya berhasil kami musnahkan sepenuhnya. Kami lekas menariknya dari peredaran, mematikan sementara layanan pasar ekstensi, serta berkoordinasi erat dengan vendor penyedia hosting cloud yang menampung server milik pelaku demi memutus operasionalnya."
Pihak pengelola memastikan telah mengabari setiap pengguna terdampak yang mengunduh dan memasang versi 2.1.312 atau 2.1.313 dari direktori marketplace selama rentang waktu paparan berlangsung, sekaligus mendampingi prosedur pencabutan kredensial yang sempat terbuka. Cursor kini telah mengalihkan seluruh lalu lintas inferensi agar tidak melewati Fireworks, mematikan kunci akses yang terafiliasi, serta memutus akses menuju semua kumpulan data yang sempat dibagikan bersama mereka.
Di samping itu, Cursor menegaskan kembali bahwa tidak ditemukan tanda-tanda aktivitas ilegal tambahan yang terpantau semenjak tanggal 1 November 2026.
Sejauh ini sama sekali tidak ada bukti yang memperlihatkan bahwa insiden peretasan tersebut berdampak buruk pada para pemakai yang mengaktifkan fitur Privacy Mode, repositori kode sumber milik klien, infrastruktur produksi resmi Cursor, aplikasi inti Cursor beserta pembaruan orisinalnya, aplikasi turunan lainnya, maupun varian ekstensi serta pengaya lain yang didistribusikan lewat Marketplace Cursor.
Uber Turut Menjadi Korban Imbas Kebocoran Fireworks
Perkembangan kabar ini mencuat bersamaan dengan konfirmasi dari perusahaan transportasi Uber, yang mengakui bahwa kelompok peretas tak dikenal berhasil mencuri data ribuan informasi surat izin mengemudi (SIM) para mitra pengemudi setelah mendapatkan kredensial internal.
"Pada 9 Oktober 2026, salah satu mitra penyedia layanan memberi tahu Uber bahwa pihak ketiga tanpa izin telah meretas kredensial internal milik penyedia tersebut lalu memanfaatkannya demi menyusup ke akun Uber yang terhubung di platform mereka," papar Uber lewat laporan keterbukaan informasi kepada otoritas negara bagian California, AS. "Pada 13 Oktober 2026, hasil penyelidikan internal kami memastikan bahwa pihak ilegal tersebut telah menggunakan kredensial curian guna membongkar data kepunyaan Uber yang terafiliasi dengan penyedia jasa tersebut."
Kendati nama perusahaan mitra terkait tidak diungkap secara gamblang dalam dokumen resmi, laporan TechCrunch memastikan entitas penyedia yang dimaksud merupakan Fireworks AI. Uber sendiri belum merinci angka pasti jumlah korban yang terdampak insiden pencurian data ini. Pekan lalu, platform aplikasi produktivitas daring Notion juga telah mengonfirmasi bahwa data operasional mereka turut dijarah dalam insiden peretasan berskala besar Fireworks AI.