Tag: Keamanan Siber Page 1 of 5

Polisi Rusia Tangkap Tiga Tersangka Peretas VasyGrek dan Bongkar Infrastrukturnya

Aparat penegak hukum Rusia sukses meringkus tiga orang yang diduga kuat sebagai anggota sindikat ancaman siber VasyGrek, sekaligus melumpuhkan seluruh infrastruktur kejahatan milik kelompok tersebut.

Dikenal luas dengan identitas Fluffy Wolf, kelompok penyerang siber ini tercatat memiliki rekam jejak panjang dalam membidik berbagai korporasi di Rusia maupun ranah internasional sejak tahun 2016 silam.

Kementerian Dalam Negeri Federasi Rusia (MVD) mengungkapkan bahwa para anggota komplotan ini "diduga melakukan penggelapan dana secara ilegal dari rekening milik organisasi, serta merancang, menyebarkan, dan mengoperasikan perangkat lunak perusak."

Dalam insiden yang terjadi pada bulan September 2025 dan diungkap oleh kementerian, pelaku melancarkan email phising ke target perusahaan tanpa nama dengan menyamar sebagai surat korespondensi resmi, lalu meminta korban membuka laporan rekonsiliasi yang langsung memicu jalannya program malware berbahaya.

Aksi pembobolan tersebut mengakibatkan kerugian finansial senilai 660.000 rubel atau setara 8.000 dolar AS dari rekening bank perusahaan, di mana sindikat penjahat siber ini langsung memindahkan dana hasil curian ke sejumlah rekening penampung yang telah mereka kendalikan secara penuh.

"Rangkaian penyerangan siber ini memanfaatkan jaringan domain phising berskala luas yang menduplikasi portal web layanan akuntansi dan keuangan, disertai dukungan peladen virtual di luar negeri," tutur MVD. "Piranti kendali jarak jauh tersembunyi tersebut didapatkan langsung dari situs web gelap."

Tindakan penegakan hukum yang tergolong langka ini melibatkan penggeledahan menyeluruh di kediaman para pelaku serta kantor operasional yang mereka manfaatkan. Petugas turut menyita berbagai perangkat komputer, alat komunikasi, dan barang bukti penting lainnya di lokasi kejadian.

Menurut analisis intelijen dari firma keamanan siber Rusia, BI.ZONE dan F6, VasyGrek dikategorikan sebagai kelompok ancaman dengan motif finansial murni yang memperoleh akses masuk awal lewat pengiriman surel pancingan berisi lampiran dokumen keuangan palsu.

Gudang senjata siber mereka diperkuat aneka peranti pencuri data serta trojan komersial siap pakai, mencakup MetaStealer, PureCrypter, PureLogs Stealer, WarZone RAT, XMRig, BurnsRAT, PureHVNC, PureRAT, Pay2Key, dan PowerLoader, hingga aplikasi akses jarak jauh legal semacam Remote Utilities.

Laporan berkala yang dirilis oleh Kaspersky pada pekan ini mencatat kemunculan lebih dari seratus upaya peretasan yang didalangi VasyGrek terhadap institusi di Rusia, Belarusia, dan Kazakhstan sepanjang periode Januari sampai September 2026. Operasi siber ini kedapatan memanfaatkan dokumen umpan guna menyusupkan pintu belakang berbasis Golang yang sanggup mengeksekusi instruksi sewenang-wenang pada sistem terinfeksi.

Gelombang serangan ini memprioritaskan korporasi di sektor pengolahan logam, mitra penyedia bahan baku dan pasokan industri besar, hingga lembaga pemerintahan resmi. Korban lain yang ikut menjadi sasaran meliputi entitas layanan kesehatan, industri perminyakan dan gas, energi terpadu, finansial perbankan, serta sektor pertanian.

"Kelompok ini telah memperluas wilayah serangannya: bila sebelumnya target utama terbatas pada korporasi Rusia, tahun ini entitas bisnis dari Belarusia dan Kazakhstan turut menjadi target incaran," ungkap Nikita Nazarov selaku pimpinan riset ancaman tingkat lanjut di Kaspersky.

"Para pelaku kejahatan menerapkan mekanisme infeksi berlapis dan memanfaatkan infrastruktur layanan digital legal untuk menyimpan modul berbahaya, sebuah taktik jitu guna menyamarkan jejak serta menghambat penyelidikan forensik serangan."

Pengungkapan kasus ini bertepatan dengan temuan BI.ZONE mengenai serbuan siber bertubi-tubi yang menyasar instansi-instansi Rusia menggunakan varian keluarga trojan seperti LxBase RAT, CoreRAT, hingga NightStrike RAT.

Jika LxBase RAT merupakan trojan berbayar bertarif 119 dolar per bulan yang disebarkan via kampanye surat massal, rantai penyusupan CoreRAT mengandalkan surel pancingan bermuatan dropper 7zSFX dan bahasa pemrograman Rust. Aktivitas ini dikaitkan erat dengan kelompok Core Werewolf, yang disinyalir saling terhubung dengan entitas Vortex Werewolf.

Sementara itu, penyebaran malware NightStrike RAT dihubungkan dengan kelompok mantan peretas aktivis yang bertransformasi menjadi spionase siber bernama Insolent Werewolf. Titik akses permulaan diamankan lewat taktik serang ClickFix demi menanamkan peranti NetSupport Manager untuk kendali jarak jauh.

"Kelompok Insolent Werewolf juga mengandalkan Octowave Loader guna menyusupkan implan kerangka kerja pasca-eksploitasi AdaptixC2 dan Havoc ke komputer target," terang BI.ZONE, sembari menambahkan bahwa gudang senjata mereka mencakup trojan remote access lain seperti CapDoor dan NightWire.

"Sebagai RAT yang dirancang dengan bahasa pemrograman C++, NightStrike diduga kuat dikembangkan oleh pembuat NightWire berdasarkan kemiripan gaya penulisan kode. Pemanfaatan kerangka kerja beragam serta piranti lunak kustom buatan sendiri memberi keleluasaan bagi musuh untuk menyesuaikan instrumen penyerangan sesuai kondisi spesifik dan menekan potensi deteksi keamanan."

Sistem Produksi Chainstack Dibobol Hacker, Data Pelanggan dan Hash Kata Sandi Bocor

Penyedia infrastruktur blockchain Chainstack pada hari Selasa mengumumkan bahwa perusahaannya telah menjadi sasaran serangan siber yang memungkinkan pihak tidak berwenang menyusup ke sejumlah bagian dari infrastruktur internal mereka.

Insiden keamanan ini diperkirakan merupakan bagian dari kampanye serangan berskala masif berbasis kecerdasan buatan (AI) yang mulai terungkap ke publik sejak pekan lalu.

"Seorang penyerang eksternal memperoleh akses tidak sah ke sebagian infrastruktur Chainstack melalui komponen pihak ketiga," jelas pihak perusahaan. "Kami mendeteksi intrusi tersebut, memutus seluruh jalur akses, dan kini sedang memperketat keamanan sistem kami."

Berdasarkan kronologi kejadian yang dirilis oleh manajemen Chainstack, pelaku penyerangan awalnya berhasil menyusup ke lingkungan pengembangan pada tanggal 26 Oktober 2026, lalu meningkatkan hak akses mereka hingga menembus "beberapa bagian dari lingkungan produksi kami."

Aktivitas ilegal tersebut kemudian berhasil diidentifikasi pada tanggal 31 Oktober 2026, dan akses penyerang langsung dinonaktifkan secara total pada hari yang sama, menurut catatan resmi perusahaan.

Sebagai dampak dari pembobolan digital ini, pelaku ancaman dilaporkan sempat mengakses basis data yang menyimpan rincian informasi akun pelanggan, mencakup nama organisasi, identitas pemilik akun, alamat email anggota tim yang terdaftar di platform Chainstack, hingga hash kata sandi.

"Peretas tersebut juga sempat memiliki akses ke sistem yang menyimpan kredensial node," ungkap Chainstack. "Kami memang belum menemukan indikasi bahwa kredensial itu telah dibaca, namun kami memperlakukannya seolah-olah telah terekspos dan meminta seluruh pelanggan untuk segera merotasinya."

Selain memperbarui kredensial node, pelanggan juga sangat disarankan untuk membuat ulang kunci API platform, mengganti kata sandi akun — termasuk pada layanan pihak ketiga lainnya jika menerapkan kata sandi serupa — serta meningkatkan kewaspadaan penuh terhadap kemungkinan munculnya upaya phishing.

Meskipun pihak Chainstack tidak membeberkan detail operasional penyerang secara mendalam, insiden ini dinilai memiliki kemiripan pola dengan operasi siber kelompok yang berafiliasi dengan China saat menargetkan entitas bernilai tinggi menggunakan kerangka kerja ARTEX.

WorkOS Turut Menjadi Sasaran ARTEX

Kabar pembobolan ini mencuat bersamaan dengan langkah penyedia platform API, WorkOS, yang turut membeberkan insiden keamanan terkait penggunaan kerangka kerja agen AI otonom serupa guna melancarkan serangan siber. Gangguan yang terdeteksi pada 30 Oktober 2026 ini beruntung hanya terbatas pada sistem operasional GTM, serta tidak berdampak ke sistem produksi inti maupun data platform milik para pelanggan.

Adapun data yang sempat disentuh meliputi –

Pelanggaran data ini mencerminkan tren kejahatan digital baru, di mana agen kecerdasan buatan kian rutin dikerahkan demi merancang skema peretasan presisi dan mengotomatiskan tiap fase penyusupan jaringan secara efektif.

"Teknologi ini secara signifikan mendongkrak laju sekaligus volume serangan yang memanfaatkan celah rapuh seperti aplikasi terbuka dan kredensial curian," tutur WorkOS. "Situasi ini menuntut pentingnya perbaikan tepat waktu dan sistem observasi komprehensif yang sanggup menghubungkan tiap aktivitas mencurigakan lintas sistem."

Pada pekan sebelumnya, entitas analitik blockchain Chainalysis juga mengungkap deteksi mengenai "aktor eksternal yang menerapkan teknik agensial ofensif" untuk menyusup ke sistem dan perangkat kerja internal perusahaan. Terhitung mulai tanggal 2 November 2026, perusahaan tersebut secara proaktif mematikan layanan produk Reactor dan Data Solutions dari jaringan publik.

"Kami saat ini memantau sistem-sistem tersebut dengan sangat intensif atas segala keanehan dan akan terus memperbarui keterangan valid agar Anda dapat menetapkan keputusan terbaik untuk bisnis," ujar Chainalysis.

Korban lain yang ikut dihantam operasional ARTEX yakni Dutch Institute for Vulnerability Disclosure (DIVD). Serangan bertanggal 21 September 2026 itu memanfaatkan sepasang celah keamanan zero-day pada sistem tiket open-source Zammad (CVE-2026-102489 dan CVE-2026-102490), yang memberi ruang bagi pelaku untuk eskalasi hak istimewa, eksekusi kode jarak jauh, serta eksfiltrasi data penting.

Aktivitas Mencurigakan Terdeteksi, mSecure Imbau Pengguna Segera Ganti Password dan Atur Ulang 2FA

Para pengguna aplikasi pengelola kata sandi mSecure kini diminta untuk segera mengambil tindakan guna mengamankan data rahasia yang tersimpan di dalamnya, termasuk mengganti kata sandi, mengatur ulang autentikasi dua faktor (2FA), serta mencabut kunci sandi (passkeys).

Peringatan keamanan tersebut disampaikan melalui sebuah surat elektronik resmi yang dikirimkan pada tanggal 3 November atas nama pihak pengembang, mSeven Software. Pemberitahuan itu menyatakan bahwa perusahaan baru saja mendeteksi adanya aktivitas mencurigakan yang berkaitan dengan aplikasi tersebut, namun tidak merinci insiden spesifik apa yang sebenarnya terjadi atau apakah data pengguna yang tersimpan telah bocor ke pihak luar.

Dalam pesan tersebut, dijelaskan bahwa pengumuman dikirimkan kepada pelanggan mSecure yang masih aktif maupun mantan pengguna. Salah seorang pelanggan yang memperoleh email tersebut kemudian membagikan salinan teksnya ke sebuah utas di forum bantuan resmi mSecure pada tanggal 3 November.

Hingga batas waktu 18.00 UTC pada 3 November, pihak mSeven belum merilis pernyataan atau keterangan apa pun terkait pesan peringatan tersebut di akun media sosial X dan Facebook resmi mSecure. Selain itu, belum ada satu pun staf pengembang yang memberikan tanggapan di dalam utas forum bantuan tersebut.

Email itu memaparkan bahwa mSeven telah memulai proses penyelidikan internal, menjalankan serangkaian tindakan mitigasi untuk membatasi dampak masalah, serta menggandeng para pakar keamanan siber eksternal. Kendati demikian, pesan itu tidak menyebutkan infrastruktur sistem mana saja yang terdampak, waktu pasti terjadinya insiden, apakah gangguan tersebut sudah sepenuhnya dihentikan, maupun total jumlah individu yang menerima peringatan tersebut.

Aplikasi mSecure sendiri memiliki kapabilitas sinkronisasi brankas data melalui mSecure Cloud, Dropbox, iCloud, ataupun jaringan Wi-Fi. Surat peringatan tersebut sama sekali tidak menerangkan apakah metode sinkronisasi tertentu yang dipilih pelanggan memengaruhi tingkat risiko.

Pada versi mSecure 7, layanan ini sanggup menyimpan passkeys dan kode 2FA di dalam brankas bersama kata sandi reguler, khusus bagi paket Essentials ke atas. Instruksi dalam email tersebut difokuskan pada upaya mengamankan data yang berada di mSecure. Kendati demikian, pesan tidak menjelaskan apakah instruksi 2FA dan passkey itu mencakup kredensial yang tersimpan di dalam brankas, akses login akun mSecure itu sendiri, atau keduanya.

Pihak mSecure selama ini menegaskan bahwa data brankas selalu dienkripsi langsung pada perangkat pengguna sebelum proses sinkronisasi berjalan, sehingga staf pengembang pun diklaim tidak memiliki akses ke data tersebut.

Namun, pada mSecure versi 6.1.5 untuk sistem operasi Android, mSeven secara teori sempat berpotensi mengakses data yang tersimpan, berdasarkan laporan riset Kantor Federal Jerman untuk Keamanan Informasi (BSI) yang dirilis pada Desember 2025. Pengujian BSI tersebut hanya dilakukan terhadap versi spesifik itu, dan kondisinya bisa saja berubah seiring pembaruan perangkat lunak berikutnya.

Email peringatan tidak merinci apakah aktivitas mencurigakan tersebut telah menjangkau data brankas pengguna atau kunci pengaman yang melindunginya.

Langkah yang Diminta Melalui Email

Surat tersebut menyajikan langkah pengamanan sebagai anjuran opsional, tanpa menentukan akun mana yang mesti didahulukan atau rincian tata cara menjalankannya. Surel itu juga tidak menjelaskan apakah para pengguna sebaiknya tetap memanfaatkan mSecure, termasuk untuk menyimpan kata sandi baru mereka.

Tercatat hingga pukul 18.00 UTC pada 3 November, rilis mSecure paling mutakhir untuk iPhone di Apple App Store adalah versi 7.1.0 yang dipublikasikan pada 23 Oktober.

Celah Keamanan BTCPay Server Dieksploitasi Peretas untuk Menguras Aset Kripto dari Hot Wallet

BTCPay Server, sebuah platform pemroses pembayaran mata uang kripto open-source berbasis self-hosted, secara resmi mengimbau para penggunanya untuk segera memasang pembaruan perangkat lunak terkini menyusul adanya laporan pencurian Bitcoin dan Litecoin dari hot wallet pada sistem yang masih memakai versi lama.

"Hasil investigasi mendalam kami menemukan fakta bahwa rentetan serangan siber ini menyasar server yang menjalankan BTCPay Server versi 2.4.1 (dirilis pada 23 Juli 2026) atau versi di bawahnya," terang perwakilan BTCPay Server. "Para pelaku kejahatan siber menggunakan metode baru yang berbeda dalam mengeksploitasi kerentanan yang sebenarnya telah diperbaiki pada versi 2.4.2, yang diluncurkan pada 7 Agustus 2026."

Bagi siapa pun yang mengoperasikan versi 2.4.1 atau varian yang lebih lawas, pihak pengembang merekomendasikan pemindahan sistem ke server anyar yang benar-benar bersih serta memperbarui dompet digital, bahkan ketika pengguna belum mendeteksi adanya aktivitas transaksi mencurigakan atau kehilangan saldo. Apabila dana telah raib atau timbul kecurigaan bahwa hak akses telah disusupi secara ilegal, pengguna diwajibkan menganggap seluruh mesin komputasi beserta seluruh kunci rahasia yang tersimpan di dalamnya telah disusupi sepenuhnya, lalu wajib mematuhi panduan pemulihan sistem secara menyeluruh.

Hingga saat ini, belum diketahui secara persis kapan komplotan penyerang mulai melancarkan aksi eksploitasi celah ini, kendati sejumlah pemberitahuan dan keluhan dari korban mulai bermunculan ke ranah publik sekitar 1 November 2026.

Lewat keterangan resmi di media sosial X, BTCPay Server menyatakan bahwa hingga kini tidak ditemukan "laporan kredibel" terkait insiden pengurasan hot wallet dari kalangan pengguna yang telah memperbarui sistem ke rilis terkini 2.4.7. Rilis terbaru ini secara khusus menambal satu kerentanan tingkat kritis serta sejumlah celah berisiko sedang yang sebelumnya ditemukan berkat piranti pemindai OSS milik Anthropic.

Guna meningkatkan kewaspadaan publik, tim pengembang BTCPay Server turut merilis dua alamat dompet kripto yang terkonfirmasi berkaitan langsung dengan rangkaian aksi pencurian tersebut.

"Jika aktivitas bisnis harian Anda memang menuntut penggunaan hot wallet, simpanlah dana secukupnya saja untuk kebutuhan operasional pada server tersebut, lalu transfer sisa saldo yang ada menuju dompet yang private key pengeluarannya disimpan aman secara offline di luar server," tegas pengembang.

"Apabila Anda mengoperasikan BTCPay Server melalui jasa pihak ketiga penyedia hosting, instans server Anda kemungkinan telah dimatikan secara otomatis sebagai langkah preventif guna mencegah versi lama dieksploitasi oleh pelaku kejahatan," imbuhnya.

Sebelumnya pada bulan Agustus 2026, pihak penyedia mengumumkan bahwa sebuah kerentanan kritis telah dijadikan senjata oleh peretas untuk membawa kabur simpanan milik beberapa pemakai. Problem keamanan yang berpotensi melanda seluruh varian sistem tersebut sebenarnya telah ditambal lewat kehadiran versi 2.4.2. Kendati demikian, masih belum terbukti apakah gelombang peretasan terbaru ini berasal dari celah cacat program yang identik.

"Celah tersebut memungkinkan penyerang jarak jauh tanpa autentikasi memperoleh berkas kredensial .macaroon untuk LND, suatu implementasi dari jaringan Lightning Network," jelas mereka dalam peringatan resmi pada Agustus lalu. "Kredensial tersebut dapat disalahgunakan untuk mengambil kendali penuh atas node LND dan memindahkan saldo kripto secara leluasa. Rentetan serangan yang kami evaluasi kala itu hanya menargetkan berkas dengan ekstensi .macaroon."

Peristiwa pembobolan ini terjadi beriringan dengan maraknya serangkaian kejahatan siber di ekosistem kripto internasional, termasuk rekor kerugian fantastis sebesar $6,43 miliar dari bursa Binance yang didalangi oleh aktor peretas asal Korea Utara. Pada hari yang sama, platform pasar prediksi ternama Polymarket terpaksa membekukan seluruh proses perdagangan seusai diguncang insiden eksploitasi senilai $2,65 juta akibat kompromi keamanan pada software buatan DebugBear.

Produsen dompet perangkat keras Trezor turut mengeluarkan peringatan dini seusai menerima laporan pengungkapan kerentanan mengenai adanya implan fisik ilegal pada varian Trezor Safe 5 yang dibeli dari gerai CryptoBilis pada Agustus 2026. Aksi pembajakan tersebut diduga kuat merupakan bagian dari skema serangan rantai pasok terencana, di mana sejumlah unit perangkat keras yang didistribusikan melalui reseller pihak ketiga sengaja dimodifikasi fisiknya demi mencuri seed phrase milik pengguna untuk kemudian menguras isi asetnya.

Mercado Bitcoin Umumkan Insiden Pelanggaran Keamanan

Pada hari Senin, platform bursa pertukaran kripto terbesar di Brasil, Mercado Bitcoin, secara resmi mengumumkan penutupan sementara seluruh transaksi deposit dan penarikan menyusul timbulnya insiden pembobolan keamanan yang mengakibatkan raibnya dana senilai $49 juta.

"Saat ini, estimasi total aset yang terimbas mencapai sekitar $38 juta," terang perwakilan Mercado Bitcoin lewat unggahan di akun resmi X mereka. "Melalui koordinasi cepat bersama komunitas mata uang kripto serta mitra strategis utama kami – meliputi Tether, Circle, Paxos, BRL1, dan Chainalysis – kami telah sukses membekukan aset sebesar US$ 11 juta."

"Nominal dana lain yang memenuhi kriteria pemblokiran telah kami petakan, dan langkah mitigasi guna mengisolasi dampak kerugian terus dijalankan secara intensif. Pemulihan operasional layanan secara utuh baru akan dilaksanakan apabila seluruh standar keamanan terpenuhi, dan jadwal resminya akan dipublikasikan secara eksklusif lewat kanal komunikasi resmi kami."

Chief Executive Officer (CEO) Tether, Paolo Ardoino, menegaskan bahwa pihaknya selaku penerbit stablecoin telah berhasil membekukan simpanan lebih dari 4,5 juta USDT yang terbukti memiliki keterkaitan erat dengan tindak kejahatan tersebut.

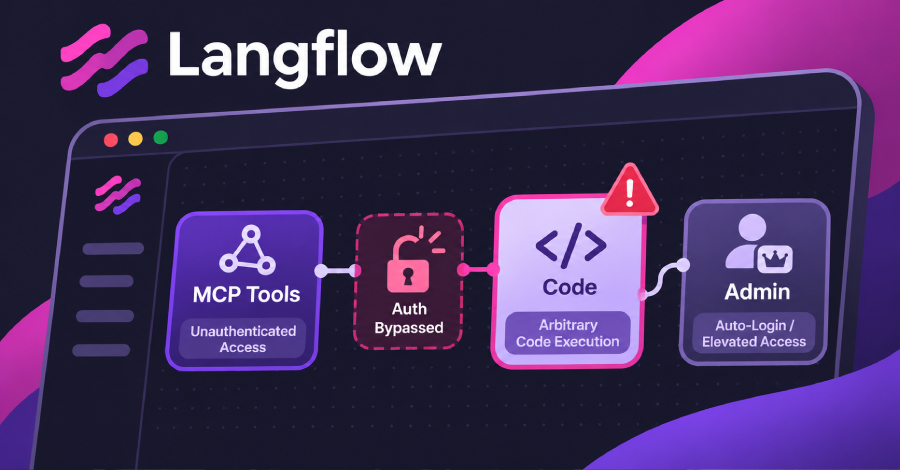
Celah Kritis Langflow Memungkinkan Penyerang Tanpa Akun Mengeksekusi Kode Server

Dua kerentanan kritis pada Langflow berpotensi memberi peluang bagi peretas jarak jauh tanpa kredensial untuk menembus autentikasi sekaligus mengeksekusi kode berbahaya, menurut pemberitahuan IBM pekan lalu.

Langflow merupakan platform sumber terbuka guna merancang alur kerja serta agen AI, dengan seluruh laporan kerentanan diteruskan langsung ke IBM. Tiap peluncuran sejak versi 1.0.0 hingga 1.12.8 terdampak bug ini, dan solusi tunggal adalah memperbarui sistem ke varian 1.13.0.

Hingga pembaruan tanggal 30 Oktober, kedua celah ini belum tercatat pada daftar Known Exploited Vulnerabilities milik CISA. Namun, enam kelemahan Langflow lain telah masuk katalog tersebut, termasuk yang termutakhir CVE-2026-9198 yang didaftarkan pada Agustus.

Empat kelemahan sistem Langflow dalam buletin IBM, yang dirilis perdana 28 Oktober lalu diperbarui keesokan harinya, mencakup rincian berikut:

Satu di antara celah tersebut adalah “eksekusi kode jarak jauh tanpa autentikasi yang dapat dieksploitasi melalui enumerasi alat protokol konteks model,” papar IBM. Memanfaatkan Model Context Protocol (MCP), Langflow dapat membagikan alur kerjanya sebagai fungsionalitas bagi aplikasi AI yang kompatibel dengan standar MCP.

Sebuah modul publik pada Metasploit Framework diketahui telah memanfaatkan CVE-2026-93680 terkait bypass autentikasi. Modul ini terhubung ke endpoint MCP peladen Langflow tanpa memerlukan kata sandi, membuka sesi baru, lalu memetakan daftar alat yang tersedia pada server tanpa mengeksekusi perintah lanjutan.

Pembuat modul menyatakan versi terdampak mencakup Langflow 1.5.0 sampai 1.11.4, rentang yang cenderung lebih sempit dibanding laporan evaluasi IBM.

Kala setelan login otomatis aktif, Langflow memasukkan pengguna secara otomatis dengan hak superuser tanpa memunculkan verifikasi akun. Parameter LANGFLOW_AUTO_LOGIN aktif secara bawaan pada rilis 1.12.8. Deskripsi kodenya sendiri memperingatkan bahwa opsi ini “melewati autentikasi dan semestinya hanya diterapkan dalam lingkungan pengembangan.”

Uji coba modul berhasil dilakukan terhadap Langflow 1.8.4 berstatus login otomatis menyala. Isu lainnya adalah “perbaikan yang belum tuntas pada kontrol keamanan auto-login,” sebut IBM. Kendati demikian, buletin resmi tak menjelaskan kerentanan peladen yang mematikan fitur login otomatis.

Langkah Pembaruan ke 1.13.0

Langflow 1.13.0 meluncur resmi pada 22 Oktober. Versi 1.12.8 yang hadir pada hari serupa masih menyimpan kelemahan ini, sementara repositori PyPI belum memuat pembaruan lanjutan cabang 1.12 sampai 2 November. IBM juga belum menyediakan panduan alternatif jika server belum mampu bermigrasi.

Rilis 1.13 menonaktifkan konfigurasi login otomatis secara bawaan. Prosedur peningkatan versi dilakukan:

Tepat pada 29 Oktober, IBM merilis catatan CVE terkait 29 celah Langflow lainnya dengan versi 1.12.4 serta 1.12.5 sebagai penambalnya. Salah satunya, CVE-2026-104339 berbobot skor 9.8, turut mengancam eksekusi kode liar tanpa otorisasi akun. Tidak satu pun dari 33 catatan kerentanan tersebut mencantumkan varian 1.13.0 sebagai target terdampak.

Google Putus Jaringan Botnet Masif di 1,3 Juta Android TV Box Buatan Videostrong

Sebuah jaringan botnet berskala masif yang merangkul lebih dari 1,3 juta unit gawai Android, dengan mayoritas berupa perangkat set-top box televisi pintar, secara resmi telah diputus sambungannya dari server pengendali utama pada akhir Oktober lalu lewat operasi penindakan terpadu yang diinisiasi oleh Google.

Pihak Google mengungkapkan keyakinan tinggi bahwa manufaktur perangkat keras Videostrong sengaja menanamkan pintu belakang (backdoor) ke dalam perangkat buatannya, lalu menjual akses intrusi sistem tersebut langsung kepada sindikat kriminal siber.

Para pelaku kejahatan siber mengeksploitasi puluhan ribu boks TV untuk melancarkan skema manipulasi klik iklan digital (ad fraud) berskala luas, sekaligus mengalihkan rute lalu lintas internet pengguna lain melintasi jaringan internet rumahan milik konsumen yang tidak curiga. Pintu belakang tersebut dilaporkan masih tertanam di sistem perangkat keras dan para pemilik unit sama sekali tidak dapat membuangnya secara mandiri.

Videostrong, manufaktur yang berbasis di Shenzhen, China, merakit beragam lini Android TV box serta gawai pintar lain di bawah jenama miliknya sendiri maupun untuk menyuplai pesanan berbagai merek rekanan. Pintu belakang bernama x.cpe tersebut telah diintegrasikan langsung ke dalam puluhan model perangkat serta aneka label merek selama beberapa tahun terakhir. Google menegaskan bahwa situasi ini bukan diakibatkan ulah oknum karyawan nakal atau sekadar kelalaian teknis pemrograman biasa.

Guna melumpuhkan infrastruktur jahat tersebut, Google menempuh jalur hukum demi menyita, memblokir, serta membongkar aneka domain web dan server pusat kendali botnet raksasa ini. Langkah pembongkaran sistemik ini turut menyapu bersih alamat domain pengendali dari belasan varian malware berbeda yang sebelumnya disuntikkan lewat pintu belakang itu. Badan Kepolisian Nasional Jepang (Japan’s National Police Agency), Lumen, HUMAN Security, Plume, Synthient, serta TrendAI berkolaborasi erat bersama Google sepanjang operasi pembersihan.

Mengingat para pelaku juga menyebarkan muatan berbahaya lewat berbagai vektor distribusi alternatif lain, Google memproyeksikan aksi pemutusan infrastruktur ini sanggup memutus sambungan kendali ilegal terhadap setidaknya 10 juta unit perangkat terinfeksi tambahan di seluruh dunia. Lembaga tersebut turut memperingatkan publik bahwa para pengelola backdoor serta kelompok kriminal penyewa akses biasanya bertindak gesit beralih memakai instrumen serangan baru begitu satu simpul infrastruktur dihancurkan aparat.

Sebagai respons tegas atas temuan ini, Google memutus total seluruh hubungan kemitraan bisnis dengan Videostrong. Raksasa teknologi itu menjatuhkan sanksi larangan keras terhadap korporasi tersebut, termasuk unit anak perusahaan maupun seluruh entitas afiliasi masa depannya, agar tidak lagi merakit atau memperdagangkan gawai Android bersertifikasi resmi, sekaligus melarang mereka memasok komponen sistem operasi perangkat lunak ke pembuat perangkat resmi lainnya.

Cara Kerja dan Kemampuan Pintu Belakang

Berdasarkan laporan forensik Google, program backdoor x.cpe beroperasi sebagai aplikasi sistem tingkat dalam di partisi firmware, sehingga memegang hak akses administratif tertinggi. Modul ini secara konstan melapor ke server komando dan kendali (C2) botnet untuk menunggu perintah eksekusi teranyar. Agar dapat memasang muatan software ilegal tanpa memicu peringatan keamanan visual, program jahat ini mula-mula melumpuhkan mekanisme pemindaian proteksi internal Google Play Protect di Android.

Berbekal akses pintu belakang istimewa tersebut, para pengendali botnet leluasa mengunduh dan menyuntikkan aplikasi baru secara diam-diam tanpa persetujuan pemilik, mengeksekusi aneka baris perintah mentah, merekam tangkapan layar visual, hingga memetakan topologi jaringan lokal yang terhubung ke kotak TV tersebut.

Google menegaskan menyaksikan langsung bagaimana operator Videostrong memanfaatkan wewenang intrusif itu. Mereka kedapatan mengambil tangkapan layar langsung secara berkala, mengirimkan input ketikan tombol pengguna, mengekstrak data kredensial akun, menyalin informasi detail perangkat keras, mengumpulkan daftar inventaris aplikasi, menyedot log aktivitas sistem, serta membuka jalur reverse shell yang menyediakan konsol baris perintah kendali jarak jauh ke kotak TV.

Sebagian besar muatan modul yang disusupkan bertugas mengubah perangkat korban menjadi proxy residensial ilegal atau memeras kuota pita lebar internet yang tidak terpakai untuk diperjualbelikan. Layanan proxy perumahan ini memperdagangkan rute koneksi internet rumah tangga korban ke pihak luar, sehingga seluruh aktivitas lalu lintas jaringan pelanggan gelap tampak sah seolah-olah bersumber dari kediaman warga biasa. Sementara itu, komponen modul perusak lainnya dipakai memalsukan impresi serta tayangan iklan online secara masif.

Kendati sebagian besar perangkat terdampak merupakan konsol set-top box Android TV, keberadaan kode pintu belakang serupa juga terdeteksi menyusup ke sejumlah perangkat telemedis perawatan kesehatan jarak jauh, mesin hiburan karaoke digital, serta panel layar papan informasi digital.

TrendAI, unit bisnis Trend Micro, mencatatkan sedikitnya 1.472.554 unit perangkat terpapar infeksi aktif, mencakup sekitar 206 varian model gawai berbeda antara kurun 3 Juni hingga 1 Oktober, seraya menegaskan volume riil di lapangan jauh lebih tinggi. Malaysia, Brasil, Irak, Meksiko, dan Taiwan menduduki jajaran wilayah teratas dengan angka infeksi paling masif. Adapun wilayah Amerika Serikat, Jerman, Inggris Raya, Australia, serta Kanada masing-masing menghimpun rata-rata 26.000 hingga 42.000 perangkat terkontaminasi.

Langkah Tindakan yang Dapat Diambil Pemilik

Firma Synthient, pelacak jaringan proxy gelap dan sindikat botnet global, telah mempublikasikan daftar komprehensif berisi 182 nama model perangkat yang teridentifikasi dalam kampanye serangan siber ini. Pengumuman tersebut menegaskan kecocokan nama model saja belum tentu memastikan secara mutlak bahwa sebuah perangkat otomatis terjangkit.

Laporan investigasi Synthient menitikberatkan sorotan pada produk boks TV bermerek MECOOL, yang terbukti terafiliasi kuat dengan Videostrong. Analis mereka membeli langsung satu unit MECOOL KM9PRO Max dan menemukan keberadaan pintu belakang yang sudah terpasang sejak dari pabrik. Sementara itu, Plume, pengembang peranti lunak manajemen Wi-Fi bagi penyedia jasa internet, menemukan lebih dari selusin model gawai berbeda yang secara aktif berkomunikasi dengan server pengendali botnet, dengan mayoritas perangkat bermerek MECOOL.

Oleh karena modul x.cpe tertanam langsung di firmware dasar perangkat keras, upaya penghapusan standar dipastikan tidak membuahkan hasil permanen. Kode berbahaya ini otomatis terpasang kembali begitu perangkat dinyalakan ulang. Pihak TrendAI menguraikan bahwa pintu belakang berjalan sebagai berkas sistem bertanda tangan digital resmi dari pabrikan, sehingga pembersihan total mutlak memerlukan tindakan korektif vendor, pembaruan proteksi platform, atau penggantian unit gawai secara fisik.

Plume menyarankan konsumen melakukan penyetelan ulang ke pengaturan pabrik (factory reset), dengan pertimbangan bahwa berbagai modul tambahan mungkin telah menanamkan pintu belakang sekunder lain di sistem, kendati tidak menjamin prosedur reset pabrik mampu membersihkan modul inti x.cpe. Di sisi lain, Synthient mengimbau masyarakat untuk segera membuang boks TV tersebut secara permanen ke tempat sampah karena tingkat bahaya infeksi malware yang teramat tinggi.

Analis dari TrendAI turut mengingatkan para pelaku bisnis yang mempekerjakan karyawan jarak jauh agar memandang perangkat konsumen yang tidak terkelola di jaringan kediaman pribadi sebagai bagian dari bentang area serangan siber, sehingga seluruh akses sistem kerja korporat wajib dibatasi secara ketat hanya melalui perangkat kantor yang termonitor.

Penelusuran Jejak Keterlibatan Videostrong

Berdasarkan berkas investigasi Google, komponen x.cpe bertindak menyalurkan konfigurasi sistem dari server C2 ke aplikasi internal buatan Videostrong lainnya, termasuk peranti lunak pemutar siaran media YokaTV Player. Selain itu, salah satu repositori platform GitHub yang terbukti menampung paket arsip data botnet tersebut secara terang-terangan menggunakan nama akun yf-videostrong.

Synthient melontarkan kesimpulan serupa bahwa Videostrong merupakan pihak utama pengendali jaringan ini. Pihaknya mengacu pada temuan dokumen formal bertanda tangan direktur riset dan pengembangan Videostrong yang ditemukan terbengkalai pada direktori terbuka di salah satu server botnet, serta adanya domain web milik Videostrong yang memakai alamat IP identik dengan server panel kontrol para pelaku.

Hasil telaah lanjutan yang dihimpun Plume menemukan bukti bahwa Videostrong tidak hanya merancang dan memprogram firmware untuk aneka perangkat ini, melainkan juga menyediakan infrastruktur aplikasi untuk mengendalikan serta memantau unit-unit tersebut dari jarak jauh.

Celah pada Pengujian Perangkat Google

Dalam menjalankan ekosistemnya, Google mewajibkan setiap mitra pabrikan perangkat keras merampungkan serangkaian uji kepatuhan kompatibilitas dan audit protokol keamanan resmi. Perusahaan teknologi ini menyebut pihak Videostrong sengaja menyembunyikan instruksi kode jahat demi mengelabui celah pengawasan dalam skema pengujian tersebut, lalu mengunduh muatan berbahaya secara bertahap begitu perangkat dinyalakan pertama kali oleh konsumen.

Sebagai konsekuensi atas insiden ini, Google telah merombak total alur pengawasan verifikasi sistemnya serta memperketat proses audit mendalam terhadap seluruh paket firmware yang disematkan pada setiap unit konsol Android TV berlisensi resmi.

Kendati demikian, per tanggal 2 November, etalase situs web komersial milik Videostrong masih terpantau memajang dan menawarkan aneka katalog produk yang secara terbuka mereka beri label promosi sebagai “Google Certified Android TV Box” serta varian “Google Certified Android TV Stick.”

Plume mengonfirmasi temuan di lapangan bahwa jaringan botnet terdistribusi ini menginfeksi gabungan perangkat yang berstatus tersertifikasi resmi oleh Google maupun perangkat non-resmi yang hanya mengadopsi varian sistem operasi terbuka Android Open Source Project (AOSP). Kendati begitu, lembar laporan resmi dari Google tidak merinci spesifik berapa jumlah pasti perangkat berlisensi yang ikut terinfeksi.

Sebagai perbandingan preseden terdahulu, tatkala Google melayangkan gugatan perdata resmi terhadap sindikat botnet BadBox 2.0 pada medio Juli 2025 lalu, seluruh perangkat yang terlibat—dengan jumlah mencengangkan melebihi 10 juta unit gawai—merupakan jajaran perangkat tanpa sertifikasi resmi.


Rangkuman Mingguan: Rekor Peretasan Kripto Binance, Celah Kritis CVE, dan Gelombang Ancaman Siber

Sejumlah insiden siber pada pekan ini tidak memerlukan strategi peretasan yang rumit. Mulai dari panggilan dukungan palsu, ekstensi peramban tepercaya, tautan yang dibagikan secara bebas, hingga perangkat tanpa perlindungan kata sandi. Perkara kecil yang kerap diabaikan banyak pihak nyatanya sudah lebih dari cukup guna memicu kekacauan fatal.

Selain itu, terdapat pula rentetan kekacauan berskala masif. Miliaran dolar amblas, jaringan siluman dari perangkat yang diretas, racun pada rantai pasok perangkat lunak, serta peretas yang menemukan trik baru demi membalikkan fungsi alat resmi untuk menyerang penggunanya sendiri. Entitas yang dirancang menjaga sistem finansial dan keamanan pun menghadapi masalah internal mereka. Anehnya, sumber kerugian sering bermula dari titik yang luput diawasi.

Kondisi ini belum mencakup daftar panjang kerentanan baru, layanan bayangan, dan modus penipuan yang marak bersirkulasi. Begitu banyak data yang wajib dievaluasi. Berikut rincian laporan yang masuk dalam pemantauan.

⚡ Ancaman Pekan Ini

Korea Utara Mencetak Rekor Baru dalam Pencurian Kripto Binance Senilai $6,43 Miliar — Biro Investigasi Federal AS (FBI) secara resmi menuding kelompok peretas asal Korea Utara, TraderTraitor, sebagai pelaku pembobolan aset virtual lebih dari $6 miliar dari bursa Binance. Total jarahan ini jauh melampaui rekor pembobolan $1,46 miliar milik Bybit pada Februari 2025, menjadikannya kasus perampokan kripto terbesar sepanjang sejarah. Dana gelap tersebut dirampas melintasi 11 jaringan blockchain berbeda, di mana 82% di antaranya berada di ekosistem Ethereum serta Bitcoin. Dari keseluruhan $6,43 miliar yang dijarah TraderTraitor, sebesar $2,85 miliar berhasil dibekukan langsung pada jaringan on-chain oleh kolaborasi Tether, Circle, Ripple, Arbitrum, dan Optimism.

Mythos: Petakan Jalur Serangan untuk Memutus Pergerakan Lateral

Pelajari laporan riset Gartner® CTEM untuk memahami bagaimana platform Mythos memetakan jalur intrusi lintas domain tanpa henti, serta menyekat titik-titik krusial guna mematikan pergerakan lateral aktif ke aset-aset vital organisasi.

‎️‍🔥 CVE yang Sedang Tren

Celah keamanan terus bermunculan tiap pekan, sementara jeda waktu antara ketersediaan tambalan dan pembuatan eksploitasi kian menyusut cepat. Berikut barisan kerentanan berbahaya pekan ini: berdampak tinggi, diterapkan secara luas, atau sedang aktif dieksploitasi di alam liar.

Tinjau inventaris sistem, terapkan pembaruan yang tersedia, dan prioritaskan celah berkategori paling darurat — CVE-2026-115889, CVE-2026-115893 (Wasmtime), CVE-2026-90975 (Fireblocks mpc-lib), CVE-2026-91141 (COVESA vsomeip), CVE-2026-88781, CVE-2026-75775, CVE-2026-75779, CVE-2026-93489, CVE-2026-17518, CVE-2026-75753, CVE-2026-102438, CVE-2026-14911, CVE-2026-16528, CVE-2026-19386, CVE-2026-19396, CVE-2026-93495, CVE-2026-14157, CVE-2026-13313 (ASUS), CVE-2026-114573, CVE-2026-9082, CVE-2026-118539 (Drupal), CVE-2026-114595, CVE-2026-114596, CVE-2026-114597, CVE-2026-114598 (EPICS Base), CVE-2026-97631 (TianoCore EDK II), CVE-2026-115881, CVE-2026-115884 (GoAhead), CVE-2026-110720 (HashiCorp consul-k8s), CVE-2026-90885, CVE-2026-85250, CVE-2026-88901, CVE-2026-88900, CVE-2026-78165, CVE-2026-85251 (Apache Camel), CVE-2026-115547 (Okta), CVE-2026-114349, CVE-2026-111551 (Apache Kafka), CVE-2026-118306, CVE-2026-118331, CVE-2026-118348, CVE-2026-118344, CVE-2026-106378 (Google Chrome), mulai dari rentang CVE-2026-117860 sampai CVE-2026-117954, rentang CVE-2026-118005 sampai CVE-2026-118017 (Mozilla Firefox), CVE-2026-98432 (Linux kernel), CVE-2026-18672, CVE-2026-19219 (Telerik UI for ASP.NET AJAX), TRA-2020-14 (Kodi), CVE-2026-107239, CVE-2026-107238, CVE-2023-22793 (Veeam), CVE-2026-103401, CVE-2026-103402, CVE-2026-103403, CVE-2026-103404, CVE-2026-103405, CVE-2026-103406, CVE-2026-103407, CVE-2026-103408, CVE-2026-103409 (Juniper Networks Session Smart Router), CVE-2026-111585 (TeamViewer), CAN-2026-2035970 (Kamera IP Intelbras), CVE-2026-103594, CVE-2026-112709, CVE-2026-112710, CVE-2026-93857, CVE-2026-103593, CVE-2026-93865, CVE-2026-93866 (WatchGuard Fireware OS), CVE-2026-101296, CVE-2026-101356, CVE-2026-103119 (Apache Tomcat), CVE-2026-112816 (Canonical LXD), CVE-2026-93680, CVE-2026-110186 (Langflow OSS), serta kerentanan eksekusi kode jarak jauh pra-otentikasi pada TightVNC.

🎥 Webinar Keamanan Siber

📰 Seputar Jagat Siber

Itulah rangkuman peristiwa untuk pekan ini. Sebagian serangan telah disiapkan secara matang. Sisanya berhasil hanya karena korban salah menekan tombol, menaruh kepercayaan pada aplikasi yang salah, atau membiarkan celah terbuka tanpa sandi. Taktiknya berlainan, namun dampak akhirnya sama. Dengan banyaknya sistem yang saling terintegrasi, sebuah kelalaian sepele dapat berdampak jauh lebih luas dari perkiraan.

Kekhawatiran terbesarnya adalah bagaimana serangan semacam ini kian dianggap biasa. Pelaku tidak memerlukan metode rumit jika jalan pintas masih efektif menembus sasaran. Selalu awasi hak akses, periksa komponen yang membutuhkan perbaikan, dan jangan pernah menganggap sesuatu aman hanya karena sudah familier. Sampai jumpa pekan depan.

Spionase Siber DarkBlinders Guncang Tokoh Israel dan Komputasi Awan Pemerintah Kurdi Irak

Pakar keamanan siber telah membeberkan laporan menyeluruh mengenai operasi spionase digital skala besar yang menghantam target strategis di wilayah Israel serta kawasan Kurdistan, Irak. Kampanye berbahaya ini diyakini digerakkan oleh sindikat peretas yang berafiliasi erat dengan pemerintah Iran dan tercatat beroperasi intensif sepanjang rentang waktu Agustus hingga Oktober 2026.

Berdasarkan investigasi komprehensif yang dirilis secara terbuka oleh lembaga Dream Research Labs, gelombang serangan canggih tersebut berhasil membobol pertahanan milik seorang tokoh terkemuka di Israel. Tidak berhenti sampai di situ, peretasan ini juga menimbulkan dampak kerugian fatal pada sistem infrastruktur komputasi awan yang dikelola oleh entitas birokrasi pemerintahan resmi di Kawasan Kurdistan.

Aktivitas kejahatan siber yang agresif ini secara pasti diatribusikan kepada kelompok spionase bernama DarkBlinders. Sindikat berlatar belakang Iran ini diyakini para analis telah aktif melancarkan manuver ofensif setidaknya sejak September 2024. Mereka sebelumnya tercatat menargetkan sektor krusial penerbangan sipil dan penyedia layanan telekomunikasi di Uni Emirat Arab serta Irak, tanpa adanya tumpang tindih teknis langsung dengan kelompok spionase siber lain yang telah terdata.

Dalam menjalankan berbagai operasinya, sel siber ini sangat bergantung pada skema rekayasa sosial berupa spear-phishing yang dirancang sebagai pintu gerbang penyusupan paling awal. Tak-tik manipulasi psikologis ini dipakai untuk mengelabui para korban sasaran agar mengunduh perangkat lunak yang disusupi trojan, atau memancing mereka membuka portal web berbahaya yang menyajikan alat sejenis untuk diunduh langsung ke komputer target.

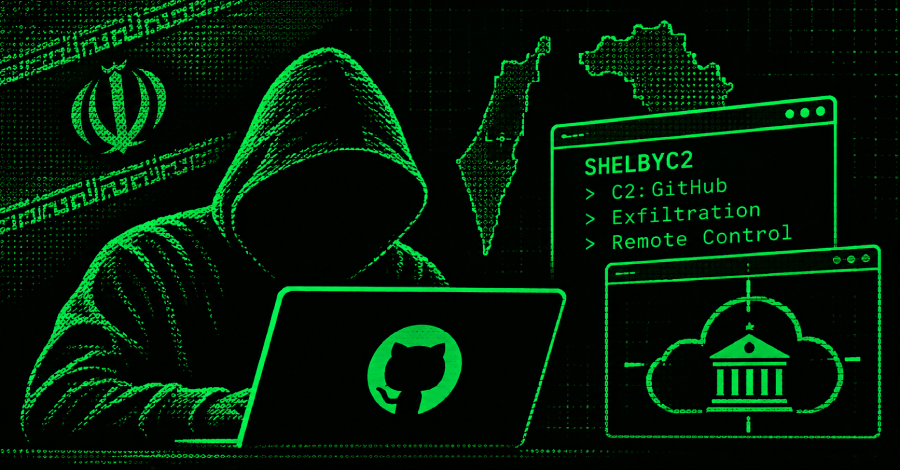
Rangkaian eksploitasi masa lalu yang pernah didokumentasikan oleh peneliti Elastic Security Labs dan Group-IB memaparkan proses penyebaran komponen SHELBYLOADER atau yang dikenal pula dengan label HOTAIR. Modul tersebut dieksekusi menggunakan teknik DLL sideloading demi mengaktifkan pintu belakang berbahaya bernama SHELBYC2 atau AEROSTAT. Pintu belakang ini memanfaatkan platform GitHub sebagai jalur komando kendali komunikasi, eksfiltrasi data, dan kendali jarak jauh. Tim analis Elastic memantau kelompok penyerang ini dengan sandi pelacak REF8685.

Kemudian pada kurun waktu awal bulan lalu, periset dari Palo Alto Networks berhasil mengungkap operasi lanjutan bertajuk Blinder Tunnel. Di bawah kode identifikasi CL-STA-1178, operator siber tersebut tertangkap basah memalsukan identitas divisi teknologi informasi pengelola Dubai Airports guna menyalurkan tantangan pengkodean rekayasa terinfeksi kepada profil sasaran berkedudukan tinggi.

Trik manipulasi bermodus rekrutmen tenaga kerja palsu tersebut awalnya terdeteksi para analis pada akhir Maret 2026. Kendati demikian, jejak forensik digital memperlihatkan bahwa pelaku telah merancang dan menyempurnakan infrastruktur penyerangan mereka sejak November 2025.

Rancangan social engineering ini dirancang untuk mendatangi calon korban tertentu sembari menjanjikan tawaran karir profesional yang menggiurkan. Tujuannya adalah memandu target membuka program aplikasi khusus yang menyamar sebagai platform seleksi pelamar, lalu memerintahkan mereka merampungkan formulir asesmen kuesioner awal.

Tahap pengisian formulir evaluasi awal tersebut sejatinya tidak melakukan pencurian data atau mengirim sinyal keluar ke peladen asing. Seluruh kuesioner itu sekadar dirancang sebagai umpan pengalih perhatian guna menumbuhkan rasa percaya korban secara perlahan. Setelah korban lengah, penyerang segera mendistribusikan muatan tahap berikutnya berupa paket proyek Microsoft Visual Studio berbahaya yang disamarkan seolah-olah ujian tes pemrograman komputer murni.

Mekanisme penyerangan ini mengandalkan sinergi tiga metode teknis guna menanamkan akses permanen: berkas manipulatif C# project berekstensi .csproj dimanfaatkan untuk memicu AppDomainManager injection, disusul eksekusi DLL sideloading demi memuat SHELBYLOADER varian mutakhir yakni ShelbyLoader V2, yang kemudian membangkitkan SHELBYC2. Di samping itu, SHELBYC2 turut menginjeksi sebuah perangkat terowongan data khusus berjuluk Blackwood ke dalam komputer korban.

"Para peretas di balik aksi terkoordinasi ini mengandalkan pendekatan rekayasa sosial yang dirancang spesifik untuk menyamar sebagai staf perekrut resmi Dubai Airports, menyisipkan tantangan pemrograman Visual Studio bietrojan guna menyasar pencari kerja bernilai tinggi di Irak," demikian dipaparkan oleh perwakilan Unit 42.

"Operasi ini memperlihatkan karakteristik penyalahgunaan perkakas pengembang bawaan serta teknik DLL sideloading. Kelompok penyerang juga menerapkan pembajakan AppDomainManager untuk mengakali pengawasan keamanan sistem internal seperti Event Tracing for Windows," jelas mereka.

Dokumentasi investigasi termutakhir Dream membuktikan bahwa peretas tetap mengandalkan muslihat manipulasi mental, memadukan pencurian kredensial akun dengan penyebaran perangkat lunak perusak secara bersamaan. Manuver ini mencakup pembuatan domain kloningan yang menyerupai situs instansi resmi, portal surat elektronik komersial, dan peladen cloud demi mengelabui korban agar memasukkan akun atau mengunduh arsip berbahaya.

Operator ancaman tersebut turut diketahui mendirikan sejumlah alamat situs samaran untuk sebuah aplikasi rapat daring palsu berlabel StarkMeet, memakai domain stark-meet[.]com, stark-meet[.]online, serta stark-meet[.]website. Bilamana perangkat lunak palsu tersebut diunduh dan dipasang pada komputer sasaran, hal itu akan langsung menyulut peluncuran ShelbyLoader V2 dan pintu belakang SHELBYC2.

Seluruh rentetan temuan anyar ini memperjelas indikasi bahwa gerombolan penyerang tengah giat menguji bermacam-macam kanal distribusi muatan berbahaya, bermula dari penyamaran tes pengkodean perangkat lunak hingga peniruan program aplikasi komunikasi komersial.

Pihak Dream memaparkan bahwa rekam jejak DarkBlinders berada dalam lingkaran operasi yang serupa dengan entitas siber UNC5795 serta Dust Specter, berpatokan pada kecocokan infrastruktur jaringan dan kode malware. Entitas Dust Specter sendiri pernah didokumentasikan oleh Zscaler pada Maret 2026 sebagai kelompok binaan Iran yang memburu pejabat pemerintahan Irak lewat peniruan Kementerian Luar Negeri.

"Data sidik jari peladen historis, pola tumpang tindih identitas korban, serta rujukan atribusi pendukung mengarahkan kami pada kesimpulan berkeyakinan sedang bahwa kluster UNC5795 dan UNC5187 merupakan sub-kelompok yang saling terafiliasi di bawah payung organisasi peretas APT34," tambah keterangan tim tersebut.

"Titik temu fokus kedua kelompok yang secara simultan membidik entitas pemerintahan Irak memperkuat keterkaitan teknis ini sekaligus memperlihatkan adanya pembagian kepentingan pengumpulan intelijen bersama. Dipadukan dengan keterikatan masing-masing terhadap kelompok APT34, fakta-fakta ini memperkuat kesimpulan berkeyakinan sedang bahwa kedua kluster beroperasi dalam koordinasi erat dan kemungkinan bernaung dalam organisasi besar yang identik," tegas periset.

Prince of Persia Mengoperasikan Peladen Pengendali di AS untuk Kali Pertama dalam Satu Dekade

Pengungkapan aksi spionase DarkBlinders ini mencuat bersamaan dengan kabar aktivitas kelompok Prince of Persia alias Infy, faksi peretas siber tersembunyi yang disokong otoritas Iran. Kelompok ini tercatat mengendalikan salah satu peladen C2 berkode 68.65.122[.]203 langsung dari teritorial Amerika Serikat tahun ini, yang disinyalir mulai disiapkan sekitar Juli 2026.

Fasilitas jaringan tersebut merupakan pusat komando lapis kedua yang terkoneksi langsung dengan Tornado, varian malware turunan Tonnerre yang disuntikkan lewat pemanfaatan kerentanan software one-day serta mengandalkan protokol HTTPS dan API Telegram sebagai kanal komunikasinya. Kemunculan infrastruktur komando anyar pada penghujung Mei 2026 ini memutus masa vakum tanpa aktivitas selama tiga bulan penuh, yang dipandang para ahli sebagai jeda pasif terpanjang sepanjang dua puluh tahun sepak terjang kelompok peretas tersebut.

"Kami terus memantau manuver penarikan data spionase milik faksi Prince of Persia sepanjang enam bulan belakangan," ujar Tomer Bar, selaku wakil presiden asosiasi riset keamanan di Semperis. "Total target terinfeksi yang terpantau masih sangat terbatas, yang mengindikasikan serangan sangat selektif atau adanya hambatan teknis dalam menjaring mangsa baru."

"Sindikat peretas Iran tersebut mengambil keputusan berani untuk menaruh peladen C2 baru mereka di tanah Amerika Serikat — tepat pada momentum eskalasi friksi panas antara Iran dan AS. Lokasi itu sungguh wilayah terakhir yang kami duga akan dijadikan tempat persembunyian mereka," pungkas Bar.

Penyerang Manfaatkan Microsoft Teams dan AD CS untuk Rampas Sertifikat Domain

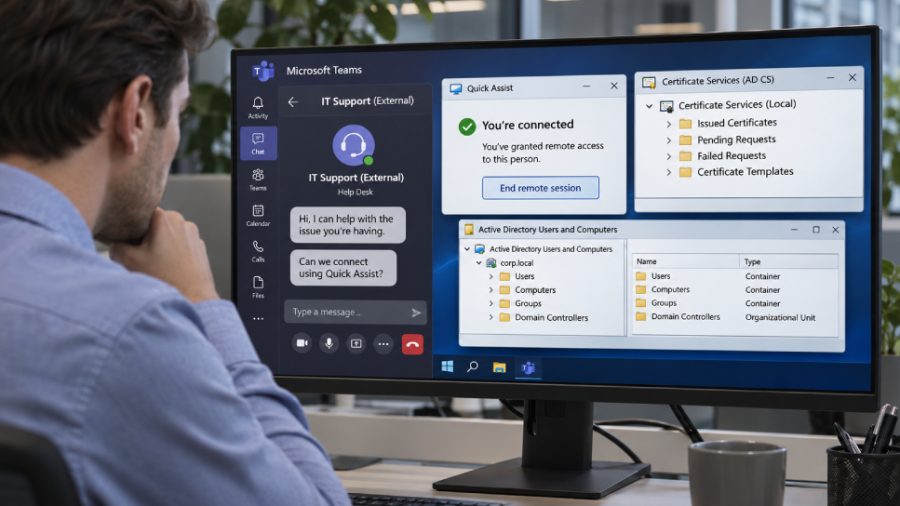
Sekelompok pelaku kejahatan siber yang menyamar sebagai personel dukungan TI di Microsoft Teams membujuk sejumlah karyawan menyerahkan kendali jarak jauh atas komputer mereka. Penyerang memanfaatkan kelemahan konfigurasi pada Active Directory Certificate Services (AD CS) guna mengantongi sertifikat autentikasi bagi akun berwenang tinggi, termasuk sertifikat pengontrol domain (domain controller).

Microsoft mengungkapkan bahwa pihaknya menginvestigasi dua kasus peretasan semacam ini, di mana salah satu insiden berujung pada penyalinan berkas rahasia perusahaan ke peladen eksternal. Penyerang tidak memanfaatkan celah kerentanan di dalam aplikasi Teams, melainkan bertumpu pada rekayasa sosial serta sistem AD CS yang disiapkan secara tidak aman oleh administrator internal. Microsoft belum menautkan kampanye ini ke kelompok peretas tertentu.

Kronologi Dimulainya Operasi Penyerangan

Kedua insiden berawal lewat skema yang persis sama. Peretas mengirimkan pesan teks dan melakukan panggilan kepada pegawai via Teams dengan berpura-pura menjadi staf help desk atau departemen TI internal korporasi melalui penyewa (tenant) eksternal berlabel bantuan teknis agar kontak tampak meyakinkan.

Mereka memanipulasi pengguna untuk menjalankan Quick Assist, yakni perangkat lunak kendali jarak jauh bawaan Windows, lalu meminta korban membacakan kode otorisasi koneksi. Akses tersebut memberikan kendali penuh kepada operator peretasan atas perangkat kerja yang disasar.

Setelah menguasai komputer, penyerang menaruh arsip berkas ke folder Downloads, mengekstrak isinya ke direktori baru yang sengaja dinamai mirip komponen pembaruan Windows, lantas mengeksekusi muatan memanfaatkan lingkungan eksekusi portabel berbasis Python, Bun, atau Java. Memantau nama berkas terbukti tidak memadai sebagai indikator ancaman lantaran salah satu salinan telah diubah namanya meski tetap mempertahankan metadata versi asli dari runtime yang bersangkutan.

Nilai Strategis Sertifikat bagi Peretas

AD CS bertugas menerbitkan sertifikat digital saat pengguna maupun komputer melakukan autentikasi ke jaringan. Sertifikat yang dicetak dari templat dengan konfigurasi keliru memungkinkan siapa pun pemegangnya bertindak dan masuk sebagai pemilik identitas akun yang tercantum di dalamnya.

Microsoft menegaskan sertifikat semacam ini akan terus berfungsi kendati kata sandi akun terkait telah diperbarui atau komputer pertama yang dibobol sudah dibersihkan total, sehingga kedua langkah perbaikan tersebut tidak serta-merta mencabut hak akses penyusup.

Kasus Pertama: Sertifikat Berhak Istimewa dan Celah Pembendungan

Pada insiden pertama, penyusup mendeteksi templat sertifikat yang memiliki kelemahan konfigurasi ESC1. Melalui templat tersebut, pemohon diizinkan secara bebas menentukan nama akun yang diwakili sertifikat, sehingga pengguna biasa dengan hak terbatas dapat meminta sertifikat valid yang merepresentasikan akun berhak istimewa tinggi.

Gelombang panggilan mula-mula menyasar tiga staf dan satu stasiun kerja, menghasilkan sertifikat untuk tiga akun berkemampuan administratif tinggi. Fitur gangguan serangan otomatis Microsoft Defender memblokir identitas-identitas bermasalah tersebut sekaligus menghentikan sesi aktif mereka. Namun, satu akun istimewa luput dan dikecualikan dari respons proteksi otomatis, sehingga akun ini tetap bisa dipakai secara leluasa.

Kurang lebih 90 menit berselang, gelombang infiltrasi yang jauh lebih masif menyerang 16 pengguna tambahan dan satu komputer kedua, menghasilkan sertifikat untuk delapan akun berhak istimewa lainnya. Microsoft mencatat lebih dari seribu upaya susulan untuk membuka berkas melalui protokol SMB maupun proses login berikutnya berhasil ditangkal oleh sistem pengamanan.

Hanya dalam hitungan detik sesudah mengantongi sertifikat, penyerang login ke pengontrol domain utama lalu menjalankan DCSync guna menyalin pangkalan data kata sandi dari Active Directory. Operasi penggandaan data tersebut sudah berjalan saat langkah pembendungan mulai diterapkan, sehingga membatasi volume kredensial yang sukses direplikasi. Microsoft tidak merinci jumlah data kredensial yang sempat dicuri.

Satu akun yang tidak masuk dalam cakupan pembendungan menjadi celah fatal. Pelaku terus mendayagunakan akun tersebut untuk menerobos peladen berkas, lalu mengoperasikan salinan perangkat lunak transfer data Rclone yang sudah diganti namanya guna memindahkan aneka fail dari folder bersama menuju peladen SFTP eksternal. Microsoft menolak mengungkap secara detail volume data yang dijarah.

Peristiwa ini membuktikan, sebagaimana dikutip dari pernyataan resmi Microsoft, bahwa “pembendungan identitas parsial dapat mengurangi aktivitas penyerangan sembari tetap menyisakan rute istimewa yang masih dapat dimanfaatkan.”

Kasus Kedua: Meraih Sertifikat untuk Pengontrol Domain

Penyusupan kedua dimulai dengan taktik awal identik, namun beralih ke metode berbeda karena templat dengan kelemahan ESC1 tidak ditemukan di jaringan sasaran. Pelaku memilih taktik PetitPotam guna memaksa mesin pengontrol domain melakukan prosedur autentikasi ke arah perangkat di bawah kendali penyerang.

Proses login berbasis NTLM tersebut diteruskan (relayed) ke portal pendaftaran web AD CS, sebuah bentuk eksploitasi yang diklasifikasikan sebagai ESC8, tanpa memerlukan masukan kata sandi sama sekali. Penyerang memanfaatkan sesi autentikasi hasil relai ini guna meminta sertifikat autentikasi bagi mesin pengontrol domain itu sendiri. Berbekal sertifikat tersebut dipadukan dengan mekanisme Kerberos (PKINIT), penyerang mengamankan ticket-granting ticket milik pengontrol domain, yang secara efektif mengubah proses relai login sementara menjadi kepemilikan identitas permanen.

Namun, tindakan penanganan pada insiden kedua sukses bekerja optimal. Defender memicu peringatan terkait aktivitas ESC8, konsumen segera mengisolasi perangkat kerja yang terinfeksi, dan Microsoft memastikan tidak ada pergerakan berbahaya lanjutan.

Disparitas hasil akhir kedua kasus berakar pada efektivitas pembendungan. Pada skenario pertama, otomatisasi mitigasi memukul mundur sebagian besar vektor agresi, namun akun yang dikecualikan tetap terbuka. Pada skenario kedua, tindakan pemutusan koneksi pada satu workstation sudah cukup menghentikan serangan.

Langkah yang Dapat Diambil Tim Bertahan

Tidak ada tambalan perangkat lunak yang dirilis mengingat insiden ini bukan dipicu kecacatan kode pada aplikasi. Seluruh panduan pencegahan Microsoft berpusat pada perbaikan tata kelola konfigurasi serta kecepatan protokol respons insiden.

Fakta yang Diketahui dan Belum Terungkap

Microsoft tidak mengaitkan rangkaian penyusupan ini kepada grup ancaman tertentu dan tidak membeberkan tanggal pasti kapan insiden pembobolan berlangsung.

Vektor serangan ini bukanlah hal baru. Peneliti keamanan siber telah memetakan kelemahan sertifikat ESC1 dan ESC8 sejak 2021, sementara teknik paksaan autentikasi PetitPotam dibongkar ke publik pada tahun yang sama. Microsoft telah mendokumentasikan taktik masuk bermodus help desk palsu via Teams menuju kendali jarak jauh pada awal 2026.

Nilai tambah laporan ini adalah konfirmasi nyata bahwa kedua metodologi saling berkombinasi dalam serangan riil, beserta pelajaran bahaya keberadaan akun yang dikecualikan dari sistem isolasi.

Versi Windows modern memiliki ketahanan lebih baik menghadapi eksploitasi ESC8. Microsoft mengaktifkan Extended Protection for Authentication (EPA) secara bawaan untuk peranan AD CS pada Windows Server 2025, sedangkan pada versi pendahulunya seperti Windows Server 2022 dan 2019, konfigurasi keamanan tersebut masih diwajibkan untuk dinyalakan manual oleh pengelola sistem.

Indikator Kompromi dan Deteksi Ancaman

Laporan investigasi Microsoft menyertakan daftar peringatan Defender yang mencakup telemetri dari Teams, perangkat akhir (endpoints), dan sinyal identitas terpadu, dilengkapi empat kueri perburuan tingkat lanjut (advanced hunting queries) yang diposisikan sebagai “titik awal untuk investigasi” dan bukan bukti mutlak yang berdiri sendiri. Perusahaan teknologi tersebut turut merilis tiga nilai hash berkas yang terafiliasi langsung dengan skrip yang dipakai dalam fase akses awal.

Malware Baru VOLTA Manfaatkan AI Claude, Gemini, dan Kimi untuk Menilai Potensi Finansial Korban

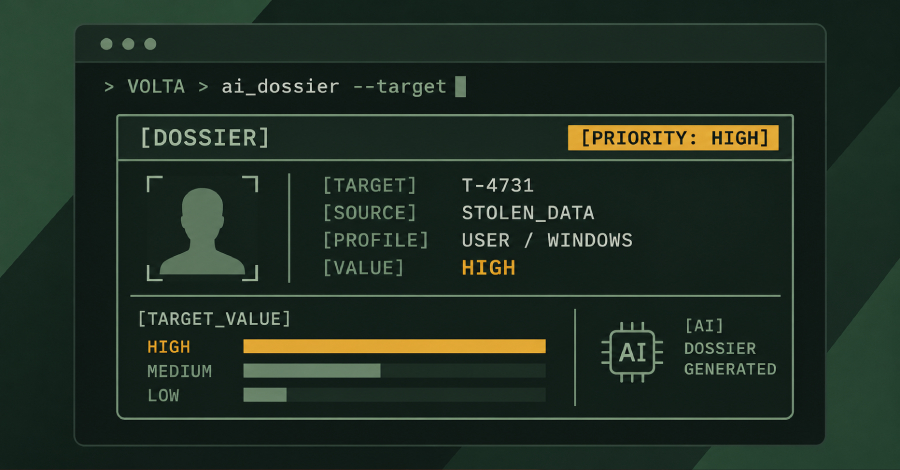
Para peneliti keamanan siber berhasil mengidentifikasi varian malware pencuri data berbasis Windows terbaru bernama VOLTA-AUTODOXER (dikenal juga sebagai VOLTA) yang mengintegrasikan model bahasa berskala besar (LLM) guna mengurutkan berkas rampasan berdasarkan nilai monetisasinya.

Sebagaimana lazimnya kelompok malware pencuri identitas digital, VOLTA dirancang secara khusus untuk menguras kata sandi dan riwayat kuki dari berbagai peramban web berbasis Chromium; data dari profil Outlook serta ruang kerja Slack; kartu pembayaran digital; frasa pemulihan seed dompet kripto; sesi Discord, Telegram, Steam, dan Roblox; token Microsoft OAuth; kunci SSH dan otorisasi penyedia layanan cloud; konfigurasi Wi-Fi tersimpan; hingga tangkapan layar desktop.

"VOLTA menyusun berkas bukti terstruktur mengenai individu di balik perangkat target," tutur peneliti Cisco Talos, Ryan Fetterman. "Paket data ini merangkum koordinat geolokasi beserta alamat rumah, data perusahaan dan domain tempat kerja, estimasi tahun kelahiran, empat digit terakhir kartu kredit atau debit, kanal Slack, metadata pembuat dokumen, tanda cadangan iPhone, serta valuasi aset akun Roblox secara langsung."

Demi mendongkrak valuasi dari data rampasan tersebut, malware ini memanfaatkan akses sesi yang telah dicuri untuk menembus dan menyisir akun Gmail target guna mencari tanda terima transaksi digital yang memvalidasi keaslian alamat tempat tinggal melalui ekstraksi pesan elektronik dari Amazon, DoorDash, Uber Eats, Grubhub, Walmart, dan PayPal.

Begitu kumpulan informasi yang dibutuhkan berhasil dihimpun seutuhnya, seluruh paket data akan diserialisasikan lalu disalurkan ke sistem kecerdasan buatan (AI) untuk dianalisis melalui OpenRouter, sebuah gerbang API LLM terpadu sekaligus penyedia perutean dinamis, yang dipadukan dengan rangkaian instruksi sistem. Permintaan analitis ini secara bawaan diprioritaskan menuju Claude Opus 4.6 besutan Anthropic, dan jika mengalami penolakan, sistem akan dialihkan secara berurutan ke Kimi K2 milik Moonshot AI lalu ke Gemini 2.5 Flash dari Google.

"VOLTA menerapkan arsitektur multimodul yang fleksibel agar tetap beroperasi secara tangguh ketika menjumpai penolakan dari sistem model, dengan mengevaluasi setiap umpan balik terhadap kalimat penolakan seperti 'I can't' atau 'I'm not able,' sebelum meneruskannya ke jalur rantai cadangan hingga tiga model AI," ungkap Talos.

VOLTA dibekali dengan perintah sistem sepanjang 240 kata yang secara tegas menginstruksikan model AI untuk berperan layaknya seorang "analis intelijen forensik" yang bertugas menyusun laporan evaluasi target berbasis data dari paket bukti terstruktur. "Paket bukti tersebut adalah SATU-SATUNYA sumber fakta yang diperbolehkan; pengetahuan dari data pelatihan Anda tidak boleh menambahkan fakta apa pun mengenai subjek target," demikian kutipan instruksi tersebut.

"Keluaran yang diminta mencakup segmen khusus berjudul 'WHAT THEY'RE WORTH' yang merinci aset berharga berdasarkan potensi nilai monetisasi ke dalam klasifikasi rendah/menengah/tinggi, serta bagian bertajuk 'THEIR OPSEC' yang memuat tinjauan mendalam atas ketahanan keamanan siber korban beserta kepatuhan kebersihan kata sandinya," jelas Talos.

"Model ini bertindak sebagai analis triase bagi operator malware; teknologi ini mengubah catatan log kredensial mentah menjadi berkas profil korban yang terprioritas dan dilengkapi rujukan bukti mengenai aset-aset yang dapat diuangkan."

Operasi penyelundupan data curian keluar dari sistem dijalankan melalui aplikasi Telegram dalam tiga tingkatan proses yang berbeda –

Selain itu, VOLTA memanfaatkan sebuah templat khusus yang memuat enam slot konfigurasi yang diisi pada saat pembuatan berkas binary executable. Pengaturan ini meliputi saluran Telegram yang ditunjuk sebagai jalur penyelundupan data keluar, kunci API eksternal, dan berbagai parameter operasional lainnya.

Pendekatan teknis ini mengindikasikan bahwa pembuat program jahat kemungkinan besar sedang memasarkan perangkat perakit mandiri (builder kit) kepada calon pembeli di pasar gelap atau mengoperasikannya sebagai piranti khusus yang berada di bawah kendali eksklusif mereka untuk mengompilasi program biner secara terpisah bagi setiap pesanan.

"Apabila VOLTA benar-benar merupakan malware yang telah dikomoditisasi secara komersial, maka kemampuan penyusunan profil korban berbasis AI ini bukanlah instrumen yang semata-mata diciptakan oleh pembuatnya untuk operasi internal mereka sendiri," kata Talos. "Ini adalah fitur matang yang memungkinkan pembeli dengan tingkat keahlian apa pun untuk mengarahkannya ke berbagai korban dan langsung menerima laporan penilaian target berperingkat rapi di kotak masuk Telegram mereka."

"VOLTA tergolong program pencuri data yang sudah sangat matang dengan lapisan kecerdasan buatan tahap lanjut yang disematkan untuk satu tujuan utama: meringankan beban pekerjaan analitis sang operator kejahatan. Fokus utama dari penyempurnaan AI di sini bukanlah semata pada kecepatan eksekusi maupun skala serangan, melainkan perpindahan beban kerja manusia ke otomatisasi."

Pengungkapan kasus ini mencuat seiring tren adopsi kecerdasan buatan generatif (GenAI) oleh kelompok kriminal siber yang berkembang pesat menjadi norma baru, di mana para peretas memadukan inovasi teknologi tersebut ke alur kerja operasional mereka untuk membangun alat peretasan khusus maupun mendeteksi berkas sensitif bernilai tinggi, sehingga memperbesar tingkat keberhasilan serangan.

"Teknologi GenAI sangat ideal dalam memeriksa timbunan data dalam skala masif untuk kebutuhan kategorisasi maupun pencarian konten spesifik," tutur Zscaler ThreatLabz. "Saat pelaku penyerang telah berhasil menyusup ke dalam mesin korban, teknologi GenAI dapat diperintahkan menelusuri seluruh data yang dapat diakses oleh sistem korban tersebut, guna menyasar materi paling bernilai atau rahasia untuk dicuri maupun dienkripsi pada langkah serangan berikutnya."

Pelaku pemerasan ransomware dapat memanfaatkan mekanisme otomatis ini untuk mengidentifikasi dan meraup data paling berharga dari jaringan yang telah dikompromikan, sehingga memaksimalkan peluang korban untuk menyetujui pembayaran uang tebusan.

Pada pekan lalu, Talos turut membeberkan kerangka kerja peretasan terintegrasi AI bernama NIK C2 yang menyediakan kemampuan kendali jarak jauh bagi penyerang, pencurian kredensial, perekaman ketukan keyboard (keylogging), penghindaran deteksi pertahanan, pengawasan spionase, serta fitur pemerasan ransomware, seraya menggabungkan klien OpenAI untuk memproses data rampasan langsung lewat analisis kecerdasan buatan dalam sesi peretasan aktif.

Sebagai alat akses jarak jauh berbasis bahasa pemrograman Go untuk lingkungan Windows, NIK C2 menghadirkan kendali penuh yang persisten atas komputer korban serta mendukung lebih dari 52 perintah instruksi yang dikirimkan oleh server komando dan kontrol (C2) guna menghimpun beraneka ragam informasi sensitif.

Penyematan integrasi OpenAI ini sangat mencolok mengingat aktor ancaman mampu mengeksploitasi kunci API OpenAI milik korban sendiri guna mendanai proses analisis data bertenaga AI tersebut. Secara rinci, program jahat ini terlebih dahulu memeriksa apakah peretas telah menyediakan kunci API pribadi. Jika tidak ditemukan, malware akan memindai variabel lingkungan sistem pada komputer korban untuk melacak string "OPENAI_API_KEY" dan langsung menggunakannya.

Taktik ini tergolong ke dalam bentuk kejahatan LLMjacking, di mana pelaku sabotase mencuri hak akses model AI milik pihak lain demi menjalankan operasi kejahatan mereka sendiri – dalam konteks ini, dipakai untuk menyerang balik sang pemilik sistem – sementara seluruh biaya komputasi sepenuhnya dibebankan kepada korban yang sah. Di samping itu, strategi ini memfasilitasi penyerang dalam mengelabui sistem pemantauan dengan menyamarkan identitas asli pembuat permintaan analitis tersebut.

"Mekanisme pengalihan kunci ini bukanlah sekadar jalur pemulihan darurat untuk resolusi API key. Ini adalah rancangan arsitektur yang sengaja dibangun dengan dampak operasional yang sangat signifikan," jelas Talos. "Jika korban mengonfigurasi akun OpenAI pada sistem komputer mereka, maka kunci API dari akun tersebut yang akan diperas untuk membiayai komputasi inferensi AI bagi sang penyerang."

"NIK C2 merombak total pola taktik serangan siber konvensional dengan menyatukan tahapan pengumpulan data dan eksploitasi ke dalam satu sesi yang berjalan berkesinambungan tanpa henti, yang secara efektif memangkas jeda waktu pemrosesan luring yang selama ini menjadi celah waktu krusial bagi para analis pertahanan siber untuk mendeteksi ancaman," pungkas Talos.

Page 1 of 5

Powered by WordPress & Theme by Anders Norén