
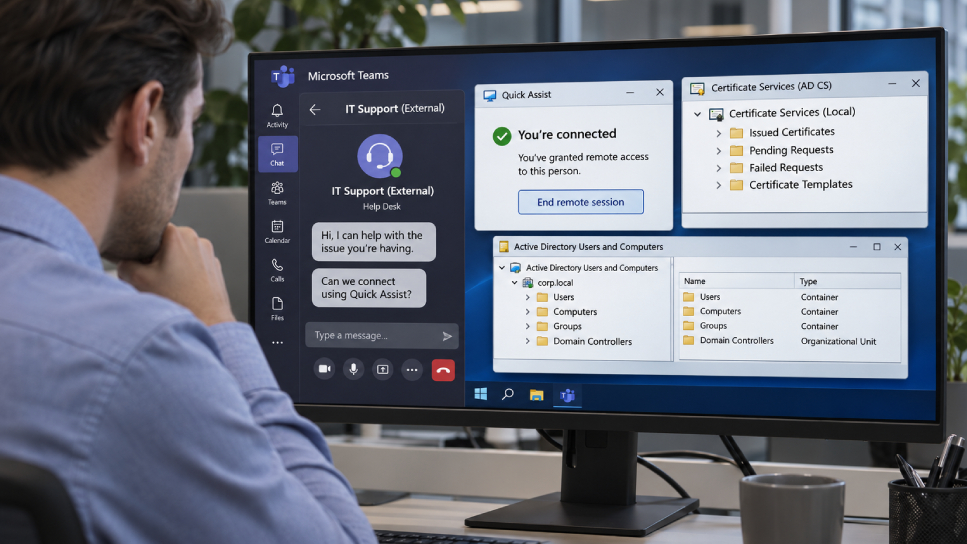
Sekelompok pelaku kejahatan siber yang menyamar sebagai personel dukungan TI di Microsoft Teams membujuk sejumlah karyawan menyerahkan kendali jarak jauh atas komputer mereka. Penyerang memanfaatkan kelemahan konfigurasi pada Active Directory Certificate Services (AD CS) guna mengantongi sertifikat autentikasi bagi akun berwenang tinggi, termasuk sertifikat pengontrol domain (domain controller).
Microsoft mengungkapkan bahwa pihaknya menginvestigasi dua kasus peretasan semacam ini, di mana salah satu insiden berujung pada penyalinan berkas rahasia perusahaan ke peladen eksternal. Penyerang tidak memanfaatkan celah kerentanan di dalam aplikasi Teams, melainkan bertumpu pada rekayasa sosial serta sistem AD CS yang disiapkan secara tidak aman oleh administrator internal. Microsoft belum menautkan kampanye ini ke kelompok peretas tertentu.
Kronologi Dimulainya Operasi Penyerangan
Kedua insiden berawal lewat skema yang persis sama. Peretas mengirimkan pesan teks dan melakukan panggilan kepada pegawai via Teams dengan berpura-pura menjadi staf help desk atau departemen TI internal korporasi melalui penyewa (tenant) eksternal berlabel bantuan teknis agar kontak tampak meyakinkan.
Mereka memanipulasi pengguna untuk menjalankan Quick Assist, yakni perangkat lunak kendali jarak jauh bawaan Windows, lalu meminta korban membacakan kode otorisasi koneksi. Akses tersebut memberikan kendali penuh kepada operator peretasan atas perangkat kerja yang disasar.
Setelah menguasai komputer, penyerang menaruh arsip berkas ke folder Downloads, mengekstrak isinya ke direktori baru yang sengaja dinamai mirip komponen pembaruan Windows, lantas mengeksekusi muatan memanfaatkan lingkungan eksekusi portabel berbasis Python, Bun, atau Java. Memantau nama berkas terbukti tidak memadai sebagai indikator ancaman lantaran salah satu salinan telah diubah namanya meski tetap mempertahankan metadata versi asli dari runtime yang bersangkutan.
Nilai Strategis Sertifikat bagi Peretas
AD CS bertugas menerbitkan sertifikat digital saat pengguna maupun komputer melakukan autentikasi ke jaringan. Sertifikat yang dicetak dari templat dengan konfigurasi keliru memungkinkan siapa pun pemegangnya bertindak dan masuk sebagai pemilik identitas akun yang tercantum di dalamnya.
Microsoft menegaskan sertifikat semacam ini akan terus berfungsi kendati kata sandi akun terkait telah diperbarui atau komputer pertama yang dibobol sudah dibersihkan total, sehingga kedua langkah perbaikan tersebut tidak serta-merta mencabut hak akses penyusup.
Kasus Pertama: Sertifikat Berhak Istimewa dan Celah Pembendungan
Pada insiden pertama, penyusup mendeteksi templat sertifikat yang memiliki kelemahan konfigurasi ESC1. Melalui templat tersebut, pemohon diizinkan secara bebas menentukan nama akun yang diwakili sertifikat, sehingga pengguna biasa dengan hak terbatas dapat meminta sertifikat valid yang merepresentasikan akun berhak istimewa tinggi.
Gelombang panggilan mula-mula menyasar tiga staf dan satu stasiun kerja, menghasilkan sertifikat untuk tiga akun berkemampuan administratif tinggi. Fitur gangguan serangan otomatis Microsoft Defender memblokir identitas-identitas bermasalah tersebut sekaligus menghentikan sesi aktif mereka. Namun, satu akun istimewa luput dan dikecualikan dari respons proteksi otomatis, sehingga akun ini tetap bisa dipakai secara leluasa.
Kurang lebih 90 menit berselang, gelombang infiltrasi yang jauh lebih masif menyerang 16 pengguna tambahan dan satu komputer kedua, menghasilkan sertifikat untuk delapan akun berhak istimewa lainnya. Microsoft mencatat lebih dari seribu upaya susulan untuk membuka berkas melalui protokol SMB maupun proses login berikutnya berhasil ditangkal oleh sistem pengamanan.
Hanya dalam hitungan detik sesudah mengantongi sertifikat, penyerang login ke pengontrol domain utama lalu menjalankan DCSync guna menyalin pangkalan data kata sandi dari Active Directory. Operasi penggandaan data tersebut sudah berjalan saat langkah pembendungan mulai diterapkan, sehingga membatasi volume kredensial yang sukses direplikasi. Microsoft tidak merinci jumlah data kredensial yang sempat dicuri.
Satu akun yang tidak masuk dalam cakupan pembendungan menjadi celah fatal. Pelaku terus mendayagunakan akun tersebut untuk menerobos peladen berkas, lalu mengoperasikan salinan perangkat lunak transfer data Rclone yang sudah diganti namanya guna memindahkan aneka fail dari folder bersama menuju peladen SFTP eksternal. Microsoft menolak mengungkap secara detail volume data yang dijarah.
Peristiwa ini membuktikan, sebagaimana dikutip dari pernyataan resmi Microsoft, bahwa “pembendungan identitas parsial dapat mengurangi aktivitas penyerangan sembari tetap menyisakan rute istimewa yang masih dapat dimanfaatkan.”
Kasus Kedua: Meraih Sertifikat untuk Pengontrol Domain
Penyusupan kedua dimulai dengan taktik awal identik, namun beralih ke metode berbeda karena templat dengan kelemahan ESC1 tidak ditemukan di jaringan sasaran. Pelaku memilih taktik PetitPotam guna memaksa mesin pengontrol domain melakukan prosedur autentikasi ke arah perangkat di bawah kendali penyerang.
Proses login berbasis NTLM tersebut diteruskan (relayed) ke portal pendaftaran web AD CS, sebuah bentuk eksploitasi yang diklasifikasikan sebagai ESC8, tanpa memerlukan masukan kata sandi sama sekali. Penyerang memanfaatkan sesi autentikasi hasil relai ini guna meminta sertifikat autentikasi bagi mesin pengontrol domain itu sendiri. Berbekal sertifikat tersebut dipadukan dengan mekanisme Kerberos (PKINIT), penyerang mengamankan ticket-granting ticket milik pengontrol domain, yang secara efektif mengubah proses relai login sementara menjadi kepemilikan identitas permanen.
Namun, tindakan penanganan pada insiden kedua sukses bekerja optimal. Defender memicu peringatan terkait aktivitas ESC8, konsumen segera mengisolasi perangkat kerja yang terinfeksi, dan Microsoft memastikan tidak ada pergerakan berbahaya lanjutan.
Disparitas hasil akhir kedua kasus berakar pada efektivitas pembendungan. Pada skenario pertama, otomatisasi mitigasi memukul mundur sebagian besar vektor agresi, namun akun yang dikecualikan tetap terbuka. Pada skenario kedua, tindakan pemutusan koneksi pada satu workstation sudah cukup menghentikan serangan.
Langkah yang Dapat Diambil Tim Bertahan
Tidak ada tambalan perangkat lunak yang dirilis mengingat insiden ini bukan dipicu kecacatan kode pada aplikasi. Seluruh panduan pencegahan Microsoft berpusat pada perbaikan tata kelola konfigurasi serta kecepatan protokol respons insiden.
Fakta yang Diketahui dan Belum Terungkap
Microsoft tidak mengaitkan rangkaian penyusupan ini kepada grup ancaman tertentu dan tidak membeberkan tanggal pasti kapan insiden pembobolan berlangsung.
Vektor serangan ini bukanlah hal baru. Peneliti keamanan siber telah memetakan kelemahan sertifikat ESC1 dan ESC8 sejak 2021, sementara teknik paksaan autentikasi PetitPotam dibongkar ke publik pada tahun yang sama. Microsoft telah mendokumentasikan taktik masuk bermodus help desk palsu via Teams menuju kendali jarak jauh pada awal 2026.
Nilai tambah laporan ini adalah konfirmasi nyata bahwa kedua metodologi saling berkombinasi dalam serangan riil, beserta pelajaran bahaya keberadaan akun yang dikecualikan dari sistem isolasi.
Versi Windows modern memiliki ketahanan lebih baik menghadapi eksploitasi ESC8. Microsoft mengaktifkan Extended Protection for Authentication (EPA) secara bawaan untuk peranan AD CS pada Windows Server 2025, sedangkan pada versi pendahulunya seperti Windows Server 2022 dan 2019, konfigurasi keamanan tersebut masih diwajibkan untuk dinyalakan manual oleh pengelola sistem.
Indikator Kompromi dan Deteksi Ancaman
Laporan investigasi Microsoft menyertakan daftar peringatan Defender yang mencakup telemetri dari Teams, perangkat akhir (endpoints), dan sinyal identitas terpadu, dilengkapi empat kueri perburuan tingkat lanjut (advanced hunting queries) yang diposisikan sebagai “titik awal untuk investigasi” dan bukan bukti mutlak yang berdiri sendiri. Perusahaan teknologi tersebut turut merilis tiga nilai hash berkas yang terafiliasi langsung dengan skrip yang dipakai dalam fase akses awal.