Rahasia Sukses Deretan Game Anyar Capcom, Efektivitas RE Engine Jadi Kunci Utama

Meraih apresiasi positif dari para pemain secara berkelanjutan lewat peluncuran berbagai judul baru tentu merupakan prestasi istimewa bagi studio pengembang. Situasi gemilang inilah yang berhasil diwujudkan oleh Capcom melalui kehadiran Resident Evil Requiem, Pragmata, Monster Hunter Stories 3: Twisted Reflection, serta Onimusha: Way of Sword yang mengudara sepanjang tahun 2026.

Produser Monster Hunter Wilds, Ryuji Tsujimoto, belum lama ini mengungkapkan pandangan mendalam lewat Gamer Braves terkait rahasia di balik pencapaian impresif perusahaannya. Ia menjelaskan bahwa peranan teknologi RE Engine serta keterlibatan aktif tim engineer dalam proses produksi menjadi pilar utama yang sangat menentukan.

“RE Engine jelas jadi faktor besar dan salah satu alasan kenapa pengembangan game-game yang berbeda ini berjalan seperti sekarang. Menjadi sangat membantu ketika engineer turut terlibat dalam pengembangan karena hal tersebut memungkinkan kami untuk menyelesaikan masalah dengan cepat dan memastikan komunikasi berlangsung dengan lancar di antara tim berbeda,” ungkap Ryuji Tsujimoto.

Tidak hanya itu, Tsujimoto menambahkan bahwa strategi Capcom yang konsisten memacu eksplorasi lintas genre turut memberi pengaruh besar. Perusahaan terus menguji konsep orisinal yang segar tanpa harus selalu bergantung pada waralaba populer kepunyaan mereka seperti Monster Hunter maupun Resident Evil.

Tantangan Teknis Monster Hunter Wilds dan Dragon’s Dogma 2 di RE Engine

Meskipun performa RE Engine terbukti ampuh mendongkrak deretan karya teranyar, pengalaman serupa sempat tercoreng pada Monster Hunter Wilds serta Dragon’s Dogma 2. Sewaktu pertama kali dilepas ke pasaran, kedua rilisan beranggaran besar tersebut sempat menuai gelombang kritik tajam akibat kendala optimasi yang dinilai mengecewakan oleh komunitas pemain.

Kendati demikian, Capcom enggan berpangku tangan melihat permasalahan itu berlarut-larut. Tambalan sistem rutin terus digulirkan guna mendongkrak stabilitas Monster Hunter Wilds. Langkah serupa diterapkan pada Dragon’s Dogma 2 yang memperoleh pembenahan teknis menyeluruh sebelum hadirnya konten ekspansi Dark Arisen tempo hari.

Upaya optimalisasi ini terasa kian krusial lantaran ekspansi Monster Hunter Wilds: Ascendance dijadwalkan meluncur pada 2027 mendatang. Publik kini menanti kesiapan Capcom menyajikan penambahan materi masif tanpa mengorbankan performa teknis permainan dasarnya.

Bagaimana pandangan Anda mengenai perkembangan teknologi milik Capcom ini? Tuliskan ulasan serta pendapat pribadi Anda pada ruang komentar yang tersedia.

Simak terus tulisan menarik serta liputan informatif berikutnya persembahan Andy Julianto. Hubungi [email protected] untuk keperluan pertanyaan bisnis maupun informasi lebih lanjut.

Peretas Berhasil Bobol GitHub SHA Pinning: Ikuti Webinar Ini untuk Menutup Celah Keamanannya

Mengunci dependensi GitHub Actions pada versi kode yang persis atau biasa disebut SHA pinning telah lama dijadikan benteng utama guna membendung serangan rantai pasok perangkat lunak. Meski demikian, para penyerang siber ternyata kini telah berhasil menemukan celah untuk melewatinya secara efektif.

Pada Maret 2026, kelompok peretas yang mengambil alih kendali Trivy, sebuah pemindai keamanan sumber terbuka yang sangat populer, menyisipkan kode berbahaya yang disamarkan seolah berasal dari perkakas checkout resmi milik GitHub. Para penyerang bahkan melabelinya sebagai pembaruan keamanan, sehingga tim pengembang yang menguncinya pada SHA tersebut tetap lolos dari semua uji keamanan.

Metode manipulasi ini berjalan mulus karena GitHub mengizinkan repositori hasil salinan atau fork untuk saling berbagi referensi kode dengan repositori aslinya. Memasuki Mei, taktik serupa turut menyasar perkakas actions-cool/issues-helper yang banyak digunakan, berujung pada pencurian berbagai data kredensial penting dari sistem alur kerja otomatis yang menjalankannya.

Pelajaran terbesarnya adalah mekanisme penguncian SHA memang menjamin isi kode tidak akan berubah, namun sama sekali tidak menjamin siapa sosok sebenarnya yang menulis kode tersebut.

Kelemahan fatal itulah yang menjadi pokok bahasan utama dalam webinar bertajuk GitHub Actions Security Beyond SHA Pinning. Apabila tim Anda masih menganggap penguncian hash sebagai solusi pamungkas, segera daftarkan diri guna memahami aspek apa saja yang sebenarnya terlindungi dan celah apa yang masih terbuka lebar.

Imutabilitas Bukanlah Jaminan Sumber Asal Kode

Popularitas metode pinning tentu bukan tanpa bukti nyata di lapangan. Saat insiden pembajakan tj-actions/changed-files mengalihkan tag rilis menuju commit berbahaya pada lebih dari 23.000 repositori di Maret 2025, organisasi yang menerapkan penguncian SHA terbukti sepenuhnya aman tanpa kendala.

Platform GitHub saat ini pun sudah memungkinkan para administrator untuk mewajibkan SHA pinning sebagai kebijakan menyeluruh di tingkat organisasi, dan langkah preventif ini didukung luas oleh berbagai pakar keamanan siber.

📅 Pesan Kursi Anda: Pelajari Mengapa Label Praktik Terbaik Tidak Cukup Membendung Serangan GitHub Actions Selanjutnya.

Sayangnya, sekadar mengandalkan pinned SHA tetap menyisakan tiga misteri mendasar yang belum terjawab:

Di tengah era adopsi kecerdasan buatan berbasis agen yang mendorong volume komputasi kode jauh lebih masif menuju CI, seluruh kerentanan tersebut menjadi kian sering dieksploitasi namun justru semakin jarang diperiksa secara menyeluruh.

Lockfiles GitHub Sangat Membantu, Namun Belum Tuntas Mengatasi Masalah

Peta jalan keamanan Actions tahun 2026 yang diumumkan GitHub pada tanggal 26 Maret resmi menempatkan penguncian dependensi deterministik sebagai agenda prioritas utama. Fitur workflow lockfiles tersebut mulai memasuki fase pratinjau publik per 14 Oktober dan diluncurkan secara umum pada 28 Oktober 2026. Fitur baru ini mengaitkan seluruh proses eksekusi langsung ke commit tercatat bagi aksi utama maupun rantai dependensi transitifnya, bahkan jika penanda rilis berpindah kemudian hari.

Perkembangan tersebut merupakan langkah maju yang sangat signifikan. Setiap commit yang terkunci wajib benar-benar berada di dalam cabang repositori induk, sehingga memutus skema penyamaran lewat repositori fork. Kendati demikian, catatan rilis resmi GitHub memperingatkan secara tegas bahwa mekanisme penguncian ini sama sekali tidak menentukan apakah dependensi tersebut aman secara hakiki. Persoalan keaslian penulis commit maupun integritas build runtime tetap terbuka lebar; rilis imutabel hanya berdampak jika pengelola mengaktifkannya secara sukarela, serta fasilitas lockfiles ini belum didukung pada varian GitHub Enterprise Server.

Bila Anda merasa ragu terhadap tingkat keamanan alur pipa pengembangan saat ini, segera ikuti sesi edukasi ini untuk membedah secara objektif hal-hal yang sukses diselesaikan peta jalan keamanan GitHub beserta risiko sisa yang harus ditangani mandiri.

Materi yang Akan Anda Pelajari

Dipandu secara langsung oleh Erika Heidi, Staff Developer Relations Engineer di Chainguard, sesi ini menguraikan batasan tegas antara konsep imutabilitas dan sumber asal kode, yang mencakup bahasan teknis mendalam.

Sasaran Peserta Webinar

Acara ini dirancang bagi insinyur platform serta DevOps pengelola CI/CD, staf AppSec dan DevSecOps perumus regulasi alur kerja, hingga pimpinan keamanan yang selama ini menganggap SHA pinning sudah cukup menuntaskan segalanya. Bila proses otomatisasi Anda memanfaatkan aksi pihak ketiga, sesi ini wajib Anda ikuti.

Pelaku peretasan telah membuktikan kapabilitas mereka memoles commit berbahaya menjadi pembaruan keamanan resmi. Serangan berikutnya dipastikan datang tanpa memberi peringatan terlebih dahulu.

Daftarkan diri Anda sekarang pada webinar GitHub Actions Security Beyond SHA Pinning, tentukan waktu luang Anda, dan temukan fakta tersembunyi yang gagal diungkap oleh sistem penguncian kode Anda.

Sambangi Bandung, ROG AI Masterclass Dorong Pemanfaatan Teknologi Cerdas Bagi Komunitas dan Kalangan Profesional

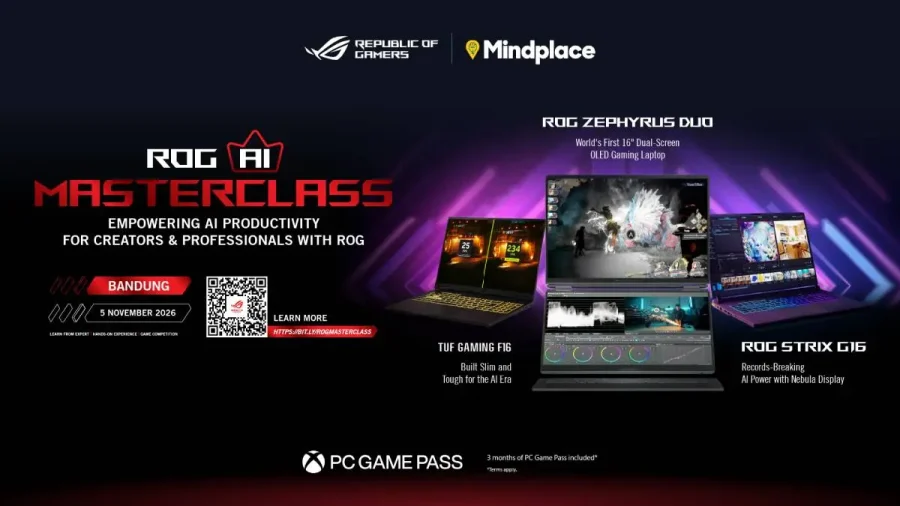
ASUS Republic of Gamers (ROG), lini perangkat keras komputasi yang memimpin pasar laptop gaming di tanah air, kembali menggelar agenda edukatif bertajuk ROG AI Masterclass. Rangkaian kegiatan ini ditujukan khusus untuk memfasilitasi kalangan pegiat digital, tenaga profesional, dan kreator konten dalam mendalami perkembangan ekosistem kecerdasan buatan secara komprehensif. Selain memperoleh pendalaman materi, para partisipan yang hadir juga diberikan kesempatan istimewa untuk menguji secara langsung keandalan jajaran laptop gaming berbasis AI terkini buatan ASUS ROG.

Sebagai bentuk dedikasi konkret ASUS ROG dalam memperluas literasi sekaligus adopsi instrumen AI di lingkungan komunitas, lokakarya ROG AI Masterclass direncanakan berlangsung di sejumlah wilayah Nusantara. Menyusul kesuksesan gelaran sebelumnya di Kota Pelajar Yogyakarta serta Malang, perhelatan ketiga ini secara resmi mengarahkan tujuannya ke Kota Kembang, Bandung.

Melalui inisiatif berkelanjutan tersebut, ASUS ROG konsisten meluaskan jangkauan sarana edukasi pemanfaatan teknologi canggih ini kepada berbagai kelompok komunitas, kalangan pekerja profesional, serta para penggiat industri kreatif lokal dari penjuru daerah.

Mengingat implementasi AI kini semakin masif dalam berbagai aspek esensial, mulai dari pembuatan materi konten visual, akselerasi rutinitas kerja, hingga ekspansi strategi korporasi, dorongan terhadap pemahaman serta kapabilitas praktis dalam mengoperasikan kecerdasan buatan turut melonjak pesat. Melalui panggung ROG AI Masterclass, pihak ASUS ROG berkeinginan menghadirkan sebuah wadah interaktif yang selaras dengan tantangan zaman agar komunitas mampu mengoptimalkan kapabilitas AI di kehidupan privat maupun ranah profesional setiap hari.

“AI saat ini tidak lagi sekadar wacana masa depan, melainkan sudah menjadi bagian tak terpisahkan dari kehidupan serta ranah pekerjaan harian kita. Lewat ROG AI Masterclass, kami berinisiatif mendampingi komunitas dalam mendalami tata cara mengaplikasikan AI secara aplikatif guna mendongkrak kreativitas, daya kerja, serta standar hasil kerja. Selaku entitas terdepan yang konsisten menyuguhkan terobosan mutakhir, ASUS ROG bertekad tidak cuma menyediakan perangkat komputasi bertenaga monster, tetapi juga membangun ekosistem komprehensif yang memampukan konsumen memaksimalkan segenap potensi AI demi menyongsong beragam tantangan mendatang,” ungkap Lenny Lin, Country Manager ASUS Indonesia.

Dalam pelaksanaan ajang edukasi teknologi ini, ASUS ROG menggandeng Mindplace guna memfasilitasi sesi lokakarya mendalam serta ruang temu wicara interaktif bersama La Junta, konten kreator kenamaan dari Mindplace. Peserta diajak mengupas tuntas transformasi ekosistem kecerdasan artifisial modern beserta metode penerapannya dalam kegiatan produktif harian melalui paparan studi kasus faktual dan peragaan teknis secara langsung.

Selain pembahasan teoritis, partisipan dibekali panduan komprehensif tentang cara menyusun ruang kerja digital berbasis AI yang efektif, memetakan skema alur kerja guna mengoptimalkan produktivitas, memahami fungsi penting AI agent dalam menangani tugas berulang secara mandiri, sampai menyelami karakteristik AI lokal beserta keunggulannya pada berbagai skenario operasional tertentu.

Tidak hanya menyerap wawasan seputar implementasi teknologi cerdas, para pengunjung turut berkesempatan menikmati performa lini komputer portabel gaming AI mutakhir rancangan ASUS ROG melalui sesi hands-on experience interaktif. Setiap hadirin dapat merasakan pembuktian nyata mengenai keandalan teknologi termutakhir ASUS ROG dalam menopang kebutuhan gaming, produktivitas tinggi, kreasi konten digital, hingga pemrosesan komputasi berbasis AI yang kompleks.

Benefit tambahan yang sangat berharga bagi setiap peserta pelatihan ROG AI Masterclass adalah perolehan sertifikat resmi keikutsertaan. Dokumen ini dapat memperkaya portofolio personal sekaligus mencerminkan komitmen nyata mereka dalam menguasai serta mengintegrasikan perkembangan teknologi kecerdasan artifisial terkini.

Ketika memasuki sesi hands-on, peserta bebas mengeksplorasi jajaran lini unggulan dari ASUS ROG maupun ASUS TUF Gaming yang memang diciptakan guna memfasilitasi kebutuhan gaming berat, efisiensi kerja harian, produksi materi multimedia, hingga penerapan solusi AI secara fleksibel.

Partisipan dapat menjajal langsung laptop gaming pertama sekaligus satu-satunya di dunia dengan layar ganda OLED yakni ROG Zephyrus Duo, perangkat tablet gaming terkuat berdesain khusus lewat kolaborasi unik ROG Flow Z13 Kojima Productions, laptop gaming berbobot tipis ROG Zephyrus G16, serta mesin gaming berkinerja mutlak ROG Strix SCAR 18. Di samping jajaran ROG tersebut, hadir juga ASUS TUF Gaming F16 yang dikenal sebagai laptop gaming paling tangguh dan sangat bernilai ekonomis untuk penggunaan hingga akhir 2026 mendatang.

Seluruh jajaran komputer jinjing gaming produksi ASUS ROG ini sudah menyertakan bonus langganan 3 bulan PC Game Pass yang siap diaktifkan lewat Microsoft Store atau aplikasi resmi XBOX. Ekosistem PC Game Pass menyediakan lebih dari 200 judul permainan berkualitas tinggi yang dapat dinikmati para pemain kapan saja, sehingga para gamer tidak akan kehabisan bahan hiburan interaktif sepanjang waktu.

Sepanjang kurun waktu dua dekade terakhir, ASUS ROG konsisten melahirkan inovasi yang berakar dari aspirasi komunitas. Melalui kehadiran ROG AI Masterclass, ASUS ROG memantapkan tekadnya memperluas ruang lingkup ekosistem, tidak terbatas pada pencinta gim semata melainkan merangkul praktisi profesional dan kreator konten. Tidak sekadar berkonsentrasi pada segmen gaming, ASUS ROG ke depannya akan terus meluncurkan ragam program yang mendukung adopsi teknologi masa depan agar pengguna senantiasa berkembang, berinovasi, dan tangkas menghadapi dinamika industri yang berubah cepat.

Melalui penyelenggaraan ROG AI Masterclass, ASUS ROG berhasrat terus menghadirkan panggung interaksi ilmiah dan kolaborasi strategis bagi komunitas di berbagai penjuru Nusantara. Tur edukatif ini dipastikan terus melangkah ke kota-kota selanjutnya dengan memboyong pemahaman baru, pengalaman langsung, serta inspirasi tentang integrasi AI di masa depan. Seluruh pengumuman resmi dan informasi mendalam dapat dipantau melalui kanal media sosial resmi ASUS ROG Indonesia di Instagram @asusrog.id dan TikTok @asusrogid.

Ayo bergabung di ROG Community Indonesia

Bagi para pemilik perangkat ASUS ROG yang ingin mempererat jaringan komunikasi, bertukar wawasan, serta memperoleh pembaruan jadwal mengenai agenda ROG AI Masterclass selanjutnya, Anda dipersilakan mendaftarkan diri ke perkumpulan resmi ROG Indonesia. ROG Community Indonesia adalah salah satu paguyuban gaming terbesar di tanah air yang kini menaungi lebih dari 55.000 member di seantero negeri. Komunitas ini berperan menjadi wadah penghubung antara penggemar game, pemilik perangkat, dan simpatisan ekosistem ROG bersama #TeamROG. Membawa misi membangun ruang interaksi yang suportif dan sehat, ASUS ROG Indonesia berkomitmen merilis aneka perhelatan ROG Community lain di seluruh penjuru Indonesia. Guna menyimak detail lebih lanjut, silakan akses tautan berikut:

ROG Community Portal: https://rogcommunity.id/

ROG Elite Rewards: https://rog.asus.com/id/elite/

ROG Community Facebook Group: https://www.facebook.com/share/g/1EXDGeBFyP/

ROG Community Discord: https://discord.gg/kxpwNWQFks

Simak pula informasi menarik Gamebrott lainnya seputar Berita Games maupun tulisan menarik lainnya dari Andi. Untuk informasi lebih lanjut serta keperluan kerja sama lainnya, Anda dapat menghubungi kami melalui [email protected].

ConnectWise Peringatkan Serangan Siber ScreenConnect Masih Berlanjut Akibat Toolkit SCKit

ConnectWise pada hari Senin mengumumkan telah merampungkan investigasi terkait akses ilegal yang menyasar infrastruktur ScreenConnect milik mitranya. Perusahaan mendesak para pelanggan untuk memastikan aplikasi teknisi mereka telah diperbarui ke versi 26.6.5 atau versi yang lebih anyar.

Pihak pengembang menyatakan bahwa gelombang serangan baru terhadap instalasi lokal (on-premises) masih terus dilaporkan, khususnya pada sistem yang belum diperbarui dan masih membiarkan ekstensi pihak ketiga terpasang aktif.

"Mitra on-premises wajib segera menonaktifkan ekstensi yang teridentifikasi dan memperbarui ScreenConnect ke rilis resmi terbaru," tegas pihak perusahaan.

Pembaruan versi 26.6.5 ini menambal celah keamanan kritis pada klien ScreenConnect dengan kode CVE-2026-84869 (skor CVSS: 9.9). Kerentanan ini berpotensi membuka celah bagi pengiriman dan pengeksekusian berkas lewat sesi kendali jarak jauh yang aktif tanpa izin maupun persetujuan dari pihak Host dalam kondisi tertentu.

Sebagaimana diungkapkan Huntress dan Blackpoint Cyber pekan lalu, aktor ancaman tak dikenal diduga memanfaatkan kelemahan autentikasi pada RMM+ varian 1.0.31 serta 1.0.32 guna menjalankan perintah tanpa hak sembari menerobos sistem autentikasi standar ScreenConnect.

Serangan tersebut diketahui menyebarkan rangkaian perangkat eksploitasi multi-komponen bernama SCKit. Toolkit ini memiliki kapabilitas merambah dari perangkat pelanggan yang terinfeksi menuju komputer teknisi MSP, lalu membobol jaringan kelolaan lainnya lewat modul C# bernama RelayTrap ("RelayTrap.cs").

Secara terperinci, malware ini memanfaatkan taktik menyerupai worm yang memanipulasi celah CVE-2026-84869 guna meluncurkan kode jahat pada komputer teknisi saat mereka terhubung ke sistem terinfeksi untuk menangani gangguan. Meski demikian, belum ditemukan bukti bahwa mekanisme perambatan worm tersebut berhasil dalam kampanye serangan paling anyar.

Huntress mencatat lonjakan aktivitas SCKit berikutnya pada 13 November 2026, yang memengaruhi sebanyak 205 host di 41 perusahaan berbeda.

"Di seluruh insiden ini, kami mendapati klien ScreenConnect baru di-hosting pada alamat IP 185.241.211[.]197 milik 1337 Services GmbH, penyedia bulletproof hosting yang dikenal kerap menampung lalu lintas berbahaya," jelas perusahaan keamanan siber tersebut.

"Pada salah satu kasus, klien ScreenConnect siluman membangun persistensi melalui layanan bernama Windows Update Agent dengan menyamar sebagai komponen resmi sistem operasi. Berkas eksekusinya (UpdateConnect.ClientService.exe) disimpan pada C:ProgramDataWindows Update Agent (de362a425905bcc4) serta diatur agar berjalan di bawah akun LocalSystem."

Merespons insiden ini, ConnectWise telah melumpuhkan lima ekstensi pihak ketiga, yaitu Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link, dan RMM+ Password Link, pada 400 lingkungan mitra. Keberadaan ekstensi-ekstensi tersebut pada sistem belum tentu menandakan lingkungan bersangkutan telah diretas.

ConnectWise turut mengimbau para mitra agar tidak mengaktifkan kembali maupun memasang ulang ekstensi itu sampai instruksi lanjutan dirilis. "Menonaktifkan ekstensi dan memperbarui aplikasi tidak serta-merta menghapus akses ilegal maupun persistensi yang telah telanjur tertanam pada perangkat terdampak," pungkasnya.

5 Setelan Monitor Gaming Baru yang Wajib Diperiksa Agar Performa Maksimal

Membawa pulang monitor gaming idaman ke rumah tentu menghadirkan kegembiraan luar biasa bagi setiap penikmat game PC maupun konsol. Rasa antusias kerap mendorong kita untuk segera menaruhnya di meja kerja, menyambungkan kabel display ke kartu grafis, lalu buru-buru menyalakan aneka judul game kesayangan demi menikmati kualitas grafis yang jauh lebih tajam serta mulus ketimbang perangkat lawas.

Akan tetapi, perasaan gembira setelah unboxing perangkat anyar sering kali membuat para pengguna terlena dan langsung mengira peranti visual tersebut otomatis beroperasi pada titik performa puncaknya. Kenyataan di lapangan membuktikan bahwa hampir seluruh pabrikan display menyetel produk rakitan mereka memakai konfigurasi pabrikan yang cenderung aman, yang sayangnya justru menghambat potensi tenaga sesungguhnya dari panel yang sudah ditebus dengan biaya besar.

Pengaturan Monitor Gaming yang Wajib Kamu Cek Segera

Biar investasi yang sudah kamu keluarkan tidak sia-sia dan seluruh teknologi mutakhir yang tercetak pada kardus kemasan bekerja optimal, kali ini kita akan mengulas lima konfigurasi layar monitor game yang paling kerap dilewatkan para pemakai baru brott.

1. Mengubah Refresh Rate

Kondisi ini tergolong kelalaian paling mendasar yang hingga kini masih kerap menimpa para gamer saat baru berpindah dari display standar 60Hz ke tingkat 144Hz maupun 240Hz. Tanpa diutak-atik, sistem operasi Windows biasanya akan tetap mengunci keluaran visual pada patokan 60Hz walau kabel data mutakhir jenis HDMI atau DisplayPort telah tertancap pas pada soket GPU.

Guna menuntaskan persoalan ini, kamu perlu segera mengakses menu Pengaturan Layar atau Display Settings di Windows, mengeklik opsi Advanced Display, lalu menyetel frekuensi refresh rate ke nilai puncak yang mampu dicapai monitor kamu. Apabila langkah krusial yang mudah ini terabaikan, kamu sejatinya masih terpaku pada pengalaman visual kaku era monitor lama kendati sudah mengorbankan dana hingga jutaan rupiah.

2. Mengaktifkan Fitur G-Sync atau FreeSync

Kehadiran sistem Variable Refresh Rate semacam NVIDIA G-Sync maupun AMD FreeSync memegang peranan sangat vital dalam membasmi kendala screen tearing yang memecah tampilan grafis saat angka frame rate naik turun. Kendalanya, kemampuan sinkronisasi hardware ini kerap kali belum berada dalam status aktif, entah pada sistem On-Screen Display bawaan unit layar atau pada pusat kendali driver pengolah grafis di PC kamu.

Langkah awalnya adalah dengan menekan tombol navigasi pada bodi layar untuk membuka menu lalu menghidupkan opsi Adaptive Sync atau FreeSync. Begitu setelan internal aktif, segera buka peranti lunak NVIDIA Control Panel atau aplikasi AMD Software untuk memastikan kotak aktivasi sinkronisasi display telah diberi tanda centang agar sapuan sudut pandang kamera game berjalan sangat mulus bebas gangguan visual.

3. Mengatur Tingkat Overdrive atau Response Time

Pabrikan perangkat masa kini sangat getol mengampanyekan catatan response time ekstra kilat sampai 1ms GtG sebagai materi pemasaran utama mereka. Namun dalam kenyataan praktisnya, konfigurasi overdrive bawaan saat monitor pertama kali dioperasikan lazimnya berada di tingkat standar atau malah nonaktif demi menjaga kestabilan output visual secara umum.

Kamu bisa langsung memanggil menu pengaturan internal lewat tombol display, menelusuri sub-menu Response Time atau Overdrive, kemudian mendongkrak statusnya ke tingkatan Medium atau Fast. Meski demikian, penulis sangat menyarankan untuk menghindari pemilihan opsi paling ekstrem karena mode tersebut kerap kali memicu efek samping berupa inverse ghosting atau bayangan semu yang mengganggu saat objek bergerak gesit.

4. Mematikan Fitur Eco Mode atau Penghemat Daya

Cukup banyak lini produk monitor anyar yang secara standar mengaktifkan sistem reduksi energi alias Eco Mode demi memenuhi ketetapan regulasi penggunaan daya listrik di sejumlah wilayah dunia. Dampak buruk dari pengaktifan fungsi hemat listrik ini adalah pembatasan intensitas cahaya panel secara sepihak, alhasil sajian game tampak sangat redup, pucat, dan kehilangan tenaga di area ruangan yang terang.

Luangkan waktu sejenak untuk menyisir menu kelistrikan atau konfigurasi pencahayaan pada panel layar guna menonaktifkan Eco Mode beserta sistem sensor deteksi cahaya sekitar jika tersedia. Selepas mode pembatas tenaga ini disingkirkan, barulah kamu leluasa mengkalibrasi tingkat kontras serta brightness secara mandiri supaya setiap sudut tersembunyi pada arena game kompetitif terlihat sangat terang dan mudah dipantau.

5. Memilih Profil Warna Tepat dan Output Dynamic Range

Setelan profil warna standar dari jalur perakitan kerap membuat sajian visual tampak terlalu pudar atau malah kelewat menyilaukan mata sebab masih bersandar pada kalibrasi komputasi kantoran biasa. Di samping mengalihkan konfigurasi gambar ke opsi sRGB atau profil FPS di monitor, para pemilik kartu grafis NVIDIA pun harus meneliti setelan Output Dynamic Range di panel kendali GPU.

Secara default, kombinasi sistem operasi Windows dan peranti pengontrol kartu grafis kadang kala menaruh rentang kedalaman warna di status Limited yang mereduksi warna hitam pekat menjadi kelabu kusam. Sangat dianjurkan untuk lekas mengubahnya ke status Full agar kontras gradasi antara hitam dan putih tampil seimbang sempurna demi membuat sajian game AAA favorit kamu terlihat semakin memukau dan realistis.

Begitulah rangkuman mengenai lima konfigurasi utama yang patut langsung kamu periksa sesaat setelah unit monitor gaming idaman hadir melengkapi ruang bermain kamu. Mengacu pada kelima aspek di atas, setelan mana yang biasanya paling sering kamu lupakan saat memasang display anyar? Jangan ragu membagikan cerita dan pengalaman kamu di kolom komentar ya brott!

Simak juga ulasan menarik Gamebrott lainnya seputar Berita Games atau deretan artikel informatif lain persembahan dari Andi. Untuk informasi lebih lanjut serta keperluan lainnya, kamu bisa menghubungi kami melalui [email protected].

Worm Retadup Bangkit Kembali Usai 7 Tahun Demi Sebarkan Malware CoffeeLoader

Pakar keamanan siber baru-baru ini mengungkap rincian tentang varian termutakhir dari CoffeeLoader, yakni sebuah program jahat yang sengaja dirancang untuk menyusupkan muatan berbahaya tambahan ke perangkat komputer korban.

"Saat dieksekusi, installer berbasis executable NSIS langsung menaruh sebuah file bernama '7z.dll' ke dalam direktori temporer lalu menjalankannya memakai bantuan rundll32.exe," ungkap Kaspersky lewat analisis teknis yang dipublikasikan hari ini.

"File '7z.dll' itu sesungguhnya adalah pustaka yang dimodifikasi dari software kompresi populer 7-Zip. Sebagian kodenya telah ditukar dengan shellcode jahat yang bisa melakukan dekripsi mandiri, yang terbukti merupakan varian baru dari packer Armoury."

Aktivitas CoffeeLoader pertama kali dicatat oleh tim Zscaler ThreatLabz pada bulan Maret 2025, yang membeberkan bagaimana packer Armoury dimanfaatkan guna mengelabui analisis peneliti hingga akhirnya mengeksekusi shellcode Rhadamanthys. Malware pemuat tersebut juga diyakini memiliki kesamaan kode sumber dengan jenis loader lainnya yang dikenal sebagai SmokeLoader.

Perangkat lunak berbahaya yang dibungkus oleh Armoury kerap menggunakan nama file khusus seperti "ArmouryAIOSDK.dll" serta "ArmouryA.dll". Packer tersebut bekerja dengan membajak sejumlah fungsi bawaan Armoury Crate memakai shellcode dekripsi mandiri miliknya.

Menariknya, shellcode ini mengekstrak kode khusus yang melakukan proses dekripsi langsung pada unit GPU perangkat melalui pustaka OpenCL. Sasaran akhirnya adalah memasang CoffeeLoader secara utuh, membuat akses persistensi tetap bertahan di sistem, dan menjalankannya dengan cara menyuntikkannya ke proses baru "dllhost.exe".

Pembaruan terkini dari packer tersebut masih tetap memanfaatkan kapabilitas pemrosesan GPU, namun mereka mengganti OpenCL dengan pustaka grafis OpenGL. Tak hanya itu, versi penyempurnaan ini mengirimkan shellcode perantara alih-alih file DLL biasa. Shellcode ini bertindak selaku pengunduh yang bertugas mengambil muatan utama dari malware CoffeeLoader.

"Guna mengamankan persistensi pada komputer, trojan ini menyalin '7z.dll' ke subfolder di dalam %PROGRAMDATA% atau %LOCALAPPDATA%," jelas Kaspersky. "Kunci registry Run dimanfaatkan untuk autorun. Subfolder, file pustaka, beserta nilai registry tersebut seluruhnya dinamai menggunakan delapan digit heksadesimal yang dirangkai dari informasi volume sistem."

"Demi melindungi dirinya sendiri, komponen pengunduh tersebut sengaja membuat entri registry khusus yang secara efektif mencegah pengguna mematikan fungsi autorun lewat Task Manager."

Setelah fase persistensi berhasil dibangun, trojan tersebut akan mengaktifkan salah satu dari sederet proses resmi milik Windows (seperti "dllhost.exe," "WerFault.exe," "svchost.exe," "OpenWith.exe," atau "AtBroker.exe") lalu menginjeksikan dirinya ke dalamnya. Tak lama berselang, shellcode malware akan segera diunduh langsung dari server command-and-control (C2) yang alamatnya telah ditanam paten.

Shellcode tersebut lantas mendekripsi serta mengeksekusi muatan CoffeeLoader. Komponen ini mendukung tiga jenis instruksi perintah yang sama untuk menjalankan muatan berbahaya tahap berikutnya langsung dari infrastruktur server C2 pengendali –

Mengenai rantai penyebarannya, pengiriman CoffeeLoader berlangsung lewat perantara Retadup, yaitu worm komputer Windows yang operasinya sempat dilumpuhkan oleh aparat kepolisian Prancis pada Agustus 2019 silam. Worm yang menular lewat perangkat flashdisk USB tersebut dulunya kerap dimanfaatkan guna mendistribusikan aneka ancaman lain, termasuk penambang kripto, ransomware Stop, hingga pencuri kredensial Arkei.

"Dua tahun lalu, seseorang mulai mendaftarkan kembali nama-nama domain yang dahulu pernah menjadi server C2 bagi Retadup, lalu memanfaatkannya untuk merilis perintah unduhan malware pihak ketiga," beber Kaspersky. "Pada mulanya, server itu menyebarkan downloader SmokeLoader yang dikemas packer Armoury varian 32-bit, namun semenjak awal 2025, server-server yang sama justru mulai mendistribusikan CoffeeLoader."

Hingga kini masih belum terungkap apakah pencipta asli worm itu sendiri atau peretas lain yang membangkitkan kembali server C2 tersebut. Kaspersky melaporkan pihaknya sukses menangkis sekitar 15.000 infeksi dari kembalinya worm berbahaya ini, yang sebagian besarnya menyasar kawasan Peru, Angola, Rusia, serta Bolivia.

Rekap Mingguan Keamanan Siber: Eksploitasi Zero-Day N-able, Kerentanan Sistem Operasi, dan Ancaman Global

Sebuah kata sandi bawaan pabrik berhasil membobol pertahanan yang semestinya terlindungi rapat. Pembaruan peranti lunak yang tepercaya justru menyusupkan malware berbahaya ke dalam sistem. Bahkan, fitur pengamanan internal kini berbalik menjadi celah penyusupan yang dieksploitasi musuh. Kisah peretasan boleh saja beraneka rupa, namun sumber kendalanya serupa: instrumen pertahanan yang dirancang melindungi kita ternyata kerap gagal mengemban tugasnya dengan optimal.

Pada saat bersamaan, kecerdasan buatan kian mempercepat laju pencarian celah teknis, kelemahan sistem lama masih menghasilkan keuntungan, dan kalangan penyerang terus menemukan rute akses mudah. Beberapa manuver digital memang memerlukan kapabilitas teknis luar biasa. Sebagian manuver lainnya nyaris tidak menuntut keahlian khusus sama sekali.

Rangkuman insiden sepanjang pekan ini memperlihatkan kedua realitas tersebut secara nyata. Inilah dinamika selengkapnya yang sedang terjadi.

⚡ Ancaman Utama Pekan Ini

Celah Zero-Day N-able Dieksploitasi untuk Memasang Penambang Kripto — Rangkaian kerentanan anyar berkode 4EverAble2Shell mulai dieksploitasi secara luas di lapangan, dengan penyerang memanfaatkan celah keamanan itu demi menyebarkan program penambang mata uang kripto pada server rentan. Merujuk keterangan Huntback, aktivitas ofensif tersebut berhasil mengompromikan setidaknya 21 server N-central di Amerika Serikat, Afrika Selatan, Kanada, Inggris, Jerman, Prancis, dan Swedia. Pembaruan tambalan resmi untuk menangani kelemahan perangkat lunak tersebut dijadwalkan meluncur dari pihak N-able hari ini.

Satu Pendekatan Rahasia untuk Kredensial Pengembang dan Agen AI

Kredensial milik pengembang dan token autentikasi agen AI mungkin tampak seperti topik terpisah, kendati sesungguhnya memicu konsekuensi risiko akses yang identik. Pelajari panduan kami guna memahami bagaimana kerangka terpadu tata kelola rahasia dapat memproteksi kredensial developer sembari menjamin agen AI tidak pernah melihat atau menampung data kredensial mentah secara terbuka.

‎️‍🔥 Tren Kerentanan dan Paparan Umum (CVE)

Daftar kelemahan kode terus bermunculan tiap pekan, sementara rentang waktu antara peluncuran perbaikan dan pelepasan eksploitasi kian menyusut cepat. Barisan kerentanan berikut tergolong kritis pekan ini: berdampak parah, diaplikasikan massal, atau tengah aktif disasar di alam liar.

Periksa inventaris aset Anda, terapkan pembaruan yang tersedia, dan prioritaskan identifikasi penting terlebih dahulu — CVE-2026-121685, CVE-2026-121686, CVE-2026-121687, CVE-2026-121688, CVE-2026-121689, CVE-2026-121690 (firmware FrodoBots EarthRover Mini+), CVE-2026-124916 (PrestaShop), CVE-2026-76964, CVE-2026-89126 (dikenal ICM2SHELL), CVE-2026-89103 (dikenal PROXYGATE), CVE-2026-120017 (SAP), CVE-2026-98432, CVE-2026-111497, CVE-2026-114406 (N-able N-Central), CVE-2026-111760, CVE-2026-113408, CVE-2026-114467, CVE-2026-114469, CVE-2026-105437, CVE-2026-114466 (Git), CVE-2026-121356, CVE-2026-121351, CVE-2026-121889, CVE-2026-121352, CVE-2026-121353, CVE-2026-121354, CVE-2026-121887, CVE-2026-121892, CVE-2026-121894, CVE-2026-121896, CVE-2026-121898, CVE-2026-121906, CVE-2026-121908, CVE-2026-121349, CVE-2026-121904, CVE-2026-121902, CVE-2026-121355, CVE-2026-104351, CVE-2026-104353, CVE-2026-105780, CVE-2026-105489, CVE-2026-105781, CVE-2026-104350, CVE-2026-104354, CVE-2026-105779, CVE-2026-114371, CVE-2026-113580, CVE-2026-113579, CVE-2026-119017 (Adobe), CVE-2026-109091, CVE-2026-109092, CVE-2026-109095, CVE-2026-109096, CVE-2026-109903, CVE-2026-109093, CVE-2026-109904, CVE-2026-109094 (X.Org X server dan Xwayland), dari CVE-2026-124852 hingga CVE-2026-124908 (Mozilla Firefox), CVE-2026-125350, CVE-2026-126885, CVE-2026-126895, CVE-2026-126879, CVE-2026-126846, CVE-2026-126911 (Google Chrome), CVE-2026-76463, CVE-2026-76464, CVE-2026-76467, CVE-2026-76468, CVE-2026-76469, CVE-2026-76470, CVE-2026-76472 (Cisco Meraki), CVE-2026-113968, CVE-2026-113969, CVE-2026-113964, CVE-2026-113965, CVE-2026-113970, CVE-2026-113961, CVE-2026-113960, CVE-2026-113963, CVE-2026-113971, CVE-2026-111497 (Apple), CVE-2026-125742 (7-Zip), CVE-2026-119948 (Microsoft Windows), CVE-2026-124194 (Microsoft Outlook), CVE-2026-68982 (Apache Airflow), CVE-2026-126170 (Fortinet FortiSASE-Sovereign, FortiAnalyzer, FortiManager, FortiAnalyzer Cloud, FortiManager Cloud, dan FortiAnalyzer Big-Data GUI), CVE-2026-126253, CVE-2026-126254 (Fortinet FortiOS dan FortiSASE), CVE-2026-126229 (Fortinet FortiManager, FortiAnalyzer, FortiManager Cloud, dan FortiAnalyzer Cloud), CVE-2026-126261 (Fortinet FortiManager FGFM), CVE-2026-126262, CVE-2026-126260 (Fortinet FortiAnalyzer dan FortiManager), CVE-2026-126259 (Fortinet FortiOS), CVE-2026-121683 (Ivanti Cloud Services Application), CVE-2026-105425 (Ivanti Sentry), CVE-2026-105425 (Ivanti EPMM), CVE-2026-121653 (Ivanti Endpoint Manager), CVE-2026-61887 (Intel), CVE-2024-36313, CVE-2026-40680 (AMD), CVE-2026-115338, CVE-2026-115341, CVE-2026-115339, CVE-2026-35189 (Progress WS_FTP Server), CVE-2026-63017, CVE-2026-63774 (Subnet Solutions PowerSYSTEM Center), CVE-2026-104269, CVE-2026-73857 (ModSecurity), CVE-2026-102705 (Citrix XenServer), CVE-2026-119618 (Apache HTTP Server), CVE-2026-118383 (MongoDB), CVE-2026-123863, CVE-2026-123866, CVE-2026-123865, CVE-2026-123874, CVE-2026-126051, CVE-2026-123872 (Node.js), CVE-2026-90436 (Apache Axis), CVE-2026-0330 (Palo Alto Networks PAN-OS), CVE-2026-123710 (Red Hat Quay), CVE-2026-120868, CVE-2026-107407, CVE-2026-107408, CVE-2026-107409, CVE-2026-107410, CVE-2026-107412, CVE-2026-107415, CVE-2026-111344, CVE-2026-120864, CVE-2026-120869 (Citrix), CVE-2026-6460, VE-2026-18447, CVE-2026-116304, CVE-2026-116306, CVE-2026-116309, CVE-2026-116314, CVE-2026-116315, CVE-2026-116316, CVE-2026-116317, CVE-2026-116318, CVE-2026-116319, CVE-2026-116320, CVE-2026-116323, CVE-2026-116326, CVE-2026-116328, CVE-2026-116329, CVE-2026-116330, CVE-2026-116331, CVE-2026-116332, CVE-2026-116335, CVE-2026-116336, CVE-2026-120139, CVE-2026-120141, CVE-2026-120142, CVE-2026-120143, CVE-2026-120144, CVE-2026-120145, CVE-2026-120147, CVE-2026-120149, CVE-2026-120150, CVE-2026-120151 (PostgreSQL), CVE-2026-128321 (TightVNC dan UltraVNC Viewer), CVE-2026-127109 (PromZard), CVE-2026-123790 (ComfyUI-Easy-Use), CVE-2026-125926 (mcp-gateway-registry), CVE-2026-81936 (Lenovo ThinkSystem V4), CVE-2026-121144, CVE-2026-121145, CVE-2026-121146, CVE-2026-121147 (Tata Motors iRA 2.0 dan iRA.ev), CVE-2026-99288 alias NoisyTCP (Linux kernel), serta berbagai kerentanan baca dan tulis berkas sembarangan pada aplikasi pemakai ImageMagick.

🎥 Webinar Keamanan Siber

📰 Seputar Jagat Siber Global

Hal ganjil sejatinya bukan terletak pada betapa cerdiknya aneka serangan digital modern dirancang. Titik persoalan sesungguhnya adalah berapa banyak serangan yang tetap sukses menembus sistem pertahanan hanya karena kelalaian mendasar yang luput diperiksa, dibiarkan tanpa perbaikan, atau tak pernah dipertimbangkan secara matang.

Mengingat biaya identifikasi celah keamanan semakin murah dan pelaksanaan eksploitasi kian gampang, jurang pemisah tersebut menjadi mustahil diabaikan begitu saja. Banyak catatan krusial yang patut dievaluasi mendalam sepanjang pekan ini.

Laporan Google: Peretas Manfaatkan Agen AI Guna Ciptakan dan Jalankan Eksploitasi Patch Perangkat Lunak

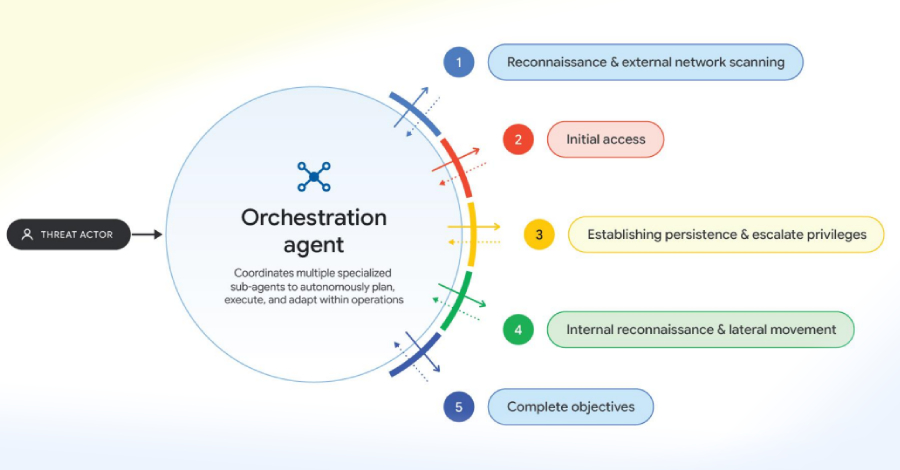
Google pada hari Senin mengungkapkan fakta bahwa pemanfaatan kecerdasan buatan (AI) oleh kelompok peretas kini telah melampaui teknik penulisan perintah manual. Pelaku ancaman tercatat mulai mengerahkan berbagai kerangka kerja ofensif berbasis multi-agen otonom seperti ARTEX, CAIRN, CyberStrikeAI, serta PentAGI demi melancarkan rangkaian intrusi bertingkat dengan kecepatan operasional yang jauh lebih tinggi.

Secara bersamaan, para pelaku kejahatan siber memanfaatkan keunggulan dan fungsionalitas model bahasa besar (LLM) beserta arsitektur agen guna mengotomatisasi proses rekayasa balik pembaruan perangkat lunak melalui metode analisis diferensial. Langkah ini memungkinkan mereka mempersenjatai kerentanan yang baru diumumkan secara kilat, sebagaimana terdeteksi dalam insiden celah keamanan PaperCut NG/MF pada awal September ini.

Penyalahgunaan kerangka kerja uji penetrasi (pentesting) berbasis agen sumber terbuka dipandang sebagai jalan untuk "mengotomatisasi tahapan terpisah dan tugas operasional spesifik selama intrusi langsung," papar Google Threat Intelligence Group (GTIG) dalam laporan yang diterima oleh The Hacker News.

Raksasa teknologi tersebut menegaskan bahwa adopsi sistem ini mencerminkan perubahan paradigma di mana serangan siber terjadi dalam kecepatan mesin. Pola ini memungkinkan perluasan skala operasi secara masif lewat penggabungan rute serangan bervariasi kendati mekanisme intinya tidak banyak berubah.

Sejumlah pelaku ancaman kedapatan bereksperimen menggunakan beragam harness dan kerangka kerja ini, mencakup sindikat bermotif finansial hingga kelompok mata-mata siber yang berafiliasi dengan negara China.

"Temuan ini juga mencakup penggunaan alat serta layanan pendukung lain, seperti ZeroHollow, suatu layanan inferensi untuk pengembangan eksploitasi dan perutean LLM, serta Agent Zero, sebuah kerangka agen sumber terbuka dengan kemampuan eksekusi kode mandiri serta pembuatan perkakas dinamis," ungkap Google.

Bentuk penyalahgunaan penting lainnya berpusat pada otomatisasi pekerjaan manual yang rumit, seperti analisis kerentanan serta persenjataan bukti konsep (POC) memakai alur berbasis LLM. Cara ini berhasil memangkas jeda waktu antara perilisan patch keamanan dan eksploitasi aktif di lapangan.

"Pelaku ancaman merasa jauh lebih efisien menggunakan LLM guna mempersenjatai celah keamanan n-day yang telah ditambal, sebab mereka mampu memfokuskan telaah pada materi sumber terbatas: membandingkan varian kode sumber (termasuk kanal prarilis atau pratinjau), serta memeriksa catatan rilis, kajian keamanan, maupun kode POC terkait kerentanan tertentu," jelas Google.

Pada saat yang sama, sindikat siber mengincar infrastruktur AI demi meraih keuntungan ilegal via serangan LLMjacking. Mereka mencuri kredensial LLM dan sumber daya cloud milik korporasi yang diretas, lalu menjual kembali akses tersebut dengan harga miring melalui layanan proxy ilegal seperti APIMart dan JetNight yang biasa dijuluki LLM mixer.

Rangkaian temuan tersebut membuktikan bahwa kemunculan kerangka kerja open-source kian menekan hambatan teknis. Hal ini mempermudah peretas menggabungkan eksploitasi baru, memperluas serangan secara mandiri, dan menyusun penipuan phishing yang meyakinkan sembari mempercepat siklus serangan.

Kondisi ini mencakup platform phishing berbahasa Mandarin bernama Jieyou yang menyematkan asisten chatbot LLM. Fitur tersebut memfasilitasi pengguna dalam merancang panel phishing serta memodifikasi templat memakai instruksi bahasa alami meski tanpa keahlian teknis.

"Perkembangan platform Jieyou mencerminkan tren industri penyedia PhaaS yang memakai LLM sebagai pengganda kekuatan modular," sebut Google. "Daripada menyunting muatan manual, afiliasi berkemampuan rendah kini memakai bahasa alami lewat chatbot untuk merancang umpan dan antarmuka phishing secara instan."

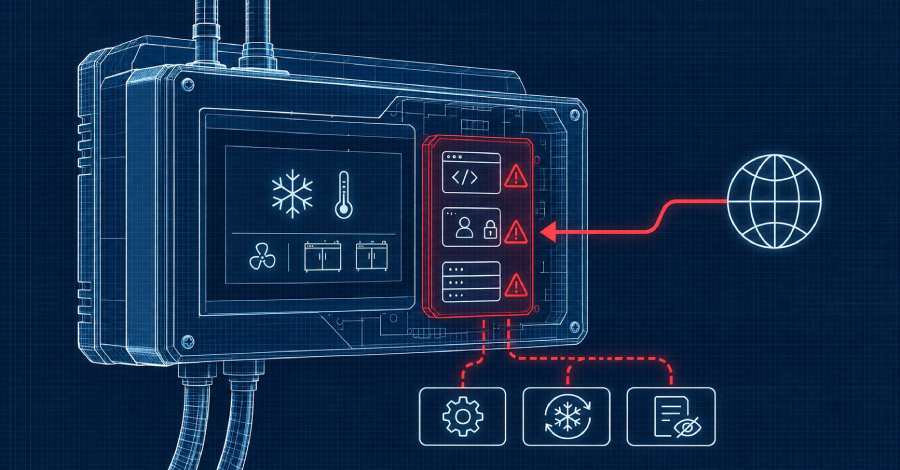
Enam Celah Kritis Danfoss AK-SM800A Mengancam Kontroler Pendingin Komersial

Enam kelemahan keamanan kritis pada pengontrol pendingin Danfoss AK-SM800A memungkinkan penyerang jarak jauh mengambil alih kendali penuh perangkat tanpa autentikasi, menurut konsultan keamanan siber Belanda Midnight Blue. Hingga saat ini belum ada tambalan resmi, dan rilis firmware terbaru versi 5.4.0 belum memperbaiki keenam celah tersebut. Lembaga keamanan siber nasional di Belgia, Irlandia, dan Jerman telah merilis imbauan darurat kepada operator sistem pendingin agar segera mencabut antarmuka manajemen perangkat dari internet publik.

Otoritas Belgia dan Irlandia menegaskan bahwa membiarkan pengontrol tetap terkoneksi ke internet sembari memperbarui firmware, mengganti kata sandi bawaan, atau menyalakan Strict mode tidak memadai. Strict mode mewajibkan koneksi terenkripsi dan token sesi, namun salah satu dari enam celah berada di modul gateway penegak proteksi ini.

Danfoss AK-SM800A mengatur sistem pendingin dan freezer komersial di toko ritel serta supermarket, umumnya dikelola jarak jauh oleh penyedia jasa pemeliharaan. Model ini sebelumnya menjadi target serangan siber di Prancis mulai 11 Oktober, disusul gelombang serangan kedua di Eropa pekan lalu yang memicu siklus pencairan es (defrost) tanpa kendali hingga merusak stok barang dagangan.

Badan keamanan teknologi informasi federal Jerman (BSI) menyatakan model AK-SM800A memang terlibat dalam insiden manipulasi suhu di Eropa. Namun BSI belum menemukan bukti eksploitasi aktif atas enam celah terbaru ini, dan belum ada kaitan langsung antara celah baru tersebut dengan insiden sebelumnya.

Peneliti menguji firmware versi 5.3.2 dan menyimpulkan setiap versi sebelumnya hingga 5.3.2 rentan terhadap serangan. Belum ada pengenal CVE resmi yang ditetapkan. Peneliti merahasiakan detail teknis selagi berkoordinasi dalam proses pengungkapan celah bersama Danfoss, korporasi manufaktur asal Denmark.

Vendor mencantumkan perangkat lunak versi 5.4.0 bertanggal November sebagai rilis teranyar untuk AK-SM800A. Berkas readme dan panduan pembaruan merinci tata cara peningkatan serta aturan kata sandi yang lebih ketat, tanpa menyebutkan penambalan kerentanan apa pun. Melalui publikasi Cooling Post, peneliti menegaskan versi 5.4.0 tidak menambal keenam celah: “Hal itu tidak memungkinkan karena merujuk penanda waktu berkas, firmware ini dibangun pada 29 Oktober, sebelum gelombang serangan kedua dan sebelum laporan kami diterima.” BSI sempat menyatakan versi 5.4.0 bebas kerentanan, namun merevisinya di hari yang sama dengan menyatakan belum dapat mengesampingkan potensi dampaknya. Halaman penasihat resmi Danfoss belum memuat peringatan mengenai enam celah baru ini.

Peneliti Midnight Blue, Carlo Meijer, menemukan enam lubang keamanan tersebut dalam waktu peninjauan manual kurang dari satu jam menggunakan berkas mentah firmware resmi dari situs web vendor. Lima kerentanan bersarang pada pengendali permintaan web (web request handlers) tanpa autentikasi yang berjalan dengan hak akses root. Melalui salah satu celah, peneliti mengeksekusi kode acak berprivilese root pada firmware 3.3.0, dan kecacatan serupa ditemukan di versi 5.3.2.

Strict mode menutup hampir seluruh permukaan serangan antarmuka web dari pengguna tanpa login, termasuk celah demonstrasi tersebut. Namun, celah keenam berada pada aplikasi independen modul gateway penegak Strict mode yang memblokir lalu lintas sebelum login terverifikasi. Saat menguji firmware 5.3.2 pada mesin emulator dengan Strict mode aktif, celah keenam memicu kondisi crash fatal pada modul gateway. Peneliti menyebut crash ini dapat dikembangkan menjadi eksekusi kode penuh, terlebih komponen gateway tidak dilengkapi proteksi memori dasar seperti stack canaries.

Dengan eksekusi kode root, penyerang dapat memodifikasi pengaturan pengontrol, memicu siklus defrost paksa, dan menyembunyikan jejak aksi dari log audit. Perangkat juga tidak menerapkan secure boot, sehingga penyerang dapat menanamkan kode berbahaya permanen yang bertahan meski dilakukan factory reset atau pembaruan firmware, bahkan melumpuhkan pengontrol secara permanen hingga unit fisik harus diganti. Peneliti menilai kode sumber pengontrol masih menyimpan banyak celah setara, sehingga menambal satu per satu atau sekadar mengaktifkan Strict mode merupakan salah alokasi sumber daya.

Pusat Keamanan Siber Belgia (CCB) menyatakan penghentian eksposur perangkat ke internet mutlak dilakukan segera tanpa menunggu tambalan resmi, kendati firmware telah diperbarui dan Strict mode aktif. Badan keamanan siber Jerman menambahkan arahan bagi sistem yang diduga tersusupi untuk segera mengubah seluruh kredensial akses masuk dan menginspeksi peralatan mesin pendingin terhubung.

Sebelum mematikan transmisi aliran data ke penyedia jasa servis pendingin, operator disarankan meninjau klausul kontrak kerja sama dan polis asuransi terlebih dahulu. Operator juga perlu menyiapkan jalur akses jarak jauh terproteksi seperti VPN agar pemantauan tetap berjalan. Panduan pembaruan Danfoss menegaskan bahwa AK-SM800A tidak boleh dihubungkan langsung ke internet publik pada semua versi perangkat lunak, termasuk versi dengan Strict Mode aktif.

Pusat Keamanan Siber Nasional Irlandia (NCSC) menganjurkan pengelola selalu menjalankan firmware resmi terbaru, memperbarui kata sandi standar, dan mengaktifkan Strict mode, namun memperingatkan agar tidak hanya bergantung pada langkah administratif tersebut. Dalam wawancara pada 12 Oktober di Cooling Post, perwakilan Danfoss menyebut sebagian besar unit terdampak di Prancis merupakan model lama atau AK-SM800A dengan firmware usang. Danfoss sebelumnya menambal kerentanan bypass autentikasi dan command injection pada 2023 dan 2025; firmware 5.3.2 yang diuji Midnight Blue merupakan rilis yang lebih baru dari tambalan-tambalan terdahulu tersebut.

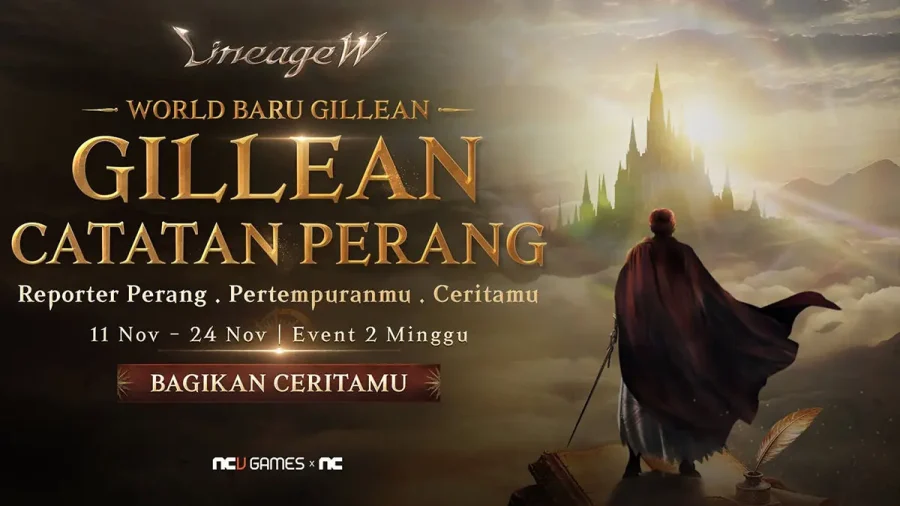
Update Lineage W: Sensasi Bertarung Unik Class Tempestor dan Hadirnya World Baru Gillean

Lineage W, game MMORPG yang resmi diperkenalkan di kawasan Asia Tenggara pada Mei silam, meluncurkan World terbaru bernama Gillean bersamaan dengan Class anyar Tempestor pada 11 November tepat pukul 12.00. Kehadiran pembaruan terkini ini membuka jalan yang sangat luas bagi para pemain pemula untuk mengawali perjalanan mereka memanfaatkan opsi Class paling gres di jagat Lineage W.

Daya tarik utama yang membuat patch kali ini begitu dinanti adalah kedatangan Class Tempestor pada server regional SEA, sebuah Class anyar yang sebelumnya baru saja diperkenalkan secara global. Langkah ini tentu memberi kesempatan emas kepada seluruh gamer di kawasan Asia Tenggara agar dapat menikmati ragam konten mutakhir yang begitu sayang dilewatkan dari versi Global.

Besarnya animo para penggemar dalam menyambut hadirnya Class anyar tersebut telah terlihat sejak rincian informasi pembaruan diumumkan ke publik. Sebagian gamer bahkan rela meluangkan waktu guna melakukan proses pre-creation karakter demi mengamankan ketersediaan slot serta nama idaman sebelum server resmi dibuka. Tidak heran jika aktivitas pra-registrasi ini sukses mencatatkan pencapaian target yang diidamkan para pemain, berupa rentetan gift code yang bakal disalurkan pihak pengembang melalui saluran media sosial.

Sesaat sesudah server Gillean dibuka secara resmi, komunitas gamer langsung dibuat terpukau oleh skema gameplay unik persembahan Class Tempestor. Tokoh petarung ini mengandalkan senjata kipas indah berhiaskan bulu, yang memiliki kemampuan melepaskan sambaran kilat berdaya hancur tinggi dalam tempo sangat cepat, lengkap dengan sederet skill pengontrol yang ampuh melumpuhkan gerak-gerik lawan. Apabila seluruh potensi teknik miliknya dipadukan secara terukur, Class ini mampu menghadirkan ritme pertarungan yang benar-benar dinamis berdampingan dengan sajian visual memanjakan mata.

Tidak hanya itu, World Gillean menyajikan serangkaian fitur eksklusif tersendiri bagi para penjelajahnya. Di dunia ini, gamer dapat mengumpulkan aneka ganjaran berharga untuk meningkatkan kapasitas kekuatan karakter hanya lewat aktivitas hunting monster di dalam dungeon. Di sisi lain, Dungeon Tower of Challenges sudah siap dirambah oleh pemain yang sanggup memenuhi kriteria level, bahkan menawarkan kesempatan menguji ketangguhan lewat duel melawan boss secara solo. Demi memacu adrenalin, semakin tinggi capaian level dan semakin maju langkah penjelajahan pemain, tingkat rintangan dungeon akan meningkat drastis sebanding dengan imbalan bernilai fantastis. Sebagai penyemangat tambahan, penerbit menyiapkan bonus eksklusif bagi deretan petualang yang berhasil menuntaskan dungeon ini lebih cepat berupa suplai item langka berharga yang pantang diabaikan.

Bagi pemain baru yang mulai menapakkan kaki di World Gillean, perjalanan mereka akan ditunjang oleh segudang fasilitas kemudahan persembahan Lineage W. Masing-masing petualang akan langsung mengantongi paket perlengkapan satu set +4 Red Knights Armor, Level 5 Pet Selection Chest, serta hak istimewa berupa undian draw 110 kali demi mengincar aneka hadiah istimewa semisal Shining Magic Doll, Shining Morph, 10 Golden Eggs, dan berbagai benda penunjang yang ampuh mendongkrak performa karakter.

Guna mempercepat laju perkembangan di World Gillean, petualang juga leluasa melesatkan level karakter sampai menyentuh batas Level 49 memakai fasilitas Story Free-Pass, atau memanfaatkan sarana Gillean’s Silver Butterfly yang didapat lewat Gillean Level-Up Season Pass, Tower of Challenges, serta penyisiran dungeon populer meliputi Ant Nest, Dragon Valley, Aden Castle Underground Prison, Voidal Rift, dan Tower of Insolence. Semua material yang dikumpulkan tersebut tidak semata mendongkrak kebolehan dalam arena PvE, melainkan dapat ditukarkan dengan ramuan Gillean’s Rapid Growth Potions guna melipatgandakan kecepatan proses levelling.

Lineage W pun tidak ketinggalan menghadirkan aneka kupon hadiah memuat resource in-game esensial yang dibagikan berkala lewat akun ofisial game. Berbagai bantuan ini diharapkan mampu menolong para pemain dalam mengatasi tantangan sekaligus mempersiapkan kesiapan tempur mereka menghadapi agenda akbar mendatang seperti ajang pertempuran PvP antardunia.

Sederet KOL kenamaan yang setia mengawal komunitas Lineage W sejak fase awal peluncuran seperti DaddyKim, DylandPros, dan Tùng XO terpantau ikut terjun memeriahkan World Gillean sembari mengulas aneka fitur mutakhir yang disediakan. Pada saat bersamaan, beberapa kreator konten anyar semisal Lein Xseed, Game TV, Review Game Mobile, The Madenx, DoiMaiDoi, serta JayMeander turut ambil bagian menjelajahi game ini.

Menambah semarak peresmian World Gillean, platform sosial resmi Lineage W menggelar agenda komunitas yang amat memikat. Para penikmat game ini memperoleh peluang berharga untuk berperan layaknya juru warta garis depan lewat gelaran Gillean War Chronicles. Persyaratannya sangat simpel, peserta cukup mengabadikan atau membagikan pengalaman unik mereka selama bertualang di Gillean lewat karya kreatif berwujud ilustrasi gambar, sajian video, maupun potongan komik. Usai rampung dibuat, unggah seluruh kreasi ke akun media sosial resmi Lineage W untuk memenangkan bermacam hadiah memikat!

Momen pembukaan World Gillean yang berjalan gegap gempita dipastikan menjadi kenangan manis tak terlupakan bagi kalangan gamer. Disertai limpahan pembaruan konten segar pada update terkini, Lineage W diyakini bakal makin semarak menyuguhkan agenda anyar, variasi misi penuh tantangan, hingga sesi siaran langsung yang dibawakan KOL kesayangan komunitas.

Ayo segera melangkah masuk ke World Gillean dan ciptakan karakter Class Tempestor impianmu demi mencicipi kebaruan bermain di Lineage W!

Unduh Lineage W dan mulai petualanganmu sekarang: https://lineagewsa.onelink.me/q8Gt/ LWSEA_PRPP

Informasi lebih lanjut mengenai Lineage W dapat ditemukan di sini:

● Website: https://lineagew.ncvgames.com/id-id/about/index

● Fanpage: https://www.facebook.com/lineagew.id/

● Discord: https://discord.gg/lineagew

● YouTube: https://www.youtube.com/@LineageW_ID

Baca juga informasi menarik Gamebrott lainnya terkait Tech atau artikel lainnya dari Bima. For further information and other inquiries, you can contact us via [email protected].

Page 1 of 68

Powered by WordPress & Theme by Anders Norén