Cara Melegakan Memori Penyimpanan iPhone untuk Memasang Game Baru

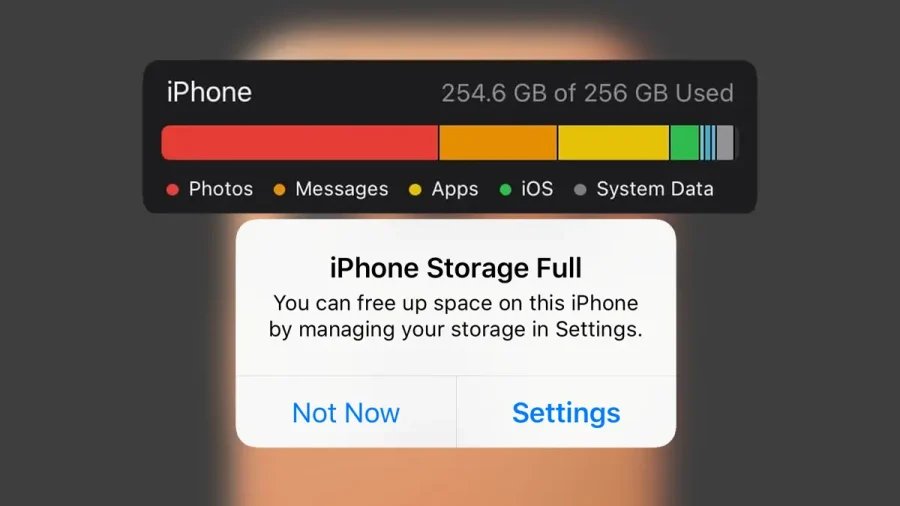
Kerap kali saat ingin memasang game baru, muncul notifikasi bahwa ruang penyimpanan iPhone sudah habis. Masalah ini sering terjadi pada game berukuran besar yang membutuhkan kuota memori jauh melebihi keterangan unduhan di toko aplikasi. Keadaan tersebut mengharuskan pengguna memilah data lama yang menumpuk.

Sebelum menghapus berkas, pengguna perlu menyortir data penting seperti foto berharga atau progres game lama. Ikuti langkah berikut guna membebaskan ruang penyimpanan iPhone tanpa kehilangan data esensial.

Cara Memeriksa Kapasitas Penyimpanan iPhone

Langkah awal adalah memeriksa status kapasitas memori iPhone untuk mengetahui ruang yang tersisa dan melihat kategori data mana yang menyita kapasitas paling banyak. Pengguna dapat membuka menu Pengaturan > Umum > Penyimpanan iPhone untuk meninjau rincian penggunaan memori secara menyeluruh.

Bandingkan sisa kapasitas kosong dengan kebutuhan ruang game yang hendak dipasang, termasuk kebutuhan data pembaruan berkala. Mulailah fokus pada data berukuran masif seperti game berat atau album foto.

Layanan awan iCloud tidak menambah memori fisik perangkat secara langsung, melainkan membantu efisiensi ruang simpan dengan mengalihkan data foto ke penyimpanan awan. Hindari langsung menghapus galeri jika kuota iCloud masih memadai.

Langkah Membersihkan Memori iPhone untuk Game Baru

Berikut strategi membersihkan ruang penyimpanan iPhone yang dapat langsung dipraktikkan:

1. Menghapus Foto Duplikat dan Gambar yang Tidak Dibutuhkan

Tangkapan layar usang atau rangkaian foto serupa kerap memenuhi memori internal. Buka aplikasi Foto > geser ke menu Utilitas > pilih opsi Duplikat untuk meninjau dan menggabungkan foto serupa yang dideteksi oleh sistem iOS.

Untuk foto yang mirip namun tidak identik, aplikasi seperti Clever Cleaner dapat mengelompokkan dan mendeteksi foto dengan ukuran terbesar. Periksa kembali sebelum menghapus agar gambar penting tidak terhapus secara keliru.

Foto yang dihapus akan tersimpan di album Baru Dihapus selama 30 hari. Kosongkan album ini agar ruang memori fisik langsung berkurang. Jika fitur Foto iCloud aktif, penghapusan ini akan berlaku di semua perangkat yang terhubung.

2. Mengompresi Ukuran Video Berkapasitas Besar

Rekaman gameplay dan video berkualitas 4K menghabiskan banyak kuota memori. Daripada menghapus seluruhnya, pengguna dapat memperkecil ukuran video langsung di iPhone.

Pengguna dapat menggunakan aplikasi kompresi pihak ketiga atau layanan pemadat video tepercaya. Alternatif lainnya adalah menggunakan aplikasi Pintasan (Shortcuts) bawaan dengan alur kerja Encode Media ke resolusi lebih rendah, lalu menyimpannya kembali ke album foto.

Putar hasil kompresi sebelum menghapus video asli guna memastikan kualitas visual tetap terjaga. Simpan cadangan berkas penting di tempat lain karena proses kompresi menurunkan ketajaman gambar.

3. Membersihkan Sumber Daya Game dan Cache Aplikasi

Beberapa game modern menyediakan fitur penghapusan data lama atau paket audio yang sudah tidak terpakai. Contohnya pada Genshin Impact, pemain dapat membuka Menu Paimon > Pengaturan > Sumber Daya > Pengelolaan Sumber Daya Quest Lalu untuk menghapus berkas quest yang telah rampung.

Aplikasi pesan instan, media sosial, dan layanan streaming umumnya memiliki fitur Bersihkan Cache atau Pengelolaan Penyimpanan di dalam menu pengaturannya. Bersihkan file sementara melalui pengaturan tersebut tanpa perlu menghapus aplikasi utama.

4. Mengeluarkan atau Menghapus Aplikasi yang Jarang Digunakan

Buka Pengaturan > Umum > Penyimpanan iPhone, lalu pilih aplikasi yang jarang digunakan. Terdapat dua opsi yang tersedia:

● Keluarkan App: Menghapus file instalasi aplikasi namun tetap menyimpan dokumen dan datanya, sehingga data langsung terbaca saat aplikasi diunduh kembali.

● Hapus App: Menghapus aplikasi beserta seluruh data di dalamnya secara permanen, sehingga menghasilkan ruang kosong yang lebih banyak.

Jika data aplikasi sangat besar, opsi Keluarkan App kurang efektif membebaskan ruang. Sebelum memilih Hapus App, pastikan progres permainan sudah terhubung ke akun game atau dicadangkan agar data tersimpan aman.

5. Menghapus File Unduhan dan Konten Offline

Buka aplikasi File > tab Telusuri > pilih Di iPhone Saya, lalu cari dokumen atau video unduhan yang sudah tidak diperlukan. Tinjau juga film offline, unduhan podcast, daftar putar lagu, dan lampiran pesan melalui menu penyimpanan pada tiap aplikasi terkait.

Untuk data di iCloud Drive, gunakan tombol Hapus Unduhan guna menghapus salinan di iPhone tanpa menghapus file di penyimpanan awan. Menekan tombol Hapus biasa akan melenyapkan file dari iCloud Drive sepenuhnya.

Penyebab Ukuran Game Membengkak Melebihi Keterangan App Store

Ukuran unduhan awal di App Store tidak mencerminkan total memori akhir setelah aplikasi dipasang. Pengembang seringkali mewajibkan pengunduhan data lanjutan seperti peta permainan, tekstur grafis, dan paket audio sesudah aplikasi terpasang. Proses instalasi pembaruan juga memerlukan ruang memori sementara sebelum berkas diterapkan ke sistem.

Sebagai contoh, unduhan awal Genshin Impact terlihat relatif kecil di toko aplikasi. Namun saat aplikasi pertama kali dibuka, terdapat paket sumber daya dalam jumlah besar yang harus diunduh. Pengembang menyarankan ketersediaan ruang penyimpanan kosong setidaknya 60GB agar proses pemasangan dan pembaruan berjalan tanpa kendala.

Foto, video beresolusi tinggi, unduhan berkas, serta game lain menggunakan ruang penyimpanan internal yang sama. Ketika proses pengunduhan game terhenti mendadak, faktor utamanya adalah memori internal yang tidak mencukupi, selain kemungkinan kendala koneksi atau gangguan sistem di App Store.

Tips Mencegah Memori Penyimpanan iPhone Cepat Penuh

Agar ruang penyimpanan tetap memadai untuk pembaruan sistem dan game mendatang, terapkan tips berikut:

● Aktifkan format High Efficiency via Pengaturan > Kamera > Format, lalu pilih Efisiensi Tinggi (High Efficiency).

● Atur perekaman video harian pada resolusi 1080p di kecepatan 30fps melalui Pengaturan > Kamera > Rekam Video.

● Bagi pengguna dengan langganan iCloud, aktifkan fitur Optimalkan Penyimpanan melalui Pengaturan > [nama akun] > iCloud > Foto, lalu aktifkan sinkronisasi dan Optimalkan Penyimpanan iPhone. Foto beresolusi asli akan disimpan di awan, sedangkan iPhone hanya menyimpan salinan berukuran kecil.

● Periksa aplikasi dan unduhan konten offline secara berkala, serta sediakan sisa memori cadangan agar pemasangan game dan pembaruan sistem berjalan lancar.
Polisi Rusia Tangkap Tiga Tersangka Peretas VasyGrek dan Bongkar Infrastrukturnya

Aparat penegak hukum Rusia sukses meringkus tiga orang yang diduga kuat sebagai anggota sindikat ancaman siber VasyGrek, sekaligus melumpuhkan seluruh infrastruktur kejahatan milik kelompok tersebut.

Dikenal luas dengan identitas Fluffy Wolf, kelompok penyerang siber ini tercatat memiliki rekam jejak panjang dalam membidik berbagai korporasi di Rusia maupun ranah internasional sejak tahun 2016 silam.

Kementerian Dalam Negeri Federasi Rusia (MVD) mengungkapkan bahwa para anggota komplotan ini "diduga melakukan penggelapan dana secara ilegal dari rekening milik organisasi, serta merancang, menyebarkan, dan mengoperasikan perangkat lunak perusak."

Dalam insiden yang terjadi pada bulan September 2025 dan diungkap oleh kementerian, pelaku melancarkan email phising ke target perusahaan tanpa nama dengan menyamar sebagai surat korespondensi resmi, lalu meminta korban membuka laporan rekonsiliasi yang langsung memicu jalannya program malware berbahaya.

Aksi pembobolan tersebut mengakibatkan kerugian finansial senilai 660.000 rubel atau setara 8.000 dolar AS dari rekening bank perusahaan, di mana sindikat penjahat siber ini langsung memindahkan dana hasil curian ke sejumlah rekening penampung yang telah mereka kendalikan secara penuh.

"Rangkaian penyerangan siber ini memanfaatkan jaringan domain phising berskala luas yang menduplikasi portal web layanan akuntansi dan keuangan, disertai dukungan peladen virtual di luar negeri," tutur MVD. "Piranti kendali jarak jauh tersembunyi tersebut didapatkan langsung dari situs web gelap."

Tindakan penegakan hukum yang tergolong langka ini melibatkan penggeledahan menyeluruh di kediaman para pelaku serta kantor operasional yang mereka manfaatkan. Petugas turut menyita berbagai perangkat komputer, alat komunikasi, dan barang bukti penting lainnya di lokasi kejadian.

Menurut analisis intelijen dari firma keamanan siber Rusia, BI.ZONE dan F6, VasyGrek dikategorikan sebagai kelompok ancaman dengan motif finansial murni yang memperoleh akses masuk awal lewat pengiriman surel pancingan berisi lampiran dokumen keuangan palsu.

Gudang senjata siber mereka diperkuat aneka peranti pencuri data serta trojan komersial siap pakai, mencakup MetaStealer, PureCrypter, PureLogs Stealer, WarZone RAT, XMRig, BurnsRAT, PureHVNC, PureRAT, Pay2Key, dan PowerLoader, hingga aplikasi akses jarak jauh legal semacam Remote Utilities.

Laporan berkala yang dirilis oleh Kaspersky pada pekan ini mencatat kemunculan lebih dari seratus upaya peretasan yang didalangi VasyGrek terhadap institusi di Rusia, Belarusia, dan Kazakhstan sepanjang periode Januari sampai September 2026. Operasi siber ini kedapatan memanfaatkan dokumen umpan guna menyusupkan pintu belakang berbasis Golang yang sanggup mengeksekusi instruksi sewenang-wenang pada sistem terinfeksi.

Gelombang serangan ini memprioritaskan korporasi di sektor pengolahan logam, mitra penyedia bahan baku dan pasokan industri besar, hingga lembaga pemerintahan resmi. Korban lain yang ikut menjadi sasaran meliputi entitas layanan kesehatan, industri perminyakan dan gas, energi terpadu, finansial perbankan, serta sektor pertanian.

"Kelompok ini telah memperluas wilayah serangannya: bila sebelumnya target utama terbatas pada korporasi Rusia, tahun ini entitas bisnis dari Belarusia dan Kazakhstan turut menjadi target incaran," ungkap Nikita Nazarov selaku pimpinan riset ancaman tingkat lanjut di Kaspersky.

"Para pelaku kejahatan menerapkan mekanisme infeksi berlapis dan memanfaatkan infrastruktur layanan digital legal untuk menyimpan modul berbahaya, sebuah taktik jitu guna menyamarkan jejak serta menghambat penyelidikan forensik serangan."

Pengungkapan kasus ini bertepatan dengan temuan BI.ZONE mengenai serbuan siber bertubi-tubi yang menyasar instansi-instansi Rusia menggunakan varian keluarga trojan seperti LxBase RAT, CoreRAT, hingga NightStrike RAT.

Jika LxBase RAT merupakan trojan berbayar bertarif 119 dolar per bulan yang disebarkan via kampanye surat massal, rantai penyusupan CoreRAT mengandalkan surel pancingan bermuatan dropper 7zSFX dan bahasa pemrograman Rust. Aktivitas ini dikaitkan erat dengan kelompok Core Werewolf, yang disinyalir saling terhubung dengan entitas Vortex Werewolf.

Sementara itu, penyebaran malware NightStrike RAT dihubungkan dengan kelompok mantan peretas aktivis yang bertransformasi menjadi spionase siber bernama Insolent Werewolf. Titik akses permulaan diamankan lewat taktik serang ClickFix demi menanamkan peranti NetSupport Manager untuk kendali jarak jauh.

"Kelompok Insolent Werewolf juga mengandalkan Octowave Loader guna menyusupkan implan kerangka kerja pasca-eksploitasi AdaptixC2 dan Havoc ke komputer target," terang BI.ZONE, sembari menambahkan bahwa gudang senjata mereka mencakup trojan remote access lain seperti CapDoor dan NightWire.

"Sebagai RAT yang dirancang dengan bahasa pemrograman C++, NightStrike diduga kuat dikembangkan oleh pembuat NightWire berdasarkan kemiripan gaya penulisan kode. Pemanfaatan kerangka kerja beragam serta piranti lunak kustom buatan sendiri memberi keleluasaan bagi musuh untuk menyesuaikan instrumen penyerangan sesuai kondisi spesifik dan menekan potensi deteksi keamanan."

Ubisoft Berpeluang Akuisisi Arkane Studios Sebelum Batas Waktu Penutupan

Arkane Studios kini menghadapi ancaman pembubaran karena hanya memiliki waktu beberapa pekan guna mendapatkan pemilik baru. Apabila investor tak kunjung ditemukan, operasi studio tersebut dipastikan berhenti.

Sejumlah korporasi raksasa semisal Ubisoft tampak berminat meminang pengembang proyek game Marvel’s Blade itu. Mungkinkah studio kreatif ini terselamatkan sebelum gulung tikar?

Ubisoft Berminat Mengakuisisi Arkane Studios?

Berdasarkan publikasi jurnalis Jason Schreier di Bloomberg, sejumlah korporasi tercatat tengah melayangkan proposal pembelian Arkane Studios. Terdapat tiga entitas bisnis yang terpantau sudah menyodorkan penawaran resmi.

Ubisoft terkonfirmasi sebagai salah satu peminat utama. Di samping tiga korporasi ini, Xbox turut membuka pembicaraan bersama manajemen Arkane terkait opsi pembelian manajemen mandiri, serupa kasus Compulsion Games maupun Double Fine pada periode sebelumnya.

Ketertarikan Ubisoft dinilai masuk akal mengingat kedua entitas industri game ini sama-sama berasal dari Prancis, sehingga rencana akusisi Arkane Studios tergolong rasional.

Kendati proposal sudah diajukan, perwakilan Xbox serta internal Arkane dilaporkan belum menyepakati satupun penawaran masuk. Kendati demikian, Xbox sepenuhnya menyerahkan hak penentuan nasib akhir langsung kepada pimpinan Arkane.

Mengingat tenggat waktu pencarian pemilik anyar kian mepet sampai 13 November 2026 mendatang, Arkane kini berpacu dengan tempo demi menemukan jalan keluar sebelum terkena penutupan.

Simak terus ulasan terkini Gamebrott seputar Berita menarik lainnya hasil karya Javier Ferdano. For further information and other inquiries, you can contact us via [email protected]

Mengenal Perbedaan Refresh Rate dan Frame Rate (FPS) dalam Dunia Gaming

Bagi siapa pun di antara kita yang sering menjelajahi jagat media sosial, tentu sudah tidak asing lagi dengan beragam perbincangan hangat mengenai tingkat kehalusan grafis visual. Baik saat membaca obrolan di forum daring komunitas, ruang obrolan Discord ketika bermain bersama rekan, hingga deretan komentar pada tayangan ulasan perangkat keras komputasi terbaru, topik mengenai keindahan tampilan visual yang mulus senantiasa menjadi pembahasan yang sangat memikat untuk disimak secara mendalam.

Kendati demikian, masih cukup banyak pengguna maupun kalangan gamer yang keliru dalam membedakan dua istilah mendasar yang sesungguhnya memegang peranan krusial pada bidang teknis masing-masing. Dua istilah pokok tersebut tidak lain adalah Refresh Rate serta Frame per Second atau yang secara populer disingkat FPS oleh para pengguna perangkat teknologi.

Keduanya memang saling berkoordinasi secara erat guna mewujudkan tampilan grafis game yang begitu memikat pandangan para pemain, akan tetapi mekanisme pemrosesan maupun sumber kemunculan dari masing-masing konsep tersebut sangatlah berlainan satu sama lain secara mendasar.

Apa yang Membedakan Refresh Rate dan Frame Rate?

Coba bayangkan diri Anda tengah menikmati pertunjukan bioskop konvensional yang digerakkan oleh dua fungsi kerja utama yang berbeda. Kelompok pertama mengemban tanggung jawab untuk menggambar serta menyiapkan rentetan helai visual dengan kecepatan luar biasa tinggi, sementara kelompok berikutnya memiliki tugas utama memancarkan susunan gambar tersebut langsung ke bidang layar proyeksi. Apabila Anda masih kerap mengalami kerancuan dalam memahami mana komponen yang memproduksi citra visual dan mana perangkat yang menampilkan hasil olahan tersebut, ulasan komprehensif berikut ini akan menjabarkan seluruh seluk-beluknya secara gamblang agar tidak ada lagi keraguan yang tersisa dalam benak Anda.

Metode paling sederhana untuk mencerna disparitas kedua konsep ini berawal dari pemilahan siapa pihak penghasil materi gambar dan siapa perangkat penampil medianya. Frame per Second atau FPS merujuk pada kuantitas bingkai grafis yang dapat diciptakan serta diproses langsung oleh komponen internal komputer Anda, utamanya melalui sinergi kerja antara unit prosesor sentral (CPU) serta kartu pemroses grafis (GPU).

Tatkala kapabilitas spesifikasi komputer atau konsol permainan yang Anda gunakan bertambah bertenaga, kuantitas bingkai visual yang berhasil diproses setiap satuan detik pun akan kian melimpah. Oleh sebab itu, angka keluaran FPS memiliki karakter yang sangat fleksibel sekaligus dinamis, di mana nilainya bisa melonjak tinggi ketika karakter berada di kawasan permainan yang lengang, kemudian seketika merosot drastis tatkala skenario pertempuran berubah menjadi sangat sengit dan dipenuhi oleh rentetan efek ledakan partikel di layar.

Sebaliknya, Refresh Rate merupakan tolok ukur kapabilitas mekanis fisik dari monitor atau panel display yang Anda gunakan untuk melakukan pembaruan visual gambar setiap detiknya, yang dinilai melalui satuan standar Hertz (Hz). Apabila panel layar yang Anda operasikan memiliki spesifikasi sebesar 144Hz, hal itu mengindikasikan bahwa monitor Anda secara konsisten serta berkala merefresh materi gambar sejumlah 144 kali dalam rentang waktu satu detik, terlepas dari apakah sistem komputer tengah memproses permainan berat ataupun cuma sekadar memajang gambar latar belakang desktop yang pasif.

Secara ringkas, FPS mencerminkan berapa kuantitas bingkai gambar yang berhasil dikirimkan oleh unit GPU Anda, sedangkan Refresh Rate merupakan batasan paling maksimal terkait berapa banyak frame visual yang mampu ditampilkan oleh permukaan monitor ke arah pandangan mata setiap penggunanya.

Menjaga Keseimbangan Menjadi Kunci Penting

Supaya sajian grafis Anda benar-benar mampu menyuguhkan performa yang optimal tanpa terganggu kendala teknis berupa visual yang terpotong-potong dan membuat mata lelah, kedua variabel performa tersebut idealnya harus beroperasi dalam kondisi yang selaras. Bayangkan sebuah situasi di mana unit pengolah grafis milik Anda sanggup melontarkan kemampuan dahsyat hingga menembus angka 200 FPS dalam permainan kompetitif tembak-menembak berkecepatan tinggi, namun panel layar yang Anda fungsikan hanyalah monitor kerja standar yang dibatasi oleh kemampuan laju penyegaran 60Hz semata.

Kondisi yang niscaya terjadi ialah monitor Anda bakal kewalahan dan dipaksa untuk menayangkan beberapa serpihan frame visual secara bersamaan dalam satu siklus penyegaran layar, yang pada akhirnya memicu gangguan grafis yang kerap dinamai sebagai fenomena screen tearing. Di sisi sebaliknya, mengalokasikan dana demi menebus monitor gaming mutakhir berkecepatan 240Hz pun akan terkesan sangat tidak efisien apabila konfigurasi jeroan PC Anda cuma sanggup mengolah beban permainan pada rentang 30 hingga 40 FPS saja.

Dampak langsung dari keselarasan kedua faktor teknis ini bakal semakin kentara ketika Anda menjalankan game bertempo sangat cepat. Tatkala capaian FPS tinggi mampu disinkronkan secara presisi dengan monitor yang memiliki Refresh Rate tinggi pula, pergerakan visual figur permainan, rotasi bidang kamera, hingga tingkat responsivitas kursor tetikus akan terpantau jauh lebih kilat serta mengalir amat lancar tanpa jeda.

Keunggulan semacam ini bukan hanya sekadar memanjakan kualitas visual, melainkan juga secara teknis sanggup menyuplai keunggulan respons pergerakan yang sangat menentukan bagi para atlet esports di kancah kompetitif profesional. Namun demikian, jika Anda merupakan tipe penikmat permainan santai yang lebih gemar mengeksplorasi dunia petualangan naratif dengan pengaturan kualitas visual tertinggi, kestabilan angka pada tingkatan 60 FPS menggunakan panel monitor konvensional sebenarnya telah sangat memadai untuk memberikan kenyamanan bermain yang maksimal.

Itulah rangkuman padat nan jelas seputar disparitas fundamental antara tingkat penyegaran layar monitor dan FPS yang diproduksi oleh jeroan perangkat keras gaming milik Anda. Lewat penjabaran ini, Anda diharapkan tidak lagi mengalami kebingungan tatkala menelaah tabel lembar spesifikasi layar monitor anyar atau saat menyesuaikan konfigurasi menu grafis di dalam permainan favorit Anda. Lantas, bagaimanakah status konfigurasi perangkat gaming yang Anda miliki sekarang, apakah rasio FPS dan kemampuan Refresh Rate layar Anda sudah berjalan secara berimbang dan serasi?

Temukan sajian informasi menarik lainnya seputar dunia Tech maupun deretan tulisan setema yang tak kalah informatif di Gamebrott dari Andi. Untuk permohonan informasi lebih mendalam dan kebutuhan kerja sama lainnya, Anda dapat mengontak kami via [email protected].

Sistem Produksi Chainstack Dibobol Hacker, Data Pelanggan dan Hash Kata Sandi Bocor

Penyedia infrastruktur blockchain Chainstack pada hari Selasa mengumumkan bahwa perusahaannya telah menjadi sasaran serangan siber yang memungkinkan pihak tidak berwenang menyusup ke sejumlah bagian dari infrastruktur internal mereka.

Insiden keamanan ini diperkirakan merupakan bagian dari kampanye serangan berskala masif berbasis kecerdasan buatan (AI) yang mulai terungkap ke publik sejak pekan lalu.

"Seorang penyerang eksternal memperoleh akses tidak sah ke sebagian infrastruktur Chainstack melalui komponen pihak ketiga," jelas pihak perusahaan. "Kami mendeteksi intrusi tersebut, memutus seluruh jalur akses, dan kini sedang memperketat keamanan sistem kami."

Berdasarkan kronologi kejadian yang dirilis oleh manajemen Chainstack, pelaku penyerangan awalnya berhasil menyusup ke lingkungan pengembangan pada tanggal 26 Oktober 2026, lalu meningkatkan hak akses mereka hingga menembus "beberapa bagian dari lingkungan produksi kami."

Aktivitas ilegal tersebut kemudian berhasil diidentifikasi pada tanggal 31 Oktober 2026, dan akses penyerang langsung dinonaktifkan secara total pada hari yang sama, menurut catatan resmi perusahaan.

Sebagai dampak dari pembobolan digital ini, pelaku ancaman dilaporkan sempat mengakses basis data yang menyimpan rincian informasi akun pelanggan, mencakup nama organisasi, identitas pemilik akun, alamat email anggota tim yang terdaftar di platform Chainstack, hingga hash kata sandi.

"Peretas tersebut juga sempat memiliki akses ke sistem yang menyimpan kredensial node," ungkap Chainstack. "Kami memang belum menemukan indikasi bahwa kredensial itu telah dibaca, namun kami memperlakukannya seolah-olah telah terekspos dan meminta seluruh pelanggan untuk segera merotasinya."

Selain memperbarui kredensial node, pelanggan juga sangat disarankan untuk membuat ulang kunci API platform, mengganti kata sandi akun — termasuk pada layanan pihak ketiga lainnya jika menerapkan kata sandi serupa — serta meningkatkan kewaspadaan penuh terhadap kemungkinan munculnya upaya phishing.

Meskipun pihak Chainstack tidak membeberkan detail operasional penyerang secara mendalam, insiden ini dinilai memiliki kemiripan pola dengan operasi siber kelompok yang berafiliasi dengan China saat menargetkan entitas bernilai tinggi menggunakan kerangka kerja ARTEX.

WorkOS Turut Menjadi Sasaran ARTEX

Kabar pembobolan ini mencuat bersamaan dengan langkah penyedia platform API, WorkOS, yang turut membeberkan insiden keamanan terkait penggunaan kerangka kerja agen AI otonom serupa guna melancarkan serangan siber. Gangguan yang terdeteksi pada 30 Oktober 2026 ini beruntung hanya terbatas pada sistem operasional GTM, serta tidak berdampak ke sistem produksi inti maupun data platform milik para pelanggan.

Adapun data yang sempat disentuh meliputi –

Pelanggaran data ini mencerminkan tren kejahatan digital baru, di mana agen kecerdasan buatan kian rutin dikerahkan demi merancang skema peretasan presisi dan mengotomatiskan tiap fase penyusupan jaringan secara efektif.

"Teknologi ini secara signifikan mendongkrak laju sekaligus volume serangan yang memanfaatkan celah rapuh seperti aplikasi terbuka dan kredensial curian," tutur WorkOS. "Situasi ini menuntut pentingnya perbaikan tepat waktu dan sistem observasi komprehensif yang sanggup menghubungkan tiap aktivitas mencurigakan lintas sistem."

Pada pekan sebelumnya, entitas analitik blockchain Chainalysis juga mengungkap deteksi mengenai "aktor eksternal yang menerapkan teknik agensial ofensif" untuk menyusup ke sistem dan perangkat kerja internal perusahaan. Terhitung mulai tanggal 2 November 2026, perusahaan tersebut secara proaktif mematikan layanan produk Reactor dan Data Solutions dari jaringan publik.

"Kami saat ini memantau sistem-sistem tersebut dengan sangat intensif atas segala keanehan dan akan terus memperbarui keterangan valid agar Anda dapat menetapkan keputusan terbaik untuk bisnis," ujar Chainalysis.

Korban lain yang ikut dihantam operasional ARTEX yakni Dutch Institute for Vulnerability Disclosure (DIVD). Serangan bertanggal 21 September 2026 itu memanfaatkan sepasang celah keamanan zero-day pada sistem tiket open-source Zammad (CVE-2026-102489 dan CVE-2026-102490), yang memberi ruang bagi pelaku untuk eskalasi hak istimewa, eksekusi kode jarak jauh, serta eksfiltrasi data penting.

Bethesda Resmi Umumkan Subjudul The Elder Scrolls VI Usai Penantian 8 Tahun

Sudah lebih dari delapan tahun lamanya sejak proyek The Elder Scrolls VI milik Bethesda pertama kali diumumkan secara terbuka. Sepanjang rentang waktu tersebut, kabar terkait proses produksinya amat sangat minim meski kehadirannya amat diantisipasi oleh para penggemar setia.

Tanpa diduga, pihak pengembang mendadak membagikan subjudul resmi bagi gim ini lewat cuplikan teaser singkat berdurasi satu menit, yakni The Elder Scrolls VI: Sentinel.

Kendati video tersebut belum menyajikan rincian mendalam, publik dapat mengantisipasi bahwa Bethesda bakal segera memperlihatkan progres pengerjaan The Elder Scrolls VI: Sentinel. Terlebih lagi, sebelumnya telah beredar aneka rumor dan analisis yang memprediksi judul ini ditargetkan rilis menjelang penghujung tahun 2028.

Alasan di Balik Penamaan The Elder Scrolls VI: Sentinel

Bagi gamer yang familier dengan waralaba The Elder Scrolls, penentuan judul tambahannya memang kerap kali memakai nama wilayah, selain seri orisinalnya (Arena) serta instalasi keempat (Oblivion).

Kisah seri keenam ini diperkirakan bakal berpusat di kota Sentinel, pusat pemerintahan dari provinsi Hammerfell yang terletak di sebelah barat daya Skyrim. Tampilan gulungan kuno berbalut pasir dalam rekaman singkat itu juga selaras dengan karakteristik teritorialnya yang membentang padang pasir paling luas di Tamriel.

Wilayah kota Sentinel sejatinya telah dapat dijelajahi pada gim Elder Scrolls Online (karya Zenimax Online Studio yang dirilis Bethesda) sedari peluncuran perdananya pada tahun 2014 lalu. Cukup memikat menanti sejauh mana perbedaan format petualangan singleplayer ini jika dibandingkan dengan edisi online-nya.

Bagaimanakah penilaianmu seputar pengumuman terbaru ini, brott? Jangan ragu bagikan opini pribadimu di kolom komentar.

Simak terus ulasan informatif lain serta tulisan menarik lainnya dari Andy Julianto. Hubungi [email protected] untuk pertanyaan lanjutan maupun kebutuhan informasi lainnya.

Aktivitas Mencurigakan Terdeteksi, mSecure Imbau Pengguna Segera Ganti Password dan Atur Ulang 2FA

Para pengguna aplikasi pengelola kata sandi mSecure kini diminta untuk segera mengambil tindakan guna mengamankan data rahasia yang tersimpan di dalamnya, termasuk mengganti kata sandi, mengatur ulang autentikasi dua faktor (2FA), serta mencabut kunci sandi (passkeys).

Peringatan keamanan tersebut disampaikan melalui sebuah surat elektronik resmi yang dikirimkan pada tanggal 3 November atas nama pihak pengembang, mSeven Software. Pemberitahuan itu menyatakan bahwa perusahaan baru saja mendeteksi adanya aktivitas mencurigakan yang berkaitan dengan aplikasi tersebut, namun tidak merinci insiden spesifik apa yang sebenarnya terjadi atau apakah data pengguna yang tersimpan telah bocor ke pihak luar.

Dalam pesan tersebut, dijelaskan bahwa pengumuman dikirimkan kepada pelanggan mSecure yang masih aktif maupun mantan pengguna. Salah seorang pelanggan yang memperoleh email tersebut kemudian membagikan salinan teksnya ke sebuah utas di forum bantuan resmi mSecure pada tanggal 3 November.

Hingga batas waktu 18.00 UTC pada 3 November, pihak mSeven belum merilis pernyataan atau keterangan apa pun terkait pesan peringatan tersebut di akun media sosial X dan Facebook resmi mSecure. Selain itu, belum ada satu pun staf pengembang yang memberikan tanggapan di dalam utas forum bantuan tersebut.

Email itu memaparkan bahwa mSeven telah memulai proses penyelidikan internal, menjalankan serangkaian tindakan mitigasi untuk membatasi dampak masalah, serta menggandeng para pakar keamanan siber eksternal. Kendati demikian, pesan itu tidak menyebutkan infrastruktur sistem mana saja yang terdampak, waktu pasti terjadinya insiden, apakah gangguan tersebut sudah sepenuhnya dihentikan, maupun total jumlah individu yang menerima peringatan tersebut.

Aplikasi mSecure sendiri memiliki kapabilitas sinkronisasi brankas data melalui mSecure Cloud, Dropbox, iCloud, ataupun jaringan Wi-Fi. Surat peringatan tersebut sama sekali tidak menerangkan apakah metode sinkronisasi tertentu yang dipilih pelanggan memengaruhi tingkat risiko.

Pada versi mSecure 7, layanan ini sanggup menyimpan passkeys dan kode 2FA di dalam brankas bersama kata sandi reguler, khusus bagi paket Essentials ke atas. Instruksi dalam email tersebut difokuskan pada upaya mengamankan data yang berada di mSecure. Kendati demikian, pesan tidak menjelaskan apakah instruksi 2FA dan passkey itu mencakup kredensial yang tersimpan di dalam brankas, akses login akun mSecure itu sendiri, atau keduanya.

Pihak mSecure selama ini menegaskan bahwa data brankas selalu dienkripsi langsung pada perangkat pengguna sebelum proses sinkronisasi berjalan, sehingga staf pengembang pun diklaim tidak memiliki akses ke data tersebut.

Namun, pada mSecure versi 6.1.5 untuk sistem operasi Android, mSeven secara teori sempat berpotensi mengakses data yang tersimpan, berdasarkan laporan riset Kantor Federal Jerman untuk Keamanan Informasi (BSI) yang dirilis pada Desember 2025. Pengujian BSI tersebut hanya dilakukan terhadap versi spesifik itu, dan kondisinya bisa saja berubah seiring pembaruan perangkat lunak berikutnya.

Email peringatan tidak merinci apakah aktivitas mencurigakan tersebut telah menjangkau data brankas pengguna atau kunci pengaman yang melindunginya.

Langkah yang Diminta Melalui Email

Surat tersebut menyajikan langkah pengamanan sebagai anjuran opsional, tanpa menentukan akun mana yang mesti didahulukan atau rincian tata cara menjalankannya. Surel itu juga tidak menjelaskan apakah para pengguna sebaiknya tetap memanfaatkan mSecure, termasuk untuk menyimpan kata sandi baru mereka.

Tercatat hingga pukul 18.00 UTC pada 3 November, rilis mSecure paling mutakhir untuk iPhone di Apple App Store adalah versi 7.1.0 yang dipublikasikan pada 23 Oktober.

Red Hat Tambal Celah Kritis TCP Linux Skor 9.8, Pembaruan Ubuntu Masuk Tahap Uji Coba

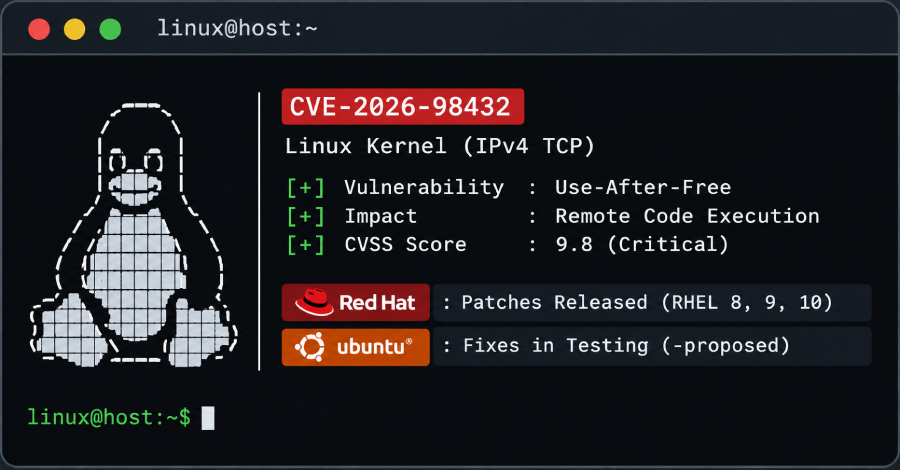
Pembaruan kernel resmi guna mengatasi kerentanan use-after-free pada kode IPv4 TCP kernel Linux kini sudah diluncurkan untuk platform Red Hat Enterprise Linux 8, 9, serta 10. Di sisi lain, paket perbaikan dari Ubuntu bagi tiga rilis dukungan jangka panjang terbarunya saat ini masih tertahan di saluran pengujian opsional tanpa adanya kepastian tanggal peluncuran ke kanal pembaruan reguler.

Celah keamanan yang diidentifikasi dengan kode CVE-2026-98432 ini dapat diakses secara langsung oleh penyerang jarak jauh tanpa autentikasi, serta berpotensi besar memicu eksekusi kode jarak jauh (RCE), menurut konfirmasi dari pihak Red Hat dan Canonical.

Tim CVE internal kernel Linux menetapkan tingkat keparahan cacat ini pada angka 9.8 dari skala 10 pada metrik CVSS. Red Hat, yang awalnya sempat memberikan peringkat Moderate dengan skor 5.9, telah merevisi penilaiannya menjadi 9.8 dan sekarang melabelinya sebagai kategori Kritis. Kerentanan ini telah bersarang di dalam sistem operasi sejak peluncuran Linux 4.4, sementara perbaikan hulu (upstream) sebenarnya telah mendarat sejak bulan Oktober.

Bagaimana Celah Ini Bekerja

Ketika sebuah mesin peladen menerima permintaan sambungan IPv4 TCP yang masuk, kernel sistem langsung menyalurkan opsi IP dari permintaan awal menuju soket baru tanpa melakukan proses penyalinan data. Apabila pihak klien mengirimkan kembali permintaan sambungannya sementara prosesor lain masih membaca rangkaian opsi tersebut, kernel berisiko membaca blok memori yang sebenarnya sudah dibebaskan.

Aktor ancaman dapat memicu kondisi perlombaan data (race condition) tersebut cukup dengan mengirimkan paket permintaan sambungan yang memuat opsi IPv4 Record Route atau Timestamp ke sembarang port TCP yang sedang aktif mendengarkan. Penyerangan ini tidak membutuhkan akses login sama sekali. Sementara itu, jalur utama protokol IPv6 dipastikan tidak terpengaruh oleh kelemahan ini.

Red Hat secara resmi menggulirkan pembaruan RHSA-2026:93414 untuk RHEL 8, RHSA-2026:93412 untuk RHEL 9, serta RHSA-2026:93413 untuk RHEL 10 pada 1 November. Pengguna diwajibkan melakukan pemulaian ulang sistem (reboot) setelah proses pemasangan pembaruan tersebut selesai dilakukan.

Canonical menyatakan pada 2 November bahwa solusi tambalan bagi distribusi Ubuntu 22.04 LTS, 24.04 LTS, dan 26.04 LTS masih berada pada kantong direktori -proposed, yaitu kanal pengujian berbasis persetujuan pengguna. Seluruh paket perangkat lunak di dalam kanal tersebut tidak akan terpasang secara otomatis ke sistem.

Canonical menjalankan serangkaian pengujian pembaruan kernel pada lebih dari 2.000 perangkat keras dan peladen bersertifikat sebelum mendistribusikannya secara luas ke saluran rilis stabil, dan hingga kini belum ada penetapan jadwal peluncuran resmi.

Bagi para administrator sistem yang memerlukan pembaruan ini sebelum diedarkan secara umum dapat mengaktifkan repositori -proposed dan memasang paket pembaruan kernel dengan mengeksekusi perintah yang ditentukan.

Guna memastikan apakah sistem operasi telah menjalankan kernel yang telah diamankan, pengelola cukup mencocokkan hasil keluaran perintah uname -r dengan rincian nomor versi yang tercantum pada tabel informasi rilis.

Versi lawas seperti Ubuntu 20.04, 18.04, dan 16.04 tercatat belum menerima perbaikan sama sekali. Edisi lama ini membutuhkan skema Expanded Security Maintenance yang tersedia melalui langganan Ubuntu Pro.

Varian kernel khusus seperti Cloud, FIPS, serta real-time untuk sistem Ubuntu masih berstatus dalam pengerjaan sebagaimana tertera pada halaman rilis CVE Ubuntu dengan daftar target versi, namun artikel blog resmi Canonical hanya mencakup kernel standar.

Langkah Mitigasi Sementara

Red Hat menerbitkan panduan aturan nftables pada 30 Oktober yang berfungsi membuang paket masuk IPv4 TCP yang membawa opsi IP tambahan. Aturan penyaringan ini mampu memblokir metode pemicu race condition yang telah diketahui, tetapi tidak dapat menangkal eksploitasi seutuhnya serta berisiko mengganggu beban kerja aplikasi yang membutuhkan parameter opsi IPv4, jelas Red Hat.

Penyaringan lalu lintas tersebut hanya bekerja efektif pada mesin host tempat aturan dimuat. Komunikasi data antarkontainer yang berjalan pada host yang sama masih dapat melewati filter ini, ungkap salah seorang anggota tim kernel CIQ melalui milis oss-security.

Beberapa sumber menyarankan langkah penonaktifan Multipath TCP (MPTCP) sebagai solusi pencegahan sementara. Padahal letak kelemahan berada pada alur kerja IPv4 TCP, bukan di dalam MPTCP, sehingga anjuran tersebut dianggap kurang memadai oleh Canonical. "The Ubuntu Security Team believes that security updates are the only appropriate mitigation."

Status Eksploitasi Saat Ini

Hingga saat ini belum ada laporan serangan nyata dari vendor, tim tanggap insiden (CERT), maupun tim CVE kernel Linux. Celah ini juga belum terdaftar di katalog Kerentanan yang Dieksploitasi (KEV) milik CISA hingga terbitan 30 Oktober.

Anthropic pada 27 Oktober mengungkapkan bahwa model riset internal Claude berhasil merancang kode eksploitasi root jarak jauh pada peladen Linux berkemampuan MPTCP tanpa kredensial dan tanpa interaksi pengguna. Pada simulasi konsep tersebut, pembocoran alamat kernel memakan waktu 48 menit dan pembukaan shell root tuntas dalam 5 menit berikutnya. Anthropic memutuskan untuk tidak mempublikasikan kode eksploitasi itu.

Kode pembuktian konsep awal yang memicu race condition serta mendeteksi pemantulan memori bebas oleh kernel dalam paket SYN-ACK telah beredar di GitHub, tanpa menyertakan fungsi eksekusi kode berbahaya.

Amazon Linux menilai celah ini dengan skor 8.1 berstatus Important, menyatakan dampak utamanya adalah crash dengan kemungkinan kerusakan memori. Debian, Oracle Linux, dan SUSE telah melepas tambalan pada Oktober, sedangkan Amazon Linux menambal seluruh paket antara 24 hingga 30 Oktober.

Perbedaan iPhone HDC dan iPhone Inter yang Perlu Diketahui Pembeli

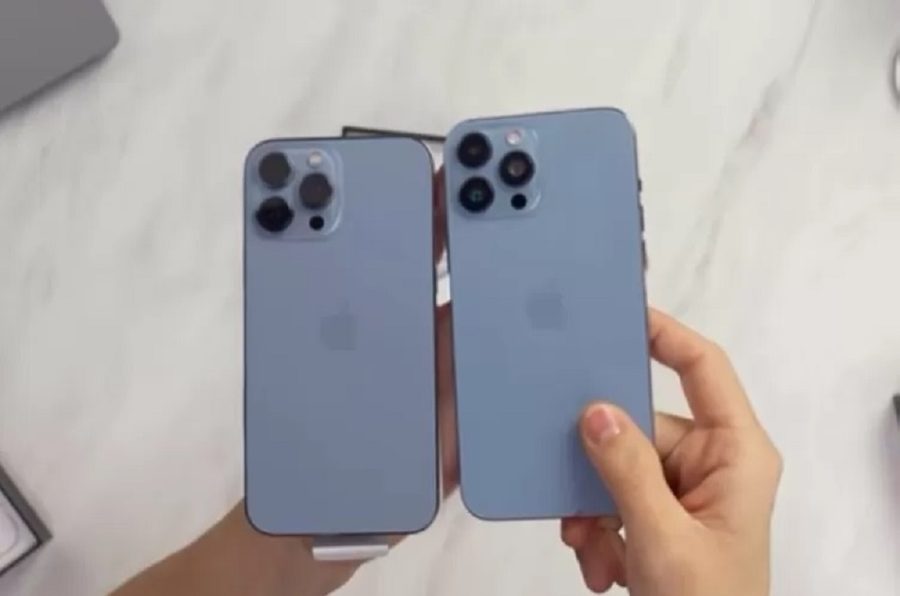
JAKARTA – Banyak calon konsumen yang mempertanyakan apa sebenarnya perbedaan antara iPhone HDC dan iPhone inter. Keraguan ini kerap timbul saat seseorang tertarik dengan banderol miring iPhone inter, tetapi merasa waswas bakal memperoleh barang tiruan. Kenyataannya, iPhone inter dan iPhone HDC merupakan dua kategori barang yang sama sekali tidak sama.

Lalu, apa sajakah hal mendasar yang membedakan iPhone HDC serta iPhone inter? Simak ulasan mendalam tentang perbedaannya berikut ini seperti yang telah dihimpun dari aneka sumber tepercaya.

1. Apa Itu iPhone HDC?

Sebutan HDC adalah kependekan dari High Detail Copy (atau kerap pula dipahami sebagai Handphone Copy). Istilah teknis ini mengacu langsung pada gawai tiruan atau replika yang sengaja menjiplak produk orisinal buatan Apple. Kehadiran gawai palsu semacam ini dipicu oleh banderol perangkat Apple resmi yang tergolong tinggi, sehingga dimanfaatkan oknum nakal demi meraup keuntungan lewat pembuatan replika berharga sangat terjangkau. Makin mewah kelas sebuah gawai, makin terbuka kesempatan pihak tak beritikad baik untuk memproduksi tiruannya.

Secara fisik luar, wujud iPhone HDC umumnya dibuat sangat menyerupai barang asli, kendati mutu komponen di dalamnya jelas bertolak belakang. Demi mengelabui para calon pembeli, oknum pedagang curang sering mempromosikannya sebagai produk seken alias bekas pakai, walaupun barang yang ditawarkan sesungguhnya adalah replika total.

2. Apa Itu iPhone Inter?

Sangat kontras dengan varian HDC, unit iPhone inter bukanlah ponsel tiruan. Perangkat ini sejatinya merupakan ponsel asli produksi Apple yang dulunya dipergunakan atau dipasarkan di pasar mancanegara, sehingga mayoritas berstatus gawai bekas dengan performa yang masih prima. Produk ini diedarkan lewat jalur distribusi nonresmi, bukan melalui gerai distributor resmi seperti iBox. Wilayah asalnya sangat bervariasi, meliputi kawasan Amerika Serikat, Jepang, Korea Selatan, Singapura, sampai Inggris.

Lantaran masuk ke Tanah Air di luar jalur resmi, unit iPhone inter pada dasarnya belum memiliki nomor identitas perangkat atau IMEI yang terdata pada basis data pemerintah Indonesia. Walau demikian, tidak lantas seluruh unit inter berstatus ilegal. Ada pula penjual yang menaati regulasi kepabeanan secara tertib sehingga IMEI gawai tersebut berhasil terdaftar resmi. Sudah tentu, banderol unit legal semacam ini dipatok lebih mahal ketimbang unit yang belum terdaftar.

3. Perbedaan iPhone HDC dengan iPhone Inter

Faktor pembeda paling vital terletak pada keaslian perangkat kerasnya. Model iPhone inter dipastikan merupakan buatan asli Apple dari luar negeri, sedangkan iPhone HDC berstatus murni barang tiruan. Dari titik inilah problem yang dihadapi masing-masing pengguna bakal berlainan. Pemilik iPhone inter lazimnya hanya berhadapan dengan urusan legalitas IMEI serta klaim garansi, sementara pembeli varian HDC mesti menanggung risiko mutu komponen yang tidak jelas mutunya.

Untuk pengguna iPhone inter, problem utama berpusat pada status IMEI dan garansi. Perangkat yang datanya belum masuk ke sistem pemerintah terancam mengalami pemblokiran jaringan dari penyedia kartu SIM lokal. Tak cuma itu, fasilitas garansi dari distributor resmi di Indonesia dipastikan hangus. Meski begitu, pengguna dapat mengurus registrasi nomor IMEI ini sendiri melalui portal Bea Cukai supaya bisa kembali terkoneksi dengan jaringan seluler lokal.

Petunjuk keaslian lain bisa dilihat lewat label kode wilayah perangkat. Setiap iPhone inter membawa kode khas menurut negara asalnya, contohnya kode LL/A untuk pasar Amerika Serikat, kode ZP/A untuk Hong Kong, serta kode ZA/A untuk Singapura.

Walaupun perlindungan purnajual resminya tidak dapat dipakai di gerai lokal, iPhone inter sepenuhnya tetap berstatus gawai Apple orisinal. Situasi ini amat berbanding terbalik dengan iPhone HDC yang dari awal perakitan memang tidak pernah dibekali garansi resmi Apple. Hal tersebut amat wajar mengingat perangkat palsu ini bukan buatan Apple, sehingga deretan nomor seri perangkatnya mustahil terbaca pada sistem Apple. Dampaknya, jika sewaktu-waktu mengalami gangguan teknis, pengguna sama sekali tidak punya akses untuk mengajukan klaim perbaikan resmi.

Itulah deretan perbedaan mendasar antara iPhone HDC dan iPhone inter. Sekarang Anda tidak perlu khawatir lagi bahwa iPhone inter merupakan barang tiruan, sebab gawai tersebut adalah unit original yang hanya dibedakan oleh saluran distribusinya. Asalkan Anda cermat memeriksa kondisi unit dan memverifikasi status IMEI sebelum bertransaksi, Anda bisa memboyong gawai idaman dengan biaya yang jauh lebih terjangkau.

(Rahman Asmardika)

Celah Keamanan BTCPay Server Dieksploitasi Peretas untuk Menguras Aset Kripto dari Hot Wallet

BTCPay Server, sebuah platform pemroses pembayaran mata uang kripto open-source berbasis self-hosted, secara resmi mengimbau para penggunanya untuk segera memasang pembaruan perangkat lunak terkini menyusul adanya laporan pencurian Bitcoin dan Litecoin dari hot wallet pada sistem yang masih memakai versi lama.

"Hasil investigasi mendalam kami menemukan fakta bahwa rentetan serangan siber ini menyasar server yang menjalankan BTCPay Server versi 2.4.1 (dirilis pada 23 Juli 2026) atau versi di bawahnya," terang perwakilan BTCPay Server. "Para pelaku kejahatan siber menggunakan metode baru yang berbeda dalam mengeksploitasi kerentanan yang sebenarnya telah diperbaiki pada versi 2.4.2, yang diluncurkan pada 7 Agustus 2026."

Bagi siapa pun yang mengoperasikan versi 2.4.1 atau varian yang lebih lawas, pihak pengembang merekomendasikan pemindahan sistem ke server anyar yang benar-benar bersih serta memperbarui dompet digital, bahkan ketika pengguna belum mendeteksi adanya aktivitas transaksi mencurigakan atau kehilangan saldo. Apabila dana telah raib atau timbul kecurigaan bahwa hak akses telah disusupi secara ilegal, pengguna diwajibkan menganggap seluruh mesin komputasi beserta seluruh kunci rahasia yang tersimpan di dalamnya telah disusupi sepenuhnya, lalu wajib mematuhi panduan pemulihan sistem secara menyeluruh.

Hingga saat ini, belum diketahui secara persis kapan komplotan penyerang mulai melancarkan aksi eksploitasi celah ini, kendati sejumlah pemberitahuan dan keluhan dari korban mulai bermunculan ke ranah publik sekitar 1 November 2026.

Lewat keterangan resmi di media sosial X, BTCPay Server menyatakan bahwa hingga kini tidak ditemukan "laporan kredibel" terkait insiden pengurasan hot wallet dari kalangan pengguna yang telah memperbarui sistem ke rilis terkini 2.4.7. Rilis terbaru ini secara khusus menambal satu kerentanan tingkat kritis serta sejumlah celah berisiko sedang yang sebelumnya ditemukan berkat piranti pemindai OSS milik Anthropic.

Guna meningkatkan kewaspadaan publik, tim pengembang BTCPay Server turut merilis dua alamat dompet kripto yang terkonfirmasi berkaitan langsung dengan rangkaian aksi pencurian tersebut.

"Jika aktivitas bisnis harian Anda memang menuntut penggunaan hot wallet, simpanlah dana secukupnya saja untuk kebutuhan operasional pada server tersebut, lalu transfer sisa saldo yang ada menuju dompet yang private key pengeluarannya disimpan aman secara offline di luar server," tegas pengembang.

"Apabila Anda mengoperasikan BTCPay Server melalui jasa pihak ketiga penyedia hosting, instans server Anda kemungkinan telah dimatikan secara otomatis sebagai langkah preventif guna mencegah versi lama dieksploitasi oleh pelaku kejahatan," imbuhnya.

Sebelumnya pada bulan Agustus 2026, pihak penyedia mengumumkan bahwa sebuah kerentanan kritis telah dijadikan senjata oleh peretas untuk membawa kabur simpanan milik beberapa pemakai. Problem keamanan yang berpotensi melanda seluruh varian sistem tersebut sebenarnya telah ditambal lewat kehadiran versi 2.4.2. Kendati demikian, masih belum terbukti apakah gelombang peretasan terbaru ini berasal dari celah cacat program yang identik.

"Celah tersebut memungkinkan penyerang jarak jauh tanpa autentikasi memperoleh berkas kredensial .macaroon untuk LND, suatu implementasi dari jaringan Lightning Network," jelas mereka dalam peringatan resmi pada Agustus lalu. "Kredensial tersebut dapat disalahgunakan untuk mengambil kendali penuh atas node LND dan memindahkan saldo kripto secara leluasa. Rentetan serangan yang kami evaluasi kala itu hanya menargetkan berkas dengan ekstensi .macaroon."

Peristiwa pembobolan ini terjadi beriringan dengan maraknya serangkaian kejahatan siber di ekosistem kripto internasional, termasuk rekor kerugian fantastis sebesar $6,43 miliar dari bursa Binance yang didalangi oleh aktor peretas asal Korea Utara. Pada hari yang sama, platform pasar prediksi ternama Polymarket terpaksa membekukan seluruh proses perdagangan seusai diguncang insiden eksploitasi senilai $2,65 juta akibat kompromi keamanan pada software buatan DebugBear.

Produsen dompet perangkat keras Trezor turut mengeluarkan peringatan dini seusai menerima laporan pengungkapan kerentanan mengenai adanya implan fisik ilegal pada varian Trezor Safe 5 yang dibeli dari gerai CryptoBilis pada Agustus 2026. Aksi pembajakan tersebut diduga kuat merupakan bagian dari skema serangan rantai pasok terencana, di mana sejumlah unit perangkat keras yang didistribusikan melalui reseller pihak ketiga sengaja dimodifikasi fisiknya demi mencuri seed phrase milik pengguna untuk kemudian menguras isi asetnya.

Mercado Bitcoin Umumkan Insiden Pelanggaran Keamanan

Pada hari Senin, platform bursa pertukaran kripto terbesar di Brasil, Mercado Bitcoin, secara resmi mengumumkan penutupan sementara seluruh transaksi deposit dan penarikan menyusul timbulnya insiden pembobolan keamanan yang mengakibatkan raibnya dana senilai $49 juta.

"Saat ini, estimasi total aset yang terimbas mencapai sekitar $38 juta," terang perwakilan Mercado Bitcoin lewat unggahan di akun resmi X mereka. "Melalui koordinasi cepat bersama komunitas mata uang kripto serta mitra strategis utama kami – meliputi Tether, Circle, Paxos, BRL1, dan Chainalysis – kami telah sukses membekukan aset sebesar US$ 11 juta."

"Nominal dana lain yang memenuhi kriteria pemblokiran telah kami petakan, dan langkah mitigasi guna mengisolasi dampak kerugian terus dijalankan secara intensif. Pemulihan operasional layanan secara utuh baru akan dilaksanakan apabila seluruh standar keamanan terpenuhi, dan jadwal resminya akan dipublikasikan secara eksklusif lewat kanal komunikasi resmi kami."

Chief Executive Officer (CEO) Tether, Paolo Ardoino, menegaskan bahwa pihaknya selaku penerbit stablecoin telah berhasil membekukan simpanan lebih dari 4,5 juta USDT yang terbukti memiliki keterkaitan erat dengan tindak kejahatan tersebut.

Page 12 of 68

Powered by WordPress & Theme by Anders Norén