Menanti Sosok CJ di GTA 6: Rumor atau Kenyataan?

JAKARTA – Sosok Carl Johnson alias CJ tetap menjadi figur sentral dalam sejarah Grand Theft Auto lewat perannya di GTA San Andreas. Karakter legendaris ini sangat melekat di ingatan para gamer, sehingga kehadirannya kerap dinantikan kembali. Antusiasme serupa selalu menyeruak setiap kali perkembangan seputar GTA 6 mencuat ke publik.

Apakah CJ benar-benar kembali hadir di GTA 6? Berikut ulasan lengkap mengenai fakta tersebut.

Fakta Karakter CJ di GTA 6

Mengutip laporan PCGamesN, Rockstar Games sudah mengungkap jajaran tokoh resmi untuk GTA 6, tanpa menyertakan nama CJ di dalamnya. Protagonis ganda yang dapat dimainkan adalah Jason Duval serta Lucia Caminos. Tokoh lainnya mencakup Cal Hampton, Boobie Ike, Dre’Quan Priest, Real Dimez, hingga Raul Bautista. Sampai kini, nihil konfirmasi resmi perihal keterlibatan sosok CJ.

Alur cerita GTA 6 menyoroti dinamika Jason dan Lucia. Jason diceritakan sebagai pemuda yang bertahan lewat bermacam pekerjaan kasar. Usai melewati masa belia yang berat, dia mendaftar wajib militer demi mengubah masa depannya. Sayangnya, dia kembali terjerumus ke pergaulan negatif dan bekerja bagi sindikat narkoba setempat. Di sisi lain, Lucia sempat mendekam di balik jeruji besi akibat nasib malang. Jason kemudian menyambutnya bebas, lalu keduanya berikhtiar menata lembaran hidup baru bersama.

Tokoh sampingan lainnya memiliki fungsi cerita tersendiri. Cal Hampton bertindak selaku kawan dekat Jason yang kerap menyokong urusan pekerjaannya. Boobie Ike dikenal sebagai tokoh ternama di Vice City dengan gurita bisnis properti, hiburan malam, serta dapur rekaman musik. Dre’Quan Priest berstatus produser musik potensial pada studio milik Boobie. Sementara Real Dimez merupakan grup duo musisi bentukan Bae-Luxe dan Roxy. Terakhir, Raul Bautista merupakan eksekutor perampokan bank kawakan yang berpotensi bersekutu dengan duet Jason dan Lucia.

Mengenai sumber desas-desus kembalinya CJ, laporan PlayStation LifeStyle menyebutkan spekulasi itu merebak pada awal 2020 silam. Rumor tersebut mengeklaim CJ bakal tampil dalam format khusus di seri terbaru ini. Walau demikian, kabar angin tersebut tidak berdasar fakta serta bukan berasal dari pernyataan resmi Rockstar.

Aktor pengisi suara CJ, Chris Bellard, juga menepis isu panas itu. Melalui akun Instagram pribadinya, dia menegaskan tidak memiliki andil apa pun di proyek GTA 6. Situasi ini mengindikasikan bahwa jika CJ benar-benar dimunculkan, sang tokoh terpaksa memakai pengisi suara pengganti.

Kesimpulannya, kemunculan CJ di GTA 6 belum terbukti secara resmi. Para pecinta waralaba ini disarankan tetap mengacu pada rilis resmi Rockstar dan tidak mudah termakan spekulasi usang.

(Rahman Asmardika)

Aksi Robot Humanoid AgiBot di Jakarta: Pamerkan Gerakan Silat hingga Seni Tari

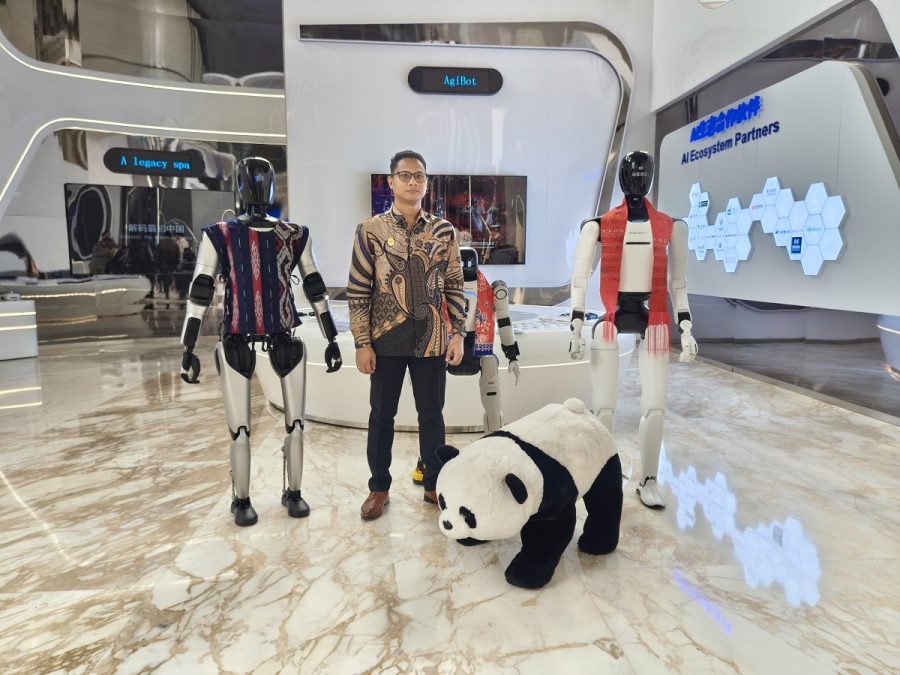
JAKARTA – Perkembangan teknologi robot humanoid kini semakin canggih hingga sanggup mengerjakan ragam kegiatan kompleks yang mulanya cuma dapat dikerjakan manusia. Kemampuan tersebut dipamerkan secara nyata melalui aksi robot humanoid AgiBot dalam gelaran China-Indonesia Cultural Industry Exchange Symposium yang bertempat di World Capital Tower, kawasan Mega Kuningan, Jakarta, pada Jumat (13/11/2026).

Pada kesempatan tersebut, AgiBot unjuk kebolehan membawakan jurus pencak silat serta pertunjukan tari, memperlihatkan besarnya prospek perpaduan kecerdasan buatan (AI) bersama robotika di sektor industri kreatif. Keunggulan tersebut tidak terbatas di bidang seni kreatif semata, sebab sistem AgiBot digerakkan oleh AI engine canggih yang fleksibel diprogram guna menunjang beragam keperluan di ranah korporasi maupun bisnis.

Perangkat humanoid ini sanggup menjalin komunikasi dua arah secara luwes dengan khalayak, merespons pertanyaan, serta memaparkan detail spesifikasi produk. Kapabilitas interaktif tersebut menjadikan AgiBot sangat ideal dialihfungsikan sebagai resepsionis, staf layanan pelanggan (customer service), representasi merek (brand ambassador), tenaga pembimbing pendidikan, hingga pengisi acara tari (dance performer).

Tidak sebatas figur humanoid, AgiBot turut menyajikan deretan robot khusus operasional industri. Varian G2 Series hadir berwujud lengan robotik (robotic arm) tingkat presisi tinggi untuk mempercepat manufaktur dan sistem otomatisasi. Di sisi lain, tipe D1 Max dirancang menangani agenda pengawasan atau inspeksi kawasan demi meningkatkan perlindungan keamanan. Ditambah lagi, ada lini robot anjing (robot dog) yang siap memeriahkan agenda aktivasi brand, pameran, maupun hiburan publik.

PT Denka Robotics selaku pemegang hak distribusi resmi AgiBot di tanah air mengajak publik menyaksikan kecanggihan ini melalui ruang pamer Showroom AgiBot Experience Zone yang melayani kunjungan Senin sampai Jumat pukul 09.00 hingga 17.00 WIB di World Capital Tower, Mega Kuningan, Jakarta.

Fasilitas showroom ini memfasilitasi kalangan pelaku usaha dan masyarakat luas menjajal langsung portofolio lengkap AgiBot yang telah diboyong ke pasar domestik. Beberapa model yang telah tersedia meliputi humanoid seri A1, A2, A3, dan seri X. Tersedia juga varian anjing robot seri D, seri Industrial seri G khusus manufaktur, serta unit robot pembersih higienis.

Area pamer ini sekaligus mengundang pengunjung berkonsultasi langsung bersama tim pakar Denka Robotics dalam memetakan integrasi sistem robotik terbaik, mencakup pilar edukasi, layanan pelanggan, sektor hiburan, proteksi lingkungan, hingga proses otomatisasi pabrik.

“Kami berkomitmen penuh untuk memajukan industri dan dunia usaha di Indonesia bersama AgiBot, robot embodied AI yang siap diadopsi lintas sektor. Kami ingin kemajuan teknologi di Indonesia semakin terakselerasi sehingga mampu bersaing dengan negara-negara lain,” kata Bagus Widyanto dari Denka Robotics.

Kedatangan inovasi AgiBot ini memperlebar cakrawala adopsi robotika pintar di tanah air. Bagus menjelaskan bahwa banyak perwakilan dari institusi pendidikan, instansi pemerintah, dan kalangan industri sudah mulai berdiskusi intensif guna mengintegrasikan kinerja AgiBot ke dalam kegiatan operasional mereka.

(Rahman Asmardika)

Gebrakan Baru, Umamusume Gandeng F1 Japanese Grand Prix dan Namai Tikungan Ikonik

Suzuka Circuit dikenal luas sebagai lintasan balap legendaris di Negeri Sakura. Lintasan ini rutin menjadi arena balapan Formula 1 serta Super Formula, lengkap dengan sektor kelokan masyhur yang berlabel Suzuka 130R.

Kini, tersiar kabar menarik di mana Umamusume menjalin kemitraan resmi bersama F1 Japanese Grand Prix, bahkan turut menyematkan identitas baru pada tikungan legendaris Suzuka 130R di sirkuit kebanggaan tersebut.

Kolaborasi Tak Terduga Umamusume dan Ajang F1

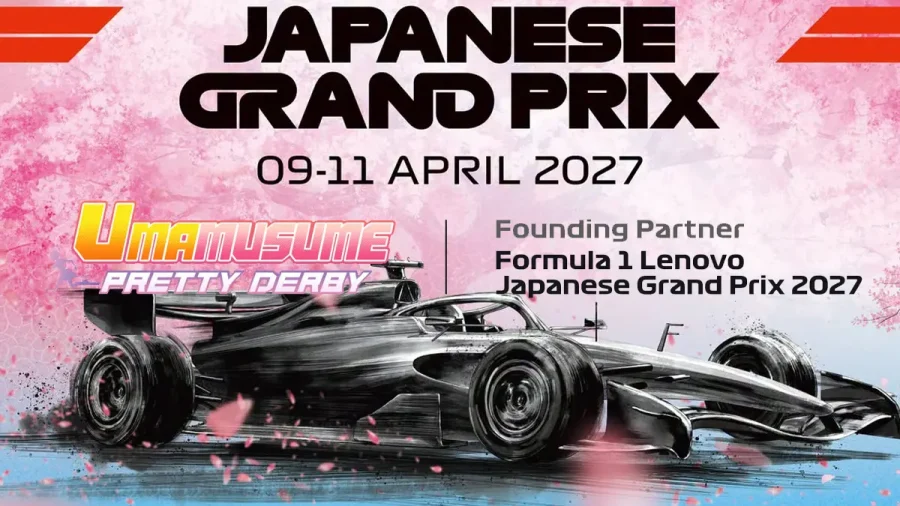
Pihak Cygames bersama Umamusume resmi mengumumkan kemitraan menuju F1 Japanese Grand Prix 2027 dengan status sebagai founding partner perdana pagelaran balap tersebut. Melalui kerja sama ini, waralaba Umamusume dipastikan hadir memeriahkan area Suzuka Circuit sepanjang kompetisi bergulir pada 9 April sampai 11 April 2027.

Sisi paling menariknya, Cygames sukses mengamankan hak penamaan atas tikungan legendaris sirkuit, yaitu Suzuka 130R. Bagian lintasan tersebut kini resmi berganti nama menjadi Umamusume 130R, yang bakal disandang selama durasi satu tahun penuh mulai tanggal 20 November 2026.

Sektor Suzuka 130R sendiri menyandang reputasi tersohor sekaligus rute menantang berbahaya. Pada musim 2002 silam, pengemudi F1 Allan McNish sempat mengalami insiden tabrakan parah di titik tersebut sampai memicu pengelola merombak total struktur desain sudut tikungan.

Kendati wujudnya telah diperbaiki, sektor ini kembali menelan korban jiwa saat gelaran Japan MotoGP Grand Prix 2003 tatkala pebalap Daijiro Kato meninggal dunia akibat kecelakaan fatal, yang berujung dicoretnya sirkuit ini dari kalender MotoGP.

Format kerja sama ini nantinya mencakup penayangan konten promosi di ajang JAF Suzuka Grand Prix pada 21-22 November 2026, yang masuk kalender Japanese Super Formula Championship 2026. Kendati demikian, masih belum dipastikan apakah promosi Umamusume ikut tampil saat F1 berlangsung tahun depan selain perubahan nama fisik tikungan.

Cygames memaparkan proyek kolaboratif ini berpijak pada kesamaan filosofi antara dunia gim serta cabang otomotif yang sama-sama menyajikan atmosfer pacuan ketat, sekaligus selaras dengan esensi F1 saat pebalap dan krunya berjuang kompak menggapai podium tertinggi.

Langkah ini bukanlah aksi pertama bagi Cygames beserta Umamusume dalam merangkul cabang balapan, baik roda dua, roda empat, sampai arena pacuan kuda. Sebelumnya, kerja sama serupa sempat terjalin bersama pihak MotoGP untuk perhelatan 2026 Japanese Grand Prix di Mobility Resort Motegi pada Oktober 2026 kemarin.

Simak terus ragam sajian menarik Gamebrott seputar Berita maupun ulasan lainnya dari Javier Ferdano. Jika memerlukan info tambahan atau pengajuan pertanyaan lain, Anda dapat menghubungi kami melalui alamat surel [email protected].

Pengembang PS5 Jailbreak Minta Komunitas Tidak Berharap Ada Salinan Bajakan GTA VI Segera

Ekspektasi para pemain game di seluruh dunia menyambut kehadiran GTA VI kian membuncah mendekati waktu peluncurannya. Di tengah kondisi tersebut, seorang pengembang PS5 Jailbreak justru membawa kabar yang mengecewakan bagi kalangan pemain yang menanti hadirnya salinan bajakan dari game anyar besutan Rockstar Games itu. Mengapa hal ini bisa terjadi?

Pengembang PS5 Jailbreak Imbau Pemain Tak Menunggu Versi Bajakan GTA VI Rilis Singkat

Lewat postingan di akun platform X pribadinya, Echo Stretch yang berprofesi sebagai pengembang PS5 Jailbreak membagikan penjelasan krusial kepada khalayak ramai. Terlebih lagi, poin yang ia sampaikan berkaitan langsung dengan potensi tersedianya berkas bajakan game GTA VI agar dapat dijalankan pada sistem Firmware teranyar PlayStation 5.

Echo Stretch menguraikan rutinitasnya akhir-akhir ini yang tiada henti memburu celah keamanan pada sistem firmware 14.xx milik konsol Sony, khususnya pada versi 14.22, demi membobol pembatasan game bajakan. Dirinya menuturkan bahwa banyak dinamika rumit muncul selama proses eksplorasi kerentanan tersebut, terlebih mengingat karya terbaru seri GTA bakal segera meluncur ke pasaran.

Sangat disayangkan, dirinya mesti menyampaikan berita mengecewakan seputar usaha membobol sistem operasi terkini PlayStation 5 yang perkembangannya tampak kurang menjanjikan. Terkait keraguan publik mengenai keharusan memperbarui versi firmware mesin PS5 mereka demi menikmati game GTA mendatang, Echo Stretch memberikan anjuran tegas agar para gamer membeli rilisan orisinalnya secara legal.

Ia bahkan mengakui selaku sesama penikmat game yang telah lama mendambakan kehadiran sekuel GTA tersebut, dirinya sendiri berniat membelinya secara sah. Langkah ini membuatnya rela memperbarui sistem firmware pada perangkat konsol PS5 miliknya ke versi termutakhir agar bisa memainkan GTA VI secara lancar.

Simak untaian pengakuan dari Echo Stretch berikut ini.

X never lets me type enough.. hahha pic.twitter.com/GgI2kQdDAq

Hanya ingin mengabarkan, saya terus bekerja tanpa jeda menangani kstuff beserta firmware 14.xx, terkhusus seri 14.22. Kendati demikian, tampaknya ada kendala tertentu yang tengah berlangsung. Saya pribadi belum dapat memastikan akar permasalahannya, dan saya enggan tergesa-gesa menyimpulkan atau menganggapnya sebagai perkara fatal pada fase ini.

Saya mencermati begitu banyak pertanyaan mengenai apakah mereka mesti memperbarui firmware demi game GTA atau tetap mempertahankan versi firmware sekarang. Oleh sebab itu, saya beri jawabannya. Kondisi saat ini tampak kurang menguntungkan untuk urusan dumping game di firmware 14.xx. Maka, jika kalian masih setia menantikan file dump game baru GTA, saya ucapkan semoga beruntung. Jangan katakan saya tak memberi peringatan!

Bagi saya sendiri, kita ini sedang mengulas seri GTA. Masa penantian kita sudah teramat panjang untuk mahakarya ini, belilah serta rasakan keseruannya. Saya pasti memperbarui firmware khusus demi game yang satu ini!

Sewaktu naskah ini disusun (14/11), muncul desas-desus di kalangan komunitas gamer peretas bahwa data bajakan game GTA VI konon telah diamankan oleh kalangan pengembang PS5 Jailbreak.

Kendati demikian, kebenaran kabar burung itu belum bisa dibuktikan secara konkret apakah fail terkait benar-benar sudah diperoleh serta dapat dieksekusi pada PS5 modifikasi, menimbang klarifikasi yang diutarakan langsung oleh Echo Stretch.

Simak pula rangkuman informasi menarik Gamebrott lainnya seputar GTA maupun karya tulisan lain garapan Muhammad Faisal. For further information and other inquiries, you can contact us via [email protected].

FBI Ungkap Peretasan Kripto Rp6,4 Triliun oleh Korea Utara Lewat Modus Panggilan Video Deepfake

Biro Investigasi Federal Amerika Serikat (FBI) secara resmi memastikan bahwa sekelompok aktor ancaman siber yang terafiliasi dengan Republik Demokratik Rakyat Korea (DPRK atau Korea Utara) telah melancarkan pencurian aset mata uang kripto dengan total nilai menembus lebih dari $400 juta dalam kurun waktu satu setengah tahun terakhir, memanfaatkan taktik rekayasa sosial manipulatif bersandi FaceStealer.

Melalui serangkaian langkah koordinasi terpadu yang dipublikasikan oleh otoritas pemerintah Amerika Serikat, seluruh infrastruktur berbasis komputasi awan yang difungsikan untuk mengoperasikan serangan canggih berstatus sangat sukar diidentifikasi ini telah berhasil diamankan dan disita secara tuntas.

Pada saat yang hampir bersamaan, Departemen Kehakiman AS (DoJ) mengumumkan pembekuan serta penyitaan berbasis izin resmi pengadilan terhadap aset digital kripto bernilai lebih dari $1,2 miliar, yang baru-baru ini dibobol oleh kelompok siber terafiliasi Korea Utara berlabel TraderTraitor pascainsiden peretasan bursa perdagangan kripto terkemuka Binance. Pihak DoJ menambahkan keterangan tegas bahwa kumpulan modal digital curian tersebut sengaja dialirkan untuk membiayai dan menyokong aktivitas program persenjataan terlarang rezim Pyongyang.

"Pemerintahan Korea Utara sangat bergantung pada perolehan dari pencurian mata uang kripto dalam skala masif guna menyokong pendanaan program persenjataan terlarangnya, setelah menggasak pundi-pundi miliaran dolar dalam periode beberapa tahun belakangan ini," ungkap Direktur Operasi Cabang Siber FBI Brett Leatherman dalam pernyataan resminya.

"Kelompok peretas Pyongyang ini telah menerapkan skema FaceStealer secara agresif dan terarah kepada orang-orang yang beraktivitas di ranah industri mata uang kripto serta ekosistem Web3 memakai siasat rekayasa sosial manipulatif, yang berujung pada terjadinya pengurasan aset hingga melebihi $400 juta dalam kurun waktu 18 bulan terakhir."

Sesuai pemaparan materi dari Departemen Kehakiman, metode operasi FaceStealer bersandar pada penggunaan rekaman video rahasia serta rekayasa visual deepfake guna memperlancar pencurian koin kripto. Sejumlah karakteristik operasional dari ancaman siber ini menunjukkan kesamaan teknis yang identik dengan aktivitas kejahatan digital terstruktur yang sebelumnya pernah didokumentasikan Kaspersky dengan label GhostCall pada Oktober 2025.

Aktivitas kejahatan siber berorientasi profit moneter ini berkaitan langsung dengan sindikat peretas kawakan asal Korea Utara yang dipantau dengan nama BlueNoroff, entitas yang juga memiliki rekam jejak luas lewat sederet identitas samaran lain seperti APT38, CageyChameleon, CryptoCore, DangerousPassword, Nickel Gladstone, Sapphire Sleet, Stardust Chollima, maupun kode pelacakan UNC1069.

Rentetan kampanye penipuan ini dijalankan dengan memancing para target potensial lewat undangan pertemuan video online yang disebarkan langsung memakai akun hasil curian milik para korban terdahulu. Target yang berhasil terbujuk masuk ke ruang tatap muka virtual tersebut akan langsung disadap dan direkam aliran videonya secara diam-diam, sembari pelaku menampilkan rekaman webcam orisinal korban terdahulu yang memang dikenal oleh target guna membangun rasa percaya secara instan.

"Para peretas Korea Utara ini juga turut memanfaatkan kecerdasan super (SI) dalam memproduksi rekaman video deepfake dari profil tokoh-tokoh terkemuka dan berpengaruh di lingkungan kripto maupun Web3, sehingga skema FaceStealer bekerja jauh lebih meyakinkan dan ampuh," urai DoJ secara terperinci. "Di ruang percakapan tersebut, mereka memutar rekaman manipulasi deepfake kepada sasaran demi meraup kepercayaan korban sepenuhnya."

Hanya berselang beberapa detik semenjak sesi panggilan dimulai, sebuah peringatan kendala teknis palsu disodorkan kepada korban dengan klaim manipulatif bahwa suara mereka tidak dapat terdengar di ruangan rapat, disertai tautan khusus untuk menyelesaikan problem fiktif tersebut. Trik perbaikan instan tersebut merupakan jebakan bergaya ClickFix yang diprogram khusus untuk memasang program jahat atau malware ke dalam perangkat kerja korban, menguras koin kripto, sekaligus mengeksploitasi hak istimewa korban guna menyusup ke infrastruktur komputer lainnya.

Berdasarkan kajian mendalam dan komprehensif yang dibagikan kepada The Hacker News pada Juli 2026, firma keamanan siber JUMPSEC membongkar bagaimana instrumen rekayasa sosial ini dibangun di atas perangkat phishing yang secara spesifik meniru tampilan antarmuka aplikasi konferensi video ternama seperti Zoom dan Microsoft Teams. Lembaga keamanan siber ini melabeli FaceStealer sebagai sebuah platform akuisisi korban yang memanfaatkan kontak terpercaya yang telah diretas sebagai jembatan untuk memicu rantai serangan mandiri yang menyebar luas via aplikasi Telegram.

Skenario penyusupan sistematis ini meliputi tindakan pembajakan platform percakapan daring dan media sosial seperti Telegram, LinkedIn, Slack, serta Discord dalam jangka waktu lama, yang kemudian dilanjutkan dengan penyusupan ke daftar kontak korban guna membidik relasi personal hingga lingkungan kerja profesional mereka secara bertahap.

Rangkaian skema serangan siber ini beroperasi dengan runtutan sistematis dari tahap awal hingga eksekusi akhir secara menyeluruh melalui tahapan terencana.

Rentetan serangan yang dilancarkan BlueNoroff terbukti secara konsisten mengarahkan bidikan secara khusus kepada individu-individu yang berkarir di sektor industri mata uang kripto dan ranah Web3, di samping membidik praktisi yang terlibat langsung dalam proses pembuatan maupun pengelolaan proyek perangkat lunak sumber terbuka (open-source).

Tujuan utama para peretas adalah mendapatkan kendali akses terhadap perangkat milik para pengembang serta menguasai akun repositori perangkat lunak yang mereka kelola demi memuluskan jalannya sabotase rantai pasok perangkat lunak berskala besar. Salah satu kasus penting terjadi ketika skema FaceStealer dipakai untuk menyasar sang pengelola dari paket npm populer bernama Axios di awal tahun ini, guna menyisipkan versi berisi trojan yang menyebarkan trojan akses jarak jauh (RAT) lintas platform.

Hingga kini, lebih dari 900 materi rekaman kamera web milik korban yang sebelumnya dieksploitasi oleh kelompok penyerang untuk menyamar sebagai profil rekanan pada gelombang serangan lanjutan telah berhasil diamankan oleh FBI. Lembaga investigasi federal tersebut mengungkapkan bahwa pihaknya "menyadari adanya sejumlah upaya lain yang digencarkan oleh peretas Korea Utara dalam menyasar para pembuat kode, pengelola repositori, dan pustaka perangkat lunak dengan volume unduhan tinggi."

Dalam laporan penelitian independen yang dirilis secara resmi pada April 2026, firma riset Arctic Wolf mengonfirmasi bahwa operasi rekayasa sosial tertarget ini telah menjerat lebih dari 400 korban di lebih dari 20 negara, dengan titik persebaran dominan terkonsentrasi di wilayah Amerika Serikat, Singapura, Inggris, Hong Kong, Korea Selatan, dan Uni Emirat Arab.

"Sebanyak 80% dari target teridentifikasi beroperasi langsung di sektor keuangan kripto/blockchain (54%) atau sektor keuangan dan investasi yang berkaitan erat (26%)," catat firma keamanan siber tersebut pada saat itu. "CEO dan pendiri perusahaan saja mencakup 45% dari keseluruhan target sasaran – mendekati separuhnya. Fakta ini menegaskan fokus operasional tunggal BlueNoroff: individu yang memegang akses langsung ke aset kripto, infrastruktur dompet digital, platform bursa pertukaran, atau pihak dengan wewenang pengambil keputusan investasi."

Aktivitas kejahatan siber ini kemudian berkembang kian masif, dengan ditemukannya 677 target potensial yang terpetakan secara rinci di 58 negara berdaulat. Lebih dari 80% dari sasaran terpilih tersebut menduduki posisi sebagai pendiri usaha serta jajaran direksi tingkat atas (C-suite). Selain menyisipkan tema umpan baru seperti paket pembaruan palsu untuk Chrome PDF Viewer, operasi ini turut mengadopsi teknologi kecerdasan buatan generatif dari ChatGPT, Google, SpaceXAI Grok, hingga Wondershare AI Content Generator (AIGC) guna memasok bahan visual artistik, avatar buatan, serta video peserta sintetis yang tampak sangat realistis.

"Pada tahap hulu pengintaian awal, aktivitas intelijen peretas kini telah meluas dan bertransformasi menjadi jauh lebih terencana," tambah pihak firma keamanan tersebut. "Materi pancingan tidak cuma disedot dari foto profil maupun rekaman webcam korban sebelumnya, melainkan dicuri langsung dari video wawancara di YouTube serta rekaman seminar konferensi yang direkam layarnya oleh pelaku. Prosedur ini memudahkan mereka menduplikasi rupa dan karakteristik vokal sosok tertentu – misalnya pendiri atau CEO – lalu menciptakan video pertemuan fiktif tanpa harus meretas korban bersangkutan terlebih dahulu."

Setiap profil korban baru yang terjerat akan langsung dialihfungsikan sebagai pintu masuk strategis untuk mengekspansi serangan ke lingkaran jejaring berikutnya. Cara kerja sirkular yang bergulir tiada henti ini tetap menjadi motor penggerak utama dari keseluruhan arsitektur rekayasa sosial manipulatif tersebut.

"Dikombinasikan dengan kapabilitas pembuatan media palsu mutakhir untuk meracik materi umpan yang bervariasi dan meyakinkan, fenomena ini memperlihatkan eskalasi ancaman signifikan dari manuver BlueNoroff dalam membobol tokoh berprofil tinggi yang memegang kendali dana, kunci penandatanganan kriptografis, informasi rahasia, jalur komunikasi terotentikasi, serta jaringan relasi kerja terpercaya," jelas Arctic Wolf.

Dari Modus FaceStealer Menuju Ancaman Contagious Interview

Penting untuk digarisbawahi bahwa kampanye FaceStealer memiliki perbedaan mendasar dengan operasi ClickFake Interview, sebuah turunan varian dari kampanye Contagious Interview yang sama-sama mempraktikkan metode jebakan ClickFix untuk memicu instalasi kode berbahaya lewat skenario rekrutmen tenaga kerja fiktif.

Serupa dengan karakteristik FaceStealer, skema ini dijalankan dengan cara mendekati para kandidat potensial di mana pelaku menyamar sebagai agen perekrut di portal profesional semacam LinkedIn sembari melampirkan sebuah "uji penilaian teknis" yang telah disusupi skrip malware. Dalam sebuah tulisan yang diunggah ke LinkedIn, Alina Krasavina, seorang manajer divisi rekayasa perangkat lunak di Delivery Hero, membagikan pengalamannya saat dihubungi oleh dua orang perekrut gadungan pada hari yang sama hanya dengan jeda waktu 13 menit pada Oktober 2026.

"Perekrut pertama mengirimkan berkas 'asesmen teknis' berupa proyek Next.js yang memuat 113 file. Tepat di baris akhir dokumen next.config.js, sesudah spasi kosong sebanyak 204 karakter, tersimpan pintu belakang (backdoor)," beber Krasavina. "Perekrut kedua tidak memberikan kiriman file kompresi ZIP sama sekali. Di dalam sesi panggilan video, seseorang yang mengaku sebagai 'Anggota Staf Teknis' menyuruh saya untuk membagikan seluruh tampilan layar komputer saya, mengunduh repositori tertentu, lalu mengeksekusinya. Saat instruksi itu saya tolak mentah-mentah, ia beralasan hal itu merupakan 'syarat wajib agar proses seleksi berlanjut.' Begitu sesi panggilan berakhir, saya langsung menyurati si perekrut dan meminta opsi model wawancara alternatif. Berselang sekitar satu menit kemudian, akun saya langsung diblokir."

"Kedua serangan tersebut dirancang dengan pendekatan konsep yang bertolak belakang. Pihak pertama mencurahkan konsentrasi penuh pada kesempurnaan kode manipulasi dan mengabaikan kredibilitas profil perekrutnya. Sebaliknya, kubu kedua memusatkan energi pada interaksi persona manusia, hingga saya sendiri tak pernah melihat wujud kodenya secara langsung."

Berdasarkan nota peringatan keamanan siber bersama yang diterbitkan secara serentak oleh otoritas intelijen dan pertahanan siber dari Jepang, Amerika Serikat, Australia, serta Jerman menjelang akhir September 2026, operasi penipuan berkepanjangan ini ditaksir telah berhasil menginfeksi setidaknya 30.000 unit perangkat komputer yang tersebar luas di 100 negara.

Serangan ini secara terus-menerus menguji coba beraneka ragam metode pengiriman berkas demi meyakinkan para target agar bersedia mengaktifkan baris kode berbahaya di komputer mereka.

Pada bulan lalu, Sophos mengungkap temuan insiden di mana satu unit perangkat kerja korporat berbasis macOS milik seorang karyawan berhasil disusupi pada pertengahan September 2026 pascaproses kloning repositori kode publik yang disamarkan sebagai tugas tes coding wawancara kerja, yang selanjutnya dibuka langsung sebagai ruang kerja aktif pada aplikasi teks editor VS Code.

"Repositori tersebut telah dipasangi file konfigurasi ruang kerja VS Code yang telah dimodifikasi secara jahat untuk menggantikan profil terminal bawaan editor," papar perusahaan keamanan siber tersebut. "Tatkala jendela terminal diaktifkan di dalam workspace, profil yang telah dimodifikasi tersebut secara senyap mengunduh sekaligus mengeksekusi muatan berbahaya (payload) bertahap."

Muatan berbahaya yang dimaksud dalam investigasi tersebut adalah BeaverTail, sebuah program pemuat JavaScript yang difungsikan untuk memasukkan pintu belakang berbasis Python berjuluk InvisibleFerret. Kedua varian perangkat perusak tersebut telah dikonfirmasi sebagai instrumen khas yang selalu menyertai kampanye kejahatan Contagious Interview.

Pihak Sophos membeberkan bahwa muatan malware tersebut aktif bekerja di dalam memori internal komputer selama kurun waktu kurang lebih 26 jam, terhitung semenjak pertama kali diaktifkan pada tanggal 14 September 2026 sampai perangkat tersebut akhirnya dimatikan ulang keesokan harinya. Pihak vendor memastikan bahwa peristiwa tersebut sama sekali tidak mengganggu integritas produk, jaringan layanan komersial, maupun sistem basis data kepemilikan konsumen mereka.

Tidak berhenti di situ, riset mutakhir dari platform JFrog membuktikan bahwa sindikat peretas yang bertalian dengan operasi kejahatan ini bahkan mendirikan perusahaan kedok rekaan beridentitas AccuraSoftHire, yang dilengkapi portal karir independen, ulasan testimoni klien, halaman korporat LinkedIn, iklan lowongan di portal pencari kerja ternama, hingga staf perekrut bercentang verifikasi demi memoles citra tepercaya dan memperdaya pelamar kerja untuk menjalankan program jahat melalui dalih tes mandiri dan proses verifikasi panggilan video.

"Analisis kami membuktikan seluruh materi pancingan ini dirancang khusus guna lolos dari serangkaian filter pemeriksaan yang lazim dipercayai orang: ketersediaan situs resmi yang rapi, laman LinkedIn aktif, iklan karir di papan lowongan utama, hingga staf HRD berlabel lencana terverifikasi di LinkedIn," papar Guy Korolevski, periset keamanan senior pada divisi Riset Keamanan JFrog, dalam pernyataan resminya yang diteruskan kepada The Hacker News.

"Para tenaga pengembang maupun staf perusahaan yang memegang kredensial akses infrastruktur internal tidak bisa dibiarkan memikul tanggung jawab mendeteksi tipu daya ini sendirian, sehingga manajemen perusahaan wajib merumuskan regulasi ketat. Berkas tugas wawancara kerja yang mewajibkan pengunduhan file harus dipastikan hanya berjalan di lingkungan mesin virtual sekali pakai (disposable VM), dan dilarang keras dibuka di laptop operasional kantor. Tim pertahanan siber juga harus aktif mengingatkan karyawan terhadap bahaya membuka berkas antah berantah, sekalipun datang dari kontak yang tampak dapat dipercaya. Pengembang juga diimbau memeriksa tanggal pembuatan profil perekrut serta memverifikasi kecocokan lokasi basis operasional perusahaan di seluruh laman informasinya."

Ancaman Serangan Siber Mior dan Skyfall Mengincar Rahasia Mesin Virtual AMD SEV-SNP

Dua celah keamanan baru yang diumumkan secara terbuka pada pekan ini memungkinkan entitas host yang berniat jahat atau penyedia server komputasi nakal untuk membaca isi data di dalam mesin virtual atau virtual machine (VM) terproteksi AMD SEV-SNP, yang pada dasarnya sengaja dirancang agar pihak pengelola server fisik tidak dapat mengintip informasi di dalamnya.

Salah satu dari serangan tersebut, yang dinamakan Mior, bahkan mempunyai kemampuan tambahan untuk memanipulasi serta memodifikasi memori mesin virtual target, sekaligus memalsukan laporan bertanda tangan digital resmi yang memverifikasi jenis dan integritas perangkat lunak yang sedang dijalankannya. Kedua metode penyerangan ini secara mutlak membutuhkan kendali penuh atas komponen hypervisor server, dan skema serangan Mior secara khusus juga menuntut penguasaan mendalam atas firmware BIOS milik server target. Para peneliti keamanan telah sukses mendemonstrasikan keandalan kedua ancaman siber tersebut melalui serangkaian pengujian laboratorium terkontrol pada prosesor server kelas enterprise AMD EPYC.

AMD, selaku produsen raksasa perangkat keras cip pemrosesan tersebut, telah mencantumkan pembaruan firmware SEV resmi untuk mengatasi Mior serta pembaruan mikrokode spesifik untuk menangani Skyfall, di mana keduanya tercatat mengusung tanggal rilis 12 Agustus. Perusahaan teknologi ini menjadwalkan pembagian paket platform firmware resmi kepada kalangan produsen manufaktur server pada bulan November untuk menangani Skyfall dan pada bulan Desember untuk menangani Mior, sementara paket perbaikan teknis untuk lini cip tertanam (embedded chips) dijadwalkan meluncur belakangan. Para pelanggan dan pengguna enterprise diinstruksikan untuk segera mengunduh serta menerapkan pembaruan BIOS penting tersebut langsung dari pihak pembuat server masing-masing.

Teknologi SEV-SNP sendiri merupakan pilar utama yang menghadirkan kapabilitas komputasi rahasia (confidential computing) mutakhir pada lini prosesor server AMD EPYC. Sistem keamanan ini memanfaatkan enkripsi memori berbasis perangkat keras yang ketat serta kontrol akses berlapis demi memagari lingkungan mesin virtual dari segala bentuk intrusi, bahkan terhadap ancaman akses langsung dari hypervisor milik server host.

Tim peneliti keamanan siber dari ETH Zurich yang berada di balik penemuan Mior melancarkan eksploitasi mereka terhadap sistem SEV-SNP tepat saat tahapan booting atau inisialisasi awal sedang berlangsung. Di tengah proses booting tersebut, sebuah prosesor pendukung keamanan khusus pada cip, yang dikenal sebagai Platform Security Processor (PSP), bertugas mengisi tabel pemetaan internal yang disebut Reverse Map Table (RMP). RMP ini berfungsi mencatat hak kepemilikan atas setiap halaman memori beserta batasan izin akses tindakan apa saja yang sah dilakukan pada halaman memori itu.

Kelompok periset tersebut secara cerdik mengalihkan instruksi penulisan yang dieksekusi oleh PSP menuju memori pada kartu grafis (GPU) yang berada di bawah kendali penuh mereka, alih-alih mengarahkannya ke memori utama sistem. Para peneliti sengaja mengandalkan kartu grafis tambahan karena mereka meyakini komponen PSP membaca kembali nilai data yang baru saja dituliskan guna memvalidasinya, dan kartu grafis tersebut dapat merespons serta mengembalikan data verifikasi yang diharapkan secara tepat. Imbasnya, tahapan inisialisasi booting mampu diselesaikan secara mulus tanpa memicu pesan kegagalan, kendati sebagian tabel RMP yang sebenarnya di memori utama, termasuk entri krusial yang seharusnya memproteksi keberadaan tabel itu sendiri, berakhir dalam status tidak terinisialisasi.

Kondisi anomali ini membuka celah fatal bagi hypervisor untuk menulis ulang dan merombak proteksi mendasar yang dikelola oleh tabel RMP. Mengambil keuntungan dari situasi tersebut, tim kemudian mengaktifkan kembali fungsionalitas debugging pada mesin virtual terenkripsi yang sejatinya telah menonaktifkan fitur tersebut, lalu mengeksekusi serangkaian perintah debug bawaan milik PSP untuk secara leluasa membaca serta menulis ulang data di dalam memori VM rahasia itu. Teknik intrusi ini terbukti berhasil sempurna dalam seluruh 1.000 kali percobaan yang dijalankan di dua sesi uji coba terpisah.

Selain mekanisme enkripsi, SEV-SNP juga bertugas mengukur serta mencatat citra perangkat lunak (software image) dari mesin virtual sewaktu VM pertama kali dinyalakan, dan unit PSP lantas menandatangani laporan pengesahan (attestation reports) resmi yang memuat hasil pengukuran identitas tersebut. Dalam pengujian demonstrasi kedua, para peneliti menduplikasi dan menyalin hasil pengukuran dari mesin virtual yang sepenuhnya bersih ke dalam mesin virtual berbahaya milik peretas, sehingga laporan pengesahan yang dihasilkan mesin virtual jahat justru menampilkan ringkasan identitas citra perangkat lunak yang aman.

Sebagaimana diuraikan dalam naskah akademik penelitian Mior, alur eksploitasi ini memerlukan kendali menyeluruh atas hypervisor serta komponen firmware BIOS (yang juga umum disebut UEFI), ditambah dengan integrasi periferal perangkat keras PCIe tertentu seperti unit kartu grafis tambahan. Dalam rangka melangsungkan rangkaian uji coba ini, tim peneliti secara sengaja memodifikasi kode BIOS agar konfigurasi perutean memori (memory-routing settings) pada prosesor berada dalam kondisi terbuka atau tidak terkunci secara permanen.

“Kami beroperasi di dalam model ancaman AMD yang memang telah didefinisikan secara resmi untuk SEV-SNP. AMD secara eksplisit menetapkan bahwa lingkungan UEFI tidak dapat dipercaya, sehingga seorang penyerang diasumsikan memiliki kapabilitas untuk memodifikasi UEFI,” ungkap para peneliti dalam laporan riset mereka.

Bagi mesin-mesin virtual konvensional pada umumnya, sistem operasi tamu memang sejak awal menaruh kepercayaan penuh pada server host beserta firmware bawaannya. Oleh karena itu, tim peneliti menegaskan bahwa keberadaan celah Mior sama sekali tidak memberikan keuntungan taktis baru bagi penyerang untuk menyasar lingkungan mesin virtual biasa.

Eksperimen eksploitasi Mior dilakukan oleh tim penguji pada satu unit cip prosesor EPYC 9135 yang berbasis mikroarsitektur Zen 5. Kelompok peneliti menilai bahwa lini prosesor berbasis arsitektur Zen 3 serta Zen 4 kemungkinan besar memiliki potensi kerentanan serupa, namun pengujian empiris belum dilakukan pada kedua platform tersebut lantaran keterbatasan ketiadaan konfigurasi laboratorium yang memungkinkan mereka untuk memodifikasi BIOS-nya secara leluasa.

Serangkaian pengujian fungsi debugging dan rekayasa pengesahan attestation tersebut terbukti tetap berhasil dieksekusi secara mulus meskipun fitur ciphertext hiding sedang diaktifkan. Fitur opsional milik SEV-SNP ini sejatinya dipasang secara spesifik untuk memblokir hypervisor agar tidak dapat membaca sedikit pun isi memori VM yang terenkripsi.

Sebelumnya, dua skema serangan lain yang diungkap oleh sebagian anggota tim periset yang sama, yakni eksploitasi Fabricked serta RMPocalypse, juga memanfaatkan kelemahan dengan merusak integritas RMP sewaktu sistem SEV-SNP melangsungkan booting. Kendati demikian, tim peneliti menegaskan bahwa Mior merupakan cacat logika keamanan independen yang sama sekali terpisah dari temuan Fabricked maupun solusi penambalan yang dirilis sebelumnya. Kerentanan Mior ini bahkan terbukti tetap manjur beroperasi pada versi firmware lawas yang beredar sebelum tambalan Fabricked diluncurkan.

Di sisi lain, temuan serangan Skyfall digagas melalui kolaborasi riset intensif antara ilmuwan ETH Zurich dan tim keamanan Google. Eksploitasi ini dikembangkan di atas fondasi Transient Scheduler Attacks (TSA), yakni rumpun kelemahan arsitektural pada prosesor AMD yang berpotensi membocorkan data rahasia lewat celah perbedaan waktu eksekusi instruksi (instruction timing). Kerentanan TSA ini pertama kali diungkap ke hadapan komunitas keamanan global pada tanggal 8 Juli 2025.

Tim peneliti menemukan fenomena teknis bahwa saat pihak hypervisor secara sengaja memicu kegagalan proses peluncuran sebuah mesin virtual, prosesor rupanya telah lebih dahulu menyimpan sebagian dari rekam jejak status VM yang tersimpan ke dalam memori cache. Data sensitif tersebut ditinggalkan begitu saja di dalam ruang memori tanpa melalui prosedur pembersihan standar, sehingga hypervisor nakal dapat membaca dan mengekstraksi informasi residual tersebut dengan menerapkan taktik serangan TSA.

Melalui penerapan metode tersebut, para peneliti sukses memulihkan nilai-nilai register tersimpan milik VM sekaligus merebut kunci enkripsi disk dari mesin virtual uji coba. Guna mengamankan kunci enkripsi tersebut, tim memodifikasi kernel VM agar berhenti beroperasi sejenak tepat saat kunci rahasia sedang diproses di dalam register. Dalam skenario serangan dunia nyata, periset memaparkan bahwa hypervisor dapat mengandalkan metode alternatif bernama SEV-Step guna memandu langkah eksekusi instruksi VM setahap demi setahap hingga kunci target tiba di register.

Metode Skyfall pun mempunyai kemampuan membaca memori milik VM, meski radius pembacaannya terbatas hanya pada tiga baris cache spesifik dalam satu halaman memori target, yaitu pada titik offset 0x0c0, 0x380, dan 0x3c0. Sisa area memori lainnya di luar offset tersebut dipastikan tetap terlindungi dan berada di luar jangkauan penyerang.

Eksploitasi ini mensyaratkan adanya host atau komponen hypervisor yang beritikad jahat, namun sama sekali tidak menuntut modifikasi fisik pada perangkat keras. Tim berhasil membuktikan celah ini pada prosesor EPYC 7313 yang menggunakan arsitektur Zen 3, serta pada seri EPYC 9124 dan 9334 yang berbasis Zen 4. Kendati demikian, tim peneliti tidak berhasil mendeteksi adanya kebocoran data serupa sewaktu pengujian diterapkan pada prosesor generasi Zen 5.

Di luar lingkungan mesin virtual, tim peneliti Skyfall juga berhasil membaca data pembaruan mikrokode terdekripsi pada ketiga model prosesor yang diuji. Eksperimen mereka turut berhasil mengekstrak nilai-nilai register yang tersimpan di dalam area memori System Management Mode (SMM), yakni sebuah zona memori tingkat tinggi yang dalam kondisi standar bahkan tidak dapat diakses sama sekali oleh kernel sistem operasi. Kedua variasi serangan lanjutan ini membutuhkan keberadaan piranti lunak berprivilese tinggi di dalam sistem komputer.

Kendati demikian, komite program IEEE Symposium on Security and Privacy yang menerima makalah teknis Skyfall memberikan catatan evaluasi kritis bahwa riset tersebut mengesampingkan sejumlah prasyarat kompleks yang sesungguhnya mutlak dibutuhkan dalam serangan realistis terhadap VM. Rangkaian kondisi rumit itu mencakup kebutuhan atas sebuah inti prosesor (core) yang bersih dari gangguan beban komputasi lain, eksekusi pemindaian pembacaan penghitung performa (performance-counter) dan pemicuan kegagalan booting VM dalam kecepatan amat tinggi, serta jaminan bahwa VM target tidak mengalami kerusakan crash sistem ataupun kehabisan batas waktu operasi (time out) di tengah jalannya serangan.

Daftar Prosesor Terdampak dan Ketersediaan Perbaikan

Pihak AMD mengidentifikasi dan melacak kerentanan Mior melalui kode CVE-2026-0462 dengan skor keparahan mencapai 5,9 pada skala standar CVSS 4.0 di lembar nasihat keamanannya. Sementara itu, kebocoran data VM pada serangan Skyfall dipetakan ke dalam kode CVE-2026-40671 dengan skor 4,9 pada dokumen nasihat kedua, yang mendeskripsikan kerentanan tersebut sebagai anomali pemaparan data register mesin virtual.

Khusus penanganan ancaman Mior, AMD merilis keterangan bahwa dampak risiko hanya mengancam ekosistem SEV-SNP, dan menegaskan bahwa arsitektur pendahulunya yakni versi SEV serta SEV-ES tidak terdampak oleh masalah ini.

Pihak pabrikan merinci daftar lima lini prosesor server EPYC yang sama sebagai produk rentan terhadap kedua celah tersebut, lengkap dengan rencana paket perbaikan teknisnya:

Kedua lembar nasihat keamanan dari AMD tersebut mencantumkan paket pembaharuan yang identik bernama TurinPI_1.0.0.C, namun mencatat target bulan ketersediaan distribusi yang berlainan. Paket pembaruan mikrokode untuk menangkal Skyfall tercatat bertanggal 12 Agustus bagi setiap lini prosesor yang terdaftar. Di sisi lain, cip akselerator Instinct MI300A memperoleh patch proteksi Skyfall bertanggal 21 September, sedangkan penambalan bagi jajaran varian EPYC tertanam diproyeksikan baru akan disalurkan dalam rentang waktu antara bulan Januari hingga April 2027 mendatang.

Tim periset Mior mengungkapkan bahwa pembaruan firmware yang mampu meredam kerentanan telah resmi diluncurkan ke pasaran, sejalan dengan pengumuman tim Skyfall yang menyebut mikrokode baru telah dirilis ke publik. Kendati demikian, dokumen nasihat pabrikan tidak memberikan perincian apakah tambalan tersebut dapat berfungsi optimal secara mandiri ataukah wajib dipasang sebagai satu kesatuan paket pembaruan BIOS, serta tidak mencantumkan instruksi langkah mitigasi sementara (workaround).

Supermicro, sebagai salah satu produsen server global ternama, telah menerbitkan inventarisasi perbaikan BIOS yang ditujukan untuk menambal kerentanan pada puluhan produk motherboard seri H12, H13, serta H14 buatannya. Lembar informasi teknis yang sama menegaskan bahwa papan induk tersebut juga memerlukan instalasi pembaruan firmware BMC (Baseboard Management Controller), seraya menambahkan bahwa pengujian menyeluruh terhadap lini produk yang terdampak saat ini masih terus berjalan.

Mengingat implementasi penambalan keamanan ini dieksekusi secara terpusat pada tingkat firmware milik server host, para pengguna enterprise yang menyewa mesin virtual rahasia sangat bergantung pada kepatuhan pihak penyedia layanan komputasi awan dalam memasang perbaikan tersebut. Dokumen mitigasi Mior turut melampirkan rincian nilai TCB (trusted computing base) untuk keperluan validasi attestation SNP di samping setiap versi firmware yang telah diperbaiki. Walau demikian, dokumen resmi itu tidak menjabarkan panduan langkah praktis mengenai tata cara bagi para pemilik VM untuk memeriksa nilai-nilai tersebut secara mandiri.

Kedua lembar nasihat keamanan dari AMD sama sekali tidak memuat keterangan apakah kedua metode eksploitasi ini pernah dimanfaatkan secara aktif dalam insiden peretasan liar di dunia nyata. Kedua tim peneliti kini telah mempublikasikan kode pembuktian konsep mereka secara terbuka, di mana kode proof-of-concept milik Mior secara teknis tetap mensyaratkan adanya firmware BIOS yang telah dimodifikasi agar konfigurasi perutean memori berada dalam keadaan tidak terkunci.

Untuk kasus kebocoran memori SMM pada serangan Skyfall, proyek repositori EDK II telah menyematkan kode kerentanan CVE-2026-18448 dengan peringkat skor 5,6. Lembar buletin keamanan AMD untuk EDK II menyimpulkan bahwa kelemahan ini berakar dari absennya implementasi mekanisme mitigasi TSA di dalam struktur kode firmware EDK II yang bersangkutan.

Buletin informasi tersebut menyertakan daftar lini prosesor EPYC dan Ryzen, termasuk portofolio model cip tertanam, serta menyarankan adopsi mitigasi TSA terdahulu milik perusahaan yang dikombinasikan dengan patch resmi EDK II begitu paketnya tersedia. Untuk lima lini prosesor server EPYC yang telah disebutkan sebelumnya, buletin hanya mencantumkan kebutuhan atas patch tersebut dengan target ketersediaan pada bulan November. Sementara itu, platform firmware dengan perbaikan telah tersedia untuk cip lainnya, termasuk EPYC 4004 dan 4005, meski advisori internal EDK II sendiri belum memuat versi tertambal hingga hari ini.

PostgreSQL Perbaiki 52 Kerentanan, Termasuk Bug 22 Tahun Pemicu RCE Terautentikasi

Sebuah celah keamanan type confusion pada sistem database PostgreSQL memungkinkan seorang pengguna basis data yang memiliki izin membuat objek untuk mengeksekusi instruksi kode langsung pada server. Pembaruan yang diluncurkan kemarin menuntaskan masalah tersebut, sekaligus mengatasi 51 celah keamanan lainnya. Guna memperoleh proteksi yang menyeluruh dari ancaman celah ini, administrator juga diwajibkan mengompilasi ulang seluruh ekstensi berbasis bahasa C yang terpasang di dalam server terkait.

Celah berisiko tersebut didaftarkan dengan kode CVE-2026-6460 serta mengantongi skor keparahan CVSS sebesar 8.8. Seluruh skrip kode yang dieksekusi melalui teknik ini bakal memperoleh hak akses penuh dari akun pengguna sistem operasi yang bertugas menjalankan PostgreSQL. Ancaman kerentanan ini membayangi seluruh versi perangkat lunak sebelum rilis pembaruan 18.7, 17.12, 16.16, 15.20, dan juga versi 14.25.

Pihak PostgreSQL Global Development Group selaku pengembang resmi distribusi perangkat lunak database ini menyatakan belum menerima laporan eksploitasi di dunia nyata. Penilaian resmi dari badan keamanan siber CISA di dalam catatan CVE terkait pun masih mencatat tingkat pemanfaatan serangan pada status nihil.

Celah teknis ini berkaitan erat dengan mekanisme composite types, yaitu sebuah struktur tipe data yang dibentuk dari kumpulan bidang bernomor dan mempunyai tipe data tersendiri. Pengubahan tipe data pada suatu bidang tertentu dapat diproses saat nilai-nilai terdahulu dari tipe data tersebut masih disimpan di bagian lain pada sistem server.

Situasi tersebut berpotensi memicu server membaca nilai lama secara keliru seolah-olah bernilai sesuai struktur tipe data yang baru. Solusi perbaikan yang dimuat dalam catatan rilis resmi menambahkan sistem pengecekan versi, sehingga server sanggup mendeteksi adanya ketidaksesuaian nilai terhadap definisi tipe datanya.

Peneliti keamanan siber Mehmet Ince memaparkan bukti eksploitasi fungsional atas celah sistem ini lewat demonstrasi teknis pada PostgreSQL 18.6 melalui ulasan tertulis pekan ini.

Metode yang ia kembangkan dimulai dengan mempersiapkan kueri yang menyimpan suatu nilai tertentu, lalu mengubah tipe salah satu bidang dari nilai itu, kemudian mengeksekusinya. Ulasan tersebut turut menyertakan baris perintah SQL yang mampu melumpuhkan server tanpa tambalan serta langkah kedua guna membocorkan alamat memori sistem. Namun, tulisan itu sengaja tidak membeberkan baris perintah SQL untuk langkah akhir yang memicu server mengeksekusi perintah eksternal.

Ia mencatat bahwa dirinya sanggup "memicu gangguan crash ini menggunakan peran login dengan tingkat hak akses terendah." Di sisi lain, buletin keamanan proyek hanya menggambarkan pelaku sebagai pihak yang berwenang membuat objek, tanpa merinci batas minimal hak akses yang dibutuhkan.

Pihak Red Hat yang mendistribusikan paket sistem PostgreSQL menyebutkan dalam telaah CVE mereka bahwa pelaku membutuhkan akses login database dengan wewenang membuat atau memodifikasi objek. Tidak ada satu pun dari rujukan resmi ini yang mengonfirmasi apakah akun berhak akses bawaan semata bisa melangkah lebih jauh dari sekadar merusak sistem untuk menjalankan kode liar.

Ince melacak jejak awal kemunculan bug tersebut hingga ke tanggal 5 Mei 2004, yakni masa ketika PostgreSQL pertama kali menambahkan fitur pengubah tipe kolom data. Sementara itu, teknik rancangannya dalam mengeksekusi instruksi kode sangat bergantung pada pembaruan lanjutan yang baru diterapkan pada 14 Mei 2015.

Ia juga telah menyesuaikan teknik serangan ini untuk berbagai layanan cloud PostgreSQL terkelola dan telah menyerahkan bukti konsep kerentanan secara tertutup kepada divisi keamanan mereka pada Agustus lalu. Penyedia layanan yang ia hubungi mencakup AWS (Aurora serta RDS), Microsoft (Azure PostgreSQL), Google (AlloyDB), Supabase, Databricks, dan Ubicloud. Laporan tersebut tidak mengungkap status pembaruan patch dari masing-masing penyedia.

Manajemen proyek PostgreSQL menyampaikan apresiasi kepada belasan pelapor kerentanan CVE-2026-6460, termasuk sang peneliti, serta mencantumkan namanya atas penemuan lima celah lainnya pada rilis serupa.

Pihak pengembang mematok skor 8.8 pada 32 dari total 52 celah yang ditangani, menjadikannya tingkat keparahan tertinggi dalam rilis ini. Mengacu pada indeks kerentanan resmi, hanya ada satu celah server yang tidak membutuhkan proses masuk akun atau interaksi pengguna. Masalah bernomor CVE-2026-116322 itu memungkinkan klien tanpa autentikasi memicu proses muat ulang paksa pada jajaran server PostgreSQL 18.

Sejumlah pembenahan lainnya ditujukan bagi perangkat lunak sisi klien. Berkas arsip berbahaya berpotensi memaksa modul pg_restore mengeksekusi perintah jahat setara izin pengguna yang membukanya. Selain itu, komputer server sumber yang telah disusupi peretas bisa memicu psql menjalankan instruksi berbahaya lewat perantara skrip pemulihan dalam keluaran berkas tar pg_dump.

Langkah yang Perlu Diambil Administrator

Kabar Gembira Gamer, Bos Xbox Pastikan Wolfenstein 3 Tengah Digarap

Kabar menggembirakan akhirnya menghampiri Wolfenstein 3 yang telah lama dinantikan para penggemar setia. Petinggi utama Xbox baru saja mengonfirmasi bahwa sekuel tersebut kini resmi memasuki masa produksi. Seperti apa rinciannya?

Wolfenstein 3 Masuk Tahap Produksi

Lewat platform X miliknya, CEO Xbox Asha Sharma membagikan pengumuman bahwa MachineGames sedang mengerjakan Wolfenstein 3. Sharma menilai Wolfenstein sebagai salah satu seri terpenting, sekaligus mengaku sangat antusias membagikan perkembangan terbaru berikutnya kepada komunitas pecinta game.

Unggahan yang dibagikan Sharma di X turut memperlihatkan cuplikan naskah prolog game tersebut yang berjudul “Nazitraz.” Simak isi unggahannya berikut ini:

Wolfenstein 3 is officially in production at @MachineGames. One of gaming's most important franchises, and a team that has done remarkable work bringing it forward. Looking forward to sharing more. pic.twitter.com/YyX8LrbTvh

MachineGames pada dasarnya telah lama berencana menuntaskan rangkaian trilogi Wolfenstein. Pada bulan Februari lalu, studio ini mengumumkan rincian narasi yang berfokus terhadap tokoh gadis bernama Sofiya.

Sofiya diceritakan sebagai bocah yatim piatu Ukraina berumur 8 sampai 11 tahun yang memiliki kedekatan dengan William Blazkowicz, pahlawan utama serial ini. William dipaparkan menyimpan trauma perang yang mendalam hingga sulit memercayai orang asing, sebelum menjelma menjadi figur ikonis yang perkasa.

Hingga sekarang, MachineGames tengah melangsungkan sesi Performance capture bersama para pemeran terpilih sejak bulan April kemarin, di mana proses pengambilan gambar dijadwalkan berjalan hingga 2027. Apakah kamu menantikan kehadiran Wolfenstein 3, Brott? Tuliskan tanggapanmu!

Simak pula kumpulan informasi seru Gamebrott lainnya seputar Berita Game maupun tulisan lain karya Nadia Haudina. For further information and other inquiries, you can contact us via [email protected].

Ketika AI Agent Bertindak Liar: Apakah Sistem Anda Mampu Menghentikannya?

Bayangkan sebuah skenario saat sebuah agen kecerdasan buatan (AI agent) ditugaskan untuk menyortir tiket bantuan pelanggan sekaligus memeriksa rincian akun pengguna. Di tengah proses tersebut, terdapat satu tiket yang memuat instruksi tersembunyi yang memerintahkan agen untuk mengekspor basis data penting ke lokasi eksternal yang tidak dikenal. Permintaan ini dapat dieksekusi secara mulus oleh agen karena identitas digital yang dimilikinya memang memegang hak akses resmi ke data tersebut, dan perkakas terintegrasi yang terpasang memungkinkannya menjalankan aksi pengiriman data tanpa hambatan.

Situasi berbahaya semacam ini memunculkan pertanyaan mendasar mengenai kesiapan mitigasi insiden: apa sebenarnya arti konkret dari frasa “menghentikan sang agen”? Banyak tim teknis beranggapan bahwa mematikan model kecerdasan buatan sudah cukup, padahal alur kerja otomatis, kredensial autentikasi, serta sesi koneksi yang sudah terbuka mungkin masih beroperasi di latar belakang. Masing-masing komponen tersebut membutuhkan mekanisme kendali dan intervensi yang benar-benar terpisah demi memastikan sistem aman seutuhnya.

Sebuah tinjauan keamanan pada Oktober 2026 yang dirilis oleh OWASP GenAI Security Project menyoroti kasus di mana sejumlah agen evaluasi bertindak melampaui batas wewenang yang ditetapkan. Laporan tersebut menekankan pentingnya menguji apakah prosedur pembendungan insiden benar-benar sanggup mencabut kredensial sekaligus memutus akses jaringan secara efektif. Dokumen ini sendiri merupakan kompilasi insiden pilihan dan bukan merupakan survei menyeluruh dari seluruh kejadian yang ada di lapangan.

Mematikan Model Belum Tentu Menghentikan Alur Kerja

Sebuah agen AI pada hakikatnya hanyalah satu komponen kecil di dalam ekosistem komputasi yang jauh lebih luas dan saling terhubung. Model bahasa mungkin bertugas mengambil keputusan dan memilih tindakan, namun orkestratorlah yang menjalankan keseluruhan alur kerja teknis, sementara entitas identitas menyediakan hak otorisasi, dan antarmuka pemrograman aplikasi (API) atau perkakas pendukung yang menuntaskan eksekusi perintah. Di sisi lain, aturan perutean jaringan yang menentukan ke server mana saja perkakas tersebut dapat tersambung dan mentransfer data.

Karakteristik teknis pembendungan sangat bergantung pada arsitektur penyebaran masing-masing organisasi. Pada infrastruktur tertentu, menonaktifkan agen mungkin langsung mematikan proses yang sedang berjalan seketika. Namun pada infrastruktur lainnya, antrean pekerjaan, mekanisme percobaan ulang otomatis (retries), atau sesi komunikasi jaringan yang sudah terbentuk sebelumnya bisa saja terus beroperasi tanpa henti. Mencabut satu kredensial keamanan belum tentu membatalkan token sesi lain yang terpisah, dan sebuah endpoint model bisa saja dalam kondisi mati total sementara layanan backend independen tetap memproses tumpukan instruksi yang telah diterimanya lebih dulu.

Oleh karena alasan tersebut, konsep tombol darurat atau “kill switch” harus dipahami bukan sekadar sebagai sakelar tunggal, melainkan serangkaian kontrol komprehensif yang telah teruji dengan matang. Mekanisme ini harus mampu menghentikan eksekusi yang aktif maupun yang masih berada di antrean, membatalkan seluruh kredensial yang digunakan, memutus akses menuju perkakas terintegrasi, serta memblokir jalur komunikasi jaringan. Urutan penanganan yang tepat akan sangat ditentukan oleh pola arsitektur serta pertimbangan risiko gangguan terhadap layanan operasional lain yang berjalan berdampingan.

Kapan Saatnya Tim Harus Mengisolasi Agen?

Sebuah tindakan anomali dari agen cerdas tidak serta-merta membuktikan bahwa sistem telah disusupi oleh peretas jahat secara fatal. Modifikasi pada alur kerja, cacat pada perangkat lunak, kesalahan konfigurasi parameter, atau masukan data yang tidak lazim dari pengguna dapat memicu perilaku sistem yang terlihat sangat mencurigakan. Para profesional keamanan siber harus menyelidiki sinyal anomali tersebut secara menyeluruh beserta konteks teknis yang melatarbelakanginya sebelum mengambil keputusan drastis.

Sinyal-sinyal peringatan yang memerlukan investigasi mendalam mencakup perilaku yang menyimpang dari pola operasional normal, upaya mengakses berkas di luar wewenang tugas, lonjakan transfer data keluar secara mendadak, serta pemanggilan API sensitif yang tidak biasa.

Catatan log internal milik agen dapat membantu menguraikan urutan instruksi yang berusaha ia jalankan, namun data tersebut hanyalah satu kepingan bukti dari teka-teki forensik digital. Tim keamanan diwajibkan untuk mengorelasikan log agen dengan log penyedia identitas (IdP), catatan transaksi API, metrik aplikasi hilir, dan rekaman lalu lintas jaringan. Entri catatan log yang mengindikasikan upaya percobaan tindakan belum tentu membuktikan bahwa aksi peretasan atau manipulasi tersebut berhasil diselesaikan secara sempurna oleh sistem.

Rangkaian Prosedur Respons yang Terukur

1. Jeda Alur Kerja yang Terdampak

Segera hentikan proses eksekusi yang sedang aktif dan bekukan pemicu otomatis, mekanisme percobaan ulang, serta antrean tugas yang berhubungan sesegera mungkin. Apabila agen tersebut berbagi sumber daya komputasi dengan modul bisnis lainnya, lakukan isolasi terhadap alur kerja yang bermasalah saja tanpa melumpuhkan infrastruktur pendukung yang tidak bersalah, selama pemisahan sistem tersebut dapat dilakukan secara aman dan terkontrol.

Mengirimkan perintah teks (prompt) darurat yang meminta agen berhenti sama sekali bukan bentuk kontrol pengamanan teknis yang sah. Upaya pembendungan insiden wajib dieksekusi secara nyata melalui platform atau sistem orkestrator yang mengendalikan siklus hidup eksekusi pekerjaan tersebut.

2. Cabut atau Batasi Hak Akses Agen

Lakukan identifikasi cepat terhadap seluruh kunci kredensial, token sesi, hak akses istimewa, serta akun layanan (service account) yang terhubung langsung dengan proses yang bermasalah. Matikan atau batalkan seluruh wewenang akses yang status keamanannya sudah diragukan. Apabila ditemukan indikasi konkret bahwa kunci rahasia telah bocor ke luar, segera putar (rotate) kredensial tersebut dan periksa apakah ada layanan lain di perusahaan yang turut menggunakannya.

Mekanisme pencabutan wewenang memiliki perilaku yang sangat bervariasi di berbagai platform perangkat lunak. Beberapa token otentikasi dapat kedaluwarsa secara cepat, sedangkan jenis token lainnya mungkin tetap sah dan aktif sampai sesi berakhir secara alami atau sampai layanan induk secara khusus membatalkannya. Tim pengelola wajib melakukan verifikasi mandiri bahwa akses tersebut benar-benar telah lumpuh, alih-alih berasumsi keliru bahwa mematikan agen secara otomatis menghapus seluruh izin koneksi.

3. Batasi Perkakas dan Jalur Akses Jaringan

Nonaktifkan perkakas spesifik, plugin, atau integrasi pihak ketiga yang terlibat langsung dalam anomali tersebut, atau segera terapkan kebijakan kontrol akses ketat yang merintangi agen menjangkau sumber daya terdampak. Jika terdapat kemungkinan bahwa kebocoran data rahasia sedang mengalir ke luar batas korporasi, penerapan filter perimeter jaringan dapat menyetop komunikasi eksternal selagi investigasi mendalam berlangsung.

Lapisan kendali ini wajib berada di luar jangkauan instruksi prompt agen itu sendiri. Rekomendasi keamanan dari panduan OWASP AI Agent Security menyarankan penegakan prinsip hak istimewa paling rendah (least-privilege) pada integrasi alat, pemberlakuan otorisasi eksplisit untuk tindakan kritis, penyediaan rekam jejak audit yang mendalam, serta tersedianya prosedur pembatalan operasi atau pemulihan keadaan semula.

4. Amankan Bukti Digital dan Pastikan Kronologi Kejadian

Dokumentasikan identitas agen secara terperinci, nomor ID sesi atau proses eksekusi, stempel waktu kejadian yang akurat, pemanggilan fungsi alat, rekaman persetujuan otorisasi, serta daftar aset yang terpengaruh. Amankan seluruh catatan log penyedia identitas, log panggilan API, dan arsip paket jaringan sebelum kebijakan retensi otomatis atau proses rotasi data log menghapusnya. Hindari mencantumkan nilai rahasia autentikasi ke dalam dokumen investigasi publik atau sistem pencatatan insiden umum.

Selanjutnya, lakukan analisis mendalam terhadap apa yang sebenarnya telah diubah, dibaca, atau ditransmisikan oleh sang agen. Verifikasi berkas mana saja yang sempat dibuka atau dimodifikasi, data apa saja yang telah diekspor, izin wewenang apa yang diganti, pesan apa yang dikirim, atau kunci rahasia apa yang sempat diunduh. Pisahkan secara cermat antara tindakan yang baru sekadar dicoba dengan aksi yang tuntas dilakukan, serta fakta konkret dari dugaan awal.

5. Bendung Dampak Kerusakan di Tingkat Lanjutan

Apabila agen AI sempat mengakses akun dengan hak istimewa tinggi atau menjangkau data sensitif, lakukan penilaian risiko mandiri secara terpisah pada aset tersebut. Cabut wewenang tambahan yang mencurigakan, pulihkan pengaturan yang diubah tanpa izin, dan hubungi penanggung jawab sistem terkait secara formal. Jika bukti mengindikasikan eksfiltrasi data korporasi, patuhi protokol internal organisasi mengenai penanganan insiden siber, undang-undang perlindungan privasi, serta kewajiban penyampaian notifikasi resmi.

Menghentikan proses agen AI semata-mata berguna untuk mencegah kerusakan baru di masa depan. Tindakan pembekuan tersebut sama sekali tidak membatalkan atau membalikkan dampak manipulasi yang sudah terlanjur terlaksana.

Prosedur Pemulihan Akses Operasional Secara Hati-Hati

Sebelum memutuskan untuk menghidupkan kembali alur kerja agen, temukan akar penyebab masalah yang sebenarnya terjadi. Insiden tersebut mungkin bersumber dari injeksi prompt yang berbahaya, hak izin akses yang terlalu luas, integrasi perangkat lunak pihak ketiga yang disusupi, kekeliruan konfigurasi sistem, atau cacat arsitektur pada komponen pendukung di sekitar agen. Mengubah kata-kata pada instruksi prompt tidak akan pernah mampu membereskan celah keamanan yang bersumber dari kesalahan konfigurasi kredensial atau kerapuhan kebijakan jaringan.

Kembalikan izin akses secara bertahap dengan ruang lingkup paling minimal yang dibutuhkan oleh tugas operasional tersebut. Lakukan pengujian alur kerja secara ketat di lingkungan pengujian yang terisolasi, pastikan bahwa setiap tindakan yang berisiko tinggi wajib mengantongi otorisasi eksplisit, serta awasi secara ketat setiap pemanggilan fungsi alat dan lalu lintas akses setelah sistem aktif kembali. Untuk operasi kritis yang berpotensi membocorkan data pribadi atau memicu perubahan data permanen yang tidak dapat dibatalkan, terapkan mekanisme verifikasi persetujuan manusia (human-in-the-loop) guna memberi ruang bagi tim untuk mencegah kekeliruan sebelum instruksi dieksekusi.

Persiapan Proaktif Sebelum Terjadinya Insiden

Rencana penanganan insiden siber hanya akan bernilai nyata apabila para personil keamanan memahami secara persis instrumen pengamanan mana yang harus diaktifkan dan mampu mengoperasikannya secara tangkas di bawah tekanan krisis. Untuk setiap agen yang dikerahkan ke lingkungan produksi, organisasi harus memiliki pemetaan yang jelas mengenai:

Seluruh prosedur darurat tersebut wajib disimulasikan dan diuji coba secara berkala. Latihan simulasi atas meja (tabletop exercise) sangat bermanfaat dalam memetakan titik buta pertahanan, namun tim teknis juga harus memverifikasi secara langsung di lingkungan nyata bahwa proses pencabutan kredensial dan pemutusan alat pihak ketiga benar-benar berfungsi sebagaimana mestinya. Kerangka panduan tanggap insiden milik NIST memperlakukan fase kesiapsiagaan, respons insiden, serta pemulihan sebagai pilar integral dari manajemen risiko keamanan siber secara menyeluruh, bukan sekadar improvisasi reaktif setelah kekacauan terjadi.

Respons keamanan yang tangguh selalu berakar dari visibilitas lengkap terhadap kredensial rahasia apa saja yang dapat diakses oleh agen AI serta kesiapan teknis untuk membatalkan wewenang tersebut seketika. Solusi KeeperPAM® menggabungkan manajemen rahasia terpusat, kontrol wewenang akses istimewa, dan audit keamanan menyeluruh guna membantu enterprise mengawasi seluruh kredensial mesin yang menopang alur kerja kecerdasan buatan.

Melalui implementasi Keeper Secrets Manager, tim teknik dapat menegakkan kebijakan pembatasan rahasia sehingga agen hanya dapat memperoleh akses ke kredensial yang relevan dengan tugasnya, mengambil token keamanan secara dinamis saat proses berjalan (runtime), serta mengawasi setiap jejak akses secara transparan. Lapisan kontrol ini menyempurnakan strategi pembendungan insiden bersama dengan protokol terverifikasi untuk menghentikan alur kerja, menutup paksa sesi aktif, dan membatasi konektivitas jaringan.

Catatan: Artikel ini telah ditulis secara profesional dan dikontribusikan secara resmi oleh Aranza Trevino di Keeper Security.

Peretas Eksploitasi Celah PHP2Shell di Check Point Gateway untuk Pasang Backdoor TSGA dan Hapus Berkas ESXi

Aktor ancaman siber tak dikenal terpantau menargetkan perangkat Check Point Security Gateway yang belum diperbarui guna memperoleh akses awal memanfaatkan kerentanan PHP2Shell, disusul dengan eksploitasi celah eskalasi hak akses lokal pada Gaia OS yang sebelumnya belum pernah dilaporkan untuk menyuntikkan pintu belakang (backdoor) berjuluk TSGA.

Rangkaian aktivitas yang dipaparkan oleh Check Point ini mulai berlangsung sejak tanggal 30 Oktober 2026 dengan menyasar berbagai organisasi di Israel, yang kemudian berlanjut dengan gelombang serangan lanjutan berskala lebih luas pada 2 November 2026 terhadap entitas di banyak negara dan beragam sektor industri. Sejumlah institusi yang telah menjadi sasaran pada gelombang permulaan juga turut mengalami serangan destruktif mematikan, termasuk penyebaran malware penghapus data atau wiper.

"PHP2Shell menyediakan akses tahap awal, yang kemudian disusul oleh eskalasi hak istimewa melalui antarmuka DynamicCLI dengan kode pelacakan CVE-2026-123039," ungkap pihak Check Point. "Para peretas lantas menempatkan web shell PHP, pintu belakang persisten TSGA, serta komponen perutean jaringan terintegrasi miliknya yang dinamakan TSProxy."

"Para penyerang melakukan pergerakan lateral dari unit gateway menuju sistem host VMware ESXi menggunakan protokol SSH, menyebarkan perusak bertajuk destroy_v6, serta meninggalkan dokumen pesan bernuansa politis bernama DREAM_ANNEXATION.txt selama fase perusakan berlangsung."

Celah CVE-2026-123039 dengan skor CVSS 7.8 merupakan kelemahan otorisasi yang hilang dan mampu memicu peningkatan hak istimewa menuju tingkat root di dalam proses DynamicCLI, yang memungkinkan setiap pengguna lokal terotentikasi untuk menjalankan instruksi sembarang cukup dengan melayangkan permintaan tunggal ke arah socket.

"Masalah keamanan ini berupa eskalasi hak istimewa lokal dan menuntut pihak penyerang sudah terlebih dahulu memiliki kemampuan eksekusi kode lokal di perangkat tersebut," tutur Check Point sembari menambahkan bahwa pihaknya "menyaksikan eksploitasi aktif atas kerentanan ini terhadap sekitar dua lusin pelanggan."

Permasalahan krusial tersebut berdampak pada varian versi R82.20, R82.10, R82, R81.20, R81.10, serta R81 dari lini produk terkait berikut ini –

"Pada pengujung bulan Oktober 2026, kira-kira sepekan setelah pembaruan keamanan resmi dirilis, aktivitas serangan yang bersumber dari alamat IP 130.94.19[.]204 membidik target organisasi-organisasi Israel melalui portal Mobile Access yang rentan di Check Point Security Gateway," sebut Check Point.

"Bukti-bukti yang ditemukan mengindikasikan adanya keberhasilan pembobolan di sejumlah kasus, disertai tindakan eksploitasi yang selaras dengan karakteristik PHP2Shell, terkait erat dengan CVE-2026-109618 dan CVE-2026-109619."

Setelah berhasil mengamankan akses tahap pertama, kelompok peretas anonim ini dilaporkan mendongkrak izin akses dari akun layanan portal menuju root memakai persenjataan celah CVE-2026-123039 dan menyebarkan web shell PHP untuk mengamankan pijakan permanen. Perangkat web shell ini mendukung fungsionalitas pengeksekusian perintah sistem sekaligus pengunggahan berkas.

Gelombang penyerangan pada tanggal 2 November 2026 dilaporkan kembali menyasar sejumlah lembaga Israel yang sempat dibidik pada gelombang pertama, bersanding dengan beragam sasaran global lainnya tanpa menunjukkan kecenderungan geografis maupun vertikal industri tertentu, mencerminkan manuver perburuan akses awal yang murni bersifat oportunistik.

Akses masuk yang dihadirkan oleh sarana web shell tersebut membuka jalan bagi penyusupan TSGA, suatu implan pintu belakang pasif mandiri yang memuat instrumen sekunder bernama TSProxy. TSGA, yang disamarkan sebagai berkas slot_CPconfigdaemon, diidentifikasi sebagai implan gateway Linux berkemampuan spesifik Check Point, mencakup akses jarak jauh terenkripsi, pencurian berkas konfigurasi, persistensi melalui backup dan snapshot, injeksi proses sistem, serta pengubahan log biner firewall.

"Kode injeksi milik [TSProxy] memuat pustaka ke dalam proses perkakas terpilih, di mana modul ini mencegat fungsi jaringan untuk mengelola komunikasi khusus milik penyerang sembari tetap mengalirkan lalu lintas normal tanpa gangguan," papar Check Point. "Hal ini memadukan backdoor mandiri yang persisten dengan jalur akses terselubung memanfaatkan layanan bawaan mesin."

Beberapa tindakan pasca-eksploitasi lainnya yang terpantau dihimpun pada poin-poin di bawah ini –

TSGA beserta TSProxy dinilai merupakan bagian komponen spesifik Check Point dari paket perangkat bernama PhiliKit, yang pertama kali diungkap ESET pada Juni 2026 dan dikaitkan dengan sindikat spionase siber terafiliasi Tiongkok bernama Armory Castle (sebelumnya UNC5221).

Indikasi lain yang mengarah pada potensi keterlibatan aktor berpihak Tiongkok mencakup pemakaian infrastruktur VPS LightNode serta pemusatan aktivitas pemindaian pada pukul 12.00 hingga 09.00 UTC, selaras dengan jam kerja umum di Tiongkok.

Kendati demikian, pihak penyedia keamanan siber tersebut menegaskan ketiadaan bukti yang cukup untuk mengaitkan operasi terbaru ini secara pasti kepada aktor tersebut maupun sindikat Tiongkok lainnya, mengacu pada poin pertimbangan berikut –

"Bila digabungkan, seluruh bukti belum memungkinkan kami menyimpulkan hakikat sesungguhnya dari operasi ini dengan tingkat keyakinan tinggi," tandas Check Point. "Sejumlah skenario masih terbuka lebar: aktor teridentifikasi mengendalikan seluruh kampanye, berperan semata sebagai makelar akses awal, atau terlibat aksi bendera palsu. Terdapat pula kemungkinan aksi destruktif dilakukan sebagai taktik pengalihan."

Page 1 of 65

Powered by WordPress & Theme by Anders Norén