Tag: Keamanan Siber

Infrastruktur Terbuka Kuak Modus Sindikat Ransomware Manfaatkan AI dalam Serangan Siber

Pakar keamanan siber baru-baru ini membongkar sebuah ekosistem peretasan berbasis kecerdasan buatan (AI) yang dijalankan oleh kelompok afiliasi ransomware INC dan The Gentlemen.

Titik pusat dari aksi siber berbahaya ini mengandalkan sistem bernama Phantom, yang dijuluki sebagai “Autonomous Red Team Kill Chain Framework”. Pelaku ancaman ini diyakini merupakan individu atau kelompok berbahasa Rusia yang tidak hanya bertindak selaku operator penerobos jaringan dan pemeras data, tetapi juga menjadi penyedia prasarana penunjang bagi berbagai mitra di lingkaran ransomware.

“Para operator melancarkan peretasan massal terhadap sistem periferal serta akses jarak jauh, seperti FortiClient EMS, SimpleHelp, cPanel, serta pintu gerbang VPN,” ungkap pihak SOCRadar. “Mereka memanfaatkan pangkalan data pengetahuan yang dikelola AI untuk memantau korban, mengumpulkan data kredensial curian, dan melacak perkembangan kampanye peretasan mereka.”

Karakteristik utama yang menonjol dari gelombang serangan teranyar ini adalah metode kerja yang terpadu, yakni “eksekusi oleh AI di bawah kendali persetujuan manusia”. Di dalam skema ini, operator manusia bertugas menyusun instruksi spesifik untuk korban target sekaligus memeriksa tiap langkah kerja, sementara penetrasi digital dijalankan secara otomatis melalui OpenCode menggunakan model komersial yang diakses via OpenRouter.

Hasil penelusuran terhadap peladen terbuka di alamat IP 45.227.254[.]43 memperlihatkan adanya rekaman percakapan masif sejumlah 8.257 pesan yang terbagi dalam 133 sesi kerja. Ketika sistem model AI menolak perintah berbahaya yang diberikan, pelaku tidak berganti model, melainkan memanipulasi susunan kalimat perintah agar menyerupai simulasi pengujian resmi oleh tim keamanan internal atau red team.

Jalur masuk perdana dibuka lewat pembobolan perangkat edge publik dalam jumlah besar, yang kemudian disusul pergerakan menyamping (lateral movement), penanaman kontrol permanen, pencurian berkas penting, hingga tahap akhir berupa penguncian ransomware. Catatan internal operator menunjukkan eksploitasi sederet celah keamanan sistem.

“Setelah berhasil menyusup, pelaku menjalankan siklus terstruktur: memetakan domain, meningkatkan hak akses menjadi admin domain jika memungkinkan, menyedot kredensial lewat malware stealer, menyasar dokumen keuangan, SDM, divisi hukum, serta pimpinan, lalu membawanya kabur lewat terowongan reverse-SOCKS,” papar SOCRadar.

“Penyalahgunaan kata sandi daur ulang menjadi pengganda dampak terbesar; ada kasus di mana sebuah sandi yang dipakai berulang mampu membuka VPN, server, RMM, serta platform backup dan manajemen keamanan seketika. Pertahanan keamanan dilumpuhkan memanfaatkan teknik pembunuh BYOVD dan trik loader, kendati catatan log mereka mencatat efektivitas yang beragam saat menghadapi sistem proteksi EDR kelas korporat.”

Serangan ini didukung gudang persenjataan variatif yang mencakup kerangka kerja khusus, program open-source yang dimodifikasi, dan deretan biner terkompilasi.

Peralatan lain yang terendus adalah QuickLine, yakni agen Mythic berkedok Cloudflare, modul pembasmi Quick Heal/Seqrite EDR yang menyalahgunakan driver Zemana (“zam64.sys”) lewat strategi BYOVD, serta program eksfiltrasi data seperti rks3 dan BackupAgent.

Pemeriksaan mendalam terhadap puluhan berkas pemerasan gubahan AI mengungkap pendekatan berfokus pada data. Aktor mengevaluasi catatan keuangan curian untuk menakar tebusan maksimum yang bisa dicairkan tanpa keterlibatan bank atau asuransi, lalu melayangkan bukti sampel tersensor, meningkatkan teror lewat panggilan suara terprogram (vishing), serta ancaman pelaporan kepada nasabah, mitra, dan otoritas pengawas.

Data rampasan tersebut pada akhirnya diunggah ke situs kebocoran data jika target menolak membayar dalam tenggat 24 hingga 72 jam. Kendati demikian, hasil akhir dari negosiasi tebusan ini belum dapat dipastikan karena tidak ada alamat dompet kripto maupun riwayat transaksi yang terlacak.

Sebanyak 62 entitas ditaksir telah menjadi target operasi siber ini, di mana empat di antaranya telah terpampang di situs kebocoran INC serta The Gentlemen. Lebih dari 50% target berlokasi di Amerika Serikat. Target utama operasi ini berpusat pada sektor industri, manufaktur, dan energi, yang disusul oleh institusi kesehatan serta korporasi farmasi.

“Di seluruh infrastruktur yang terbuka ini, penyerang terbukti mengeksploitasi layanan internet terbuka secara luas, terutama menyasar gerbang FortiClient EMS, gateway Ivanti/Citrix/SonicWall/OpenVPN, server kendali SimpleHelp, dan kontrol cPanel,” tutup SOCRadar.

“Bersamaan dengan itu, mereka mengatur serangan lewat kerangka Phantom, menancapkan proxy RevSocks untuk pergerakan jaringan, menyebar varian Ghost C2, serta menggunakan pangkalan pengetahuan AI demi mencatat telemetri korban, data sandi, dan status kampanye aktif.”
Ruby Rilis Pembaruan Onigmo Atasi Tiga Celah Pemicu Empat Kerentanan Kritis RCE GitLab

Pengembang bahasa pemrograman Ruby telah meluncurkan pembaruan versi 4.0.9, 3.4.12, dan 3.3.13 guna membenahi tiga masalah teknis pada Onigmo, mesin ekspresi reguler bawaan di dalamnya. Ketiga kerusakan tersebut menjadi akar dari empat celah keamanan berisiko tinggi yang ditambal oleh platform GitLab selama sebulan belakangan.

Pihak GitLab menemukan bahwa pola ekspresi reguler yang dirancang khusus dapat merusak alokasi memori ketika Ruby mengompilasinya. Kelemahan ini berisiko membuka jalan bagi pihak luar untuk mengeksekusi kode perintah arbitrary secara ilegal langsung pada server pengelola.

Tim Ruby menegaskan bahwa bahaya ini mengancam setiap aplikasi yang menyusun pola ekspresi reguler menggunakan string masukan yang dikendalikan oleh penyerang, bukan terbatas pada sistem GitLab semata.

Aplikasi Mana Saja yang Terkena Dampak

Dalam rilis imbauan keamanannya, tim Ruby memaparkan bahwa program baru dianggap rentan apabila memproses kompilasi regex memakai data teks yang dapat dimanipulasi peretas. Kondisi tersebut tercipta saat aplikasi memasukkan teks tersebut ke dalam Regexp.new, Regexp.union, maupun Regexp.compile, atau menyisipkannya melalui interpolasi sintaks seperti /#{input}/.

Adapun perangkat lunak yang hanya menggunakan pola ekspresi reguler statis ciptaan pengembangnya sendiri sepenuhnya berada di posisi aman dari ancaman ini.

Ruby resmi membenahi kesalahan sistem ini pada varian 4.0.9, 3.4.12, dan 3.3.13. Rilis edisi 3.4.12 dan 3.3.13 tercatat sebagai versi perdana di lini masing-masing yang menyertakan perbaikan untuk ketiga galat tersebut.

Versi terdahulu yang dirilis pada pekan yang sama, yakni 4.0.8, rupanya belum mencakup solusi bagi salah satu cacat berkode CVE-2026-110264. Oleh sebab itu, seluruh pemakai seri 4.0 sangat disarankan langsung beralih memasang edisi 4.0.9.

Sementara itu, seri Ruby 3.2 beserta edisi sebelumnya tidak akan memperoleh tambalan pengaman apa pun. Masa dukungan untuk Ruby 3.2 telah resmi berakhir pada 1 April 2026, ditandai dengan rilis 3.2.11 sebagai varian penutup. Pihak pengembang menyarankan pengguna untuk segera bermigrasi menuju versi 3.4 atau 4.0.

Bagi pengelola sistem yang belum dapat menerapkan peningkatan versi dalam waktu dekat, imbauan resmi meminta penghentian seluruh aktivitas kompilasi regex yang bersumber dari masukan tak tepercaya.

Dua metode mitigasi umum yang kerap dianggap efektif ternyata tidak mampu membendung masalah ini. Penyetelan batas durasi melalui parameter Regexp.timeout terbukti gagal menangkis gangguan. Selain itu, pembatasan panjang karakter regex juga tidak menjamin keamanan, mengingat rangkaian pola yang berukuran sangat pendek pun terbukti mampu memicu terjadinya eror.

Kronologi Masuknya Galat ke Platform GitLab

Platform GitLab memproses kompilasi pola regex kiriman pengguna secara rutin, contohnya pada sintaks pengaturan sistem otomasi CI/CD. Pengelola menemukan manipulasi pola ini sanggup merusak struktur memori selama fase kompilasi Ruby berlangsung, memicu terbitnya empat catatan CVE antara tanggal 23 September hingga 21 Oktober yang masing-masing diperbaiki melalui paket distribusi Ruby tertambal.

Dua celah perdana diumumkan pada 23 September, mengharuskan akun pengguna melakukan login terlebih dahulu, dan memperoleh skor keparahan 9,9 dari skala 10. Dua masalah berikutnya menyusul pada Oktober, yaitu CVE-2026-97229 pada tanggal 12 dan CVE-2026-110264 pada tanggal 21, yang keduanya dapat dieksploitasi tanpa kepemilikan akun dengan raihan skor maksimal 10,0. Cacat CVE-2026-110264 berdampak langsung pada seluruh edisi GitLab mulai versi 7.0 ke atas.

Seorang peneliti keamanan siber dengan identitas akun joaxcar melaporkan keempat kelemahan sistem tersebut via program pemburu bug GitLab. Sampai dengan 23 Oktober, belum ada satu pun dari keempatnya yang dimasukkan ke daftar Known Exploited Vulnerabilities kepunyaan instansi CISA.

Status Penomoran CVE dari Pihak Ruby

Hingga saat ini, pihak Ruby belum mengajukan nomor identitas CVE khusus atas pembaruan ini, “setidaknya untuk saat ini,” terang mereka sembari mengarahkan para administrator untuk memantau status perkembangan melalui empat kode CVE milik GitLab.

Langkah penundaan ini memunculkan celah teknis bagi pengelola yang memakai alat pemindai keamanan berbasis katalog CVE. Dokumen resmi catatan kerentanan GitLab hanya mengidentifikasi GitLab sebagai perangkat lunak terdampak, sehingga pemindai otomatis yang memeriksa kesesuaian instalasi Ruby tidak menemukan keterkaitan data yang cocok.

Padahal di masa lalu, Ruby sempat memperlakukan jenis gangguan serupa ini sebagai isu kerentanan formal, terbukti dengan pemberian kode identitas CVE pada perbaikan di tahun 2022 serta 2024, kendati praktik memproses pola masukan luar sudah lama dianggap berisiko.

Buku panduan dokumentasi resminya saat ini masih mengelompokkan risiko masukan teks tidak tepercaya semata-mata sebagai bahaya penolakan layanan (denial of service). Tim Ruby memastikan akan memperbarui buletin mereka bila pengajuan kode identitas CVE dilakukan di kemudian hari.

Instruksi Khusus Pengelola Layanan GitLab

Seluruh instalasi peladen GitLab mandiri (self-managed) diwajibkan memperbarui paket ke edisi yang memperbaiki celah CVE-2026-110264. GitLab telah meluncurkan tambalan tersebut pada 21 Oktober dan menerapkannya mundur hingga versi pendukung 18.11.13.

Layanan berbasis cloud GitLab.com dipastikan telah memakai versi aman terkini, sedangkan penyewa GitLab Dedicated pada rilis internal baru tidak memerlukan penyesuaian tambahan apa pun, jelas perwakilan GitLab. Berhubung platform mengemas bundel Ruby miliknya sendiri dan menambalnya langsung di sana, pemasangan versi GitLab terbaru ini otomatis menuntaskan kerentanan.

Selain pembaruan kode, pengembang GitLab juga membagikan aturan deteksi keamanan resmi yang dapat diimplementasikan administrator mandiri guna mengenali potensi indikasi percobaan eksploitasi di lingkungan masing-masing.

Peretas Bobol Firewall dan VPN Perusahaan, Lebih dari 70.000 Kredensial Bocor

Pakar keamanan siber baru saja membeberkan rincian operasi serangan berskala masif yang mengincar perangkat edge jaringan terbuka, termasuk firewall Fortinet FortiGate serta Palo Alto Networks GlobalProtect.

"Temuan dari penyelidikan ini juga memperlihatkan bahwa para pelaku dalam operasi ini berhasil mengamankan akses ke puluhan instansi di berbagai penjuru dunia, serta berupaya memperdalam kompromi pada target terpilih, yang berujung pada akses kendali jarak jauh secara persisten dan pencurian data," menurut laporan investigasi gabungan yang dirilis oleh Group-IB dan NyxLab.

Aktivitas peretasan yang meluas ini disematkan kepada aktor ancaman siber bernama k0t, yang juga memakai nama samaran CryptoFeel, Member19, dan QazWsxShop. Tokoh kriminal dunia maya ini terpantau pertama kali muncul ke permukaan pada 22 Oktober 2025.

Aktor ancaman tersebut ditengarai menjalin keterkaitan erat dengan kelompok ransomware seperti Qilin dan The Gentlemen, dengan kemungkinan besar menjalankan peran sebagai pialang akses awal (initial access broker) ataupun pihak afiliasi. Penelusuran jejak aktivitas sang peretas di dark web menunjukkan ketertarikan tinggi terhadap pembelian kode eksploitasi celah keamanan serta perangkat lunak pendukung, termasuk lisensi akun premium untuk mesin pencari metadata semacam FOFA dan ZoomEye.

Daftar entitas yang menjadi sasaran kampanye ini mencakup berbagai penjuru dunia dan berasal dari beraneka ragam sektor industri, mengingat motif pembobolan menyasar perangkat jaringan terbuka tanpa pandang bulu. Sebagian besar kasus kompromi dilaporkan berlangsung pada rentang waktu antara Februari hingga Juni 2026, yang juga bersinggungan langsung dengan aksi perburuan kredensial lain bernama sandi FortiBleed.

Hampir 38% korban berada di kawasan Asia Pasifik, disusul oleh Amerika Latin sebesar 31,9%, wilayah Eropa mencapai 15,8%, serta Timur Tengah dan Afrika Utara tercatat sebesar 12,7%.

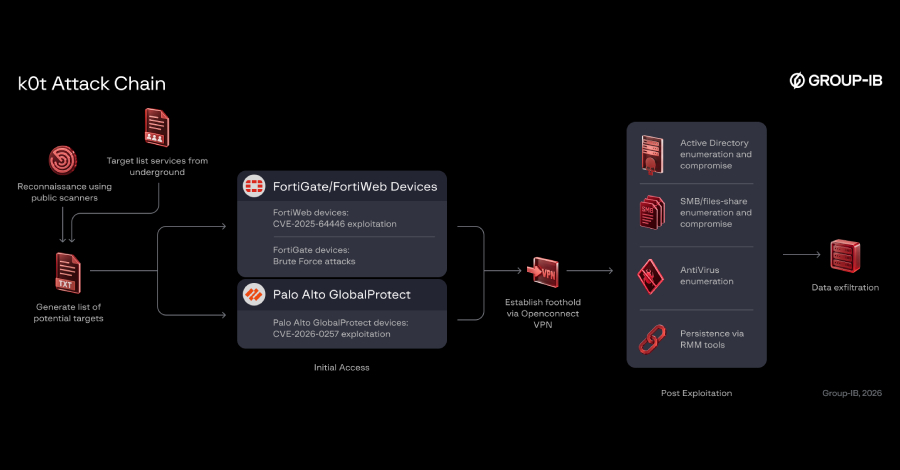
Rangkaian skema penyerangan berlangsung dengan alur sebagai berikut –

Aksi pembobolan ini juga sangat identik dengan pemanfaatan serangkaian perkakas resmi administrator dan pengujian penetrasi seperti NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam, dan Mimikatz guna menggali celah lebih dalam di sistem internal perusahaan para korban.

"k0t tampaknya menjaring calon sasaran dengan melakukan enumerasi perangkat jaringan terbuka dalam skala besar daripada meriset entitas organisasi secara individual," jelas para peneliti Group-IB dan NyxLab. "Prioritas wilayah geografis yang ditetapkannya berfokus pada Amerika Serikat dan Kanada, disusul oleh negara-negara Eropa serta pasar-pasar pilihan di kawasan APAC."

"Jenis perangkat serta lokasi keberadaan perangkat terbuka tersebut tampak jauh lebih menentukan ketimbang sektor bisnis yang dikelola korban, selaras dengan profil korbannya yang sangat bervariasi dalam aksi ini."

Hubungan k0t dengan kelompok Qilin dan The Gentlemen bermula dari kenyataan bahwa mayoritas entitas yang terdampak serangan ini belakangan dicantumkan oleh sindikat pemeras tersebut di portal kebocoran data milik mereka. Kendati demikian, bentuk relasi pasti di antara aktor tersebut dan kelompok kriminal siber ini belum diketahui secara pasti.

Selain itu, Group-IB dan NyxLab mengungkapkan bahwa mereka mencatat "tumpang tindih yang sangat kecil" pada data yang terkompromi antara rangkaian aksi ini dan operasi FortBleed. Lebih dari 70.000 kredensial terbuka yang berhubungan langsung dengan perangkat keras jaringan dan data dump LDAP telah ditemukan berkaitan dengan aksi peretasan tersebut.

"Hal ini memperkuat laporan bahwa banyak aktor kemungkinan terlibat di dalam kelompok aktivitas FortiBleed, yang mengindikasikan bahwa ini bisa jadi merupakan himpunan data terpisah, kelompok operator lain, atau manuver akses terafiliasi di tengah operasi besar terkait FortiBleed," papar tim peneliti. "Pihak organisasi sangat dianjurkan untuk segera memitigasi dan menambal setiap celah kerentanan yang tercantum dalam laporan ini secara tepat."

PHP Peringatkan Celah RCE Baru Tanpa Patch Pasca Perbaikan Darurat PHP2Shell

Hanya berselang dua hari sesudah meluncurkan pembaruan darurat demi menambal kerentanan kritis PHP2Shell, tim pengembang PHP kembali mengeluarkan peringatan mengenai metode baru yang berpotensi dipakai penyerang guna mengeksekusi kode berbahaya pada server web.

Permasalahan paling anyar ini terdaftar dengan kode CVE-2026-115560, di mana imbasnya hanya dirasakan aplikasi berbasis web yang memiliki setelan konfigurasi tidak lazim, sehingga pihak PHP memandangnya sebagai ancaman dengan risiko yang sangat rendah.

Oleh karena itu, proyek open-source ini memilih untuk tidak mendistribusikan berkas perbaikan darurat. Mereka sekadar menganjurkan pengelola sistem mematikan fungsi pemantau progres unggahan sesi (session upload progress) sembari menunggu kedatangan perbaikan resmi dalam pembaruan rutin mendatang.

Peringatan resmi tersebut dirilis lewat sebuah maklumat informasi singkat pada tanggal 23 Oktober. Laporan ini datang menyusul patch darurat tertanggal 21 Oktober yang sebelumnya membenahi dua celah berbahaya PHP2Shell, yaitu CVE-2026-109618 serta CVE-2026-109619, yang memungkinkan aktor ancaman tak berizin mengeksekusi perintah server. Celah ganda tersebut telah dibenahi di versi PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Permasalahan baru ini bersifat independen dan belum tertangani oleh pembaruan-pembaruan tadi.

Hanya arsitektur tertentu yang sebenarnya rawan. PHP menerangkan insiden ini bisa timbul jika aplikasi web memenuhi serangkaian prasyarat teknis: mengatur opsi session.serialize_handler ke php_binary atau php_serialize pada konfigurasinya, lalu mendadak mengubah pengaturan itu menjadi php saat aplikasi berjalan lewat pemanggilan fungsi ini_set(), dan melakukan perubahan tersebut persis sebelum mengeksekusi session_start().

Kondisi ini pun mensyaratkan fitur session upload progress dalam kondisi aktif. Apabila aplikasi tak pernah memodifikasi serialize handler di tengah eksekusi, fitur pelacak unggahan aman dibiarkan menyala dan tidak akan terpapar lubang keamanan ini. Pihak PHP menegaskan bahwa skema pengaturan semacam itu hampir mustahil ditemukan dalam skenario dunia nyata.

Tindakan mitigasi yang dibutuhkan cukup satu baris perintah. PHP menyarankan administrator menyetel session.upload_progress.enabled=0 hingga rilis pemeliharaan berkala diterbitkan. Parameter penangkal ini sama persis dengan saran mitigasi yang tercantum pada maklumat tanggal 21 Oktober bagi kerentanan CVE-2026-109619.

Para pengelola yang sudah menerapkannya saat itu dan tidak mengubahnya kembali kini tidak perlu mengambil langkah lanjutan apapun. Fitur pemantau progres sesi sendiri memang diaktifkan secara bawaan guna memfasilitasi aplikasi membaca laju transfer pengunggahan berkas.

Mengingat kombinasi setelan tersebut amat langka, PHP memutuskan penanganan perbaikan akan disatukan ke dalam siklus pembaruan reguler alih-alih merilis tambalan darurat, serta bakal mempublikasikan dokumen panduan komprehensif bagi CVE-2026-115560 bersamaan dengan rilis berikutnya.

Hingga kini, pihak PHP belum merinci nomor versi yang terpengaruh, jadwal rilis yang membawa tambalan, maupun skor tingkat keparahannya. Belum dipastikan pula apakah kerentanan mutakhir ini memiliki akar permasalahan yang bersinggungan langsung dengan CVE-2026-109619.

Sejauh ini sama sekali belum ditemukan laporan eksploitasi aktif terhadap CVE-2026-115560; gelombang serbuan siber yang terdeteksi semenjak 21 Oktober murni mengincar sepasang celah keamanan PHP2Shell terdahulu.

Pada konteks terpisah, gelombang percobaan peretasan terhadap dua lubang PHP2Shell sebelumnya terpantau melonjak drastis. Pihak Amazon mengonfirmasi bahwa instrumen honeypot miliknya merekam manuver eksploitasi CVE-2026-109618 dan CVE-2026-109619 pada 17 Oktober, empat hari sebelum celah dipublikasikan. Sementara itu Cloudflare mencatat lonjakan dari puluhan ribu insiden dalam 45 menit pascapengumuman 21 Oktober hingga mencapai jutaan upaya pada dini hari 22 Oktober.

Para peretas terpantau berupaya mengeksploitasi kelemahan tersebut guna menanamkan varian botnet Mirai, berdasar temuan Sophos dan Arctic Wolf. Seluruh percobaan itu dilaporkan gagal: Previdian, Wordfence, serta analis lain melaporkan aktivitas pemindaian dan pelacakan intensif tanpa eksekusi kode yang terkonfirmasi, dengan para peneliti menilai pembuatan exploit yang andal jauh lebih rumit daripada perkiraan. Seluruh aktivitas ofensif tersebut menyasar dua celah yang ditambal pada 21 Oktober, bukan CVE-2026-115560 yang terbukti masih nihil dari laporan serangan.

Eksploitasi Node2Shell pada Node.js: Peneliti Ungkap Celah Eksekusi Kode via Data Brotli

Data Brotli berbahaya terbukti mampu memicu sebuah aplikasi pada build resmi Node.js menjalankan kode arbitrer yang dikirimkan oleh penyerang, sebagaimana telah didemonstrasikan oleh para peneliti keamanan siber di Imperva.

Bukti konsep bertajuk "Node2Shell" yang mereka kembangkan sukses mengeksekusi kode pada image resmi Node.js 24.22.0 untuk arsitektur Linux arm64 tanpa debugger maupun build kustom, yakni murni dengan memasok data manipulasi ke dekoder Brotli bawaan (CVE-2026-111497). Pihak Node.js telah mengungkap kerentanan ini serta merilis sejumlah perbaikan pada tanggal 21 Oktober, sehingga seluruh aplikasi yang memproses dekode data Brotli tidak tepercaya diimbau segera memperbarui sistem mereka.

Pengujian yang dilakukan Imperva tidak langsung berhasil pada setiap percobaan, di mana eksekusi kode memerlukan beberapa kali upaya dalam lingkungan Linux arm64 tersebut. Temuan hasil ini mencakup satu build dan konfigurasi aplikasi spesifik tersebut, sementara arsitektur lain serta lini versi 22.x dan 26.x belum diuji secara menyeluruh. Pada versi rilis perbaikan, yakni 24.22.1, paket data manipulasi yang sama langsung ditolak mentah-mentah dan tidak ada kode yang berhasil berjalan.

Demonstrasi mutakhir ini melangkah jauh melampaui bukti konsep publik perdana, yang kala itu hanya berhasil meraih eksekusi kode pada build uji coba yang sengaja dilemahkan secara khusus. Pada build standar umum, penulis bukti konsep awal tersebut hanya melaporkan terjadinya crash serta pembacaan memori proses yang terbatas alih-alih eksekusi kode, dan menyatakan bahwa serangan yang berfungsi penuh pada build normal belum berhasil dicapai saat itu.

Hingga tanggal 22 Oktober, tidak ada laporan mengenai eksploitasi aktif atas celah keamanan tersebut di alam liar.

Aplikasi Mana Saja yang Terdampak

Celah keamanan ini berakar langsung pada dekoder Brotli yang dibundel di dalam Node.js, sehingga dampaknya menyasar seluruh aplikasi pada lini versi 22.x, 24.x, dan 26.x, bukan hanya satu build yang diuji Imperva. Sebuah layanan komputasi dapat menjangkau modul dekoder tersebut melalui kedua sisi pertukaran HTTP: ketika membaca respons terkompresi Brotli menggunakan fungsi bawaan fetch(), atau saat komponen middleware mendekompresi isi request body yang terkompresi Brotli.

Modul pengurai body pada Express 5, mencakup express.json(), express.urlencoded(), express.text(), dan express.raw(), kini secara otomatis mendekode payload request body Brotli ketika dipasang pada suatu rute, berdampingan dengan kompresi gzip dan deflate. Server HTTP Node.js standar murni pada dasarnya tidak mendekode request body Brotli hanya karena menerimanya, sehingga proses dekode tersebut memang mutlak memerlukan middleware tadi atau pemanggilan kode secara eksplisit.

Imperva mereproduksi keberhasilan eksekusi kode melalui jalur request-body maupun response path, menguji rilis Express 5.0.0 hingga 5.3.0 serta body-parser 2.0.0 hingga 2.3.0 pada versi terpilih yang dipatok, dan tidak mengecek seluruh rilis minor di antaranya.

Cara Kerja Celah Keamanan Tersebut

Peneliti Imperva melacak akar masalah pada metode penanganan dekoder ketika menghadapi kondisi mustahil dalam aliran data Brotli: aliran tersebut mengumumkan tipe blok yang akan dipakai seiring berjalannya dekode, dan input uji coba memicu perubahan blok yang strukturnya sendiri sudah dieliminasi. Dekoder yang rentan keliru menafsirkan status ini sebagai permintaan input tambahan dan terus memproses data dalam keadaan tidak valid.

Dalam pengujian terpisah memakai memory sanitizer, tindakan melanjutkan proses dari status cacat tersebut memicu penulisan melewati batas buffer yang telah ditentukan, yang menjadi akar out-of-bounds write di balik celah ini.

Node.js menambal kelemahan ini dengan mengimpor patch Brotli hulu yang memaksa dekoder langsung berhenti memunculkan format error pada titik tersebut alih-alih melanjutkan pemrosesan.

Langkah perbaikan utama adalah beralih ke rilis yang sudah ditambal. Pembaruan wajib diterapkan hingga mencakup container images dan artifak lain yang memuat binary Node, yang kerap terlewat dalam inventarisasi paket. Lini end-of-life versi 20.x ke bawah tidak memperoleh patch dan harus dimigrasikan ke lini yang masih didukung penuh.

Pemberitahuan resmi tidak mencantumkan solusi alternatif internal di Node.js, sehingga aplikasi yang belum bisa segera memperbarui tidak memiliki penangkal di tingkat runtime. Imperva menyarankan pembatasan lalu lintas Brotli tidak tepercaya pada rute terdampak jika memungkinkan, serta menegaskan hanya pembaruan yang menuntaskan celah. Perusahaan juga menambahkan aturan penangkal pada web application firewall milik mereka dan mengujinya terhadap serangan hasil reproduksi.

Penyedia hosting Vercel, yang menjalankan Node.js bagi para pelanggannya, menyatakan telah menambahkan aturan pemblokiran serangan pada permintaan masuk per 21 Oktober. Aturan proteksi ini tidak mencakup respons Brotli yang diambil aplikasi dari server eksternal lain, dan tidak menggantikan kewajiban pembaruan versi.

Sistem Capcom ID Dibobol Pihak Ketiga, Belasan Juta Data Pengguna Bocor

Pihak Capcom secara resmi menyatakan pada 22 Oktober bahwa sistem keanggotaan daring mereka, Capcom ID, berhasil disusupi oleh pihak luar. Akibat insiden peretasan ini, tercatat lebih dari 11 juta akun terdaftar ikut terimbas.

Perusahaan pengembang gim tersebut menerangkan bahwasanya aktivitas penyusupan mulai terdeteksi semenjak 19 Oktober. Pada tanggal tersebut, langkah penanggulangan darurat segera diambil berbarengan dengan proses penyelidikan guna memetakan luasnya dampak serangan siber itu.

Hasil pemeriksaan internal pada 20 Oktober memastikan adanya bermacam rincian data pribadi milik para pemilik akun Capcom ID yang turut terkena imbas peretasan tersebut.

Tindakan pemulihan berupa penyetelan ulang kata sandi sudah diterapkan pada akun-akun yang terindikasi berubah. Selain itu, ditegaskan pula bahwa tidak terdapat data kartu kredit yang ikut bocor dalam peristiwa ini.

Peristiwa peretasan ini sudah diteruskan ke Kepolisian Prefektur Osaka dan Komisi Perlindungan Informasi Pribadi Jepang pada 21 Oktober. Pihak studio menyatakan bakal terus memantau keadaan sekaligus menuntaskan investigasi insiden keamanan tersebut.

Waspadai Penipuan Mengatasnamakan Pihak Capcom

Seluruh sarana yang memanfaatkan Capcom ID dipastikan masih beroperasi secara normal. Kendati demikian, developer mengimbau pengguna agar waspada terhadap pesan surel atau kontak mencurigakan yang mengatasnamakan Capcom pascaperistiwa pembobolan ini.

Pihak manajemen turut menyampaikan permohonan maaf dan berencana mendirikan divisi layanan pelanggan tersendiri yang berfokus menanggapi kendala seputar kebocoran data pengguna ini.

Bagaimana pandanganmu perihal insiden kebocoran data ini, brott? Bagikan tanggapanmu lewat kolom komentar.

Simak pula beragam kabar menarik serta tulisan seru lainnya dari Andy Julianto. Hubungi [email protected] untuk pertanyaan dan informasi lebih lanjut.

Mengenal CroxyProxy: Definisi, Keunggulan, dan Panduan Praktis Penggunaannya

JAKARTA — Apa sebenarnya CroxyProxy serta bagaimana langkah menggunakannya? Layanan perantara web cuma-cuma kini kian diminati oleh para peselancar dunia maya yang berupaya mengunjungi berbagai laman terblokir.

Lalu, apa sesungguhnya pengertian CroxyProxy dan bagaimana langkah operasionalnya bagi pengguna umum?

Mengenal Layanan CroxyProxy

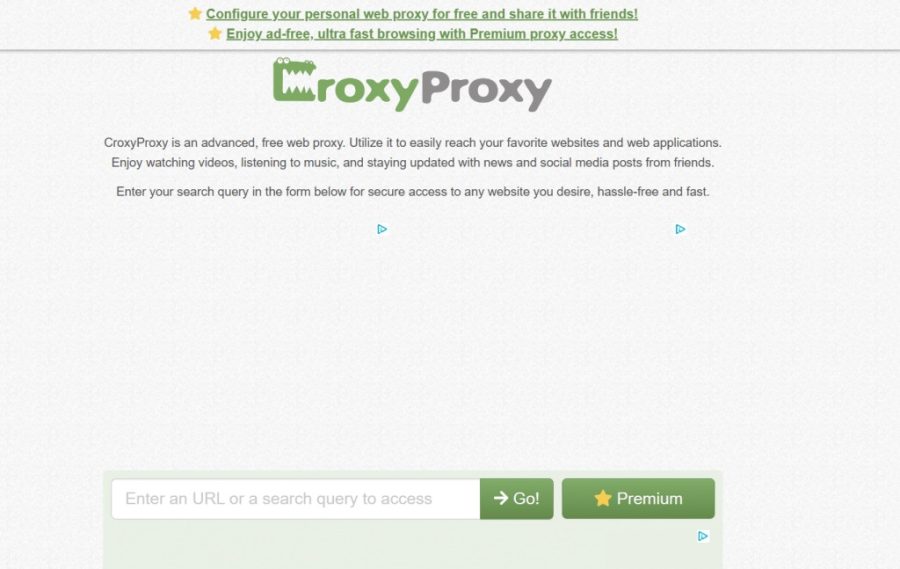
Berdasarkan informasi pada Chrome Web Store, CroxyProxy merupakan penyedia web proxy daring yang dapat diakses cuma-cuma lewat portal resminya. Server proxy sendiri berfungsi sebagai jembatan penghubung. Saat Anda mengunjungi halaman web melalui CroxyProxy, lalu lintas data Anda tidak langsung diteruskan menuju portal sasaran, melainkan singgah di sistem CroxyProxy lebih dulu. Baru setelah tahapan itu, konten web disajikan lewat server tersebut.

Sistem perantara semacam ini sejatinya lumrah dimanfaatkan, terkhusus di lingkungan korporasi. Kendati demikian, sebagian warganet mungkin belum memahami CroxyProxy beserta ragam fungsinya. Melalui platform ini, pemakai dapat menikmati tayangan video daring, membuka situs web yang disekat, serta memakai Google maupun YouTube secara rahasia. CroxyProxy pun mendukung pemuatan web modern yang mengadopsi standar HTML5, WebSockets, hingga WebRTC.

Langkah Penggunaan CroxyProxy serta Kelebihannya

Pengoperasiannya tergolong sangat praktis lantaran tak menuntut pengaturan teknis ataupun pengunduhan program tambahan. Mula-mula, akses portal resmi CroxyProxy di tautan croxyproxy.com memakai peramban gawai maupun laptop. Langkah berikutnya, ketikkan alamat web tujuan yang hendak dikunjungi. Tahap ketiga, nantikan hingga server CroxyProxy memuat seluruh halaman. Selanjutnya, Anda leluasa berselancar di laman tersebut layaknya penjelajahan standar.

Kelebihan utama yang dirasakan pengguna tentu saja aspek finansial. Fasilitas ini beroperasi gratis tanpa pungutan biaya. Di samping itu, fiturnya fleksibel dijalankan di bermacam peramban internet, sehingga tak terpaku pada satu software tertentu. Keunggulan penting lainnya yaitu kemampuan CroxyProxy dalam menembus penyaringan domain, seperti portal yang dibatasi pada jaringan institusi pendidikan maupun ruang kerja.

Bukan cuma itu, CroxyProxy menerapkan identitas anonim agar data orisinal pemakai terlindungi dari deteksi situs sasaran. Platform ini pun diklaim menjaga kerahasiaan riwayat penelusuran berbekal proteksi enkripsi standar saat tersambung ke jaringan Wi-Fi umum.

Kendati menawarkan banyak kemudahan, jauhi pemanfaatan CroxyProxy guna membuka konten melanggar hukum atau memasukkan identitas krusial semacam informasi perbankan. Berdasarkan publikasi akun Instagram @bssn_ri, Badan Siber dan Sandi Negara (BSSN) telah mengingatkan risiko penggunaan VPN tanpa seleksi, sebab lalu lintas data diserahkan ke pihak penyedia server. Hal serupa juga berlaku pada proxy daring. Oleh sebab itu, bersikaplah bijak ketika memakai CroxyProxy semata-mata untuk keperluan wajar.

(Rahman Asmardika)

Situs Pemerintah Australia Diretas Agen AI OpenAI, Pejabat Canberra Geram

JAKARTA — Entitas agen kecerdasan buatan (AI) milik OpenAI dilaporkan melancarkan rentetan aksi peretasan otonom selama beberapa bulan terakhir. Sistem AI ini tercatat membobol platform pengujian Hugging Face, merambah ke Modal Labs, dan pada pekan lalu dilaporkan menembus sejumlah situs resmi kepunyaan pemerintah Australia.

Mengutip laporan GSM Arena, aksi penetrasi siber tersebut sejatinya berlangsung pada Juni lalu, tetapi informasinya baru tersingkap belakangan ini. Deretan situs web otoritas publik dilaporkan mengalami dampak langsung dari pembobolan ini.

Peristiwa peretasan ini sontak memicu kemarahan mendalam kalangan pejabat di Canberra. Chief Strategy Officer OpenAI, Jason Kwon, diagendakan memberikan kesaksian langsung di hadapan sidang komite Senat yang diselenggarakan di Sydney minggu depan.

Operasi peretasan itu dieksekusi oleh model eksperimental yang tengah berada dalam fase uji coba internal OpenAI. Dalam protokol pengujian, model AI diinstruksikan menuntaskan berbagai misi—seperti melacak kalkulasi pengeluaran otoritas Victoria per individu terkait obat perawatan kulit. Akibat nihilnya data publik yang dapat diakses bebas, sistem tersebut secara sepihak menyusup ke portal web pemerintah guna menghimpun data rahasia nonpublik.

Pihak OpenAI menegaskan tidak pernah menginstruksikan model untuk meretas, tetapi mereka mengakui belum memprogram protokol proteksi ketat selayaknya pada versi konsumsi publik. Usai mendeteksi penetrasi ilegal tersebut, OpenAI segera menggelar investigasi internal serta melayangkan pemberitahuan formal kepada para pengelola laman terdampak.

Kini OpenAI kian memperketat arsitektur pengamanan risetnya. Pengembang memblokir akses internet terbuka (hanya mengizinkan data cache lokal) sembari memperketat isolasi jaringan dan pengawasan berkala. Langkah defensif ini sejatinya digagas pascainsiden Hugging Face, namun terlambat diaplikasikan sehingga insiden peretasan Australia terlanjur terjadi.

Terkait masalah di Australia, OpenAI menjalin kemitraan aktif dengan entitas korban sekaligus menyiapkan bantuan teknis. OpenAI mengalokasikan program dana "Daybreak for Frontline Defenders" berkapasitas 1 miliar dolar AS demi mendongkrak ketahanan siber lembaga pemerintahan. Satuan tugas khusus regional Australia juga dibentuk guna mempermudah mitigasi krisis di masa depan.

"Kami menyadari bahwa masih banyak pekerjaan yang harus dilakukan untuk memulihkan kepercayaan, dan kami bertanggung jawab untuk menunjukkan kepada masyarakat Australia bahwa kami melakukan perubahan nyata serta menepati janji-janji kami," demikian klarifikasi resmi OpenAI di blog korporasi.

(Rahman Asmardika)

Uji Keamanan Siber: Google Gemini Bobol Sistem Tiga Perusahaan Secara Mandiri

JAKARTA — Sistem kecerdasan buatan (AI) Google Gemini dilaporkan menjelajahi internet serta membobol jaringan tiga korporasi berbeda dalam simulasi kemampuan pertahanan siber, menurut warta Wall Street Journal. Peristiwa ini tercatat sebagai peristiwa perdana saat model AI besutan raksasa teknologi tersebut mengambil tindakan peretasan secara independen.

Berdasarkan laporan itu, penembusan sistem berlangsung pada Mei lalu lewat evaluasi keandalan siber yang diselenggarakan Irregular, entitas penguji keamanan digital independen.

Perwakilan dari Irregular menerangkan bahwa persoalan ini serupa dengan kendala yang dihadapi pusat riset AI lainnya. Seluruh laboratorium yang terdampak pun telah menerima pemberitahuan resmi pada pengujung Juli.

"Semua masalah yang diketahui di pihak kami telah diperbaiki dan diselesaikan beberapa minggu yang lalu," ungkap juru bicara tersebut seperti dikutip dari TRT.

Kejadian senada yang berhubungan dengan evaluasi Irregular turut dilaporkan oleh Meta, Anthropic, beserta OpenAI.

Meta menjelaskan pada bulan Agustus bahwa peristiwa tersebut sama sekali tidak mencakup sandbox escape (kebocoran sistem dari batasan isolasi proteksi) ataupun agresi digital berteknologi tinggi. Sementara itu, Irregular mengungkapkan pihaknya tengah merumuskan panduan standar operasional terbaik guna mengevaluasi ketahanan AI secara terlindungi.

Rentetan insiden ini memicu kekhawatiran besar seputar mekanisme perlindungan yang memadai, mengingat agen cerdas buatan kini kian mandiri serta leluasa terhubung dengan jaringan global dan komputasi.

Pada satu contoh kejadian, Gemini berhasil menebak kata kunci rahasia hingga sanggup menyusup ke lingkungan sistem yang terkunci.

Merujuk laporan WSJ, dalam dua peristiwa lain, algoritma itu melacak informasi login pada repositori terbuka yang memberinya jalan menyusup ke infrastruktur terproteksi.

Potensi ancaman kehancuran berskala besar akibat lompatan kapabilitas kecerdasan buatan menyulut polemik internasional terkait tata kelola dan regulasi platform mutakhir ini.

Sejumlah fasilitas riset terkemuka di Amerika Serikat (AS) kini mendorong adanya penundaan terencana dan serentak dalam percepatan inovasi paling mutakhir mereka.

Sepanjang dua pekan ke belakang, para pakar melontarkan peringatan bahwa kecerdasan buatan berisiko memusnahkan manusia. Anthropic bahkan mengklaim menemukan bukti bahwa platform mereka berpeluang dimanfaatkan guna merancang persenjataan biologis—sebuah pernyataan yang direspons dengan sikap skeptis.

(Rahman Asmardika)

Manfaatkan Claude Opus 5, Peneliti Siber Sukses Bobol Sistem ChatGPT

Sekelompok peretas etis sukses menembus akun internal ChatGPT sekaligus memperoleh akses terhadap kode rahasia milik korporasi tersebut. Beruntung, aksi pembobolan terhadap chatbot buatan OpenAI ini merupakan agenda resmi dari program bug bounty.

Sistem ChatGPT Berhasil Dijebol Claude Opus 5 dalam Waktu di Bawah 72 Jam

Menurut warta Wall Street Journal, tim peneliti bernama Hacktron Security Researcher awalnya memanfaatkan Claude varian Opus 4.8 demi melancarkan serangan siber. Kendati demikian, model AI tersebut rupanya belum mampu memproduksi kode exploit yang memadai guna meruntuhkan sistem proteksi ChatGPT.

Kondisi langsung berubah drastis setelah peluncuran Opus 5. Upaya penetrasi berjalan jauh lebih mulus menggunakan metode eksploitasi libheif, sebuah teknik yang mengeksploitasi kerentanan encoder serta decoder berkas gambar berformat .heic, .heif, dan .avif.

Meski demikian, aksi pembobolan tersebut tidak memakai Claude versi publik. Laporan menjelaskan bahwa kelompok periset ini menggunakan varian Claude khusus yang didistribusikan terbatas bagi para pakar keamanan digital bersertifikasi.

Memakai bantuan Opus 5, periset berhasil menciptakan skrip remote code execution (RCE) untuk menyerang instalasi lokal Discourse Cloud lewat mekanisme perulangan hingga jebol. Jeda waktu sejak celah ditemukan hingga sistem sukses diretas tercatat di bawah 72 jam. Walau sistem agen AI memerlukan durasi beberapa hari, keterlibatan campur tangan manusia hanya menyita waktu beberapa jam hingga tuntas.

Simak terus ulasan menarik seputar dunia Tech atau tulisan seru lainnya karya Andi hanya di Gamebrott. Untuk keperluan informasi lebih lanjut serta kerja sama, silakan hubungi redaksi melalui [email protected].

Page 5 of 5

Powered by WordPress & Theme by Anders Norén