Pakar keamanan siber baru saja membeberkan rincian operasi serangan berskala masif yang mengincar perangkat edge jaringan terbuka, termasuk firewall Fortinet FortiGate serta Palo Alto Networks GlobalProtect.
"Temuan dari penyelidikan ini juga memperlihatkan bahwa para pelaku dalam operasi ini berhasil mengamankan akses ke puluhan instansi di berbagai penjuru dunia, serta berupaya memperdalam kompromi pada target terpilih, yang berujung pada akses kendali jarak jauh secara persisten dan pencurian data," menurut laporan investigasi gabungan yang dirilis oleh Group-IB dan NyxLab.
Aktivitas peretasan yang meluas ini disematkan kepada aktor ancaman siber bernama k0t, yang juga memakai nama samaran CryptoFeel, Member19, dan QazWsxShop. Tokoh kriminal dunia maya ini terpantau pertama kali muncul ke permukaan pada 22 Oktober 2025.
Aktor ancaman tersebut ditengarai menjalin keterkaitan erat dengan kelompok ransomware seperti Qilin dan The Gentlemen, dengan kemungkinan besar menjalankan peran sebagai pialang akses awal (initial access broker) ataupun pihak afiliasi. Penelusuran jejak aktivitas sang peretas di dark web menunjukkan ketertarikan tinggi terhadap pembelian kode eksploitasi celah keamanan serta perangkat lunak pendukung, termasuk lisensi akun premium untuk mesin pencari metadata semacam FOFA dan ZoomEye.
Daftar entitas yang menjadi sasaran kampanye ini mencakup berbagai penjuru dunia dan berasal dari beraneka ragam sektor industri, mengingat motif pembobolan menyasar perangkat jaringan terbuka tanpa pandang bulu. Sebagian besar kasus kompromi dilaporkan berlangsung pada rentang waktu antara Februari hingga Juni 2026, yang juga bersinggungan langsung dengan aksi perburuan kredensial lain bernama sandi FortiBleed.
Hampir 38% korban berada di kawasan Asia Pasifik, disusul oleh Amerika Latin sebesar 31,9%, wilayah Eropa mencapai 15,8%, serta Timur Tengah dan Afrika Utara tercatat sebesar 12,7%.
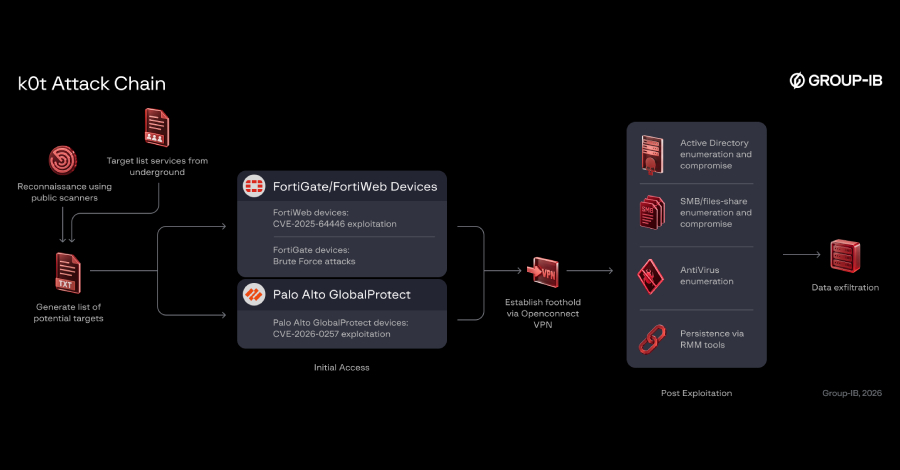
Rangkaian skema penyerangan berlangsung dengan alur sebagai berikut –
Aksi pembobolan ini juga sangat identik dengan pemanfaatan serangkaian perkakas resmi administrator dan pengujian penetrasi seperti NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam, dan Mimikatz guna menggali celah lebih dalam di sistem internal perusahaan para korban.
"k0t tampaknya menjaring calon sasaran dengan melakukan enumerasi perangkat jaringan terbuka dalam skala besar daripada meriset entitas organisasi secara individual," jelas para peneliti Group-IB dan NyxLab. "Prioritas wilayah geografis yang ditetapkannya berfokus pada Amerika Serikat dan Kanada, disusul oleh negara-negara Eropa serta pasar-pasar pilihan di kawasan APAC."
"Jenis perangkat serta lokasi keberadaan perangkat terbuka tersebut tampak jauh lebih menentukan ketimbang sektor bisnis yang dikelola korban, selaras dengan profil korbannya yang sangat bervariasi dalam aksi ini."
Hubungan k0t dengan kelompok Qilin dan The Gentlemen bermula dari kenyataan bahwa mayoritas entitas yang terdampak serangan ini belakangan dicantumkan oleh sindikat pemeras tersebut di portal kebocoran data milik mereka. Kendati demikian, bentuk relasi pasti di antara aktor tersebut dan kelompok kriminal siber ini belum diketahui secara pasti.
Selain itu, Group-IB dan NyxLab mengungkapkan bahwa mereka mencatat "tumpang tindih yang sangat kecil" pada data yang terkompromi antara rangkaian aksi ini dan operasi FortBleed. Lebih dari 70.000 kredensial terbuka yang berhubungan langsung dengan perangkat keras jaringan dan data dump LDAP telah ditemukan berkaitan dengan aksi peretasan tersebut.
"Hal ini memperkuat laporan bahwa banyak aktor kemungkinan terlibat di dalam kelompok aktivitas FortiBleed, yang mengindikasikan bahwa ini bisa jadi merupakan himpunan data terpisah, kelompok operator lain, atau manuver akses terafiliasi di tengah operasi besar terkait FortiBleed," papar tim peneliti. "Pihak organisasi sangat dianjurkan untuk segera memitigasi dan menambal setiap celah kerentanan yang tercantum dalam laporan ini secara tepat."