
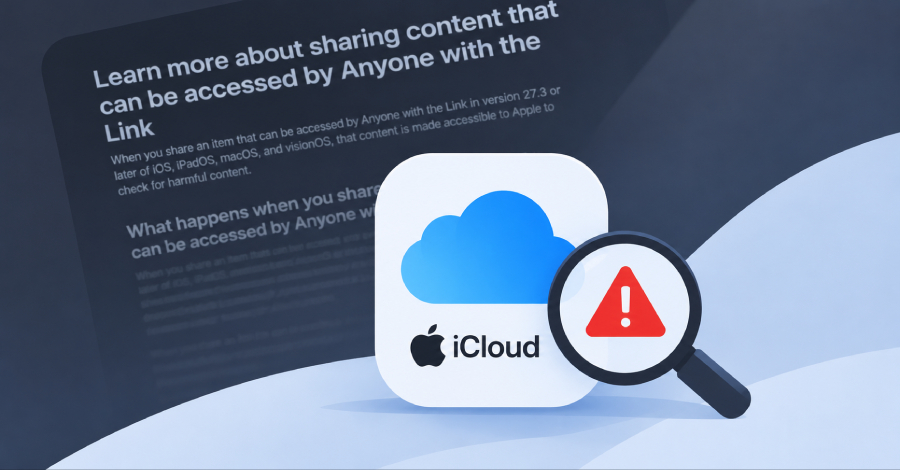
Apple mengumumkan rencananya untuk mulai memindai tautan publik di iCloud demi mendeteksi materi berbahaya, mulai pembaruan iOS 27.3, iPadOS 27.3, macOS 27.3, dan visionOS 27.3.
Kebijakan baru ini secara khusus berlaku saat pengguna membagikan muatan iCloud, semisal foto pada Foto iCloud atau dokumen di iCloud Drive, memakai tautan dengan akses terbuka untuk "Siapa pun yang memiliki tautan".
Ketika opsi tersebut diaktifkan, data dapat diakses oleh siapa saja yang memegang tautan itu, termasuk pihak Apple, jelas produsen iPhone tersebut.
"Mulai versi 27.3 atau yang lebih baru pada iOS, iPadOS, macOS, dan visionOS, item yang dibagikan melalui Siapa pun yang Memiliki Tautan akan diperiksa oleh Apple untuk mendeteksi konten berbahaya," tulis perusahaan dalam dokumen bantuan yang dirilis hari Selasa.
Apple menegaskan pula bahwa pembagian berkas dengan akses publik tersebut mematikan fitur enkripsi ujung-ke-ujung (E2EE). Ini tetap berlaku meskipun pemilik maupun penerima telah mengaktifkan Perlindungan Data Lanjutan, yakni setelan opsional untuk mengamankan Cadangan iCloud, Foto, serta Catatan lewat E2EE.
Meski begitu, belum diketahui alasan di balik penerapan aturan ini, batasan pasti mengenai apa yang Apple kategorikan sebagai "konten berbahaya", atau apakah peninjauan bakal mencakup tautan lama maupun tautan baru sebelum rilis resmi pembaruan 27.3 pada akhir Desember mendatang.
Raksasa teknologi ini memperingatkan bahwa materi berbahaya yang diunggah pengguna dapat dihapus atau disingkirkan sewaktu-waktu.
"Apple juga dapat mengambil tindakan terhadap Akun Apple Anda, termasuk memblokir atau menonaktifkan Akun Apple Anda, mencegah pembuatan Akun Apple baru dengan alamat email atau nomor telepon terkait, atau jika diperlukan, melibatkan aparat penegak hukum," ungkapnya.