Tim keamanan siber telah menghabiskan waktu bertahun-tahun untuk mempercepat deteksi ancaman. Kini kehadiran teknologi kecerdasan buatan justru mengubah bagian paling rumit: sisa waktu yang dimiliki pihak pertahanan untuk segera mengambil tindakan nyata sebelum terlambat.
Model AI mutakhir saat ini dapat membantu para penyerang menemukan celah kerentanan baru, merancang kode eksploitasi otomatis, serta mengeksploitasi berbagai kelemahan sistem jauh lebih cepat daripada kapasitas penanganan proses operasional keamanan konvensional yang ada selama ini.
Tantangannya sekarang bukan sekadar menemukan kerentanan tambahan atau menghasilkan peringatan bahaya baru. Masalah utamanya terletak pada kemampuan mengenali celah mana yang benar-benar berbahaya, aset apa yang dapat dijangkau musuh, dan persoalan mana yang wajib diselesaikan terlebih dahulu.
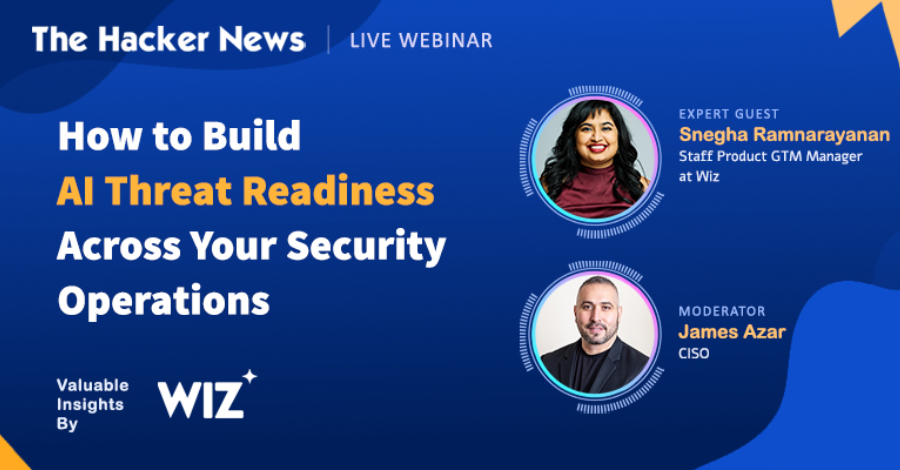
Hal mendesak tersebut menjadi topik utama dalam agenda webinar pekan depan bertajuk How to Build AI Threat Readiness Across Your Security Operations, yang menghadirkan narasumber ahli dari Wiz. Pertemuan daring ini akan mengulas strategi memperluas visibilitas sistemik, memprioritaskan risiko faktual, serta memangkas jeda waktu antara penemuan masalah hingga tahap perbaikan tuntas.
Sebagian besar praktisi keamanan siber sejatinya telah mengantongi banyak sekali data operasional harian. Mereka memegang temuan celah keamanan, peringatan komputasi awan, sinyal identitas digital, telemetri aplikasi, hingga rekaman deteksi ancaman. Kendala terberat adalah mengaitkan seluruh sinyal tersebut secara kilat guna menjawab pertanyaan-pertanyaan strategis penentu tindakan mitigasi.
Apakah kerentanan tersebut dapat diakses dari luar? Apakah aset yang terpapar memuat data sensitif perusahaan? Mungkinkah penyerang berpindah menuju target yang jauh lebih krusial? Siapakah pemilik sah sistem yang terdampak? Langkah perbaikan mana yang perlu diprioritaskan terlebih dahulu?
Ketika jawaban dari persoalan itu terpecah di berbagai aplikasi dan unit kerja terpisah, proses investigasi forensik menjadi lambat. Keterlambatan tersebut kian berakibat fatal manakala pelaku kejahatan siber sanggup mengotomatisasi tahapan eksplorasi data serta eksekusi eksploitasi menggunakan perangkat kecerdasan buatan.
📅 Amankan Kursi Anda Sekarang: Daftarkan Diri Anda untuk Mengikuti Webinar di Sini.
Sesi webinar ini memusatkan pembahasan pada dua kebutuhan praktis mendasar: cakupan visibilitas yang komprehensif serta kecepatan eksekusi respons operasional.
Divisi pertahanan siber memerlukan konteks yang utuh untuk memetakan tingkat ancaman pada seluruh infrastruktur komputasi awan, basis kode program, manajemen akses identitas, perangkat lunak SaaS, layanan komputasi cerdas AI, hingga rantai pasok software terintegrasi. Mereka pun memerlukan mekanisme terstruktur guna melacak jalur serangan terbuka, menelusuri insiden mencurigakan, dan menginstruksikan langkah perbaikan langsung kepada pemilik sistem tanpa harus membangun konteks dari awal secara berulang.
Pakar keamanan dari Wiz akan menguraikan bagaimana organisasi dapat menerapkan pendekatan konteks keamanan tunggal yang terpadu guna menyaring bahaya kritis dari gangguan notifikasi biasa, membaca arah serangan secara tepat, serta mengintegrasikan agen keamanan langsung ke dalam alur investigasi dan penanganan teknis.
Bagi tim SOC, metode ini berarti mengurangi waktu yang terbuang untuk menyusun konteks insiden manual. Bagi tim manajemen kerentanan, hal ini memberikan kejelasan temuan mana yang memerlukan respons darurat seketika. Bagi insinyur cloud serta rekayasa keamanan, pendekatan ini berhasil menjembatani kalkulasi risiko langsung dengan sistem serta pihak yang memegang wewenang eksekusi perbaikan.
Sasarannya bukanlah mengotomatisasi setiap keputusan tim secara penuh. Inti utamanya adalah menyingkirkan penundaan akibat sistem kerja yang terfragmentasi, investigasi berulang yang melelahkan, serta ketidakjelasan tanggung jawab kepemilikan aset.
Para peserta akan memperoleh panduan kerangka kerja khusus guna mengevaluasi sejauh mana kesiapan operasi pertahanan mereka dalam menghadapi gempuran berbasis AI yang bergerak kian gesit. Evaluasi ini menekankan pertanyaan mendasar: Mampukah Anda mengamati seluruh lingkungan guna memahami alur serangan? Dapatkah Anda memastikan dampak keterjangkauan celah baru oleh peretas dengan segera? Sanggupkah tim Anda menuntaskan temuan ancaman dari fase awal deteksi menuju perbaikan dengan sangat singkat?
Perkembangan teknologi AI terus melipatgandakan kecepatan pihak luar dalam mengeksploitasi kelemahan target. Tim pertahanan siber wajib merespons dinamika ini dengan konteks informasi yang lebih mendalam serta meminimalkan jeda waktu respons.
📅 Amankan Kursi Anda Sekarang: Daftarkan Diri Anda untuk Mengikuti Webinar di Sini.