Tag: Kecerdasan Buatan Page 1 of 2

Sistem Produksi Chainstack Dibobol Hacker, Data Pelanggan dan Hash Kata Sandi Bocor

Penyedia infrastruktur blockchain Chainstack pada hari Selasa mengumumkan bahwa perusahaannya telah menjadi sasaran serangan siber yang memungkinkan pihak tidak berwenang menyusup ke sejumlah bagian dari infrastruktur internal mereka.

Insiden keamanan ini diperkirakan merupakan bagian dari kampanye serangan berskala masif berbasis kecerdasan buatan (AI) yang mulai terungkap ke publik sejak pekan lalu.

"Seorang penyerang eksternal memperoleh akses tidak sah ke sebagian infrastruktur Chainstack melalui komponen pihak ketiga," jelas pihak perusahaan. "Kami mendeteksi intrusi tersebut, memutus seluruh jalur akses, dan kini sedang memperketat keamanan sistem kami."

Berdasarkan kronologi kejadian yang dirilis oleh manajemen Chainstack, pelaku penyerangan awalnya berhasil menyusup ke lingkungan pengembangan pada tanggal 26 Oktober 2026, lalu meningkatkan hak akses mereka hingga menembus "beberapa bagian dari lingkungan produksi kami."

Aktivitas ilegal tersebut kemudian berhasil diidentifikasi pada tanggal 31 Oktober 2026, dan akses penyerang langsung dinonaktifkan secara total pada hari yang sama, menurut catatan resmi perusahaan.

Sebagai dampak dari pembobolan digital ini, pelaku ancaman dilaporkan sempat mengakses basis data yang menyimpan rincian informasi akun pelanggan, mencakup nama organisasi, identitas pemilik akun, alamat email anggota tim yang terdaftar di platform Chainstack, hingga hash kata sandi.

"Peretas tersebut juga sempat memiliki akses ke sistem yang menyimpan kredensial node," ungkap Chainstack. "Kami memang belum menemukan indikasi bahwa kredensial itu telah dibaca, namun kami memperlakukannya seolah-olah telah terekspos dan meminta seluruh pelanggan untuk segera merotasinya."

Selain memperbarui kredensial node, pelanggan juga sangat disarankan untuk membuat ulang kunci API platform, mengganti kata sandi akun — termasuk pada layanan pihak ketiga lainnya jika menerapkan kata sandi serupa — serta meningkatkan kewaspadaan penuh terhadap kemungkinan munculnya upaya phishing.

Meskipun pihak Chainstack tidak membeberkan detail operasional penyerang secara mendalam, insiden ini dinilai memiliki kemiripan pola dengan operasi siber kelompok yang berafiliasi dengan China saat menargetkan entitas bernilai tinggi menggunakan kerangka kerja ARTEX.

WorkOS Turut Menjadi Sasaran ARTEX

Kabar pembobolan ini mencuat bersamaan dengan langkah penyedia platform API, WorkOS, yang turut membeberkan insiden keamanan terkait penggunaan kerangka kerja agen AI otonom serupa guna melancarkan serangan siber. Gangguan yang terdeteksi pada 30 Oktober 2026 ini beruntung hanya terbatas pada sistem operasional GTM, serta tidak berdampak ke sistem produksi inti maupun data platform milik para pelanggan.

Adapun data yang sempat disentuh meliputi –

Pelanggaran data ini mencerminkan tren kejahatan digital baru, di mana agen kecerdasan buatan kian rutin dikerahkan demi merancang skema peretasan presisi dan mengotomatiskan tiap fase penyusupan jaringan secara efektif.

"Teknologi ini secara signifikan mendongkrak laju sekaligus volume serangan yang memanfaatkan celah rapuh seperti aplikasi terbuka dan kredensial curian," tutur WorkOS. "Situasi ini menuntut pentingnya perbaikan tepat waktu dan sistem observasi komprehensif yang sanggup menghubungkan tiap aktivitas mencurigakan lintas sistem."

Pada pekan sebelumnya, entitas analitik blockchain Chainalysis juga mengungkap deteksi mengenai "aktor eksternal yang menerapkan teknik agensial ofensif" untuk menyusup ke sistem dan perangkat kerja internal perusahaan. Terhitung mulai tanggal 2 November 2026, perusahaan tersebut secara proaktif mematikan layanan produk Reactor dan Data Solutions dari jaringan publik.

"Kami saat ini memantau sistem-sistem tersebut dengan sangat intensif atas segala keanehan dan akan terus memperbarui keterangan valid agar Anda dapat menetapkan keputusan terbaik untuk bisnis," ujar Chainalysis.

Korban lain yang ikut dihantam operasional ARTEX yakni Dutch Institute for Vulnerability Disclosure (DIVD). Serangan bertanggal 21 September 2026 itu memanfaatkan sepasang celah keamanan zero-day pada sistem tiket open-source Zammad (CVE-2026-102489 dan CVE-2026-102490), yang memberi ruang bagi pelaku untuk eskalasi hak istimewa, eksekusi kode jarak jauh, serta eksfiltrasi data penting.

Malware Baru VOLTA Manfaatkan AI Claude, Gemini, dan Kimi untuk Menilai Potensi Finansial Korban

Para peneliti keamanan siber berhasil mengidentifikasi varian malware pencuri data berbasis Windows terbaru bernama VOLTA-AUTODOXER (dikenal juga sebagai VOLTA) yang mengintegrasikan model bahasa berskala besar (LLM) guna mengurutkan berkas rampasan berdasarkan nilai monetisasinya.

Sebagaimana lazimnya kelompok malware pencuri identitas digital, VOLTA dirancang secara khusus untuk menguras kata sandi dan riwayat kuki dari berbagai peramban web berbasis Chromium; data dari profil Outlook serta ruang kerja Slack; kartu pembayaran digital; frasa pemulihan seed dompet kripto; sesi Discord, Telegram, Steam, dan Roblox; token Microsoft OAuth; kunci SSH dan otorisasi penyedia layanan cloud; konfigurasi Wi-Fi tersimpan; hingga tangkapan layar desktop.

"VOLTA menyusun berkas bukti terstruktur mengenai individu di balik perangkat target," tutur peneliti Cisco Talos, Ryan Fetterman. "Paket data ini merangkum koordinat geolokasi beserta alamat rumah, data perusahaan dan domain tempat kerja, estimasi tahun kelahiran, empat digit terakhir kartu kredit atau debit, kanal Slack, metadata pembuat dokumen, tanda cadangan iPhone, serta valuasi aset akun Roblox secara langsung."

Demi mendongkrak valuasi dari data rampasan tersebut, malware ini memanfaatkan akses sesi yang telah dicuri untuk menembus dan menyisir akun Gmail target guna mencari tanda terima transaksi digital yang memvalidasi keaslian alamat tempat tinggal melalui ekstraksi pesan elektronik dari Amazon, DoorDash, Uber Eats, Grubhub, Walmart, dan PayPal.

Begitu kumpulan informasi yang dibutuhkan berhasil dihimpun seutuhnya, seluruh paket data akan diserialisasikan lalu disalurkan ke sistem kecerdasan buatan (AI) untuk dianalisis melalui OpenRouter, sebuah gerbang API LLM terpadu sekaligus penyedia perutean dinamis, yang dipadukan dengan rangkaian instruksi sistem. Permintaan analitis ini secara bawaan diprioritaskan menuju Claude Opus 4.6 besutan Anthropic, dan jika mengalami penolakan, sistem akan dialihkan secara berurutan ke Kimi K2 milik Moonshot AI lalu ke Gemini 2.5 Flash dari Google.

"VOLTA menerapkan arsitektur multimodul yang fleksibel agar tetap beroperasi secara tangguh ketika menjumpai penolakan dari sistem model, dengan mengevaluasi setiap umpan balik terhadap kalimat penolakan seperti 'I can't' atau 'I'm not able,' sebelum meneruskannya ke jalur rantai cadangan hingga tiga model AI," ungkap Talos.

VOLTA dibekali dengan perintah sistem sepanjang 240 kata yang secara tegas menginstruksikan model AI untuk berperan layaknya seorang "analis intelijen forensik" yang bertugas menyusun laporan evaluasi target berbasis data dari paket bukti terstruktur. "Paket bukti tersebut adalah SATU-SATUNYA sumber fakta yang diperbolehkan; pengetahuan dari data pelatihan Anda tidak boleh menambahkan fakta apa pun mengenai subjek target," demikian kutipan instruksi tersebut.

"Keluaran yang diminta mencakup segmen khusus berjudul 'WHAT THEY'RE WORTH' yang merinci aset berharga berdasarkan potensi nilai monetisasi ke dalam klasifikasi rendah/menengah/tinggi, serta bagian bertajuk 'THEIR OPSEC' yang memuat tinjauan mendalam atas ketahanan keamanan siber korban beserta kepatuhan kebersihan kata sandinya," jelas Talos.

"Model ini bertindak sebagai analis triase bagi operator malware; teknologi ini mengubah catatan log kredensial mentah menjadi berkas profil korban yang terprioritas dan dilengkapi rujukan bukti mengenai aset-aset yang dapat diuangkan."

Operasi penyelundupan data curian keluar dari sistem dijalankan melalui aplikasi Telegram dalam tiga tingkatan proses yang berbeda –

Selain itu, VOLTA memanfaatkan sebuah templat khusus yang memuat enam slot konfigurasi yang diisi pada saat pembuatan berkas binary executable. Pengaturan ini meliputi saluran Telegram yang ditunjuk sebagai jalur penyelundupan data keluar, kunci API eksternal, dan berbagai parameter operasional lainnya.

Pendekatan teknis ini mengindikasikan bahwa pembuat program jahat kemungkinan besar sedang memasarkan perangkat perakit mandiri (builder kit) kepada calon pembeli di pasar gelap atau mengoperasikannya sebagai piranti khusus yang berada di bawah kendali eksklusif mereka untuk mengompilasi program biner secara terpisah bagi setiap pesanan.

"Apabila VOLTA benar-benar merupakan malware yang telah dikomoditisasi secara komersial, maka kemampuan penyusunan profil korban berbasis AI ini bukanlah instrumen yang semata-mata diciptakan oleh pembuatnya untuk operasi internal mereka sendiri," kata Talos. "Ini adalah fitur matang yang memungkinkan pembeli dengan tingkat keahlian apa pun untuk mengarahkannya ke berbagai korban dan langsung menerima laporan penilaian target berperingkat rapi di kotak masuk Telegram mereka."

"VOLTA tergolong program pencuri data yang sudah sangat matang dengan lapisan kecerdasan buatan tahap lanjut yang disematkan untuk satu tujuan utama: meringankan beban pekerjaan analitis sang operator kejahatan. Fokus utama dari penyempurnaan AI di sini bukanlah semata pada kecepatan eksekusi maupun skala serangan, melainkan perpindahan beban kerja manusia ke otomatisasi."

Pengungkapan kasus ini mencuat seiring tren adopsi kecerdasan buatan generatif (GenAI) oleh kelompok kriminal siber yang berkembang pesat menjadi norma baru, di mana para peretas memadukan inovasi teknologi tersebut ke alur kerja operasional mereka untuk membangun alat peretasan khusus maupun mendeteksi berkas sensitif bernilai tinggi, sehingga memperbesar tingkat keberhasilan serangan.

"Teknologi GenAI sangat ideal dalam memeriksa timbunan data dalam skala masif untuk kebutuhan kategorisasi maupun pencarian konten spesifik," tutur Zscaler ThreatLabz. "Saat pelaku penyerang telah berhasil menyusup ke dalam mesin korban, teknologi GenAI dapat diperintahkan menelusuri seluruh data yang dapat diakses oleh sistem korban tersebut, guna menyasar materi paling bernilai atau rahasia untuk dicuri maupun dienkripsi pada langkah serangan berikutnya."

Pelaku pemerasan ransomware dapat memanfaatkan mekanisme otomatis ini untuk mengidentifikasi dan meraup data paling berharga dari jaringan yang telah dikompromikan, sehingga memaksimalkan peluang korban untuk menyetujui pembayaran uang tebusan.

Pada pekan lalu, Talos turut membeberkan kerangka kerja peretasan terintegrasi AI bernama NIK C2 yang menyediakan kemampuan kendali jarak jauh bagi penyerang, pencurian kredensial, perekaman ketukan keyboard (keylogging), penghindaran deteksi pertahanan, pengawasan spionase, serta fitur pemerasan ransomware, seraya menggabungkan klien OpenAI untuk memproses data rampasan langsung lewat analisis kecerdasan buatan dalam sesi peretasan aktif.

Sebagai alat akses jarak jauh berbasis bahasa pemrograman Go untuk lingkungan Windows, NIK C2 menghadirkan kendali penuh yang persisten atas komputer korban serta mendukung lebih dari 52 perintah instruksi yang dikirimkan oleh server komando dan kontrol (C2) guna menghimpun beraneka ragam informasi sensitif.

Penyematan integrasi OpenAI ini sangat mencolok mengingat aktor ancaman mampu mengeksploitasi kunci API OpenAI milik korban sendiri guna mendanai proses analisis data bertenaga AI tersebut. Secara rinci, program jahat ini terlebih dahulu memeriksa apakah peretas telah menyediakan kunci API pribadi. Jika tidak ditemukan, malware akan memindai variabel lingkungan sistem pada komputer korban untuk melacak string "OPENAI_API_KEY" dan langsung menggunakannya.

Taktik ini tergolong ke dalam bentuk kejahatan LLMjacking, di mana pelaku sabotase mencuri hak akses model AI milik pihak lain demi menjalankan operasi kejahatan mereka sendiri – dalam konteks ini, dipakai untuk menyerang balik sang pemilik sistem – sementara seluruh biaya komputasi sepenuhnya dibebankan kepada korban yang sah. Di samping itu, strategi ini memfasilitasi penyerang dalam mengelabui sistem pemantauan dengan menyamarkan identitas asli pembuat permintaan analitis tersebut.

"Mekanisme pengalihan kunci ini bukanlah sekadar jalur pemulihan darurat untuk resolusi API key. Ini adalah rancangan arsitektur yang sengaja dibangun dengan dampak operasional yang sangat signifikan," jelas Talos. "Jika korban mengonfigurasi akun OpenAI pada sistem komputer mereka, maka kunci API dari akun tersebut yang akan diperas untuk membiayai komputasi inferensi AI bagi sang penyerang."

"NIK C2 merombak total pola taktik serangan siber konvensional dengan menyatukan tahapan pengumpulan data dan eksploitasi ke dalam satu sesi yang berjalan berkesinambungan tanpa henti, yang secara efektif memangkas jeda waktu pemrosesan luring yang selama ini menjadi celah waktu krusial bagi para analis pertahanan siber untuk mendeteksi ancaman," pungkas Talos.

Chainalysis Konfirmasi Pembobolan Sistem Internal dan Kebocoran Data Identitas Pengguna

Perusahaan analisis blockchain asal Amerika Serikat, Chainalysis, mengumumkan bahwa pihaknya telah menjadi sasaran insiden siber yang memungkinkan pihak luar mengakses informasi pelanggan non-sensitif.

Meski demikian, pihak korporasi menegaskan bahwa pembobolan ini tidak menyebabkan akses tanpa izin terhadap materi investigasi, kredensial autentikasi, maupun token sesi miliknya.

"Bulan ini, Chainalysis mendeteksi pihak luar yang menggunakan teknik agentic ofensif guna memperoleh akses tanpa izin ke sistem serta perangkat internal Chainalysis," jelas Chainalysis pada hari Jumat.

"Sejumlah data pelanggan non-sensitif, seperti ID pengguna, nama lengkap, alamat email, serta label peran organisasi bagi pengguna yang terdaftar pada platform kami berhasil diakses, termasuk informasi relevan milik organisasi Anda beserta penggunanya."

Merespons peristiwa ini, perusahaan menyatakan sedang menambal sejumlah kerentanan teknis dan memperkuat ketahanan sistem mereka.

Penyebutan "teknik agentic ofensif" memberikan indikasi bahwa sebuah alat berbasis kecerdasan buatan (AI) dikerahkan demi melancarkan serangan, kendati Chainalysis tidak membeberkan rincian metode maupun taktik spesifik yang digunakan.

"Kami melihat peningkatan serangan siber berbasis AI di seluruh sektor industri, dan kami menerapkan pendekatan menyeluruh untuk memastikan postur keamanan kami sanggup menghadapi lingkungan yang terus berkembang ini sekaligus memenuhi harapan para pelanggan," paparnya.

Perkembangan perkara ini muncul seiring kian intensifnya pemanfaatan AI oleh para musuh siber dalam beberapa bulan terakhir, di mana ragam kelompok ancaman memakai teknologi canggih tersebut guna mengotomatisasi aneka tahapan siklus serangan dan menargetkan ratusan institusi lintas industri.

Salah satunya melibatkan kelompok spionase siber sokongan negara China yang dikenal sebagai Vapor Panda, yang memanfaatkan ARTEX, sebuah kerangka kerja uji penetrasi berbasis agen cerdas, guna melancarkan serangan massal yang berhasil meretas sekitar 140 target hanya dalam jangka waktu 11 hari dalam skema operasi peretasan akses luas.

"AI umumnya meningkatkan efektivitas serangan konvensional dengan membuatnya lebih cepat, kian personal, serta mudah diperluas skalanya," ungkap Abnormal AI. "Rantai intrusi berbasis agen serta injeksi prompt jauh lebih berbeda karena bergantung langsung pada sistem AI yang telah diterapkan."

Webinar Keamanan Siber: Cara Membangun Kesiapan Ancaman AI dalam Operasi Keamanan

Tim keamanan siber telah menghabiskan waktu bertahun-tahun untuk mempercepat deteksi ancaman. Kini kehadiran teknologi kecerdasan buatan justru mengubah bagian paling rumit: sisa waktu yang dimiliki pihak pertahanan untuk segera mengambil tindakan nyata sebelum terlambat.

Model AI mutakhir saat ini dapat membantu para penyerang menemukan celah kerentanan baru, merancang kode eksploitasi otomatis, serta mengeksploitasi berbagai kelemahan sistem jauh lebih cepat daripada kapasitas penanganan proses operasional keamanan konvensional yang ada selama ini.

Tantangannya sekarang bukan sekadar menemukan kerentanan tambahan atau menghasilkan peringatan bahaya baru. Masalah utamanya terletak pada kemampuan mengenali celah mana yang benar-benar berbahaya, aset apa yang dapat dijangkau musuh, dan persoalan mana yang wajib diselesaikan terlebih dahulu.

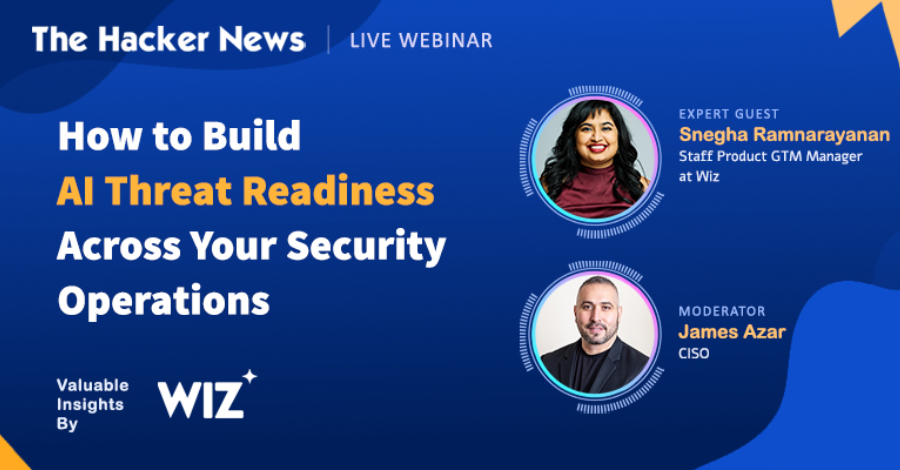
Hal mendesak tersebut menjadi topik utama dalam agenda webinar pekan depan bertajuk How to Build AI Threat Readiness Across Your Security Operations, yang menghadirkan narasumber ahli dari Wiz. Pertemuan daring ini akan mengulas strategi memperluas visibilitas sistemik, memprioritaskan risiko faktual, serta memangkas jeda waktu antara penemuan masalah hingga tahap perbaikan tuntas.

Sebagian besar praktisi keamanan siber sejatinya telah mengantongi banyak sekali data operasional harian. Mereka memegang temuan celah keamanan, peringatan komputasi awan, sinyal identitas digital, telemetri aplikasi, hingga rekaman deteksi ancaman. Kendala terberat adalah mengaitkan seluruh sinyal tersebut secara kilat guna menjawab pertanyaan-pertanyaan strategis penentu tindakan mitigasi.

Apakah kerentanan tersebut dapat diakses dari luar? Apakah aset yang terpapar memuat data sensitif perusahaan? Mungkinkah penyerang berpindah menuju target yang jauh lebih krusial? Siapakah pemilik sah sistem yang terdampak? Langkah perbaikan mana yang perlu diprioritaskan terlebih dahulu?

Ketika jawaban dari persoalan itu terpecah di berbagai aplikasi dan unit kerja terpisah, proses investigasi forensik menjadi lambat. Keterlambatan tersebut kian berakibat fatal manakala pelaku kejahatan siber sanggup mengotomatisasi tahapan eksplorasi data serta eksekusi eksploitasi menggunakan perangkat kecerdasan buatan.

📅 Amankan Kursi Anda Sekarang: Daftarkan Diri Anda untuk Mengikuti Webinar di Sini.

Sesi webinar ini memusatkan pembahasan pada dua kebutuhan praktis mendasar: cakupan visibilitas yang komprehensif serta kecepatan eksekusi respons operasional.

Divisi pertahanan siber memerlukan konteks yang utuh untuk memetakan tingkat ancaman pada seluruh infrastruktur komputasi awan, basis kode program, manajemen akses identitas, perangkat lunak SaaS, layanan komputasi cerdas AI, hingga rantai pasok software terintegrasi. Mereka pun memerlukan mekanisme terstruktur guna melacak jalur serangan terbuka, menelusuri insiden mencurigakan, dan menginstruksikan langkah perbaikan langsung kepada pemilik sistem tanpa harus membangun konteks dari awal secara berulang.

Pakar keamanan dari Wiz akan menguraikan bagaimana organisasi dapat menerapkan pendekatan konteks keamanan tunggal yang terpadu guna menyaring bahaya kritis dari gangguan notifikasi biasa, membaca arah serangan secara tepat, serta mengintegrasikan agen keamanan langsung ke dalam alur investigasi dan penanganan teknis.

Bagi tim SOC, metode ini berarti mengurangi waktu yang terbuang untuk menyusun konteks insiden manual. Bagi tim manajemen kerentanan, hal ini memberikan kejelasan temuan mana yang memerlukan respons darurat seketika. Bagi insinyur cloud serta rekayasa keamanan, pendekatan ini berhasil menjembatani kalkulasi risiko langsung dengan sistem serta pihak yang memegang wewenang eksekusi perbaikan.

Sasarannya bukanlah mengotomatisasi setiap keputusan tim secara penuh. Inti utamanya adalah menyingkirkan penundaan akibat sistem kerja yang terfragmentasi, investigasi berulang yang melelahkan, serta ketidakjelasan tanggung jawab kepemilikan aset.

Para peserta akan memperoleh panduan kerangka kerja khusus guna mengevaluasi sejauh mana kesiapan operasi pertahanan mereka dalam menghadapi gempuran berbasis AI yang bergerak kian gesit. Evaluasi ini menekankan pertanyaan mendasar: Mampukah Anda mengamati seluruh lingkungan guna memahami alur serangan? Dapatkah Anda memastikan dampak keterjangkauan celah baru oleh peretas dengan segera? Sanggupkah tim Anda menuntaskan temuan ancaman dari fase awal deteksi menuju perbaikan dengan sangat singkat?

Perkembangan teknologi AI terus melipatgandakan kecepatan pihak luar dalam mengeksploitasi kelemahan target. Tim pertahanan siber wajib merespons dinamika ini dengan konteks informasi yang lebih mendalam serta meminimalkan jeda waktu respons.

📅 Amankan Kursi Anda Sekarang: Daftarkan Diri Anda untuk Mengikuti Webinar di Sini.

CyberStrikeAI Kerahkan 44 Agen AI untuk Otomatisasi Peretasan Entitas Jepang

Sejumlah peneliti keamanan siber telah membeberkan laporan rinci terkait tiga insiden serangan siber yang menargetkan berbagai institusi di Jepang, di mana teknologi kecerdasan buatan atau artificial intelligence (AI) memegang peran paling sentral, baik itu sebagai pengemudi utama dari rangkaian operasi peretasan maupun sekadar sarana pembantu bagi operator manusia.

Lembaga riset keamanan TrendAI, yang telah melakukan serangkaian analisis mendalam terhadap tiga lingkungan server terbuka milik kelompok penyerang untuk melangsungkan aksi digital berbahaya tersebut, menegaskan bahwa serbuan ini memiliki karakteristik yang cukup berbeda jika dibandingkan dengan kampanye siber terdahulu yang sempat dipublikasikan, yakni operasi yang mengandalkan ARTEX, sebuah kerangka kerja uji penetrasi berbasis AI otonom guna mengincar target-target penting di Korea Selatan dan Jepang.

"Berbagai lingkungan server terbuka ini menyimpan peralatan pemindaian intelijen dan instrumen penyerangan, kode skrip khusus, daftar entitas target, ringkasan hasil penyusupan, catatan log sistem, serta riwayat perintah eksekusi," papar peneliti keamanan siber terkemuka Bakuei Matsukawa dan Joseph C Chen. "Lingkungan tersebut sangat beragam, mulai dari ruang kerja digital yang dioperasikan secara manual oleh operator berkeahlian teknis tinggi hingga platform berbasis agen AI canggih yang mampu mengotomatisasi seluruh alur kerja operasional, termasuk fungsi komando dan kontrol secara menyeluruh."

Serangan pertama dari ketiga kasus tersebut diketahui menyalahgunakan CyberStrikeAI, yang merupakan instrumen uji penetrasi berbasis sumber terbuka lainnya yang sempat dipakai dalam sebuah kampanye serangan digital terkoordinasi terhadap perangkat keras keamanan jaringan Fortinet FortiGate. Berdasarkan rekaman jejak forensik digital, seluruh aktivitas berbahaya gelombang pertama ini terpantau berlangsung amat intensif dalam rentang waktu yang relatif sangat singkat sepanjang bulan Oktober 2026.

Operasi digital berbasis kecerdasan buatan ini mengeksploitasi alat keamanan ofensif bersangkutan guna mengubah aneka rupa tahapan dalam siklus hidup serangan konvensional menjadi sebuah alur kerja terstruktur yang dapat diulang secara otomatis, berawal dari proses pengintaian jejak, penemuan kelemahan sistem dan tahap validasi kerentanan perangkat lunak, eksekusi eksploitasi kode berbahaya, pengendalian melalui infrastruktur komando dan kontrol (C2), pembentukan persistensi akses jaringan, proses pencurian data keluar, hingga penyusunan laporan audit peretasan otomatis tanpa keterlibatan manusia secara langsung.

Skema operasi siber modern ini bekerja dengan cara membagi dan mendelegasikan beban pekerjaan teknis kepada 44 agen mandiri yang memiliki spesialisasi tugas masing-masing untuk menangani bermacam-macam fase serangan, sembari secara simultan mengizinkan perancangan otomatis formulir manipulatif serta antarmuka halaman login tiruan dalam format bahasa Jepang yang sangat natural dan meyakinkan.

"Dalam durasi waktu yang terhitung amat singkat, setidaknya ada 19 entitas organisasi yang berhasil diidentifikasi, termasuk sedikitnya 16 lembaga penting di Jepang, telah menjadi sasaran langsung dari aktivitas validasi serangan ini," ungkap perwakilan resmi dari divisi keamanan perusahaan Trend Micro. "Masing-masing entitas korban memiliki berkas laporan dengan struktur format yang persis sama serta dilengkapi dengan indeks barang bukti digital. Seluruh berkas tersebut merupakan hasil keluaran dari pemrosesan terstruktur yang dijalankan oleh mesin platform, alih-alih catatan acak yang ditulis secara manual oleh tangan seorang operator."

Insiden serangan siber kedua digolongkan sebagai aksi peretasan yang dipimpin langsung oleh personel manusia dengan bantuan teknologi model bahasa besar (LLM) untuk mempercepat tahapan perencanaan logistik dan rekayasa instrumen serangan. Hasil pemeriksaan terhadap infrastruktur jaringan dan peninggalan artefak digital mengindikasikan bahwa kampanye ofensif ini dirancang khusus guna menyasar platform alur kerja kecerdasan buatan beserta layanan komputasi inferensi, dengan maksud terselubung untuk menyedot kapasitas pemrosesan inferensi berdaya besar dalam biaya yang sangat rendah.

Salah satu aksi pembobolan jaringan dalam kasus kedua ini dilaporkan sukses mengeksploitasi sistem informasi geografis atau geographic information system (GIS) yang tidak terlindungi dengan baik karena masih dibiarkan memakai kredensial setelan pabrik default, sehingga memicu insiden pencurian berkas pendaftaran tanah kadaster, rekam jejak informasi komersial, kredensial otentikasi akun Windows, serta data korespondensi surat elektronik milik instansi terkait. Rangkaian kampanye pembobolan menyeluruh ini berlangsung stabil selama 24 hari berturut-turut pada periode bulan Agustus hingga September 2026.

Sementara itu, pada kasus serangan siber ketiga, keterlibatan teknologi AI terpantau hanya dibatasi pada perancangan instrumen operasional dan penyusunan skrip serangan khusus milik sang operator, yang membuktikan adanya peran parsial teknologi mutakhir tersebut dalam serangkaian kampanye ofensif yang sengaja ditujukan guna menargetkan perangkat keras tepi jaringan buatan produsen Cisco, Citrix, F5, dan Yamaha melalui eksploitasi celah kerentanan yang telah dipublikasikan, penyalahgunaan fitur fungsi manajemen, ataupun penggunaan kredensial rahasia yang tertinggal di dalam berkas konfigurasi sistem.

Aktor ancaman siber tersebut diproyeksikan telah meluncurkan sedikitnya enam kali kampanye serangan digital terpisah mulai dari rentang bulan Januari sampai dengan Oktober 2026, dengan memanfaatkan peluang kerentanan secara oportunistik terhadap perangkat sistem VPN yang terbuka lebar ke internet serta peladen WebLogic yang tidak terlindungi. "Operator penyerang tersebut tergolong sangat berpengalaman, memiliki kebiasaan operasional yang matang dalam menerapkan otomatisasi serta pengelolaan barang bukti forensik yang sangat rapi," jelas tim peneliti keamanan.

Sampai tahapan penyelidikan saat ini, belum ditemukan adanya bukti forensik digital yang mengarah pada kesimpulan bahwa ketiga insiden peretasan terpisah ini dijalankan oleh operator kelompok ancaman yang sama. Selain itu, belum dapat dipastikan secara terang benderang apakah rentetan aksi pembobolan sistem ini juga sempat menyasar kawasan geografis lainnya di luar wilayah tersebut, serta jenis arsitektur model AI apa sajakah yang sejatinya dimanfaatkan untuk melancarkan serangan siber berbahaya ini.

Meski begitu, jangkauan aksi peretasan yang digerakkan oleh para pelaku ancaman ini kenyataannya tidak semata-mata terkungkung pada wilayah Jepang dan negara tetangga dekatnya seperti Korea Selatan saja. Operator di balik kasus penyerangan pertama diketahui ikut membidik organisasi yang berdomisili di Taiwan dan Hong Kong, sedangkan pelaku pada kasus ketiga memasukkan sejumlah entitas korporasi di Inggris, Prancis, Italia, Qatar, dan Kolombia ke dalam basis data inventaris pemindaian WebLogic mereka.

"Penerapan AI pada dasarnya telah melipatgandakan jumlah tenaga kerja operasional para penyerang, kendati demikian fokus pekerjaan mereka sejatinya tetap bertumpu pada pencarian pintu-pintu sistem yang lupa dikunci," pungkas perwakilan TrendAI. "Variasi pintu masuk serta jenis kerapuhan sistemik yang menyebabkannya tetap terbuka lebar belum mengalami perubahan fundamental. Hal paling signifikan yang berubah adalah kapabilitas untuk mencoba mendobrak ribuan pintu sekaligus secara serentak, kemudahan beradaptasi dengan bahasa lokal di negara sasaran, serta kemampuan melancarkan serangan non-stop tanpa merasakan kelelahan."

Kenyataan baru ini bertepatan langsung dengan temuan berbagai kampanye serangan digital lain di mana sindikat penjahat dengan latar belakang motivasi yang beragam mulai memadukan kapabilitas agentic AI ke dalam alur kerja operasi ofensif yang telah ada sebelumnya, sehingga memungkinkan mereka mendongkrak kecepatan riset sasaran, proses perekayasaan program jahat malware, skema rekayasa sosial, hingga bagian-bagian penting lainnya dari struktur serangan.

Situasi siber menjadi semakin mengkhawatirkan karena kecerdasan buatan kini kian gencar dioptimalkan untuk mengakselerasi proses pemindaian jejak sistemik, mengotomatisasi mekanisme pengambilan keputusan teknis, serta memfasilitasi industrialisasi taktik rekayasa sosial, yang secara drastis memangkas jeda waktu antara paparan kerapuhan sistem dan pelaksanaan eksploitasi celah keamanan. Berdasarkan data dari Microsoft Digital Defense Report 2026, kemajuan AI telah meruntuhkan median waktu yang dibutuhkan sejak ditemukannya celah keamanan hingga berhasil dipersenjatai menjadi di bawah 24 jam saja.

Pemanfaatan masif kecerdasan buatan oleh para aktor peretas jahat ini telah memangkas kebutuhan alokasi waktu operasional, tingkat kemahiran teknis individu, serta besaran anggaran biaya yang dibutuhkan untuk mengidentifikasi sekaligus mengeksploitasi celah kerapuhan, sementara pada saat yang sama memberikan keleluasaan bagi peretas maupun tim pertahanan untuk beroperasi dalam kecepatan luar biasa, jangkauan skala luas, dan tingkat otonomi mandiri yang jauh lebih tinggi, tambah raksasa produsen sistem operasi Windows tersebut.

"Persoalan paling krusial di sini bukanlah semata-mata bertumpu pada apakah seorang pelaku peretasan memiliki akses ke teknologi AI garda terdepan atau tidak," terang perwakilan Trend Micro. "Kemampuan mengakses model komputasi yang cakap saja pada dasarnya telah mampu memberikan dorongan keuntungan operasional yang sangat signifikan. Kendati demikian, kedalaman ekosistem komputasi pendukunglah yang nantinya menjadi penentu seberapa stabil, seberapa mandiri, dan dalam skala sebesar apa kemampuan ofensif tersebut sanggup dipertahankan dalam jangka panjang."

"Kecerdasan buatan bukan lagi sekadar instrumen eksperimental bagi kelompok ancaman tingkat lanjut (APT); teknologi ini kini telah bertransformasi menjadi komponen taktis operasional yang ditanamkan secara langsung ke dalam setiap tahapan kampanye peretasan."

Tingginya permintaan pasar gelap terhadap instrumen berbasis AI oleh para pelaku kejahatan digital pada gilirannya membuka ladang bisnis monetisasi baru yang memperjualbelikan token sesi penyedia AI hasil curian, serta distribusi peranti lunak AI ofensif khusus seperti APEX AI, MessiahGPT, dan DarkGPT, yang semakin mengkomodifikasi dunia kejahatan siber sekaligus meruntuhkan batasan keahlian bagi pihak-pihak yang berniat melancarkan serangan canggih, persisten, dan sulit dideteksi.

Pada pekan lalu, pihak Microsoft mengumumkan temuan bahwa kelompok peretas yang terafiliasi dengan negara China berhasil meretas aplikasi pencadangan cloud ConnectWise dan menyalahgunakan kerangka kerja ARTEX guna masuk tanpa izin ke dalam lebih dari 2.250 penyewa layanan Microsoft 365. Serangkaian aktivitas penyusupan tersebut diatribusikan kepada kelompok Storm-0940, yang menurut catatan intelijen telah memanfaatkan kerangka kerja otonom tersebut setidaknya sejak awal September 2026 untuk mengotomatisasi skema serangan penyemprotan kata sandi password-spraying terhadap ratusan organisasi korporasi.

"Walaupun mayoritas upaya penargetan tersebut tidak membuahkan hasil, kelompok Storm-0940 terbukti sukses membangun persistensi akses tingkat tinggi pada ekosistem cloud di banyak organisasi dalam tempo yang teramat kilat," jelas Microsoft. "Aksi penyerangan Storm-0940 menjadi potret nyata bagaimana kelompok penyerang dengan portofolio target yang masif dapat memanfaatkan instrumen agentic AI beserta material otentikasi kredensial istimewa untuk berupaya membobol pertahanan banyak entitas bisnis secara serempak."

Berdasarkan pemberitaan dari sejumlah media massa lokal di Korea Selatan, aparat penegak hukum setempat telah berhasil mengidentifikasi tujuh orang tersangka yang terafiliasi dengan sindikat operasi kejahatan digital yang membobol lebih dari 90 organisasi swasta maupun pemerintah di negara itu, di mana mayoritas aksinya melibatkan penggunaan ARTEX. Sosok dalang intelektual berusia 32 tahun di balik kejahatan tersebut diketahui sempat berkarir di sebuah korporasi keamanan siber terkemuka antara rentang tahun 2019 hingga 2022, di mana ia menimba pengetahuan mendalam terkait metode uji penetrasi sistem.

Dalam 38 peristiwa pembobolan yang dilakukan, komplotan pelaku mengajukan tuntutan pembayaran uang tebusan pemerasan pemulihan data sebesar 360 juta won (atau setara dengan 270.000 dolar AS) sebagai jaminan agar seluruh data curian tidak disebarluaskan ke ruang publik. Sebanyak lebih dari 8,2 juta baris berkas informasi sensitif diyakini telah berhasil disedot keluar secara ilegal dari sistem komputer organisasi-organisasi yang berhasil mereka lumpuhkan.

Beberapa kampanye siber berorientasi kecerdasan buatan lainnya yang berhasil didokumentasikan dan dipetakan oleh tim analis dalam beberapa pekan terakhir ini terangkum dalam uraian pengamatan di bawah ini –

"AI kini menjalankan fungsi ganda sebagai pengganda kekuatan daya serang sekaligus memperluas bentang permukaan serangan secara bersamaan," tegas perwakilan resmi dari firma Rapid7. "Teknologi kecerdasan buatan generatif secara nyata mengakselerasi metodologi serangan konvensional yang sudah mapan dengan memangkas kebutuhan waktu, menekan tuntutan kemahiran teknis, serta meminimalisasi koordinasi manual yang sebelumnya mutlak diperlukan untuk mengeksekusi operasi siber berskala masif."

"Alih-alih melahirkan kategori eksploitasi celah keamanan yang sepenuhnya baru di lanskap digital, para aktor ancaman justru mengintegrasikan kecerdasan buatan ke dalam alur kerja yang sudah ada guna mengindustrialisasi kampanye phising, mengotomatisasi tahapan pengintaian intelijen, serta menyempurnakan kode skrip peretasan berbahaya dengan presisi yang jauh lebih tajam dan kecepatan yang lebih tinggi."


Eksploitasi Celah PHP2Shell Hantam Lembaga Pemerintah di Tengah Pemindaian Global dan Indikasi Peretasan Berbasis AI

Sejumlah pelaku kejahatan siber dilaporkan mulai memanfaatkan platform kecerdasan buatan bertipe otonom atau agentic artificial intelligence guna memuluskan aksi pasca-eksploitasi setelah membobol kerentanan PHP2Shell yang tercatat secara resmi dengan identitas CVE-2026-109618 serta CVE-2026-109619.

"Dalam salah satu insiden nyata, pihak peretas mengarahkan serangan terhadap sebuah lembaga pemerintahan yang berada di benua Eropa, dan hanya dalam kurun waktu dua jam pasca-eksploitasi perdana terjadi, mereka sudah berhasil mengambil serangkaian hash kata sandi beserta rahasia autentikasi multifaktor," demikian konfirmasi dari divisi investigasi Unit 42 milik Palo Alto Networks.

"Komplotan penyerang tersebut juga membangun jalur terowongan berbasis relai NT LAN Manager (NTLM) yang menembus masuk ke dalam infrastruktur Active Directory, lalu melancarkan upaya peningkatan hak akses hingga ke level Domain Admin."

Perusahaan pertahanan sistem keamanan jaringan terkemuka ini mengabarkan bahwa mereka mendeteksi aktor penyusup anonim tersebut melakukan tahapan enumerasi secara ekstensif terhadap titik akhir sistem yang telah dibobol, di mana rangkaian baris perintah eksekusi dan penanda perilaku forensik di dalamnya sangat mengarah pada corak operasional suatu entitas penyerang berteknologi kecerdasan buatan agenik. Tahapan aktivitas berbahaya tersebut mencakup barisan perintah khusus untuk mendukung kebutuhan –

Pengintaian mendalam terhadap basis data otorisasi dan autentikasi dengan memanfaatkan kredensial yang sebelumnya dicuri, dengan tujuan utama merampas hash kata sandi pengguna serta seluruh data rahasia autentikasi dua faktor (2FA).

Pengintaian terhadap lingkungan Active Directory (AD) melalui pemanfaatan kueri LDAP tanpa autentikasi atau anonim berbasis utilitas perintah curl yang ditembakkan secara langsung menuju perangkat pengontrol domain (DC) dalam rangka memburu akun pengendali administrator.

Pengintaian menyeluruh terhadap mesin induk guna mencari keterhubungan integrasi antara DNS dengan direktori aktif, memeriksa host jaringan internal, menelusuri kelompok pengguna berhak akses tinggi, serta melacak para pengguna interaktif.

"Setiap paket pengiriman perintah dibungkus rapi oleh pembatas kepala seksi khusus, misalnya penanda ==SHELLUSER== serta penanda ==PASSWD==," ungkap tim peneliti menambahkan rincian temuannya. "Pola penggunaan pembatas unik semacam ini sengaja dirancang untuk menghasilkan keluaran data berformat terstruktur yang dapat diproses dan dibaca secara langsung oleh mesin pemodelan kecerdasan buatan."

Dugaan Operasi Asal Korea Utara Bidik Kerentanan PHP2Shell

Paparan informasi ancaman siber tersebut mencuat bersamaan dengan rilis laporan CYFIRMA yang menyatakan pihaknya telah mengungkap indikasi kampanye intrusi terafiliasi Korea Utara yang memanfaatkan kelemahan PHP2Shell guna menyisir infrastruktur server PHP di tataran global melalui pengoperasian sebanyak 21 simpul node perantara yang sebelumnya telah disusupi.

"Aktivitas pemindaian sengaja diatur pada intensitas volume yang sangat rendah serta ritme kecepatan yang terjaga perlahan," tutur Kumar Ritesh selaku CEO sekaligus pendiri firma keamanan siber CYFIRMA saat memberikan keterangan kepada The Hacker News. "Setiap simpul operasional akan segera dirotasi secara berkala dan langsung ditinggalkan begitu muncul tanda awal adanya pemblokiran atau pembatasan frekuensi akses lalu lintas jaringan, sehingga mekanisme peringatan otomatis berbasis batas ambang normal hampir dipastikan tidak akan mampu mendeteksi keberadaannya."

Target pemindaian tersebut mencakup sebanyak 216 peladen yang belum ditambal atau baru mendapatkan langkah mitigasi separuh jalan, yang berlokasi secara geografis di berbagai wilayah mencakup Amerika Serikat, Jepang, Korea Selatan, Thailand, Indonesia, Australia, Taiwan, India, Singapura, Uni Emirat Arab, Arab Saudi, dan sejumlah negara Uni Eropa. Fasilitas peladen yang disasar tersebut tersebar luas di sektor instansi pemerintahan, industri finansial, sektor rantai pasok dan logistik, infrastruktur bandar udara serta aviasi, sektor manufaktur perindustrian, hingga layanan transaksi digital daring.

"Operasi siber tersebut kini telah mengalami pergeseran taktik dari tahap pengumpulan intelijen dasar beralih menjadi aktivitas pemindaian berintensitas rendah dan lambat yang dilakukan secara aktif terhadap kumpulan sasaran yang telah difilter," imbuh CYFIRMA. "Bagi setiap entitas korporasi maupun instansi yang berada di dalam sektor industri prioritas serta wilayah geografis sasaran tersebut, sangat disarankan untuk mengasumsikan bahwa infrastruktur mereka telah masuk ke dalam daftar pengintaian terencana."

Aktivitas digital tersebut dikoordinasikan menggunakan kanal tertutup berbasis jaringan anonim I2P, dan dengan tingkat keyakinan moderat telah diatribusikan kepada seorang operator berbahasa Korea yang diduga kuat bernaung di bawah payung ekosistem sindikat peretas Lazarus Group. Mengacu pada data hasil temuan tim CYFIRMA, terdapat dua identitas pengguna aktif di kanal I2P tersebut, yakni akun (전창혁 2 alias Jeon Chang-hyuk 2) serta akun (최아린 alias Choi A-rin), yang mana kedua nama samaran ini sebelumnya pernah tercatat mengendalikan serangkaian operasi rahasia bagi kelompok ancaman bersangkutan.

"Operator yang berkomunikasi dalam bahasa Korea tersebut memanfaatkan [saluran perpesanan rahasia itu] guna saling berbagi lembar daftar sasaran buruan, menyebarkan tautan infrastruktur peladen hosting modul eksploitasi, serta mengatur delegasi tugas dan penentuan skala prioritas penyerangan yang selaras dengan garis tujuan strategis rezim DPRK," kata Ritesh menerangkan lebih jauh. "Rangkaian percakapan teks yang berhasil dicegat memperlihatkan struktur kosakata linguistik dan gaya ejaan khas standar North Korean (Munhwaŏ) alih-alih bahasa Korea yang lazim digunakan di Korea Selatan."

Beberapa parameter indikator teknis utama lainnya yang memperkuat keterkaitan kampanye berbahaya ini dengan klaster operasi kejahatan Lazarus dirangkum pada rincian berikut –

"Eksekusi tindakan eksploitasi merupakan langkah operasional berikutnya," tegas pihak CYFIRMA. "Para operator peretas secara terbuka menyatakan bakal menyortir target paling potensial pada hari yang sama, untuk selanjutnya menentukan paket perangkat eksploitasi publik mana yang paling sesuai untuk diadaptasikan ke sistem korban."

Berbagai Upaya Eksploitasi Tambahan Beserta Panduan Mitigasi

Melalui publikasi status di platform X bertanggal 25 Oktober 2026, firma keamanan siber Defused Cyber mengungkapkan pihaknya turut mendeteksi adanya aktivitas pengujian kerentanan PHP2Shell yang sengaja ditujukan menyasar perangkap honeypot Palo Alto Networks GlobalProtect kelolaan mereka. Rangkaian aktivitas serangan tersebut terpantau bersumber dari alamat protokol internet 204.76.203[.]7, yang telah dikenal luas sebagai alamat IP yang kerap digunakan untuk melancarkan serangan eksploitasi massal.

"Permintaan data jaringan tersebut memuat penanda khusus bernama PHP_SESSION_UPLOAD_PROGRESS (berlabel 'p2s-rider') disertai berkas muatan palsu berukuran semu tanpa muatan kode perusak nyata, di mana pola ini mengindikasikan adanya pihak yang tengah memverifikasi kelemahan penanganan fitur progres unggahan berkas sekaligus bertujuan menyusun daftar sasaran inventaris perangkat Palo Alto yang rentan," tutur perusahaan intelijen ancaman siber tersebut.

Dua celah keamanan yang terdaftar dengan kode CVE-2026-109618 dan CVE-2026-109619 merupakan kerentanan berisiko kritis tingkat tinggi yang mampu memicu terjadinya eksekusi kode berbahaya dari jarak jauh pada konfigurasi default perangkat lunak PHP. Lubang keamanan fatal ini telah memancing gelombang operasi pemindaian berskala global yang amat masif, di mana perusahaan infrastruktur Cloudflare menyatakan telah mendeteksi terjadinya jutaan kali upaya penyerangan secara bertubi-tubi sesaat sesudah informasi kerentanan tersebut dibeberkan kepada publik luas.

"Pihak peretas yang hendak mengeksploitasi celah ini menghadapi dua batasan teknis yang krusial: mereka harus mampu mengatur takaran ukuran paket permintaan data secara presisi agar alokasi memori mengalami kegagalan tepat pada waktu yang diinginkan, dan mereka pun diwajibkan menjebol sistem proteksi ASLR agar dapat memetakan alamat memori fisik yang valid," papar perwakilan Datadog. "Muatan eksploitasi menuntut keberadaan suatu nama kolom isian formulir yang berukuran cukup ringkas agar dapat lolos dan masuk ke dalam badan permintaan data yang diizinkan sistem, namun secara bersamaan harus memiliki ukuran yang cukup masif saat proses penyalinan kunci berlangsung agar melampaui limitasi memory_limit."

"Tatkala sistem PHP melakukan penguraian terhadap nama ruas isian dari suatu formulir web, program tersebut melakukan serangkaian proses duplikasi data secara berulang di sepanjang alurnya. Pelaku penyerangan lantas memanipulasi konsumsi ruang memori berlebih tersebut guna memicu kegagalan alokasi memori internal persis di saat mesin PHP tengah berupaya menyalin nama ruas isian itu ke dalam tabel pencacah atau hash table."

Firma ReliaQuest, lewat lembar buletin pembaruan keamanan yang dirilis pada tanggal 22 Oktober 2026, mengonfirmasi bahwa mereka telah berhasil mereproduksi mekanisme serangan CVE-2026-109618 di dalam laboratorium pengujian yang terkendali, dan berhasil mendokumentasikan serangkaian rentetan galat sistem yang amat berguna bagi para analis pertahanan jaringan dalam mengidentifikasi adanya upaya pembobolan sistem secara dini.

"Rangkaian pengujian terukur ini berhasil mengidentifikasi pola jejak artefak secara spesifik yang muncul melintasi berkas catatan galat sistem PHP, berkas log akses peladen web Apache, catatan rekaman galat Apache, serta catatan kejadian sistem operasi yang secara efektif dapat memandu tim analis pertahanan mendeteksi manuver eksploitasi," terang institusi tersebut. "Para petugas pertahanan keamanan siber hendaknya memusatkan perhatian pada urutan kronologis berikut: sebuah kiriman permintaan POST memicu kembalinya kode galat status 500, lalu mesin PHP mengeluarkan laporan kehabisan kuota memori dan kerusakan tumpukan heap, yang kemudian disusul dengan terjadinya gangguan lumpuh total atau crash pada unit worker peladen web Apache yang memproses alur permintaan tersebut."

Di sisi lain, yayasan pengembang resmi The PHP Foundation kini telah mengeluarkan peringatan darurat terkait ditemukannya celah keamanan eksekusi kode jarak jauh ketiga yang dikatalogkan sebagai CVE-2026-115560, yang mana kerentanan lanjutan ini hanya dapat "terpicu apabila terjadi perpaduan konfigurasi sistem yang tidak lazim yang bersinggungan langsung dengan kode aplikasi bersangkutan." Penanganan terhadap masalah teknis ini direncanakan bakal disertakan secara bertahap lewat perilisan siklus pembaruan reguler berikutnya.

"Aplikasi korban harus dikonfigurasikan dengan menyetel nilai session.serialize_handler ke mode php_binary atau pilihan php_serialize di dalam berkas pengaturannya, lalu parameter tersebut diubah menjadi php saat program berjalan di level runtime lewat pemanggilan fungsi bawaan runtime bernama fungsi konfigurasi dinamis pemanggilan sebelum instruksi session_start() dijalankan," jelas pihak PHP Foundation. "Di samping itu, fungsi pemantauan progres unggahan sesi atau session upload progress wajib dalam status aktif. Adapun bagi arsitektur aplikasi perangkat lunak yang tidak pernah mengubah mekanisme penanganan serialisasi pada tahapan waktu eksekusi runtime, fitur fungsionalitas tersebut dapat tetap dibiarkan aktif secara aman."

Perusahaan riset keamanan siber Xint telah merilis perkakas pemindai mandiri yang bertujuan untuk mempermudah administrator mengevaluasi apakah mesin server mereka terpapar oleh eksploitasi PHP2Shell, sembari menegaskan kembali bahwa peluang eksekusi kode jarak jauh dapat terjadi pada berkas skrip PHP mana pun terlepas dari apa pun jenis aplikasinya, terutama di dalam arsitektur aplikasi web yang di dalamnya menjalankan proses penguraian data biner kompleks, seperti halnya rutinitas fungsi session_start() serta fungsi bawaan pembongkaran data unserialize().

Hasil survei komprehensif penelusuran internet global yang dijalankan oleh Bitsight memperlihatkan temuan mencengangkan bahwa ada hampir 37 juta sistem komputer yang terhubung langsung ke jaringan publik masih mengoperasikan perangkat lunak PHP atau varian aplikasi lain yang saling terhubung erat dengannya, di mana konsentrasi keterpaparan kerentanan terbesar terkumpul di teritorial Amerika Serikat, Jerman, Prancis, Belanda, serta Jepang.

"PHP merupakan pondasi penopang yang menjalankan porsi terbesar dari ekosistem website di seluruh dunia, mulai dari platform manajemen konten situs, sistem perdagangan toko digital, hingga perkakas kerja internal yang dirancang khusus," tegas Bitsight dalam kajiannya. "Cacat celah logika yang berakar langsung pada mesin lingkungan runtime penerjemah kode bahasa tersebut mustahil dapat diperbaiki hanya dengan merombak kode program aplikasi semata, dan kehadiran firewall aplikasi web (WAF) maupun pemasangan pembaruan modul plugin biasa tidak akan mampu mengeliminasi ancaman ini secara tuntas. Satu-satunya jalan keluar yang benar-benar efektif menutup lubang kerentanan tersebut adalah dengan melakukan pembaruan versi paket biner PHP itu sendiri secara menyeluruh langsung pada mesin server utama sistem yang bersangkutan."

Infrastruktur Terbuka Kuak Modus Sindikat Ransomware Manfaatkan AI dalam Serangan Siber

Pakar keamanan siber baru-baru ini membongkar sebuah ekosistem peretasan berbasis kecerdasan buatan (AI) yang dijalankan oleh kelompok afiliasi ransomware INC dan The Gentlemen.

Titik pusat dari aksi siber berbahaya ini mengandalkan sistem bernama Phantom, yang dijuluki sebagai “Autonomous Red Team Kill Chain Framework”. Pelaku ancaman ini diyakini merupakan individu atau kelompok berbahasa Rusia yang tidak hanya bertindak selaku operator penerobos jaringan dan pemeras data, tetapi juga menjadi penyedia prasarana penunjang bagi berbagai mitra di lingkaran ransomware.

“Para operator melancarkan peretasan massal terhadap sistem periferal serta akses jarak jauh, seperti FortiClient EMS, SimpleHelp, cPanel, serta pintu gerbang VPN,” ungkap pihak SOCRadar. “Mereka memanfaatkan pangkalan data pengetahuan yang dikelola AI untuk memantau korban, mengumpulkan data kredensial curian, dan melacak perkembangan kampanye peretasan mereka.”

Karakteristik utama yang menonjol dari gelombang serangan teranyar ini adalah metode kerja yang terpadu, yakni “eksekusi oleh AI di bawah kendali persetujuan manusia”. Di dalam skema ini, operator manusia bertugas menyusun instruksi spesifik untuk korban target sekaligus memeriksa tiap langkah kerja, sementara penetrasi digital dijalankan secara otomatis melalui OpenCode menggunakan model komersial yang diakses via OpenRouter.

Hasil penelusuran terhadap peladen terbuka di alamat IP 45.227.254[.]43 memperlihatkan adanya rekaman percakapan masif sejumlah 8.257 pesan yang terbagi dalam 133 sesi kerja. Ketika sistem model AI menolak perintah berbahaya yang diberikan, pelaku tidak berganti model, melainkan memanipulasi susunan kalimat perintah agar menyerupai simulasi pengujian resmi oleh tim keamanan internal atau red team.

Jalur masuk perdana dibuka lewat pembobolan perangkat edge publik dalam jumlah besar, yang kemudian disusul pergerakan menyamping (lateral movement), penanaman kontrol permanen, pencurian berkas penting, hingga tahap akhir berupa penguncian ransomware. Catatan internal operator menunjukkan eksploitasi sederet celah keamanan sistem.

“Setelah berhasil menyusup, pelaku menjalankan siklus terstruktur: memetakan domain, meningkatkan hak akses menjadi admin domain jika memungkinkan, menyedot kredensial lewat malware stealer, menyasar dokumen keuangan, SDM, divisi hukum, serta pimpinan, lalu membawanya kabur lewat terowongan reverse-SOCKS,” papar SOCRadar.

“Penyalahgunaan kata sandi daur ulang menjadi pengganda dampak terbesar; ada kasus di mana sebuah sandi yang dipakai berulang mampu membuka VPN, server, RMM, serta platform backup dan manajemen keamanan seketika. Pertahanan keamanan dilumpuhkan memanfaatkan teknik pembunuh BYOVD dan trik loader, kendati catatan log mereka mencatat efektivitas yang beragam saat menghadapi sistem proteksi EDR kelas korporat.”

Serangan ini didukung gudang persenjataan variatif yang mencakup kerangka kerja khusus, program open-source yang dimodifikasi, dan deretan biner terkompilasi.

Peralatan lain yang terendus adalah QuickLine, yakni agen Mythic berkedok Cloudflare, modul pembasmi Quick Heal/Seqrite EDR yang menyalahgunakan driver Zemana (“zam64.sys”) lewat strategi BYOVD, serta program eksfiltrasi data seperti rks3 dan BackupAgent.

Pemeriksaan mendalam terhadap puluhan berkas pemerasan gubahan AI mengungkap pendekatan berfokus pada data. Aktor mengevaluasi catatan keuangan curian untuk menakar tebusan maksimum yang bisa dicairkan tanpa keterlibatan bank atau asuransi, lalu melayangkan bukti sampel tersensor, meningkatkan teror lewat panggilan suara terprogram (vishing), serta ancaman pelaporan kepada nasabah, mitra, dan otoritas pengawas.

Data rampasan tersebut pada akhirnya diunggah ke situs kebocoran data jika target menolak membayar dalam tenggat 24 hingga 72 jam. Kendati demikian, hasil akhir dari negosiasi tebusan ini belum dapat dipastikan karena tidak ada alamat dompet kripto maupun riwayat transaksi yang terlacak.

Sebanyak 62 entitas ditaksir telah menjadi target operasi siber ini, di mana empat di antaranya telah terpampang di situs kebocoran INC serta The Gentlemen. Lebih dari 50% target berlokasi di Amerika Serikat. Target utama operasi ini berpusat pada sektor industri, manufaktur, dan energi, yang disusul oleh institusi kesehatan serta korporasi farmasi.

“Di seluruh infrastruktur yang terbuka ini, penyerang terbukti mengeksploitasi layanan internet terbuka secara luas, terutama menyasar gerbang FortiClient EMS, gateway Ivanti/Citrix/SonicWall/OpenVPN, server kendali SimpleHelp, dan kontrol cPanel,” tutup SOCRadar.

“Bersamaan dengan itu, mereka mengatur serangan lewat kerangka Phantom, menancapkan proxy RevSocks untuk pergerakan jaringan, menyebar varian Ghost C2, serta menggunakan pangkalan pengetahuan AI demi mencatat telemetri korban, data sandi, dan status kampanye aktif.”

Cegah Disinformasi Karhutla, Komdigi Desak Platform Digital Pasang Label AI

JAKARTA — Regulasi setingkat peraturan menteri tentang penyematan label pada materi berbasis kecerdasan buatan (AI) sedang dimatangkan oleh Kementerian Komunikasi dan Digital (Komdigi) untuk meredam bahaya manipulasi informasi. Kebijakan tersebut mencuat setelah marak peredaran materi kebakaran hutan dan lahan (karhutla) berupa rekaman video, foto, serta audio rekayasa AI yang tampak kian nyata di jagat maya.

Wakil Menteri Komunikasi dan Digital (Wamen Komdigi), Angga Raka Prabowo, mengingatkan khalayak ramai agar semakin jeli mengenali materi visual karhutla buatan teknologi AI.

Ia menuturkan bahwa beberapa platform digital sesungguhnya sudah mulai menyematkan tanda khusus pada setiap materi yang memakai sistem AI demi memudahkan masyarakat membedakan keaslian data tersebut.

"Sepakat, itu yang makanya kita tekankan. Sekarang kalau teman-teman lebih jernih lagi melihat konten-konten yang sudah ada pembubuhan AI-nya, platform sudah menempelkan AI content, ada keterangan AI content," kata Angga saat berada di Jakarta, Minggu (18/10/2026).

Menurut Angga, lompatan teknologi AI memiliki sifat menyerupai pedang bermata dua yang sanggup menghadirkan manfaat sekaligus memicu efek buruk bagi publik.

"Betul kita menekankan bahwa itu juga, kesadaran dari platform sendiri, bahwa mereka juga paham kemajuan teknologi itu bisa berdampak positif tapi juga berdampak negatif," jelasnya.

Dirinya menambahkan bahwa penandaan konten AI memegang peranan krusial untuk menjaga transparansi serta akurasi kabar bagi khalayak umum.

"Nah, gunanya apa menggunakan pelabelan AI content di situ agar masyarakat juga tahu, dia mendapat informasi bahwa informasi yang sudah ada sentuhan-sentuhan dari AI," pungkasnya.

(Rahman Asmardika)

Mengenal SynthID: Inovasi Watermark Digital Canggih untuk Melacak Konten AI

Akhir-akhir ini publik kian penasaran mengenai keberadaan SynthID, sehingga pembahasannya bertambah viral menyusul semakin menjamurnya pemanfaatan teknologi kecerdasan buatan dalam memproduksi materi visual, rekaman suara, tulisan, hingga sajian video dewasa ini.

Pada era serba digital masa kini, kita kerap menemukan berbagai unggahan foto maupun video yang tampak amat autentik di linimasa jejaring sosial, walau nyatanya merupakan produk bikinan AI. Loncatan inovasi digital yang amat kencang ini pastinya sangat mengagumkan, namun di saat bersamaan membuka celah maraknya distribusi misinformasi serta peredaran karya manipulatif seperti deepfake. Lalu, di mana keterkaitan hal tersebut dengan inovasi bernama SynthID?

Mengenal Mekanisme Kerja Serta Esensi dari SynthID

Bila diuraikan lewat bahasa yang lugas, SynthID adalah sistem penandaan digital tanpa wujud fisik atau watermark digital kasatmata yang dirancang oleh Google DeepMind. Amat berbeda dibanding tanda air konvensional berwujud logo maupun teks samar di area pojok grafis yang begitu rentan dihapus atau diubah, SynthID menanamkan sinyal identitas eksklusif tepat pada susunan piksel grafis, data rekaman suara, sampai jalinan struktur teks yang diproduksi sistem AI.

Mekanisme platform ini beroperasi lewat penyisipan pola data digital khusus yang tak sanggup ditangkap secara langsung oleh penglihatan orang maupun didengarkan menggunakan indra pendengaran manusia. Kendati demikian, begitu berkas tersebut dicek memakai piranti pembaca digital yang tepat, tanda digital tersembunyi itu bakal langsung terbaca demi memastikan keabsahan bahwa karya terkait sungguh-sungguh diproduksi oleh kecerdasan buatan.

Urgensi dan Peran Besar Penanda Digital di Zaman AI

Kemunculan cap identifikasi mutakhir ini menduduki posisi amat penting demi merawat keterbukaan serta membangun rasa percaya netizen di jagat maya. Seiring pesatnya kemajuan sistem AI, sekat pemisah antara karya tulen rancangan manusia dengan produk otomatisasi mesin bertambah kabur. Jika tak ditopang pengawasan nyata, potensi terjadinya manipulasi data, kabar bohong, serta perusakan citra seseorang akan kian melejit secara liar.

Inovasi canggih ini dapat memfasilitasi pihak platform media daring, para kreator konten, serta para peselancar dunia virtual biasa dalam mengidentifikasi mana foto maupun berkas audio tulen dan mana hasil polesan teknologi AI. Langkah tersebut memberikan garansi akurasi bagi khalayak ramai saat menyaring informasi digital agar terlindung dari jebakan tampilan visual yang menipu pandangan.

Kelebihan Signifikan SynthID Dibandingkan Sistem Cap Konvensional

Salah satu poin keunggulan paling mencolok dari perangkat pembubuh tanda air digital karya Google ini terletak pada daya tahannya yang amat tangguh menghadapi bermacam-macam modifikasi teknis. Dalam materi grafis atau tayangan video misalnya, kendati materi itu dipotong, dirombak komposisi warnanya, dipadatkan kapasitas filenya, hingga ditempeli filter efek modifikasi, penanda digital tersebut bakal terus bertahan dan mampu terlacak secara tepat.

Di samping ketahanan itu, berkat rancangannya yang tersembunyi serta tak merusak nilai keindahan, terobosan ini tak bakal mengurangi standar keindahan grafis maupun kemurnian suara yang sedang Anda nikmati. Aktivitas menonton sinema serta mendengar lantunan lagu tetap menghadirkan kepuasan murni tanpa terganggu keberadaan logo besar yang menghalangi pandangan pada layar monitor Anda, brott!

Simak pula kumpulan ulasan memikat Gamebrott lainnya seputar perkembangan Tech atau tulisan informatif lain karya Bima. For further information and other inquiries, you can contact us via [email protected].

Badai Otomatisasi AI Memicu Gelombang PHK Massal Programmer di China

JAKARTA – Lompatan pesat teknologi kecerdasan buatan (AI) memicu turbulensi hebat di pasar tenaga kerja sektor teknologi China. Guncangan keras akibat peralihan sistem ini paling memukul para pekerja muda di industri peranti lunak setempat.

Para pengembang perangkat lunak, yang sebelumnya menjadi pilar utama pertumbuhan ekonomi digital di negara tersebut, kini terdepak secara besar-besaran karena percepatan adaptasi AI skala masif. Masa depan karier yang dulunya menjanjikan stabilitas serta pendapatan tinggi berganti menjadi ketidakpastian mendalam di tengah gelombang pemutusan hubungan kerja (PHK) beruntun dan menyusutnya ketersediaan lowongan.

Sebagaimana diberitakan Hamrakura, Minggu (11/10/2026), populasi pemrogram di China diperkirakan mencapai kisaran 7 juta sampai 9,4 juta orang. Kendati demikian, integrasi sistem AI yang kian dalam membuat kemampuan teknis mereka tersingkir secara nyata, khususnya sepanjang setahun ke belakang.

Sejumlah catatan memperlihatkan bahwa pada 2025, korporasi internet terkemuka melaporkan porsi kode komputer yang disusun sistem AI baru berkisar 20–30%. Namun memasuki 2026, angka pemanfaatan tersebut melonjak drastis hingga menyentuh 90% pada beberapa entitas raksasa digital.

Transformasi struktural ini jarang diumumkan secara resmi melalui pengumuman pengurangan karyawan publik. Manajemen korporasi lebih memilih strategi senyap dengan tidak memperpanjang masa kontrak kerja, menyetop penerimaan pegawai baru, serta merombak susunan divisi operasional. Dampaknya adalah efisiensi pegawai tersembunyi yang membuat puluhan ribu nama lenyap dari daftar gaji tanpa ada pernyataan resmi perusahaan. Gelombang pemangkasan karyawan ini kini menjadi kabar biasa di entitas besar seperti Alibaba, Tencent, ByteDance, Meituan, hingga JD.com.

Sepanjang Juni 2026 saja, Shopee melepas sejumlah insinyur berprestasi tinggi, Fliggy mengakhiri kontrak pengembang senior berjam terbang sepuluh tahun, sementara Meituan memangkas 30% tim *backend* mereka dalam sekali langkah. Ruang perkantoran di berbagai korporasi kini memperlihatkan deretan meja kosong tak terpakai. Ironisnya, lonjakan efisiensi akibat AI tidak membuat beban kerja karyawan tersisa menjadi lebih ringan. Pihak manajemen justru menuntut penyelesaian proyek yang biasanya butuh waktu sepuluh hari agar tuntas dalam satu hari saja, menguras tenaga pegawai sampai kelelahan ekstrem sebelum akhirnya didepak.

"Batas usia 35 tahun"—sebuah momok diskriminasi karier lama di lanskap industri teknologi China—kini standarnya bahkan kian merosot ke bawah. Para insinyur perangkat lunak yang baru menyentuh usia awal 30-an tahun mulai dicap "terlalu berumur" serta dinilai "terlampau dipusingkan beban keluarga" untuk direkrut kembali bekerja.

Seorang praktisi Java yang sempat terkena badai PHK sebanyak dua kali dalam tempo empat tahun menuturkan bahwa bertahan saat usia 30 tahun adalah rintangan berat di bursa kerja yang sangat jenuh. Situasi menjadi jauh lebih mencekam bagi mereka yang berada di paruh pertengahan kepala tiga: cicilan hunian tempat tinggal, kredit kendaraan, dan biaya sekolah anak menjadi beban hidup harian, sementara ancaman penggantian posisi oleh mesin AI memicu rasa cemas konstan bila jatuh sakit, rehat sejenak, ataupun menjadi pengangguran sementara.

Otoritas Beijing terlihat tidak begitu merisaukan gelombang disrupsi ketenagakerjaan ini. Partai Komunis China (PKC) terus menggaungkan AI sebagai tonggak kebangkitan modernisasi negara, sembari memacu implementasi "Rencana Aksi AI Plus" yang mematok target adopsi teknologi sebesar 70% di sektor-sektor kunci pada 2027 serta menyentuh 90% pada 2030. Di sisi lain, pemerintah belum menghadirkan program terpadu guna melatih kembali para pekerja terdampak, menyiapkan lapangan kerja substitusi, maupun memperkuat jaring pengaman sosial.

Langkah mengedepankan kemajuan teknologi dibanding perlindungan kesejahteraan manusia dinilai telah menelantarkan kelompok pekerja yang memotori lompatan ekonomi China. Banyak pekerja yang sebelumnya terbiasa bekerja di bawah ritme keras budaya 996 (bekerja jam 9 pagi hingga 9 malam selama 6 hari sepekan) tetap berakhir menjadi korban pemutusan hubungan kerja.

Sebagian tenaga ahli kode bahkan memilih undur diri seutuhnya dari dunia digital. Usai berkali-kali diterpa pemecatan, segelintir pemrogram memutuskan kembali ke kampung halaman untuk beralih profesi dan mengikuti pelatihan teknisi kelistrikan, jasa saluran air, hingga pertukangan kayu.

Beban tersebut kian diperparah oleh tekanan makroekonomi domestik, seperti restrukturisasi sektor properti dan ketidakpastian rantai pasok global yang menekan daya serap tenaga kerja sarjana muda. Sektor teknologi informasi, yang tadinya bertindak selaku mesin pendorong kelas menengah baru, kini mempersempit keran lowongan di saat jutaan lulusan kampus baru membanjiri bursa tenaga kerja.

Mekanisme otomatisasi berbantuan AI terus mengikis kepastian kerja di dalam lingkup industri perangkat lunak. Penulisan kode otomatis secara bertahap memotong ketergantungan perusahaan terhadap programmer manusia, memperpendek rentang stabilitas karier, dan memperkeras atmosfer persaingan antarpekerja.

Secara menyeluruh, ledakan pengangguran usia produktif mencerminkan disrupsi tatanan struktural pasar kerja China. Tanpa adanya pembenahan aturan hukum ketenagakerjaan, sistem proteksi sosial, atau penyediaan sektor ekonomi pengganti, akselerasi teknologi ini berisiko memperlebar jurang disparitas finansial dan mengancam stabilitas kehidupan bermasyarakat ke depannya.

(Rahman Asmardika)

Page 1 of 2

Powered by WordPress & Theme by Anders Norén