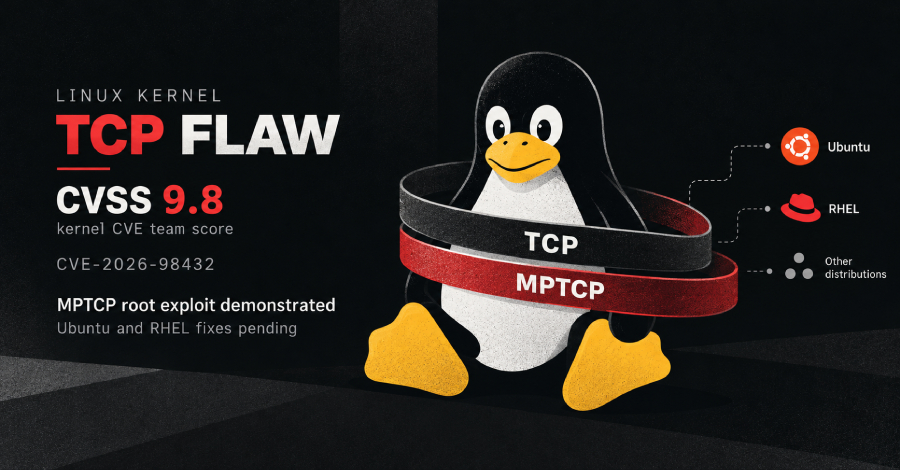
Sebuah celah keamanan berbahaya pada komponen kode TCP milik kernel Linux, yang secara resmi diidentifikasi sebagai CVE-2026-98432, kini dilaporkan berdampak langsung pada berbagai varian sistem operasi terkemuka, seperti Ubuntu, Red Hat Enterprise Linux (RHEL), serta sederet distribusi Linux lainnya. Terkait tingkat keparahan insiden ini, tim pengelola CVE internal kernel Linux menetapkan angka penilaian risiko yang sangat mencengangkan, yaitu mencapai 9.8 dari batas maksimum 10 pada standardisasi skala CVSS.
Melalui sebuah pernyataan tertulis yang dipublikasikan pada 27 Oktober, perusahaan riset kecerdasan buatan terkemuka Anthropic mengungkapkan bahwa model AI yang mereka kembangkan sukses merancang dan menciptakan kode eksploitasi fungsional. Skrip eksploitasi tersebut mampu memanfaatkan kelemahan ini secara optimal guna memberikan akses kepada penyerang jarak jauh tanpa verifikasi data kredensial sama sekali, agar dapat mengeksekusi instruksi perintah setingkat hak akses root tertinggi pada mesin server Linux yang tengah mengaktifkan modul penerima lalu lintas multipath TCP.
Hingga tanggal 29 Oktober, pihak Canonical untuk Ubuntu maupun kubu pengembang Red Hat Enterprise Linux (RHEL) terpantau masih belum mendistribusikan berkas pembaruan kernel yang sudah ditambal kepada para penggunanya. Sementara itu, entitas vendor raksasa seperti Red Hat, Amazon, Oracle, serta SUSE menetapkan kalkulasi skor risiko kerentanan tersebut pada tingkatan yang berada di rentang angka antara 5.9 hingga 8.1, yang dinilai jauh lebih moderat jika disandingkan dengan estimasi ekstrem tim pengembang kernel yang bertengger di skor 9.8.
Secara teknis, celah keamanan ini berakar dari situasi race condition yang berlokasi tepat di dalam logika pemrograman pembangunan koneksi jaringan protokol IPv4 TCP terbaru. Dinamika anomali ini berpotensi memicu sistem kernel membaca area memori penyimpanan yang sejatinya sudah melalui proses pelepasan atau alokasi kembali, suatu kategori kegagalan sistem yang populer dalam terminologi keamanan komputasi sebagai use-after-free.
Catatan rilis penanganan tambalan kernel secara formal menyematkan penghargaan kepada peneliti keamanan siber dari Anthropic, Xinyang Ge, atas pelaporan temuan kritis ini. Kendati demikian, baik berkas registrasi resmi CVE maupun penjelasan perbaikan teknis kernel sama sekali tidak menyinggung keberadaan teknologi multipath TCP (MPTCP). Korelasi langsung antara fungsionalitas fitur jaringan tersebut dan kerentanan yang dibahas sebetulnya murni bersumber dari laporan analisis yang dirilis oleh pihak Anthropic.
Mekanisme fitur MPTCP itu sendiri sejatinya dirancang khusus agar sebuah jalur transmisi komunikasi mampu memanfaatkan sejumlah lintasan rute jaringan secara berbarengan dalam waktu yang serempak. Dalam arsitektur sistem operasi Linux, setiap program aplikasi perangkat lunak yang sedang berjalan diharuskan mengajukan permintaan aktivasi MPTCP secara eksplisit ketika sistem mulai menginisiasi dan membuka gerbang socket komunikasinya.
Pernyataan artikel dari Anthropic juga menerangkan bahwa kerentanan ini sebenarnya "sudah berhasil ditambal pada rantai cabang hulu (upstream) dan telah disalurkan kembali (backported) ke seluruh percabangan kernel stabil yang dipelihara secara berkala." Namun demikian, bagi segenap kalangan pengguna sistem distribusi Linux kemasan, ketersediaan perbaikan darurat tersebut amat bergantung pada penerbitan paket kernel baru resmi dari pihak masing-masing vendor penyedia. Hingga ulasan ini dibuat, distributor Debian, Oracle Linux, SUSE, bersama Amazon Linux telah rampung merilis pembaruan paket perbaikan, setidaknya untuk sebagian varian kernel mereka, sedangkan pihak pengelola Ubuntu dan RHEL masih belum menyediakannya sama sekali.
Distribusi Mana Saja yang Telah Menyediakan Perbaikan
Mengenai penanganan terkini, pihak pengelola Ubuntu turut mencantumkan deretan varian kernel komputasi awan (cloud), kernel bersertifikasi kepatuhan FIPS, hingga kernel berorientasi real-time miliknya ke dalam daftar berstatus rentan terdampak atau masih dalam tahapan pengerjaan perbaikan. Di sisi berseberangan, Red Hat secara terbuka menyatakan bahwa paket perbaikan keamanan untuk sistem mereka "saat ini ditangguhkan peluncurannya untuk jadwal pembaruan berkala di masa mendatang." Baik Red Hat maupun manajemen Ubuntu terpantau belum mencantumkan kepastian tanggal rilis perbaikan tersebut.
Bagaimana Mekanisme Bug Ini Beroperasi
Kondisi perlombaan atau race condition ini terjadi secara presisi tepat di tengah tahapan jabat tangan konseptual TCP handshake. Ketika pembentukan sebuah jalur sambungan berhasil dirampungkan seutuhnya, kernel secara otomatis menyerahkan pengaturan opsi-opsi IP yang tersimpan di dalam antrean permintaan tertunda langsung menuju ke socket yang baru saja diinisiasi tanpa melakukan replikasi atau penyalinan data terlebih dahulu.
Apabila socket bersangkutan tiba-tiba terhapus atau dihancurkan pada momen ketika unit prosesor (CPU) lain masih aktif memanfaatkan pengaturan opsi-opsi tersebut guna merespons paket permintaan koneksi yang terkirim berulang kali, maka kernel mau tidak mau akan membaca area memori yang telah dibebaskan.
Perlu dicatat bahwa implementasi protokol komunikasi IPv6 sepenuhnya kebal dan terbebas dari ancaman race condition ini, mengingat arsitektur kernel Linux secara konsisten selalu menduplikasi dan menyalin konfigurasi opsi untuk seluruh jenis koneksi IPv6.
Akar kegagalan struktural ini sebenarnya pertama kali terintegrasi ke dalam basis sistem sejak edisi rilis Linux versi 4.4. Para teknisi pengembang kernel Linux telah menyematkan kode perbaikan resmi pada tanggal 5 Oktober, tepat berjarak sepuluh hari penuh sebelum berkas rujukan CVE ini dipublikasikan kepada khalayak umum.
Adapun penanganan yang diterapkan tersebut berfungsi memaksa kernel untuk menunda proses dan menunggu sampai seluruh prosesor CPU lainnya tuntas membaca tumpukan opsi tersebut sebelum benar-benar membebaskannya dari memori.
Alasan Perbedaan Skor Tingkat Keparahan
Tim manajemen internal CVE kernel Linux baru menambahkan sematan nilai skor kritis 9.8 ke dalam berkas dokumentasi CVE pada tanggal 24 Oktober, yakni sembilan hari berselang pasca-publikasi dokumen perdana CVE tersebut.
Penilaian skor setinggi itu disusun berdasarkan skenario pemodelan di mana seorang penyerang mengirimkan transmisi permintaan inisiasi koneksi TCP yang memuat opsi spesifik IPv4 Record Route atau Timestamp, kemudian secara agresif melayangkan transmisi ulang guna memenangkan celah balapan memori. Tim kernel mengategorikan tingkat kompleksitas serangan pada level rendah, mengingat skenario kedua sisi proses yang berpacu di dalam memori tersebut dinilai "dapat dipicu secara langsung oleh pihak penyerang."
Melalui kondisi tersebut, tim memproyeksikan bahwa bug ini berpeluang membocorkan data memori internal kernel di sekitarnya kembali ke terminal penyerang, merusak keutuhan integritas struktur memori, atau bahkan memaksa sistem komputasi mengalami mogok total (crash).
Per tanggal 28 Oktober, lembaga National Vulnerability Database (NVD) terpantau masih belum menyematkan perhitungan skor independen mereka sendiri dan tetap mengadopsi angka 9.8 rujukan tim kernel. Laman dokumentasi kerentanan kepunyaan Ubuntu juga secara terbuka merefleksikan nilai penilaian keparahan serupa.
Sebaliknya, laman CVE yang dikelola Red Hat justru melabeli kerentanan ini pada tingkatan Moderat dengan skor keparahan hanya 5.9, dengan dasar pertimbangan teknis bahwa kondisi balapan memori tersebut sangat sulit dimenangkan oleh pelaku peretasan. Red Hat berargumen bahwa konsekuensi paling realistis dari insiden ini hanyalah terhentinya operasional kernel komputasi, dengan peluang terjadinya kerusakan struktur memori yang baru sebatas kajian teoritis, seraya menambahkan catatan bahwa "belum ada dampak nyata terhadap kerahasiaan maupun integritas data yang berhasil dibuktikan secara konkret."
Kendati demikian, berkas penasihat keamanan Red Hat yang berformat pembacaan mesin dan baru diperbarui pada 29 Oktober justru menggolongkan dampak kerentanan ini pada level Penting (Important) dengan nilai 8.1, yang mengakui adanya imbas tinggi terhadap aspek kerahasiaan serta integritas data. Pangkalan data bug tracker milik Red Hat pun secara serentak mendongkrak status keparahan dari kategori medium ke high pada hari yang persis sama. Padahal di hari itu, antarmuka situs CVE mereka masih menampilkan status Moderat berskor 5.9.
Di barisan lain, Oracle dan SUSE juga menetapkan skor keparahan di angka 8.1 dengan adopsi parameter vektor CVSS yang identik dengan berkas penasihat teknis Red Hat. Penghitungan angka-angka tersebut sebenarnya sejalan dengan kalkulasi tim kernel pada seluruh metrik pengukuran, terkecuali pada metrik kompleksitas serangan, di mana jajaran vendor menilai tingkat kerumitannya berada di level tinggi sedangkan tim kernel menganggapnya rendah. Di lain pihak, Amazon menyematkan skor risiko pada kisaran 7.0.
Apa Saja yang Berhasil Diciptakan oleh Anthropic
Eksplanasi seputar pembuatan skrip eksploitasi Linux ini diuraikan oleh Anthropic lewat publikasi tulisan bertanggal 27 Oktober yang mengulas deretan kelemahan keamanan yang sukses ditemukan sekaligus dieksploitasi oleh model kecerdasan buatan mereka, Claude. Media The Hacker News kemudian mengabarkan temuan tersebut secara luas pada 28 Oktober. Anthropic menegaskan bahwa Claude berhasil merangkai skrip eksploitasi tersebut secara mandiri pasca-menerima "serangkaian instruksi penugasan awal (initial prompting)."
Metode eksploitasi yang dirancang ini beroperasi secara terstruktur lewat dua tingkatan fase utama. Pada tingkatan pertama, fenomena balapan sistem dimanfaatkan untuk memperdaya kernel agar mengirimkan untaian bita data ekstra kembali ke sistem pihak penyerang. Segera setelah salah satu paket balasan transmisi tersebut membocorkan alamat lokasi memori kernel yang valid, pihak penyerang bisa dengan mudah menembus dinding proteksi KASLR, yakni sistem pertahanan pengacakan tata letak alamat memori kernel.
Selanjutnya pada tahapan kedua, kerentanan yang sama dieksploitasi untuk memicu luapan buffer data (buffer overflow) sehingga dapat menimpa variabel callback pointer dengan alamat lokasi muatan kode berbahaya (payload) yang sebelumnya telah disusupkan oleh penyerang ke ruang memori kernel. Tatkala kernel mengeksekusi instruksi pointer tersebut, muatan muatan jahat itu akan secara otomatis mengeksekusi perintah terminal shell sesuai kehendak penyerang dengan hak istimewa pengguna root.
Kegagalan dalam memenangkan race condition ini menariknya hanya akan membatalkan satu kali proses percobaan transmisi koneksi tersebut tanpa sampai melumpuhkan sistem komputer target secara keseluruhan, sehingga seorang peretas dapat leluasa mengulangi serangannya tanpa henti, jelas pihak Anthropic. Berdasarkan pengujian empiris yang mereka jalankan, tahapan pembocoran alamat memori kernel memerlukan rentang durasi pengujian selama 48 menit, disusul tahapan pengeksekusian instruksi perintah yang tuntas dalam kurun waktu 5 menit berikutnya.
Akan tetapi, ulasan tulisan yang dibagikan tersebut sama sekali tidak memuat lampiran kode sumber eksploitasi, rincian spesifik versi kernel Linux yang dieksperimenkan, maupun setelan konfigurasi sistem yang digunakan oleh Anthropic dalam laboratorium riset mereka.
Analisis Red Hat menggarisbawahi bahwa pihak penyerang jarak jauh mana pun yang mempunyai akses komunikasi menuju layanan TCP yang terbuka di ruang publik pada dasarnya dapat memicu kondisi race condition ini. Walaupun demikian, demonstrasi eksploitasi akses root yang dicapai oleh Anthropic secara spesifik menargetkan sistem server yang tengah mengoperasikan layanan pendengar multipath TCP. Ulasan tersebut tidak merinci lebih jauh apakah mesin server konvensional yang tidak mengaktifkan modul penerima tersebut dapat dieksploitasi dan diambil alih dengan metodologi yang sama persis.
Terhitung sampai tanggal 29 Oktober, tidak satu pun dari lembar pemberitahuan resmi vendor, arsip registrasi CVE, maupun laporan teknis yang dirilis oleh Anthropic mencatat adanya serangan siber aktif di dunia nyata yang memanfaatkan celah kelemahan ini. Identitas kerentanan ini juga belum terdata di dalam salinan katalog CISA Known Exploited Vulnerabilities yang pembaruan terakhirnya dihimpun oleh lembaga CIRCL Luksemburg pada 28 Oktober.
Bagi para pengelola infrastruktur yang sistem distribusinya telah menyediakan paket rilis perbaikan kernel resmi, disarankan untuk sesegera mungkin mengunduh dan memasangnya. Rangkuman tabel kompilasi di atas menyajikan rincian inventaris paket serta lembar pengumuman penasihat teknis untuk platform Debian, Oracle Linux, SUSE, beserta Amazon Linux.
Apabila Anda merakit atau mengompilasi kernel sistem Anda secara mandiri, kode pembaruan keamanan ini telah diintegrasikan ke dalam rilis Linux versi 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, dan 7.3. Tim penanganan CVE kernel Linux sangat merekomendasikan migrasi menuju versi kernel stabil teranyar. Mereka menegaskan bahwa komunitas pengembang kernel resmi tidak memberikan dukungan teknis terhadap praktik pemilihan dan penambalan tambalan kode secara sepihak (cherry-picking).
Di lain sisi, pengguna distribusi Ubuntu, RHEL, serta varian rilis tertentu dari Amazon Linux maupun SUSE masih harus bersabar karena belum tersedianya paket kompilasi perbaikan kernel resmi yang siap dipasang saat ini. Red Hat menyatakan bahwa hingga sekarang belum ada metode mitigasi sementara yang sanggup memenuhi tolok ukur standar mereka, yakni prosedur yang praktis dipasang, kompatibel bagi mayoritas konfigurasi operasional, dan terjamin stabilitasnya. Tidak satu pun pengumuman penasihat vendor lainnya yang menerbitkan rekomendasi langkah mitigasi mandiri.
Seluruh dokumen pedoman keamanan serta tulisan paparan dari Anthropic pun tidak menjelaskan apakah langkah nonaktif fitur multipath TCP, atau prosedur penyaringan ketat terhadap permintaan transmisi paket koneksi masuk yang memuat opsi-opsi IP khusus, benar-benar efektif dalam menekan potensi risiko peretasan.