
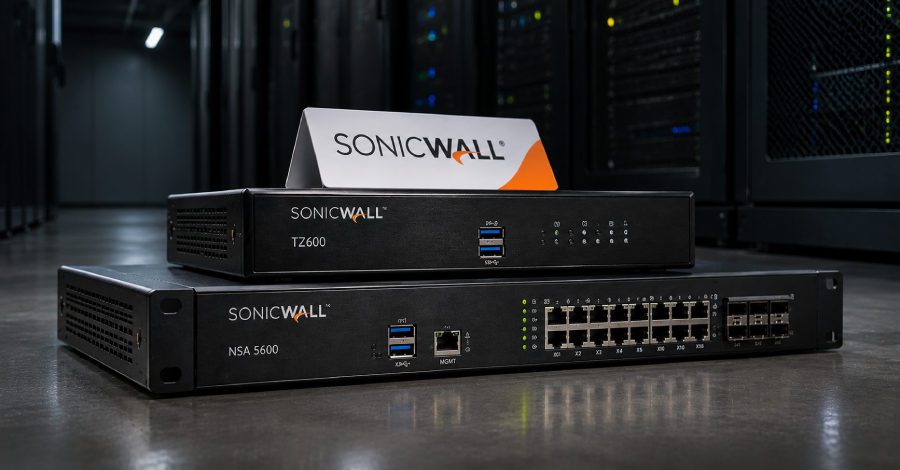
SonicWall mengimbau seluruh pengguna yang masih memakai firewall Generation 6 untuk segera memensiunkan serta mengganti perangkat tersebut, sekaligus menghentikan operasionalnya pada batas perimeter internet menyusul ancaman keamanan yang kian marak didukung teknologi kecerdasan buatan (AI).
"Pelaku kejahatan saat ini memanfaatkan otomatisasi serta AI guna mendeteksi dan mengeksploitasi perangkat edge yang usang lebih cepat dari masa lalu," ungkap SonicWall. "Perangkat Gen 6 yang langsung terhubung ke internet diprediksi akan menjadi sasaran empuk. Anggap seluruh firewall Gen 6 yang masih beroperasi sebagai sumber kerentanan tingkat tinggi, dan beralihlah ke unit Gen 8 resmi berbekal sistem operasi SonicOS 8."
Daftar perangkat terdampak yang masih mengoperasikan SonicOS 6.x mencakup –
Sepanjang beberapa periode terakhir, peretas makin gencar membidik perangkat tepi sebagai pintu utama untuk menembus jaringan internal. Rentang waktu antara pengumuman celah keamanan dan eksekusi eksploitasi nyata pun menyusut drastis, dipicu kemampuan peretas memadukan otomatisasi serta AI guna memindai jaringan secara global, menelaah kode perbaikan dan rilis celah baru, serta menciptakan eksploitasi aktif dalam sekejap.
Berdasarkan laporan M-Trends kepunyaan Google Mandiant edisi Maret 2026, durasi rata-rata eksploitasi celah keamanan telah bergeser ke angka negatif, menyentuh kisaran minus 7 hari. Artinya, aksi serangan rata-rata terjadi sebelum tambalan keamanan formal sempat dihadirkan, anjlok tajam dari 63 hari pada 2018 dan minus 1 hari pada 2024.
"Kondisi tersebut kian dipersulit oleh melonjaknya atensi kelompok penyerang terhadap perangkat keamanan serta infrastruktur jaringan," sebut perwakilan Google. "Mengingat perlengkapan ini mengawasi keluar-masuknya arus data secara krusial, penyerang yang berhasil menyusup bakal memperoleh visibilitas serta wewenang kontrol tingkat tinggi."
Hasil riset Cisco Talos pada laporan Year in Review 2025 memperlihatkan bahwa 23 persen dari total CVE sepanjang tahun berdampak langsung pada alat jaringan seperti perangkat VPN, firewall generasi baru (NGFW), penyeimbang beban (load balancer), router, dan sistem sejenis.
"Karena perangkat tersebut berada persis di gerbang lingkungan korporasi, peretasan atasnya sanggup membuka jalan langsung menuju infrastruktur vital," papar pihak Talos. "Hal ini selaras dengan tren nyata katalog Known Exploited Vulnerabilities (KEV) milik CISA, di mana sasaran eksploitasi selalu menyasar perangkat terluar lantaran langsung tersambung ke jaringan luar, acap terlambat diperbarui, dan menawarkan kendali operasional langsung bagi penyusup."
Mengingat firewall Gen 6 tak lagi mendapatkan pemeliharaan maupun pembaruan sistem bahkan bagi kerentanan paling berbahaya sekalipun, konsumen diminta menjalankan prosedur penanganan tanpa penundaan –
Menjelang proses pergantian unit tuntas, langkah mitigasi darurat berikut dianjurkan guna menekan risiko seminimal mungkin –
"Tingkat bahaya firewall usang bertambah besar setiap detiknya selama masih terhubung secara daring," tegas SonicWall. "Cukup satu penyusupan untuk menjangkau semua aset. Gerbang terluar yang jebol menyediakan pijakan empuk untuk pencurian kredensial, pergerakan lateral, hingga eksekusi pemerasan ransomware."