
Kelompok peretas mulai berupaya mengeksploitasi kerentanan keamanan yang baru diumumkan pada OpenSSH, yang memungkinkan penyusupan ke akun-akun tanpa kata sandi, menurut laporan Previdian.
Celah keamanan yang diidentifikasi sebagai CVE-2026-123158 (skor CVSS: 8,1) dan diberi nama sandi SSHole (atau *sshole) ini berdampak pada sistem Linux yang menjalankan OpenSSH di atas pustaka musl C dengan Pluggable Authentication Modules (PAM) dinonaktifkan, termasuk pengaturan bawaan server OpenSSH pada Alpine Linux.
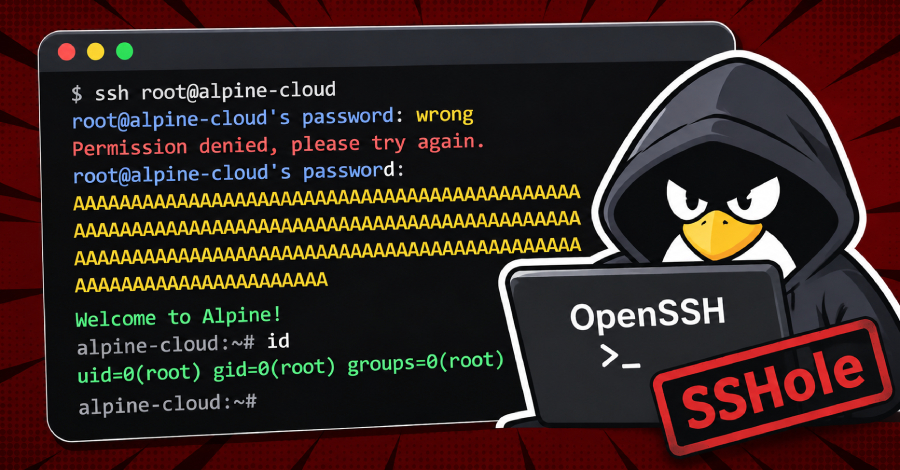
Pelaku ancaman tanpa autentikasi dapat mengirimkan kata sandi berukuran teramat panjang untuk masuk ke akun yang sengaja disetel tanpa kata sandi yang dapat digunakan, tanpa perlu mencuri kredensial maupun kunci SSH. Masalah ini, yang diungkap oleh peneliti keamanan Ozgun Kultekin, telah ditangani pada pembaruan OpenSSH 10.6p2.
Akar persoalan ini berasal dari tambalan terdahulu yang dirilis pada 2016 guna memperbaiki kerentanan enumerasi nama pengguna berkode CVE-2016-6210. Pada skenario tertentu, penanganan kata sandi OpenSSH keliru menganggap proses hashing kata sandi yang gagal sebagai bukti autentikasi yang sukses karena menghasilkan nilai yang persis sama ("*"), simbol yang dipakai guna menandai akun dengan sandi nonaktif di tingkat sistem.
Penyerang bisa memicu kerentanan tersebut guna mengautentikasi diri ke akun tertentu tanpa sandi dengan memakai kata sandi acak berukuran antara 257 hingga 1.024 bita. Hal ini memicu kegagalan hashing yang kemudian mengembalikan tanda bintang. Daemon sshd lantas membandingkannya dengan tanda bintang di kolom sandi akun, sehingga proses masuk pun dinyatakan berhasil.
Perlu dipertegas, eksploitasi yang sukses membutuhkan setidaknya satu akun yang menyimpan tanda bintang (*) sebagai hash sandinya. Celah ini sama sekali tidak mengizinkan peretas menerobos kata sandi pada akun yang memiliki hash kata sandi valid.
"Aksi SSHole yang berhasil memberikan hak akses sesuai tingkat izin akun yang disusupi," kata Safe Security. "Bagi kalangan korporasi, dampak SSHole sangat bergantung pada hak istimewa akun yang terkena dampak tersebut."
"Kendati akses SSH tanpa izin menjadi akibat langsungnya, peretas juga berpotensi mencuri kredensial implementasi, rahasia aplikasi, serta infrastruktur yang terhubung, sehingga membuka peluang terjadinya pergerakan lateral atau gangguan operasional layanan."
Patut dicatat bahwa kerentanan ini tidak memengaruhi perangkat lunak Dropbear, distribusi Linux berbasis glibc, sistem operasi non-Linux, serta sistem yang memverifikasi kata sandi melalui mekanisme PAM.
Firma intelijen ancaman Previdian menyatakan mendeteksi upaya eksploitasi perdana kurang dari sembilan jam pasca publikasi CVE tersebut, sembari mengonfirmasi keberhasilan penyerang memperoleh hak akses root pada mesin honeypot yang menjalankan Alpine Linux serta OpenSSH. Data telemetri mendokumentasikan total delapan kali percobaan peretasan dari sebuah alamat IP asal Jepang.
"Alamat IP sumber yang terpantau, 89.116.89[.]18, menggunakan kata sandi berukuran luar biasa besar untuk menembus autentikasi serta mengeksekusi perintah pengintaian seperti id, uname, dan hostname lewat sesi SSH non-interaktif," ucap Ryan Dewhurst, pendiri sekaligus CEO Previdian, dalam pernyataan yang dibagikan kepada The Hacker News.
Para pengguna terdampak sangat diimbau memasang pembaruan OpenSSH 10.6p2 atau paket perbaikan dari distribusi masing-masing, lalu memuat ulang layanan sshd. Pihak pengembang Alpine pun menyarankan agar pengguna segera memeriksa catatan log "Accepted password for" pada akun-akun yang seharusnya menolak masuk via sandi.
"Cermati file /var/log/messages untuk menemukan baris sshd bertuliskan Accepted password for pada akun tanpa sandi (seperti alpine, root, atau akun khusus kunci)," jelas Alpine. "Tinjau kembali penggunaan doas, serta pengguna baru, berkas, dan authorized keys pada mesin yang terpapar. Bila kecurigaan masuk tidak bisa disingkirkan, anggap perangkat telah diretas."