
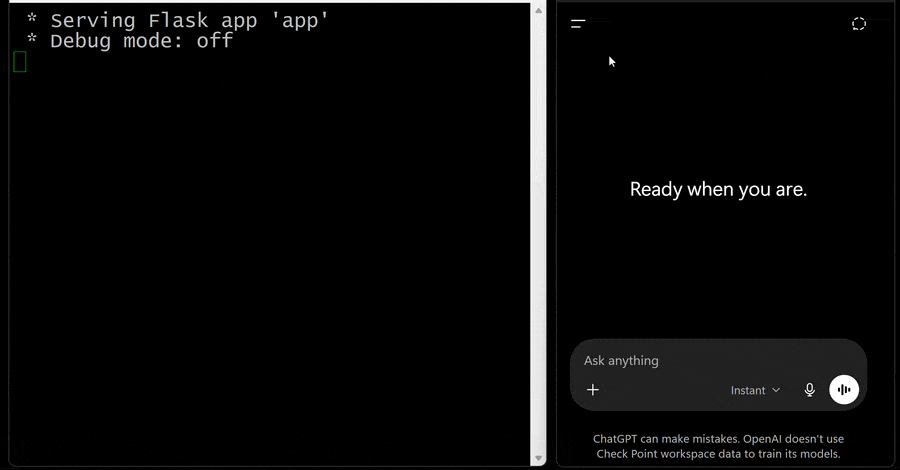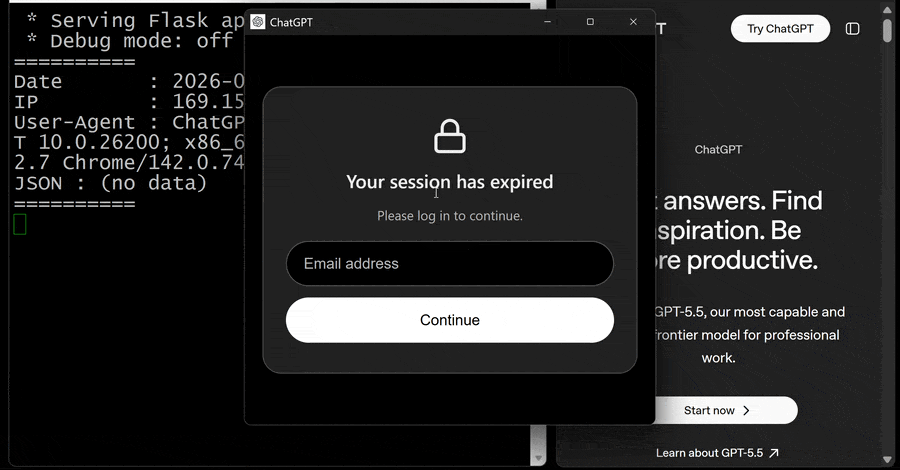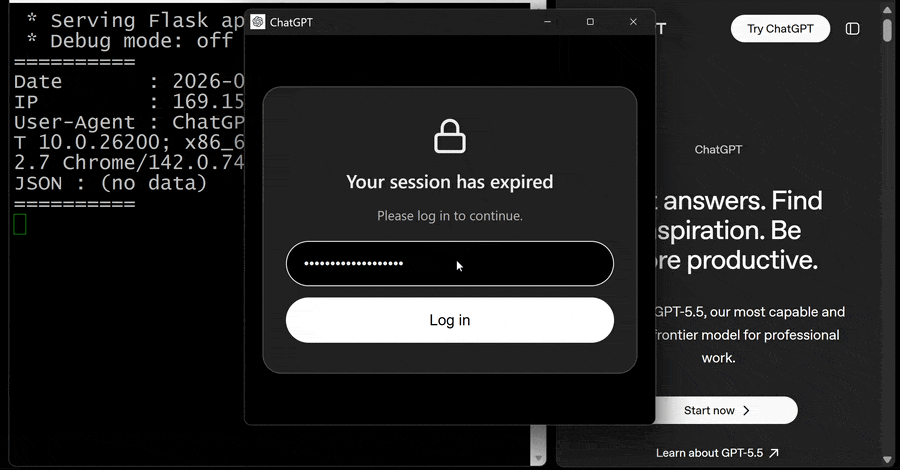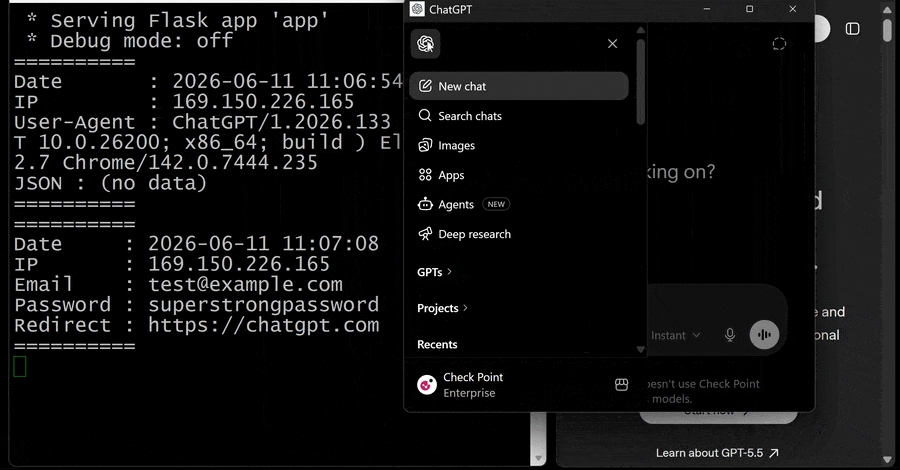
Pakar keamanan siber baru saja membeberkan rincian mengenai kerentanan yang kini telah ditambal, yang sebelumnya dapat dimanfaatkan oleh peretas untuk menembus sistem pertahanan Lockdown Mode pada OpenAI ChatGPT.
Fitur Lockdown Mode sendiri pertama kali diluncurkan oleh perusahaan kecerdasan buatan (AI) tersebut pada bulan Juni 2026. Fitur ini dirancang sebagai opsi pengaturan tambahan guna menekan bahaya kebocoran data akibat serangan injeksi perintah atau prompt injection.
"Kelemahan ini berpotensi memicu pencurian data riwayat obrolan secara senyap, memfasilitasi penipuan phising, serta penyebaran malware, termasuk pencurian data tanpa klik (zero-click) pada aplikasi desktop ChatGPT," jelas Eli Smadja, Kepala Riset di Check Point, dalam laporannya yang dibagikan kepada The Hacker News.
Akar persoalan berawal dari fitur pratinjau halaman HTML di dalam blok kode ChatGPT, yang mengizinkan konten berformat HTML ditampilkan secara langsung di lingkungan aplikasi. Mengingat eksekusi kode HTML dan JavaScript dari pengguna luar membawa ancaman keamanan tersendiri, seluruh konten tersebut sengaja ditempatkan di dalam ruang terisolasi atau sandbox agar tidak mampu menjangkau data internal aplikasi seperti cookie maupun penyimpanan lokal.
Mekanisme sandbox ini sejatinya juga mencegah konten yang dimuat agar tidak dapat menjalin komunikasi dengan infrastruktur luar tanpa persetujuan dari pengguna. Kehadiran Lockdown Mode berfungsi sebagai dinding pengaman ekstra untuk meredam risiko kebocoran data dengan cara membatasi seluruh lalu lintas jaringan keluar yang berpotensi dimanfaatkan guna mengirimkan data rahasia ke server milik penyerang.
Meski begitu, para periset Check Point menemukan celah pada cara penanganan jendela sembulan (popup) saat proses pratinjau HTML berlangsung, yang pada akhirnya memungkinkan peretas lolos dari kurungan sandbox dan melewati pertahanan Lockdown Mode.
"Pratinjau HTML tersebut menggunakan bingkai bersarang yang diamankan (nested sandboxed frames). Walaupun ChatGPT berupaya mencegat tindakan membuka jendela baru secara langsung, izin dasar sandbox ternyata masih memperbolehkan kemunculan popup dan memberi jalan bagi popup tersebut keluar dari lingkungan isolasi," terang Smadja.
"Dengan menyematkan bingkai berlapis lain di dalam laman yang sedang diproses, kami berhasil mengakses fungsi popup orisinal tanpa modifikasi dan melompati batasan yang diterapkan pada pratinjau HTML awal. Setiap konten yang dibuka melalui celah ini tidak lagi terikat oleh aturan ketat sandbox, sehingga memberikan celah terbuka untuk menembus perlindungan Lockdown Mode."
Begitu sistem pengaman berhasil dilumpuhkan, pelaku ancaman dapat mengeksploitasi kelemahan tersebut guna mengambil alih data, mencuri isi percakapan, atau menyusupkan muatan berbahaya melalui instruksi prompt khusus, pembuatan GPT kustom yang jahat, maupun tautan obrolan bersama.
Tak berhenti di situ, karena pihak penyerang memegang kendali penuh atas segala visual yang tampil di dalam jendela popup, sarana ini bisa disulap menjadi jebakan rekayasa sosial yang sangat meyakinkan. Contohnya menyerupai notifikasi pembaruan palsu untuk ChatGPT, yang bertujuan memanipulasi korban agar mengunduh perangkat perusak dengan mengeklik tautan tertentu.
Kendati demikian, masalah fundamental ini ternyata tidak cuma berimbas pada aplikasi desktop berbasis Electron saja. Fakta ini menegaskan bahwa kelemahan di luar model AI inti tetap sanggup meruntuhkan sistem perlindungan kecerdasan buatan secara keseluruhan. Menyusul laporan pengungkapan yang bertanggung jawab, OpenAI telah menuntaskan perbaikan kerentanan ini pada 18 September 2026.
"Lockdown Mode pada mulanya dirancang khusus untuk meminimalkan peluang keluarnya data percakapan lewat lalu lintas berbahaya ke luar, namun kelemahan pada modul aplikasi yang lain justru membuka jalur alternatif untuk melewati batas pertahanan tersebut," tutur Smadja.
"Hasil penemuan ini menyoroti permasalahan keamanan perusahaan yang jauh lebih luas: sistem keamanan AI hanya akan sekuat arsitektur aplikasi pendukung yang beroperasi di sekelilingnya."
Pengumuman riset ini dipublikasikan berselang satu pekan setelah Parameter Labs menguraikan teknik menerobos sandbox dan Kebijakan Keamanan Konten (CSP) ChatGPT. Metode itu memungkinkan pengambilalihan akun pengguna mana pun hanya dengan mengirimkan tautan berbagi ChatGPT publik milik penyerang dan memancing korban mengeklik pratinjau HTML satu kali. Bila blok HTML disetel siap pratinjau, laman otomatis terbuka.
"Seorang peretas bisa menyusun sesi obrolan jebakan, menyebarkannya lewat fitur berbagi standar ChatGPT, dan membagikan tautan tersebut kepada pengguna sasaran," ungkap peneliti keamanan Mukul Goyal. "Saat target membuka tautan itu, muatan berbahaya langsung berjalan di bawah domain resmi chatgpt[.]com dengan akses autentikasi penuh pada sesi web milik korban."
Pada awal September yang sama, Check Point juga memperlihatkan keberadaan saluran perintah lintas akun tersembunyi. Trik ini memampukan pelaku memanfaatkan sesi ChatGPT korban untuk menjalankan tugas-tugas rahasia menggunakan perangkat, data, serta aplikasi terhubung pada sesi tersebut, berbarengan dengan obrolan biasa yang terlihat.
"Korban tetap menerima balasan wajar dari percakapan yang tampak di layar, sementara tugas rahasia dari pelaku diproses secara terpisah dan hasilnya langsung dikirimkan melintasi akun berbeda," urai Check Point. "Jalur komunikasi gelap ini berjalan mengandalkan lingkungan eksekusi kode lintas akun ChatGPT."
"Instruksi tersembunyi dapat disisipkan lewat perintah manipulatif, percakapan ChatGPT yang dibagikan, atau GPT buatan khusus. Sekali instruksi itu hinggap di konteks perbincangan korban, pesan biasa saja sudah cukup untuk memicu berjalannya operasi jahat tanpa meninggalkan jejak pada tanggapan yang tampak."
Temuan-temuan beruntun ini selaras dengan terungkapnya sederet celah keamanan pada bermacam-macam aplikasi dan layanan berbasis AI dalam beberapa bulan ke belakang, di mana sistem kerap dikelabui untuk membocorkan rahasia internal maupun mengeksekusi aksi tanpa izin.
"Agen otomatis kini mulai diadopsi sebagai fondasi standar untuk CI/CD, perpesanan, triase, respons insiden, hingga tim bantuan pengguna," sebut Novee Security. "Semakin mandiri agen tersebut bekerja, semakin besar kendali sistem pelindung dalam menentukan keamanan atas nama pengguna, yang berujung pada kian banyaknya masukan tak tepercaya sampai ke tahap eksekusi riil."