
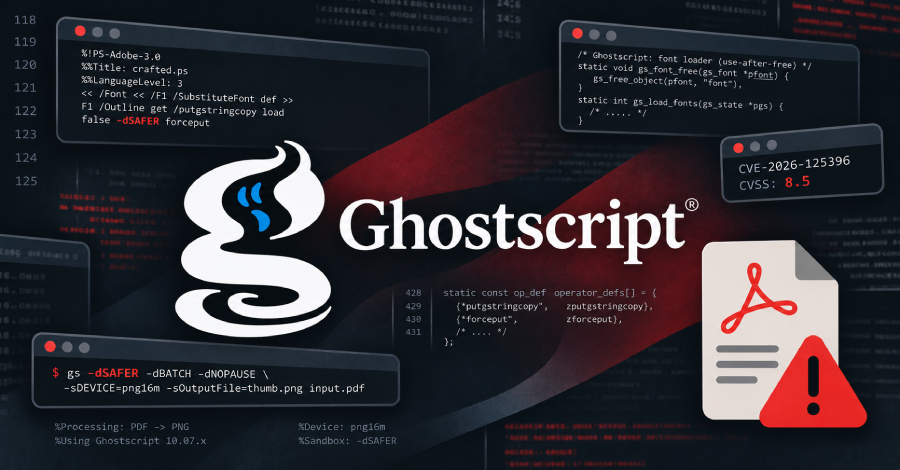
Sebuah kelemahan keamanan yang kini telah ditambal pada perangkat lunak Ghostscript memungkinkan berkas manipulasi khusus meloloskan diri dari pembatasan sandbox program, lalu mengeksekusi serangkaian perintah langsung pada sistem peladen yang menanganinya.
Ghostscript berperan sebagai mesin penerjemah utama yang diandalkan oleh banyak sistem operasi Linux guna mengonversi berkas kiriman pengguna, seperti dokumen PDF, berkas PostScript, hingga berbagai format gambar ke tipe data lainnya, proses yang kerap berjalan secara otomatis tanpa memerlukan pemanggilan instruksi langsung oleh aplikasi utama.
Perusahaan riset keamanan siber pwn.ai pekan ini memperlihatkan bahwa fungsi pengunggahan standar, penampil pratinjau, serta layanan pencetakan dokumen pada sekitar sepuluh aplikasi populer dapat dimanipulasi agar meneruskan berkas berbahaya ke sistem tersebut. Kerentanan yang dikatalogkan di bawah kode CVE-2026-125396 ini sejatinya telah diatasi pada 8 September lalu, dan sampai saat ini tidak ada catatan mengenai aktivitas eksploitasi aktif di dunia nyata.
Menyelundupkan berkas berbahaya ke mesin pemrosesan Ghostscript terbilang cukup mudah karena sebuah aplikasi perangkat lunak tidak diwajibkan untuk mengaktifkannya secara eksplisit. Beragam pustaka manipulasi gambar maupun dokumen yang lazim dipasang seperti ImageMagick, Pillow, libvips, ataupun modul pengaya Qt akan secara otomatis mengoper konten berbasis PostScript atau EPS kepada Ghostscript untuk diolah menjadi tampilan visual, kendati nama dokumen sengaja disamarkan menggunakan ekstensi .png, .jpg, maupun .pdf. Operasi rutin komputasi harian seperti pembuatan gambar mini (thumbnail) atau pemangkasan dimensi gambar saja sudah cukup untuk memicu bekerjanya perangkat lunak penerjemah ini, di mana alur kerjanya sangat bergantung pada dependensi pustaka yang tertanam di dalam aplikasi sasaran.
Akar kegagalan teknis ini terletak pada masalah pengelolaan alokasi memori bertipe use-after-free pada komponen internal Ghostscript yang bertugas menangani pemuatan jenis huruf. Dokumen yang telah dimodifikasi secara licik mengeksploitasi celah ini guna menonaktifkan mekanisme penyaringan proteksi pada -dSAFER, sebuah sistem isolasi (sandbox) yang dirancang untuk mencegah dokumen mengeksekusi instruksi sistem atau mengakses berkas privat.
Para peneliti dari entitas keamanan tersebut mendemonstrasikan dampak serangannya dengan menyuntikkan dokumen jebakan melalui sekitar sepuluh aplikasi berbeda, lalu membuktikan bahwa instruksi perintah berhasil dijalankan pada peladen sasaran, di mana eksekusi kode berjalan menggunakan hak akses dari akun berizin rendah yang bertanggung jawab atas proses perenderan grafis.
Beberapa jalur serangan yang berhasil diuji coba bahkan sama sekali tidak mewajibkan proses masuk atau autentikasi akun: mulai dari pengiriman tugas cetak tanpa identitas ke antrean bersama di Debian 13, pengiriman lampiran surat elektronik yang otomatis diproses antarmuka webmail Roundcube begitu penerima membuka pesannya, sampai pemanfaatan formulir unggah publik pada modul WordPress Forminator serta Essential Addons for Elementor.
Komponen inti WordPress Core membutuhkan mekanisme akses yang lebih tinggi: penyerang memerlukan kepemilikan akun yang memiliki izin untuk mengunggah berkas media, hak istimewa yang secara baku dimiliki oleh pengguna dengan peran Author ke atas. Walaupun kerentanan dalam catatan CVE ini dikelompokkan sebagai cacat keamanan lokal, pengujian yang dijalankan oleh firma riset membuktikan bahwa Ghostscript dapat dijangkau dari jaringan luar melalui pekerjaan cetak dokumen, pertukaran surat elektronik, dan pengunggahan formulir web. Informasi mengenai rincian versi yang dianalisis beserta tingkat akses yang dibutuhkan pada tiap-tiap platform telah diuraikan dalam indeks dampak teknis mereka.
Artifex selaku pihak pengembang resmi Ghostscript telah menyalurkan perbaikan atas masalah ini pada pembaruan versi 10.08.0 tepat pada 8 September, sembari memindahkan tahapan logika internal yang bermasalah tersebut ke blok kode yang memiliki rancang bangun jauh lebih aman. Ken Sharp, pengembang perangkat lunak yang menangani perbaikan tersebut, memberikan catatan dalam laporan bahwa bagian tersebut merupakan "sepotong kode kuno yang terkenal sebagai celah kerentanan, namun sangat sulit untuk dibasmi secara menyeluruh". Dokumen CVE kerentanan ini diterbitkan ke publik pada pekan lalu dengan tingkat keparahan yang diberi skor 8,5 dari skala 10 dalam laporan penasihat keamanannya.
Pihak WordPress sendiri sejatinya telah menutup celah pada alur pengunggahan berkas mereka dalam rilis versi 7.0.4 pada 12 Agustus silam, yang didaftarkan menggunakan kode pengenal terpisah yaitu CVE-2026-65640 sebagaimana dicantumkan dalam catatan rilis perbaikan mereka. Tambalan dari WordPress tersebut serta pembaruan dari Ghostscript menangani titik tautan yang berbeda dalam rantai serangan yang sama, sehingga pemasangan salah satu pembaruan tidak serta-merta menghilangkan kewajiban untuk memperbarui komponen lainnya.
Langkah Pembaruan Komponen Perender Dokumen
Efektivitas penambalan sistem ini hanya akan dirasakan apabila pembaruan tersebut benar-benar diaplikasikan langsung pada modul perender aktif yang dimanfaatkan oleh aplikasi yang bersangkutan. Memperbarui paket sistem operasi induk tidak secara otomatis mengganti salinan terpisah Ghostscript yang telah dibundel di dalam wadah kontainer ataupun terpasang di direktori aplikasi, sehingga proses pekerja dokumen bisa saja terus mengeksekusi kode usang sekalipun paket bawaan sistem operasi telah diganti dengan versi anyar.
Tingkat ketersediaan tambalan di berbagai distribusi Linux dilaporkan masih belum seragam. Hingga akhir pekan lalu, sejumlah sistem operasi masih mendistribusikan Ghostscript versi rentan atau baru menempatkan tambalan dalam status tunda, berdasarkan tinjauan yang dihimpun firma tersebut. Pihak penguji belum dapat memastikan apakah paket pembaruan resmi yang beredar saat ini untuk distribusi Red Hat, Rocky Linux, AlmaLinux, Oracle Linux, maupun versi stabil dari Fedora telah menyertakan perbaikan ini secara terpadu.
Menjelang pembaruan mesin perender diterapkan sepenuhnya, potensi bahaya dapat diminimalkan dengan mewajibkan mekanisme autentikasi ketat pada seluruh antrean pencetakan dokumen, serta memberlakukan filter pembatasan jenis format berkas yang boleh diproses oleh subsistem pengolah grafis. Kebijakan pengendalian akses sistem dasar juga terbukti efektif, di mana pada salah satu pengujian, profil keamanan AppArmor berhasil mencegah program penerjemah yang telah disusupi agar tidak meluncurkan akses shell perintah.
Salah satu materi bukti konsep pengujian (proof-of-concept) yang dipublikasikan dalam uraian teknis hanya memperlihatkan manipulasi dasar pada sektor alokasi memori. Berkas pengujian tersebut sekadar mengubah nilai variabel internal di dalam mesin penerjemah yang sedang aktif lalu mengembalikannya ke posisi awal, tanpa memicu eksekusi shell ataupun menyentuh dokumen pada peladen induk, dan pada versi perbaikan 10.08.0 manipulasi ini terhenti secara otomatis sebelum eksekusi berlangsung.
Eksplorasi penelitian yang lebih luas oleh firma keamanan siber ini juga menyasar lingkungan operasional berskala produksi, termasuk infrastruktur Google yang dilaporkan telah membenahi jalur kerentanan serupa pada pekan kemarin. Sementara itu, temuan kelemahan serupa yang dilaporkan terjadi di layanan Dropbox beserta entitas komersial lainnya merupakan kasus celah keamanan Ghostscript yang berbeda, dan bukan berasal dari nomor cacat sistem ini.