Tag: Linux

Celah Kritis OpenSSH di Alpine Linux Izinkan Login Akun Tanpa Sandi

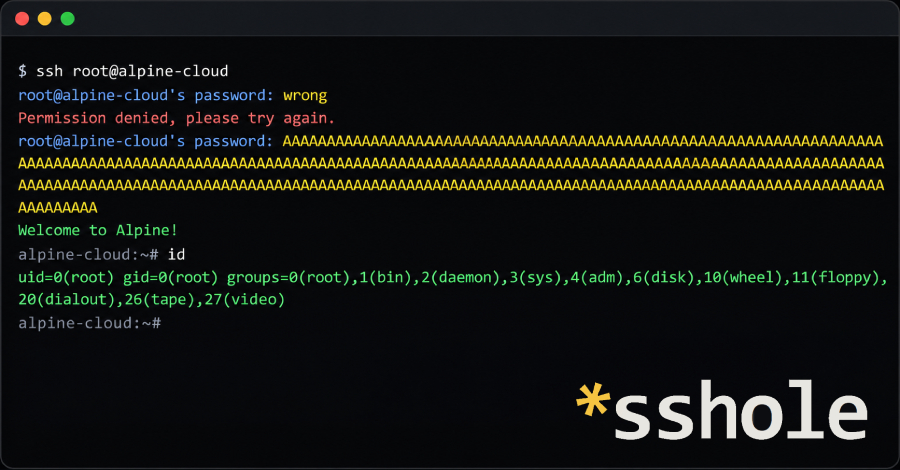
Pihak penyerang mampu menyusup ke dalam akun tanpa kata sandi, seperti akun berbasis kunci otentikasi SSH, pada server Alpine Linux yang mengoperasikan paket openssh-server standar bawaan. Dalam melancarkan aksinya, peretas hanya membutuhkan akses jaringan langsung menuju target, mengetahui nama akun sasaran, dan memasukkan kata sandi dengan panjang karakter antara 257 hingga 1.024 bita.

Pengembang OpenSSH, yang mengategorikan celah keamanan ini pada level kritis, telah merilis versi 10.6p2 untuk memblokir ancaman tersebut. Bersamaan dengan itu, tim pengelola Alpine Linux telah mendistribusikan perbaikan paket untuk seluruh versi rilis mereka hingga versi 3.16.

Mekanisme serangan terjadi ketika daemon OpenSSH (sshd) memproses verifikasi kata sandi secara mandiri tanpa Pluggable Authentication Module (PAM), login kata sandi dalam kondisi aktif, serta terdapat sekurang-kurangnya satu akun lain di sistem yang memiliki kata sandi aktif. Paket openssh-server bawaan Alpine dikompilasi tanpa dukungan PAM, dan opsi login kata sandi aktif secara bawaan.

Kerentanan bersumber dari interaksi antara sshd dan musl, pustaka standar C yang mendasari Alpine Linux. Platform non-Linux, distribusi Linux berbasis glibc, serta infrastruktur yang menjalankan pemeriksaan kata sandi melalui antarmuka PAM tidak terpengaruh, jelas Damien Miller dari proyek OpenSSH.

Miller memperingatkan pengelola server terdampak untuk mengatur PasswordAuthentication=no atau menonaktifkan SSH segera. Hingga rilis perbaikan diterbitkan, belum ditemukan adanya laporan insiden nyata yang mengeksploitasi kelemahan ini.

Peringatan keamanan resmi Alpine mencantumkan empat prasyarat utama yang membuat server rentan jika terpenuhi bersamaan: sshd berjalan tanpa modul PAM, PasswordAuthentication bernilai yes, terdapat akun tanpa sandi, serta ada akun lain yang memiliki hash kata sandi aktif di berkas shadow. Peretas wajib mengetahui nama akun tanpa sandi tersebut. Keberadaan satu akun lain bersandi sudah cukup untuk mengekspos semua akun tanpa sandi, dan eksploitasi dapat berhasil pada setiap percobaan melalui koneksi tunggal.

Di Alpine, profil akun tanpa konfigurasi kata sandi mencakup akun yang dibuat tanpa sandi lewat adduser -D, akun yang diproteksi hanya dengan SSH key, serta akun bawaan pada citra tiny-cloud resmi versi sebelum 3.24.4 yang belum pernah dipasangi kata sandi.

Akun root terlindungi secara bawaan lewat pengaturan PermitRootLogin prohibit-password dan hanya bisa diakses langsung jika konfigurasi diubah ke PermitRootLogin yes. Namun, proteksi bawaan tidak berdaya bila akun yang berhasil disusupi memiliki wewenang eskalasi hak akses administratif, semisal lewat utilitas doas.

Citra tiny-cloud rilis 3.18.11 hingga 3.24.3 memberikan wewenang doas tanpa sandi kepada akun bawaan alpine. Citra tersebut aman saat pertama kali dinyalakan, tetapi menjadi rentan setelah terdapat hash sandi bertipe $6$ di sistem, misalnya usai administrator menyetel kata sandi konsol. Peretas dapat masuk sebagai akun alpine lalu memanfaatkan doas untuk menjadi root.

Kontainer yang tidak menjalankan daemon sshd, sistem dengan parameter PasswordAuthentication no, serta citra awan yang memakai konfigurasi cloud-init (yang otomatis mematikan opsi login sandi) terhindar dari dampak celah ini. Akun yang terkunci dengan tanda seru (!) di berkas /etc/shadow juga aman, begitu pula sistem yang tidak menyimpan entri hash sandi berformat tanda dolar ($).

Cakupan kelemahan ini meluas ke luar ekosistem Alpine. Peneliti keamanan Özgün Kültekin dari Wakefield, pelapor pertama celah ini, menyebut sistem OpenWrt, Buildroot, dan Yocto sebagai target berbasis musl yang wajib diperiksa. OpenWrt sendiri menggunakan Dropbear secara baku, yang dipastikan Kültekin tidak terpengaruh, kecuali jika pengelola memasang paket OpenSSH server tambahan.

Bagi pengguna Alpine, perbaikan menuntut pembaruan paket dan memulai ulang layanan sshd karena pembaruan repositori semata tidak menghentikan proses sshd yang sedang berjalan. Rilis berkala 3.21.10, 3.22.8, 3.23.8, dan 3.24.4 sudah menyertakan paket perbaikan. Cabang versi 3.16 hingga 3.21 yang telah melewati masa dukungan resmi juga menerima paket pembaruan. Seluruh instans awan berbasis tiny-cloud yang lebih lawas wajib memperbarui sistem atau mematikan otentikasi kata sandi. Bagi pengguna yang mengompilasi kode sumber secara mandiri, versi 10.6p2 telah memuat perbaikan logika tersebut.

Jika pembaruan paket belum memungkinkan, mematikan otentikasi berbasis kata sandi merupakan metode alternatif. Pastikan otentikasi login SSH key bekerja dan pertahankan sesi yang aktif sebelum menerapkan PasswordAuthentication no. Jalankan perintah sshd -t untuk memvalidasi sintaks sebelum me-restart daemon sshd. Surat edaran peringatan menyertakan instruksi menyuntikkan konfigurasi ke drop-in /etc/ssh/sshd_config.d (yang dibaca sejak Alpine 3.19) dan mengubah nilai yes menjadi no pada berkas /etc/ssh/sshd_config. Perintah sshd -T | grep -i passwordauthentication harus menghasilkan keluaran passwordauthentication no.

Administrator diimbau memeriksa catatan /var/log/messages guna melacak baris sshd bertuliskan Accepted password pada akun tanpa sandi, seperti akun alpine, root, atau akun khusus SSH key. Jika server sempat terbuka terhadap ancaman, lakukan audit ekstra pada histori perintah doas, riwayat pendaftaran akun baru, berkas mencurigakan, dan berkas authorized keys. Jika riwayat mencurigakan tidak dapat dikesampingkan, perlakukan peladen tersebut sebagai sistem yang telah disusupi.

Mengapa Kata Sandi Panjang Menembus Sistem

Tanpa antarmuka PAM, komponen sshd memverifikasi masukan sandi secara mandiri menggunakan fungsi crypt() untuk mengomparasikan hash masukan dengan data di sistem. Akun pengguna tanpa sandi hanya menyimpan karakter bintang (*) pada berkas otentikasi. Format tersebut terlalu ringkas untuk menampung nilai salt, sehingga sshd meminjam nilai salt milik profil pengguna lain yang memiliki hash sandi sah.

Pada tipe algoritma hash $5$ dan $6$, fungsi crypt() pada pustaka musl menolak masukan sandi yang melebihi ukuran 256 bita dan mengembalikan respons karakter bintang (*). Respons kesalahan berupa bintang (*) tersebut seketika cocok dengan karakter bintang (*) pada data akun tanpa sandi, sehingga sshd menganggap otentikasi sukses. Batas panjang masukan dibatasi oleh kapasitas internal sshd maksimal 1.024 bita.

Perilaku ini bermula dari perubahan kode pustaka musl pada 9 Agustus 2012 yang membuat kegagalan crypt() mengembalikan non-NULL unmatchable hash demi menangani perangkat lunak yang lalai memeriksa status kegagalan. Batasan panjang 256 bita ditambahkan pada 29 Agustus 2012 untuk mencegah serangan denial-of-service. Mekanisme peminjaman komponen salt akun lain bermula dari tambalan CVE-2016-6210 pada OpenSSH tertanggal 15 Juli 2016. Kültekin mengungkap bahwa celah bypass sandi panjang ini sebenarnya telah bersemayam sejak perubahan tersebut.

Perbaikan internal pada versi 10.6p2 memerintahkan sshd menolak kecocokan kata sandi jika kolom penyimpanan sandi kurang dari empat karakter. Manajemen OpenSSH melabeli solusi ini sebagai penanganan sementara karena pangkal permasalahan berada di luar kode sshd. Rilisan paket Alpine kini memuat tambalan khusus untuk menuntaskannya.

Alasan Perbaikan Diterbitkan Dalam Satu Hari

Divisi pengembang yang dipimpin Damien Miller menerima laporan celah ini pada awal pekan dan langsung meluncurkan berkas perbaikan secepatnya. Miller mengungkapkan bahwa masa embargo kerentanan yang terlalu lama berbahaya dan menguntungkan penyerang, terlebih agen kecerdasan buatan (AI) kini mampu menemukan kembali celah serupa dalam hitungan jam. Belum ada nomor registrasi CVE resmi yang dialokasikan untuk celah ini.
Pipeline AI OpenAI Ciptakan 948 Eksploit Eskalasi Root Linux dalam Operasi 30 Jam

OpenAI pada hari Rabu memaparkan rincian sebuah alur kerja otomatis (pipeline) yang memanfaatkan model kecerdasan buatan (AI) khusus keamanan siber generasi mendatang guna menguji dan memperbaiki 948 celah eskalasi hak istimewa lokal pada Linux dengan menghabiskan biaya API senilai $1,2 juta.

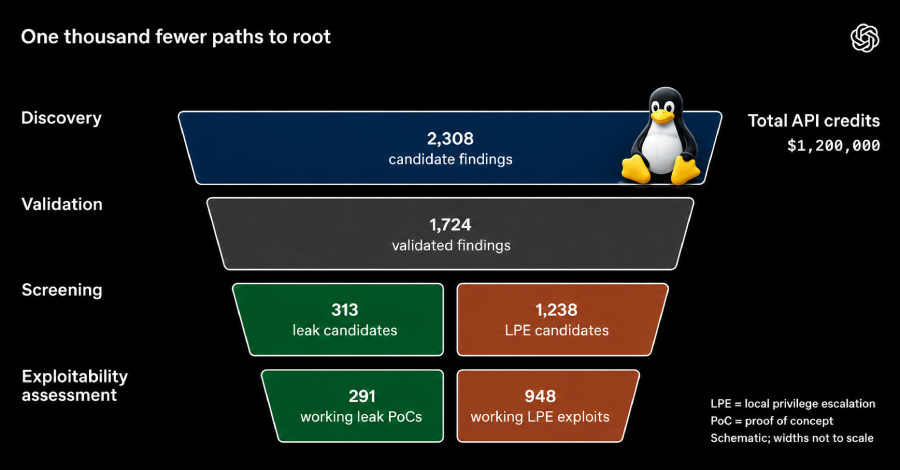
"Prototipe kami berhasil mengidentifikasi serta menganalisis 2.308 temuan kandidat kernel Linux, mereproduksi 1.724 kerentanan secara dinamis, dan merancang 948 eksploit eskalasi hak istimewa lokal (LPE) yang memungkinkan pengguna biasa tanpa hak istimewa memperoleh akses penuh sebagai root," papar perusahaan AI tersebut.

Hasil temuan terkini ini memperluas pencapaian sebelumnya berupa 24 eksploit LPE yang sempat diumumkan OpenAI setelah ditemukan oleh model GPT-5.5-Cyber mereka pada Juni 2026. Riset terbaru tersebut mentransformasikan proses penemuan ini menjadi sebuah alur kerja berbasis agen otonom yang terbagi dalam lima tahapan berbeda –

"Dalam uji coba yang berlangsung pada pertengahan Oktober 2026, alur kerja kami yang mengandalkan model siber masa depan mereproduksi 1.724 kerentanan secara dinamis [dalam kurun waktu 30 jam] serta menciptakan bukti konsep (PoC) untuk 291 kerentanan kebocoran informasi dan 948 eksploit eskalasi hak istimewa lokal (LPE) fungsional pada distribusi Linux populer," ungkap pihak OpenAI.

"Total operasi pengujian tersebut memerlukan biaya sebesar $1.213.430 dalam bentuk kredit API, atau sekitar $1.279 untuk setiap eksploit LPE. Sejauh pemahaman kami, seluruh agen dalam alur kerja ini berhasil menemukan sekaligus menerapkan sedikitnya 10 teknik eksploitasi Linux yang sepenuhnya baru."

Pada tingkat gambaran umum teknis, hal-hal tersebut mencakup –

Perkembangan teknologi ini sekali lagi mempertegas bagaimana model AI terdepan (frontier AI) tengah merombak peta lanskap keamanan siber modern, mempercepat penemuan celah sekaligus eksploitasinya, dan pada saat bersamaan membantu tim pertahanan menambal kecacatan sistem secara andal sebelum aktor penyerang dapat menyalahgunakannya, meskipun masih membutuhkan instruksi tambahan serta proses iterasi berulang demi membuat biaya eksploitasi peranti lunak menjadi sangat mahal dan tidak terjangkau bagi para pelaku kejahatan siber.

Dalam suatu publikasi laporan yang diluncurkan bulan lalu, pihak VulnCheck mengklasifikasikan proses penemuan kerentanan berbantuan AI ini sebagai "kategori ancaman yang terus berkembang" yang memberi dorongan besar bagi para peretas pemula, di mana mereka kini praktis hanya memerlukan sedikit atau bahkan tanpa keahlian teknis sama sekali untuk mendeteksi berbagai kerentanan perangkat lunak.

Kemudahan akses terhadap model AI mutakhir ini terbukti tidak hanya menguntungkan pihak pertahanan siber semata, melainkan juga dinikmati para pelaku kejahatan digital yang bisa memanfaatkan kemampuan serupa guna mendeteksi serta mempersenjatai celah zero-day baru seraya memperluas deretan target sasaran empuk dengan usaha yang sangat minim.

Mengacu pada laporan analisis komprehensif milik Google Threat Intelligence Group (GTIG), jumlah seluruh kerentanan yang diungkapkan secara publik setiap bulannya telah meningkat lebih dari dua kali lipat, melonjak dari 5.045 temuan pada Januari 2026 menjadi 10.740 kasus pada Agustus 2026. Di samping itu, total kerentanan yang tergolong berisiko tinggi meroket tajam dari 131 rilis laporan pada Januari 2026 ke angka 350 pada Agustus 2026, mencatat lonjakan drastis hingga 167%.

"Tingginya ketersediaan perangkat siber berbasis AI di pasaran hampir pasti telah memicu peningkatan signifikan terhadap temuan kerentanan zero-day baru," sebut National Cyber Security Centre (NCSC) Inggris dalam tinjauan evaluasi mereka yang dirilis hari Selasa.

"Perangkat siber defensif berbasis AI sejatinya telah berhasil memangkas jeda waktu peralihan celah sistem dari zero-day menjadi status kerentanan N-day, sekaligus membuat siklus penambalan sistem berjalan jauh lebih lekas. Kendati demikian, tanpa implementasi dan konfigurasi teknologi yang tepat serta merata, masih ada amat banyak infrastruktur sistem yang rentan terhadap ancaman penyerang yang mengeksploitasi alat siber AI untuk memindai lalu membobol kelemahan sistem."

NCSC turut memberikan penekanan bahwa setiap organisasi bisnis maupun instansi wajib segera memodernisasi serta menyempurnakan prosedur pengujian internal beserta alur penambalan berkala mereka demi mengimbangi ritme pesat penemuan kerentanan modern tersebut.

"Pelaku penyerangan siber kini terlihat semakin tidak khawatir kehilangan akses intrusi demi menuntaskan misi mereka, mengingat biaya penggantian akses yang hilang sudah tergolong sangat murah," lanjut badan tersebut. "Kapabilitas siber kini dimanfaatkan guna mencakup spektrum aktivitas yang jauh lebih variatif berkat rendahnya konsekuensi risiko yang dihadapi, sehingga memudahkan lawan digital mengambil informasi penting lalu mengoperasikannya secara langsung."

OpenAI menggarisbawahi bahwa laju kecepatan pendeteksian cacat kode oleh ragam model AI perintis wajib segera diimbangi oleh sistem pembuatan patch perbaikan yang bekerja otomatis penuh guna memproteksi ekosistem aplikasi dan mempersempit rentang waktu eksploitasi terbuka.

"Melalui pendampingan iterasi oleh tenaga pakar manusia, kami meyakini bahwa patch hasil racikan AI sanggup bekerja secara benar menurut fungsionalitas, serasi dengan konvensi gaya penulisan kode sumber yang ada, serta tangguh dalam menangkal berbagai varian serangan," tutur OpenAI. "Untuk periode jangka pendek maupun menengah, memiliki akses kredensial pengguna berhak rendah pada platform sistem operasi yang telat memperbarui patch proteksi terkininya harus dianggap setara secara fungsional dengan kepemilikan hak akses root penuh bagi musuh siber yang memiliki sokongan sumber daya memadai."

Cara Merawat Laptop Jadul Agar Awet dan Kembali Kencang

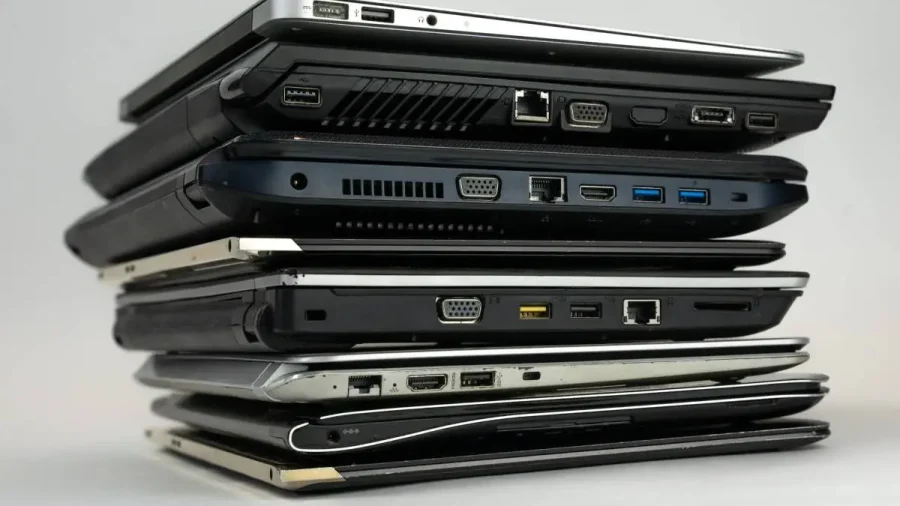
Menyiapkan dana untuk membeli laptop anyar tentu menuntut anggaran yang tidak sedikit, terutama di tengah kenaikan harga perangkat keras seperti RAM dan SSD. Kendati demikian, laptop lawas yang lambat atau kerap mengalami peningkatan suhu tinggi sebenarnya tidak harus buru-buru diganti. Pada berbagai situasi, anjloknya kinerja perangkat umumnya dipicu penumpukan gangguan sistem operasi, keterbatasan media penyimpanan, atau minimnya perawatan fisik perangkat keras.

Langkah Merawat Laptop Jadul Agar Awet

Melalui penerapan metode pemeliharaan dan optimasi yang tepat sasaran, Anda mampu memulihkan kecepatan laptop lama agar kembali gesit layaknya perangkat baru, sekaligus memperpanjang usia penggunaannya selama rentang waktu 2 sampai 3 tahun ke depan.

1. Beralih ke Media SSD dan Menambah Kapasitas RAM

Mengganti media penyimpanan mekanik Hard Disk (HDD) menuju Solid State Drive (SSD) merupakan trik peningkatan paling berdampak besar bagi laptop lama. Piranti SSD memiliki kecepatan operasional 5 sampai 10 kali lipat lebih kencang dibanding HDD konvensional. Perubahan komponen ini mampu memangkas durasi proses booting OS Windows dari mulanya hitungan menit menjadi hitungan detik, sekaligus melesatkan proses pemuatan software secara signifikan.

Di samping itu, apabila laptop Anda saat ini masih mengandalkan RAM bawaan 4 GB, segera tingkatkan kapasitas memory setidaknya menjadi 8 GB atau 16 GB agar terbebas dari masalah lag saat membuka puluhan tab peramban dan aplikasi paralel. Khusus perangkat jadul, biaya peningkatan kapasitas RAM tergolong ramah kantong karena masih menggunakan modul DDR4 yang harganya relatif terjangkau.

2. Bersihkan Ruang Dalam dari Debu dan Perbarui Pasta Termal

Faktor perusak paling dominan bagi perangkat keras komputasi adalah suhu panas berlebih atau overheating. Seiring berjalannya waktu, partikel kotoran dan debu bakal mengendap tebal di kisi-kisi kipas pembuangan serta membuat lapisan gel pendingin (thermal paste) di prosesor mengeras dan mengering.

Cobalah membongkar casing panel bawah laptop secara teratur guna menyingkirkan kotoran debu pada kipas pendingin dan sirkulasi udara, kemudian bersihkan serta oleskan pasta termal baru di area CPU serta GPU. Perawatan ini berkhasiat mengalirkan suhu panas lancar ke radiator heatsink, menepis risiko thermal throttling, serta melindungi komponen utama dari ancaman kerusakan fatal yang permanen.

3. Pasang Ulang Sistem Operasi dan Atur Program Startup

Sistem operasi yang telah beroperasi bertahun-tahun acap kali menyimpan jutaan residu file sementara, galat registri sistem, serta program latar belakang yang sudah tidak berguna. Memasang ulang sistem operasi Windows akan menyegarkan kembali seluruh lingkungan kerja komputer ke titik awal yang bersih tanpa sisa tumpukan sampah digital yang membebani kerja mesin.

Selesai melakukan prosedur tersebut, batasi deretan perangkat lunak yang beroperasi otomatis sewaktu komputer pertama kali menyala lewat menu Task Manager pada tab Startup. Matikan program-program pemakan resource tinggi seperti aplikasi perpesanan instan yang sering kali berjalan tanpa henti di belakang layar.

4. Memilih Sistem Operasi Alternatif yang Ringan

Generasi sistem operasi Windows rilisan paling baru menuntut spesifikasi tinggi yang terasa berat untuk laptop berspesifikasi pas-pasan. Jika Anda bosan menghadapi lambatnya laptop akibat beban sistem operasi yang terlalu rakus, beralih memanfaatkan varian distribusi sistem operasi Linux yang terkenal enteng dapat dijadikan solusi terbaik.

Banyak pilihan distro Linux menyuguhkan performa luar biasa responsif berkat konsumsi sumber daya komputasi yang minimalis. Anda tentu perlu membiasakan diri kembali karena antarmuka dan sistem Linux berbeda dari Windows. Namun, karena langkah gratis ini berhasil membuat laptop lama Anda bertahan lebih panjang tanpa biaya tambahan, opsi ini sangat layak untuk dicoba.

Memperpanjang usia pemakaian laptop usang sebetulnya tidak menuntut modal besar. Penggabungan peningkatan suku cadang esensial seperti SSD dan RAM serta pembersihan rutin sistem pendingin sudah cukup memberikan kehidupan kedua bagi perangkat Anda, sehingga tetap gesit melayani urusan pekerjaan kantor maupun kebutuhan belajar harian.

Alasan Utama Linux Mampu Membangkitkan Kembali Laptop Lawas Anda

Apakah Anda memiliki komputer jinjing usang yang teronggok begitu saja di sudut lemari serta tertutup debu tebal? Tahan dahulu keinginan tersebut sebelum Anda terburu-buru membuangnya ke tempat sampah atau melepasnya ke tukang loak rongsokan. Komputer jinjing lama yang terasa berjalan amat lambat sewaktu dipasangi Windows 10 ataupun Windows 11 sejatinya sama sekali belum menemui ajalnya.

Perangkat tersebut sesungguhnya cuma mengalami sesak napas berat akibat dipaksa memikul sistem operasi modern yang kian hari kian rakus terhadap pemakaian kapasitas RAM serta tenaga prosesor. Titik tolak kebangkitan Linux berakar dari problem ini, bertindak layaknya napas baru yang sanggup mengembalikan kebugaran komponen hardware yang telah berumur.

Realitas semacam ini sudah menjadi fakta konkret yang dialami oleh sekian banyak komunitas pencinta komputer serta para penggiat yang gemar merestorasi mesin-mesin jadul. Di saat platform komersial terus menuntut standar spesifikasi terendah yang makin mencekik, Linux justru melangkah konsisten ke arah sebaliknya dengan menyuguhkan ekosistem kerja yang amat hemat daya, gesit, serta sangat fleksibel disesuaikan menurut limitasi perangkat yang Anda punyai.

Mengapa Linux Layak Menjadi Napas Baru untuk Laptop Lama?

Penyebab paling fundamental di balik keselarasan Linux untuk perangkat lawas bersumber dari rancang bangun arsitektur dasarnya. Sistem Windows era sekarang dijejali beragam piranti bawaan yang amat berlimpah, barisan servis latar belakang yang berputar secara terus-menerus tanpa henti, ditambah tata efek visual grafis yang menyedot alokasi memori secara masif.

Begitu Anda membuka menu Task Manager pada instalasi anyar Windows 11 tanpa peranti lunak tambahan apa pun, angka pemakaian RAM dapat secara langsung menyentuh kisaran 3 GB hingga 4 GB. Bagi sebuah notebook bikinan satu dekade silam yang bermodalkan RAM sebatas 4 GB, beban kerja sebesar itu tentu menjadi pukulan maut yang memicu kemacetan sistem serta pemakaian hard drive yang menyentuh level 100 persen.

Coba sandingkan situasi berat tersebut dengan aneka varian distribusi Linux yang memang dirancang khusus bagi komputasi berspesifikasi rendah, misalnya Lubuntu, Xubuntu, atau Linux Mint Xfce. Seusai tahapan booting tuntas, jajaran OS alternatif tersebut rata-rata cuma membutuhkan memori RAM di rentang 500 MB hingga kisaran 1 GB saja.

Sisa kapasitas memori utama yang begitu lapang ini dengan sendirinya bisa dimanfaatkan secara utuh untuk menopang program-program esensial yang sungguh-sungguh Anda buka, semisal software peramban web atau pemutar multimedia. Unit prosesor dual-core peninggalan masa lalu yang mulanya terengah-engah kini mendapatkan kelonggaran kapasitas karena tidak lagi dibebani puluhan instruksi telemetri dan aneka program latar yang sebetulnya sama sekali tidak Anda perlukan.

Terlepas dari Jebakan Usang yang Sengaja Diciptakan

Faktor lain yang kerap memicu kekesalan kalangan pemakai komputer lawas merupakan pola pembaruan piranti lunak sepihak yang digulirkan oleh raksasa Microsoft. Ketentuan mutlak Windows 11 yang mewajibkan ketersediaan modul TPM 2.0 serta batasan seri prosesor tertentu pada dasarnya telah memaksa jutaan laptop fungsional berganti status menjadi perangkat afkir belaka di atas kertas.

Notebook kepunyaan Anda sesungguhnya masih teramat mumpuni bila dipakai sekadar mengolah naskah, memutar tayangan video High Definition yang jernih, maupun berselancar di dunia maya, namun akhirnya terpinggirkan pelan-pelan hanya gara-gara sokongan proteksi keamanannya diputus permanen.

Platform Linux menentang keras pola keusangan buatan atau planned obsolescence yang merugikan tersebut. Seluruh komunitas open source membangun serta mengembangkan ekosistem Linux dengan memegang prinsip kuat demi mempertahankan dukungan peranti keras seluas-luasnya dan dalam jangka waktu yang sangat panjang.

Komponen driver bagi perangkat-perangkat klasik, layaknya modul Wi-Fi model lama, chip grafis terintegrasi generasi lampau, hingga colokan eksternal legendaris, biasanya telah tersimpan rapi langsung di dalam sistem kernel Linux. Anda tidak usah pusing mencari paket driver purba yang portal unduhan resminya telah lenyap dari internet, sebab begitu alur pemasangan rampung, nyaris semua onderdil lama Anda bakal otomatis terbaca lalu beroperasi secara mulus.

Ekosistem Program Modern Tanpa Beban Kinerja Berat

Muncul sebuah pemahaman keliru yang menduga jika memasang Linux di notebook jadul berarti pemakai harus mengorbankan kepraktisan serta terlempar balik ke era komputer primitif. Faktanya, panggung software Linux pada masa sekarang sudah sedemikian bersahabat bagi pemakai awam. Guna menunjang kesibukan produktivitas sehari-hari, hadir paket aplikasi LibreOffice yang menjadi pengganti sepadan bagi Microsoft Office. Sementara dalam aktivitas jelajah situs, peramban populer seperti Brave, Mozilla Firefox, dan Google Chrome mampu bekerja dengan kinerja yang luar biasa responsif.

Bahkan untuk kebutuhan menikmati hiburan game ringan atau bernostalgia dengan karya masa lalu, sistem Linux sekarang tengah mencicipi era terbaiknya. Melalui sokongan sistem Proton ciptaan Valve serta kematangan program emulator masa kini, laptop lawas berbasis Linux dapat disulap sebagai pusat permainan retro yang amat bertenaga.

Anda dapat leluasa menjalankan deretan judul klasik peninggalan konsol PS1, PS2, PSP, hingga game komputer berspesifikasi rendah dari daftar koleksi Steam tanpa perlu mengorbankan performa akibat beban latar belakang layaknya yang biasa dialami di lingkungan Windows.

Privasi Maksimal serta Sistem Tangguh Tanpa Beban Antivirus

Aspek penentu lain yang menjadikan sistem Linux begitu ampuh menyelamatkan komputer uzur terletak pada konsep efisiensi manajemen keamanannya. Sewaktu memakai platform Windows, pemakai hampir selalu diwajibkan menyalakan piranti proteksi atau Defender yang terus-menerus memindai data penyimpanan secara terjadwal. Operasi scanning otomatis tersebut terbukti kerap memaksa komponen harddisk di laptop uzur berputar ekstra berat hingga berujung melumpuhkan kelincahan sistem.

Pada struktur Linux, benteng proteksi dirancang mengandalkan otorisasi izin pengguna bertingkat, yang membuat aneka bibit virus maupun malware sukar sekali berkembang biak. Pengguna tak perlu lagi membebani sistem dengan antivirus pihak ketiga yang senantiasa menguras alokasi CPU di latar belakang. Tidak hanya itu, kendali penuh berada langsung di bawah tangan Anda terkait aplikasi apa saja yang diizinkan beroperasi di perangkat. Tidak bakal ada lagi interupsi pembaruan paksa yang tiba-tiba me-restart laptop di tengah rutinitas kerja Anda, serta bebas total dari beban bloatware bawaan yang memboroskan ruang media simpan yang serba terbatas.

Ulasan Penutup: Saatnya Merestorasi Komputer Jadul Anda

Memfungsikan Linux sebagai napas kedua bagi laptop tua merupakan sebuah aksi logis untuk memperpanjang rentang masa guna perangkat keras kita. Ketimbang mendiamkan mesin usang menumpuk sia-sia di pojokan kamar hingga berujung jadi sampah elektronik, memberikan peluang kedua dengan Linux merupakan alternatif keputusan yang amat memuaskan.

Langkah instalasinya pada zaman modern ini pun telah disulap menjadi amat praktis melalui kehadiran tampilan visual yang ramah bagi orang awam. Anda bahkan diberi kebebasan menjajalnya secara langsung lewat media flashdisk portabel tanpa perlu merusak file data yang telah tersimpan sebelumnya. Oleh karena itu, bilamana Anda masih menyimpan komputer jinjing jadul yang terbengkalai di rumah, tiada salahnya menyisihkan sedikit waktu guna memasang sistem Linux dan mengamati langsung perangkat usang tersebut bangun kembali dari tidur panjangnya. Bagaimana, tertarik mencobanya?

Dapatkan informasi keren di Gamebrott terkait Tech atau artikel sejenis yang tidak kalah seru dari Andi. For further information and other inquiries, you can contact us via [email protected]

Powered by WordPress & Theme by Anders Norén