
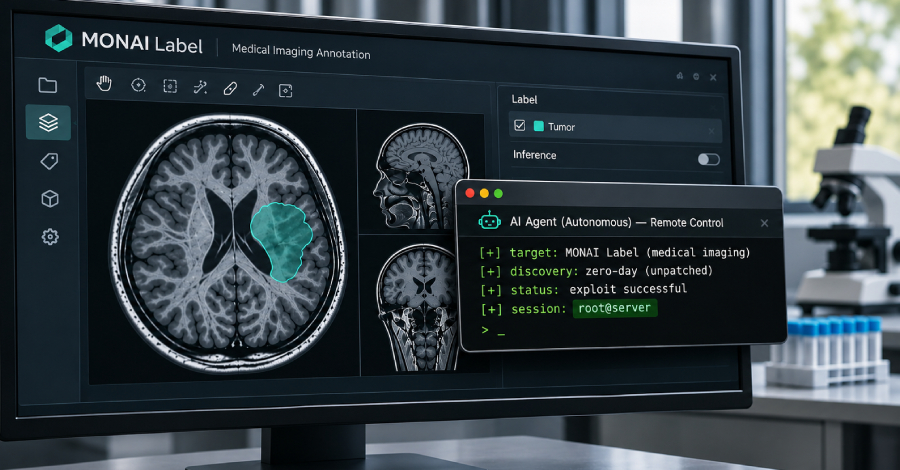
Peretas yang diduga berafiliasi dengan Tiongkok memanfaatkan agen kecerdasan buatan otonom untuk mendeteksi kerentanan baru pada MONAI Label, sebuah platform server pencitraan medis sumber terbuka, dan berhasil merebut akses root pada peladen milik universitas, ungkap Amazon Threat Intelligence pada pekan ini.
Celah keamanan ini memungkinkan pihak penyerang tanpa akun otentikasi menulis berkas di luar folder penyimpanan bawaan server, serta berdampak pada sistem MONAI Label varian 0.8.5 beserta edisi sebelumnya dalam konfigurasi default, yang beroperasi tanpa fitur verifikasi kata sandi aktif.
Pihak pengelola proyek telah menggabungkan perbaikan dalam repositori kode sumber, namun hingga sekarang belum ada paket rilis resmi yang siap dipasang secara langsung.
MONAI Label merupakan aplikasi peladen khusus yang dimanfaatkan kelompok peneliti dalam menandai pindaian medis dan melatih permodelan visual; perangkat ini terpisah dari kerangka kerja MONAI yang lebih besar.
Kelemahan tersebut merupakan celah path-traversal di dalam komponen server yang menangani penyimpanan data gambar serta label unggahan. Identitas berkas yang dikirimkan oleh pemanggil digabungkan langsung dengan direktori penyimpanan lalu disimpan ke cakram keras tanpa adanya proses verifikasi guna memastikan lokasinya tetap berada di dalam folder yang sah.
Aplikasi server menulis data memakai hak kepemilikan dari akun yang menjalankannya, sehingga penyerang sebenarnya tidak dapat menulis ke sembarang lokasi di sistem, namun penempatan berkas pada lokasi konfigurasi atau skrip yang terbuka mampu menciptakan jalan bagi pengeksekusian kode. Otentikasi dinonaktifkan secara bawaan, sehingga setiap perangkat klien yang dapat menghubungi peladen via jaringan mampu memicu eksekusi penulisan tersebut. Versi 0.8.5 dan rilisan terdahulu terkena dampaknya.
Pihak Amazon menyusun kembali rangkaian serangan siber ini usai menemukan panel kontrol Cairn milik operator bersangkutan terbuka di internet bebas hambatan tanpa pengamanan kata sandi. Cairn sendiri adalah kerangka kerja sumber terbuka yang memanfaatkan agen-agen kecerdasan buatan sebagai penguji penetrasi otomatis, dan panel yang terekspos itu menyingkap konfigurasi tugas agen, daftar perintah input, serta catatan eksekusi penyerangan.
Dalam rentang sekitar 48 jam selama bulan September, agen-agen kecerdasan buatan tersebut memetakan antarmuka aplikasi hingga mampu melancarkan operasi penulisan berkas ke dalam server hanya dalam tempo estimasi 11 menit, demikian diuraikan perseroan dalam laporan insiden resminya.
Agen digital tersebut bertindak mandiri dengan pengarahan bertahap yang sangat minim dari manusia. Operator hanya menentukan target utama untuk memperoleh kendali shell dan menetapkan sasaran, lalu agen-agen itu memilih teknik serangan secara mandiri, menurut pernyataan perusahaan.
Para penyelidik mengaitkan operasi peretasan ini kepada kelompok yang berhubungan dengan Tiongkok dengan tingkat keyakinan sedang, mengacu pada temuan instruksi berbahasa Mandarin Sederhana, konfigurasi zona Waktu Standar Tiongkok, serta target yang bernilai strategis bagi Tiongkok. Tim investigasi tidak mengaitkannya ke kelompok beridentitas khusus maupun membuktikan keterlibatan lembaga pemerintahan negara tersebut.
Akses shell tingkat root diperoleh belakangan, dan bukan terjadi dalam kurun waktu 11 menit pertama. Dalam sesi lain yang berlainan, agen memanfaatkan kerentanan yang sama guna menyisipkan dokumen yang dipicu otomatis oleh ekosistem Python ketika startup. Penyerang lantas menjalankan modul pelatihan yang melahirkan proses Python baru, mengeksekusi dokumen penyusup, lalu menghasilkan koneksi balik ke pihak peretas sebagai pemegang kuasa root.
Akses root penuh itu hanya terjadi pada satu server universitas, dan dampak pada sistem MONAI Label lainnya akan sangat tergantung pada konfigurasi operasional serta batasan hak istimewa akun layanan di lingkungan tersebut.
Pada sesi berikutnya, pihak operator memberikan akses terowongan ke jaringan universitas kedua yang menggunakan perangkat lunak serupa. Analis Amazon memperkirakan jaringan tersebut ditembus lewat metode identik, namun pihak penyelidik belum mengonfirmasi terjadinya peretasan pada sasaran kedua itu.
Tim pengelola platform telah mengakui kelemahan tersebut dan menggabungkan tambalan pada kode dasar pada 19 Oktober, yang memaksa setiap dokumen unggahan disimpan ketat di dalam folder valid sekaligus menolak berkas tanpa nama atau yang berawalan karakter titik.
Laporan penasihat keamanan mereka, yang diumumkan awal pekan ini, masih belum melampirkan versi perbaikan dan menyebut pembaharuan akan hadir pada edisi distribusi mendatang. Pembaruan paling mutakhir masih terdaftar varian 0.8.5 yang beredar sejak tahun 2024. Penyatuan perbaikan di dalam repositori kode dasar tidak setara dengan ketersediaan paket instalasi siap pakai.
Celah tersebut kini tercatat pada direktori CVE melalui kode CVE-2026-133968 yang diterbitkan pekan ini dengan skor keparahan 9,8 dari skala 10, sebuah tingkatan kritis. Dokumen panduan internal proyek saat ini belum memperlihatkan penomoran CVE tersebut, yang murni disebabkan keterlambatan sinkronisasi data halaman dan bukan merupakan indikasi dari adanya kerentanan kedua.
Mengingat belum tersedianya paket rilis bertambal, langkah praktis mendesak adalah memutus paparan publik dan membatasi jangkauan komunikasi server yang berpotensi terkompromi:
Penjelasan insiden dari perusahaan ini didasarkan murni atas rekonstruksi internal dan belum divalidasi oleh lembaga pihak ketiga. Rekonstruksi tersebut tidak membuktikan bahwa data pindaian maupun rekam medis pasien berhasil dicuri, bahwa jaringan klinis telah disusupi, atau bahwa peretas berhasil merambah di luar sasaran institusi pendidikan tinggi yang dijabarkan.
Aktivitas peretasan tersebut juga melibatkan serangkaian upaya penyerangan yang berujung kegagalan, dan pencapaian kendali root pada satu komputer peladen tidak dapat digeneralisasi sebagai hasil pasti yang akan menimpa seluruh operasional MONAI Label di tempat lain.