
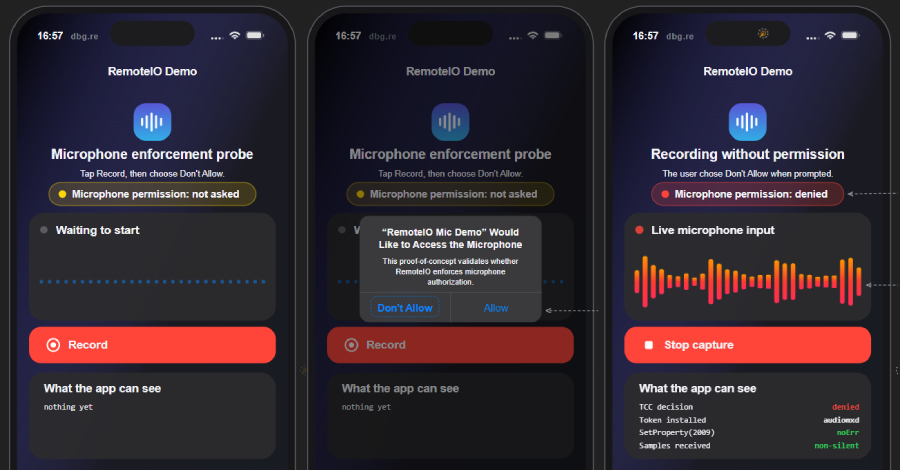
Sebuah kerentanan sistem audio Apple yang kini telah ditambal memungkinkan aplikasi di iPhone dan iPad tetap merekam suara meskipun pengguna menekan opsi “Don’t Allow” pada jendela konfirmasi mikrofon.
Gelombang pembaruan keamanan perdana yang membawa perbaikan ini diluncurkan pada 17 Agustus. Apple maupun dua pakar keamanan yang menemukan masalah tersebut tidak melaporkan indikasi eksploitasi aktif dalam serangan nyata.
Nik Tsytsarkin dari Meta Red Team X dan insinyur keamanan siber Mustafa Calap secara terpisah mempublikasikan analisis teknis mengenai celah ini pada hari yang sama pekan lalu.
Di iPhone, titik indikator jingga umumnya menyala saat aplikasi mengaktifkan mikrofon. Namun, pada salah satu build uji coba awal peneliti, lampu indikator tersebut sama sekali tidak aktif saat aplikasi merekam diam-diam.
Berdasarkan pengujian Tsytsarkin, jendela peringatan izin muncul saat aplikasi pertama kali dibuka. Menolak izin tersebut tidak menghentikan perekaman, dan dialog konfirmasi tidak muncul lagi saat aplikasi dibuka berikutnya. Pada build awal di analisisnya, log sistem tidak mencatat aplikasi memakai mikrofon, melainkan mencantumkan layanan audio inti sebagai pihak yang merekam.
Video demonstrasinya memperlihatkan titik indikator menyala saat aplikasi uji coba merekam suara tanpa persetujuan. Ia menerangkan rekaman video itu “was filmed on a later build that appears to have restored the orange microphone indicator.”
Aplikasi pengujian Calap juga tetap merekam audio meski status izinnya ditolak. Indikator jingga tidak tampak di Dynamic Island maupun Control Center, meski ia tidak merinci versi mana dari dua build pengujiannya yang mengalami situasi itu.
Kedua peneliti tidak memaparkan metode bagi pengguna untuk mengetahui apakah aplikasi telah merekam mereka sebelum tambalan diberikan. Calap berhasil mereproduksi pembobolan izin ini pada iOS 26.6 yang meluncur 27 Juli, serta iPadOS 27 beta.
Bypass ini mewajibkan aplikasi sasaran terpasang di perangkat korban. Aplikasi eksperimennya merupakan aplikasi terlindungi (sandboxed) biasa tanpa izin khusus (entitlements), hanya mencantumkan kunci privasi NSMicrophoneUsageDescription untuk memicu jendela perizinan mikrofon.
Dalam percobaannya, perekaman harus dimulai saat aplikasi aktif di layar depan (foreground). Begitu berjalan, perekaman berlanjut meski aplikasi pindah ke latar belakang (background) dan saat layar terkunci. Varian latar belakang ini mengaktifkan konfigurasi UIBackgroundModes = audio.
Kedua aplikasi percobaan dipasang melalui Xcode tanpa melewati seleksi resmi App Review, sehingga pengujian tidak membuktikan apakah App Review mampu mendeteksi serta memblokir aplikasi semacam itu.
Laporan Meta membandingkan dua versi build uji coba iOS 27. Tidak ada pengujian pada macOS, tvOS, watchOS, ataupun visionOS, meski catatan perbaikan keamanan resmi juga didaftarkan untuk platform tersebut. Pembobolan ini hanya mencakup intersepsi mikrofon melalui layanan audio dan tidak memberikan akses ke izin privasi lain.
Pembaruan perangkat lunak resmi menambal kelemahan berkode CVE-2026-65339 ini. Memasang pembaruan resmi menjadi satu-satunya solusi perlindungan karena tidak ada setelan manual yang mampu menangkalnya.
Catatan rilis iOS 27 sejauh ini tidak mencantumkan kerentanan tersebut. Kronologi Meta menyebutkan perbaikan telah disematkan pada iOS 27.0 beta 5 sejak 10 Agustus. Badan CISA memberi skor CVSS 5.0 dan belum mendaftarkannya di katalog kerentanan aktif.
Dokumentasi resmi Apple pada rilis 17 Agustus hanya mendefinisikan celah tersebut secara singkat sebagai isu yang berpotensi membuat aplikasi membocorkan informasi sensitif pengguna. Menanggapi hal itu, Tsytsarkin menuliskan: “That description leaves out the most striking part: the app could record after permission was denied, without the orange indicator appearing.”
Mekanisme perizinan mikrofon diproses melalui subsistem Transparency, Consent, and Control (TCC) yang memverifikasi identitas proses pemohon. Namun, layanan audio sistem audiomxd langsung memercayai pengakuan aplikasi terkait identitas proses pemohon. Audit token bertindak sebagai pengenal proses resmi, dan aplikasi mampu mengirim token manipulasi yang mencatut nama audiomxd.
Akibatnya, layanan sistem memperlakukan aplikasi luar layaknya komponen internal miliknya sendiri, mengambil jalur pintas pemrosesan internal, dan mengizinkan rekaman berjalan tanpa izin TCC. Komponen kernel sistem justru menyuplai seluruh informasi teknis yang dibutuhkan aplikasi untuk menyamar.
Pembaruan keamanan kini mewajibkan layanan memverifikasi identitas asli pemanggil langsung dari kernel. Pemanggil eksternal kini diwajibkan mengantongi hak akses privat com.apple.private.audio.client-audit-token-override untuk mengganti identitas klien, hak istimewa yang tidak bisa diberikan sendiri oleh aplikasi.