
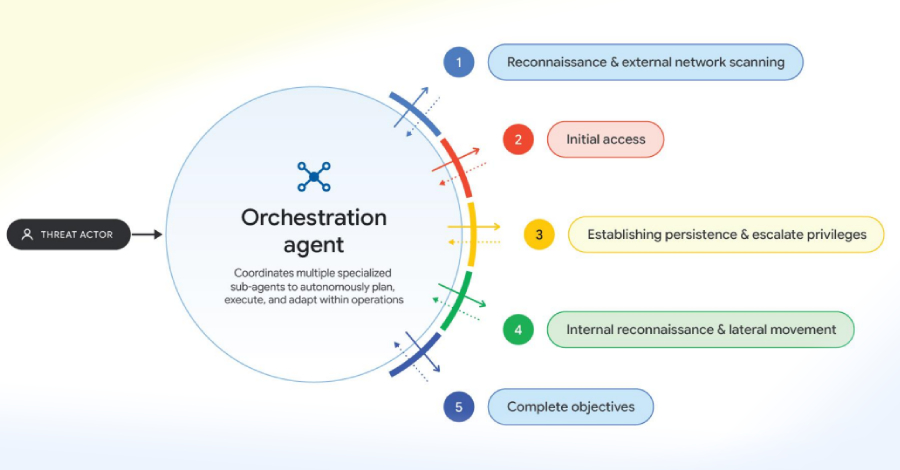
Google pada hari Senin mengungkapkan fakta bahwa pemanfaatan kecerdasan buatan (AI) oleh kelompok peretas kini telah melampaui teknik penulisan perintah manual. Pelaku ancaman tercatat mulai mengerahkan berbagai kerangka kerja ofensif berbasis multi-agen otonom seperti ARTEX, CAIRN, CyberStrikeAI, serta PentAGI demi melancarkan rangkaian intrusi bertingkat dengan kecepatan operasional yang jauh lebih tinggi.
Secara bersamaan, para pelaku kejahatan siber memanfaatkan keunggulan dan fungsionalitas model bahasa besar (LLM) beserta arsitektur agen guna mengotomatisasi proses rekayasa balik pembaruan perangkat lunak melalui metode analisis diferensial. Langkah ini memungkinkan mereka mempersenjatai kerentanan yang baru diumumkan secara kilat, sebagaimana terdeteksi dalam insiden celah keamanan PaperCut NG/MF pada awal September ini.
Penyalahgunaan kerangka kerja uji penetrasi (pentesting) berbasis agen sumber terbuka dipandang sebagai jalan untuk "mengotomatisasi tahapan terpisah dan tugas operasional spesifik selama intrusi langsung," papar Google Threat Intelligence Group (GTIG) dalam laporan yang diterima oleh The Hacker News.
Raksasa teknologi tersebut menegaskan bahwa adopsi sistem ini mencerminkan perubahan paradigma di mana serangan siber terjadi dalam kecepatan mesin. Pola ini memungkinkan perluasan skala operasi secara masif lewat penggabungan rute serangan bervariasi kendati mekanisme intinya tidak banyak berubah.
Sejumlah pelaku ancaman kedapatan bereksperimen menggunakan beragam harness dan kerangka kerja ini, mencakup sindikat bermotif finansial hingga kelompok mata-mata siber yang berafiliasi dengan negara China.
"Temuan ini juga mencakup penggunaan alat serta layanan pendukung lain, seperti ZeroHollow, suatu layanan inferensi untuk pengembangan eksploitasi dan perutean LLM, serta Agent Zero, sebuah kerangka agen sumber terbuka dengan kemampuan eksekusi kode mandiri serta pembuatan perkakas dinamis," ungkap Google.
Bentuk penyalahgunaan penting lainnya berpusat pada otomatisasi pekerjaan manual yang rumit, seperti analisis kerentanan serta persenjataan bukti konsep (POC) memakai alur berbasis LLM. Cara ini berhasil memangkas jeda waktu antara perilisan patch keamanan dan eksploitasi aktif di lapangan.
"Pelaku ancaman merasa jauh lebih efisien menggunakan LLM guna mempersenjatai celah keamanan n-day yang telah ditambal, sebab mereka mampu memfokuskan telaah pada materi sumber terbatas: membandingkan varian kode sumber (termasuk kanal prarilis atau pratinjau), serta memeriksa catatan rilis, kajian keamanan, maupun kode POC terkait kerentanan tertentu," jelas Google.
Pada saat yang sama, sindikat siber mengincar infrastruktur AI demi meraih keuntungan ilegal via serangan LLMjacking. Mereka mencuri kredensial LLM dan sumber daya cloud milik korporasi yang diretas, lalu menjual kembali akses tersebut dengan harga miring melalui layanan proxy ilegal seperti APIMart dan JetNight yang biasa dijuluki LLM mixer.
Rangkaian temuan tersebut membuktikan bahwa kemunculan kerangka kerja open-source kian menekan hambatan teknis. Hal ini mempermudah peretas menggabungkan eksploitasi baru, memperluas serangan secara mandiri, dan menyusun penipuan phishing yang meyakinkan sembari mempercepat siklus serangan.
Kondisi ini mencakup platform phishing berbahasa Mandarin bernama Jieyou yang menyematkan asisten chatbot LLM. Fitur tersebut memfasilitasi pengguna dalam merancang panel phishing serta memodifikasi templat memakai instruksi bahasa alami meski tanpa keahlian teknis.
"Perkembangan platform Jieyou mencerminkan tren industri penyedia PhaaS yang memakai LLM sebagai pengganda kekuatan modular," sebut Google. "Daripada menyunting muatan manual, afiliasi berkemampuan rendah kini memakai bahasa alami lewat chatbot untuk merancang umpan dan antarmuka phishing secara instan."