
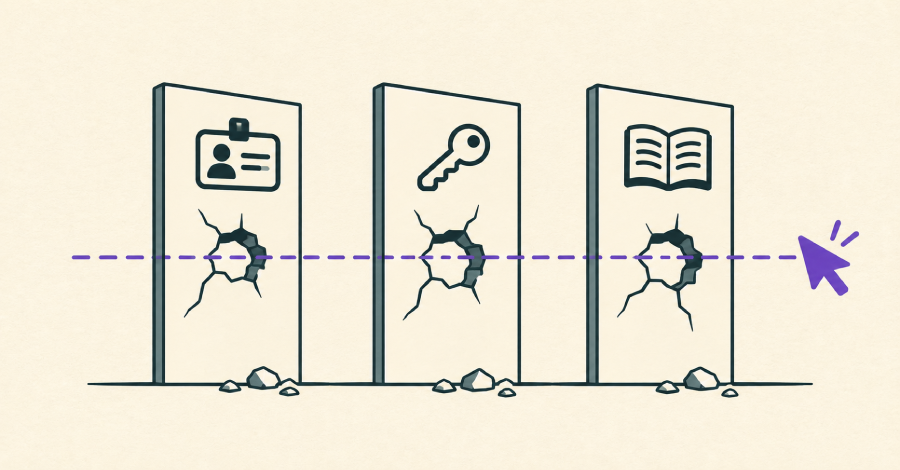
Kepada para klien, kami selalu menekankan tiga fondasi utama dalam mengamankan agen AI: entitas mandiri harus memiliki identitas uniknya sendiri, hak akses wajib dibatasi secara ketat sesuai instruksi yang diberikan, serta jejak rekam audit harus terpisah secara mutlak dari aktivitas manusia. Namun, fakta menarik terjadi ketika kami justru mengembangkan sebuah agen cerdas buatan sendiri di Token yang secara bawaan mematahkan ketiga pilar keamanan dasar tersebut sekaligus.
Eksperimen ini membuka ruang refleksi tentang cara mempertahankan sistem dari ancaman agen AI modern. Manakala agen berbasis peramban beroperasi di dalam sesi aktif milik pengguna yang sah, aplikasi umumnya sekadar mendeteksi keberadaan pengguna legal tersebut tanpa menyadari kehadiran agen, mekanisme delegasi di belakangnya, maupun batasan lingkup misi yang dieksekusi. Melalui perancangan sistem ini, Token menarik wawasan berharga tentang bagaimana korporasi mendayagunakan tata kelola identitas guna merebut kembali kendali operasional saat bot otomatisasi kian meluas. Standar industri global memang masih dirumuskan, tetapi tindakan taktis nyata dapat segera dieksekusi oleh praktisi keamanan informasi mulai saat ini.
Sosok Agen Cerdas yang Semestinya Ditandai Sebagai Ancaman
Inovasi otonom yang kami bangun ini diberi nama Rehearsal. Tugas utamanya ialah memecahkan persoalan dan merespons pertanyaan di dalam arsitektur Token melalui tindakan konkret langsung, bukan sekadar memberikan penjelasan tekstual. Agen ini secara mandiri mampu membuka tab peramban, mengatur konfigurasi filter pencarian, hingga mengisikan data formulir transaksi yang rumit secara otomatis.
Dari sudut pandang keamanan siber murni, Rehearsal merepresentasikan agen antarmuka pengguna konvensional yang beroperasi di sisi peramban klien. Sifat operasional inilah yang membuatnya adaptif, bernilai tinggi, dan berdaya guna. Kendati demikian, karakteristik tersebut melahirkan konsekuensi serius: sang agen meminjam sesi autentikasi pengguna secara penuh, sehingga ia mewarisi seluruh kapabilitas, wewenang administratif, dan jangkauan kekuasaan yang dimiliki individu manusia bersangkutan.
Kondisi ini makin problematis karena infrastruktur server di balik layar web sama sekali tidak memiliki kapabilitas bawaan untuk membedakan klik yang dilakukan agen cerdas dengan klik manual pengguna asli. Kuki sesi web tradisional tidak pernah memuat parameter autentikasi yang menerangkan secara eksplisit siapa pengemudi sesungguhnya di balik interaksi tersebut.
Keuntungan Eksklusif dari Mengendalikan Kedua Sisi Infrastruktur
Berhubung Token memiliki kedaulatan mutlak atas instansiasi agen AI sekaligus arsitektur aplikasi tempat ia bermanuver, kami memiliki privilese untuk menutup celah kerentanan ini langsung dari ekosistem internal. Sistem Token dapat senantiasa mengidentifikasi entitas pengendali sesi interaktif secara presisi semata-mata karena Rehearsal secara berkala melaporkan status identitas operasionalnya kepada server pengendali.
Dari uji coba tersebut, kami menyimpulkan bahwa serangkaian praktik terbaik krusial dapat diimplementasikan bilamana Anda memegang kendali penuh atas rancang bangun agen AI itu sendiri secara menyeluruh. Sayangnya, resolusi proteksi semacam ini hanya bisa diandalkan pada sistem buatan sendiri, mengingat metode ini bergantung sepenuhnya pada integrasi akses khusus yang mustahil disematkan pada agen pihak ketiga independen.
Siapa Bertanggung Jawab Menambal Celah Ini Bagi Ekosistem Luas?
Kami memiliki kemewahan untuk memetakan peran aktor, menentukan batas wewenang tindakan, serta merancang navigasi dokumen digital pada Rehearsal karena kami adalah perancang kodenya. Sebaliknya, agen eksternal di peramban yang mengendalikan CRM korporat atau konsol komputasi awan tidak dibekali mekanisme proteksi bawaan tersebut. Aplikasi target tidak pernah menyadari eksistensi entitas buatan itu, sedangkan bot peramban juga tidak mengenali bidang data yang menyimpan rahasia krusial atau tombol perintah yang berpotensi menghapus repositori data. Sesi jaringan tetap mengangkut identitas tunggal pengguna manusia tanpa diferensiasi.
Solusi arsitektural yang paling masuk akal adalah menyediakan lajur otorisasi khusus yang sepenuhnya terpisah antara agen otomatisasi dan manusia. Komunitas teknologi web dunia mulai merintis pembangunan infrastruktur pemisah semacam itu, meski belum digarap secara holistis.
Peramban web sebenarnya dapat mengidentifikasi momen ketika agen otomatisasi mengambil kendali lalu membatasi ruang geraknya. Inisiatif penjelajahan otomatis pada Google Chrome kini mewajibkan persetujuan manual manusia sebelum mengeksekusi operasi berisiko kritis seperti pembayaran finansial atau pengiriman surel massal, membatasi manuver bot hanya pada situs relevan, serta membubuhkan label khusus pada jejak riwayat situs. Di pihak lain, Microsoft memungkinkan administrator menyalakan fitur penjelajahan berorientasi agen secara selektif per domain situs web dan menghentikan operasinya sesaat sebelum entri kata sandi rahasia maupun nomor kartu perbankan dimasukkan.
Di sisi lain, platform web dapat mendefinisikan seluruh fiturnya dalam bentuk peranti terpanggil yang terstruktur. WebMCP, suatu draf protokol kolaboratif yang tengah disusun bersama oleh Google dan Microsoft dalam konsorsium W3C, memungkinkan situs mengekspos fungsi tertentu yang bisa dipanggil langsung oleh agen sambil menandai tiap tindakan sebagai akses baca saja atau aksi berdampak penting. Melalui standardisasi ini, bot tidak perlu lagi menerka-nerka implikasi penekanan tombol digital.
Selain itu, agen AI dapat membubuhkan tanda tangan digital pada setiap paket permintaan data. Protokol Web Bot Auth, yang dikembangkan IETF, memberi kemampuan bagi server web untuk memvalidasi secara pasti entitas agen mana yang menerbitkan suatu transmisi permintaan.
Namun, mata rantai penghubung di antara pilar-pilar tersebut belum terwujud. Setiap koridor proteksi hanya memegang pecahan informasi tertentu tanpa membagikannya ke sistem mitra. Browser mengetahui agennya sedang aktif menavigasi, tetapi Chrome maupun Edge belum merumuskan metode baku guna mengabarkannya ke peladen web. Perangkat WebMCP sendiri berjalan menumpang sesi aktif kepunyaan pengguna beserta seluruh hak istimewanya, sehingga belum membatasi daya jangkau operasional agen. Sementara itu, rancangan Web Bot Auth sukses mencantumkan label nama agen, tetapi draf dokumennya menegaskan ketiadaan cakupan atas rantai pendelegasian kuasa, alhasil mengaburkan informasi mengenai sosok pengguna manusia asli yang diwakili peranti lunak tersebut.
Dampaknya, platform aplikasi web akhirnya cuma mengumpulkan remah-remah petunjuk identitas tanpa mampu menarik kesimpulan kontekstual yang dapat ditindaklanjuti secara aman.
Penyebaran agen otonom bergerak jauh melompati kecepatan perumusan standar konsensus industri. Sekadar menghadirkan ekosistem ramah agen tidak lagi mencukupi kebutuhan proteksi. Seluruh kanal komunikasi khusus bagi agen semestinya menyertakan identitas autentik peranti tersebut, tautan validasi terverifikasi kepada manusia yang mendelegasikannya, serta ruang lingkup operasi yang diatur jauh lebih sempit dibanding batas hak istimewa pengguna aslinya. Sinergi ketiga sinyal krusial inilah yang memberi konteks minimal bagi platform lunak dalam merumuskan ketetapan otorisasi keamanan. Jika diabaikan, jalur kilat integrasi yang diciptakan hanyalah menjadi akselerator empuk bagi penyalahgunaan hak istimewa akses digital.
Langkah Nyata Tim Keamanan Sebelum Standar Baku Disahkan
Bersikap pasif menanti rampungnya standardisasi global bukanlah opsi bijak bagi praktisi keamanan. Anda dituntut segera mengaudit, memetakan, dan mendeteksi kehadiran peramban berkemampuan agen maupun ekstensi otomatisasi di lingkungan korporasi sedini mungkin, termasuk menelusuri sesi pengguna mana saja yang tengah dipinjam oleh peranti lunak tersebut. Kendati sistem belum sanggup memilah siapa dalang klik di layar, Anda tetap berhak menentukan interaksi mana yang mewajibkan konfirmasi manusia sungguhan melalui verifikasi bertingkat ekstra seperti perintah autentikasi passkey.
Hingga tiba masanya peramban dan aplikasi peladen mampu menyatukan identitas agen AI, verifikasi delegasi manusia, serta batasan mandat tugas ke dalam satu kesatuan utuh, korporasi wajib memperlakukan setiap agen yang menunggangi sesi pengguna manusia sebagai akses delegasi bersyarat yang harus terus dilacak, dibatasi batas kewenangannya, dan diaudit secara berkesinambungan.