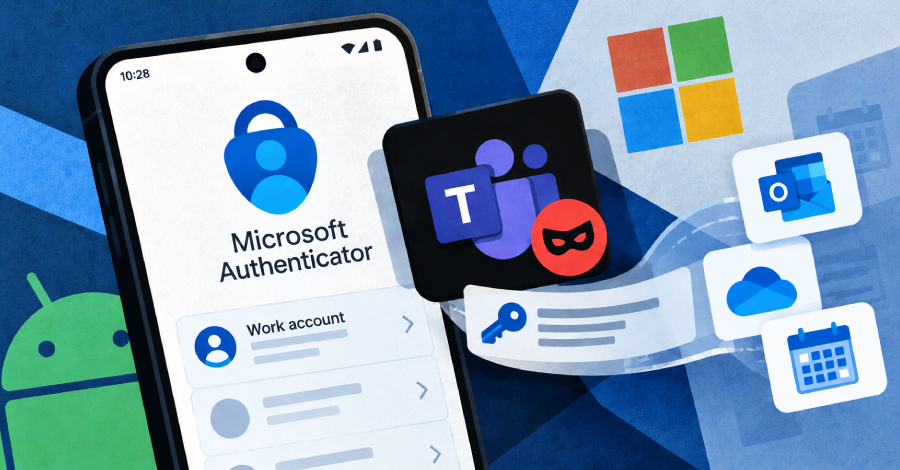
Microsoft telah menambal kerentanan keamanan pada aplikasi Authenticator versi Android miliknya yang memungkinkan aplikasi berbahaya tanpa izin khusus menyamar menjadi program resmi Microsoft, seperti Teams, demi mengambil token login milik akun kerja korban.
Perusahaan teknologi tersebut melacak celah keamanan ini dengan kode pengenal CVE-2026-80097 serta merilis perbaikannya melalui pembaruan Authenticator untuk Android versi 6.2606.4246, sehingga seluruh pengguna aplikasi ini sangat disarankan untuk segera memperbaruinya.
Berdasarkan pengujian yang dijalankan para peneliti, token curian itu memberikan kendali penuh terhadap email, berkas kerja, dan kalender akun terkait. Namun pihak Microsoft menyebutkan bahwa eksploitasi celah ini tetap mengharuskan korban menyelesaikan tahapan login di dalam Authenticator, serta menegaskan masalah ini belum pernah digunakan dalam insiden penyerangan di dunia nyata.
Temuan ini berasal dari riset Ofek Levin yang tergabung dalam program fellowship pada perusahaan keamanan siber Enclave, yang baru menerbitkan laporan teknis lengkapnya pada 23 Oktober 2026. Microsoft secara resmi menetapkan kode CVE ini sejak 8 September dengan skor CVSS 8,6 yang tergolong dalam kategori risiko "Important" atau penting.
Pada ekosistem sistem operasi Android, Authenticator memegang peran lebih dari sekadar penampil kode otentikasi enam angka. Perangkat lunak ini turut berfungsi sebagai perantara login: saat Teams, Outlook, atau layanan Microsoft lainnya meminta otorisasi pengguna, program tersebut akan meminta izin ke Authenticator, lalu Authenticator akan menyerahkan kembali sebuah token, yakni tiket digital pengesah bahwa pengguna sah sudah terhubung. Mengingat peran perantara ini memegang wewenang penuh atas seluruh akun, mekanisme tersebut semestinya sangat teliti dalam memvalidasi keabsahan aplikasi pemohon.
Kelemahan sistemik ini justru membuka pintu bagi program tak bertanggung jawab untuk memperoleh token tersebut. Authenticator mengekspos sebuah komponen berupa aktivitas dengan nama AccountChooserActivity yang bebas dijalankan oleh aplikasi mana pun di ponsel. Ketika aplikasi pelaku mengeksekusi aktivitas itu, Authenticator menyusun permohonan token berdasarkan data kiriman aplikasi pelaku, termasuk nama perangkat lunak yang sedang diklaimnya. Saat aplikasi mengaku bertindak sebagai Teams, komponen perantara tersebut langsung memercayainya begitu saja.
Pemeriksaan tanda tangan digital seharusnya mampu menggagalkan penipuan identitas ini, namun langkah itu ternyata tidak berjalan efektif. Sistem verifikasi hanya mencari berkas tanda tangan sah dari aplikasi resmi yang dipalsukan dan memverifikasi apakah permohonan itu cocok dengannya. Karena aplikasi Teams memang sudah terpasang asli di perangkat tersebut, tanda tangan resminya terbaca jelas, sehingga pemeriksaan verifikasi berhasil lolos tanpa hambatan.
Pihak Enclave mengungkap bahwa Authenticator sebenarnya mampu mendeteksi identitas asli dari aplikasi pengirim permohonan tersebut, namun sistem sama sekali tidak menggunakan data identitas itu untuk memutuskan apakah token berhak diserahkan atau ditahan.
Pada uji coba Enclave, upaya menyamar sebagai Teams dan meminta akses token Microsoft Graph sukses memberikan hak membaca serta mengirim pesan surel, melihat serta menulis dokumen, sampai mengakses jadwal kalender, di samping berbagai izin sensitif lainnya.
Microsoft menerangkan konsekuensi celah tersebut dalam cakupan yang lebih luas: peretas yang berhasil dapat masuk sebagai pengguna yang terotentikasi dan menguras data milik pengguna itu. Token curian ini hanya berdampak pada akun kerja yang sedang aktif pada Authenticator di perangkat bersangkutan, dan tidak mencakup akun lainnya.
Meski begitu, terdapat satu perbedaan keterangan di antara kedua pihak yang patut disimak pembaca. Enclave mencatat bahwa konsep bukti serangan mereka sanggup merampas token secara otomatis tanpa butuh interaksi pengguna, selain keharusan adanya akun yang telah masuk pada perangkat.
Sebaliknya, dokumen imbauan Microsoft menegaskan eksploitasi menuntut pemasangan aplikasi jahat di perangkat serta bujukan kepada korban agar menyelesaikan rangkaian otentikasi dalam Authenticator. Penilaian skor CVSS dari mereka juga secara jelas mencantumkan perlunya interaksi aktif dari pengguna korban.
Microsoft menegaskan bahwa kelemahan ini belum sempat disalahgunakan dan tidak dipublikasikan ke publik sebelum ditambal, serta memprediksi risiko eksploitasi berkategori "kurang mungkin." Masalah ini dirilis sebagai agenda Patch Tuesday September 2026 dan bukan bagian dari dua kerentanan Windows yang saat itu telah terdeteksi diserang aktif. Kerentanan ini juga belum tercatat pada daftar Known Exploited Vulnerabilities milik CISA AS per 26 Oktober 2026.
Tindakan penanganannya adalah memasang pembaruan Microsoft Authenticator Android ke versi 6.2606.4246 atau rilis lebih baru, seperti yang tertera di dokumen pengumuman Microsoft. Perusahaan yang mengelola perangkat Android dapat menetapkan versi minimal tersebut melalui sistem manajemen perangkat kerja. Panduan Microsoft memuat arahan perbaikan tersebut, namun tidak menyebutkan apakah pembaruan ini otomatis mencabut token yang telanjur didapat aplikasi jahat, sehingga status token lama masih belum jelas dari sumber yang tersedia.