Tag: Android

Peneliti Ungkap Dua Celah RCE yang Mampu Bobol Pertahanan Baru Telegram Android

Sebuah widget berbahaya dilaporkan mampu menembus filter proteksi keamanan yang baru disematkan Telegram ke dalam aplikasi Android miliknya pada pekan lalu serta menjalankan kode di luar lingkungan tersebut, sebagaimana dipaparkan oleh firma keamanan siber NebuSec.

Widget sendiri merupakan elemen interaktif berukuran mini yang dikirimkan oleh bot melalui obrolan perpesanan, dengan kode JavaScript yang dieksekusi langsung pada perangkat ponsel pintar milik pengguna. Para analis keamanan menjalankan simulasi pengujian mereka pada peladen uji coba Telegram, mengingat untuk saat ini hanya bot resmi yang telah diverifikasi yang memiliki izin mengirimkan widget pada layanan aktif.

Aktivitas pengiriman widget oleh akun bot baru mulai dibuka pada pekan lalu. Hanya berselang dua hari setelah peluncuran fitur itu, sebuah akun bernama V12 mengunggah rekaman video di media sosial X yang mengklaim bahwa setiap pesan di platform Telegram berpotensi disalahgunakan untuk mengeksekusi kode dari jarak jauh.

Merespons situasi tersebut, pihak Telegram langsung memisahkan QuickJS, mesin berukuran ringkas pengeksekusi JavaScript widget, ke dalam proses tersendiri pada sistem operasi Android. Manajemen Telegram turut melengkapinya dengan filter seccomp yang memiliki kapabilitas memblokir atau mencatat riwayat pemanggilan sistem yang dipicu oleh proses terkait. Kedua pembaruan sistem pertahanan itu terlihat dalam kode sumber yang dirilis untuk aplikasi Telegram for Android versi 13.2.2 (7303).

Melalui riset teknis yang dirilis pada awal pekan ini, NebuSec membeberkan bahwa para penelitinya berhasil memicu eksekusi kode di luar penyaringan seccomp menggunakan dua metode terpisah. Teknik perdana memanfaatkan kelemahan widget yang tidak terjangkau oleh proteksi filter, sedangkan metode kedua menggabungkan kelemahan widget yang telah diproteksi filter dengan sebuah celah keamanan pada kernel sistem operasi.

Dalam cuplikan video yang mereka publikasikan, tampak sebuah widget milik bot pada Telegram for Android versi 13.2.2 (7303) sukses menembus pengawasan filter tersebut lalu membuka program kalkulator di ponsel pintar sasaran, ungkap para peneliti.

Kendati demikian, ulasan teknis maupun materi demonstrasi yang mereka bagikan di platform X belum menerangkan sejauh mana potensi akses kode berbahaya tersebut terhadap elemen lain di perangkat pengguna, seperti pesan pribadi dalam aplikasi atau sistem ponsel secara menyeluruh. Laporan itu pun belum merinci apakah korban wajib mengaktifkan bot terlebih dahulu atau mengklik widget yang terkirim.

Pihak peneliti masih menyimpan detail teknis kerentanan itu secara privat saat ini. Catatan riset mereka tidak mencantumkan kode identifikasi CVE apa pun dan tidak memberikan informasi mengenai apakah temuan kelemahan perangkat lunak tersebut telah dilaporkan kepada pengembang resmi aplikasi Telegram.

Berdasarkan dokumentasi teknis, widget sebenarnya dirancang berjalan dalam wadah terisolasi atau sandbox dengan pembatasan tertentu, termasuk larangan akses terhadap koneksi jaringan. Namun, batasan aturan itu hanya berada dalam lingkup kode milik mesin pengeksekusi itu sendiri, jelas para peneliti. Keberadaan satu kesalahan alokasi memori berupa use-after-free atau out-of-bounds write pada QuickJS memungkinkan skrip membaca dan memanipulasi memori proses, yang secara otomatis melumpuhkan seluruh batasan perlindungan yang ada.

Filter keamanan baru itu sendiri secara eksplisit hanya mencantumkan puluhan panggilan sistem spesifik, seperti ptrace, bpf, dan mount, sementara pemanggilan sistem lainnya dibiarkan lolos tanpa hambatan. Kode sumber dari filter tersebut bahkan membiarkan instruksi ioctl melintas tanpa penyaringan. Filter ini beroperasi tepat di atas restriksi bawaan yang diterapkan sistem Android terhadap proses mesin tersebut.

Lebih lanjut, satu proses tunggal dipakai bersama untuk menangani semua widget secara bersamaan, sehingga widget berbahaya yang dikuasai dari suatu bot dapat berbagi ruang memori yang sama dengan widget milik bot lainnya, urai para peneliti.

Pemeriksaan pada kode sumber publik milik Telegram for Android 13.2.2 (7303) menunjukkan bahwa filter tersebut saat ini masih disetel dalam audit mode, sebagaimana dilaporkan The Hacker News. Saat berada pada audit mode, sistem pertahanan ini memang tetap menolak upaya pembuatan program atau proses kerja baru, namun panggilan sistem lain yang masuk dalam daftar pantauan tetap diizinkan berjalan sembari sekadar dicatat aktivitasnya.

Sebuah catatan komentar di atas pengaturan konfigurasi memaparkan batas waktu penerapan mode ini: “Audit hingga catatan log dari berbagai perangkat memastikan bahwa mesin tersebut tidak pernah memanggilnya.” Kendati demikian, publikasi kode sumber yang tersedia tidak dapat memastikan apakah versi aplikasi publik yang diunduh masyarakat umum menggunakan pengaturan yang sama.

“Benar, untuk waktu sekarang ini, bot publik pada umumnya tidak diperkenankan menggunakan widget bahkan di dalam ruang obrolan pribadi,” tulis salah seorang kontributor proyek telegram-bot-api menjelang akhir pekan lalu dalam forum diskusi pelaporan bug di GitHub. Hingga pekan ini berjalan, tidak ada pesan lanjutan pada utas tersebut yang mengumumkan daftar bot yang masih diizinkan atau kabar bahwa batasan itu telah dicabut kembali.

Laporan yang dipublikasikan oleh para peneliti belum menyebutkan adanya pembaruan versi perbaikan, dan berkas kode sumber Android yang tersedia bagi publik terpantau belum ada yang lebih mutakhir daripada rilis 13.2.2 (7303) hingga pekan ini.

“Tidak ada pengguna yang dapat diretas semata-mata hanya karena menerima sebuah pesan,” tulis Pavel Durov selaku pimpinan tertinggi Telegram menjelang akhir pekan lalu lewat pernyataan resmi pada kanal miliknya. Klarifikasi tersebut menanggapi rentetan kabar yang menyebutkan terjadinya eksekusi kode melalui fitur widget pada aplikasi Android serta Windows, dan dilontarkan sebelum kemunculan simulasi pengujian peneliti. Dirinya menggarisbawahi bahwa pemakai aplikasi harus terlebih dahulu menjalankan layanan pihak ketiga, dan menambahkan bahwa sistem telah ditambal sepenuhnya di tingkat server.

Manajemen Telegram sebelumnya juga menyatakan bahwa kendala keamanan yang diangkat dalam pengujian pertama oleh akun V12 telah diperbaiki secara tuntas dan berkas pembaruannya telah disebarkan merata ke seluruh pengguna.

Pada kesempatan terpisah, perusahaan keamanan siber Kaspersky melaporkan menjelang akhir pekan lalu bahwa pihaknya menemukan indikasi dugaan eksploitasi kerentanan pada widget Telegram ketika pengguna membuka sejumlah kanal Telegram tertentu.

Dalam rangkaian aksi kejahatan siber tersebut, sebuah skrip PowerShell dijalankan secara senyap tanpa disadari oleh korban, lalu mengunduh sekaligus mengeksekusi program jahat WebRAT yang juga dikenali sebagai Salat Stealer. Trojan berbahaya ini memberikan kendali jarak jauh bagi penyerang terhadap sistem yang terinfeksi sekaligus mencuri data kredensial dompet kripto dan akun Telegram.

Peringatan dini malware dari Kaspersky ini tidak memerinci jenis kelemahan yang dieksploitasi maupun versi Telegram yang terdampak, tidak mengungkap perkiraan jumlah korban, serta tidak mengaitkan serangan itu dengan dua demonstrasi sebelumnya. Pihak vendor sekadar mengimbau pengguna agar tidak membuka widget sampai pembaruan resmi dikeluarkan.
Peretas Rusia APT29 Gunakan Eksploitasi Coruna dan DarkSword untuk Sasar Pengguna iOS dan Android

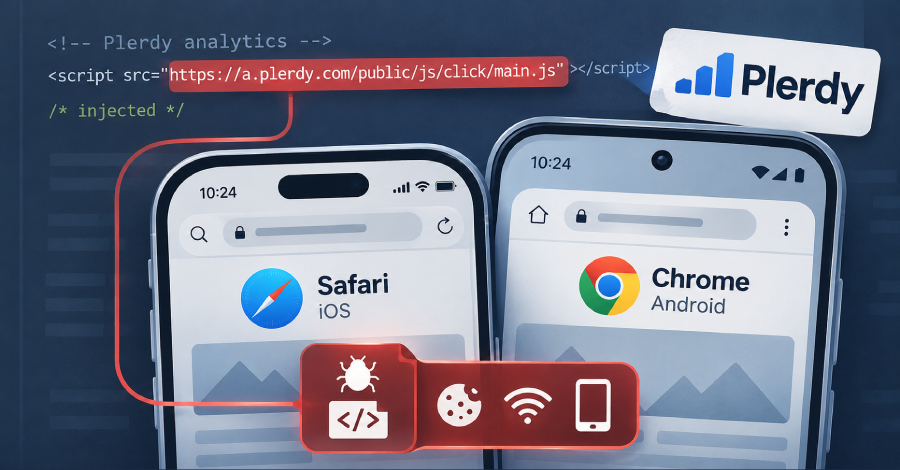
Kelompok peretas yang terafiliasi dengan Rusia dan dikenal luas sebagai APT29 dilaporkan mendalangi operasi serangan rekayasa sosial berskala masif berjenis watering hole yang menargetkan pengguna sistem operasi iOS serta Android. Penetrasi digital berbahaya ini dilakukan melalui pembobolan berbagai situs web resmi, penggunaan ranah internet palsu, hingga aksi infiltrasi rantai pasok perangkat lunak yang mengeksploitasi platform analitik web asal Ukraina bernama Plerdy SEO Tracker.

"Potongan kode JavaScript yang disusupkan tersebut mengumpulkan berbagai atribut peramban serta spesifikasi perangkat secara terperinci," ungkap peneliti keamanan siber dari Sekoia, Amaury-Jacques Garçon dan Félix Aime, dalam publikasi teknis yang dibagikan kepada The Hacker News. "Selanjutnya, infrastruktur distribusi berbahaya itu akan mengirimkan rangkaian rantai eksploitasi N-day yang dikonfigurasi secara khusus berdasarkan sistem operasi sasaran, baik untuk platform iOS maupun Android."

Target utama dari rangkaian invasi terkoordinasi ini adalah menyuntikkan muatan kode jahat yang berkemampuan menyedot kumpulan cookie penjelajahan internet, meretas kata sandi jaringan Wi-Fi lokal dalam skenario tertentu, hingga merampas kendali penuh atas informasi ponsel pintar sasaran. Aktivitas spionase canggih yang secara resmi diberi kode sandi Poisoned Source ini berhasil diidentifikasi pertama kali oleh entitas intelijen keamanan siber Prancis tersebut pada pertengahan Oktober 2026.

Salah satu ciri paling mencolok dari operasi siber agresif ini terletak pada penerapan tiga jalur vektor infeksi strategis yang berbeda secara serentak.

Beberapa portal web yang terverifikasi telah disusupi kode berbahaya mencakup situs asosiasi perdagangan industri raksasa yang menaungi korporasi sektor manufaktur kimia di Amerika Serikat, domain resmi milik partai politik sayap kanan di Eropa, hingga laman strategis yang terafiliasi langsung dengan struktur militer Bulgaria. Muncul dugaan kuat bahwa skema kampanye watering hole ini dirancang secara terukur untuk membidik figur individual tertentu yang penting, alih-alih dilancarkan sebagai serangan acak yang menyasar masyarakat umum.

"Hingga saat ini masih belum dapat dipastikan secara pasti apakah aktor ancaman memang berkeinginan menargetkan para pengunjung dari situs-situs tertentu secara spesifik, atau sebenarnya mereka berupaya mengeksploitasi sebanyak mungkin gawai seluler yang belum terpasang pembaruan tambalan keamanan, lalu secara serampangan menyedot data sebelum akhirnya memilah dan memanfaatkan dokumen penting yang menarik bagi kepentingan mereka," jelas Sekoia dalam laporannya.

"Kendati demikian, sejumlah situs yang disusupi tersebut memiliki potensi sangat besar untuk menarik perhatian pengunjung berprofil tinggi maupun tokoh-tokoh berposisi strategis penting dalam konteks konflik geopolitik antara Rusia dan Ukraina. Serangan berantai pada rantai pasok teknologi ini menyebar secara agresif melewati target bernilai signifikan, seperti korps ketentaraan, jajaran pasukan khusus militer, serta situs penyedia perangkat pertahanan perang berteknologi balistik dan wahana udara tanpa awak atau UAV."

Terlepas dari ragam strategi infiltrasi awal yang dimanfaatkan para peretas, seluruh jalur penyerangan bermuara pada tujuan eksekusi muatan berbahaya yang sama persis: sebuah modul pemuat skrip JavaScript yang bertugas mengidentifikasi profil spesifikasi gawai serta varian peramban pengunjung secara instan, untuk kemudian mengalirkan varian perangkat perusak tahap lanjutan yang paling kompatibel. Bagi sasaran yang memakai perangkat berbasis iOS, sistem akan memicu instrumen eksploitasi canggih bernama DarkSword guna meraup cookie penelusuran dan menguras isi data seluler.

Sementara itu pada sistem operasi Android, muatan jahat tersebut telah dibekali kapabilitas teknis untuk mengekstraksi data penjelajahan Google Chrome serta merampas kata sandi Wi-Fi tanpa perlu membangun persistensi sistemik jangka panjang. Setidaknya telah terdeteksi tiga varian instrumen eksploitasi berbeda yang dilibatkan dalam gelombang operasi ini.

Pada ketiga skenario penyerangan sistem Android tersebut, data sensitif yang berhasil dijarah akan langsung dikirimkan ke titik akhir komunikasi server di "ad.starx-net[.]com:8881/telemetry/v12". Rantai penyerangan Android ini secara khusus menyertakan mekanisme pemeriksaan sistem untuk memverifikasi apakah perangkat genggam yang dijadikan target merupakan varian Samsung Galaxy S25 Ultra dengan menganalisis pengenal model perangkat kerasnya (yaitu SM-S938B). Apabila identitas gawai terdeteksi identik, seluruh aktivitas eksploitasi akan otomatis dihentikan.

Penamaan muatan AndroSnitch berakar dari kemiripan struktur fungsionalnya dengan ANDROSNATCH, sebuah perangkat perusak pencuri cookie peramban Chrome yang didokumentasikan oleh pihak Google pada Agustus 2024 silam dalam keterkaitannya dengan kampanye watering hole terduga APT29, yang pada masa itu menyerang para pengguna sistem Android yang mengakses situs resmi pemerintah Mongolia lewat eksploitasi celah Chrome berkode CVE-2024-5274 dan CVE-2024-4671.

"Operasi siber ini sekaligus mempertegas adanya daur ulang berkelanjutan atas kerangka kerja eksploitasi seluler buatan Vendor Pengawasan Komersial atau CSV, seperti halnya kit DarkSword, oleh barisan kelompok intrusi yang disponsori oleh negara," tegas Sekoia. "Pengadopsian paket rantai eksploitasi N-day yang telah dikemas siap pakai terbukti memangkas biaya operasional serta menurunkan batasan teknis yang sebelumnya mutlak dibutuhkan guna menggelar eksploitasi seluler tingkat tinggi."

Evolusi Perangkat Eksploitasi Coruna dan DarkSword

Perkembangan temuan spionase ini mencuat hanya berselang beberapa pekan setelah lembaga keamanan siber iVerify bersama Report URI memaparkan rincian teknis mengenai kehadiran varian P7 dari instrumen DarkSword yang disebarkan melalui serangan tipe half-click berbasis infrastruktur periklanan digital. Dalam salah satu kasus yang terdokumentasi, kode eksploitasi dilaporkan disebarluaskan lewat tayangan materi iklan berbahaya di media sosial Instagram yang mengangkat tema perhelatan Piala Dunia dan disalurkan melalui domain "ad-track[.]live."

Adapun rute penetrasi alternatif lainnya bernaung di bawah payung kampanye kriminal terstruktur bernama DeadTag, di mana sindikat peretas secara sistematis mengambil alih kepemilikan domain-domain kedaluwarsa yang dulunya difungsikan sebagai penyedia tag analitik serta jaringan periklanan lama yang masih dimuat oleh ribuan portal situs internet aktif. Konsep utama di balik taktik ini adalah menyuntikkan skrip JavaScript berbahaya secara rahasia ke perangkat iPhone milik pengunjung dan menjalankan instruksi komando pengendali tanpa disadari.

"Skrip tersebut bertugas menyeleksi siapa saja pihak yang berkunjung," terang perwakilan Report URI. "Mesin pencari web, peranti pemindai keamanan sistem siber, bot peramban otomatis, serta entitas digital lain yang terindikasi sebagai program bot tidak akan diberikan respons apa pun."

Kode skrip tersebut selanjutnya berkomunikasi secara dinamis dengan peladen pengendali milik penyerang, yang kemudian menetapkan rute destinasi ke mana masing-masing pengunjung unik wajib dialihkan. Jalur eksploitasi iPhone yang memanfaatkan celah jaringan DeadTag tersebut pada akhirnya mengarahkan pengguna ke kit eksploitasi Coruna untuk gawai iPhone lawas yang menjalankan platform iOS versi 13 hingga 17.2.1, serta kit DarkSword P7 bagi perangkat Apple yang telah beroperasi pada ekosistem iOS 18.4 sampai 18.7.

"Serangan ini sama sekali bukan berupa laman phishing penipuan ataupun pengunduhan berkas aplikasi tiruan, melainkan kedua perangkat peretas ini langsung membobol celah keamanan internal peramban itu sendiri," tegas pakar keamanan dari Report URI, Scott Helme. "Hanya dengan membuka dan memuat halamannya saja, itu sudah lebih dari cukup untuk membuat gawai Anda terinfeksi secara total. Tidak ada tombol yang perlu disentuh, Anda sama sekali tidak dituntut mengeklik tautan apa pun, tanpa perlu memasang aplikasi, dan tanpa peringatan bahaya apa pun. Jika perangkat iPhone tersebut menjalankan varian sistem operasi iOS yang rentan, perangkat eksploitasi ini akan langsung menjebol batas keamanan peramban lalu memasang spyware berbahaya langsung ke dalam perangkat."

Skenario penyaluran lain juga terpantau membelokkan korban ke laman jebakan pengalihan Google palsu, registrasi skema penipuan kasino serta taruhan daring liar, iklan penelusuran promosi penjualan mobil dan klinik dokter gigi palsu, hingga survei manipulatif bertema pengumuman pemenang undian hadiah palsu. Tercatat lebih dari 660 domain kedaluwarsa yang telah didaftarkan ulang kini menjadi bagian aktif dari jejaring sindikat DeadTag.

Berdasarkan laporan analitis mendalam yang dipublikasikan oleh divisi Zimperium zLabs, rangkaian kampanye digital yang mendistribusikan perangkat eksploitasi keluarga Coruna serta DarkSword terpantau terus mengalami metamorfosis teknik, di mana sebanyak 608 domain tercatat aktif mengalirkan muatan kode berbasis keluarga Coruna hingga periode Oktober 2026.

Meskipun pada mulanya kerangka kerja Coruna dirancang secara rahasia oleh peretas tingkat negara untuk kebutuhan operasi intelijen yang terbatas, kebocoran kode sumbernya ke publik pasca-pengungkapan awal telah membuat kumpulan perangkat eksploitasi mutakhir ini tersebar bebas dan dapat diadopsi oleh berbagai kelompok peretas untuk memuluskan misi mereka.

Dalam beragam kasus riil yang ditemukan di lapangan, laman-laman jebakan yang disiapkan bahkan kedapatan menginstruksikan para calon korban untuk segera menutup peramban internal bawaan aplikasi pihak ketiga atau peramban alternatif di lingkungan iOS, kemudian meminta mereka membuka kembali tautan yang bersangkutan lewat aplikasi Safari demi memicu berjalannya rantai eksploitasi sistem secara sempurna sesuai jenis sistem operasi perangkat.

"Perangkat target yang masih menjalankan sistem operasi iOS 17.2.1 atau versi sebelumnya akan langsung dikirimi paket kerangka kerja lawas Coruna (yang memperlihatkan kemiripan muatan JavaScript identik hingga tingkat bita di berbagai temuan konfigurasi)," papar seorang peneliti keamanan sistem, Santiago Rodriguez. "Sebaliknya, gawai yang menggunakan versi build iOS yang lebih modern akan menerima rangkaian rantai eksekusi instruksi peretas turunan dari varian DarkSword."

"Jejak sebaran distribusi yang berhasil kami bedah mencakup portal biro jodoh digital daring, aneka platform teman berbasis kecerdasan buatan atau AI, promosi investasi mata uang kripto, jaringan layanan pemutar media streaming, serta – pada sejumlah insiden – pembajakan laman sah terpercaya yang diam-diam menyebarkan paket peretas melalui skrip iframe tersembunyi."

Celah Microsoft Authenticator Android Izinkan Aplikasi Jahat Curi Token Akun Kerja

Microsoft telah menambal kerentanan keamanan pada aplikasi Authenticator versi Android miliknya yang memungkinkan aplikasi berbahaya tanpa izin khusus menyamar menjadi program resmi Microsoft, seperti Teams, demi mengambil token login milik akun kerja korban.

Perusahaan teknologi tersebut melacak celah keamanan ini dengan kode pengenal CVE-2026-80097 serta merilis perbaikannya melalui pembaruan Authenticator untuk Android versi 6.2606.4246, sehingga seluruh pengguna aplikasi ini sangat disarankan untuk segera memperbaruinya.

Berdasarkan pengujian yang dijalankan para peneliti, token curian itu memberikan kendali penuh terhadap email, berkas kerja, dan kalender akun terkait. Namun pihak Microsoft menyebutkan bahwa eksploitasi celah ini tetap mengharuskan korban menyelesaikan tahapan login di dalam Authenticator, serta menegaskan masalah ini belum pernah digunakan dalam insiden penyerangan di dunia nyata.

Temuan ini berasal dari riset Ofek Levin yang tergabung dalam program fellowship pada perusahaan keamanan siber Enclave, yang baru menerbitkan laporan teknis lengkapnya pada 23 Oktober 2026. Microsoft secara resmi menetapkan kode CVE ini sejak 8 September dengan skor CVSS 8,6 yang tergolong dalam kategori risiko "Important" atau penting.

Pada ekosistem sistem operasi Android, Authenticator memegang peran lebih dari sekadar penampil kode otentikasi enam angka. Perangkat lunak ini turut berfungsi sebagai perantara login: saat Teams, Outlook, atau layanan Microsoft lainnya meminta otorisasi pengguna, program tersebut akan meminta izin ke Authenticator, lalu Authenticator akan menyerahkan kembali sebuah token, yakni tiket digital pengesah bahwa pengguna sah sudah terhubung. Mengingat peran perantara ini memegang wewenang penuh atas seluruh akun, mekanisme tersebut semestinya sangat teliti dalam memvalidasi keabsahan aplikasi pemohon.

Kelemahan sistemik ini justru membuka pintu bagi program tak bertanggung jawab untuk memperoleh token tersebut. Authenticator mengekspos sebuah komponen berupa aktivitas dengan nama AccountChooserActivity yang bebas dijalankan oleh aplikasi mana pun di ponsel. Ketika aplikasi pelaku mengeksekusi aktivitas itu, Authenticator menyusun permohonan token berdasarkan data kiriman aplikasi pelaku, termasuk nama perangkat lunak yang sedang diklaimnya. Saat aplikasi mengaku bertindak sebagai Teams, komponen perantara tersebut langsung memercayainya begitu saja.

Pemeriksaan tanda tangan digital seharusnya mampu menggagalkan penipuan identitas ini, namun langkah itu ternyata tidak berjalan efektif. Sistem verifikasi hanya mencari berkas tanda tangan sah dari aplikasi resmi yang dipalsukan dan memverifikasi apakah permohonan itu cocok dengannya. Karena aplikasi Teams memang sudah terpasang asli di perangkat tersebut, tanda tangan resminya terbaca jelas, sehingga pemeriksaan verifikasi berhasil lolos tanpa hambatan.

Pihak Enclave mengungkap bahwa Authenticator sebenarnya mampu mendeteksi identitas asli dari aplikasi pengirim permohonan tersebut, namun sistem sama sekali tidak menggunakan data identitas itu untuk memutuskan apakah token berhak diserahkan atau ditahan.

Pada uji coba Enclave, upaya menyamar sebagai Teams dan meminta akses token Microsoft Graph sukses memberikan hak membaca serta mengirim pesan surel, melihat serta menulis dokumen, sampai mengakses jadwal kalender, di samping berbagai izin sensitif lainnya.

Microsoft menerangkan konsekuensi celah tersebut dalam cakupan yang lebih luas: peretas yang berhasil dapat masuk sebagai pengguna yang terotentikasi dan menguras data milik pengguna itu. Token curian ini hanya berdampak pada akun kerja yang sedang aktif pada Authenticator di perangkat bersangkutan, dan tidak mencakup akun lainnya.

Meski begitu, terdapat satu perbedaan keterangan di antara kedua pihak yang patut disimak pembaca. Enclave mencatat bahwa konsep bukti serangan mereka sanggup merampas token secara otomatis tanpa butuh interaksi pengguna, selain keharusan adanya akun yang telah masuk pada perangkat.

Sebaliknya, dokumen imbauan Microsoft menegaskan eksploitasi menuntut pemasangan aplikasi jahat di perangkat serta bujukan kepada korban agar menyelesaikan rangkaian otentikasi dalam Authenticator. Penilaian skor CVSS dari mereka juga secara jelas mencantumkan perlunya interaksi aktif dari pengguna korban.

Microsoft menegaskan bahwa kelemahan ini belum sempat disalahgunakan dan tidak dipublikasikan ke publik sebelum ditambal, serta memprediksi risiko eksploitasi berkategori "kurang mungkin." Masalah ini dirilis sebagai agenda Patch Tuesday September 2026 dan bukan bagian dari dua kerentanan Windows yang saat itu telah terdeteksi diserang aktif. Kerentanan ini juga belum tercatat pada daftar Known Exploited Vulnerabilities milik CISA AS per 26 Oktober 2026.

Tindakan penanganannya adalah memasang pembaruan Microsoft Authenticator Android ke versi 6.2606.4246 atau rilis lebih baru, seperti yang tertera di dokumen pengumuman Microsoft. Perusahaan yang mengelola perangkat Android dapat menetapkan versi minimal tersebut melalui sistem manajemen perangkat kerja. Panduan Microsoft memuat arahan perbaikan tersebut, namun tidak menyebutkan apakah pembaruan ini otomatis mencabut token yang telanjur didapat aplikasi jahat, sehingga status token lama masih belum jelas dari sumber yang tersedia.

WhatsApp Garap Rombakan Antarmuka Android, Tombol Meta AI Dipindah ke Navigasi

JAKARTA — Laporan terkini membeberkan bahwa WhatsApp tengah menyiapkan pembaruan desain antarmuka pada platform Android. Pembenahan visual ini difokuskan pada bagian bilah navigasi (navigation bar), menghadirkan sentuhan grafis anyar sekaligus menyematkan menu tambahan di area tersebut.

Bocoran tangkapan layar memperlihatkan fase pengembangan mula-mula yang sedang berjalan. Tampilan itu dipastikan bukan versi akhir, sebab ikon Meta AI masih tampak hadir pada dua titik berbeda, sebagaimana dilaporkan GSM Arena.

Kendati demikian, dokumentasi tersebut menandakan integrasi Meta AI secara langsung ke dalam bilah navigasi utama. Letaknya bukan lagi berupa tombol melayang (floating button) tepat di atas ikon “Tulis” (Compose). Bentuk bilah navigasi pun kini lebih melengkung dan mengusung efek tembus pandang menyerupai gaya iOS, kendati kadar transparansinya sedikit berbeda.

Perubahan tata letak ini terendus lewat WhatsApp Beta untuk Android pembaruan 2.26.38.10, yang sudah bisa dicoba oleh kalangan penguji terdaftar.

Penyegaran visual ini turut dibekali dukungan mode gelap (dark mode) serta terus disempurnakan. Diperkirakan butuh tempo beberapa pekan ke depan sebelum inovasi ini benar-benar meluncur resmi bagi seluruh pengguna umum.

(Rahman Asmardika)

Powered by WordPress & Theme by Anders Norén