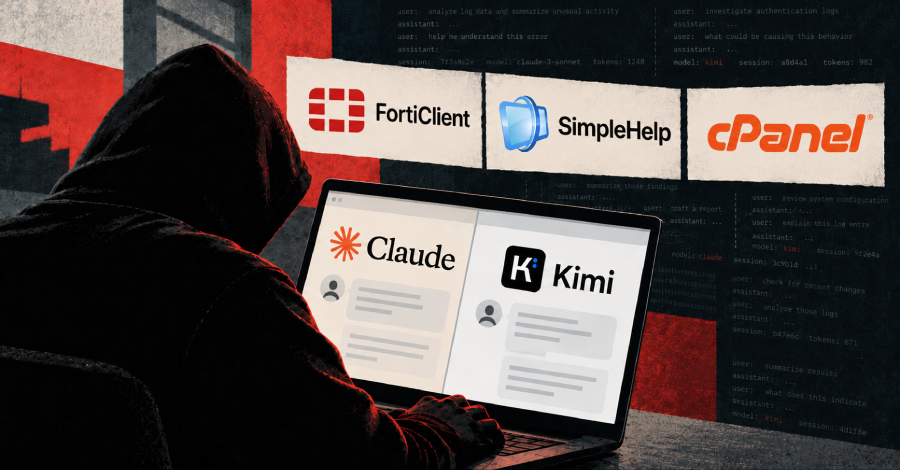
Pakar keamanan siber baru-baru ini membongkar sebuah ekosistem peretasan berbasis kecerdasan buatan (AI) yang dijalankan oleh kelompok afiliasi ransomware INC dan The Gentlemen.
Titik pusat dari aksi siber berbahaya ini mengandalkan sistem bernama Phantom, yang dijuluki sebagai “Autonomous Red Team Kill Chain Framework”. Pelaku ancaman ini diyakini merupakan individu atau kelompok berbahasa Rusia yang tidak hanya bertindak selaku operator penerobos jaringan dan pemeras data, tetapi juga menjadi penyedia prasarana penunjang bagi berbagai mitra di lingkaran ransomware.
“Para operator melancarkan peretasan massal terhadap sistem periferal serta akses jarak jauh, seperti FortiClient EMS, SimpleHelp, cPanel, serta pintu gerbang VPN,” ungkap pihak SOCRadar. “Mereka memanfaatkan pangkalan data pengetahuan yang dikelola AI untuk memantau korban, mengumpulkan data kredensial curian, dan melacak perkembangan kampanye peretasan mereka.”
Karakteristik utama yang menonjol dari gelombang serangan teranyar ini adalah metode kerja yang terpadu, yakni “eksekusi oleh AI di bawah kendali persetujuan manusia”. Di dalam skema ini, operator manusia bertugas menyusun instruksi spesifik untuk korban target sekaligus memeriksa tiap langkah kerja, sementara penetrasi digital dijalankan secara otomatis melalui OpenCode menggunakan model komersial yang diakses via OpenRouter.
Hasil penelusuran terhadap peladen terbuka di alamat IP 45.227.254[.]43 memperlihatkan adanya rekaman percakapan masif sejumlah 8.257 pesan yang terbagi dalam 133 sesi kerja. Ketika sistem model AI menolak perintah berbahaya yang diberikan, pelaku tidak berganti model, melainkan memanipulasi susunan kalimat perintah agar menyerupai simulasi pengujian resmi oleh tim keamanan internal atau red team.
Jalur masuk perdana dibuka lewat pembobolan perangkat edge publik dalam jumlah besar, yang kemudian disusul pergerakan menyamping (lateral movement), penanaman kontrol permanen, pencurian berkas penting, hingga tahap akhir berupa penguncian ransomware. Catatan internal operator menunjukkan eksploitasi sederet celah keamanan sistem.
“Setelah berhasil menyusup, pelaku menjalankan siklus terstruktur: memetakan domain, meningkatkan hak akses menjadi admin domain jika memungkinkan, menyedot kredensial lewat malware stealer, menyasar dokumen keuangan, SDM, divisi hukum, serta pimpinan, lalu membawanya kabur lewat terowongan reverse-SOCKS,” papar SOCRadar.
“Penyalahgunaan kata sandi daur ulang menjadi pengganda dampak terbesar; ada kasus di mana sebuah sandi yang dipakai berulang mampu membuka VPN, server, RMM, serta platform backup dan manajemen keamanan seketika. Pertahanan keamanan dilumpuhkan memanfaatkan teknik pembunuh BYOVD dan trik loader, kendati catatan log mereka mencatat efektivitas yang beragam saat menghadapi sistem proteksi EDR kelas korporat.”
Serangan ini didukung gudang persenjataan variatif yang mencakup kerangka kerja khusus, program open-source yang dimodifikasi, dan deretan biner terkompilasi.
Peralatan lain yang terendus adalah QuickLine, yakni agen Mythic berkedok Cloudflare, modul pembasmi Quick Heal/Seqrite EDR yang menyalahgunakan driver Zemana (“zam64.sys”) lewat strategi BYOVD, serta program eksfiltrasi data seperti rks3 dan BackupAgent.
Pemeriksaan mendalam terhadap puluhan berkas pemerasan gubahan AI mengungkap pendekatan berfokus pada data. Aktor mengevaluasi catatan keuangan curian untuk menakar tebusan maksimum yang bisa dicairkan tanpa keterlibatan bank atau asuransi, lalu melayangkan bukti sampel tersensor, meningkatkan teror lewat panggilan suara terprogram (vishing), serta ancaman pelaporan kepada nasabah, mitra, dan otoritas pengawas.
Data rampasan tersebut pada akhirnya diunggah ke situs kebocoran data jika target menolak membayar dalam tenggat 24 hingga 72 jam. Kendati demikian, hasil akhir dari negosiasi tebusan ini belum dapat dipastikan karena tidak ada alamat dompet kripto maupun riwayat transaksi yang terlacak.
Sebanyak 62 entitas ditaksir telah menjadi target operasi siber ini, di mana empat di antaranya telah terpampang di situs kebocoran INC serta The Gentlemen. Lebih dari 50% target berlokasi di Amerika Serikat. Target utama operasi ini berpusat pada sektor industri, manufaktur, dan energi, yang disusul oleh institusi kesehatan serta korporasi farmasi.
“Di seluruh infrastruktur yang terbuka ini, penyerang terbukti mengeksploitasi layanan internet terbuka secara luas, terutama menyasar gerbang FortiClient EMS, gateway Ivanti/Citrix/SonicWall/OpenVPN, server kendali SimpleHelp, dan kontrol cPanel,” tutup SOCRadar.
“Bersamaan dengan itu, mereka mengatur serangan lewat kerangka Phantom, menancapkan proxy RevSocks untuk pergerakan jaringan, menyebar varian Ghost C2, serta menggunakan pangkalan pengetahuan AI demi mencatat telemetri korban, data sandi, dan status kampanye aktif.”