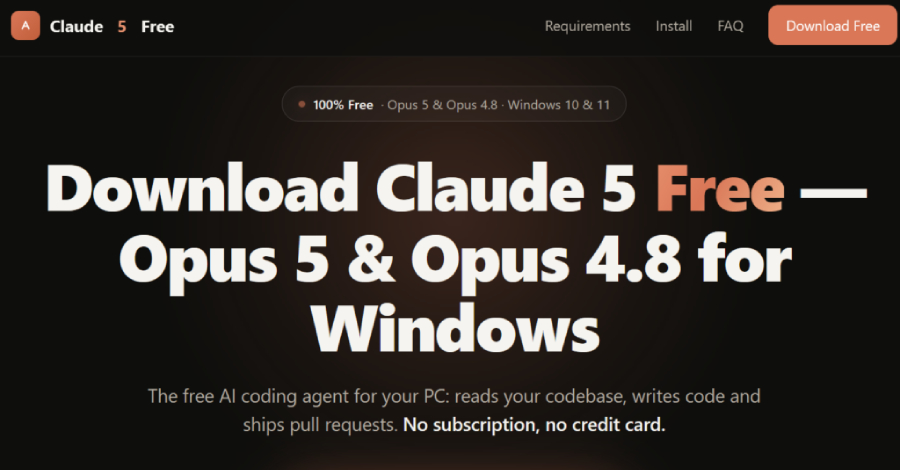
Para pelaku kejahatan siber tengah mendistribusikan program loader berbahaya serta penambang mata uang kripto yang disamarkan sebagai aplikasi desktop kecerdasan buatan (AI) milik Anthropic Claude dan OpenAI ChatGPT melalui sebuah operasi bertajuk kampanye Yoba.
Aktivitas ilegal ini dijalankan dengan membangun proyek-proyek palsu di repositori GitHub yang dipromosikan seolah-olah merupakan software desktop resmi, seperti GPT-5.6 Sol, GPT-6 Astra, hingga Claude Opus, yang pada akhirnya menyusupkan rumpun malware bernama YobaLoader.
"Perangkat perusak ini ditaruh berdampingan dengan berkas executable orisinal bersertifikat milik OpenAI dan Anthropic agar mampu diaktifkan secara tidak langsung, sebuah siasat yang populer dengan sebutan sideloading DLL, yang kerap dimanfaatkan untuk menembus proteksi keamanan," jelas Check Point Research dalam laporan telaahnya.
Guna meningkatkan kesan tepercaya terhadap proyek bersangkutan, kelompok penyerang turut mendirikan laman GitHub.io yang menguraikan fitur serta keunggulan software tersebut. Kendati tingkat kepopuleran proyek GitHub ini tidak digelembungkan lewat teknik rekayasa seperti ghost network, indikasi kuat mengarah pada implementasi taktik SEO poisoning agar tautan unduhan mampu menduduki urutan teratas pada pencarian Google.
Beberapa alamat laman GitHub yang berhasil ditemukan tercantum sebagai berikut –
"Tiap-tiap repositori menggunakan akun surat elektronik yang berlainan (edwardcarlsonmkym[@]outlook[.]com, daxschneiderdjuu[@]outlook[.]com, serta rioprestonlfyx[@]outlook[.]com), dan pengunggahnya terpantau beraktivitas di zona waktu UTC+4, UTC-4, dan UTC+3 secara berturut-turut," ungkap Check Point. "Perbedaan zona waktu tersebut kemungkinan besar sengaja dibuat untuk mengaburkan koordinat operasional sebenarnya dari sang aktor ancaman."
Di dalam repositori-repositori itu tersimpan sejumlah arsip terkompresi ZIP yang di antaranya menyertakan dua elemen spesifik –
Komponen DLL pertama berfungsi sebagai program penanam berkode nama YobaDropper, yang menerapkan inspeksi checksum lewat metode hashing nama executable induk guna memastikan kecocokan dengan nilai tetap "0xE6C2F326." Dengan demikian, pengujian tersebut menuntut malware dijalankan melalui "Setup.exe," dan otomatis berhenti apabila DLL dieksekusi secara independen di sistem sandbox.
Mekanisme anti-analisis beserta pemeriksaan awal lainnya mencakup 200.000 kali perulangan fungsi "Sleep(5500)," yang setara dengan durasi jeda 12,73 hari, sekaligus mengabaikan komputer yang memakai pengaturan tata letak papan ketik Rusia, Belarus, Tajikistan, Armenia, Azerbaijan, Georgia, Kazakhstan, Kirgistan, Turkmenistan, serta Uzbekistan.
Identitas bahasa lainnya yang dikecualikan dari rangkaian serangan ini adalah Tatar. Hal menarik yang terlihat yakni absennya Ukraina, yang sebelumnya secara historis selalu dimasukkan ke dalam daftar pengecualian tersebut.
YobaDropper sendiri kemudian memicu rantai serangan sideloading DLL tersendiri yang melibatkan berkas "wmpdmc.exe" dan "ampdui.dll," di mana file pertama disalin langsung dari folder "system32" menuju direktori anyar bernama "WMProcess" di bawah "ProgramData."
Dropper itu berikutnya membongkar sekaligus mendekripsi muatan berbahaya internal, lalu menyimpannya ke folder yang sama dengan nama "wmpdui.dll." Aktor kejahatan pun membangun ketahanan sistem melalui tugas terjadwal yang secara otomatis mengaktifkan executable resmi untuk mengeksekusi muatan berbahaya tersebut.
Komponen DLL kedua adalah YobaLoader. Berkas ini mengusung siasat anti-sandbox identik seperti YobaDropper, yang membatasi malware agar hanya dapat dijalankan oleh "wmpdmc.exe" lewat pencocokan nilai hash terhadap kode permanen ("0x552751E3"). Loader bertugas mengeksekusi tiga fungsi utama –
"Dengan mengandalkan bantuan layanan DoH serta platform hosting berkas populer, pelaku berupaya menghindari pemantauan pasif DNS dan sejumlah sistem keamanan berbasis gateway, sehingga rute lalu lintas komando dan kendali kian sulit dibedakan dari lalu lintas pengguna normal," tutur Check Point.
Muatan yang berhasil diunduh selanjutnya disuntikkan ke dalam proses sistem "svchost.exe," yang berujung pada eksekusi aplikasi penambang kripto XMRig.
Bukti forensik memperlihatkan repositori GitHub awal telah dibangun sekitar Juli 2026, kendati paket berkas rilis berbahaya baru diunggah pada akhir Agustus. Di samping itu, versi terdahulu YobaLoader terpantau cuma mengecualikan wilayah Rusia, sembari memuat proteksi anti-debugging dan anti-VM menyeluruh yang kini telah ditiadakan pada pembaruan teranyar.
"Kampanye Yoba membuktikan bagaimana peretas mengeksploitasi wadah tepercaya dan tren kepopuleran produk AI guna menyebarkan perangkat perusak dengan rupa yang meyakinkan serta tampak aman pada pandangan pertama," pungkas Check Point. "Melalui pengemasan kode bersama merek ternama dan pemanfaatan GitHub, peluang sistem keamanan memicu peringatan mencurigakan menjadi semakin kecil."