

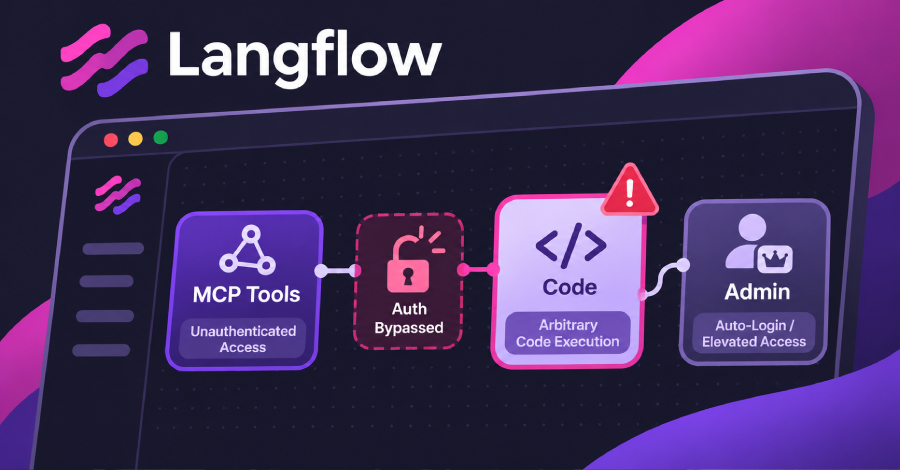
Dua kerentanan kritis pada Langflow berpotensi memberi peluang bagi peretas jarak jauh tanpa kredensial untuk menembus autentikasi sekaligus mengeksekusi kode berbahaya, menurut pemberitahuan IBM pekan lalu.
Langflow merupakan platform sumber terbuka guna merancang alur kerja serta agen AI, dengan seluruh laporan kerentanan diteruskan langsung ke IBM. Tiap peluncuran sejak versi 1.0.0 hingga 1.12.8 terdampak bug ini, dan solusi tunggal adalah memperbarui sistem ke varian 1.13.0.
Hingga pembaruan tanggal 30 Oktober, kedua celah ini belum tercatat pada daftar Known Exploited Vulnerabilities milik CISA. Namun, enam kelemahan Langflow lain telah masuk katalog tersebut, termasuk yang termutakhir CVE-2026-9198 yang didaftarkan pada Agustus.
Empat kelemahan sistem Langflow dalam buletin IBM, yang dirilis perdana 28 Oktober lalu diperbarui keesokan harinya, mencakup rincian berikut:
Satu di antara celah tersebut adalah “eksekusi kode jarak jauh tanpa autentikasi yang dapat dieksploitasi melalui enumerasi alat protokol konteks model,” papar IBM. Memanfaatkan Model Context Protocol (MCP), Langflow dapat membagikan alur kerjanya sebagai fungsionalitas bagi aplikasi AI yang kompatibel dengan standar MCP.
Sebuah modul publik pada Metasploit Framework diketahui telah memanfaatkan CVE-2026-93680 terkait bypass autentikasi. Modul ini terhubung ke endpoint MCP peladen Langflow tanpa memerlukan kata sandi, membuka sesi baru, lalu memetakan daftar alat yang tersedia pada server tanpa mengeksekusi perintah lanjutan.
Pembuat modul menyatakan versi terdampak mencakup Langflow 1.5.0 sampai 1.11.4, rentang yang cenderung lebih sempit dibanding laporan evaluasi IBM.
Kala setelan login otomatis aktif, Langflow memasukkan pengguna secara otomatis dengan hak superuser tanpa memunculkan verifikasi akun. Parameter LANGFLOW_AUTO_LOGIN aktif secara bawaan pada rilis 1.12.8. Deskripsi kodenya sendiri memperingatkan bahwa opsi ini “melewati autentikasi dan semestinya hanya diterapkan dalam lingkungan pengembangan.”
Uji coba modul berhasil dilakukan terhadap Langflow 1.8.4 berstatus login otomatis menyala. Isu lainnya adalah “perbaikan yang belum tuntas pada kontrol keamanan auto-login,” sebut IBM. Kendati demikian, buletin resmi tak menjelaskan kerentanan peladen yang mematikan fitur login otomatis.
Langkah Pembaruan ke 1.13.0
Langflow 1.13.0 meluncur resmi pada 22 Oktober. Versi 1.12.8 yang hadir pada hari serupa masih menyimpan kelemahan ini, sementara repositori PyPI belum memuat pembaruan lanjutan cabang 1.12 sampai 2 November. IBM juga belum menyediakan panduan alternatif jika server belum mampu bermigrasi.
Rilis 1.13 menonaktifkan konfigurasi login otomatis secara bawaan. Prosedur peningkatan versi dilakukan:
Tepat pada 29 Oktober, IBM merilis catatan CVE terkait 29 celah Langflow lainnya dengan versi 1.12.4 serta 1.12.5 sebagai penambalnya. Salah satunya, CVE-2026-104339 berbobot skor 9.8, turut mengancam eksekusi kode liar tanpa otorisasi akun. Tidak satu pun dari 33 catatan kerentanan tersebut mencantumkan varian 1.13.0 sebagai target terdampak.