

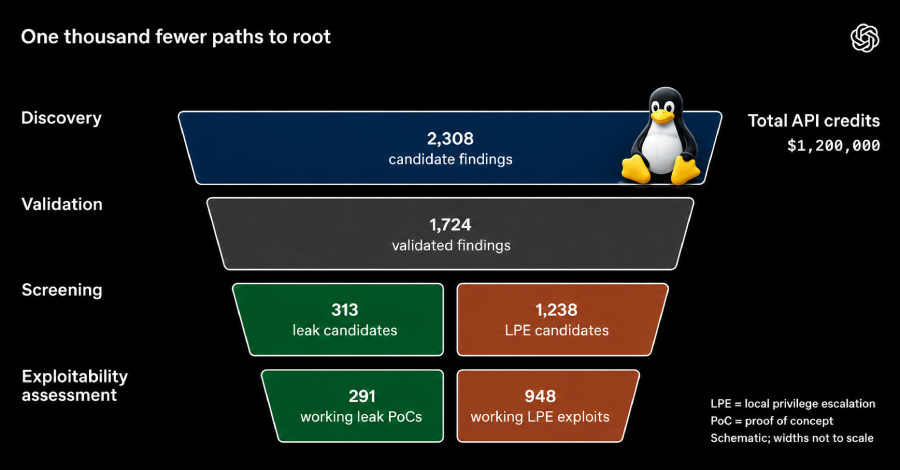
OpenAI pada hari Rabu memaparkan rincian sebuah alur kerja otomatis (pipeline) yang memanfaatkan model kecerdasan buatan (AI) khusus keamanan siber generasi mendatang guna menguji dan memperbaiki 948 celah eskalasi hak istimewa lokal pada Linux dengan menghabiskan biaya API senilai $1,2 juta.
"Prototipe kami berhasil mengidentifikasi serta menganalisis 2.308 temuan kandidat kernel Linux, mereproduksi 1.724 kerentanan secara dinamis, dan merancang 948 eksploit eskalasi hak istimewa lokal (LPE) yang memungkinkan pengguna biasa tanpa hak istimewa memperoleh akses penuh sebagai root," papar perusahaan AI tersebut.
Hasil temuan terkini ini memperluas pencapaian sebelumnya berupa 24 eksploit LPE yang sempat diumumkan OpenAI setelah ditemukan oleh model GPT-5.5-Cyber mereka pada Juni 2026. Riset terbaru tersebut mentransformasikan proses penemuan ini menjadi sebuah alur kerja berbasis agen otonom yang terbagi dalam lima tahapan berbeda –
"Dalam uji coba yang berlangsung pada pertengahan Oktober 2026, alur kerja kami yang mengandalkan model siber masa depan mereproduksi 1.724 kerentanan secara dinamis [dalam kurun waktu 30 jam] serta menciptakan bukti konsep (PoC) untuk 291 kerentanan kebocoran informasi dan 948 eksploit eskalasi hak istimewa lokal (LPE) fungsional pada distribusi Linux populer," ungkap pihak OpenAI.
"Total operasi pengujian tersebut memerlukan biaya sebesar $1.213.430 dalam bentuk kredit API, atau sekitar $1.279 untuk setiap eksploit LPE. Sejauh pemahaman kami, seluruh agen dalam alur kerja ini berhasil menemukan sekaligus menerapkan sedikitnya 10 teknik eksploitasi Linux yang sepenuhnya baru."
Pada tingkat gambaran umum teknis, hal-hal tersebut mencakup –
Perkembangan teknologi ini sekali lagi mempertegas bagaimana model AI terdepan (frontier AI) tengah merombak peta lanskap keamanan siber modern, mempercepat penemuan celah sekaligus eksploitasinya, dan pada saat bersamaan membantu tim pertahanan menambal kecacatan sistem secara andal sebelum aktor penyerang dapat menyalahgunakannya, meskipun masih membutuhkan instruksi tambahan serta proses iterasi berulang demi membuat biaya eksploitasi peranti lunak menjadi sangat mahal dan tidak terjangkau bagi para pelaku kejahatan siber.
Dalam suatu publikasi laporan yang diluncurkan bulan lalu, pihak VulnCheck mengklasifikasikan proses penemuan kerentanan berbantuan AI ini sebagai "kategori ancaman yang terus berkembang" yang memberi dorongan besar bagi para peretas pemula, di mana mereka kini praktis hanya memerlukan sedikit atau bahkan tanpa keahlian teknis sama sekali untuk mendeteksi berbagai kerentanan perangkat lunak.
Kemudahan akses terhadap model AI mutakhir ini terbukti tidak hanya menguntungkan pihak pertahanan siber semata, melainkan juga dinikmati para pelaku kejahatan digital yang bisa memanfaatkan kemampuan serupa guna mendeteksi serta mempersenjatai celah zero-day baru seraya memperluas deretan target sasaran empuk dengan usaha yang sangat minim.
Mengacu pada laporan analisis komprehensif milik Google Threat Intelligence Group (GTIG), jumlah seluruh kerentanan yang diungkapkan secara publik setiap bulannya telah meningkat lebih dari dua kali lipat, melonjak dari 5.045 temuan pada Januari 2026 menjadi 10.740 kasus pada Agustus 2026. Di samping itu, total kerentanan yang tergolong berisiko tinggi meroket tajam dari 131 rilis laporan pada Januari 2026 ke angka 350 pada Agustus 2026, mencatat lonjakan drastis hingga 167%.
"Tingginya ketersediaan perangkat siber berbasis AI di pasaran hampir pasti telah memicu peningkatan signifikan terhadap temuan kerentanan zero-day baru," sebut National Cyber Security Centre (NCSC) Inggris dalam tinjauan evaluasi mereka yang dirilis hari Selasa.
"Perangkat siber defensif berbasis AI sejatinya telah berhasil memangkas jeda waktu peralihan celah sistem dari zero-day menjadi status kerentanan N-day, sekaligus membuat siklus penambalan sistem berjalan jauh lebih lekas. Kendati demikian, tanpa implementasi dan konfigurasi teknologi yang tepat serta merata, masih ada amat banyak infrastruktur sistem yang rentan terhadap ancaman penyerang yang mengeksploitasi alat siber AI untuk memindai lalu membobol kelemahan sistem."
NCSC turut memberikan penekanan bahwa setiap organisasi bisnis maupun instansi wajib segera memodernisasi serta menyempurnakan prosedur pengujian internal beserta alur penambalan berkala mereka demi mengimbangi ritme pesat penemuan kerentanan modern tersebut.
"Pelaku penyerangan siber kini terlihat semakin tidak khawatir kehilangan akses intrusi demi menuntaskan misi mereka, mengingat biaya penggantian akses yang hilang sudah tergolong sangat murah," lanjut badan tersebut. "Kapabilitas siber kini dimanfaatkan guna mencakup spektrum aktivitas yang jauh lebih variatif berkat rendahnya konsekuensi risiko yang dihadapi, sehingga memudahkan lawan digital mengambil informasi penting lalu mengoperasikannya secara langsung."
OpenAI menggarisbawahi bahwa laju kecepatan pendeteksian cacat kode oleh ragam model AI perintis wajib segera diimbangi oleh sistem pembuatan patch perbaikan yang bekerja otomatis penuh guna memproteksi ekosistem aplikasi dan mempersempit rentang waktu eksploitasi terbuka.
"Melalui pendampingan iterasi oleh tenaga pakar manusia, kami meyakini bahwa patch hasil racikan AI sanggup bekerja secara benar menurut fungsionalitas, serasi dengan konvensi gaya penulisan kode sumber yang ada, serta tangguh dalam menangkal berbagai varian serangan," tutur OpenAI. "Untuk periode jangka pendek maupun menengah, memiliki akses kredensial pengguna berhak rendah pada platform sistem operasi yang telat memperbarui patch proteksi terkininya harus dianggap setara secara fungsional dengan kepemilikan hak akses root penuh bagi musuh siber yang memiliki sokongan sumber daya memadai."