
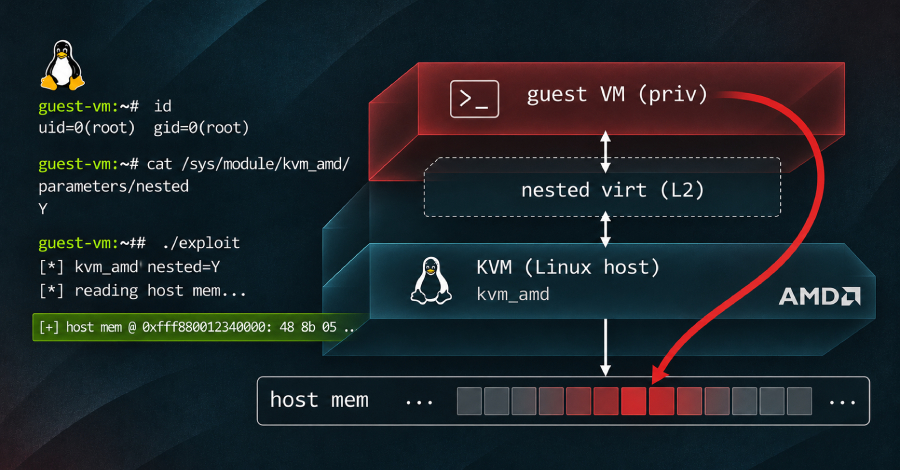
Sebuah kerentanan kritis pada KVM, sistem hypervisor bawaan dalam kernel Linux, memungkinkan tim peneliti membaca sekitar 127 GB memori fisik dari sebuah server cloud langsung dari dalam mesin virtual milik mereka di platform DigitalOcean.
Pada lingkungan server bersama atau shared hosting, area memori tersebut berpotensi menampung data sensitif milik mesin virtual pelanggan lain. Celah keamanan yang terdaftar dengan kode CVE-2026-99312 ini dilaporkan hanya berdampak secara langsung pada server host yang ditenagai oleh prosesor AMD serta mengaktifkan fungsionalitas nested virtualization.
Pembaruan perbaikan kernel resmi dirilis ke hulu pada hari Selasa, persis sehari sebelum hasil riset teknis ini dibuka kepada masyarakat umum. Pihak penyedia layanan komputasi cloud segera menambal seluruh armada infrastruktur mereka memakai mekanisme live patch, serta memberikan pemberitahuan kepada para pelanggan Droplet bahwa mereka tidak perlu melakukan tindakan manual apa pun. Namun, bagi para pengelola infrastruktur yang mengoperasikan host KVM mandiri berbasis perangkat keras AMD, mereka diwajibkan untuk segera memperbarui kernel utama host atau mematikan fitur nested virtualization secara menyeluruh.
Oren Yomtov, seorang analis keamanan siber dari perusahaan Terra Security, menjadi tokoh yang pertama kali menemukan celah ini dan segera melaporkannya melalui saluran bug bounty penyedia cloud terkait. Perusahaan penyedia infrastruktur mengonfirmasi bahwa metode eksploitasi tersebut bekerja secara nyata di lingkungan server produksi mereka dan menetapkannya sebagai masalah berskala kritis, sementara pengelola Linux KVM, yang diberitahu per 21 Oktober, segera menggabungkan kode perbaikan ke repositori inti pada 2 November.
Pada pengujian awal yang dijalankan di salah satu mesin Droplet miliknya, respons pertama yang terbaca secara langsung adalah banner informasi versi kernel server host, disusul terbukanya akses baca terhadap sekitar 127 GB memori RAM fisik server host yang terpetakan dalam mode read-only, sebagaimana dipaparkan oleh pihak penyedia dalam tulisan keterbukaan resmi kemarin.
Sementara itu, uji coba injeksi penulisan memori dilakukan pada server fisik bare-metal berbasis AMD yang dikendalikan penuh oleh peneliti sendiri tanpa adanya keterlibatan pelanggan lain. Di sistem tersebut, mesin guest berhasil menimpa 32 bita data pilihan ke dalam halaman aktif memori kernel host, dan sebuah modul pemantau khusus yang disematkan ke dalam kernel tersebut mengonfirmasi adanya modifikasi data secara presisi.
Kedua pengujian tersebut dijalankan dengan prasyarat kepemilikan hak akses pengguna tingkat root di dalam sistem mesin virtual yang dikontrol langsung oleh peneliti. Dengan demikian, pelaku serangan siber memerlukan posisi yang sama: memegang kendali atas mesin guest di server host yang rentan, bukan sekadar memiliki akses jaringan luar menuju server sasaran.
Server host KVM yang menggunakan prosesor Intel dipastikan kebal dari ancaman ini, mengingat kode sumber yang bermasalah secara eksklusif hanya berada di dalam implementasi dukungan nested virtualization untuk arsitektur prosesor AMD. Sebagian besar penyedia komputasi cloud lain yang disurvei oleh peneliti juga berada dalam posisi aman lantaran mereka tidak mengaktifkan fitur nested virtualization pada lingkungan perangkat keras AMD.
Hingga saat ini belum ditemukan indikasi insiden eksploitasi celah tersebut di luar ranah riset, menurut keterangan VirtFusion, perusahaan platform virtualisasi yang memantau perkembangan situasi ini bagi kalangan operator. Kode eksploitasi publik belum disebarluaskan ke internet, dan belum tersedia panduan khusus yang dapat mendeteksi apakah upaya peretasan serupa pernah terjadi sebelumnya.
Terdapat perbedaan signifikan mengenai penilaian tingkat keparahan celah ini. Tim penanganan CVE kernel Linux menyematkan skor risiko 8,8 dari 10, menggarisbawahi dampaknya yang sangat tinggi pada kerahasiaan, integritas, dan ketersediaan sistem, sedangkan tinjauan keamanan awal dari Red Hat menggolongkannya pada level Moderat dengan skor 5,6 serta membatasi dampaknya hanya pada gangguan layanan atau denial-of-service semata. Di sisi lain, penyedia cloud mengklasifikasikannya sebagai ancaman berstatus kritis bagi ekosistem shared cloud miliknya.
Dokumen rincian teknis dari Terra yang dirilis pada hari Rabu menguraikan keberadaan sebuah pointer sistem yang tertinggal mengarah pada area memori yang sejatinya telah dibebaskan. KVM membatasi isolasi setiap VM memanfaatkan struktur nested page table yang bertugas menerjemahkan alamat memori virtual milik VM menuju lokasi memori fisik riil di server host, di mana prosesor melacak tabel tersebut melalui pointer yang dialokasikan khusus untuk tiap CPU virtual.
Sejumlah konfigurasi host mengizinkan sebuah VM untuk menjalankan VM sekunder di dalamnya yang dikenal sebagai nested VM. Ketika sinyal reset bernama INIT menghentikan operasional nested VM tersebut, KVM melewatkan tahapan pemulihan pointer VM terluar, membiarkannya tetap menunjuk ke halaman memori yang sebenarnya sudah ditandai kosong atau dibebaskan oleh kernel sistem operasi.
Begitu kernel memanfaatkan kembali halaman memori kosong tersebut untuk tugas lain, sistem guest memiliki celah untuk memasukkan entri manipulasi buatannya sendiri, dan prosesor memproses instruksi itu seolah-olah merupakan tabel penerjemahan alamat asli. Rangkaian entri palsu ini sanggup menargetkan alamat halaman fisik mana pun di server host, sehingga kapasitas sekitar 127 GB RAM server fisik dapat diakses secara leluasa oleh sistem guest yang semestinya tidak memiliki wewenang tersebut.
Solusi tambalan yang disiapkan kini memaksa KVM untuk selalu menyetel ulang status pengelolaan memori virtual tersebut pada setiap pemanggilan sinyal INIT berlangsung.
Kerentanan ini ironisnya justru dipicu oleh tambalan keamanan sebelumnya. Pembaruan pada tahun 2022 yang ditujukan untuk mengatasi celah nested virtualization lain, yakni CVE-2022-3344, mengubah alur reset kembali menuju blok kendali VM terluar namun alpa memperhitungkan pointer tabel halaman, sebagaimana diungkapkan oleh para peneliti, sehingga kekeliruan fatal tersebut bersemayam tanpa terdeteksi di dalam kernel selama hampir empat tahun lamanya.
Dalam proyek penelitian terdahulu bertajuk PatchSlop, tim analis telah mendapati fakta bahwa upaya perbaikan untuk suatu bug ternyata menjadi sumber kemunculan 3,2 persen kerentanan baru di lingkungan kernel Linux.
Perbaikan mendasar terletak sepenuhnya pada kernel host. Melakukan pembaruan pada sistem operasi di dalam mesin virtual tamu sama sekali tidak mengubah situasi, dan host akan terus menjalankan kernel rentan hingga sistem host tersebut di-reboot secara manual.
Di tingkat kernel hulu, tambalan resmi telah didistribusikan pada hari Selasa melalui kernel stabil versi 7.3.5 serta rilis dukungan jangka panjang 6.18.64 dan 6.12.118, berdasarkan pemberitahuan CVE dari tim kernel. Logika pemrograman yang bermasalah berakar jauh ke belakang: ia mulai masuk ke kernel 6.1 pada tahun 2022 dan terbawa hingga rilis 5.15.81 serta 6.0.11, menyebabkan jajaran kernel lawas dan sistem operasi distribusi turunan yang dibangun di atasnya turut berada di zona rawan.
Mayoritas kernel distribusi Linux tercatat belum mengintegrasikan pembaruan perbaikan ini. Hingga waktu publikasi, pelacak keamanan Debian masih menandai kernel di semua lini rilisnya rentan, dengan solusi perbaikan yang baru tersedia pada cabang unstable, sementara pelacak CVE milik Ubuntu memberi label risiko Tinggi dan mencantumkan kernel mereka masih terdampak tanpa adanya paket tambalan yang disebar. Red Hat melaporkan bahwa kernel Enterprise Linux 9 dan 10 terdampak dengan status perbaikan ditunda, sedangkan Enterprise Linux 8 dinyatakan bebas masalah.
Sebelum kernel host yang telah ditambal terpasang dan host dihidupkan ulang, proteksi tunggal yang dapat diterapkan saat ini adalah menonaktifkan fitur nested virtualization. Langkah ini menutup jalur eksploitasi secara mutlak, namun konsekuensinya mesin virtual tidak bisa lagi menjalankan virtualisasi bertingkat di dalamnya, sehingga penting untuk memberi peringatan dini kepada para penyewa yang mengandalkan fungsionalitas tersebut.
Fitur nested virtualization aktif secara otomatis secara bawaan di modul kernel kvm_amd menurut panduan VirtFusion, sehingga server host tanpa tambalan tetap terekspos kecuali konfigurasinya sengaja diubah manual. Untuk memeriksa dan mengubah pengaturannya:
Insiden ini menjadi babak terbaru dari rangkaian kegagalan isolasi KVM yang terbongkar sepanjang tahun ini, menyusul kerentanan shadow memory management berusia 16 tahun yang melanda mesin Intel maupun AMD, serta celah PwnEscape pada komponen jaringan Linux yang mengizinkan guest membaca memori host pada sistem live sandbox Vercel pada bulan Oktober lalu.