
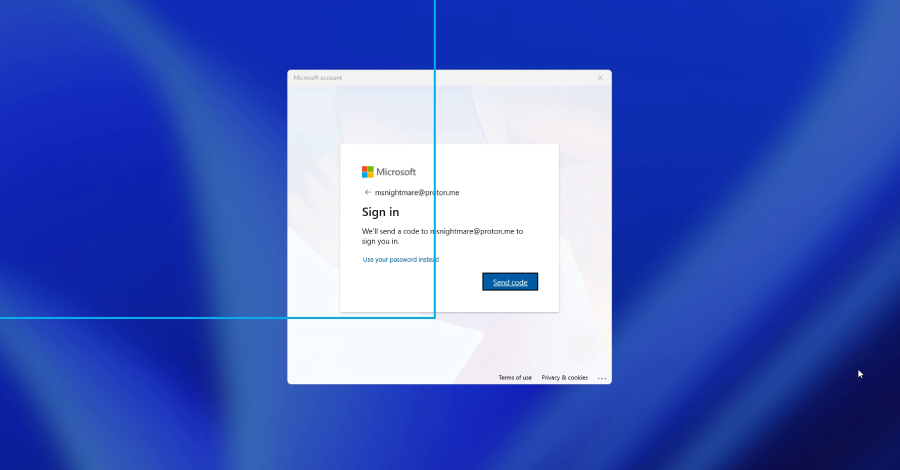
Sebuah temuan celah keamanan zero-day baru yang belum memiliki perbaikan resmi, bernama FastUnlock, memungkinkan individu dengan penguasaan fisik atas perangkat Windows yang terkunci untuk menjalankan berbagai aplikasi tanpa memerlukan autentikasi login. Pihak yang memanfaatkan kelemahan ini hanya memperoleh hak akses akun yang terbatas, bukan wewenang kendali sebagai administrator.
Metode eksploitasi tersebut dipublikasikan kemarin oleh seorang peneliti yang memakai nama samaran MSNightmare serta Nightmare Eclipse. Perusahaan keamanan titik akhir ThreatLocker langsung menguji teknik tersebut pada hari yang sama dan mengonfirmasi bahwa metode peretasan itu terbukti berfungsi dengan baik.
Sampai saat ini, Microsoft belum merilis pembaruan perbaikan resmi, dan belum ditemukan bukti nyata yang memperlihatkan bahwa celah tersebut telah dimanfaatkan dalam serangan dunia nyata.
Metode serangan ini tidak serta-merta bekerja pada seluruh komputer. Keberhasilannya menuntut interaksi fisik secara langsung terhadap mesin target dan keberadaan akun Microsoft yang dapat dijangkau lewat menu pemulihan pada layar pengunci. Selain itu, teknik ini mengandalkan aplikasi pembaca layar bawaan sistem operasi, yaitu Narrator, untuk menelusuri tampilan layar yang terkunci.
Dalam rangkaian percobaannya, perusahaan keamanan siber tersebut berhasil memicu sebuah aplikasi langsung dari area layar pengunci menggunakan profil terbatas yang dilabeli ThreatLocker sebagai WSIAccount, yang mereka tegaskan sebagai “bukan akun administrator.”
Pengumuman awal dari sang peneliti di platform GitHub terbilang cukup ringkas, hanya memuat sebuah video pembuktian tanpa rincian tertulis yang mendalam. Akibatnya, penjelasan paling gamblang terkait mekanisme kerja celah sistem tersebut bersumber langsung dari hasil analisis mandiri yang dilakukan oleh pihak ThreatLocker.
Banyak perangkat berbasis sistem operasi Windows mengamankan isi penyimpanan hard disk menggunakan fitur enkripsi BitLocker, namun pada konfigurasi standar yang lumrah, perlindungan tersebut ternyata tidak membuat sistem kebal dari taktik peretasan ini. Komponen cip yang disebut TPM secara otomatis mendekripsi penyimpanan data saat komputer pertama kali dinyalakan. Dengan demikian, ketika tampilan layar pengunci terbuka, seluruh dokumen sudah berada dalam status siap dibaca, dan celah pintas tersebut dieksekusi tepat pada momen ini. Petunjuk dokumentasi resmi Microsoft mengenai modul TPM memang menerangkan mekanisme operasi ini, di mana partisi penyimpanan dibuka otomatis “tanpa harus memasukkan PIN.”
Taktik FastUnlock sejatinya sama sekali tidak merusak sistem enkripsi itu ataupun mengambil kunci pengamannya. Celah tersebut beroperasi pada perangkat komputasi yang secara mandiri telah mendekompresi atau membuka penguncian penyimpanannya melalui prosedur standar. Kondisi ini memang tergolong ancaman yang lebih kecil dibandingkan pembobolan enkripsi cakram secara paksa, namun tetap menghadirkan risiko keamanan konkret apabila fisik komputer berada di tangan orang lain.
Rangkaian kriteria di atas, yaitu penguasaan fisik komputer serta akun Microsoft yang bisa diakses, menjadi faktor utama yang menempatkan perangkat dalam kondisi rentan. Mengingat belum adanya daftar resmi terkait versi sistem operasi Windows mana saja yang terdampak, setiap unit yang memenuhi kriteria tersebut sebaiknya dipandang berpotensi rentan sampai rincian resmi diedarkan.
Langkah Pencegahan yang Dapat Dilakukan Saat Ini
Karena belum tersedianya tambalan resmi penutup celah, langkah antisipasi yang paling efektif saat ini bertumpu pada pengawasan ketat terhadap akses fisik perangkat serta perlindungan sistem booting.
Instruksi panduan penanganan bahaya dari Microsoft menyarankan aktivasi sistem proteksi PIN sejak proses startup, serta membiasakan diri mematikan total perangkat atau mengaktifkan fitur hibernasi demi menghadapi potensi penyerang fisik yang gigih. Sembari menantikan pembaruan perbaikan atau imbauan resmi dari pihak vendor, pengguna diimbau untuk terus memantau situasi dan langsung menerapkannya begitu perbaikan dirilis.