
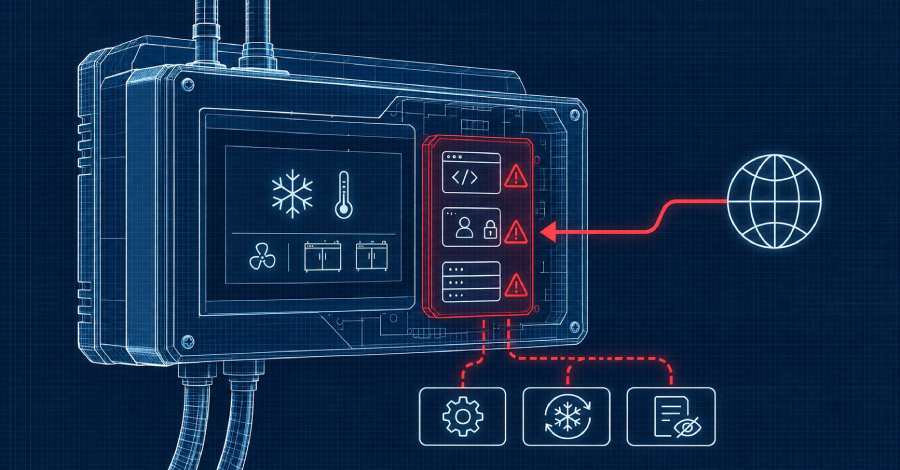
Enam kelemahan keamanan kritis pada pengontrol pendingin Danfoss AK-SM800A memungkinkan penyerang jarak jauh mengambil alih kendali penuh perangkat tanpa autentikasi, menurut konsultan keamanan siber Belanda Midnight Blue. Hingga saat ini belum ada tambalan resmi, dan rilis firmware terbaru versi 5.4.0 belum memperbaiki keenam celah tersebut. Lembaga keamanan siber nasional di Belgia, Irlandia, dan Jerman telah merilis imbauan darurat kepada operator sistem pendingin agar segera mencabut antarmuka manajemen perangkat dari internet publik.
Otoritas Belgia dan Irlandia menegaskan bahwa membiarkan pengontrol tetap terkoneksi ke internet sembari memperbarui firmware, mengganti kata sandi bawaan, atau menyalakan Strict mode tidak memadai. Strict mode mewajibkan koneksi terenkripsi dan token sesi, namun salah satu dari enam celah berada di modul gateway penegak proteksi ini.
Danfoss AK-SM800A mengatur sistem pendingin dan freezer komersial di toko ritel serta supermarket, umumnya dikelola jarak jauh oleh penyedia jasa pemeliharaan. Model ini sebelumnya menjadi target serangan siber di Prancis mulai 11 Oktober, disusul gelombang serangan kedua di Eropa pekan lalu yang memicu siklus pencairan es (defrost) tanpa kendali hingga merusak stok barang dagangan.
Badan keamanan teknologi informasi federal Jerman (BSI) menyatakan model AK-SM800A memang terlibat dalam insiden manipulasi suhu di Eropa. Namun BSI belum menemukan bukti eksploitasi aktif atas enam celah terbaru ini, dan belum ada kaitan langsung antara celah baru tersebut dengan insiden sebelumnya.
Peneliti menguji firmware versi 5.3.2 dan menyimpulkan setiap versi sebelumnya hingga 5.3.2 rentan terhadap serangan. Belum ada pengenal CVE resmi yang ditetapkan. Peneliti merahasiakan detail teknis selagi berkoordinasi dalam proses pengungkapan celah bersama Danfoss, korporasi manufaktur asal Denmark.
Vendor mencantumkan perangkat lunak versi 5.4.0 bertanggal November sebagai rilis teranyar untuk AK-SM800A. Berkas readme dan panduan pembaruan merinci tata cara peningkatan serta aturan kata sandi yang lebih ketat, tanpa menyebutkan penambalan kerentanan apa pun. Melalui publikasi Cooling Post, peneliti menegaskan versi 5.4.0 tidak menambal keenam celah: “Hal itu tidak memungkinkan karena merujuk penanda waktu berkas, firmware ini dibangun pada 29 Oktober, sebelum gelombang serangan kedua dan sebelum laporan kami diterima.” BSI sempat menyatakan versi 5.4.0 bebas kerentanan, namun merevisinya di hari yang sama dengan menyatakan belum dapat mengesampingkan potensi dampaknya. Halaman penasihat resmi Danfoss belum memuat peringatan mengenai enam celah baru ini.
Peneliti Midnight Blue, Carlo Meijer, menemukan enam lubang keamanan tersebut dalam waktu peninjauan manual kurang dari satu jam menggunakan berkas mentah firmware resmi dari situs web vendor. Lima kerentanan bersarang pada pengendali permintaan web (web request handlers) tanpa autentikasi yang berjalan dengan hak akses root. Melalui salah satu celah, peneliti mengeksekusi kode acak berprivilese root pada firmware 3.3.0, dan kecacatan serupa ditemukan di versi 5.3.2.
Strict mode menutup hampir seluruh permukaan serangan antarmuka web dari pengguna tanpa login, termasuk celah demonstrasi tersebut. Namun, celah keenam berada pada aplikasi independen modul gateway penegak Strict mode yang memblokir lalu lintas sebelum login terverifikasi. Saat menguji firmware 5.3.2 pada mesin emulator dengan Strict mode aktif, celah keenam memicu kondisi crash fatal pada modul gateway. Peneliti menyebut crash ini dapat dikembangkan menjadi eksekusi kode penuh, terlebih komponen gateway tidak dilengkapi proteksi memori dasar seperti stack canaries.
Dengan eksekusi kode root, penyerang dapat memodifikasi pengaturan pengontrol, memicu siklus defrost paksa, dan menyembunyikan jejak aksi dari log audit. Perangkat juga tidak menerapkan secure boot, sehingga penyerang dapat menanamkan kode berbahaya permanen yang bertahan meski dilakukan factory reset atau pembaruan firmware, bahkan melumpuhkan pengontrol secara permanen hingga unit fisik harus diganti. Peneliti menilai kode sumber pengontrol masih menyimpan banyak celah setara, sehingga menambal satu per satu atau sekadar mengaktifkan Strict mode merupakan salah alokasi sumber daya.
Pusat Keamanan Siber Belgia (CCB) menyatakan penghentian eksposur perangkat ke internet mutlak dilakukan segera tanpa menunggu tambalan resmi, kendati firmware telah diperbarui dan Strict mode aktif. Badan keamanan siber Jerman menambahkan arahan bagi sistem yang diduga tersusupi untuk segera mengubah seluruh kredensial akses masuk dan menginspeksi peralatan mesin pendingin terhubung.
Sebelum mematikan transmisi aliran data ke penyedia jasa servis pendingin, operator disarankan meninjau klausul kontrak kerja sama dan polis asuransi terlebih dahulu. Operator juga perlu menyiapkan jalur akses jarak jauh terproteksi seperti VPN agar pemantauan tetap berjalan. Panduan pembaruan Danfoss menegaskan bahwa AK-SM800A tidak boleh dihubungkan langsung ke internet publik pada semua versi perangkat lunak, termasuk versi dengan Strict Mode aktif.
Pusat Keamanan Siber Nasional Irlandia (NCSC) menganjurkan pengelola selalu menjalankan firmware resmi terbaru, memperbarui kata sandi standar, dan mengaktifkan Strict mode, namun memperingatkan agar tidak hanya bergantung pada langkah administratif tersebut. Dalam wawancara pada 12 Oktober di Cooling Post, perwakilan Danfoss menyebut sebagian besar unit terdampak di Prancis merupakan model lama atau AK-SM800A dengan firmware usang. Danfoss sebelumnya menambal kerentanan bypass autentikasi dan command injection pada 2023 dan 2025; firmware 5.3.2 yang diuji Midnight Blue merupakan rilis yang lebih baru dari tambalan-tambalan terdahulu tersebut.