

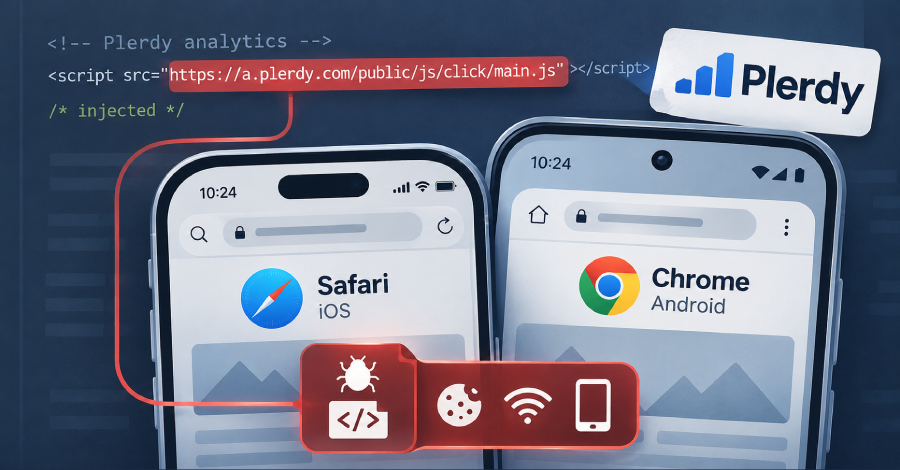
Kelompok peretas yang terafiliasi dengan Rusia dan dikenal luas sebagai APT29 dilaporkan mendalangi operasi serangan rekayasa sosial berskala masif berjenis watering hole yang menargetkan pengguna sistem operasi iOS serta Android. Penetrasi digital berbahaya ini dilakukan melalui pembobolan berbagai situs web resmi, penggunaan ranah internet palsu, hingga aksi infiltrasi rantai pasok perangkat lunak yang mengeksploitasi platform analitik web asal Ukraina bernama Plerdy SEO Tracker.
"Potongan kode JavaScript yang disusupkan tersebut mengumpulkan berbagai atribut peramban serta spesifikasi perangkat secara terperinci," ungkap peneliti keamanan siber dari Sekoia, Amaury-Jacques Garçon dan Félix Aime, dalam publikasi teknis yang dibagikan kepada The Hacker News. "Selanjutnya, infrastruktur distribusi berbahaya itu akan mengirimkan rangkaian rantai eksploitasi N-day yang dikonfigurasi secara khusus berdasarkan sistem operasi sasaran, baik untuk platform iOS maupun Android."
Target utama dari rangkaian invasi terkoordinasi ini adalah menyuntikkan muatan kode jahat yang berkemampuan menyedot kumpulan cookie penjelajahan internet, meretas kata sandi jaringan Wi-Fi lokal dalam skenario tertentu, hingga merampas kendali penuh atas informasi ponsel pintar sasaran. Aktivitas spionase canggih yang secara resmi diberi kode sandi Poisoned Source ini berhasil diidentifikasi pertama kali oleh entitas intelijen keamanan siber Prancis tersebut pada pertengahan Oktober 2026.
Salah satu ciri paling mencolok dari operasi siber agresif ini terletak pada penerapan tiga jalur vektor infeksi strategis yang berbeda secara serentak.
Beberapa portal web yang terverifikasi telah disusupi kode berbahaya mencakup situs asosiasi perdagangan industri raksasa yang menaungi korporasi sektor manufaktur kimia di Amerika Serikat, domain resmi milik partai politik sayap kanan di Eropa, hingga laman strategis yang terafiliasi langsung dengan struktur militer Bulgaria. Muncul dugaan kuat bahwa skema kampanye watering hole ini dirancang secara terukur untuk membidik figur individual tertentu yang penting, alih-alih dilancarkan sebagai serangan acak yang menyasar masyarakat umum.
"Hingga saat ini masih belum dapat dipastikan secara pasti apakah aktor ancaman memang berkeinginan menargetkan para pengunjung dari situs-situs tertentu secara spesifik, atau sebenarnya mereka berupaya mengeksploitasi sebanyak mungkin gawai seluler yang belum terpasang pembaruan tambalan keamanan, lalu secara serampangan menyedot data sebelum akhirnya memilah dan memanfaatkan dokumen penting yang menarik bagi kepentingan mereka," jelas Sekoia dalam laporannya.
"Kendati demikian, sejumlah situs yang disusupi tersebut memiliki potensi sangat besar untuk menarik perhatian pengunjung berprofil tinggi maupun tokoh-tokoh berposisi strategis penting dalam konteks konflik geopolitik antara Rusia dan Ukraina. Serangan berantai pada rantai pasok teknologi ini menyebar secara agresif melewati target bernilai signifikan, seperti korps ketentaraan, jajaran pasukan khusus militer, serta situs penyedia perangkat pertahanan perang berteknologi balistik dan wahana udara tanpa awak atau UAV."
Terlepas dari ragam strategi infiltrasi awal yang dimanfaatkan para peretas, seluruh jalur penyerangan bermuara pada tujuan eksekusi muatan berbahaya yang sama persis: sebuah modul pemuat skrip JavaScript yang bertugas mengidentifikasi profil spesifikasi gawai serta varian peramban pengunjung secara instan, untuk kemudian mengalirkan varian perangkat perusak tahap lanjutan yang paling kompatibel. Bagi sasaran yang memakai perangkat berbasis iOS, sistem akan memicu instrumen eksploitasi canggih bernama DarkSword guna meraup cookie penelusuran dan menguras isi data seluler.
Sementara itu pada sistem operasi Android, muatan jahat tersebut telah dibekali kapabilitas teknis untuk mengekstraksi data penjelajahan Google Chrome serta merampas kata sandi Wi-Fi tanpa perlu membangun persistensi sistemik jangka panjang. Setidaknya telah terdeteksi tiga varian instrumen eksploitasi berbeda yang dilibatkan dalam gelombang operasi ini.
Pada ketiga skenario penyerangan sistem Android tersebut, data sensitif yang berhasil dijarah akan langsung dikirimkan ke titik akhir komunikasi server di "ad.starx-net[.]com:8881/telemetry/v12". Rantai penyerangan Android ini secara khusus menyertakan mekanisme pemeriksaan sistem untuk memverifikasi apakah perangkat genggam yang dijadikan target merupakan varian Samsung Galaxy S25 Ultra dengan menganalisis pengenal model perangkat kerasnya (yaitu SM-S938B). Apabila identitas gawai terdeteksi identik, seluruh aktivitas eksploitasi akan otomatis dihentikan.
Penamaan muatan AndroSnitch berakar dari kemiripan struktur fungsionalnya dengan ANDROSNATCH, sebuah perangkat perusak pencuri cookie peramban Chrome yang didokumentasikan oleh pihak Google pada Agustus 2024 silam dalam keterkaitannya dengan kampanye watering hole terduga APT29, yang pada masa itu menyerang para pengguna sistem Android yang mengakses situs resmi pemerintah Mongolia lewat eksploitasi celah Chrome berkode CVE-2024-5274 dan CVE-2024-4671.
"Operasi siber ini sekaligus mempertegas adanya daur ulang berkelanjutan atas kerangka kerja eksploitasi seluler buatan Vendor Pengawasan Komersial atau CSV, seperti halnya kit DarkSword, oleh barisan kelompok intrusi yang disponsori oleh negara," tegas Sekoia. "Pengadopsian paket rantai eksploitasi N-day yang telah dikemas siap pakai terbukti memangkas biaya operasional serta menurunkan batasan teknis yang sebelumnya mutlak dibutuhkan guna menggelar eksploitasi seluler tingkat tinggi."
Evolusi Perangkat Eksploitasi Coruna dan DarkSword
Perkembangan temuan spionase ini mencuat hanya berselang beberapa pekan setelah lembaga keamanan siber iVerify bersama Report URI memaparkan rincian teknis mengenai kehadiran varian P7 dari instrumen DarkSword yang disebarkan melalui serangan tipe half-click berbasis infrastruktur periklanan digital. Dalam salah satu kasus yang terdokumentasi, kode eksploitasi dilaporkan disebarluaskan lewat tayangan materi iklan berbahaya di media sosial Instagram yang mengangkat tema perhelatan Piala Dunia dan disalurkan melalui domain "ad-track[.]live."
Adapun rute penetrasi alternatif lainnya bernaung di bawah payung kampanye kriminal terstruktur bernama DeadTag, di mana sindikat peretas secara sistematis mengambil alih kepemilikan domain-domain kedaluwarsa yang dulunya difungsikan sebagai penyedia tag analitik serta jaringan periklanan lama yang masih dimuat oleh ribuan portal situs internet aktif. Konsep utama di balik taktik ini adalah menyuntikkan skrip JavaScript berbahaya secara rahasia ke perangkat iPhone milik pengunjung dan menjalankan instruksi komando pengendali tanpa disadari.
"Skrip tersebut bertugas menyeleksi siapa saja pihak yang berkunjung," terang perwakilan Report URI. "Mesin pencari web, peranti pemindai keamanan sistem siber, bot peramban otomatis, serta entitas digital lain yang terindikasi sebagai program bot tidak akan diberikan respons apa pun."
Kode skrip tersebut selanjutnya berkomunikasi secara dinamis dengan peladen pengendali milik penyerang, yang kemudian menetapkan rute destinasi ke mana masing-masing pengunjung unik wajib dialihkan. Jalur eksploitasi iPhone yang memanfaatkan celah jaringan DeadTag tersebut pada akhirnya mengarahkan pengguna ke kit eksploitasi Coruna untuk gawai iPhone lawas yang menjalankan platform iOS versi 13 hingga 17.2.1, serta kit DarkSword P7 bagi perangkat Apple yang telah beroperasi pada ekosistem iOS 18.4 sampai 18.7.
"Serangan ini sama sekali bukan berupa laman phishing penipuan ataupun pengunduhan berkas aplikasi tiruan, melainkan kedua perangkat peretas ini langsung membobol celah keamanan internal peramban itu sendiri," tegas pakar keamanan dari Report URI, Scott Helme. "Hanya dengan membuka dan memuat halamannya saja, itu sudah lebih dari cukup untuk membuat gawai Anda terinfeksi secara total. Tidak ada tombol yang perlu disentuh, Anda sama sekali tidak dituntut mengeklik tautan apa pun, tanpa perlu memasang aplikasi, dan tanpa peringatan bahaya apa pun. Jika perangkat iPhone tersebut menjalankan varian sistem operasi iOS yang rentan, perangkat eksploitasi ini akan langsung menjebol batas keamanan peramban lalu memasang spyware berbahaya langsung ke dalam perangkat."
Skenario penyaluran lain juga terpantau membelokkan korban ke laman jebakan pengalihan Google palsu, registrasi skema penipuan kasino serta taruhan daring liar, iklan penelusuran promosi penjualan mobil dan klinik dokter gigi palsu, hingga survei manipulatif bertema pengumuman pemenang undian hadiah palsu. Tercatat lebih dari 660 domain kedaluwarsa yang telah didaftarkan ulang kini menjadi bagian aktif dari jejaring sindikat DeadTag.
Berdasarkan laporan analitis mendalam yang dipublikasikan oleh divisi Zimperium zLabs, rangkaian kampanye digital yang mendistribusikan perangkat eksploitasi keluarga Coruna serta DarkSword terpantau terus mengalami metamorfosis teknik, di mana sebanyak 608 domain tercatat aktif mengalirkan muatan kode berbasis keluarga Coruna hingga periode Oktober 2026.
Meskipun pada mulanya kerangka kerja Coruna dirancang secara rahasia oleh peretas tingkat negara untuk kebutuhan operasi intelijen yang terbatas, kebocoran kode sumbernya ke publik pasca-pengungkapan awal telah membuat kumpulan perangkat eksploitasi mutakhir ini tersebar bebas dan dapat diadopsi oleh berbagai kelompok peretas untuk memuluskan misi mereka.
Dalam beragam kasus riil yang ditemukan di lapangan, laman-laman jebakan yang disiapkan bahkan kedapatan menginstruksikan para calon korban untuk segera menutup peramban internal bawaan aplikasi pihak ketiga atau peramban alternatif di lingkungan iOS, kemudian meminta mereka membuka kembali tautan yang bersangkutan lewat aplikasi Safari demi memicu berjalannya rantai eksploitasi sistem secara sempurna sesuai jenis sistem operasi perangkat.
"Perangkat target yang masih menjalankan sistem operasi iOS 17.2.1 atau versi sebelumnya akan langsung dikirimi paket kerangka kerja lawas Coruna (yang memperlihatkan kemiripan muatan JavaScript identik hingga tingkat bita di berbagai temuan konfigurasi)," papar seorang peneliti keamanan sistem, Santiago Rodriguez. "Sebaliknya, gawai yang menggunakan versi build iOS yang lebih modern akan menerima rangkaian rantai eksekusi instruksi peretas turunan dari varian DarkSword."
"Jejak sebaran distribusi yang berhasil kami bedah mencakup portal biro jodoh digital daring, aneka platform teman berbasis kecerdasan buatan atau AI, promosi investasi mata uang kripto, jaringan layanan pemutar media streaming, serta – pada sejumlah insiden – pembajakan laman sah terpercaya yang diam-diam menyebarkan paket peretas melalui skrip iframe tersembunyi."