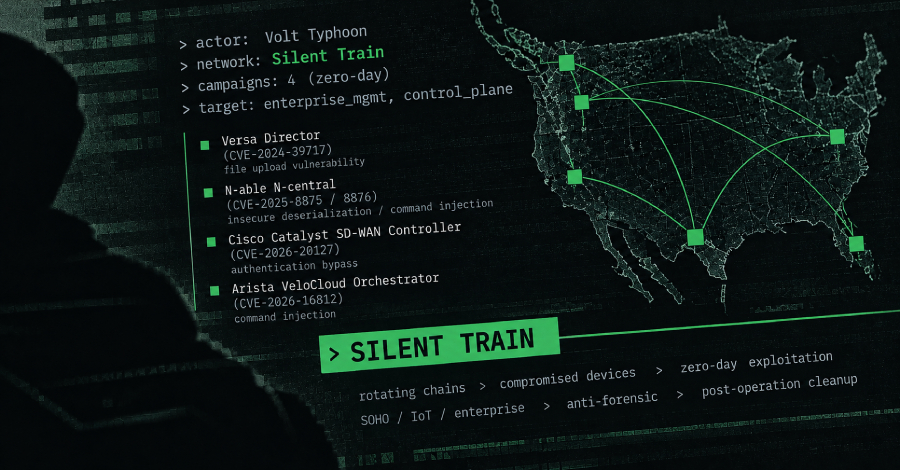
Kelompok spionase siber yang berafiliasi dengan negara Tiongkok, Volt Typhoon, kini terbukti memanfaatkan jaringan akses tersembunyi yang saat ini sudah dilumpuhkan bernama Silent Train untuk menjalankan operasi eksploitasi zero-day dan mengamankan pijakan strategis.
"Pertama kali terdeteksi pada akhir tahun 2023, Silent Train memanfaatkan rangkaian rotasi infrastruktur SOHO, IoT, dan perangkat korporat yang telah dibobol," jelas Lumen Technologies Black Lotus Labs dalam laporan resminya yang diteruskan kepada The Hacker News. "Jaringan ini menerapkan metode anti-forensik, kompartementalisasi tugas operasional, serta pembersihan jejak pasca-serangan secara menyeluruh guna meminimalkan risiko pendeteksian serta atribusi."
Fungsi utama dari sarana ini adalah untuk mempermudah eksekusi fase-fase serangan yang paling krusial, seperti peretasan kerentanan sistem, pembajakan kredensial otentikasi, pencurian data rahasia, serta mempertahankan kendali jangka panjang pada jaringan para korbannya. Manuver spionase ini menjadi sangat menonjol berkat dua alasan pokok yang membedakannya dari peretasan biasa.
Ratusan korban telah terdata melintasi beragam sektor vital, mencakup penyedia telekomunikasi komersial, lembaga pemerintahan, kontraktor pertahanan negara, layanan komunikasi satelit dan infrastruktur bernilai kritis, perguruan tinggi, korporasi teknologi informasi, serta fasilitas infrastruktur utama seperti pasokan air minum, energi, armada transportasi, perkapalan maritim, perkeretaapian, navigasi penerbangan sipil, hingga pusat penanganan tanggap darurat.
Volt Typhoon (yang juga diidentifikasi para peneliti dengan nama Bronze Silhouette, Insidious Taurus, UNC3236, Vanguard Panda, maupun Voltzite) adalah sebutan teknis bagi sindikat siber yang disokong oleh pemerintah Tiongkok, yang dikenal konsisten mengincar jaringan infrastruktur kritis, khususnya sektor komunikasi massa, suplai daya energi, jaringan moda transportasi, serta pengelolaan air bersih dan pengolahan limbah.
Terdeteksi melancarkan operasi aktif setidaknya sejak tahun 2021, peretas ini sebelumnya terpantau mengeksploitasi celah pengunggahan berkas tanpa filter pada Versa Director sebagai zero-day (CVE-2024-39717) demi menanamkan web shell khusus rancangan mereka bernama VersaMem yang dirancang untuk memanen kredensial akun dan membuka jalan penyusupan ke seluruh pelanggan di hilir.
Penemuan paling mutakhir dari tim Black Lotus Labs mengungkapkan bahwa kerentanan Versa Director tersebut hanyalah salah satu dari empat operasi kampanye zero-day terverifikasi yang dilancarkan peretas melalui prasarana Silent Train. Tiga celah keamanan lain yang turut dieksploitasi meliputi daftar kerentanan kritis yang sebelumnya ditemukan pada piranti lunak komersial.
Di luar daftar tersebut, Volt Typhoon juga ditengarai kuat menyalahgunakan kemungkinan celah keamanan zero-day pada sistem Quest KACE sebelum pembaruan tambalan resmi diluncurkan pada Oktober 2025. Gelombang serangan ini diperkirakan telah menginfeksi dan melumpuhkan lebih dari 30 entitas organisasi korban.
"Silent Train dirancang berdasarkan rangkaian rotasi cepat dari perangkat SOHO, IoT, dan korporat yang dikompromikan, dieksploitasi berdasarkan kebutuhan saat itu, diarahkan langsung ke target yang dipilih secara cermat, disterilkan tuntas seusai misi tuntas, dan diperbarui tanpa henti," sebut tim Black Lotus Labs.
"Mekanisme operasional ini memungkinkan Volt Typhoon melakukan infiltrasi dan aksi pasca-eksploitasi dengan standar keamanan operasional yang luar biasa tinggi sembari mempersempit peluang pelacakan, penetapan atribusi forensik, maupun tindakan pemutusan paksa dari pihak pertahanan."
Ciri mendasar yang paling konsisten dari rentetan serangan siber ini adalah penargetan berulang terhadap simpul sistem sentral yang berpotensi membuka pandangan menyeluruh, kontrol total, dan hak istimewa ke seluruh lanskap perusahaan besar yang memiliki nilai kepentingan strategis bagi Amerika Serikat.
Hal yang sangat memikat perhatian analis adalah bahwa kemampuan akses terselubung ini mulai dibentuk sekitar bulan November 2023, hanya berselang beberapa pekan sebelum gelombang disrupsi tahap awal menghantam KV-botnet, yakni sebuah jejaring botnet IoT yang terkait dengan sejumlah sindikat peretas negara Tiongkok, termasuk Volt Typhoon.
Intensitas operasional Silent Train dilaporkan melonjak drastis pasca disrupsi kedua yang melumpuhkan KV-botnet pada akhir Januari 2024, di mana saat bersamaan peretas mengubah pendekatan menjadi infrastruktur efemeris yang bersifat sekali pakai dengan memadukan variasi jenis mesin lintas teritorial dunia.
"Daripada mempertahankan sarana peladen yang menetap, Volt Typhoon bertransisi ke pola kerja yang memanfaatkan rantai instrumen kompromi sekali pakai yang dapat dirakit ulang seketika saat dibutuhkan," papar Black Lotus Labs. "Volt Typhoon menyusun dan membongkar infrastruktur sementara dengan sangat lincah, mendirikan arsitektur tangguh, kedap, dan terkompartemen yang menjaga akses penting mereka tetap terlindungi."
Dijabarkan sebagai sebuah "kerangka berlapis banyak lompatan" (multi-hop), Silent Train difungsikan untuk memfasilitasi operator Volt Typhoon mengalirkan transmisi perintah berbahaya melalui rentetan perangkat perantara sebelum menghantam sasaran akhir, sehingga asal-usul aslinya tersamarkan dari monitor korban maupun pakar keamanan. Masing-masing mata rantai memegang peran fungsional tersendiri.
Tidak kurang dari 27 kelompok kategori perangkat keras, dimulai dari unit perumahan SOHO serta IoT (seperti router TP-Link, modem Intelbras, perangkat Ruckus Wireless, printer SATO, NETGEAR, Zyxel, dan Cambium) hingga sistem korporat terpusat (seperti Fortinet, Cisco, sensor PRTG, Mirth Connect, dan CyberPanel), telah berhasil dibobol dan diintegrasikan ke jejaring terselubung ini.
"Silent Train benar-benar menonjol karena disiplin operasionalnya yang sangat ketat, di mana mereka mengutamakan sesi terkelola mandiri berdurasi pendek daripada mengandalkan titik relai permanen atau infrastruktur server kendali Command and Control (C2)," ungkap Black Lotus Labs. "Untuk merangkai sesi-sesi singkat ini, para peretas membobol antarmuka web publik pada unit SOHO, IoT, dan relai lainnya, lalu memasang alat seminimal mungkin yang diperlukan untuk menghubungkan rantai akses SSH melalui simpul kompromi tersebut."
"Peralatan yang dipasang mencakup layanan SSH temporer, kunci privat, berkas konfigurasi sementara, serta utilitas bawaan sistem bergaya ‘live off the land’. Segera setelah sesi operasional berakhir, mereka menyapu bersih seluruh jejak digital dan membongkar jalur relai yang tadinya dibuat. Rentang sesi kerja Silent Train rata-rata berlangsung sekitar empat jam saja, dengan beberapa kegiatan hanya menghabiskan hitungan menit."
Dimensi menarik lainnya adalah pengelompokan jenis perangkat keras tertentu untuk menduduki posisi hierarki khusus dalam arsitektur Silent Train. Sebagai contoh konkret, modem Intelbras ditemukan hanya difungsikan secara eksklusif sebagai node perantara relai, sementara perangkat keras perute Netgear Orbi dan firewall Fortinet FortiGate berlokasi di Amerika Serikat ditempatkan sebagai simpul perantara serta gerbang titik keluar yang berinteraksi langsung secara nyata dengan infrastruktur korban.
Secara sederhana, tata letak infrastruktur ini mencerminkan kompartementalisasi hierarkis yang disengaja, di mana tipe perangkat keras tertentu dikunci pada fungsi spesifik yang tidak berubah, sementara infrastruktur dasar di baliknya terus diganti secara dinamis demi membingungkan investigator digital yang mencoba melacak jejak mereka.
Namun memasuki awal tahun 2025, Silent Train terpantau mengalami metamorfosis dari jaringan relai serba sementara menjadi model arsitektur hibrida, di mana peretas mulai mempertahankan perangkat kelas enterprise untuk rentang waktu yang lebih lama, berkisar antara satu hingga tiga bulan, alih-alih merombaknya langsung setelah peretasan usai.
Perkembangan teknologi jaringan ini selanjutnya juga mengadopsi varian terowongan balik (reverse-tunnel) yang memanfaatkan perangkat lunak proxy bersumber terbuka seperti Chisel dan FRP untuk menyalurkan paket data lalu lintas dari unit terinfeksi kembali ke infrastruktur induk di tingkat atas.
Di dalam wilayah yurisdiksi Amerika Serikat, kawasan Hawaii, California, serta Texas teridentifikasi sebagai titik fokus utama dari manuver jaringan Silent Train, sebuah kenyataan logis mengingat ketiga negara bagian ini merupakan rumah bagi instalasi pangkalan militer berskala raksasa, simpul pertukaran telekomunikasi utama, kantor rekanan kontraktor pertahanan, penyedia komunikasi antariksa satelit, serta jalur simpul logistik nasional yang krusial.
"Pola korban serangan secara terang menunjukkan adanya ikhtiar terencana untuk mengunci kontrol akses pada ekosistem kritis pendukung logistik, pertahanan, komunikasi, serta operasional militer dan fasilitas sipil, terutama dalam mengantisipasi potensi eskalasi krisis atau konflik bersenjata di wilayah Indo-Pasifik," tutur Black Lotus Labs.
"Gambaran komprehensif yang dihasilkan memperlihatkan skema rancang bangun terstruktur tingkat tinggi yang didirikan demi merebut, membentengi, dan merawat akses strategis dalam skala raksasa. Lewat penargetan berkesinambungan atas sistem manajemen terpusat serta perangkat teknologi pengendali utama, Silent Train membuktikan bagaimana Volt Typhoon secara metodis memburu dan menjaga pijakan mereka pada jejaring paling menentukan di seantero Amerika Serikat."