Pakar keamanan siber memperingatkan bahaya dari sebuah pola rekayasa sosial berulang yang ditemukan pada ratusan insiden penipuan digital. Para pelaku ancaman memanfaatkan fitur obrolan eksternal pada platform Microsoft Teams guna melancarkan aksi penyamaran identitas atau mendistribusikan program jahat langsung kepada target korbannya.
"Sebuah pola perilaku penyerang yang sangat konsisten telah terlihat jelas di seluruh insiden ini: pemanfaatan akun tenant sekali pakai yang serupa, penggunaan nama tampilan 'IT Support (Internal)' yang sama, aplikasi akses jarak jauh yang identik, serta domain muatan berbahaya yang kian seragam," ungkap Arctic Wolf Labs dalam laporan investigasi yang dibagikan kepada The Hacker News.
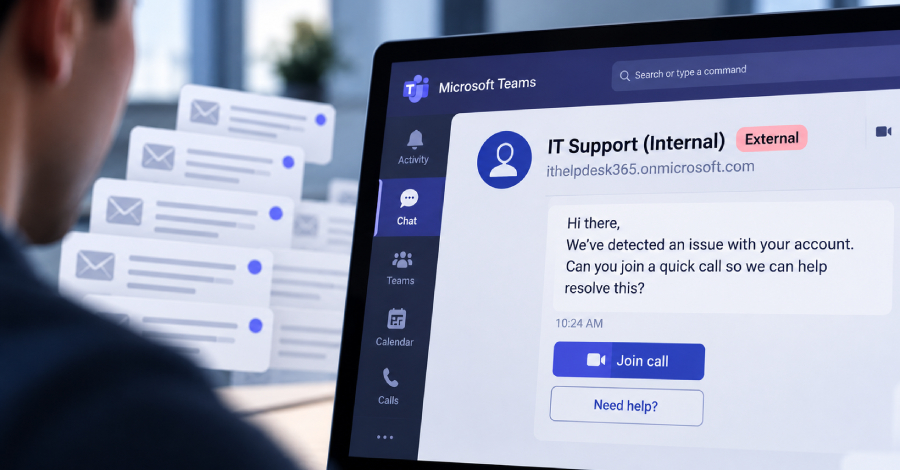
Aksi serangan siber ini mengandalkan nama tampilan bertema departemen teknologi informasi atau nama panggilan kasual yang terdengar bersahabat. Trik ini dirancang mengecoh serta menyamarkan peringatan sistem terkait obrolan dari pihak eksternal pada antarmuka Teams. Pesan penipuan dikirimkan melalui identitas Teams yang disiapkan lewat tenant Microsoft 365 yang baru dibuat atau diambil alih peretas.
Hampir 30 hingga 40 persen dari total berkas kasus yang diperiksa melibatkan penggunaan domain *.onmicrosoft[.]com, yaitu domain cadangan permanen otomatis saat tenant Microsoft 365 didaftarkan. Alamat domain disamarkan menyerupai infrastruktur TI internal, di mana peretas memilih kata kunci bernuansa help desk atau dukungan teknis sebagai nama resmi tenant demi memuluskan kredibilitas mereka di mata korban.
Interaksi melalui sesi obrolan Teams ini biasanya didahului aksi mail bombing masif. Kotak masuk surel target dibanjiri ratusan pesan buletin informasi atau konfirmasi pendaftaran langganan dalam tempo singkat. Pengalihan ini memicu kepanikan dan kegentingan sebelum pesan dari pihak pendukung TI palsu di Teams masuk menawarkan bantuan penanganan masalah.
Dalam perkembangan mutakhir, peretas menyisipkan nama domain atau entitas perusahaan target langsung ke dalam nama tampilan guna memberikan validitas ekstra pada obrolan.
"Kami juga menemukan adanya pergeseran strategi baru-baru ini ke arah pemanfaatan top-level domain (TLD) berbayar untuk proses registrasi tenant," kata tim Arctic Wolf. "Dari seluruh domain berbayar yang kami petakan pada model penipuan semacam ini selama beberapa bulan terakhir, sekitar 50 persen profil palsu memakai TLD .top, lalu sekitar 40 persen mengandalkan domain umum .com, dan sedikit di atas lima persen sisanya memanfaatkan multi-level domain lokal seperti .com.pl, .com.vn, serta .com.br."
Rangkaian operasional ini menunjukkan kemiripan pola dengan kelompok peretas STAC4749 yang aktif merekayasa domain bernuansa teknologi di bawah TLD .top dan memakai nama pengguna karyawan fiktif. Berdasarkan keterangan firma keamanan Sophos, gelombang kampanye kelompok ini sebelumnya berujung pada penyebaran ransomware Chaos.
Operasi siber ini menargetkan korporasi yang membuka izin koneksi pesan eksternal. Peretas menyisipkan komponen vishing guna membujuk korban memberikan kendali perangkat melalui perangkat lunak pemantauan dan pengelolaan jarak jauh (RMM) legal, seperti Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport, serta LogMeIn.
Akses kendali jarak jauh resmi tersebut disalahgunakan untuk pengintaian internal, menyusupkan backdoor GoGRPC, memuluskan pergerakan lateral menuju pengendali domain utama, dan menanamkan alat RMM sekunder seperti Level sebelum mencuri data sensitif dan mengeksekusi ransomware.
"Penyerang pada dasarnya selalu menghindari pengiriman tautan URL secara terbuka ke dalam ruang obrolan Teams guna mencegah alarm pemindaian Safe Links atau ZAP berbunyi. Sebagai gantinya, mereka menavigasi browser langsung menuju tautan muatan berbahaya secara mandiri saat sesi kontrol jarak jauh berlangsung. Oleh karena itu, pengawasan telemetri endpoint dan identitas digital menjadi garda pertahanan yang krusial selain sekadar memfilter pesan masuk," tutur analis Arctic Wolf.
Dalam satu contoh insiden, peretas menginstruksikan pengguna menjalankan serangkaian baris perintah PowerShell untuk mengunduh dan mengeksekusi berkas berbahaya. Perintah PowerShell disiapkan guna menyedot paket installer MSI yang disimpan di Microsoft Azure Blob Storage.
Ketika korban mengeksekusi paket pemasang MSI tersebut, sistem memicu skrip PowerShell lanjutan untuk membongkar serta menyuntikkan implan bahasa Python di dalamnya. Pintu belakang ini meluncurkan proses MSI tambahan yang mengeksekusi kueri LDAP menuju server Active Directory guna mengekstrak data objek komputer dan akun pengguna sebelum mengirimkannya ke peladen eksternal.
"Fasilitas obrolan eksternal pada Microsoft Teams kini telah berevolusi menjadi vektor akses mula yang sangat ampuh lantaran peretas menyalahgunakan rasa percaya pengguna alih-alih mengeksploitasi celah kerentanan kode perangkat lunak," tegas Arctic Wolf.
"Pada keseluruhan rangkaian aktivitas yang kami amati, para penjahat menggabungkan teknik mail bombing, peniruan identitas departemen TI yang meyakinkan, pendaftaran tenant dan domain baru, serta manipulasi psikologis cepat untuk menggiring korban dari percakapan rutin menuju penyerahan akses jarak jauh, peluncuran muatan berbahaya, hingga memicu pembobolan jaringan yang jauh lebih masif."