Sepanjang rentang waktu antara bulan November 2025 sampai Maret 2026, sebuah entitas keamanan siber asal Belanda bernama Eye Security telah menyalurkan lebih dari 2 juta paket pembaruan perangkat lunak secara langsung ke komputer-komputer milik pihak lain tanpa izin kepemilikan formal, dengan tujuan mematikan fitur pembaruan latar belakang yang berpotensi membuka pintu bagi peretas asing untuk mengambil kendali penuh atas sistem komputer tersebut.
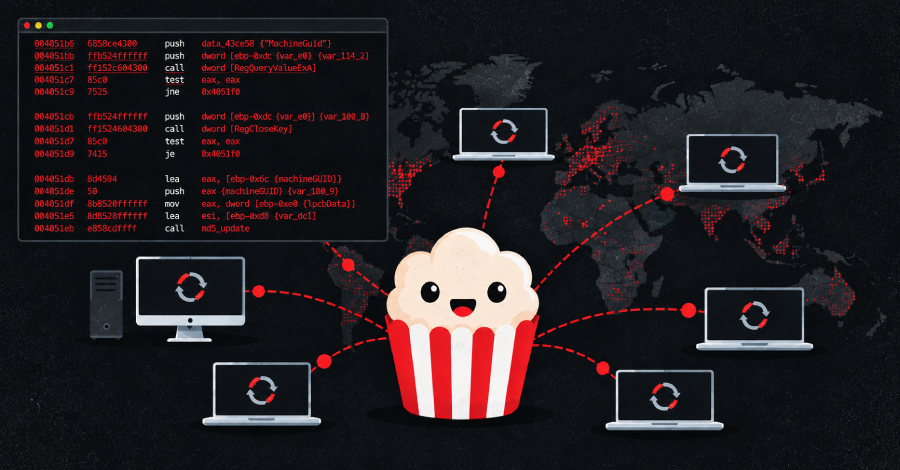
Mekanisme pembaruan otomatis yang bermasalah ini merupakan bagian integral dari Time4Popcorn, sebuah varian tiruan yang telah lama ditelantarkan dari aplikasi Popcorn Time, sebuah platform gratis legendaris yang sempat menjadi primadona untuk memutar film bajakan serta tayangan televisi secara langsung melalui jaringan protokol BitTorrent.
Popcorn Time sendiri meraih puncak popularitasnya sekitar satu dekade yang lalu, dan proyek perintis aslinya telah resmi gulung tikar pada tahun 2014 silam, kendati demikian berbagai macam perangkat lunak duplikat terus bermunculan dan beroperasi dengan memakai identitas nama yang serupa. Di sisi lain, sebuah entitas legal terpisah yang baru mulai memakai nama dagang Popcorn Time pada permulaan tahun 2025 sama sekali tidak memiliki kaitan historis maupun teknis dengan aplikasi bajakan lama tersebut.
Pihak Eye Security, yang rutinitas utamanya memantau lalu lintas jaringan para klien dari berbagai potensi ancaman siber berbahaya, pertama kali mendeteksi keberadaan program pembaruan ini sewaktu menjalankan inspeksi pemburuan ancaman standar: ditemukan sebuah modul eksekusi berlabel Updater.exe pada perangkat laptop milik salah satu klien mereka yang secara gigih terus-menerus berusaha menghubungi alamat situs web yang status registrasinya telah kedaluwarsa atau tidak lagi bertuan.
Menyadari anomali tersebut, perusahaan keamanan ini berinisiatif mendaftarkan sendiri alamat domain yang terlantar itu demi memantau secara langsung lalu lintas koneksi yang berusaha terhubung, dan hasilnya sungguh mengejutkan karena sistem mereka langsung dihujani sekitar 50 permintaan koneksi pada setiap detiknya. Rangkaian investigasi penanganan teknis mendalam ini, yang kemudian mereka beri sandi operasi Operation IXIM, akhirnya dipaparkan secara terperinci melalui sebuah laporan riset resmi serta presentasi khusus di panggung Hack.lu pada tanggal 22 Oktober.
Sepanjang kurun waktu pengamatan selama enam bulan berturut-turut, seluruh permintaan koneksi yang masuk membawa lebih dari 3,8 juta tanda pengenal perangkat keras atau hardware ID yang berbeda-beda satu sama lain. Akan tetapi, penggunaan parameter ID tersebut terbukti menghasilkan kalkulasi yang kurang akurat dalam memetakan jumlah perangkat fisik secara presisi, mengingat beberapa varian PC berbasis Windows ternyata saling berbagi identitas serupa sementara sejumlah perangkat Mac justru memiliki kebiasaan mengubah identitas mereka secara berkala, sehingga Eye Security akhirnya merevisi estimasi populasi perangkat menjadi berkisar antara 2,5 juta sampai 3 juta unit komputer Windows serta sekitar 250.000 hingga 350.000 unit sistem Mac.
Program pembaruan latar belakang tersebut diketahui terus beroperasi tanpa henti pada lingkungan sistem operasi Windows dan Mac sejak detik pertama komputer dinyalakan atau proses booting berjalan. Modul ini bertugas mengecek ketersediaan pembaruan versi teranyar menggunakan jalur komunikasi tanpa proteksi enkripsi dan secara membabi buta akan langsung memasang muatan apa pun yang diterimanya, beroperasi pada tingkatan hak akses tertinggi di dalam sistem, yakni otoritas level SYSTEM untuk lingkungan Windows serta akses tingkat root pada ekosistem Mac, sama sekali tanpa melakukan validasi kriptografi atau memverifikasi identitas asli dari pihak pengirim data.
Mengingat deretan alamat situs web yang dituju oleh program tersebut sudah lama ditinggalkan oleh pemilik lamanya, Eye Security menegaskan bahwa siapa pun pihak yang berhasil membeli dan mendaftarkan domain yang tepat akan memperoleh kemampuan instan untuk menyusupkan dan mengeksekusi program rancangan mereka sendiri ke seluruh komputer yang masih aktif memanggil alamat tersebut.
Apabila sebuah perangkat berhasil dieksploitasi dengan tingkat kekuasaan hak akses istimewa sebesar itu, seorang penjahat siber dapat dengan leluasa menyuntikkan malware pemeras jenis ransomware, merampas berkas kata sandi yang tersimpan di peramban, ataupun menyeret komputer korban untuk digabungkan menjadi bagian dari jaringan botnet raksasa, papar Eye Security. Ketika memetakan sampel dari alamat-alamat jaringan yang berusaha terhubung, lembaga pengawas ini menemukan sebaran korban dari kalangan pengguna rumahan di seluruh penjuru dunia, serta mendeteksi keterlibatan komputer yang bernaung di bawah jaringan instansi pemerintahan, infrastruktur militer, hingga korporasi besar komersial, meskipun mereka buru-buru menambahkan catatan bahwa sangat "sulit untuk menarik kesimpulan pasti" hanya dari sebaran data tersebut.
Eye Security sesungguhnya telah membuka dan mengungkap kerentanan kritis ini ke publik, yang kini secara resmi dicatat dalam basis data global sebagai CVE-2026-30612, pada bulan Juni lalu. Badan Keamanan Siber dan Infrastruktur Amerika Serikat atau CISA memberikan penilaian risiko yang luar biasa ekstrem terhadap kerentanan ini, dengan skor keparahan sebesar 9,8 dari batas maksimal 10. Lubang keamanan ini terbukti berdampak langsung pada tiga rilis versi berbeda dari ekosistem peranti lunak Time4Popcorn:
Membalikkan Fungsi Penginstal untuk Melumpuhkan Dirinya Sendiri
Berhubung sudah tidak ada lagi perusahaan pengembang resmi yang bertanggung jawab untuk membenahi kecacatan program tersebut dan tidak bakal ada tambalan keamanan formal yang dirilis di masa depan, tim ahli Eye Security akhirnya mengambil langkah berani untuk memanfaatkan mekanisme bawaan penginstal otomatis itu guna melawan dan menonaktifkan dirinya sendiri. Seusai berkonsultasi mendalam serta memperoleh pertimbangan kepatuhan hukum yang ketat, perusahaan tersebut mulai menyalurkan paket data pembaruan khusus ke jutaan mesin terdampak dengan tugas tunggal: membekukan dan mematikan penginstal latar belakang selamanya, tanpa menghapus dokumen pribadi pengguna dan tanpa menghimpun data rahasia apa pun dari perangkat target.
Langkah perbaikan sepihak yang diambil oleh Eye Security ini disandingkan dengan skema intervensi Operation Ladybird pada tahun 2021 silam, momen ketika otoritas kepolisian Belanda secara paksa mengirimkan instruksi pembaruan ke ribuan komputer yang terinfeksi jaringan botnet berbahaya Emotet demi melumpuhkan infeksi peranti perusak di dalam perangkat tersebut.
Adapun titik perbedaan mendasar di antara kedua kasus ini, sebagaimana dijabarkan oleh Eye Security, terletak pada fakta bahwa para korban infeksi Emotet sama sekali tidak pernah memiliki niat sadar untuk memasang program jahat tersebut, sedangkan para pemilik Popcorn Time secara mandiri mengunduh dan memasang aplikasi tersebut atas kehendak sendiri. Kendati demikian, pihak perusahaan menggarisbawahi bahwa "tidak ada satu pun dari mereka yang dengan sengaja memilih untuk membiarkan sebuah program pembaruan yang terlupakan terus aktif berputar di latar belakang sistem selama bertahun-tahun tanpa henti."
Tidak lama sesudah kampanye pembaruan penonaktifan ini digulirkan secara luas, seseorang tanpa sengaja atau sengaja mengunggah sampel berkas pembaruan rakitan Eye Security ke repositori analisis VirusTotal, memicu serangkaian mesin antivirus komersial menandai berkas itu sebagai peranti lunak berbahaya atau malware, sebuah pelabelan yang sejatinya masuk akal mengingat karakteristik perilakunya yang secara paksa mematikan sebuah layanan sistem operasi Windows yang aktif. Oleh sebab setiap antivirus yang mencekal pembaruan tersebut secara otomatis membiarkan penginstal yang rentan tetap aktif bekerja, para peneliti Eye Security berulang kali merancang ulang susunan kode pembaruan mereka sampai akhirnya hanya tersisa satu mesin pemindai saja yang masih memunculkan peringatan positif keliru.
Ketika kalender memasuki bulan Desember 2025, Eye Security berhasil menuntaskan pembaruan kebih dari 1 juta sistem rentan serta sukses memangkas intensitas volume lalu lintas ke alamat web kendali mereka hingga menyusut sekitar 90 persen. Begitu menginjak tanggal 1 Maret, frekuensi transmisi pembaruan harian merosot tajam menjadi berkisar 5.000 pengiriman saja per hari, menandai terjadinya penurunan aktivitas global sebesar 98 persen. Menyadari bahwa sisa volume komputer yang masih aktif memanggil domain tersebut sudah dinilai terlampau remeh untuk bisa memikat selera seorang operator botnet besar, Eye Security akhirnya memutuskan menghentikan operasi tersebut, setelah secara kumulatif berhasil menuntaskan penyaluran lebih dari 2 juta unduhan pembaruan penonaktifan ke berbagai sistem.
Menjelang akhir bulan Maret, Eye Security secara resmi menyerahkan kepemilikan dan otoritas atas 15 alamat domain situs web yang berhasil mereka amankan kepada Shadowserver Foundation, sebuah organisasi nirlaba yang berfokus melucuti peredaran alamat-alamat domain liar, kedaluwarsa, maupun berkarakter jahat, dengan maksud agar domain berisiko tinggi tersebut dapat dikelola secara aman oleh lembaga tepercaya non-komersial ketimbang terus dipegang oleh Eye Security.
Catatan registrasi domain publik untuk salah satu alamat pemicu, yakni popcorntimeupd[.]xyz, saat ini telah dihubungkan langsung ke fasilitas server perangkap sinkhole yang dikelola penuh oleh Shadowserver, dengan rincian proses pengalihan kepemilikan tertanggal 20 Maret 2026. Di sisi lain, beberapa alamat situs web cadangan yang masih terus dihubungi oleh penginstal otomatis tersebut sedari awal memang tidak pernah berhasil diambil alih oleh pihak Eye dan masih terus dikuasai oleh pihak-pihak eksternal independen, jelas lembaga keamanan tersebut, sehingga mesin-mesin yang masih menghubungi alamat alternatif itu secara teknis masih berada dalam status rentan dan terbuka terhadap ancaman luar.
Kendati demikian, Eye Security menyatakan tidak menemukan indikasi bahwa ada pihak jahat lain yang sedang berupaya menyuntikkan muatan kode berbahaya lewat alamat-alamat tersisa itu: beberapa alamat yang sebelumnya telah didaftarkan oleh individu lain terpantau hanya dijadikan halaman parkir iklan pasif atau sedang ditawarkan untuk dijual kembali, bukannya dimanfaatkan untuk memuntahkan paket pembaruan berbahaya kepada komputer-komputer yang rutin memanggilnya. Celah keamanan ini pun hingga catatan tanggal 23 Oktober 2026 belum dimasukkan oleh lembaga CISA ke dalam daftar katalog resmi kerentanan yang telah dieksploitasi secara aktif di alam liar.
Langkah Penting yang Wajib Diambil Pemilik Popcorn Time
Meskipun mekanisme penginstal otomatis di latar belakang telah dinonaktifkan, langkah tersebut sama sekali belum membuat keseluruhan aplikasi aman untuk dioperasikan. Eye Security memperingatkan bahwa kerangka aplikasi Popcorn Time sejatinya masih mengandalkan mesin peramban web lawas keluaran tahun 2014 dengan fitur pengamanan isolasi sandbox yang sengaja dimatikan, terus memuat seluruh konten hiburan lewat protokol komunikasi terbuka tanpa enkripsi, serta berulang kali menyedot dependensi baris kode dari alamat domain kedaluwarsa tak bertuan lainnya.
Eye Security turut berinisiatif mendaftarkan dan memblokir deretan alamat domain terlantar pendukung tersebut, langkah yang apabila disalahgunakan sebenarnya sanggup memberikan mereka kendali untuk meluncurkan muatan kode sewenang-wenang pada setiap mesin komputer tepat saat aplikasi pemutar video itu dibuka oleh pengguna. Walaupun mereka tentu tidak melancarkan serangan itu, tim peneliti berhasil menyusun sebuah konsep uji coba pembuktian serangan konseptual yang berfungsi sempurna, membuktikan bahwa ancaman peretasan tersebut nyata adanya. Dikarenakan paket tambalan pembaruan terdahulu semata-mata hanya memodifikasi fungsi penginstal latar belakang, seluruh sisa kerangka aplikasi Popcorn Time tetap menyimpan potensi bahaya fatal bagi siapa saja yang masih bersikeras menjalankannya.
Rekomendasi tunggal paling bijak dari Eye Security bagi seluruh masyarakat adalah segera menghapus instalasi aplikasi Popcorn Time secara menyeluruh dari penyimpanan mereka. Layanan penginstal latar belakang sebenarnya dapat pula dimatikan secara manual menggunakan perintah konsol: pada perangkat berbasis Windows, tindakan ini membutuhkan pengetikan dua baris perintah khusus untuk menghentikan serta melumpuhkan konfigurasi "Update service," sedangkan bagi para pengguna sistem Mac, cukup mengeksekusi satu baris instruksi terminal untuk melepas proses modul pembantu PT.updd. Kendati demikian, menyingkirkan aplikasi secara total merupakan opsi paling aman dan tuntas, lantaran sekadar mematikan komponen pembaruan masih membiarkan berbagai celah keamanan rapuh di dalam tubuh aplikasi tetap bercokol di komputer.
Khusus pada platform perangkat Android, modul pembaruan tersebut dirancang menyatu langsung di dalam kode aplikasi utama dan tidak dapat dimatikan secara terisolasi tanpa merusak aplikasi, selain itu mekanisme pembaruan pada ponsel hanya bisa berjalan apabila pemilik perangkat secara sadar mengetuk layar untuk memberikan persetujuan instalasi, faktor yang mendasari keputusan Eye Security untuk tidak menyalurkan paket pembaruan intervensi ke perangkat Android. Mengingat ketiadaan jalan pintas tersebut, tindakan menghapus instalan aplikasi menjadi satu-satunya jalur perbaikan mutlak bagi para pengguna gawai pintar.
Guna mengaudit dan mengamankan integritas jaringan kantor dari potensi penyusupan, para tim administrator keamanan siber disarankan untuk segera memindai sistem demi mendeteksi keberadaan dua berkas pembaruan bermasalah, yakni Updater.exe pada PC Windows dan berkas bernama PT.updd pada unit Mac, serta secara proaktif memblokir lalu lintas keluar yang mengarah ke alamat-alamat web yang telah dipublikasikan secara terbuka dalam laporan komprehensif Eye Security, yang merinci secara gamblang seluruh daftar 20 domain terkait lengkap beserta nilai hash verifikasi berkasnya.