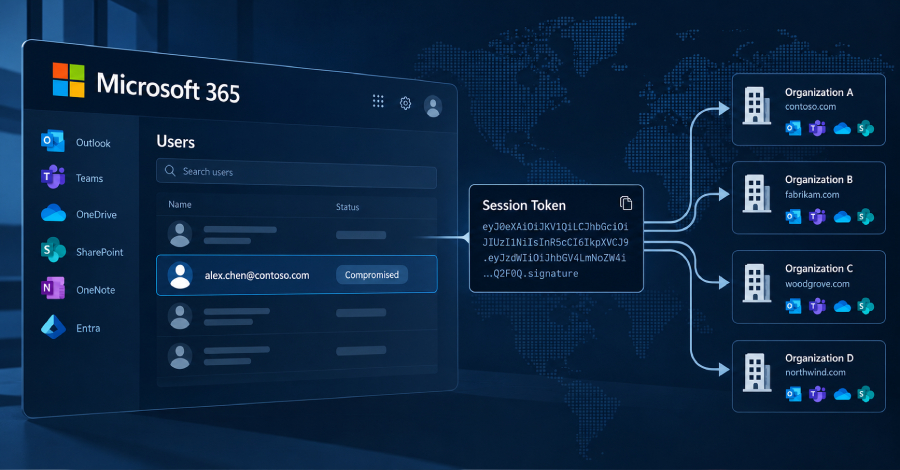
Peneliti keamanan siber baru saja membongkar kampanye peretasan Microsoft 365 yang terbukti memanfaatkan mekanisme relai adversary-in-the-middle (AitM). Skema ini dipakai guna mencuri sesi autentikasi pengguna serta memutar ulang token curian tersebut demi menembus akun surat elektronik pada 79 perusahaan dan lembaga yang berbeda.
Firma keamanan siber Huntress, yang terus mengawasi gelombang peretasan ini sejak 14 Juli hingga 22 September 2026, mengungkapkan adanya 497 insiden login Microsoft 365 yang berhasil ditembus dari total keseluruhan lebih dari 200.000 percobaan masuk secara agresif. Rentetan serangan tersebut berakhir fatal dengan peretasan 97 akun resmi korporasi serta pendaftaran 48 perangkat Entra siluman tak berizin.
"Alih-alih menebak kata sandi secara acak, pihak penyerang justru memutar ulang token login yang telah dirampas dari para korban. Kami bahkan telah berhasil melacak jejak lebih dari 200.000 upaya login gagal sepanjang periode kampanye tersebut yang mengarah langsung ke blok rentang IP 193.26.115[.]0/24," tutur tim peneliti keamanan Huntress yang beranggotakan Andrea Hatcher, Susannah Matt, Matt Poto, serta Andrew Schwartz.
Metode serangan canggih ini diketahui sengaja memanfaatkan halaman antarmuka masuk berbasis AitM. Situs manipulasi ini beroperasi di tengah-tengah alur pertukaran data antara korban nyata dengan server sah kepunyaan Microsoft, bertugas menyedot informasi kredensial yang diketikkan beserta kode otentikasi multifaktor (MFA), kemudian meneruskannya langsung menuju laman verifikasi yang orisinal.
Sasaran akhir dari operasi gelap ini yaitu menghimpun token akses otorisasi resmi yang diterbitkan server Microsoft setelah tahapan login berhasil tuntas. Dengan demikian, penjahat siber tidak perlu lagi bersusah payah membobol verifikasi proteksi MFA untuk kali kedua. Token verifikasi yang berfungsi layaknya tanda bukti login tersebut lantas segera diputar ulang menggunakan perangkat milik penyerang sendiri dalam rentang hitungan menit untuk melancarkan penetrasi otomatis ke berbagai portal layanan Microsoft 365.
Prosedur kejahatan terkoordinasi ini kemudian dilabeli dengan sandi token spraying. Hal ini dikarenakan karakteristik aksinya yang mencakup pemutaran ulang token curian dalam skala raksasa di berbagai instansi secara serempak, mengadopsi mekanisme penyebaran masif yang amat mirip dengan pola teknik password spraying.
Begitu pintu masuk berhasil dibobol tanpa hambatan, para pelaku siber langsung bergegas menambahkan peranti lunak autentikator milik mereka sendiri demi mempertahankan akses persisten. Langkah ini diambil agar mereka mampu menyelesaikan tantangan verifikasi MFA pada sesi login berikutnya, sekaligus mengantisipasi kemungkinan token sesi curian tersebut kedaluwarsa atau mendadak dicabut oleh sang pemilik asli.
Pada sedikitnya 19 instansi yang terdampak, metode verifikasi MFA milik korban yang lama sengaja dihapus seluruhnya dan digantikan dengan metode baru hanya dalam tenggat waktu tiga jam semenjak penyerusupan pertama terjadi. Bahkan dalam satu insiden nyata yang terdeteksi pada 21 Juli 2026, kelompok peretas ini berhasil memasang aplikasi autentikator baru bernama "iPhone 13" dalam tempo kurang dari 51 menit pasca pembajakan sesi dimulai.
"Perangkat siluman yang didaftarkan memiliki fungsi serupa demi mempertahankan posisi penyerang," jelas para peneliti siber tersebut. "Kelompok penjahat siber ini mendaftarkan setidaknya 48 komputer palsu ke dalam direktori Microsoft kepunyaan organisasi korban. Perangkat terverifikasi semacam ini memberi penyerang jalur yang jauh lebih tangguh untuk memohon token baru ketimbang hanya bersandar pada sesi curian, dan aset palsu itu bakal terus bersarang di sistem sampai ada pengelola yang menghapusnya secara manual."
Tak berhenti di situ, kawanan peretas terpantau membuat rentetan aturan penyaringan email tersembunyi di kotak masuk korban menggunakan penamaan ringkas seperti ".," "sss," "ss," "iT," ",.," "……..," "s," serta "d". Aturan manipulatif ini bekerja menyortir dan memusnahkan surat masuk yang mengandung kata kunci khusus perihal penggajian, setoran dana, hingga bonus, atau mengalihkannya diam-diam ke folder terpencil layaknya RSS Feeds dan Conversation History.
Pada salah satu akun surat elektronik yang dikuasai, aturan rahasia tersebut secara otomatis mengubah status seluruh pesan masuk menjadi terbaca lalu seketika membuangnya. Akun surel malang itu lantas disalahgunakan untuk melancarkan pengiriman spam massal ke ratusan alamat penerima luar, sebelum pada akhirnya sistem Microsoft Entra ID Protection menandai akun itu berstatus bahaya tinggi.
Menurut pemaparan Huntress, token-token berharga tersebut berasal dari banyak rute serangan, mencakup relai AitM di balik situs penipuan, skema phishing melalui kode perangkat (device-code phishing), serta rekayasa sosial manipulatif yang disusupkan saat proses login sah tengah bergulir.
Operasi berbahaya ini mula-mula terdeteksi berasal dari alamat protokol internet Rumania "193.26.115[.]221." Berdasarkan data pelacakan VirusTotal, alamat tersebut aktif dipakai oleh trojan akses jarak jauh berbahaya bernama AsyncRAT. Alamat jaringan ini tercatat bernaung di bawah naungan penyedia layanan hosting asal Jerman yang berlabel 1337 Services GmbH.
Laporan intelijen GreyNoise saat ini merinci ada sebanyak 29 alamat IP yang terikat dengan entitas penyedia hosting tersebut, dengan rincian 10 di antaranya telah divonis berbahaya dan lima lainnya diberi label mencurigakan. Fakta krusial membuktikan perusahaan tersebut memiliki tautan operasional dengan StarkRDP serta rdp[.]sh, yang selama ini memfasilitasi pengguna berbayar untuk menyewa server virtual privat.
Sebelumnya, seluruh domain yang berkaitan erat dengan StarkRDP maupun rdp[.]sh telah ditutup paksa berdampingan dengan platform Nulled, Cracked, serta Sellix melalui operasi gabungan aparat hukum internasional bertajuk Operation Talent pada Januari 2025. Kendati demikian, saat kabar ini ditulis, kedua sarana tersebut terpantau aktif kembali beroperasi, di mana layanan terdahulu kini berganti merek dagang resmi menjadi exy[.]sh.
"StarkRDP senantiasa menjalankan bisnisnya secara sah di mata hukum dan tidak pernah tersangkut dalam aneka dugaan tindak kejahatan yang dituduhkan, dan proses peradilan nantinya akan membuktikan kebenaran ini," tegas perwakilan pengelola StarkRDP lewat unggahan resmi kanal Telegram mereka pada tanggal 30 Januari, seperti diwartakan oleh jurnalis keamanan siber independen Brian Krebs.
"Satu-satunya aset yang disita hanyalah server situs utama beserta domain kami. Sungguh disayangkan, tidak seorang pun mampu memberitahukan pihak mana yang menyitanya dan kepada siapa kami dapat meminta klarifikasi. Oleh karenanya, kami berencana memulai kembali kegiatan operasional dalam waktu dekat memakai identitas baru guna menutup riwayat 'StarkRDP'."
Setiap entitas perusahaan yang menaruh curiga telah menjadi korban pembajakan token replay amat disarankan untuk secepatnya mencabut seluruh sesi yang sedang berjalan, mereset kata sandi akun, memeriksa seluruh perangkat terdaftar di Entra, meninjau ulang metode MFA, menyisir aturan kotak masuk tak wajar atau kemunculan aplikasi korporasi mencurigakan, serta membatasi alur otorisasi kode perangkat melalui penerapan kebijakan Conditional Access.
"Penerapan Conditional Access Policies (CAP) terbukti sangat efektif menambal celah-celah kerentanan keamanan yang luput diatasi oleh MFA semata, asalkan dikonfigurasikan dengan tepat," tutup peneliti Huntress. "Setiap korporasi yang menerapkan CAP wajib mewajibkan MFA (atau memblokir akses langsung) tanpa syarat bagi Seluruh Pengguna, Seluruh Aplikasi Cloud, dan Seluruh varian Tipe Aplikasi Klien."