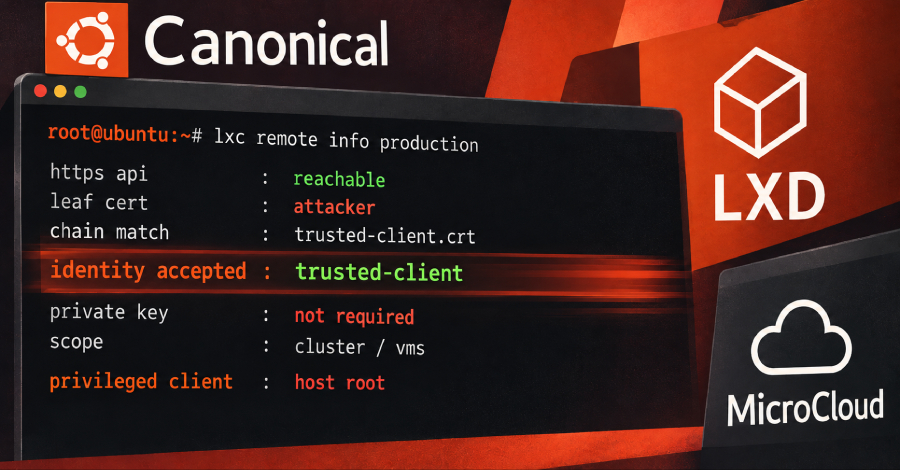
Sebuah kerentanan dengan tingkat keparahan kritis pada Canonical LXD dan MicroCloud memungkinkan peretas masuk sebagai klien tepercaya tanpa memerlukan kunci privat milik klien tersebut. Agar peretasan ini berhasil, pelaku kejahatan siber hanya membutuhkan koneksi jaringan menuju API HTTPS milik target serta mengantongi sertifikat publik milik klien yang sah.
Ketika penyusup berhasil menerobos sistem, pelaku akan bertindak seolah-olah menjadi klien tersebut, sehingga memperoleh kendali atas kluster dan seluruh mesin virtual di dalamnya. Apabila akun yang ditiru memiliki hak istimewa, peretas bahkan berpotensi mendapatkan "akses root ke mesin host," demikian konfirmasi dari pihak Canonical.
Celah keamanan ini dicatat dengan kode identifikasi CVE-2026-112816 dan mendapatkan skor CVSS maksimal yakni 10.0. Canonical kini telah meluncurkan pembaruan penambal keamanan resmi untuk kedua produk buatannya tersebut.
Mekanisme Kerja Kerentanan
LXD dan MicroCloud pada dasarnya mengizinkan klien jarak jauh mengakses antarmuka API melalui mekanisme mutual TLS. Skema autentikasi ini mengharuskan setiap klien menunjukkan sertifikat digital demi membuktikan identitas aslinya. Suatu klien dianggap tepercaya jika sertifikatnya terdaftar di dalam trust store server, yaitu daftar identitas resmi yang diizinkan untuk masuk.
Kelemahan fatal ini bermula dari cara peladen memverifikasi sertifikat yang dikirimkan. Sistem mencocokkan setiap sertifikat di dalam rantai terhadap trust store. Padahal, koneksi TLS standar hanya memvalidasi kepemilikan kunci privat pada sertifikat pertama di rantai tersebut, yang dikenal sebagai leaf certificate. Sementara itu, sertifikat sisanya di dalam rantai merupakan data tambahan bebas yang dilampirkan oleh klien.
Situasi tersebut membuat penyerang dapat mengambil sertifikat publik klien tepercaya yang tidak bersifat rahasia, lalu menyematkannya di belakang sertifikat milik mereka sendiri. Server lantas terkecoh dan langsung menganggap penyerang sebagai klien yang sah.
Siapa Saja yang Terdampak Kerentanan Ini
Eksploitasi atas kelemahan sistem ini menuntut dua syarat utama: tersedianya akses jaringan langsung ke endpoint API HTTPS, serta penguasaan atas berkas sertifikat publik klien yang telah diverifikasi oleh peladen.
Secara bawaan, instalasi mandiri LXD sebenarnya tidak langsung mengekspos API jaringan tersebut ke publik. Layanan ini hanya beroperasi memantau soket lokal kecuali jika pihak administrator mengaktifkan API jaringan menggunakan konfigurasi core.https_address.
Di sisi lain, platform MicroCloud yang mengintegrasikan sejumlah mesin berbasis LXD ke dalam satu kluster terpadu memiliki titik lemah tersendiri. Canonical menjelaskan bahwa penyusup yang berhasil menangkap sertifikat publik milik suatu node anggota ketika proses penggabungan kluster berlangsung dapat memanfaatkannya untuk login sebagai anggota tersebut.
Catatan resmi CVE merinci beberapa versi terdampak, mencakup LXD 4.0.14, 5.0.10, 5.21.8, serta versi 6.9, tepat sebelum rilis perbaikan diluncurkan. Canonical mendata versi paket snap perbaikan resmi berikut:
Temuan kerentanan berbahaya ini sejatinya tidak berasal dari tim internal Canonical. Komunitas proyek Incus, yang merupakan proyek fork komunitas dari LXD, pertama kali melaporkan masalah ini hingga akhirnya Canonical mengonfirmasi dampaknya pada LXD. Proyek Incus sendiri telah menambal bug serupa dalam perilisan versi 7.6.0.
Paket arsip bawaan sistem operasi Ubuntu untuk LXD dilaporkan tidak terpengaruh atau memang tidak didistribusikan, sehingga seluruh perbaikan resmi disalurkan lewat ekosistem snap.
Hingga kini belum ditemukan indikasi bahwa celah tersebut telah dieksploitasi secara luas di dunia nyata. Rekam jejak CVE memuat penilaian U.S. CISA tertanggal 30 Oktober yang menegaskan bahwa isu ini belum diketahui dieksploitasi oleh peretas. Kerentanan ini tidak masuk daftar Known Exploited Vulnerabilities CISA dan belum ada kode eksploit publik yang beredar.
Pengguna diinstruksikan segera memperbarui instalasi LXD dan MicroCloud ke versi terbaru. Pada sistem berbasis snap, jalankan perintah sudo snap refresh lxd serta sudo snap refresh microcloud.
Pihak Canonical mengingatkan bahwa peluncuran rilis perbaikan LXD masih berjalan bertahap dari kanal kandidat menuju kanal stabil saat buletin keamanan diumumkan. Karena itu, pengguna sangat disarankan memeriksa kembali versi yang terpasang seusai pembaruan daripada sekadar mengasumsikan sistem sudah aman.
Panduan keamanan Canonical tidak menawarkan solusi sementara bagi pengguna LXD. Mengingat penyerangan memerlukan aksesibilitas jaringan ke API, memperketat izin akses jaringan menjadi langkah mitigasi terbaik sebelum melakukan pembaruan. Tim pengembang Incus juga menegaskan tiadanya perbaikan lewat konfigurasi dan satu-satunya tindakan pencegahan adalah membatasi akses jaringan ke listener.
Seluruh pengguna Incus sangat dianjurkan untuk segera bermigrasi ke versi 7.6.0, yang menuntaskan kelemahan kritis ini bersama dengan perbaikan 17 celah keamanan lainnya.