

Pakar keamanan siber baru saja membongkar rincian terkait rangkaian infeksi yang terbilang amat mutakhir dengan target utama entitas lembaga pemerintah di wilayah Asia.
Aktivitas siber yang dipaparkan oleh pihak Kaspersky pekan ini menyasar sebuah kompilasi Windows 10 modifikasi khusus yang dioperasikan secara eksklusif oleh lembaga pemerintah Asia, dengan mengandalkan kerangka pemuatan rakitan .NET yang baru pertama kali didokumentasikan dan dinamai NetamLoader.
Hingga saat ini aksi penyerangan tersebut belum dapat dikaitkan dengan kelompok ancaman maupun aktor peretas tertentu yang telah dikenal. Peneliti pun belum memastikan apakah penyusupan ini melumpuhkan lebih dari satu perangkat serta berhasil memberi jalan bagi pelaku untuk menggondol berkas rahasia.
Perusahaan keamanan siber asal Rusia itu menjelaskan temuan artefak berbahaya tersebut mula-mula terdeteksi pada paruh pertama tahun 2026. Berkas itu tersimpan rapi di dalam arsip cabinet Windows (CAB) pada sebuah direktori yang lazimnya digunakan sistem operasi untuk menampung paket-paket pembaruan.
Operasi peretasan ini diduga kuat menerapkan metode rantai pasok (supply chain attack), di mana komplotan jahat membobol vendor pihak ketiga yang terpercaya demi menerobos akses pengguna hilir yang menggunakan piranti lunak maupun layanannya.
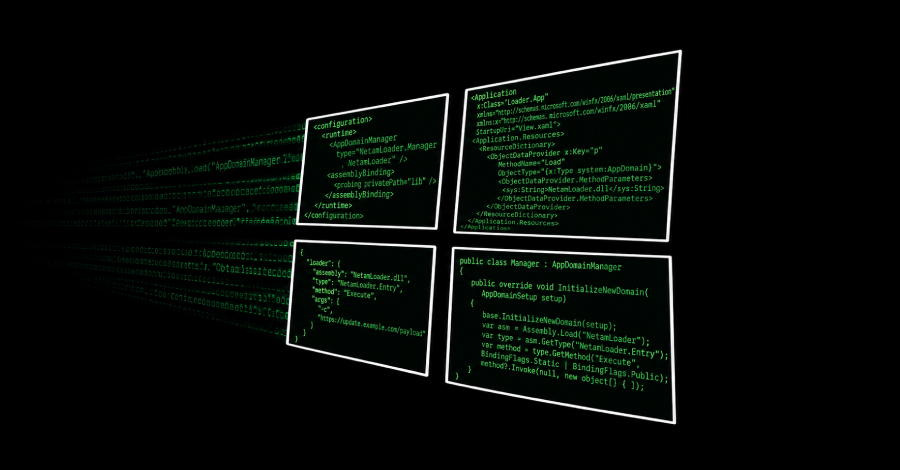
Sampel berbahaya yang diselidiki memuat berkas konfigurasi “.config” yang mengeksploitasi teknik injeksi AppDomainManager guna mengeksekusi rakitan .NET tanpa izin. Injeksi AppDomainManager adalah metode peretasan yang membajak mekanisme AppDomainManager kepunyaan .NET Framework kala program .NET mulai dijalankan guna memasukkan muatan berbahaya.
Dengan kata lain, strategi ini memanfaatkan inisialisasi domain aplikasi di dalam .NET Framework untuk memperoleh eksekusi kode tersembunyi. Dampak akhirnya setara dengan taktik DLL sideloading, yakni mengoperasikan kode berbahaya secara terselubung di dalam proses aplikasi resmi sehingga luput dari deteksi sistem pengamanan.
Kaspersky mencatat arsip CAB yang mengangkut berkas konfigurasi itu awalnya ditempatkan pada rute sistem: “C:WindowsSoftwareDistributionDownloade4537a1762fcafd2fd96bfc825bad34f9db9a24,” sebelum seluruh isinya diekstrak secara otomatis ke dalam lokasi “C:WindowsSoftwareDistributionDownloadInstall.”
Jalur transmisi awal pengiriman arsip CAB tersebut sejauh ini belum berhasil dipastikan. Di dalam arsip ditemukan tujuh berkas berbeda, dengan empat di antaranya merupakan modul orisinal sah dari Patch My PC, sebuah peranti lunak manajemen endpoint –
Tidak ditemukan instruksi berbahaya pada berkas-berkas tersebut kecuali pada komponen “Resources.resx”. Jalur serangan infeksi ini dijalankan melalui skema dua tahapan operasi sebagai berikut –
Penjelasan ringkas mengenai muatan berbahaya tersebut tertera di bawah ini –
“Apabila server C2 memberikan respons yang valid, perulangan bakal berhenti sementara selama 5-6 menit sebelum mengajukan permintaan berikutnya; jika tidak ada, proses terhenti selama 22-28 jam sambil melakukan pemeriksaan berkala tiap 10 menit guna memastikan apakah batas waktu telah berakhir,” ungkap Kaspersky.
Data telemetri yang dihimpun tim Kaspersky menemukan satu entitas korban di wilayah Asia, dengan rancangan NetamLoader yang dikhususkan merusak versi Windows 10 khusus kepemerintahan. Kendati nama negara Asia itu dirahasiakan, indikasi kuat mengarah ke China mengingat Microsoft memiliki versi khusus bertajuk Windows 10 China Government Edition yang dirancang khusus bagi pemerintah serta BUMN China.
Pada awal Agustus lalu, Bloomberg memberitakan Kementerian Keamanan Negara China telah menginstruksikan sejumlah badan pemerintah agar menyetop pemakaian “Government Edition” dan beralih ke distro Linux lokal guna menekan ketergantungan pada teknologi luar negeri.
“Instruksi dari Beijing tersebut dilandasi oleh kecemasan atas keamanan data nasional,” sebut laporan Bloomberg dengan merujuk penuturan “sejumlah narasumber yang memahami persoalan tersebut.” Tidak ada rincian keterangan tambahan yang diungkapkan pada waktu itu.
“Dalam situasi iklim geopolitik masa kini, semakin banyak negara giat mendirikan platform perangkat lunak inti mereka sendiri, meliputi sistem operasi, pangkalan data, middleware, dan layanan komputasi awan, dengan sistem operasi kerap menjadi agenda prioritas teratas,” pungkas Kaspersky.
“Keuntungannya adalah setiap negara memegang kendali penuh atas rekayasa, pengoperasian, serta peningkatan mutu sistem operasi miliknya secara mandiri. Namun di sisi lain, kondisi itu mengharuskan negara melindungi seluruh ekosistem raksasa tersebut seorang diri. Membawa operasional serta pemeliharaan sistem seperti ini ke tahap matang menuntut proses yang sangat panjang.”