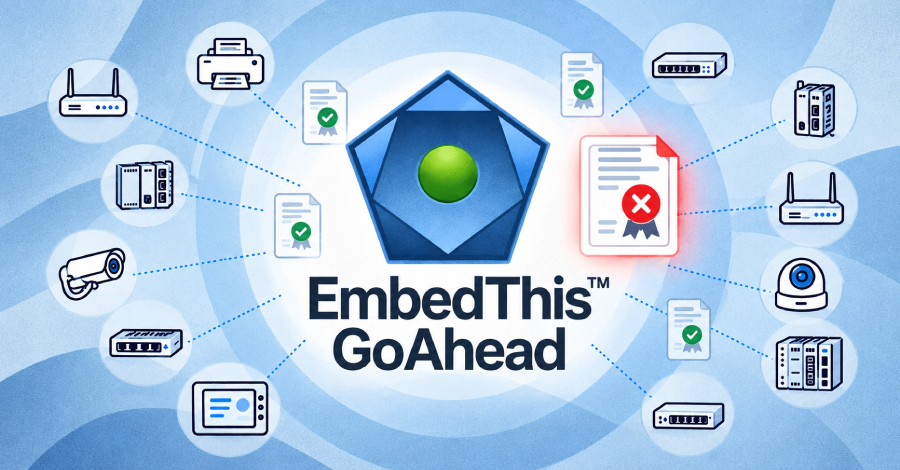
Server web tersemat GoAhead dilaporkan telah memuat daftar pencabutan sertifikat ke dalam modul backend TLS default miliknya, namun tidak pernah benar-benar mengaktifkan proses verifikasi pencabutan tersebut. Akibatnya, sertifikat klien yang statusnya sudah dicabut tetap dapat menembus mekanisme autentikasi dan berhasil login pada konfigurasi perangkat yang terdampak.
Kelemahan keamanan ini terjadi secara spesifik pada varian build yang memanfaatkan backend OpenSSL bersamaan dengan arsitektur mutual-TLS (mTLS). Dalam skenario mTLS, server diharuskan memeriksa sertifikat milik klien begitu juga sebaliknya, di mana daftar pencabutan telah dikonfigurasi guna memblokir sertifikat yang dianggap tidak valid lagi.
Pengaturan semacam ini merupakan konfigurasi yang biasanya diaktifkan oleh operator jaringan secara manual, bukan konfigurasi bawaan dari instalasi awal. Versi perbaikan GoAhead 6.1.1, yang pertama kali diserahkan kepada para produsen perangkat pada tanggal 2 Agustus 2026 dan diumumkan kepada publik secara terbuka pada tanggal 12 Oktober, telah memperbaiki permasalahan mendasar ini.
GoAhead sendiri merupakan aplikasi web server berukuran ringkas yang dirancang untuk diintegrasikan oleh manufaktur perangkat ke dalam firmware guna mengelola antarmuka administrasi pada router, printer, gateway jaringan, serta pengontrol industri. Pengembangnya, EmbedThis, mengklaim bahwa aplikasi web server buatannya telah terpasang dan beroperasi di ratusan juta perangkat di seluruh dunia.
Kerentanan berbahaya ini berhasil diidentifikasi oleh Sébastien Féry dari FoxIO. Peneliti tersebut merinci temuan ini beserta dua permasalahan TLS lainnya melalui laporan analisis teknis yang dipublikasikan pada tanggal 26 Oktober.
Pada kompilasi build yang terdampak, sistem server berhasil membaca dan memuat file daftar pencabutan sertifikat saat awal mula dijalankan tanpa menampilkan pesan kesalahan apa pun. Hal tersebut secara keliru membuat operator yang mengonfigurasinya yakin bahwa sistem pemfilteran sertifikat telah berjalan normal. Padahal, verifikasi itu sama sekali tidak bekerja. Klien yang memegang sertifikat yang telah dicabut—misalnya perangkat yang dicuri atau unit lama yang telah dinonaktifkan—tetap dapat merampungkan proses handshake seolah-olah sertifikatnya valid, lalu meraih seluruh hak akses yang tersedia bagi identitas tersebut.
Berdasarkan pengujian teknis yang dilakukan FoxIO terhadap GoAhead versi 6.1.0 yang dipadukan dengan OpenSSL 3.6.2, sertifikat yang telah dicabut tetap diterima oleh sistem meskipun pemeriksaan pihak penerbit (issuer checking) telah diaktifkan.
Laporan peringatan keamanan OpenSSL menjelaskan insiden ini sebagai penerimaan sertifikat klien yang dicabut secara diam-diam. Supaya dapat dieksploitasi oleh peretas, build sistem harus menggunakan backend OpenSSL dengan kewajiban sertifikat klien diaktifkan, bundel otoritas sertifikat tepercaya serta pengecekan penerbit aktif, dan daftar pencabutan telah ditentukan; peretas juga wajib memegang sertifikat yang diterbitkan otoritas tepercaya namun tercatat telah dicabut. Di sisi lain, build yang mengandalkan backend Mbed TLS dipastikan aman karena modul tersebut menjalankan validasi pencabutan melalui jalur kode pemrograman terpisah.
Identifikasi resmi untuk kerentanan ini tercatat dengan kode CVE-2026-115881, dengan skor tingkat keparahan mencapai 9.1 menurut evaluasi EmbedThis. Hingga tanggal 27 Oktober, kode identifikasi tersebut maupun kode lainnya yang disebutkan di bawah ini belum terdaftar aktif dalam basis data publik CVE dan NVD; pihak EmbedThis menyatakan telah mengajukan pencatatannya. Seluruh penilaian tingkat keparahan yang dirilis sejauh ini merupakan estimasi internal dari pihak vendor.
Para peneliti juga mengungkap dua permasalahan teknis tambahan, yang masing-masing terkait erat dengan varian build TLS tertentu. Dikarenakan versi serta langkah penanganannya bervariasi, perbandingannya disesuaikan menurut backend yang dipakai.
Celah pada backend Mbed TLS hanya akan berdampak terhadap suatu sesi komunikasi apabila pihak klien bersedia menerima konfigurasi yang bermasalah tersebut. Pustaka modern seperti OpenSSL, bahasa pemrograman Go terkini, Java versi teranyar, maupun peramban web arus utama secara otomatis menolak nilai kunci yang sangat kecil dan beralih ke metode pertukaran kunci yang lebih kuat, sehingga sesi tidak pernah selesai terbentuk.
Kendati demikian, klien yang tidak menerapkan batasan ukuran minimal—seperti perangkat tersemat sederhana atau klien khusus tertentu—akan menerimanya secara langsung. Akibatnya, pihak ketiga yang berhasil menyadap dan merekam lalu lintas data dapat menghitung kunci enkripsi serta membaca seluruh isi sesi percakapan. Sesi TLS 1.3 dan ECDHE dinyatakan bebas dari risiko ini, dan Mbed TLS seri 4.x telah sepenuhnya meniadakan metode pertukaran kunci yang menjadi titik celah tersebut.
Sementara itu, kerentanan pada backend LibreSSL memungkinkan penyerang menyodorkan rantai sertifikat yang melebihi batas maksimal 10 sertifikat milik GoAhead, tetapi tetap sukses menuntaskan proses handshake sebagai klien terautentikasi tanpa membutuhkan kunci tepercaya.
Kelemahan tersebut hanya timbul pada build yang ditautkan dengan pustaka LibreSSL versi lawas sebagaimana dipaparkan di atas, dan sebatas pada konfigurasi yang mengharuskan sertifikat klien dengan fungsi pengecekan penerbit dimatikan. Pustaka OpenSSL, BoringSSL, AWS-LC, dan LibreSSL versi 4.x terbukti menolak rantai sertifikat yang terlalu panjang tersebut.
Pilihan backend beserta parameter pengaturan ditentukan sejak awal saat proses kompilasi firmware, membuat pemilik perangkat tidak bisa mengetahui konfigurasi mana yang diterapkan hanya dari luar. Faktor inilah yang mengakibatkan distribusi patch perbaikan berjalan lambat: pembaruan GoAhead 6.1.1 berupa penggantian komponen kode langsung yang harus dikompilasi ulang oleh manufaktur ke dalam firmware baru, dan pengguna akhir baru menerimanya jika pabrikan merilisnya. Hingga kini belum diketahui apakah ada pabrikan yang sudah meluncurkannya.
Per tanggal 27 Oktober, belum ditemukan adanya laporan pemanfaatan celah-celah tersebut dalam serangan nyata di lapangan. Kebijakan EmbedThis menyatakan embargo publikasi akan dihentikan lebih awal apabila suatu kerentanan diketahui sedang dieksploitasi atau dibocorkan pihak lain, sehingga jadwal rilis bersama pada 12 Oktober menandakan tidak adanya insiden penyerangan aktif.
Meski begitu, fakta ini tidak mutlak menjamin ketiadaan serangan tersembunyi. EmbedThis menyalurkan pemberitahuan pembaruan keamanan kepada para pelanggannya melalui portal Builder miliknya. Di sisi lain, FoxIO telah memublikasikan kode pembuktian konsep (PoC) dan menyediakan pola sidik jari lewat alat JA4Scan untuk mendeteksi keberadaan server GoAhead berdasarkan backend yang dipakai. Perangkat lunak pemindai tersebut disediakan gratis, namun kode sumbernya hanya diberikan atas permintaan khusus, serta hasil deteksi sidik jari hanya mengidentifikasi jenis build dan bukan memastikan kerentanan server.
Sejauh ini, tidak ada satu pun manufaktur yang tercatat sebagai pengguna GoAhead oleh EmbedThis—seperti HP, Oracle, Siemens, Canon, Rockwell, D-Link, maupun Comcast—yang terbukti menggunakan backend dan pengaturan yang rentan tersebut. Jumlah populasi perangkat terdampak secara pasti belum dapat dipastikan.
Pembaruan versi 6.1.1 tersebut secara keseluruhan menutup 11 peringatan keamanan, dengan tiga di antaranya tergolong dalam kategori kritis. Salah satu kerentanan kritis tersebut adalah bypass autentikasi login: pada build dengan mekanisme HTTP Basic atau form login, penyerang yang mengetahui username sah dapat masuk menggunakan kata sandi apa saja apabila kata sandi pengguna tersimpan dalam format Blowfish terbaru, format yang diperkenalkan GoAhead sejak versi 6.1.0. EmbedThis menyebutkan bahwa form login merupakan metode default pada antarmuka administrasi bawaannya.
Setelah melakukan proses peningkatan ke versi terbaru, EmbedThis sangat menganjurkan pengelola untuk memutus seluruh sesi yang masih aktif, memulai ulang server, dan segera memperbarui seluruh kata sandi yang tersimpan dalam format Blowfish.