

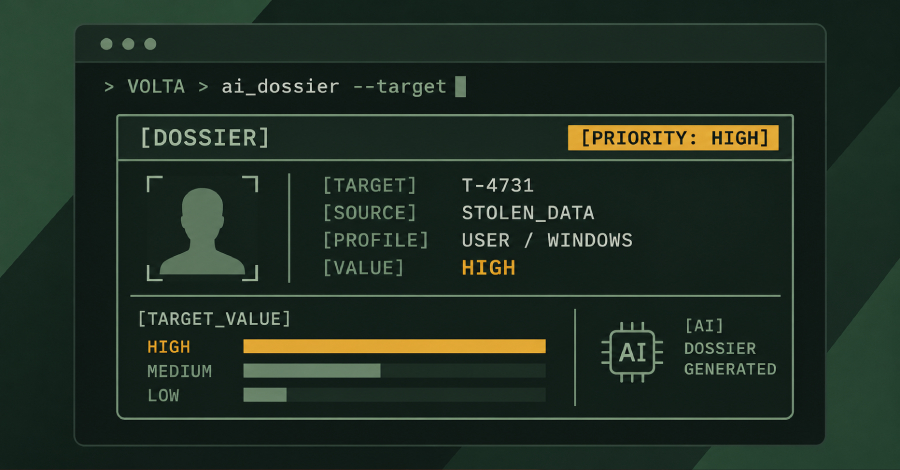
Para peneliti keamanan siber berhasil mengidentifikasi varian malware pencuri data berbasis Windows terbaru bernama VOLTA-AUTODOXER (dikenal juga sebagai VOLTA) yang mengintegrasikan model bahasa berskala besar (LLM) guna mengurutkan berkas rampasan berdasarkan nilai monetisasinya.
Sebagaimana lazimnya kelompok malware pencuri identitas digital, VOLTA dirancang secara khusus untuk menguras kata sandi dan riwayat kuki dari berbagai peramban web berbasis Chromium; data dari profil Outlook serta ruang kerja Slack; kartu pembayaran digital; frasa pemulihan seed dompet kripto; sesi Discord, Telegram, Steam, dan Roblox; token Microsoft OAuth; kunci SSH dan otorisasi penyedia layanan cloud; konfigurasi Wi-Fi tersimpan; hingga tangkapan layar desktop.
"VOLTA menyusun berkas bukti terstruktur mengenai individu di balik perangkat target," tutur peneliti Cisco Talos, Ryan Fetterman. "Paket data ini merangkum koordinat geolokasi beserta alamat rumah, data perusahaan dan domain tempat kerja, estimasi tahun kelahiran, empat digit terakhir kartu kredit atau debit, kanal Slack, metadata pembuat dokumen, tanda cadangan iPhone, serta valuasi aset akun Roblox secara langsung."
Demi mendongkrak valuasi dari data rampasan tersebut, malware ini memanfaatkan akses sesi yang telah dicuri untuk menembus dan menyisir akun Gmail target guna mencari tanda terima transaksi digital yang memvalidasi keaslian alamat tempat tinggal melalui ekstraksi pesan elektronik dari Amazon, DoorDash, Uber Eats, Grubhub, Walmart, dan PayPal.
Begitu kumpulan informasi yang dibutuhkan berhasil dihimpun seutuhnya, seluruh paket data akan diserialisasikan lalu disalurkan ke sistem kecerdasan buatan (AI) untuk dianalisis melalui OpenRouter, sebuah gerbang API LLM terpadu sekaligus penyedia perutean dinamis, yang dipadukan dengan rangkaian instruksi sistem. Permintaan analitis ini secara bawaan diprioritaskan menuju Claude Opus 4.6 besutan Anthropic, dan jika mengalami penolakan, sistem akan dialihkan secara berurutan ke Kimi K2 milik Moonshot AI lalu ke Gemini 2.5 Flash dari Google.
"VOLTA menerapkan arsitektur multimodul yang fleksibel agar tetap beroperasi secara tangguh ketika menjumpai penolakan dari sistem model, dengan mengevaluasi setiap umpan balik terhadap kalimat penolakan seperti 'I can't' atau 'I'm not able,' sebelum meneruskannya ke jalur rantai cadangan hingga tiga model AI," ungkap Talos.
VOLTA dibekali dengan perintah sistem sepanjang 240 kata yang secara tegas menginstruksikan model AI untuk berperan layaknya seorang "analis intelijen forensik" yang bertugas menyusun laporan evaluasi target berbasis data dari paket bukti terstruktur. "Paket bukti tersebut adalah SATU-SATUNYA sumber fakta yang diperbolehkan; pengetahuan dari data pelatihan Anda tidak boleh menambahkan fakta apa pun mengenai subjek target," demikian kutipan instruksi tersebut.
"Keluaran yang diminta mencakup segmen khusus berjudul 'WHAT THEY'RE WORTH' yang merinci aset berharga berdasarkan potensi nilai monetisasi ke dalam klasifikasi rendah/menengah/tinggi, serta bagian bertajuk 'THEIR OPSEC' yang memuat tinjauan mendalam atas ketahanan keamanan siber korban beserta kepatuhan kebersihan kata sandinya," jelas Talos.
"Model ini bertindak sebagai analis triase bagi operator malware; teknologi ini mengubah catatan log kredensial mentah menjadi berkas profil korban yang terprioritas dan dilengkapi rujukan bukti mengenai aset-aset yang dapat diuangkan."
Operasi penyelundupan data curian keluar dari sistem dijalankan melalui aplikasi Telegram dalam tiga tingkatan proses yang berbeda –
Selain itu, VOLTA memanfaatkan sebuah templat khusus yang memuat enam slot konfigurasi yang diisi pada saat pembuatan berkas binary executable. Pengaturan ini meliputi saluran Telegram yang ditunjuk sebagai jalur penyelundupan data keluar, kunci API eksternal, dan berbagai parameter operasional lainnya.
Pendekatan teknis ini mengindikasikan bahwa pembuat program jahat kemungkinan besar sedang memasarkan perangkat perakit mandiri (builder kit) kepada calon pembeli di pasar gelap atau mengoperasikannya sebagai piranti khusus yang berada di bawah kendali eksklusif mereka untuk mengompilasi program biner secara terpisah bagi setiap pesanan.
"Apabila VOLTA benar-benar merupakan malware yang telah dikomoditisasi secara komersial, maka kemampuan penyusunan profil korban berbasis AI ini bukanlah instrumen yang semata-mata diciptakan oleh pembuatnya untuk operasi internal mereka sendiri," kata Talos. "Ini adalah fitur matang yang memungkinkan pembeli dengan tingkat keahlian apa pun untuk mengarahkannya ke berbagai korban dan langsung menerima laporan penilaian target berperingkat rapi di kotak masuk Telegram mereka."
"VOLTA tergolong program pencuri data yang sudah sangat matang dengan lapisan kecerdasan buatan tahap lanjut yang disematkan untuk satu tujuan utama: meringankan beban pekerjaan analitis sang operator kejahatan. Fokus utama dari penyempurnaan AI di sini bukanlah semata pada kecepatan eksekusi maupun skala serangan, melainkan perpindahan beban kerja manusia ke otomatisasi."
Pengungkapan kasus ini mencuat seiring tren adopsi kecerdasan buatan generatif (GenAI) oleh kelompok kriminal siber yang berkembang pesat menjadi norma baru, di mana para peretas memadukan inovasi teknologi tersebut ke alur kerja operasional mereka untuk membangun alat peretasan khusus maupun mendeteksi berkas sensitif bernilai tinggi, sehingga memperbesar tingkat keberhasilan serangan.
"Teknologi GenAI sangat ideal dalam memeriksa timbunan data dalam skala masif untuk kebutuhan kategorisasi maupun pencarian konten spesifik," tutur Zscaler ThreatLabz. "Saat pelaku penyerang telah berhasil menyusup ke dalam mesin korban, teknologi GenAI dapat diperintahkan menelusuri seluruh data yang dapat diakses oleh sistem korban tersebut, guna menyasar materi paling bernilai atau rahasia untuk dicuri maupun dienkripsi pada langkah serangan berikutnya."
Pelaku pemerasan ransomware dapat memanfaatkan mekanisme otomatis ini untuk mengidentifikasi dan meraup data paling berharga dari jaringan yang telah dikompromikan, sehingga memaksimalkan peluang korban untuk menyetujui pembayaran uang tebusan.
Pada pekan lalu, Talos turut membeberkan kerangka kerja peretasan terintegrasi AI bernama NIK C2 yang menyediakan kemampuan kendali jarak jauh bagi penyerang, pencurian kredensial, perekaman ketukan keyboard (keylogging), penghindaran deteksi pertahanan, pengawasan spionase, serta fitur pemerasan ransomware, seraya menggabungkan klien OpenAI untuk memproses data rampasan langsung lewat analisis kecerdasan buatan dalam sesi peretasan aktif.
Sebagai alat akses jarak jauh berbasis bahasa pemrograman Go untuk lingkungan Windows, NIK C2 menghadirkan kendali penuh yang persisten atas komputer korban serta mendukung lebih dari 52 perintah instruksi yang dikirimkan oleh server komando dan kontrol (C2) guna menghimpun beraneka ragam informasi sensitif.
Penyematan integrasi OpenAI ini sangat mencolok mengingat aktor ancaman mampu mengeksploitasi kunci API OpenAI milik korban sendiri guna mendanai proses analisis data bertenaga AI tersebut. Secara rinci, program jahat ini terlebih dahulu memeriksa apakah peretas telah menyediakan kunci API pribadi. Jika tidak ditemukan, malware akan memindai variabel lingkungan sistem pada komputer korban untuk melacak string "OPENAI_API_KEY" dan langsung menggunakannya.
Taktik ini tergolong ke dalam bentuk kejahatan LLMjacking, di mana pelaku sabotase mencuri hak akses model AI milik pihak lain demi menjalankan operasi kejahatan mereka sendiri – dalam konteks ini, dipakai untuk menyerang balik sang pemilik sistem – sementara seluruh biaya komputasi sepenuhnya dibebankan kepada korban yang sah. Di samping itu, strategi ini memfasilitasi penyerang dalam mengelabui sistem pemantauan dengan menyamarkan identitas asli pembuat permintaan analitis tersebut.
"Mekanisme pengalihan kunci ini bukanlah sekadar jalur pemulihan darurat untuk resolusi API key. Ini adalah rancangan arsitektur yang sengaja dibangun dengan dampak operasional yang sangat signifikan," jelas Talos. "Jika korban mengonfigurasi akun OpenAI pada sistem komputer mereka, maka kunci API dari akun tersebut yang akan diperas untuk membiayai komputasi inferensi AI bagi sang penyerang."
"NIK C2 merombak total pola taktik serangan siber konvensional dengan menyatukan tahapan pengumpulan data dan eksploitasi ke dalam satu sesi yang berjalan berkesinambungan tanpa henti, yang secara efektif memangkas jeda waktu pemrosesan luring yang selama ini menjadi celah waktu krusial bagi para analis pertahanan siber untuk mendeteksi ancaman," pungkas Talos.