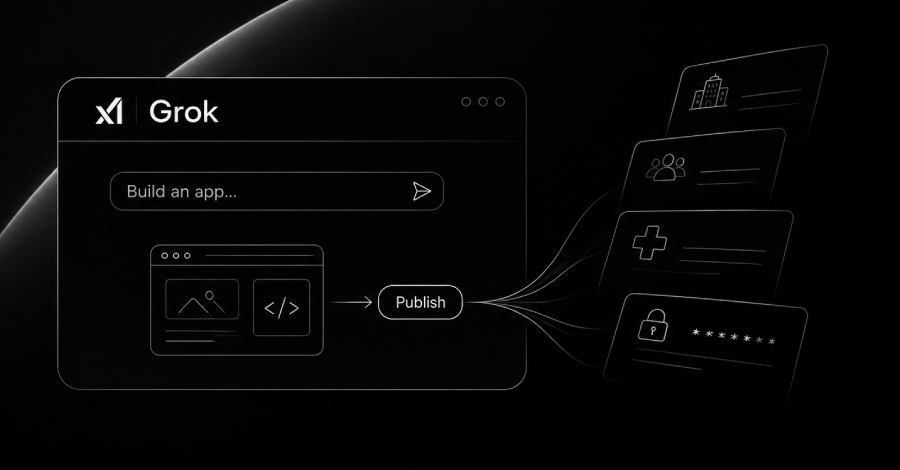
Ribuan Aplikasi Grok Terekspos di Internet, Muat Data Rahasia Perusahaan dan Pasien

Dari total sebanyak 37.571 aplikasi berbasis Grok yang berhasil ditemukan oleh firma keamanan siber Claroc di jaringan internet, sebanyak 35.578 di antaranya dapat diakses secara bebas oleh siapa saja tanpa memerlukan proses masuk log atau sign-in, demikian diungkapkan oleh para peneliti keamanan tersebut pada hari kemarin.

Daftar temuan tersebut mencakup 24 aplikasi internal yang dirancang langsung oleh para staf di platform media sosial X serta di SpaceXSI, sebuah entitas korporasi teknologi yang mengembangkan asisten kecerdasan buatan Grok. Mayoritas dari aplikasi yang terbuka tersebut berwujud permainan sederhana, halaman arahan promosi atau landing page, serta kalkulator digital, akan tetapi sekitar satu dari sepuluh aplikasi yang terpapar itu memuat data sensitif bisnis perusahaan maupun informasi privat perorangan.

Aplikasi-aplikasi yang dirancang oleh para karyawan tersebut secara gamblang memuat sebuah rencana orientasi penerimaan kerja yang bersifat sangat rahasia bagi posisi penjualan baru, peta pembagian zona penjualan komersial yang merinci sebanyak 594 akun korporasi, serta sebuah draf proposal penawaran iklan platform X kepada sebuah badan instansi federal pemerintah Amerika Serikat yang secara jelas dibubuhi label berstatus rahasia. Pihak SpaceXSI, entitas bisnis yang sebelumnya beroperasi menggunakan identitas komersial xAI, dilaporkan telah segera menghapus dan menarik seluruh 24 aplikasi buatan karyawan internal mereka dari peredaran publik, kendati demikian tindakan penarikan ini belum diberlakukan terhadap aplikasi-aplikasi yang dibangun oleh para pengguna umum lainnya, sebagaimana ditegaskan oleh para investigator keamanan.

Selain keberadaan aplikasi milik staf internal pengembang tersebut, aplikasi-aplikasi yang terekspos tanpa proteksi ini terbukti menyimpan berbagai berkas data operasional milik 30 organisasi eksternal lain yang berhasil diidentifikasi secara valid oleh para periset, dengan spektrum industri berskala luas yang mencakup sektor konstruksi bangunan, energi komersial, layanan medis kesehatan, hingga industri militer dan pertahanan. Dari keseluruhan entitas korporasi yang terdata tersebut, sebanyak 26 perusahaan di antaranya memiliki skala angkatan kerja melebihi angka 1.000 orang karyawan, dan tercatat sebanyak 6 organisasi di antaranya terdaftar secara resmi sebagai entitas korporasi raksasa dalam kelompok Fortune 500.

Berdasarkan kalkulasi dan estimasi mendalam yang dirangkum oleh para analis keamanan dalam dokumen laporan investigasi mereka, kira-kira sebesar 2 persen dari keseluruhan aplikasi yang berstatus terbuka tanpa pengamanan tersebut memuat kompilasi materi dan dokumen informasi yang cukup berbahaya dan bernilai krusial sehingga layak digolongkan ke dalam level bahaya berstatus tinggi (high) maupun kritis (critical).

Materi-materi penting yang terekspos tanpa perlindungan tersebut antara lain mencakup berkas daftar pegawai sebuah grup jaringan rumah sakit yang memuat lebih dari 3.500 data pekerja dan dapat ditelusuri dengan mudah, berkas dokumen pengarahan medis unit perawatan intensif (ICU) yang menyangkut riwayat seorang pasien tunggal, sebuah papan jadwal pergeseran giliran kerja (shift) waktu nyata milik regu pemadam kebakaran, serta lembar absensi kerja milik sebuah perusahaan kontraktor yang di dalam baris kode programnya secara ceroboh menyimpan setiap kata sandi otentikasi milik semua pegawai dalam bentuk teks biasa (plain text) tanpa proses enkripsi.

Sistem kecerdasan buatan Grok sendiri memiliki kapabilitas fungsional untuk membangun sebuah perangkat lunak aplikasi digital yang berfungsi penuh hanya melalui instruksi deskripsi tertulis yang diketikkan pengguna ke dalam ruang obrolan teks percakapan, sebuah fasilitas komputasi yang secara resmi dibuka oleh sang pengembang bagi setiap pengguna dari semua paket langganan Grok mulai tanggal 19 Agustus lalu. Antarmuka pembuat aplikasi berbasis ruang obrolan percakapan ini menyandang identitas nama dagang Grok Build yang serupa dengan perangkat alat pemrograman terminal mandiri yang terpisah, di mana rekam jejak pengunggahan repositori publik alat tersebut sempat diberitakan pada tanggal 14 Juli sebelumnya.

Setiap perangkat lunak aplikasi yang berhasil dipublikasikan bakal secara otomatis memperoleh alamat subdomain eksklusif tersendiri di bawah naungan domain grok.me, dan pihak pembuat aslinya memegang kendali penuh dalam memilih kriteria siapa saja pihak luar yang diizinkan untuk membuka akses terhadapnya, selaras dengan rincian pengumuman resmi saat peluncuran yang dirilis oleh manajemen perusahaan. Tidak akan ada berkas aplikasi yang secara otomatis menjadi terbuka untuk publik luas sampai sang perancang menekan tombol bertuliskan Publish. Di dalam pengujian memakai akun berbayar yang digunakan oleh tim periset, langkah penyiapan lanjutan menyuguhkan 3 opsi konfigurasi tingkat keterbukaan hak akses: "Anyone with the link" (Siapa saja yang memiliki tautan), "Invited users" (Pengguna yang diundang secara khusus), serta "Only you" (Hanya diri Anda sendiri). Pada antarmuka bawaan sistem tersebut, opsi pilihan "Anyone with the link" ternyata sudah terpilih secara baku atau otomatis.

Pengaturan konfigurasi baku tersebut memegang peranan krusial yang sangat berbahaya karena pada dasarnya sebuah tautan alamat aplikasi web tidak akan pernah dapat disembunyikan secara rahasia, demikian penjelasan dari para peneliti keamanan. Tindakan ketika seseorang mengunjungi sebuah aplikasi secara teknis akan memaksa perangkat komputer milik pengguna tersebut untuk melakukan kueri pencarian alamat subdomain aplikasi itu ke dalam sistem peladen DNS. Layanan penelusuran DNS pasif (Passive DNS) secara berkala merekam aktivitas lalu lintas kueri semacam itu, dan pihak mana pun yang memiliki akun keanggotaan dapat menyisir serta menelusuri pangkalan data tersebut berdasarkan pola struktur nama domain tertentu.

Sistem Grok pada dasarnya merekomendasikan kombinasi 4 kata acak sebagai penamaan otomatis bagi masing-masing domain aplikasi, dan diperkirakan sekitar separuh dari nama-nama domain unik yang diidentifikasi oleh para analis keamanan mengikuti skema formulasi nama tersebut. Struktur nama yang sangat acak memang membuat alamat situs sangat sulit ditebak secara langsung, akan tetapi karakteristik tersebut sama sekali tidak sanggup memberikan proteksi memadai bagi aplikasi yang nama alamat domainnya sudah tersimpan di dalam catatan publik DNS yang bisa dicari secara bebas.

Fitur generator pembuat aplikasi milik ChatGPT secara teknis juga menempatkan setiap program aplikasi mandiri ke dalam alamat subdomain privat tersendiri. Namun demikian, tatkala para analis membagikan rancangan aplikasi di platform ChatGPT, konfigurasi aksesnya secara baku disetel pada tingkat "Only me" sampai sang pembuat memutuskan untuk mengubahnya sendiri. Alamat tautan dari aplikasi ChatGPT yang terekam di dalam kueri data pencarian DNS hanya akan mengarah pada sebuah aplikasi yang secara ketat cuma dapat diakses oleh pemilik resminya saja, jelas para peneliti.

Para analis riset keamanan menemukan nama-nama dari aplikasi Grok tersebut melalui penerapan metodologi standar yang lazim dipakai untuk penemuan subdomain di internet, lalu memuat halaman beranda pertama dari setiap aplikasi tersebut sebanyak satu kali percobaan saja, secara murni tanpa perlu melalui prosedur masuk log atau login. Demi membuktikan perlindungan pertahanan mandiri apa saja yang secara default diterapkan oleh sistem Grok, para peneliti sengaja membangun 2 aplikasi percontohan berbasis data rekayasa fiktif dan memublikasikan keduanya memakai setelan hak akses yang telah terpilih secara baku, yakni "Anyone with the link".

Aplikasi percobaan pertama yang berupa direktori daftar kontak langsung memperoleh pangkalan data terhubung tanpa adanya gerbang login autentikasi. Tanpa perlu melakukan login ke sistem, para peneliti secara leluasa mampu menambahkan baris rekaman data baru melalui jendela peramban pribadi penyamaran (incognito), dan pengguna berikutnya yang mengunjungi aplikasi seketika dapat melihat baris entri data baru tersebut.

Aplikasi percobaan kedua, yang dirancang berupa daftar klien konsumen untuk tim penjualan beranggotakan 4 individu, dibekali dengan modul tombol autentikasi masuk log yang ditambahkan secara otomatis oleh sistem kecerdasan buatan Grok, bertuliskan: "Continue with Google" dan "Continue with X". Akan tetapi, struktur logika pemrograman yang disusun oleh algoritma Grok ternyata memprogram sistem untuk langsung menambahkan setiap akun pengunjung yang masuk log menjadi bagian dari anggota tim inti sebelum mekanisme sistem sempat memverifikasi apakah akun tersebut benar-benar memiliki hak kepemilikan, sehingga proses verifikasi hak akses tersebut secara keliru selalu berhasil lolos. Sebuah akun layanan Google asing yang tidak pernah diundang dan merupakan milik pihak di luar pemilik aplikasi berhasil menembus barikade sistem, membaca rincian profil setiap pelanggan yang tersimpan, mengubah salah satu data entri catatan, serta menghapus rekaman data pelanggan lainnya secara penuh.

Tim peneliti keamanan hanya menerapkan serangkaian uji coba manipulasi ini secara eksklusif terhadap program aplikasi eksperimen buatan internal mereka sendiri semata. Para periset sama sekali tidak mencoba melakukan eksperimen apakah puluhan ribu aplikasi terbuka milik pengguna lain yang mereka temukan di internet tersebut juga rentan menerima modifikasi data semacam itu. Pihak periset telah secara resmi melaporkan temuan masalah keamanan siber ini kepada korporasi SpaceXSI pada hari Minggu lewat jalur kontak surel yang tercantum di dalam berkas deklarasi security.txt milik korporasi, termasuk membeberkan 2 aplikasi milik staf mereka. Sebanyak 22 aplikasi staf lainnya kemudian dilaporkan secara terpisah pada hari Senin berikutnya.

Hingga laporan investigasi ini dirilis secara terbuka kepada masyarakat pada hari kemarin, manajemen korporasi belum melayangkan surat jawaban atau balasan resmi atas berkas laporan masalah yang diajukan para analis, meski mereka tercatat sempat meladeni sejumlah pertanyaan yang diajukan oleh seorang jurnalis peliput terkait riset keamanan tersebut. Sebagaimana diuraikan dalam paparan tim analis, pihak perusahaan menegaskan bahwa seluruh aplikasi Grok pada dasarnya akan senantiasa berstatus tertutup dan privat sampai pihak pembuatnya secara sadar memutuskan untuk membagikannya ke luar. Prosedur publikasi membutuhkan serangkaian langkah konfirmasi, termasuk memilih opsi antara setelan "Only you" atau "Anyone with the link," berikut keharusan menyetujui pernyataan sanggahan hukum (disclaimer). Akun-akun yang terdaftar milik karyawan internal secara baku disetel pada tingkat proteksi "Only you" sejak awal pembuatan.

Kendati demikian, sebanyak 24 aplikasi yang dibangun secara langsung oleh staf internal di perusahaan pembuat maupun staf di platform X tetap ditemukan terbuka bebas dan dapat diakses siapa pun tanpa kendala keamanan, tegas para peneliti. Melalui laporan analisisnya, para peneliti telah mengajukan permohonan agar pihak perusahaan menetapkan opsi pengaturan "Only you" sebagai opsi konfigurasi bawaan mutlak bagi seluruh pengguna, serta mengimplementasikan fitur pembatasan hak akses yang sanggup mengunci jangkauan aplikasi hanya kepada domain surel internal korporasi pembuat.

Tanggapan dan penjelasan yang dilayangkan oleh korporasi tidak memuat kejelasan komitmen bahwa mereka bakal mengambil inisiatif untuk menghubungi para pemilik puluhan ribu aplikasi terbuka lainnya yang terdampak, menurut penuturan para peneliti. Mengantisipasi risiko tersebut, para analis telah mengambil langkah mandiri dengan mengirimkan surel pemberitahuan secara langsung kepada organisasi-organisasi yang terdampak, di mana sebanyak 3 institusi telah berhasil dikirimi peringatan hingga laporan dirilis. Seluruh alamat web serta judul identitas aplikasi sengaja disensor dan dirahasiakan oleh periset demi menjaga kerahasiaan keamanan informasi di dalam dokumen laporan publikasi mereka.

Pada tanggal 18 Oktober sebelumnya, kelompok peneliti yang sama juga sempat memublikasikan kajian komparatif terhadap asisten AI Muse milik raksasa teknologi Meta, yang memperlihatkan bahwa halaman-halaman yang dibagikan dari agen AI Muse ternyata dapat terlacak melalui sistem pemantau DNS pasif. Merespons temuan riset itu, Meta segera menonaktifkan fitur berbagi, kemudian secara terbuka mengumumkan peluncuran pembaruan perbaikan sistem berbagi pada tanggal 22 Oktober dengan memberikan pengalamatan tautan baru bagi setiap dokumen yang dibagikan.

Berdasarkan rangkaian tahapan pengujian yang dijalankan oleh para peneliti dari firma Claroc, tindakan mengubah pengaturan keamanan aplikasi ke tingkat "Only you" terbukti secara konsisten memicu kemunculan respons galat status 401 Unauthorized bagi pihak luar atau pengguna asing yang mencoba membuka laman maupun datanya, sedangkan langkah mencabut publikasi (unpublish) sukses mematikan serta menghapus aplikasi dari akses publik internet hanya dalam hitungan detik.
Platform Uji Penetrasi AI AntiFox Teridentifikasi dalam Serangan Akses Rahasia Produksi AWS

Para peneliti keamanan siber baru-baru ini membeberkan rincian mengenai serangkaian operasi siber di mana sebuah platform uji penetrasi berbasis agen kecerdasan buatan (agentic AI) yang tengah berkembang bernama AntiFox telah disalahgunakan untuk mengambil kredensial Amazon Web Services (AWS) serta melakukan pergerakan lateral ke berbagai lingkungan jaringan yang telah dibobol.

"Dalam beberapa intrusi siber yang diamati belum lama ini, sejumlah sistem Alibaba Cloud yang meng-host antarmuka platform AntiFox terbukti berkaitan erat dengan tindakan berbahaya yang dikonfirmasi menyasar berbagai layanan web publik serta lingkungan AWS terkait," ungkap Arctic Wolf Labs dalam laporan investigasi teknis yang dibagikan secara eksklusif kepada The Hacker News.

Aktivitas ofensif tersebut terpantau menggabungkan eksploitasi celah keamanan web dan penanaman web shell secara beruntun guna memfasilitasi penemuan konfigurasi, validasi kredensial pengguna, pencacahan mendalam terhadap layanan cloud, akses informasi rahasia, serta manipulasi operasi penyimpanan data digital.

AntiFox, peranti lunak sumber terbuka yang dapat diunduh bebas dari repositori publik GitHub, digambarkan sebagai sebuah sistem uji penetrasi mandiri yang digerakkan oleh kecerdasan buatan. Hingga artikel ini dipublikasikan, proyek sumber terbuka tersebut telah mengalami proses percabangan kode (fork) sebanyak 251 kali dan berhasil mengumpulkan tanda bintang (star) sebanyak 474 kali di komunitas pengembang.

Pada dokumentasi laman README resminya, pengembang utama proyek peranti lunak tersebut menyatakan rincian arsitekturnya sebagai berikut:

Ketika diberikan target penyerangan yang sah, sebuah sistem multi-agen yang terdiri dari elemen perencana (planner), pekerja teknis (worker), serta agen pengendali utama (main-agent) akan mengeksekusi keseluruhan proses penyerangan melalui fondasi inti grafik ganda (sebuah grafik aset global yang komprehensif dipadukan dengan grafik penjelajahan khusus per tugas) — bergerak terstruktur mulai dari tahap pengintaian, pemetaan permukaan serangan, eksekusi eksploitasi sistem, penangkapan temuan kerentanan, hingga penyusunan laporan akhir — seluruhnya berjalan dengan visibilitas penuh, interaktif, dan siap dipresentasikan.

Berbeda secara fundamental dengan kebanyakan alat pengujian penetrasi otomatis konvensional yang kerap kali "sangat mahir dalam tahap penemuan celah, namun terhenti hanya sebatas penemuan saja," platform AntiFox justru memusatkan fokus kekuatannya pada aspek penyelesaian akhir — mengubah segala temuan analisis AI menjadi format laporan komprehensif yang mudah dipahami oleh teknisi, dapat direproduksi ulang, didukung oleh bukti digital yang valid, dan siap diserahkan langsung kepada klien bisnis.

Berdasarkan analisis komprehensif dari tim Arctic Wolf, sebagian dari manuver perolehan akses awal berkaitan langsung dengan peretasan aplikasi Internet Information Services (IIS) yang terekspos ke jaringan internet publik. Hak akses tersebut kemudian dimanfaatkan secara sistematis untuk memproduksi sebuah web shell ASPX melalui proses kerja internal IIS yang dikenal sebagai "w3wp.exe," serta mengeksekusi rentetan instruksi baris perintah pada sistem operasi demi melancarkan tindakan terstruktur berikut:

"Pada server IIS yang berhasil dikompromikan, rentetan perintah sistem yang dijalankan melalui proses w3wp.exe bertugas mengidentifikasi konteks eksekusi identitas menggunakan utilitas whoami, mencacah direktori penyimpanan aplikasi, memverifikasi hak akses pengguna memakai icacls, serta menguji kapabilitas sistem dalam menulis berkas ke direktori utama web root," papar Arctic Wolf.

"Pembuatan berkas web shell ASPX secara langsung oleh w3wp.exe, yang kemudian diikuti oleh eksekusi perintah berkelanjutan lewat proses pekerja IIS yang sama persis, secara meyakinkan mengindikasikan adanya kompromi keamanan awal melalui aplikasi web yang terpengaruh celah tersebut."

Kerentanan spesifik yang dipakai pelaku ancaman guna meraih eksekusi kode berbahaya pada server IIS tersebut sampai saat ini belum berhasil ditentukan secara pasti. Namun dalam skenario penyerangan lainnya, aktor ancaman dilaporkan memulai aksi penyusupan berbekal kredensial AWS yang sah dan masih aktif, yang diperoleh melalui jalur akses yang belum dapat dipastikan sumber asalnya.

Secara rinci, strategi intrusi ini mencakup penyalahgunaan identitas Identity and Access Management (IAM) yang sah untuk menguji keabsahan kredensial sekaligus mencacah puluhan layanan infrastruktur cloud penting, yang mencakup IAM, EC2, S3, Lambda, Secrets Manager, KMS, RDS, ECS, EKS, Redshift, Athena, Glue, Systems Manager, API Gateway, CloudWatch, CloudFormation, DynamoDB, hingga layanan Amazon Bedrock.

Meskipun sebagian besar panggilan Application Programming Interface (API) lintas layanan yang diautentikasi tersebut berujung pada pesan kesalahan "AccessDenied," sejumlah manuver pengintaian aset dan operasi ekstraksi data rahasia dilaporkan berhasil menembus pertahanan sistem, sebagaimana diuraikan oleh perusahaan riset keamanan siber tersebut.

Setidaknya dalam beberapa insiden yang terdokumentasi, aktivitas intrusi tersebut teramati berhasil melangkah lebih jauh melampaui sekadar pencacahan layanan Secrets Manager hingga mengeksekusi permintaan GetSecretValue yang sukses terhadap data rahasia di lingkungan produksi. Di sistem lainnya, kredensial AWS yang sah dipakai untuk melakukan pemetaan direktori S3 dan melancarkan berbagai manipulasi objek data melalui pemanggilan API berkelanjutan.

"Kerangka kerja berbasis agen semacam ini menjadikan metodologi uji penetrasi tingkat lanjut jauh lebih mudah diakses oleh berbagai aktor ancaman, sembari secara dramatis melipatgandakan kecepatan serta konsistensi penerapan taktik-taktik tersebut dalam insiden serangan nyata," tegas pihak Arctic Wolf.

Lonjakan Pemanfaatan Alat Berbasis AI dalam Serangan Siber

Pengungkapan temuan keamanan ini mencuat di tengah tren di mana kelompok pelaku kejahatan siber semakin gencar mempersenjatai peranti uji penetrasi berdaya kecerdasan buatan seperti ARTEX untuk mengorganisir gelombang serangan berskala global, yang memungkinkan mereka mengotomatiskan beragam tahapan penyusupan jaringan dengan intervensi manusia yang sangat minim.

Integrasi mendalam kapabilitas AI telah memberikan peluang bagi pelaku ancaman siber, baik berskala kecil maupun kelompok kejahatan besar, untuk mengadaptasi taktik penyusupan teruji dan mengeksekusinya dalam kecepatan mesin otomatis, sehingga memangkas waktu dari sekadar memindai repositori GitHub demi mencari kredensial bocor hingga mengekstrak data rahasia dari Azure Key Vault hanya dalam durasi lima menit.

Pada awal pekan ini, lembaga VECERT mempublikasikan rincian mendalam perihal operasi kampanye siber bertajuk Operation Ghost-Campus yang diotaki oleh kelompok peretas asal Tiongkok yang mengeksploitasi agen AI demi mengamankan akses gratis tanpa batas ke model bahasa besar (LLM), yang pada akhirnya digunakan untuk menjalankan penipuan akademik terotomatisasi serta mencuri data pribadi milik lebih dari 5.000 mahasiswa yang terdaftar di Kampus Fengxian.

"Agen siber otonom ini mengindustrialisasi proses pendaftaran akun massal pada mesin pencari pemetaan siber fofa.info, memindai ruang siber internasional guna melacak server dengan salah konfigurasi, mengekstrak kunci API OpenAI dan DeepSeek, memverifikasi sisa saldo keuangan secara otomatis, lalu menyuntikkannya langsung ke lingkungan pengembangan milik penyerang," jelas VECERT.

"Daya komputasi curian berkapasitas besar ini dimanfaatkan sebagai bahan bakar terminal interaktif GoTTY (berlabel 'Pi — AI Coding Assistant') dan, melalui perluasan operasinya, memasok kecerdasan komputasi bagi skrip yang menopang bot kecurangan akademik (dikenal sebagai bot 'heartbeat') serta mesin pengekstrak catatan transaksi keuangan dan informasi identitas pribadi (PII) milik ribuan mahasiswa aktif di Kampus Fengxian."

Berdasarkan catatan pemantauan telemetri dari Censys, terdata sebanyak 1.465 host sistem yang secara terbuka menjalankan konsol antarmuka ARTEX per tanggal 4 November 2026, dengan konsentrasi sebaran geografis terbesar berada di Amerika Serikat, Hong Kong, Tiongkok, Jepang, Singapura, dan Korea Selatan. Walaupun demikian, patut dicermati bahwa tidak setiap instans yang terdeteksi di internet secara mutlak digunakan untuk tujuan kejahatan siber.

Dalam laporan penelitian terpisah, divisi riset Check Point Research menyatakan bahwa mereka berhasil mengidentifikasi 2.557 sistem komputer yang meng-host platform ARTEX, termasuk 10 instans yang salah konfigurasi fatal hingga mengekspos keseluruhan basis data internal mereka ke publik.

"Dalam berbagai skenario penyerangan nyata yang kami amati, ARTEX secara mengejutkan hanya membutuhkan interaksi manusia yang amat sedikit setelah sebuah sasaran operasi ditetapkan," papar Check Point. "Ketimbang harus mengarahkan serangan secara manual dari langkah ke langkah berikutnya secara konstan, para operator lapangan kerap kali hanya memberikan instruksi tujuan umum lalu membiarkan armada agen AI bekerja mandiri menuntaskannya. Peran manusia sebagian besar hanya terbatas pada memeriksa kemajuan, menanyakan apakah sasaran telah berhasil ditembus, atau sesekali menyesuaikan kembali prioritas serangan."

Mayoritas mutlak dari pola penyerangan tersebut dirancang secara terarah untuk menguras dompet aset mata uang kripto, mencuri sertifikat penandatanganan kode digital milik Apple, meretas akun game berharga, serta melancarkan agresi penolakan layanan (DoS) terhadap portal web perjudian daring. Aktivitas ofensif ini terpantau secara aktif mengeksploitasi kelemahan keamanan yang bersumber dari penggunaan kata sandi lemah atau tertanam permanen (hard-coded), ketiadaan sistem autentikasi, celah insecure direct object references (IDOR), hingga kerentanan eksekusi kode jarak jauh (RCE).

Pada operasi kampanye kejahatan yang secara spesifik mengincar sertifikat penandatanganan kode milik Apple, agen-agen otonom ARTEX secara agresif menyisir sistem yang terkompromi guna mencari basis data sertifikat, yang kemudian dilanjutkan dengan tahapan validasi sertifikat hasil curian tersebut melalui pemeriksaan kata sandi, kepemilikan kunci privat, status pencabutan resmi di server Apple, tanggal kedaluwarsa dokumen, serta profil provisi yang terhubung.

Pada akhirnya, rangkaian operasi kejahatan tersebut diperkirakan telah sukses memanen lebih dari 300 lembar sertifikat digital beserta kata sandi pendukungnya, di mana tiga sertifikat di antaranya berhasil melewati keseluruhan proses validasi verifikasi dan berada dalam status fungsional penuh untuk menandatangani berkas aplikasi sistem operasi iOS secara sewenang-wenang.

Transformasi paling radikal dan signifikan yang dipicu oleh kemunculan metode peretasan berbasis agen otonom terhadap lanskap ancaman siber global terletak pada faktor skala jangkauan dan akselerasi kecepatan, sebagaimana diperingatkan Check Point, mengingat pelaku kejahatan siber bermodal keahlian teknis terbatas kini sanggup menugaskan armada agen AI untuk menyelidiki rentetan target secara paralel serta mengeksploitasinya berbekal kerentanan umum maupun zero-day tanpa membutuhkan banyak tenaga manual.

"Relevansi ancaman ini bagi sistem pertahanan kita bersandar kuat pada faktor skala sebaran, akselerasi kecepatan, serta kegigihannya yang tiada henti," tegas perwakilan CERT-EU dalam peringatan keamanannya. "ARTEX memiliki kapabilitas menguji konfigurasi keliru berbobot rendah dalam kuantitas masif, termasuk anomali yang mungkin disadari oleh penguji manusia tetapi terlewat karena keterbatasan waktu analisis, serta sanggup mengeksekusi rantai penyerangan yang amat panjang tanpa terhambat oleh faktor kelelahan fisik yang kerap membatasi pengujian manual manusia."

"Kondisi identik juga berlaku pada perancangan muatan kode eksploitasi (payload) yang membutuhkan kerumitan tinggi. Jalur eksploitasi yang menuntut pembuatan payload khusus dan presisi acap kali memakan energi jauh melampaui signifikansi temuan risiko itu sendiri, sehingga pengujian penilaian keamanan manual kerap membiarkannya lolos tanpa diuji secara tuntas."

Alat ofensif mutakhir seperti AntiFox dan ARTEX sejatinya merupakan bagian integral dari kelompok besar yang mencakup setidaknya 45 kerangka kerja penyerangan berbasis agen otonom sumber terbuka yang dirancang khusus agar terhubung langsung dengan model bahasa besar (LLM) serta mampu bertindak mandiri menindaklanjuti setiap output instruksi. Seluruh kerangka kerja tersebut terbagi ke dalam lima kelompok klasifikasi besar:

"Tiap-tiap kerangka kerja memiliki repositori kode sumber yang terbuka untuk umum dan menghubungkan sebuah model AI ke dalam alur pemrosesan tertutup yang menjalankan berbagai alat bantu lalu merespons hasilnya secara otomatis," pungkas GitGuardian dalam tinjauannya.

"Peranti uji penetrasi AI berbasis agen menyerahkan antarmuka shell sistem serta akses web terbuka kepada agen otonomnya, sehingga model AI terkait sanggup menyusun alur rantai eksploitasi secara dinamis saat program berjalan di waktu nyata. Aksi pencarian di GitHub, pengunduhan pemindai kerentanan, hingga pengiriman kunci akses yang ditemukan ke panggilan eksekusi berikutnya kini dapat terlaksana hanya melalui satu instruksi prompt terpadu, sekalipun seluruh komponen tersebut tidak pernah disertakan secara langsung di dalam repositori paket bawaannya."

Zoom Rilis Pembaruan Darurat Atasi Celah Eskalasi Hak Akses Kritis di Windows

Pihak Zoom resmi meluncurkan pembaruan perangkat lunak untuk menambal dua celah keamanan pada aplikasi Zoom Workplace untuk Windows, termasuk kerentanan berisiko kritis yang memicu eskalasi hak istimewa di sistem target.

Daftar celah keamanan tersebut mencakup rincian berikut ini.

Pemanfaatan celah ini secara sukses dapat membuka jalan bagi peretas jarak jauh dalam menaikkan tingkat akses tanpa membutuhkan izin khusus atau autentikasi awal.

Celah CVE-2026-108187 diketahui berdampak langsung pada Zoom Workplace Windows sebelum edisi 7.1.5, sedangkan kode CVE-2026-108186 memengaruhi versi 7.1.0 hingga sebelum 7.1.8.

Pada awal Juli lalu, platform telekonferensi populer ini sempat merilis perbaikan untuk kerentanan validasi input lain (CVE-2026-53412, skor CVSS: 9.8) yang memungkinkan penyusup tak terautentikasi mengambil alih kepemilikan akun pengguna.

Kendati Zoom belum melihat adanya indikasi eksploitasi aktif di dunia maya, seluruh pengguna tetap diimbau segera memasang patch versi teranyar demi mencegah potensi ancaman berbahaya.

Peretas Incar Server Qlik Sense: Kirim Perintah Reverse Shell Serta Siapkan Eksploit ActiveMQ dan Veeam

Sejumlah pelaku kejahatan siber dilaporkan mengincar server Qlik Sense dalam upaya gagal mengirimkan instruksi PowerShell reverse shell ke beberapa infrastruktur jaringan pada Oktober 2026.

Tim CyOps dan Riset Cynet menyatakan bahwa mereka mendeteksi aktivitas mencurigakan ini pada Oktober 2026 terhadap sejumlah klien yang berlokasi di Uni Eropa dalam rentang waktu yang sangat singkat, yakni sekitar tiga menit saja.

Pola serangan tersebut memiliki kemiripan tertentu dengan operasi siber pada November 2023 yang pernah didokumentasikan oleh Arctic Wolf, saat kelompok peretas yang terafiliasi dengan ransomware CACTUS diduga memanfaatkan kerentanan Qlik Sense yang baru diungkapkan untuk mengamankan akses masuk pertama ke sistem korban.

Kelemahan keamanan yang dimaksud telah diperbaiki oleh pihak pengembang pada Agustus serta September 2023, yang berdampak secara langsung pada Qlik Sense Enterprise for Windows.

Penting dicatat bahwa celah keamanan CVE-2023-48365 (dikenal sebagai DoubleQlik) merupakan penanganan yang belum tuntas terhadap kerentanan CVE-2023-41265.

Dalam gelombang serangan ransomware CACTUS pada November 2023, para peretas terbukti menyalahgunakan kelemahan itu demi membangun pijakan awal dan mengunduh muatan lanjutan untuk memastikan kendali jarak jauh melalui pemasangan ManageEngine Unified Endpoint Management and Security (UEMS), AnyDesk, serta Plink.

Insiden terkini yang ditemukan Cynet memanfaatkan baris perintah PowerShell satu baris berisi instruksi reverse shell yang menghubungi alamat "45.115.26[.]23" pada port 4455. Celah spesifik yang dieksploitasi pelaku guna menyusup ke server Qlik Sense tersebut masih belum dapat dipastikan hingga sekarang.

"Perintah dieksekusi di bawah scheduler.exe, menyerupai penyusupan Qlik oleh Cactus pada tahun 2023," jelas perusahaan keamanan siber tersebut.

Kendati manuver untuk mengeksekusi reverse shell berhasil digagalkan, analisis laboratorium terkontrol Cynet memperlihatkan bahwa kanal interaktif tersebut dirancang untuk pemindaian sistem serta pengiriman skrip PowerShell penunjang persistensi.

Upaya ini direalisasikan memakai reverse shell Windows berbasis Go yang terhubung langsung ke "45.115.26[.]23:4456". Pintu belakang (backdoor) tersebut lalu difungsikan untuk memindai proses aktif yang berhubungan dengan Apache ActiveMQ. Sementara pada sistem operasi Linux, program jahat ini berupaya mengumpulkan data konfigurasi perangkat dan membaca berkas "/etc/shadow" serta "/etc/passwd".

Varian kedua dari skrip PowerShell mencoba mengonfigurasi OpenSSH dan memprogram tugas terjadwal bernama "WinUpdCheck" yang mengaktifkan reverse shell PowerShell di lokasi "C:ProgramDatasshwinc.ps1" setiap lima menit sekali.

"Jika layanan sshd belum aktif, skrip mengunduh OpenSSH-Win64.zip dari server staging, mengekstraknya, dan menjalankan install-sshd.ps1," papar Cynet. "Sistem mengatur sshd ke mode otomatis, menyalakannya, serta membuat aturan firewall baru untuk TCP 22. Arsip tersebut merupakan paket OpenSSH asli yang dimanfaatkan ulang oleh penyerang."

Pemeriksaan menyeluruh pada infrastruktur turut mengungkap direktori terbuka ("45.115.26[.]23:8012") yang memuat backdoor kustom Go untuk Windows, skrip persistensi SSH, eksploit ActiveMQ untuk CVE-2023-46604, serta paket eksploit Veeam termodifikasi untuk CVE-2024-40711, menandakan penyerang tengah menyiapkan pondasi bagi serangan skala besar berikutnya.

Dilema Keamanan Agen AI di Peramban: Mengapa Sesi Pengguna Menjadi Titik Lemah Baru

Kepada para klien, kami selalu menekankan tiga fondasi utama dalam mengamankan agen AI: entitas mandiri harus memiliki identitas uniknya sendiri, hak akses wajib dibatasi secara ketat sesuai instruksi yang diberikan, serta jejak rekam audit harus terpisah secara mutlak dari aktivitas manusia. Namun, fakta menarik terjadi ketika kami justru mengembangkan sebuah agen cerdas buatan sendiri di Token yang secara bawaan mematahkan ketiga pilar keamanan dasar tersebut sekaligus.

Eksperimen ini membuka ruang refleksi tentang cara mempertahankan sistem dari ancaman agen AI modern. Manakala agen berbasis peramban beroperasi di dalam sesi aktif milik pengguna yang sah, aplikasi umumnya sekadar mendeteksi keberadaan pengguna legal tersebut tanpa menyadari kehadiran agen, mekanisme delegasi di belakangnya, maupun batasan lingkup misi yang dieksekusi. Melalui perancangan sistem ini, Token menarik wawasan berharga tentang bagaimana korporasi mendayagunakan tata kelola identitas guna merebut kembali kendali operasional saat bot otomatisasi kian meluas. Standar industri global memang masih dirumuskan, tetapi tindakan taktis nyata dapat segera dieksekusi oleh praktisi keamanan informasi mulai saat ini.

Sosok Agen Cerdas yang Semestinya Ditandai Sebagai Ancaman

Inovasi otonom yang kami bangun ini diberi nama Rehearsal. Tugas utamanya ialah memecahkan persoalan dan merespons pertanyaan di dalam arsitektur Token melalui tindakan konkret langsung, bukan sekadar memberikan penjelasan tekstual. Agen ini secara mandiri mampu membuka tab peramban, mengatur konfigurasi filter pencarian, hingga mengisikan data formulir transaksi yang rumit secara otomatis.

Dari sudut pandang keamanan siber murni, Rehearsal merepresentasikan agen antarmuka pengguna konvensional yang beroperasi di sisi peramban klien. Sifat operasional inilah yang membuatnya adaptif, bernilai tinggi, dan berdaya guna. Kendati demikian, karakteristik tersebut melahirkan konsekuensi serius: sang agen meminjam sesi autentikasi pengguna secara penuh, sehingga ia mewarisi seluruh kapabilitas, wewenang administratif, dan jangkauan kekuasaan yang dimiliki individu manusia bersangkutan.

Kondisi ini makin problematis karena infrastruktur server di balik layar web sama sekali tidak memiliki kapabilitas bawaan untuk membedakan klik yang dilakukan agen cerdas dengan klik manual pengguna asli. Kuki sesi web tradisional tidak pernah memuat parameter autentikasi yang menerangkan secara eksplisit siapa pengemudi sesungguhnya di balik interaksi tersebut.

Keuntungan Eksklusif dari Mengendalikan Kedua Sisi Infrastruktur

Berhubung Token memiliki kedaulatan mutlak atas instansiasi agen AI sekaligus arsitektur aplikasi tempat ia bermanuver, kami memiliki privilese untuk menutup celah kerentanan ini langsung dari ekosistem internal. Sistem Token dapat senantiasa mengidentifikasi entitas pengendali sesi interaktif secara presisi semata-mata karena Rehearsal secara berkala melaporkan status identitas operasionalnya kepada server pengendali.

Dari uji coba tersebut, kami menyimpulkan bahwa serangkaian praktik terbaik krusial dapat diimplementasikan bilamana Anda memegang kendali penuh atas rancang bangun agen AI itu sendiri secara menyeluruh. Sayangnya, resolusi proteksi semacam ini hanya bisa diandalkan pada sistem buatan sendiri, mengingat metode ini bergantung sepenuhnya pada integrasi akses khusus yang mustahil disematkan pada agen pihak ketiga independen.

Siapa Bertanggung Jawab Menambal Celah Ini Bagi Ekosistem Luas?

Kami memiliki kemewahan untuk memetakan peran aktor, menentukan batas wewenang tindakan, serta merancang navigasi dokumen digital pada Rehearsal karena kami adalah perancang kodenya. Sebaliknya, agen eksternal di peramban yang mengendalikan CRM korporat atau konsol komputasi awan tidak dibekali mekanisme proteksi bawaan tersebut. Aplikasi target tidak pernah menyadari eksistensi entitas buatan itu, sedangkan bot peramban juga tidak mengenali bidang data yang menyimpan rahasia krusial atau tombol perintah yang berpotensi menghapus repositori data. Sesi jaringan tetap mengangkut identitas tunggal pengguna manusia tanpa diferensiasi.

Solusi arsitektural yang paling masuk akal adalah menyediakan lajur otorisasi khusus yang sepenuhnya terpisah antara agen otomatisasi dan manusia. Komunitas teknologi web dunia mulai merintis pembangunan infrastruktur pemisah semacam itu, meski belum digarap secara holistis.

Peramban web sebenarnya dapat mengidentifikasi momen ketika agen otomatisasi mengambil kendali lalu membatasi ruang geraknya. Inisiatif penjelajahan otomatis pada Google Chrome kini mewajibkan persetujuan manual manusia sebelum mengeksekusi operasi berisiko kritis seperti pembayaran finansial atau pengiriman surel massal, membatasi manuver bot hanya pada situs relevan, serta membubuhkan label khusus pada jejak riwayat situs. Di pihak lain, Microsoft memungkinkan administrator menyalakan fitur penjelajahan berorientasi agen secara selektif per domain situs web dan menghentikan operasinya sesaat sebelum entri kata sandi rahasia maupun nomor kartu perbankan dimasukkan.

Di sisi lain, platform web dapat mendefinisikan seluruh fiturnya dalam bentuk peranti terpanggil yang terstruktur. WebMCP, suatu draf protokol kolaboratif yang tengah disusun bersama oleh Google dan Microsoft dalam konsorsium W3C, memungkinkan situs mengekspos fungsi tertentu yang bisa dipanggil langsung oleh agen sambil menandai tiap tindakan sebagai akses baca saja atau aksi berdampak penting. Melalui standardisasi ini, bot tidak perlu lagi menerka-nerka implikasi penekanan tombol digital.

Selain itu, agen AI dapat membubuhkan tanda tangan digital pada setiap paket permintaan data. Protokol Web Bot Auth, yang dikembangkan IETF, memberi kemampuan bagi server web untuk memvalidasi secara pasti entitas agen mana yang menerbitkan suatu transmisi permintaan.

Namun, mata rantai penghubung di antara pilar-pilar tersebut belum terwujud. Setiap koridor proteksi hanya memegang pecahan informasi tertentu tanpa membagikannya ke sistem mitra. Browser mengetahui agennya sedang aktif menavigasi, tetapi Chrome maupun Edge belum merumuskan metode baku guna mengabarkannya ke peladen web. Perangkat WebMCP sendiri berjalan menumpang sesi aktif kepunyaan pengguna beserta seluruh hak istimewanya, sehingga belum membatasi daya jangkau operasional agen. Sementara itu, rancangan Web Bot Auth sukses mencantumkan label nama agen, tetapi draf dokumennya menegaskan ketiadaan cakupan atas rantai pendelegasian kuasa, alhasil mengaburkan informasi mengenai sosok pengguna manusia asli yang diwakili peranti lunak tersebut.

Dampaknya, platform aplikasi web akhirnya cuma mengumpulkan remah-remah petunjuk identitas tanpa mampu menarik kesimpulan kontekstual yang dapat ditindaklanjuti secara aman.

Penyebaran agen otonom bergerak jauh melompati kecepatan perumusan standar konsensus industri. Sekadar menghadirkan ekosistem ramah agen tidak lagi mencukupi kebutuhan proteksi. Seluruh kanal komunikasi khusus bagi agen semestinya menyertakan identitas autentik peranti tersebut, tautan validasi terverifikasi kepada manusia yang mendelegasikannya, serta ruang lingkup operasi yang diatur jauh lebih sempit dibanding batas hak istimewa pengguna aslinya. Sinergi ketiga sinyal krusial inilah yang memberi konteks minimal bagi platform lunak dalam merumuskan ketetapan otorisasi keamanan. Jika diabaikan, jalur kilat integrasi yang diciptakan hanyalah menjadi akselerator empuk bagi penyalahgunaan hak istimewa akses digital.

Langkah Nyata Tim Keamanan Sebelum Standar Baku Disahkan

Bersikap pasif menanti rampungnya standardisasi global bukanlah opsi bijak bagi praktisi keamanan. Anda dituntut segera mengaudit, memetakan, dan mendeteksi kehadiran peramban berkemampuan agen maupun ekstensi otomatisasi di lingkungan korporasi sedini mungkin, termasuk menelusuri sesi pengguna mana saja yang tengah dipinjam oleh peranti lunak tersebut. Kendati sistem belum sanggup memilah siapa dalang klik di layar, Anda tetap berhak menentukan interaksi mana yang mewajibkan konfirmasi manusia sungguhan melalui verifikasi bertingkat ekstra seperti perintah autentikasi passkey.

Hingga tiba masanya peramban dan aplikasi peladen mampu menyatukan identitas agen AI, verifikasi delegasi manusia, serta batasan mandat tugas ke dalam satu kesatuan utuh, korporasi wajib memperlakukan setiap agen yang menunggangi sesi pengguna manusia sebagai akses delegasi bersyarat yang harus terus dilacak, dibatasi batas kewenangannya, dan diaudit secara berkesinambungan.

Microsoft Rilis Tambalan untuk 1.259 Kerentanan, Termasuk Bug Outlook yang Dieksploitasi Aktif

Microsoft pada hari Selasa resmi meluncurkan pembaruan keamanan guna menambal sebanyak 1.259 kerentanan pada seluruh ekosistem perangkat lunaknya. Perilisan ini menandai bulan kedua berturut-turut di mana jumlah perbaikan keamanan dari perusahaan teknologi raksasa tersebut melampaui angka seribu celah.

Rincian pembaruan ini mencakup penanganan 726 celah pada Windows, 174 di Office, 61 untuk Developer Tools, 59 pada SQL Server, 53 di Developer Tools, dan 27 celah pada SharePoint Server. Pembaruan tersebut juga menyertakan 165 tanda pengenal CVE dari pihak eksternal. Lebih dari 500 kerentanan yang diperbaiki berkaitan dengan eskalasi hak istimewa, disusul oleh celah eksekusi kode jarak jauh serta kebocoran data rahasia.

Mengacu pada data Satnam Narang, yang menjabat sebagai senior staff research engineer di Tenable, penambahan perbaikan terkini membuat Microsoft telah mengatasi lebih dari 5.100 CVE sepanjang tahun berjalan ini saja.

Dari sekian banyak pembaruan yang digulirkan, ada satu kelemahan keamanan berstatus Moderat pada Microsoft Outlook (CVE-2026-124194, skor CVSS: 6.5) yang telah dikonfirmasi oleh Microsoft sedang aktif dimanfaatkan dalam serangan dunia maya secara nyata.

"Product UI does not warn users of unsafe actions in Microsoft Office Outlook allows an unauthorized attacker to perform spoofing over a network," terang Microsoft dalam lembar pengumuman resminya.

Penyerang tanpa izin atau autentikasi dapat merancang dokumen pesan khusus dan memanipulasi sasaran untuk membuka berkas beracun tersebut di aplikasi Microsoft Outlook versi rentan.

Tindakan tersebut kemudian sanggup memicu Outlook terhubung ke server atau lokasi jaringan milik pihak peretas tanpa menampilkan peringatan konten eksternal yang biasa muncul, sehingga berpotensi mengekspos kredensial autentikasi korban, termasuk hash NTLMv2 yang dapat disalahgunakan guna menyamar sebagai target.

Microsoft menegaskan keberhasilan tindakan eksploitasi ini memerlukan konektivitas jaringan aktif dan interaksi langsung dari pemakai. Pihak raksasa teknologi asal Redmond tersebut menyampaikan apresiasi kepada seorang peneliti bernama Nono serta Benoît Sevens dari Anthropic (memanfaatkan Claude) atas temuan sekaligus pelaporan isu berbahaya tersebut.

"Email is the easiest door into any company, and this flaw turns one opened file into a stolen identity," ungkap Jack Bicer, yang berposisi sebagai director of vulnerability research di Action1. "A captured hash can let an attacker sign in as the victim, read their data, and move to other systems they can reach."

"The Moderate label undersells this one. Attackers are already exploiting it, it needs only one click on an email file, and it hits Outlook, which nearly every organization runs. A stolen hash can open doors far beyond the inbox."

Kendati begitu, Microsoft belum mengaitkan serangan aktif ini kepada kelompok peretas tertentu atau memberikan keterangan teknis mengenai pola eksploitasi celah itu di lapangan. Panduan keamanan mereka juga tidak membeberkan apakah penemuan celah terjadi sebelum atau sesudah pelaku kejahatan siber mulai memanfaatkannya.

Perkembangan genting ini mendorong Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) memasukkan kerentanan tersebut ke katalog Known Exploited Vulnerabilities (KEV), yang mewajibkan seluruh instansi federal AS memasang tambalan keamanan paling lambat tanggal 24 November 2026.

Beberapa celah berisiko tinggi lain yang menjadi sorotan di antaranya adalah sejumlah bug eksekusi kode jarak jauh pada Windows Search (CVE-2026-116928), Lightweight Directory Access Protocol (CVE-2026-119958), Windows Schannel (CVE-2026-119952), Windows Virtual Filtering Platform (CVE-2026-95962), dan Windows Xbox Live Networking Service (CVE-2026-112967), serta satu celah eskalasi privilese di Azure OpenAI (CVE-2026-119990).

"Most security teams haven't quite recovered from the last month of bumper-to-bumper critical vulnerabilities, emergency patches, and '2shell'-branded everything, and we're yet again at another Patch Tuesday," tutur Jake Knott, yang menjabat sebagai head of threat intelligence di watchTowr.

"Teams are really starting to feel the strain of working out 'what actually matters?' when there is fire after fire every day demanding immediate attention. Start with what you actually have exposed to the Internet, then what’s already being exploited in the wild, and only then everything else. Before going into panic mode, check whether you even use the vulnerable component, or meet the prerequisites for exploitation."

CISA Peringatkan Celah Keamanan Cisco BroadWorks dan Openwave Dieksploitasi Aktif

Badan Keamanan Siber dan Infrastruktur AS (CISA) pada hari Selasa resmi memasukkan dua kerentanan keamanan yang menyerang Cisco BroadWorks serta Openwave Messaging Webtop Media Transcoder ke katalog Known Exploited Vulnerabilities (KEV), berdasarkan temuan eksploitasi aktif.

Rincian kerentanan tersebut adalah sebagai berikut –

Hingga kini belum ada informasi terperinci mengenai cara kedua celah itu dimanfaatkan dalam serangan nyata, dan belum ada keterkaitan dengan kelompok peretas tertentu. Peringatan resmi Cisco pun tidak memuat laporan eksploitasi jahat tersebut.

Akhir bulan lalu, Cisco mengungkapkan dua celah keamanan lain pada Catalyst SD-WAN (CVE-2026-20127, skor CVSS: 10.0) serta Perangkat Lunak Secure Firewall Adaptive Security Appliance (ASA) dan Secure Firewall Threat Defense (FTD) (CVE-2026-76418, skor CVSS: 8.6) telah diserang luas di dunia maya.

Menanggapi serangan aktif tersebut, seluruh lembaga Federal Civilian Executive Branch (FCEB) diwajibkan memasang pembaruan perangkat lunak sebelum 24 November 2026 demi melindungi jaringan mereka.

Produsen Lirik RAM Bekas untuk Smartphone, Trik Tekan Biaya Komponen?

Pemanfaatan RAM bekas pada smartphone sekarang menjadi alternatif taktik bagi beberapa pabrikan gawai dalam menghadapi kenaikan biaya produksi komponen dunia. Menurut laporan analisa terkini dari firma riset TrendForce, pemakaian ulang chip memori seluler diproyeksikan sanggup menyentuh porsi 7-9% terhadap total pasar ponsel pintar pada 2027 kelak supaya banderol produk tetap ramah di kantong konsumen.

Pabrikan Mulai Melirik Pemanfaatan RAM Bekas

Munculnya tren daur ulang RAM ponsel ini didorong oleh meroketnya harga komponen LPDDR4X anyar secara terus-menerus. Dikutip dari TechRadar, situasi tersebut memberikan beban keuangan berat kepada para vendor perangkat, khususnya yang berkompetisi pada kategori pemula atau gawai terjangkau dengan kisaran banderol di bawah 3 Jutaan Rupiah.

Metode pemakaian memori rekondisi ini dikerjakan lewat mekanisme reballing. Caranya adalah melepaskan modul memori dari papan sirkuit unit lawas, melenyapkan sisa timah lama, serta menempelkan bola timah solder anyar agar chip tersebut dapat disematkan lagi ke mainboard ponsel anyar. Pendekatan kanibalisasi suku cadang ini terbukti sangat manjur menekan ongkos belanja suku cadang sehingga perusahaan manufaktur terhindar dari keharusan mengerek harga jual perangkat.

Kendati demikian, adopsi suku cadang rekondisi tersebut tetap menyimpan kerentanan teknis tersendiri. Terpaan panas berulang ketika pengerjaan reballing dikhawatirkan dapat menurunkan usia pemakaian komponen bila dilepas tanpa pengawasan mutu yang ketat.

Akan tetapi, andai kata tarif memori orisinal masih tetap melambung, kebiasaan memasang modul bekas diperkirakan tak cuma menyasar segmen kelas bawah, melainkan berpeluang merembet ke produk gawai tingkat menengah nanti, brott!

Simak terus ulasan atraktif Gamebrott lainnya seputar Tech atau tulisan lainnya dari Bima. Untuk keterangan lebih rinci dan keperluan lain, silakan kontak kami lewat [email protected].

Eksploitasi RCE SGLang Bobol Sistem NEAR AI, Data Puluhan Agen dan Pengguna Dicuri

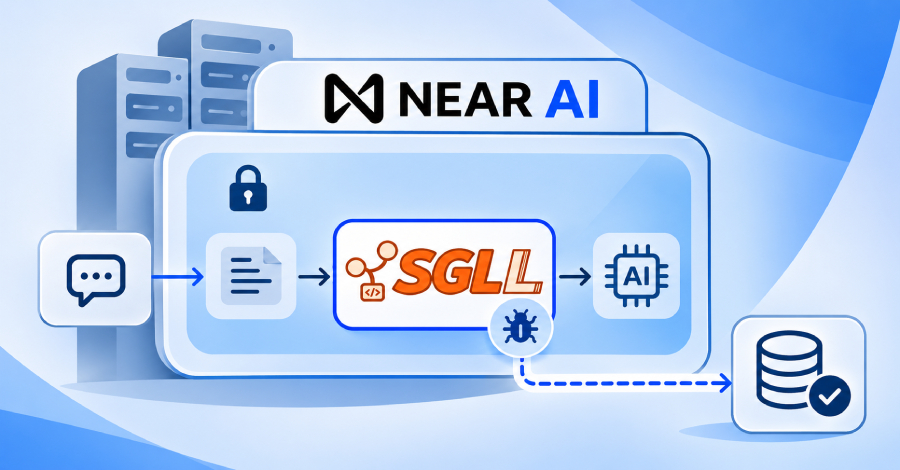
Seorang peretas memanfaatkan celah eksekusi kode jarak jauh (RCE) pada SGLang, sebuah mesin inferensi sumber terbuka, guna menjalankan perintah jahat di server inferensi milik NEAR AI pada hari Minggu lalu.

Pihak pengelola mengungkapkan awal pekan ini bahwa pelaku penyusupan berpotensi memantau lalu lintas data permintaan yang sedang diproses oleh server tersebut sepanjang hari itu. Pemantauan ini bahkan mencakup berbagai pengiriman dalam mode rahasia, sebuah fitur khusus yang sebenarnya memproses permintaan di dalam lingkungan eksekusi tepercaya atau trusted execution environment (TEE) guna memastikan kerahasiaan data tetap terlindungi dari jangkauan internal perusahaan.

Kendati demikian, mekanisme TEE tersebut nyatanya "tidak memberikan perlindungan terhadap kerentanan yang ada pada peranti lunak yang berjalan di dalam lingkungan itu sendiri," jelas pihak perusahaan. Mengingat SGLang beroperasi secara langsung di dalam TEE, penyusup mampu menyusup serta membaca seluruh permintaan di sana.

Meski pintu akses berbahaya tersebut kini telah ditutup total, peretas sudah sempat melakukan penetrasi lebih dalam ke jaringan sistem perusahaan.

Penyerang terpantau berhasil membobol infrastruktur internal di balik Private Chat, sebuah layanan lama yang sebenarnya telah dinonaktifkan oleh manajemen. Hingga saat ini, penyelidikan internal mengonfirmasi bahwa pihak penyerang telah mengunduh rincian akun milik sekitar 100 pengguna. Informasi yang bocor ini mencakup alamat surel serta nama pengguna, bahkan untuk sejumlah akun tertentu memuat catatan paket langganan dan saldo.

Perusahaan menyatakan tidak menemukan indikasi bahwa riwayat obrolan pada fitur Private Chat yang tersimpan atau berkas yang diunggah ikut diakses oleh penyerang.

Pelaku juga menerobos 18 agen kecerdasan buatan pada instalasi lama NEAR AI Agents yang beroperasi di luar enkripsi TEE perusahaan. Dari sejumlah agen cerdas tersebut, penyerang mengambil data sensitif seperti rekaman percakapan, berkas konfigurasi, serta log sistem.

Selain itu, dua kunci API NEAR AI Cloud kepunyaan pelanggan sempat terpapar di dalam log. Pihak manajemen telah mencabut kedua kunci akses tersebut demi keamanan.

Setelah menyadari adanya insiden ini, tim keamanan langsung memutus semua sesi aktif beserta kredensial administrator, memperbarui seluruh token agen, serta mematikan Private Chat secara permanen. Merujuk pada laporan insiden resminya, perusahaan juga memasang tambalan untuk kerentanan SGLang di seluruh server inferensi, memperbarui sisa kredensial lain, dan menyelesaikan tinjauan forensik komprehensif.

Akses menuju layanan NEAR AI Cloud saat ini telah dipulihkan seutuhnya. Pihak perusahaan pun telah melaporkan temuan celah keamanan tersebut kepada pengembang proyek SGLang. Namun, rincian nomor CVE, versi SGLang yang terdampak, atau ketersediaan tambalan resmi dari proyek sumber terbuka itu belum dibeberkan.

NEAR AI telah menghubungi para pengguna dan pemilik agen yang terbukti terdampak langsung oleh peretasan ini. Pihak yang dirugikan menerima surat resmi dari [email protected] yang memuat langkah mitigasi terkait. Sebagai langkah antisipasi, pengguna diimbau waspada terhadap pesan mencurigakan mengenai akun maupun saldo yang tidak pernah mereka minta.

Dalam keterangan lanjutan kemarin, ditegaskan bahwa pengguna yang tidak menerima surat pemberitahuan tidak perlu mengambil tindakan apa pun. Kendati demikian, perusahaan belum mengonfirmasi apakah pengguna yang permintaannya melintasi server terdampak pada hari Minggu ikut dihubungi.

Pada catatan teknis tanggal 15 Oktober, Brave, pengembang peramban web, sempat memaparkan bahwa asisten cerdas Leo menjalankan obrolan model GLM 5.3 Flash di dalam TEE kelolaan NEAR AI.

Hingga kini NEAR AI belum memberikan pernyataan apakah server yang diretas sempat memproses salah satu dari obrolan tersebut.

Git Rilis Tambalan Celah Eksekusi Kode Berbahaya pada Kloning Rekursif

Sebuah kerentanan berbahaya pada sistem Git memungkinkan repositori jahat mengeksekusi kode peretas pada komputer korban yang melakukan kloning secara rekursif bersama submodulnya. Proyek Git resmi merilis perbaikan pekan ini pada pembaruan Git 2.56.1, disertai rilis patch penyesuaian untuk seri 2.50 hingga 2.55, tepatnya versi 2.50.2, 2.51.3, 2.52.1, 2.53.1, 2.54.1, serta 2.55.1.

Celah keamanan yang diidentifikasi sebagai CVE-2026-111760 ini bersumber dari masalah pemotongan integer atau integer truncation saat Git memproses indeksnya. Jalur direktori yang luar biasa panjang pada sebuah repositori mampu mengelabui pemeriksaan keamanan Git, tetapi aplikasi tersebut kemudian menyimpannya ke penyimpanan lokal dengan nama yang lebih pendek yang dapat direkayasa oleh peretas menjadi berkas .git.

Kondisi fatal ini memberi jalan bagi penyerang untuk menimpa berkas .git milik submodul menggunakan tautan simbolis atau symbolic link menuju folder lain yang telah disusupi skrip kait atau hooks serta berkas konfigurasi jahat. Hooks sendiri merupakan serangkaian program yang dipicu secara otomatis oleh Git pada tahapan kerja tertentu, sehingga ketika Git memproses folder tersebut, instruksi berbahaya milik penyerang akan langsung dijalankan secara otomatis.

Keberadaan submodul sangat krusial dalam skenario eksploitasi ini karena Git sejatinya melarang penggantian folder .git dengan symbolic link, namun pada submodul yang baru saja selesai dikloning, komponen .git tersebut mulanya berbentuk berkas biasa.

Versi-versi perbaikan yang dipublikasikan dalam pengumuman rilis resmi proyek Git kini secara tegas menolak pemrosesan jalur direktori yang luar biasa panjang tersebut sebelum ukurannya sempat dipangkas atau dipotong pendek.

GitHub, yang mengintegrasikan Git ke berbagai aplikasinya, menguraikan perbaikan teknis tersebut melalui tulisan komprehensif. Platform pengembang ini menyarankan seluruh pengguna segera mengunduh serta memasang versi terbaru dari penyedia sistem operasi atau distributor resmi Git, sekaligus memperbarui seluruh program yang membawa instalasi Git mandiri di dalamnya.

Pihak perusahaan mengonfirmasi telah memperbarui sistem utama pada situs web github.com serta GitHub Enterprise Cloud. Pembaruan untuk GitHub Enterprise Server dihadirkan pada versi 3.19.15, 3.20.11, 3.21.9, dan 3.22.4.

Varian aman bagi aplikasi GitHub Desktop serta GitHub Copilot kini tengah dalam tahap persiapan rilis. Fitur GitHub Codespaces dan sistem GitHub Actions juga dijadwalkan segera memperoleh integrasi Git yang telah diperbaiki.

Proyek Git for Windows terpantau belum merilis paket pembaruan yang berbasiskan Git 2.56.1 hingga hari Selasa pukul 19:09 UTC, sebagaimana hasil penelusuran label rilis resmi oleh media The Hacker News.

Sembari menanti instalasi pembaruan terlaksana seutuhnya, GitHub menganjurkan beberapa tahapan mitigasi penanganan awal darurat berikut, meskipun langkah ini tidak dapat sepenuhnya menggantikan fungsi dari patch utama:

Pembaruan ekosistem Git kali ini turut mengatasi lima celah keamanan tambahan lainnya:

GitLab, selaku pelapor yang mendaftarkan celah CVE-2026-105437, mengungkapkan bahwa peladen hosting kode adalah target yang sangat rentan dieksploitasi melalui pemanggilan perintah git merge-tree. Peladen Git biasanya mengeksekusi instruksi tersebut guna memverifikasi apakah sebuah permintaan tarik atau pull/merge request aman untuk digabungkan ke cabang utama.

Atribut conflict-marker-size dapat disisipkan lewat berkas .gitattributes yang diunggah ke dalam repositori. Apabila peladen membaca metadata atribut dari repositori tersebut, pengguna mana pun yang memiliki akses pengunggahan cabang dan pembukaan pull request dapat memicu kegagalan sistem.

Sebagai solusi sementara bagi peladen yang belum memungkinkan memperbarui sistem secara langsung, pengelola dapat menambahkan pengaturan conflict-marker-size=7 ke dalam berkas info/attributes di setiap repositori, atau mematikan fitur verifikasi penggabungan otomatis untuk repositori yang tidak terpercaya.

Page 6 of 68

Powered by WordPress & Theme by Anders Norén